






Le Cofrac accrédite les organismes qui certifient, auditent ou testent. Définition, cadre légal, normes, HDS, ISO 27001 et méthode pour vérifier un certificat.
Le Cofrac, ou Comité français d'accréditation, est l'unique instance nationale d'accréditation en France : il ne certifie pas les entreprises, il évalue et reconnaît la compétence et l'impartialité des organismes qui les certifient, les inspectent ou analysent leurs produits. Cette nuance change tout lorsqu'un donneur d'ordre exige un certificat ISO/IEC 27001 ou HDS : un certificat émis par un organisme accrédité Cofrac (ou par un homologue européen signataire des accords de reconnaissance) porte une garantie que n'offre pas un certificat « maison ». En 2026, avec la fin de la transition vers l'ISO/IEC 27006-1 et le renforcement des exigences de la chaîne d'approvisionnement numérique, savoir lire une accréditation devient une compétence de base pour un RSSI, un acheteur ou un dirigeant. Ce guide détaille le cadre légal, les normes d'accréditation, les cas où elle est obligatoire et une méthode concrète de vérification, en complément de notre guide complet de la norme ISO 27001.
Résumé exécutif : Le Cofrac est l'organisme désigné par le décret n° 2008-1401 comme seule instance française habilitée à délivrer des certificats d'accréditation, en application du règlement européen (CE) n° 765/2008. Il accrédite des laboratoires, des organismes d'inspection et des organismes certificateurs, mais ne délivre aucune certification ISO 27001 lui-même. Pour un projet de sécurité de l'information, l'enjeu consiste à choisir un organisme certificateur accrédité dont la portée couvre réellement la norme visée. Une vérification en six étapes, menée sur l'annuaire officiel, suffit à écarter la plupart des certificats douteux.
Points clés de cet article :
- Distinguez accréditation (compétence de l'organisme) et certification (conformité de votre système) avant toute consultation.
- Exigez de votre certificateur ISO 27001 une accréditation selon l'ISO/IEC 17021-1 complétée par l'ISO/IEC 27006-1:2024.
- Vérifiez la portée d'accréditation sur l'annuaire du Cofrac, pas seulement le logo apposé sur le certificat.
- Pour l'hébergement de données de santé (HDS), l'organisme certificateur doit être accrédité par le Cofrac ou un équivalent européen.
- Intégrez le contrôle des certificats fournisseurs (date, périmètre, accréditation) dans votre revue annuelle des tiers.
Cofrac : définition, statut et mission de l'instance nationale
Chercher « cofrac def » ou « cofrac definition » revient souvent à confondre l'organisme avec un label. Le Cofrac est une association à but non lucratif créée en 1994, investie d'une mission de puissance publique. Son rôle consiste à s'assurer de la compétence et de l'impartialité des organismes d'évaluation de la conformité (OEC) : laboratoires d'essais, organismes d'inspection, organismes de certification de systèmes, de produits ou de personnes.
Cofrac (Comité français d'accréditation) : instance nationale d'accréditation désignée par l'État, permettant d'attester qu'un organisme d'évaluation de la conformité est compétent, impartial et capable de réaliser une activité précise, définie dans une portée d'accréditation publique.
Une désignation inscrite dans le droit français
Le décret n° 2008-1401 du 19 décembre 2008 désigne le Comité français d'accréditation comme instance nationale d'accréditation. Son article 2 précise qu'il est le seul habilité à délivrer des certificats d'accréditation aux OEC, que l'accréditation soit obligatoire ou volontaire. Le texte prévoit aussi un commissaire du Gouvernement, le délégué interministériel aux normes, capable de s'opposer à une décision contraire à l'intérêt général.
Ce que fait réellement le comité au quotidien
Le cœur du métier est l'évaluation par les pairs. Des évaluateurs qualifiés et des experts techniques examinent la documentation de l'organisme candidat, observent ses auditeurs sur le terrain, puis un comité distinct prend la décision. Le décret confie au directeur général le contrôle des organismes accrédités, avec la possibilité de restreindre, suspendre ou retirer une accréditation en cas de perte de compétence ou de manquement grave.
Quatre sections pour des métiers très différents
L'activité est organisée en sections : Laboratoires, Santé humaine (biologie médicale notamment), Inspection et Certifications. Pour un projet de cybersécurité, c'est la section Certifications qui compte : elle accrédite les organismes certificateurs de systèmes de management, de produits et de personnes. Un laboratoire accrédité pour des essais électriques n'apporte donc aucune garantie sur un audit de système de management de la sécurité de l'information.
Accréditation, certification, qualification : trois notions à ne plus confondre
L'erreur la plus fréquente consiste à parler de « certification Cofrac ». En réalité, une certification cofrac n'existe pas au sens strict : le comité accrédite, l'organisme accrédité certifie. L'expression désigne en pratique un certificat émis sous accréditation, c'est-à-dire par un organisme dont la compétence pour cette norme précise a été reconnue. La nuance a des conséquences contractuelles directes dans un appel d'offres.
Qui évalue qui dans la chaîne de confiance
La chaîne comporte trois étages. L'entreprise met en œuvre un système de management, par exemple un SMSI (système de management de la sécurité de l'information). Un organisme certificateur audite ce système et délivre le certificat. L'instance d'accréditation évalue l'organisme certificateur. Enfin, les instances d'accréditation européennes se contrôlent mutuellement par évaluation entre pairs, ce qui ferme la boucle de confiance.
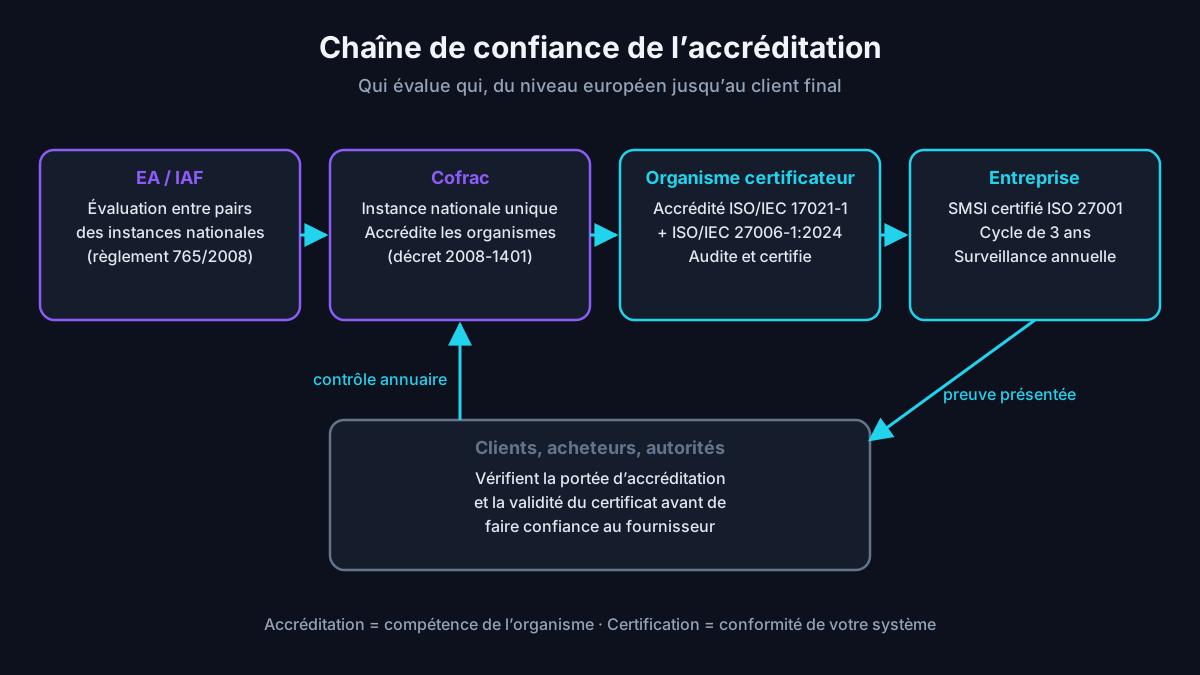
Tableau comparatif des trois mécanismes
| Mécanisme | Qui l'accorde | Objet évalué | Exemple en cybersécurité |
|---|---|---|---|
| Accréditation | Cofrac (ou homologue européen) | Compétence et impartialité d'un organisme d'évaluation | Organisme certificateur accrédité ISO/IEC 17021-1 pour l'ISO 27001 |
| Certification | Organisme certificateur | Conformité d'un système, produit, service ou personne à un référentiel | Certificat ISO/IEC 27001 d'une entreprise, certificat HDS d'un hébergeur |
| Qualification | Autorité publique (par exemple l'ANSSI) | Aptitude d'un prestataire ou d'un produit à répondre à un référentiel étatique | Prestataires qualifiés selon un référentiel publié par l'autorité |
| Auto-déclaration | L'entreprise elle-même | Conformité affirmée sans tiers indépendant | Questionnaire fournisseur rempli sans preuve externe |
Le tableau montre que seule la combinaison accréditation plus certification offre une évaluation par un tiers lui-même contrôlé. Une qualification d'État repose sur un autre circuit, et une auto-déclaration n'apporte aucune garantie indépendante. Pour une analyse de risque fournisseur, ces quatre niveaux de preuve doivent être pondérés différemment.
Le cadre européen : règlement 765/2008, EA et reconnaissance mutuelle
L'accréditation française s'inscrit dans le règlement (CE) n° 765/2008, qui harmonise l'organisation de l'accréditation dans l'Union européenne. Le texte définit l'accréditation comme l'attestation, par un organisme national, qu'un OEC satisfait aux normes harmonisées et aux exigences sectorielles applicables pour réaliser une activité spécifique d'évaluation de la conformité.
Un seul organisme national par État membre
L'article 4 du règlement impose à chaque État membre de désigner un organisme national d'accréditation unique, fonctionnant sans but lucratif. Cet organisme ne peut ni proposer les services des OEC, ni faire de conseil, ni détenir d'intérêt dans un organisme qu'il évalue. L'article 6 interdit en outre la concurrence avec les OEC et entre organismes nationaux, afin d'éviter toute dérive commerciale de l'accréditation.
L'évaluation entre pairs et la présomption d'équivalence
Chaque organisme national se soumet à une évaluation entre pairs organisée par l'EA (European co-operation for Accreditation). L'article 11 en tire la conséquence pratique : les autorités nationales reconnaissent l'équivalence des accréditations délivrées par les organismes ayant réussi cette évaluation. Un certificat émis par un organisme accrédité par un homologue allemand ou belge du Cofrac peut donc, en principe, être accepté en France.
Accréditation transfrontalière et accords internationaux
Un organisme certificateur demande normalement son accréditation dans son pays d'établissement. L'article 7 prévoit des exceptions, notamment lorsque l'organisme national ne couvre pas l'activité demandée. Au-delà de l'Europe, les accords multilatéraux de l'IAF (International Accreditation Forum) et de l'ILAC étendent cette reconnaissance. Le Cofrac indique être signataire d'accords multilatéraux de ce type, ce qui facilite la reconnaissance de ses accréditations à l'export.
Devenir accrédité Cofrac : le parcours d'un organisme d'évaluation
Comprendre le parcours d'un organisme accrédité cofrac aide à juger la solidité d'un certificat. L'accréditation n'est ni un achat ni une adhésion : c'est une évaluation technique exigeante, répétée tout au long d'un cycle. Les conditions sont fixées par le comité au vu des normes homologuées et publiées sur son site, comme le prévoit l'article 3 du décret de 2008.
Les grandes étapes d'une accréditation initiale
- Dépôt d'une demande avec le dossier documentaire et la portée souhaitée (normes, secteurs, sites).
- Examen de recevabilité administrative et technique par la section concernée.
- Évaluation au siège de l'organisme : système de management, impartialité, compétences, dossiers d'audit.
- Observation d'audits réels chez des clients de l'organisme, dite évaluation en accompagnement ou en témoin.
- Traitement des écarts, puis décision prise par des personnes distinctes de l'équipe d'évaluation.
- Publication de l'attestation et de l'annexe technique décrivant la portée accréditée.
La séparation entre évaluation et décision n'est pas un détail : l'article 8 du règlement 765/2008 l'exige explicitement. Elle garantit qu'un évaluateur ne valide jamais seul son propre travail. Le même principe se retrouve ensuite chez les organismes certificateurs, où la décision de certifier une entreprise doit être prise par une personne n'ayant pas réalisé l'audit.
Surveillance, renouvellement et sanctions
Une fois accrédité, l'organisme reste sous surveillance : évaluations périodiques, nouvelles observations d'audits, analyse des plaintes. En cas de dérive, le comité peut réduire la portée, suspendre ou retirer l'accréditation. Les organismes certificateurs HDS dont l'accréditation a expiré, été suspendue ou retirée font d'ailleurs l'objet d'une liste publique sur le site de l'Agence du numérique en santé.
Les normes d'accréditation à connaître selon le type d'organisme
Chaque famille d'organismes est évaluée selon une norme de la série ISO/IEC 17000. Connaître ces références permet de vérifier qu'un organisme est accrédité pour le bon métier. Un organisme certificateur accrédité cofrac pour des produits selon l'ISO/IEC 17065 n'est pas, de ce seul fait, compétent pour certifier un système de management de la sécurité de l'information.
Les références principales
- ISO/IEC 17021-1 : organismes qui auditent et certifient des systèmes de management (ISO 9001, ISO 27001, ISO 22301).
- ISO/IEC 17065 : organismes qui certifient des produits, des procédés et des services.
- ISO/IEC 17024 : organismes qui certifient des personnes, par exemple des auditeurs.
- ISO/IEC 17025 : laboratoires d'essais et d'étalonnage, y compris certains laboratoires d'évaluation technique.
- ISO/IEC 17020 : organismes d'inspection.
- ISO/IEC 17029 : organismes de validation et de vérification, notamment pour des déclarations extra-financières.
Normes sectorielles complémentaires
Pour certains schémas, une norme générique ne suffit pas. La sécurité de l'information ajoute l'ISO/IEC 27006-1, qui précise les compétences des auditeurs et le calcul du temps d'audit. Le référentiel HDS ajoute un référentiel d'accréditation spécifique publié par les autorités de santé. Une accréditation solide combine donc la norme générique, le complément sectoriel et, le cas échéant, un document d'exigences réglementaires.
Certification ISO 27001 : choisir un organisme certificateur accrédité
Pour un SMSI, l'organisme certificateur doit être accrédité selon l'ISO/IEC 17021-1 et l'ISO/IEC 27006-1:2024. Cette dernière ajoute les exigences propres à l'audit de la sécurité de l'information : compétences des auditeurs, durée minimale d'audit, revue des mesures de l'annexe A de l'ISO/IEC 27001:2022 et règles pour les audits à distance.
Une transition achevée au 31 mars 2026
L'ISO/IEC 27006-1:2024 remplace l'édition 2015 et son amendement de 2020. Selon le document obligatoire IAF MD 29, les organismes d'accréditation et les organismes certificateurs devaient avoir terminé leur transition au 31 mars 2026. En 2026, un certificateur ISO 27001 sérieux doit donc pouvoir montrer une accréditation alignée sur la nouvelle édition.
Ce que l'accréditation change pour votre audit
Un organisme accrédité doit appliquer des règles de calcul du temps d'audit, désigner des auditeurs dont la compétence est démontrée et respecter un cycle de trois ans avec audit initial en deux étapes puis audits de surveillance. Les étapes concrètes de stage 1 et stage 2 sont détaillées dans notre checklist d'audit de certification ISO 27001, utile pour préparer les preuves attendues.
Conseil d'expert : lors de la consultation, demandez à chaque organisme certificateur son numéro d'accréditation, le lien vers son annexe technique et le calcul détaillé du nombre de jours d'audit. Un écart important entre deux devis pour un même périmètre signale souvent une durée d'audit sous-estimée, donc un risque de non-reconnaissance ou d'audit superficiel.
Les certificats non accrédités
Certains organismes délivrent des certificats ISO 27001 sans aucune accréditation, parfois accompagnés de logos ressemblant à ceux d'instances officielles. Ces documents n'ont pas de valeur reconnue dans les marchés publics ni auprès de la plupart des grands donneurs d'ordre. Le risque est double : dépenser un budget de certification pour rien et donner une fausse assurance à la direction sur le niveau réel de maîtrise des risques.
Pour planifier le choix du certificateur au bon moment du projet, la feuille de route ISO 27001 en 12 étapes positionne cette décision après l'analyse de risques et avant l'audit interne. Anticiper ce choix évite de découvrir trop tard qu'aucun auditeur disponible ne couvre votre secteur.
HDS, Qualiopi, CSRD : quand l'accréditation devient obligatoire
Dans de nombreux domaines, l'accréditation est volontaire. Mais certains textes réglementaires imposent qu'une certification soit délivrée par un organisme accrédité. Le décret de 2008 rappelle que le comité intervient que l'accréditation soit obligatoire ou non. Trois schémas concernent directement les entreprises du numérique et du conseil en France.
L'hébergement de données de santé
Pour la certification des hébergeurs de données de santé, l'hébergeur doit choisir un organisme certificateur accrédité par le Cofrac ou par un équivalent européen. L'audit se déroule en deux étapes, documentaire puis sur site, et le certificat vaut trois ans avec un audit de surveillance annuel. Le référentiel en vigueur a été publié au Journal officiel en mai 2024.
L'Agence du numérique en santé publie la liste des organismes habilités. Un organisme ayant obtenu une recevabilité technique peut délivrer des certificats HDS pendant neuf mois, le temps de finaliser son accréditation. Les implications concrètes pour un hébergeur sont détaillées dans notre article HDS 2026 : guide de certification de l'hébergement de données de santé.
Qualiopi et la formation professionnelle
Les organismes de formation financés par des fonds publics ou mutualisés doivent être certifiés Qualiopi. La loi n° 2018-771 impose que les organismes certificateurs soient accrédités par le Cofrac ou un homologue européen. Pour un cabinet de cybersécurité qui forme ses clients, c'est souvent la première rencontre concrète avec l'accréditation, avant même un projet ISO 27001.
Organisme tiers indépendant et rapports de durabilité
La vérification des informations extra-financières fait intervenir un organisme tiers indépendant accrédité cofrac, ou OTI. Avec la directive CSRD, la certification des informations en matière de durabilité peut être confiée à un commissaire aux comptes ou à un OTI accrédité. Le cadre a toutefois évolué avec le paquet Omnibus, dont la transposition est attendue d'ici mars 2027 : les seuils et calendriers doivent être vérifiés au cas par cas.
Vérifier un certificat Cofrac : méthode en six étapes
Un certificat cofrac au sens courant, c'est-à-dire un certificat portant la mention d'accréditation, se vérifie en quelques minutes. La méthode ci-dessous convient aussi bien à l'acheteur qui évalue un prestataire cloud qu'au RSSI qui consolide les preuves de ses fournisseurs critiques. Elle repose uniquement sur des sources publiques et sur le document fourni par le tiers.
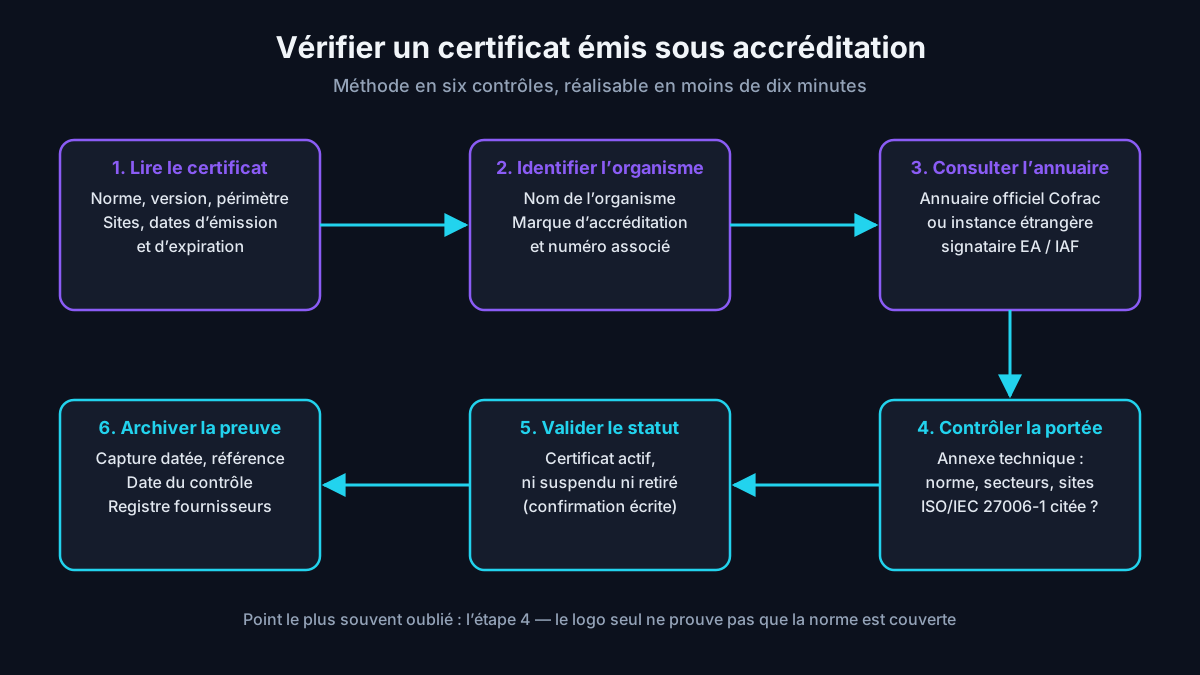
Les six contrôles à réaliser
- Lire le certificat : norme et version, périmètre certifié, sites, date d'émission et date d'expiration.
- Identifier l'organisme certificateur et repérer la marque d'accréditation avec son numéro.
- Rechercher cet organisme dans l'annuaire officiel du comité ou de l'homologue étranger.
- Ouvrir l'annexe technique et vérifier que la norme certifiée figure dans la portée accréditée.
- Confirmer auprès de l'organisme certificateur que le certificat est valide et non suspendu.
- Archiver la preuve (capture datée, référence, date de contrôle) dans le registre fournisseurs.
Le contrôle le plus souvent oublié est le quatrième : un organisme peut être accrédité pour l'ISO 9001 et délivrer un certificat ISO 27001 hors accréditation. Le logo apparaît alors parfois sur le papier à en-tête sans couvrir la norme concernée. Seule l'annexe technique fait foi pour savoir si l'activité précise a été évaluée.
Automatiser le suivi des échéances
Une fois les certificats collectés, le suivi des dates d'expiration peut être automatisé avec un simple script sur l'export du registre fournisseurs. L'exemple suivant lit un fichier CSV et signale les certificats expirés, proches de l'échéance ou dépourvus de vérification d'accréditation. Il ne remplace pas la consultation de l'annuaire, mais évite qu'une échéance passe inaperçue.
import csv
from datetime import date, timedelta

ALERTE = timedelta(days=90)
aujourdhui = date.today()

with open("registre_fournisseurs.csv", newline="", encoding="utf-8") as f:
    for ligne in csv.DictReader(f):
        fin = date.fromisoformat(ligne["date_expiration"])
        accredite = ligne["accreditation_verifiee"].strip().lower() == "oui"
        if fin < aujourdhui:
            statut = "EXPIRÉ"
        elif fin - aujourdhui <= ALERTE:
            statut = "À RENOUVELER"
        else:
            statut = "OK"
        if not accredite:
            statut += " / ACCRÉDITATION NON VÉRIFIÉE"
        print(f'{ligne["fournisseur"]:30} {ligne["norme"]:15} {fin} {statut}')
Environnement de test : procédure de vérification et script rejoués en lab isolé sur Debian 12 avec Python 3.11, à partir d'un registre fournisseurs fictif au format CSV (colonnes fournisseur, norme, date_expiration, accreditation_verifiee) et de consultations manuelles de l'annuaire public du Cofrac et de la liste HDS de l'Agence du numérique en santé.
Retour terrain : Cas typique rencontré en mission — lors de la revue de la sous-traitance d'une ETI, un hébergeur présente un certificat de SMSI arborant la marque Cofrac, alors que l'annexe technique de son certificateur ne couvre que le management de la qualité. Le fournisseur a pourtant été classé à risque faible sur la seule foi de ce document. Je recommande de requalifier ce risque, d'exiger un plan d'assurance sécurité ou un droit d'audit, et de rendre la vérification de portée bloquante dès le référencement.
Liste des organismes accrédités Cofrac : consulter l'annuaire et lire une portée
La liste organismes accrédités cofrac n'est pas un document figé à télécharger : c'est un annuaire en ligne, accessible depuis la page d'accueil du comité via la recherche d'organismes accrédités. La recherche peut se faire par nom, par domaine ou par référentiel. Les listes publiées par des tiers sont pratiques mais vieillissent vite ; la source officielle reste la seule référence opposable.
Lire une annexe technique sans se tromper
L'attestation d'accréditation indique l'organisme, la norme d'accréditation et la période de validité. L'annexe technique, elle, détaille la portée : normes certifiables, secteurs d'activité, éventuelles restrictions et sites couverts. Pour l'ISO 27001, vérifiez la mention de l'ISO/IEC 27006-1. Pour la qualité ou l'environnement, les secteurs sont codés selon une nomenclature européenne : un organisme peut être accrédité pour certains secteurs seulement.
Les organismes accrédités à l'étranger
Un certificat peut provenir d'un organisme accrédité par une autre instance nationale. Dans ce cas, consultez l'annuaire de cette instance et vérifiez qu'elle est signataire des accords EA ou IAF pour l'activité concernée. La base mondiale IAF CertSearch permet aussi de rechercher certains certificats émis sous accréditation, avec une couverture qui dépend de la participation des organismes certificateurs.
Chiffres clés : le Cofrac indique sur son site officiel compter 3 526 entités accréditées en 2025, dont 70 à l'étranger, et s'appuyer sur plus de 1 800 évaluateurs externes et experts techniques. Source : cofrac.fr, rubrique « Quelques chiffres », consultée en novembre 2026.
Audit Cofrac : ce que vit une entreprise certifiée
L'expression audit cofrac prête à confusion. Une entreprise certifiée ISO 27001 n'est jamais auditée par le comité au sens d'une certification. En revanche, elle peut voir un évaluateur du Cofrac assister à son audit de certification : il s'agit d'observer l'auditeur de l'organisme certificateur, pas de juger le SMSI de l'entreprise. Cette observation en témoin fait partie de l'évaluation de l'organisme accrédité.
Comment se passe une observation en témoin
L'organisme certificateur demande l'accord de son client et prévient de la présence de l'évaluateur. Pendant l'audit, celui-ci note la méthode de l'auditeur : échantillonnage, qualité des questions, traçabilité des preuves, formulation des écarts. Les constats éventuels visent l'organisme certificateur. Pour l'entreprise, l'impact se limite généralement à une personne supplémentaire en réunion et à une rigueur accrue de l'auditeur.
Préparer ses équipes à cette présence
Prévenez les interlocuteurs que l'évaluateur peut poser des questions de clarification, rappelez les règles de confidentialité et prévoyez un espace adapté. Dans une PME, cette situation intervient souvent lors du premier cycle, au moment où le projet est encore fragile. Notre roadmap ISO 27001 pour PME en 9 mois intègre ce type d'aléa dans le planning de préparation.
Coût, délais et critères de choix du certificateur accrédité
Le choix d'un organisme certificateur accrédité ne se résume pas au prix journalier. La durée d'audit découle de règles normatives liées à l'effectif, à la complexité et au nombre de sites. Deux devis très différents pour un même périmètre doivent conduire à demander le détail du calcul. Le coût global d'un cycle de trois ans inclut l'audit initial, les surveillances et le renouvellement.
Les critères qui comptent vraiment
- Portée d'accréditation couvrant la norme, la version et votre secteur d'activité.
- Disponibilité d'auditeurs maîtrisant votre environnement technique (cloud, OT, santé, finance).
- Capacité à réaliser des audits combinés, par exemple ISO 27001 et HDS, sur un seul calendrier.
- Transparence sur le calcul du temps d'audit et sur les conditions des audits à distance.
- Reconnaissance du certificat par vos clients clés, en France comme à l'international.
Pour estimer le budget complet d'une PME, accompagnement et audits compris, consultez notre analyse certification ISO 27001 PME : coût, délais et étapes 2026. Elle détaille les postes de dépense et les leviers pour éviter une seconde campagne d'audit coûteuse.
Erreurs fréquentes et signaux d'alerte
Les mêmes erreurs reviennent dans les dossiers d'appels d'offres et les revues fournisseurs. Elles tiennent rarement à une fraude délibérée ; elles proviennent plutôt d'une méconnaissance de la différence entre accréditation et certification. Les identifier tôt évite de fonder une décision d'achat ou une analyse de risque sur une preuve fragile.
Les confusions les plus courantes
Première confusion : croire que le comité délivre lui-même des certificats ISO 27001. Deuxième : se contenter du logo sans ouvrir l'annexe technique. Troisième : accepter un certificat dont le périmètre exclut précisément le service acheté, par exemple un SMSI limité au siège alors que la prestation est opérée depuis un autre site. Ces trois points se vérifient en moins de dix minutes.
Les signaux qui doivent alerter
Méfiez-vous d'un certificat obtenu en quelques jours, sans audit sur site ni à distance documenté, d'un organisme introuvable dans tout annuaire d'instance nationale ou d'une marque d'accréditation inconnue. Un certificat sans date d'expiration ou sans périmètre précis doit aussi être questionné. Dans ces cas, demandez le rapport d'audit ou une attestation complémentaire avant toute décision.
Attention : cet article présente le cadre général de l'accréditation. Pour une obligation réglementaire précise (HDS, Qualiopi, CSRD, marchés publics), référez-vous toujours au texte en vigueur et à la liste officielle publiée par l'autorité compétente à la date de votre vérification.
À lire aussi : la certification CSPN des produits par l'ANSSI ; la qualification PDIS des prestataires de détection.
Questions fréquentes
Que signifie Cofrac et quel est son rôle exact ?
Cofrac signifie Comité français d'accréditation. Créé en 1994 sous forme d'association à but non lucratif, il est désigné par le décret n° 2008-1401 comme l'instance nationale d'accréditation et seul habilité à délivrer des certificats d'accréditation aux organismes d'évaluation de la conformité. Son rôle consiste à vérifier la compétence et l'impartialité des laboratoires, des organismes d'inspection et des organismes certificateurs. Il ne certifie donc pas les entreprises elles-mêmes. Lorsqu'une société affiche une certification ISO 27001 sous accréditation, c'est l'organisme certificateur qui a audité son système, tandis que le comité a évalué au préalable la capacité de cet organisme à réaliser correctement ce type d'audit, selon des normes internationales et sous évaluation régulière par ses homologues européens.
Le Cofrac délivre-t-il des certificats ISO 27001 ?
Non. Le règlement européen 765/2008 interdit même à un organisme national d'accréditation de proposer les services des organismes qu'il évalue ou de faire du conseil. La certification ISO 27001 est délivrée par un organisme certificateur, lui-même accrédité selon l'ISO/IEC 17021-1 et l'ISO/IEC 27006-1:2024 pour cette activité. Le comité intervient en amont, en évaluant la compétence de cet organisme, puis en surveillant son fonctionnement, notamment par l'observation d'audits réels chez des clients. Si un document présente le comité comme émetteur direct d'un certificat ISO 27001, il s'agit soit d'une erreur de formulation, soit d'un signal d'alerte justifiant une vérification approfondie de l'organisme réellement émetteur et de sa portée d'accréditation officielle.
Comment savoir si un organisme certificateur est accrédité Cofrac ?
La méthode fiable consiste à consulter l'annuaire officiel des organismes accrédités, accessible depuis le site du comité. Recherchez l'organisme par son nom, ouvrez son attestation d'accréditation puis son annexe technique. Vérifiez que la norme qui vous intéresse figure bien dans la portée, avec la bonne version et, pour la sécurité de l'information, la référence à l'ISO/IEC 27006-1. Contrôlez aussi la validité de l'accréditation à la date du certificat. Pour l'hébergement de données de santé, l'Agence du numérique en santé publie en complément la liste des organismes habilités et celle des accréditations expirées, suspendues ou retirées. Conservez une capture datée de ces vérifications dans votre registre fournisseurs comme preuve d'audit.
Un certificat accrédité à l'étranger est-il valable en France ?
En principe oui, si l'organisme d'accréditation étranger a réussi l'évaluation entre pairs organisée par l'EA. L'article 11 du règlement 765/2008 impose aux autorités nationales de reconnaître l'équivalence des accréditations délivrées par ces organismes. Hors Union européenne, les accords multilatéraux de l'IAF jouent un rôle comparable pour les certifications de systèmes de management. Certains schémas réglementaires français précisent toutefois leurs propres conditions : le dispositif HDS accepte un organisme accrédité par le Cofrac ou par un équivalent européen. Avant de valider un fournisseur, vérifiez donc le statut de l'instance étrangère, la portée exacte de l'organisme certificateur et les exigences propres au texte réglementaire qui s'applique à votre situation.
Qu'est-ce qu'un organisme tiers indépendant accrédité Cofrac ?
Un organisme tiers indépendant, ou OTI, est un organisme chargé de vérifier des informations publiées par une entreprise, notamment ses informations extra-financières ou de durabilité. Son accréditation atteste qu'il dispose des compétences, de l'impartialité et des méthodes nécessaires pour cette mission. Dans le cadre de la directive CSRD, la certification des informations en matière de durabilité peut être confiée à un commissaire aux comptes ou à un OTI. Le comité a publié des modalités spécifiques pour cette accréditation, qui s'appuie notamment sur la norme ISO/IEC 17029. Le cadre européen ayant évolué avec le paquet Omnibus, vérifiez les seuils et le calendrier applicables à votre entreprise avant de désigner un vérificateur.
Conclusion
Le Cofrac n'est pas un label à afficher, mais le socle qui rend un certificat crédible. Comprendre la différence entre accréditation et certification, connaître les normes ISO/IEC 17021-1 et 27006-1, et savoir lire une annexe technique permet de choisir un certificateur solide et de contrôler sérieusement les preuves de ses fournisseurs. En 2026, ce réflexe s'impose pour tout projet ISO 27001 ou HDS.
Pour aller plus loin, notre guide complet ISO 27001 détaille les exigences du SMSI, et l'article dédié à l'hébergement de données de santé en 2026 précise le dispositif HDS. Ces deux lectures complètent la méthode de vérification présentée ici.
Sécuriser votre projet de certification
Ayi NEDJIMI accompagne les organisations dans la préparation de leur certification ISO 27001 ou HDS, le choix d'un organisme certificateur accrédité et la vérification des certificats de leurs fournisseurs critiques.
Échanger sur votre projetÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire