






Onze secteurs, des entités désignées par l'État, une analyse de risques sous neuf mois et des incidents notifiés en 24 h : ce que la directive REC change en 2026.
La directive REC, ou directive (UE) 2022/2557 sur la résilience des entités critiques (CER en anglais), s'applique depuis le 18 octobre 2024 et instaure un cadre « tous risques » pour les organisations qui fournissent des services essentiels dans onze secteurs : énergie, transports, santé, eau potable, eaux usées, alimentation, infrastructures numériques, espace, administration publique, banque et infrastructures des marchés financiers. Là où la directive européenne NIS 2 encadre la cybersécurité des réseaux et systèmes d'information, ce texte protège la continuité du service lui-même face aux inondations, sabotages, pandémies, actes terroristes ou menaces internes. Les États membres devaient désigner leurs entités critiques au plus tard le 17 juillet 2026 ; chaque entité notifiée dispose ensuite de neuf mois pour produire son analyse de risques. En France, la transposition refond le dispositif de sécurité des activités d'importance vitale (SAIV) piloté par le SGDSN, au sein d'un projet de loi « Résilience » toujours en discussion au Parlement début novembre 2026.
Résumé exécutif : la directive REC déplace le curseur de la protection d'infrastructures isolées vers la résilience globale des entités qui les exploitent. Elle oblige chaque État membre à adopter une stratégie, à évaluer les risques et à désigner ses entités critiques, puis impose à ces dernières une analyse de risques, des mesures techniques, de sécurité et organisationnelles, un plan de résilience et la notification des incidents sous 24 heures. En France, le futur cadre s'appuiera sur le code de la défense et sur les opérateurs d'importance vitale déjà désignés. Les organisations concernées ont intérêt à préparer dès maintenant leur cartographie des dépendances et leur gouvernance de crise.
Points clés de cet article :
- Vérifiez si votre organisation exploite un service figurant dans la liste européenne des services essentiels (règlement délégué 2023/2450) : c'est le point d'entrée de la désignation.
- Préparez une analyse de risques « tous risques » couvrant aléas naturels, menaces malveillantes, crises sanitaires et dépendances croisées, livrable sous neuf mois après la notification.
- Documentez vos mesures dans un plan de résilience structuré selon les six familles de l'article 13 et désignez un agent de liaison.
- Alignez votre processus d'incident sur une notification initiale en 24 heures et un rapport détaillé sous un mois, en cohérence avec NIS 2.
- Suivez l'adoption de la loi française : le dispositif SAIV et ses plans d'opérateur vont évoluer vers des plans de résilience.
Directive REC : définition, origine et objectifs
La directive REC, pour « résilience des entités critiques », a été adoptée le 14 décembre 2022, le même jour que la directive NIS 2 et le règlement DORA sur la résilience opérationnelle numérique du secteur financier. Elle abroge la directive 2008/114/CE, qui ne visait que les infrastructures critiques européennes des secteurs de l'énergie et des transports et se concentrait sur la seule protection des sites. Le nouveau texte élargit le périmètre et change de logique.
Entité critique : entité publique ou privée identifiée par un État membre, selon l'article 6 de la directive (UE) 2022/2557, comme fournissant au moins un service essentiel sur son territoire, permettant ainsi de cibler les obligations de résilience sur les organisations dont la défaillance perturberait gravement des fonctions sociétales ou économiques vitales.
Le texte officiel de la directive (UE) 2022/2557 publié sur EUR-Lex définit la résilience comme la capacité d'une entité critique à prévenir un incident, à s'en protéger, à y réagir, à y résister, à en atténuer les effets, à l'absorber, à s'y adapter et à s'en rétablir. Cette définition en huit verbes résume l'esprit du texte : il ne s'agit plus seulement de clôturer un site, mais de garantir que le service continue d'être rendu.
L'évaluation menée en 2019 sur la directive de 2008 avait montré que des mesures limitées à des actifs individuels ne suffisaient plus face à des opérations interconnectées et transfrontières. Le législateur européen a donc retenu une approche « tous risques » : catastrophes naturelles et climatiques, accidents, urgences de santé publique, menaces hybrides, terrorisme, infiltration criminelle et sabotage entrent tous dans le champ de l'analyse demandée aux entités.
Ce que la directive REC ne couvre pas
Le texte européen exclut expressément les matières déjà traitées par la directive NIS 2 (UE) 2022/2555, c'est-à-dire la cybersécurité des réseaux et systèmes d'information. Il ne s'applique pas non plus aux administrations publiques dont l'activité relève principalement de la sécurité nationale, de la défense ou de l'application de la loi. Enfin, aucun État n'est tenu de fournir des informations dont la divulgation nuirait à ses intérêts essentiels de sécurité nationale.
Calendrier de la directive REC : les échéances de 2023 à 2028
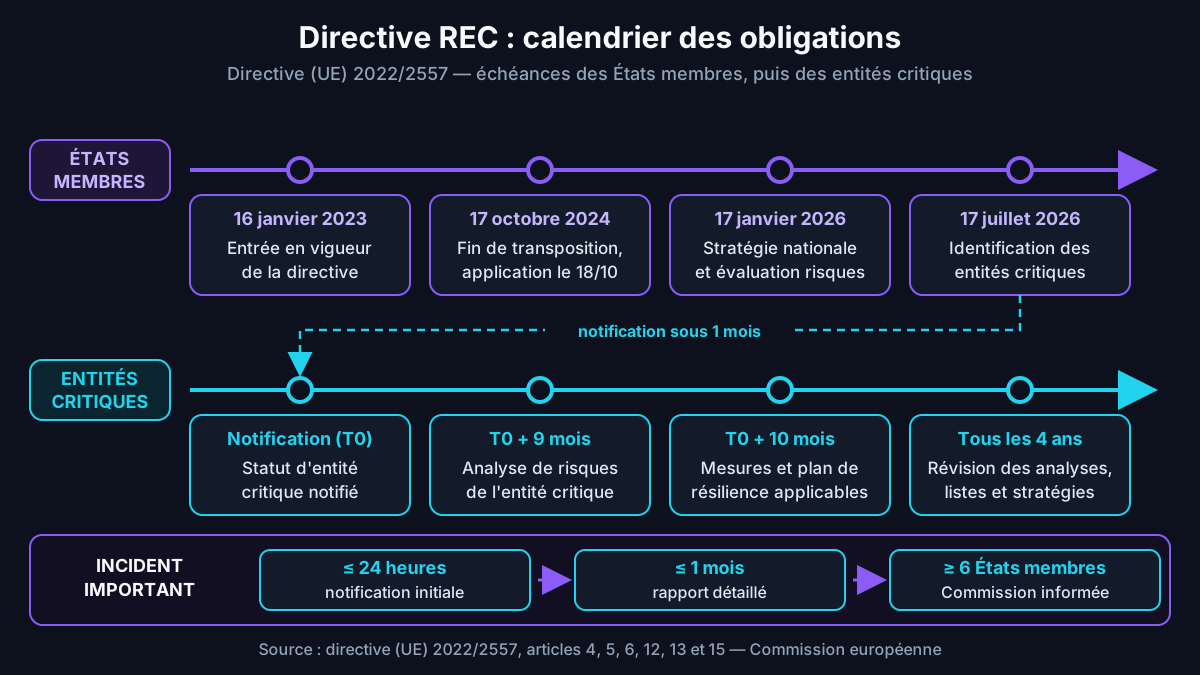
Le calendrier de la directive sur la résilience des entités critiques s'organise en deux temps : d'abord les obligations des États membres, ensuite celles des entités désignées. Selon la page de la Commission européenne consacrée à la résilience des infrastructures critiques, le texte est entré en vigueur le 16 janvier 2023 et devait être transposé au plus tard le 17 octobre 2024.
- 16 janvier 2023 : entrée en vigueur de la directive (UE) 2022/2557.
- 17 octobre 2024 : date limite de transposition ; application à partir du 18 octobre 2024 et abrogation de la directive 2008/114/CE.
- 17 janvier 2026 : adoption par chaque État d'une stratégie nationale et réalisation de l'évaluation nationale des risques.
- 17 juillet 2026 : identification des entités critiques, puis notification à chacune dans un délai d'un mois.
- Notification + 9 mois : analyse de risques réalisée par l'entité critique.
- Notification + 10 mois : application des obligations de résilience du chapitre III.
- 17 juillet 2028 : premier rapport de synthèse des points de contact uniques sur les notifications d'incidents, puis tous les deux ans.
Ces délais sont glissants pour les entités : ils courent à partir de la notification individuelle, pas d'une date fixe. Une entité désignée tardivement, ou ajoutée lors d'une révision de la liste, bénéficie donc des mêmes neuf et dix mois. Les stratégies, les évaluations nationales et les listes d'entités doivent ensuite être réexaminées au moins tous les quatre ans.
Qui est concerné ? Onze secteurs et trois critères d'identification
La directive REC ne repose pas sur une auto-évaluation par seuils, contrairement à NIS 2. L'identification relève de l'État, pas de l'entité : c'est l'autorité nationale qui désigne les entités critiques et leur notifie ce statut. L'annexe de la directive liste onze secteurs et leurs sous-secteurs, dont l'énergie (électricité, réseaux de chaleur et de froid, pétrole, gaz, hydrogène), les transports et la santé.
Les autres secteurs sont la banque, les infrastructures des marchés financiers, l'eau potable, les eaux usées, les infrastructures numériques, l'administration publique, l'espace (infrastructures au sol) et la production, transformation et distribution de denrées alimentaires. Pour l'alimentaire, seules les entreprises de logistique, de distribution en gros et de production industrielle à grande échelle détenant une part de marché significative peuvent être désignées.
Les trois critères cumulatifs de l'article 6
- L'entité fournit un ou plusieurs services essentiels, au sens de la liste non exhaustive fixée par le règlement délégué (UE) 2023/2450 du 25 juillet 2023.
- L'entité exerce son activité sur le territoire de l'État membre et son infrastructure critique y est située.
- Un incident aurait des effets perturbateurs importants sur la fourniture de ce service ou d'autres services essentiels qui en dépendent.
Pour apprécier ces effets perturbateurs, l'article 7 impose de prendre en compte six critères : le nombre d'utilisateurs du service, la dépendance des autres secteurs, l'ampleur et la durée de l'impact sur l'économie, la société, l'environnement, la sécurité ou la santé, la part de marché de l'entité, la zone géographique touchée (y compris les régions insulaires ou isolées) et l'existence de solutions de substitution. Les États peuvent fixer des seuils chiffrés pour ces critères.
Le régime particulier de la banque, des marchés financiers et du numérique
L'article 8 prévoit que les entités critiques des secteurs bancaire, des infrastructures des marchés financiers et des infrastructures numériques sont bien identifiées, mais échappent aux obligations des chapitres III, IV et VI. Leur résilience est déjà couverte par le règlement DORA sur la résilience opérationnelle numérique pour la finance, et par la directive NIS 2 pour le numérique. Elles restent néanmoins intégrées à la stratégie et à l'évaluation nationale des risques, car tous les autres secteurs dépendent de leurs services.
Pour les établissements concernés par ce double encadrement, l'article sur la double conformité NIS 2 et DORA du secteur financier détaille les zones de recouvrement à gérer. L'enjeu pratique consiste à éviter de construire trois dispositifs de gestion de crise parallèles pour une seule organisation.
Les obligations des États membres : stratégie, évaluation des risques et autorités
Avant toute exigence adressée aux opérateurs, la directive REC charge les États membres de construire le cadre national. Chaque État devait adopter, au plus tard le 17 janvier 2026 et après consultation des parties prenantes, une stratégie de renforcement de la résilience des entités critiques, couvrant au minimum les onze secteurs de l'annexe et mise à jour au moins tous les quatre ans.
Cette stratégie doit notamment comporter des objectifs prioritaires tenant compte des interdépendances transfrontières et intersectorielles, un cadre de gouvernance décrivant le rôle de chaque autorité, le processus d'identification des entités, les mesures de soutien aux entités critiques, y compris aux PME désignées, et un cadre de coordination avec les autorités compétentes au titre de NIS 2 pour partager les informations sur les risques cyber et non cyber.
L'évaluation nationale des risques
L'évaluation des risques par l'État, également due au 17 janvier 2026, s'appuie sur la liste européenne des services essentiels. Elle doit intégrer l'évaluation générale réalisée au titre du mécanisme de protection civile de l'Union, les évaluations sectorielles existantes (gaz, électricité, inondations, risques industriels majeurs), les dépendances entre secteurs, y compris vis-à-vis de pays tiers, et les incidents déjà notifiés.
Les éléments pertinents de cette évaluation doivent être communiqués aux entités critiques pour nourrir leur propre analyse. En pratique, c'est un point d'attention pour les responsables sûreté : sans ce retour de l'autorité, l'entité risque de sous-estimer certaines menaces, en particulier hybrides, dont elle n'a qu'une vision partielle.
Autorités compétentes et point de contact unique
Chaque État désigne une ou plusieurs autorités compétentes et un point de contact unique chargé de la coopération transfrontière et des échanges avec le groupe sur la résilience des entités critiques (CERG), présidé par la Commission. Pour la banque et les marchés financiers, l'autorité est en principe celle désignée au titre du règlement DORA ; pour les infrastructures numériques, celle désignée au titre de NIS 2.
La Commission accompagne cette mise en œuvre par des lignes directrices non contraignantes : une communication du 11 septembre 2025 sur l'identification des entités critiques, assortie d'un modèle volontaire de rapport, puis une communication du 10 juillet 2026 sur les mesures de renforcement de la résilience. Ces documents constituent une base utile pour calibrer les plans des opérateurs.
L'analyse de risques de l'entité critique sous neuf mois
Une fois désignée, l'entité critique entre dans le chapitre III de la directive REC. Elle doit réaliser une analyse de risques dans les neuf mois suivant la notification, puis chaque fois que nécessaire et au moins tous les quatre ans. Cette analyse couvre tous les risques naturels et d'origine humaine susceptibles de perturber ses services essentiels, sur la base de l'évaluation nationale et d'autres sources pertinentes.
L'analyse doit aussi mesurer la dépendance dans les deux sens : dans quelle mesure d'autres secteurs dépendent du service fourni par l'entité, et dans quelle mesure l'entité dépend elle-même d'autres services essentiels, y compris dans des États voisins ou des pays tiers. Les analyses déjà menées au titre d'autres réglementations, comme une étude de dangers ou une analyse NIS 2, peuvent être réutilisées.
Mesures de résilience : les six familles de l'article 13
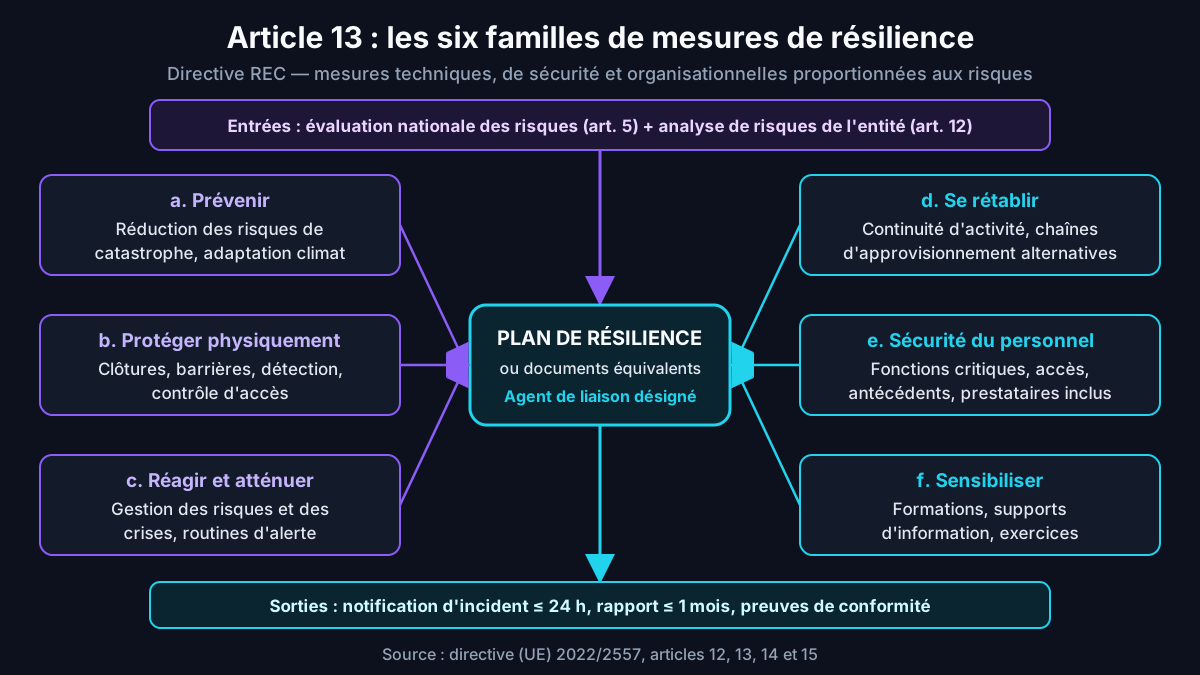
Au titre de la directive sur la résilience des entités critiques (REC), les obligations de résilience deviennent applicables dix mois après la notification de la désignation. L'entité critique doit alors prendre des mesures techniques, de sécurité et organisationnelles appropriées et proportionnées, fondées sur l'évaluation nationale et sur sa propre analyse de risques. L'article 13 les regroupe en six familles complémentaires :
- Prévenir les incidents, en intégrant la réduction des risques de catastrophe et l'adaptation au changement climatique.
- Protéger physiquement les locaux et l'infrastructure critique : clôtures, barrières, surveillance du périmètre, équipements de détection, contrôle d'accès.
- Réagir, résister et atténuer grâce à des procédures de gestion des risques et des crises et à des routines d'alerte.
- Se rétablir par des mesures de continuité d'activité et l'identification de chaînes d'approvisionnement alternatives.
- Gérer la sécurité du personnel, y compris celui des prestataires externes : fonctions critiques, droits d'accès, vérifications d'antécédents, formation.
- Sensibiliser le personnel concerné par des formations, des supports d'information et des exercices.
Ces mesures sont décrites dans un plan de résilience ou dans des documents équivalents, que l'entité doit effectivement appliquer. Elle désigne aussi un agent de liaison, point de contact avec les autorités. L'autorité compétente peut déclarer conformes, en tout ou partie, les mesures et documents déjà établis au titre d'autres textes, ce qui limite les doublons.
Conseil d'expert : construisez le plan de résilience comme une matrice « scénario × famille de mesures » plutôt que comme un document par site. Un scénario de coupure électrique prolongée, de sabotage d'un poste source ou d'indisponibilité d'un prestataire de maintenance mobilise à la fois la protection physique, la continuité et la gestion du personnel. Cette lecture transverse facilite les contrôles et révèle les dépendances que les plans par site masquent.
Vérification des antécédents du personnel sensible
Deux mécanismes de la directive REC concernent directement les équipes sûreté, ressources humaines et réponse à incident. Le premier, traité ici, encadre les vérifications d'antécédents du personnel sensible prévues par l'article 14. Le second impose un circuit de notification des incidents vers l'autorité compétente, avec des délais courts qui supposent une organisation préparée bien avant la première crise.
Trois catégories de personnes visées
Les États membres fixent les conditions dans lesquelles une entité critique peut, dans des cas dûment motivés, demander une vérification d'antécédents pour trois catégories de personnes : celles qui occupent des fonctions sensibles, celles qui ont un accès direct ou à distance aux locaux, aux informations ou aux systèmes de contrôle, et les candidats à ces postes. La vérification confirme l'identité et consulte le casier judiciaire pour les infractions pertinentes.
Ces contrôles doivent rester proportionnés, limités au strict nécessaire et conformes au RGPD. Pour les casiers d'autres États membres, le système ECRIS est mobilisé, avec une réponse attendue sous dix jours ouvrables. Le risque d'initié, qu'il s'agisse d'un salarié ou d'un sous-traitant abusant de ses droits d'accès, est explicitement cité par le législateur européen comme une préoccupation croissante.
Notification des incidents : 24 heures, puis un mois
Au titre de l'article 15 de la directive REC, l'entité critique notifie sans retard injustifié à l'autorité compétente les incidents qui perturbent ou pourraient perturber de manière importante la fourniture de services essentiels. Sauf impossibilité opérationnelle, une notification initiale sous 24 heures après la prise de connaissance est exigée, suivie si nécessaire d'un rapport détaillé au plus tard un mois après. La notification n'accroît pas la responsabilité de l'entité.
Le caractère important d'une perturbation s'apprécie notamment selon le nombre et la proportion d'utilisateurs touchés, la durée de la perturbation et la zone géographique concernée. Lorsque six États membres ou plus peuvent être affectés, la Commission est informée. L'exemple ci-dessous propose une structure de registre interne alignée sur ces paramètres.
# Registre interne d'incident - modèle aligné sur l'article 15 de la directive REC
incident:
  id: "REC-AAAA-NNN"
  detecte_le: "AAAA-MM-JJTHH:MM"         # prise de connaissance = départ du délai de 24 h
  service_essentiel: "distribution d'eau potable - secteur Nord"
  nature: "perturbation physique"        # physique, naturelle, sanitaire, malveillante...
  cause_presumee: "à confirmer"
  parametres_importance:
    utilisateurs_touches: null           # nombre et proportion
    duree_estimee_heures: null
    zone_geographique: "communes A, B, C"
    zone_isolee: false
  impact_transfrontiere: false           # six États membres ou plus : information de la Commission
  dependance_cyber: "à qualifier"        # si oui, articuler avec la déclaration NIS 2
notifications:
  initiale:
    echeance: "detecte_le + 24 h"
    envoyee_le: null
  rapport_detaille:
    echeance: "notification initiale + 1 mois"
    envoye_le: null
Lorsqu'un incident possède aussi une dimension cyber, l'entité doit articuler cette déclaration avec celle prévue par NIS 2, qui repose sur une alerte précoce sous 24 heures, une notification sous 72 heures et un rapport final sous un mois. Un registre unique, avec un champ de qualification cyber, évite les incohérences entre les deux circuits.
Entités critiques d'importance européenne particulière et missions de conseil
La directive REC crée une catégorie supplémentaire : l'entité critique d'importance européenne particulière. Il s'agit d'une entité déjà désignée par un État membre qui fournit les mêmes services essentiels, ou des services similaires, à destination ou à l'intérieur d'au moins six États membres. L'entité doit signaler cette situation à son autorité après sa désignation, et la Commission consulte ensuite les États concernés.
Si la Commission confirme le critère des six États, elle notifie le statut à l'entité via son autorité compétente. Le chapitre IV s'applique alors dès réception de cette notification. Concrètement, la Commission peut organiser une mission de conseil pour évaluer les mesures prises au titre du chapitre III, à la demande de l'État qui a désigné l'entité ou, avec son accord, à l'initiative de la Commission ou d'autres États.
La mission réunit des experts de l'État d'implantation, des États desservis et de la Commission, habilités si nécessaire. L'entité doit lui donner accès aux informations, systèmes et installations utiles. Le rapport est rendu dans les trois mois suivant la fin de la mission, puis la Commission émet un avis sur la conformité, dont l'État et l'entité doivent tenir compte.
Directive REC, NIS 2 et DORA : articulation et zones de recouvrement
Les trois textes adoptés en décembre 2022 forment un ensemble cohérent mais distinct. La directive REC traite la résilience globale du service face à tous les risques, la directive NIS 2 la cybersécurité des réseaux et systèmes d'information, et le règlement DORA la résilience opérationnelle numérique du secteur financier. Une même organisation peut relever des trois, avec des autorités et des circuits de déclaration différents.
Le lien le plus structurant est prévu par NIS 2 elle-même : une entité identifiée comme critique au titre de la directive REC entre dans le champ de NIS 2 quelle que soit sa taille, en tant qu'entité essentielle. Pour approfondir ce volet cyber, la synthèse sur la directive NIS 2 (UE) 2022/2555 détaille les mesures de gestion des risques attendues des entités essentielles et importantes.
| Critère | Directive REC (UE) 2022/2557 | Directive NIS 2 (UE) 2022/2555 | Règlement DORA (UE) 2022/2554 |
|---|---|---|---|
| Objet | Continuité des services essentiels face à tous les risques, physiques et humains | Cybersécurité des réseaux et systèmes d'information | Résilience opérationnelle numérique des entités financières |
| Nature juridique | Directive à transposer | Directive à transposer | Règlement d'application directe |
| Périmètre | Onze secteurs | Dix-huit secteurs | Secteur financier et prestataires TIC critiques |
| Entrée dans le champ | Désignation individuelle par l'État | Critères de secteur et de taille ; entités critiques REC incluses d'office | Statut réglementaire de l'entité financière |
| Notification d'incident | 24 heures, puis rapport détaillé sous un mois | Alerte précoce 24 heures, notification 72 heures, rapport final sous un mois | Incidents majeurs liés aux TIC, selon les normes techniques DORA |
| Autorité pressentie en France | SGDSN et ministères coordonnateurs | ANSSI | ACPR et Banque de France notamment |
Pour les entités soumises simultanément à ces régimes et au RGPD, la cartographie des exigences croisées NIS 2, DORA et RGPD aide à mutualiser analyses de risques, registres d'incidents et preuves de conformité. La règle d'or reste de n'avoir qu'un seul référentiel de risques, décliné ensuite selon chaque texte.
Et le Cyber Resilience Act ?
Le règlement européen sur la cyberrésilience, ou Cyber Resilience Act (CRA), ne vise pas les opérateurs mais les fabricants de produits comportant des éléments numériques. Il intéresse pourtant les entités critiques au titre de la chaîne d'approvisionnement : capteurs, automates, équipements de contrôle d'accès. Le guide d'anticipation du Cyber Resilience Act en 2026 aide à intégrer ces exigences dans les achats.
Le dispositif SAIV, socle français de la directive REC
La France dispose depuis 2006 d'un dispositif proche de la directive REC : la sécurité des activités d'importance vitale (SAIV). Selon le Secrétariat général de la défense et de la sécurité nationale (SGDSN), il regroupe plus de 300 opérateurs d'importance vitale (OIV) désignés dans 12 secteurs, chacun supervisé par un ministère coordonnateur.
Les OIV identifient leurs points d'importance vitale (PIV), analysent risques et menaces, désignent un délégué à la défense et à la sécurité habilité, rédigent des plans de continuité et appliquent les mesures Vigipirate. Depuis la loi de programmation militaire de 2013, ils doivent aussi sécuriser leurs systèmes d'information d'importance vitale sous le contrôle de l'Agence nationale de la sécurité des systèmes d'information (ANSSI).
Transposition en France : le projet de loi Résilience
En France, le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité transpose la directive REC dans son titre Ier, NIS 2 dans son titre II et la directive DORA dans son titre III. D'après la fiche de Vie publique consacrée au projet de loi, le texte modifie le code de la défense et élargit le dispositif à de nouveaux sous-secteurs comme les réseaux de chaleur et de froid, l'hydrogène ou l'assainissement.
Les OIV devraient produire un « plan de résilience opérateur », et les près de 1 500 PIV existants un plan particulier de résilience remplaçant l'actuel plan de protection. Une commission des sanctions rattachée au Premier ministre pourrait prononcer des amendes jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial ; l'État et les collectivités en seraient exemptés. Ces éléments restent ceux du projet, susceptibles d'évoluer.
Côté calendrier, le dossier législatif de l'Assemblée nationale retrace un dépôt au Sénat le 15 octobre 2024, une adoption par le Sénat le 12 mars 2025 et un texte de commission spéciale établi le 10 septembre 2025. Prévu en séance publique début octobre 2026, l'examen a de nouveau été reporté : la loi n'était toujours pas adoptée au moment de la rédaction.
7 États membres, dont la France, ont été renvoyés devant la Cour de justice de l'Union européenne le 29 avril 2026 pour défaut de transposition de la directive REC, après des lettres de mise en demeure en novembre 2024 et des avis motivés en juillet 2025. La Commission demande des sanctions financières. Source : Commission européenne, communiqué IP/26/910 du 29 avril 2026.
Pour les opérateurs d'importance vitale exploitant des systèmes industriels, l'analyse sur la conformité NIS 2 des opérateurs d'importance vitale du secteur OT complète utilement ce panorama, car la convergence entre sûreté physique et cybersécurité industrielle y est la plus forte.
Retour terrain : Cas typique rencontré en mission — un opérateur d'importance vitale du secteur de l'eau fusionne son plan de sécurité d'opérateur et son analyse de risques cyber dans un référentiel unique. Deux difficultés dominent : la sûreté raisonne par site et menace physique, la cybersécurité par système et scénario ; et le plan étant protégé, le référentiel hérite de ses règles de diffusion. Le chantier dure plusieurs mois et ne converge qu'avec une cartographie commune des services essentiels, un socle partagé et des annexes à diffusion restreinte.
Mettre en œuvre la directive REC : feuille de route en six étapes
Sans attendre la loi française, une organisation susceptible d'être désignée au titre de la directive REC peut engager un programme de préparation. Le délai de neuf mois pour l'analyse de risques est court pour une entité multisite. La feuille de route ci-dessous s'appuie sur les articles 12 à 15 de la directive et sur les pratiques courantes des programmes de conformité.
- Qualifier l'exposition : comparer vos activités à la liste des services essentiels du règlement délégué 2023/2450, vérifier un éventuel statut d'OIV et votre situation au regard de NIS 2.
- Cartographier les services et les dépendances : infrastructures critiques, sites, fournisseurs d'énergie et de télécommunications, prestataires de maintenance, dépendances transfrontières.
- Conduire l'analyse de risques tous risques : scénarios climatiques, sabotage, pandémie, défaillance d'un fournisseur, menace interne, avec renvoi vers l'analyse NIS 2 pour le cyber.
- Formaliser le plan de résilience : six familles de mesures, fonctions critiques, catégories soumises à vérification d'antécédents, agent de liaison.
- Industrialiser la notification : critères d'importance, astreinte, registre unique, articulation avec NIS 2 et le RGPD.
- Tester et améliorer : exercices de crise, retours d'expérience, revue au moins tous les quatre ans et conservation des preuves pour les contrôles.
Environnement de préparation : les exercices de crise évoqués dans cette feuille de route sont préparés dans un laboratoire isolé comprenant une machine Debian 12 hébergeant le SIEM Wazuh 4.9, un automate virtuel OpenPLC v3 simulant une station de pompage, des journaux de contrôle d'accès physique générés artificiellement et le registre d'incidents YAML présenté plus haut. Le scénario sur table combine intrusion sur un site, coupure d'alimentation et indisponibilité d'un prestataire. Aucun résultat chiffré n'est publié ici : l'environnement sert à chronométrer la chaîne d'alerte et à vérifier la complétude des notifications.
Le livre blanc consacré à la conformité NIS 2 propose une démarche de gouvernance réutilisable pour cette feuille de route : comité de pilotage, responsabilité de la direction et suivi des écarts. Le même comité peut porter les volets REC et NIS 2, à condition d'y associer la direction sûreté et la direction des achats.
Erreurs fréquentes et points de vigilance
Les premières démarches de conformité à la directive sur la résilience des entités critiques font apparaître des écueils récurrents. La plupart viennent d'une lecture trop cyber du texte ou d'une approche site par site héritée des anciens plans de protection. Les points suivants méritent une vérification systématique avant tout audit ou contrôle de l'autorité compétente.
- Confondre REC et NIS 2 : la directive REC porte sur la continuité du service face à tous les risques, pas uniquement sur la sécurité informatique.
- Attendre la notification : neuf mois suffisent rarement pour cartographier les dépendances d'une entité multisite.
- Oublier les prestataires : le personnel externe exerçant des fonctions critiques doit être intégré à la gestion de la sécurité du personnel.
- Raisonner par site : un plan par bâtiment masque les dépendances amont, comme l'énergie ou les télécommunications.
- Multiplier les circuits de déclaration : un incident hybride peut relever simultanément de REC, de NIS 2 et du RGPD.
Retour terrain : Cas typique rencontré en mission — la cartographie des dépendances fournisseurs d'une entité multisite prend plusieurs mois, bien plus que prévu, car les contrats sont dispersés entre sites et directions achats. Les exercices de crise révèlent ensuite les mêmes angles morts : sous-traitants indirects inconnus, astreintes de prestataires injoignables hors heures ouvrées, dépendance commune à un même opérateur télécom. Je recommande d'injecter ces dépendances dans le scénario de chaque exercice et de vérifier les clauses de continuité des contrats critiques.
Attention : cet article présente le cadre européen et l'état du projet de loi français à la date de rédaction. Il ne constitue pas un avis juridique. Le texte définitif de transposition, ses décrets d'application et les arrêtés sectoriels fixeront les obligations opposables en France.
À lire aussi : la PSSIE pour les administrations.
Questions fréquentes
Qu'est-ce que la directive REC ?
La directive REC est la directive (UE) 2022/2557 du 14 décembre 2022 sur la résilience des entités critiques, connue en anglais sous le sigle CER. Elle remplace la directive 2008/114/CE, limitée à l'énergie et aux transports, et couvre onze secteurs. Son objectif est de garantir la fourniture ininterrompue des services essentiels dans le marché intérieur face à tous les risques : catastrophes naturelles, accidents, crises sanitaires, terrorisme, sabotage ou menaces internes. Elle impose aux États une stratégie, une évaluation des risques et la désignation des entités critiques, puis exige de ces entités une analyse de risques, des mesures de résilience documentées dans un plan et la notification des incidents importants. Applicable depuis le 18 octobre 2024, elle devait être transposée par chaque État membre.
Quelle est la différence entre la directive REC et NIS 2 ?
La directive NIS 2 traite la cybersécurité des réseaux et systèmes d'information de milliers d'entités dans dix-huit secteurs, qui s'identifient elles-mêmes selon leur taille et leur activité. La directive REC traite la résilience globale du service essentiel face à tous les risques, y compris physiques, et ne s'applique qu'aux entités désignées individuellement par l'État. Les deux textes sont complémentaires : la directive REC exclut les matières couvertes par NIS 2, tandis qu'une entité critique au sens de la directive REC devient automatiquement entité essentielle au sens de NIS 2, quelle que soit sa taille. Les autorités doivent coopérer et partager les informations sur les risques cyber et non cyber. En France, l'ANSSI pilote le volet NIS 2 et le SGDSN le volet REC.
Qui est concerné par la directive REC en France ?
Sont concernées les entités que l'État désignera comme critiques dans les onze secteurs de l'annexe : énergie, transports, banque, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructures numériques, administration publique, espace et alimentation. En France, la transposition s'appuie sur le dispositif de sécurité des activités d'importance vitale, qui compte déjà plus de 300 opérateurs d'importance vitale dans douze secteurs. Le projet de loi Résilience prévoit d'élargir ce dispositif à de nouveaux sous-secteurs, comme les réseaux de chaleur et de froid, l'hydrogène ou l'assainissement. Une organisation n'est donc pas soumise par simple autodéclaration : elle reçoit une notification officielle de désignation, qui fait courir les délais de neuf et dix mois prévus par la directive.
Quand la directive REC s'applique-t-elle aux entités critiques ?
Les États membres devaient identifier leurs entités critiques au plus tard le 17 juillet 2026 et notifier chaque entité dans le mois suivant. À compter de cette notification, l'entité dispose de neuf mois pour réaliser son analyse de risques. Les obligations de résilience du chapitre III, notamment les mesures de l'article 13, le plan de résilience, les vérifications d'antécédents et la notification des incidents, s'appliquent dix mois après la notification. En France, ces délais dépendent de l'adoption de la loi de transposition, encore en discussion au Parlement au moment de la rédaction, puis de ses textes d'application. Les entités pressenties, en particulier les opérateurs d'importance vitale, ont intérêt à anticiper dès maintenant pour ne pas subir un calendrier contraint.
Quelles sanctions prévoit la directive REC ?
La directive REC ne fixe pas elle-même de montant d'amende, contrairement à NIS 2. Elle impose aux États de doter leurs autorités de pouvoirs d'inspection, d'audit, de demande d'informations et d'injonction, et de prévoir des sanctions effectives, proportionnées et dissuasives. En France, le projet de loi Résilience prévoit une commission des sanctions rattachée au Premier ministre, capable de prononcer des amendes administratives allant jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial pour les opérateurs défaillants. L'État, les collectivités territoriales et leurs établissements publics administratifs ne seraient pas concernés par ces amendes. Ces montants restent ceux du projet de loi et devront être confirmés par le texte définitivement adopté.
Conclusion
La directive REC change d'échelle la protection des infrastructures critiques en Europe : onze secteurs, une approche tous risques, des entités désignées par l'État et des obligations mesurables, de l'analyse de risques sous neuf mois à la notification d'incident sous 24 heures. En France, la transposition prolonge le dispositif SAIV plutôt qu'elle ne le remplace, mais le retard législatif ne dispense pas les opérateurs pressentis de se préparer.
Le chantier le plus long reste la cartographie des dépendances et la construction d'un référentiel de risques unique, partagé avec NIS 2 et, le cas échéant, DORA. Pour articuler l'ensemble, le guide complet sur la directive européenne NIS 2 et ses obligations constitue le point de départ naturel du volet cyber de votre programme de résilience.
Préparer votre organisation à la directive REC
Ayi NEDJIMI accompagne les opérateurs d'importance vitale et les entités pressenties : qualification du périmètre, cartographie des dépendances, analyse de risques tous risques, plan de résilience et exercices de crise articulés avec NIS 2.
Échanger sur votre projet de conformitéÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire