






WinCheckSec
Auditeur de posture de sécurité Windows 11 — rapide, complet, hors ligne.
756 contrôles exécutés par 62 collecteurs en parallèle. Comparaison aux baselines Microsoft Security Compliance Toolkit (MSCT) et CIS Benchmark. Score global, plan de remédiation priorisé, rapports signés SHA-256. Un seul WinCheckSec.exe portable.
Aperçu de l'application
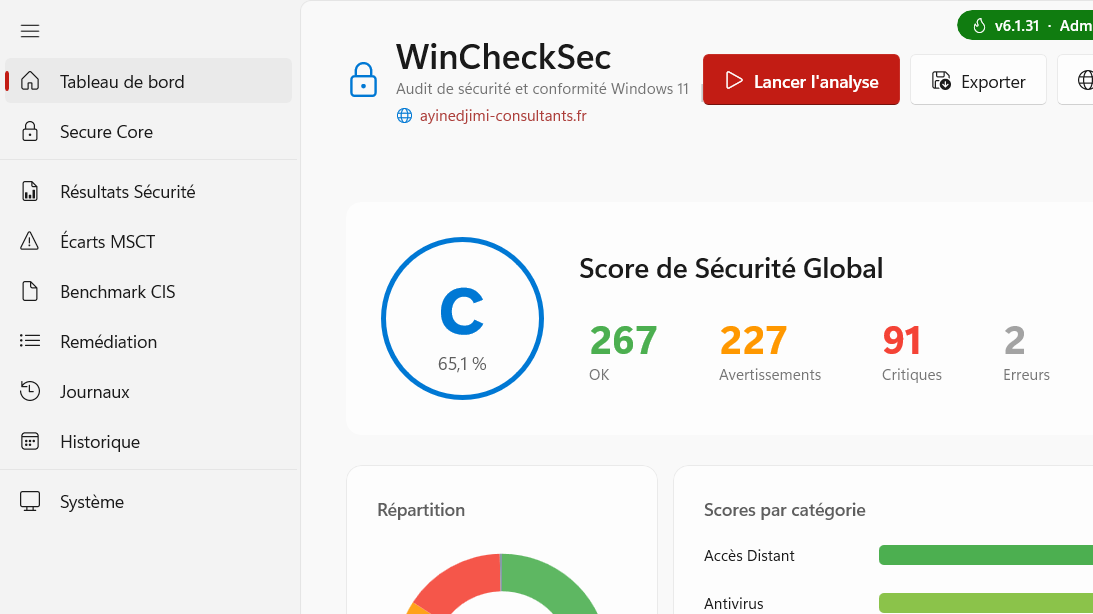
756 contrôles — ce qui est audité
Les 62 collecteurs couvrent l'intégralité de la surface de sécurité d'un poste Windows 11, de l'antivirus aux configurations réseau, en passant par les comptes, le chiffrement et les journaux d'événements.
Antivirus & EDR
Microsoft Defender (temps réel, tamper protection, ASR, CFA), Defender for Endpoint (MDE), antivirus et pare-feu tiers via SecurityCenter2 (activé, signatures à jour).
Chiffrement & Boot
BitLocker (méthode, protecteurs, TPM+PIN), Secure Boot, VBS, Credential Guard, HVCI, Kernel DMA Protection — état running réel via WMI.
Réseau
LLMNR / NBT-NS / mDNS (vecteurs Responder), SMB signing v1/v2/v3, TLS/cipher suites, WPAD, NTLM, pare-feu par profil, DNS over HTTPS.
Wi-Fi
Profils WLAN : réseaux ouverts / WEP / TKIP, 802.1X sans validation de certificat, auto-connexion hotspots, randomisation MAC.
Comptes & Authentification
Politique de mots de passe, membres Administrateurs local, comptes dormants, Kerberos, LAPS, LSA protection, WDigest, UAC.
Surface d'attaque
Autoruns & persistance, tâches planifiées, AlwaysInstallElevated, macros Office (VBA/DDE/ActiveX), PowerShell logging, WDAC/AppLocker, ASR, Exploit Protection.
Navigateurs
Politiques Edge et Chrome : SmartScreen, extensions imposées, restrictions de téléchargement, TLS minimum configuré.
Journaux & Forensique
Erreurs Critical/Error des journaux Windows, taille et rétention des logs, événements de sécurité clés, présence de Sysmon.
Inventaire logiciel
Logiciels installés (registre + AppX/MSIX), logiciels à risque ou EOL, extensions navigateur, Sysmon.
Liste exhaustive des 756 contrôles disponible dans docs/CHECKS.md
Deux baselines de référence
Chaque contrôle est comparé aux recommandations des deux référentiels les plus reconnus pour Windows.
Microsoft Security Compliance Toolkit (MSCT)
Le référentiel officiel Microsoft pour le durcissement Windows. WinCheckSec importe les GPO MSCT et compare la configuration locale aux paramètres recommandés.
- • Windows 11 Security Baseline
- • Microsoft 365 Apps for Enterprise
- • Microsoft Edge Security Baseline
- • Defender for Endpoint baseline
CIS Benchmark Windows 11
Le Centre for Internet Security publie des guides de durcissement reconnus mondialement, utilisés dans les cadres ISO 27001, SOC 2 et NIS 2.
- • CIS Microsoft Windows 11 Enterprise
- • Niveau 1 (basique) et Niveau 2 (renforcé)
- • Profil « Standalone » et « Domain Joined »
- • Mapping MITRE ATT&CK intégré
5 formats de rapport
Chaque rapport est accompagné d'un hash SHA-256 permettant de vérifier son intégrité et de le transmettre sans risque d'altération.
Spécifications techniques
| Framework | WinUI 3 / .NET 9 |
| Contrôles | 756 |
| Collecteurs | 62 (exécution parallèle) |
| Baselines | MSCT + CIS Benchmark |
| Rapports | JSON / PDF / Excel / HTML / CEF |
| Intégrité | SHA-256 signé |
| OS requis | Windows 11 |
| Privilèges | Administrateur (UAC) |
| Réseau | Aucun (100 % hors ligne) |
| Licence | MIT |
Installation & utilisation
-
1
Télécharger l'exécutable
Depuis la dernière release GitHub — un seul
WinCheckSec.exe. -
2
Exécuter en tant qu'administrateur
Double-cliquez et acceptez l'invite UAC — nécessaire pour accéder à certaines clés registre et WMI.
-
3
Lancer l'analyse
Cliquez sur "Lancer l'analyse". Les 62 collecteurs s'exécutent en parallèle — analyse complète en quelques secondes.
-
4
Consulter et exporter
Score global, écarts MSCT et CIS, plan de remédiation priorisé, export en JSON / PDF / Excel / HTML / CEF.
Questions fréquentes
Fonctionne-t-il sur Windows 10 ?
WinCheckSec est conçu et testé pour Windows 11. Certains contrôles et baselines (VBS, HVCI, Secure Core…) sont spécifiques à Windows 11 et inexistants sur Windows 10. Pour Windows 10, certains collecteurs peuvent fonctionner mais le score global ne sera pas comparable aux baselines MSCT et CIS Windows 11.
WinCheckSec modifie-t-il la configuration du poste ?
Non. WinCheckSec est en lecture seule — il ne modifie aucune configuration. Il lit les valeurs actuelles, les compare aux baselines et présente les écarts. L'application des recommandations est à la discrétion de l'opérateur.
Quelle différence avec Microsoft Security Baseline Analyzer ?
WinCheckSec va au-delà des GPO MSCT : il audite aussi l'état réel des composants (Defender, BitLocker, VBS…), les configurations réseau (LLMNR, SMB signing), les profils Wi-Fi, les autoruns, les navigateurs, et produit plusieurs formats de rapport dont un JSON forensique signé SHA-256 et un format CEF pour SIEM.
Existe-t-il une version macOS ?
Oui — MacSecCheck est le compagnon macOS de WinCheckSec. Il audite la posture de sécurité macOS (Sonoma/Tahoe) à partir de 478 règles NIST mSCP avec les baselines CIS, DISA STIG, NIST 800-53 et CMMC.
Vous auditez des Macs ?
MacSecCheck est le compagnon macOS de WinCheckSec : 478 règles NIST mSCP, baselines CIS / DISA STIG / NIST 800-53, interface graphique native, rapport SHA-256.
Découvrir MacSecCheck