






WordPress Bazooka
Scanner de vulnérabilités WordPress ultra-rapide — 40× plus rapide que WPScan.
87 modules d'audit, base de 157 CVE de plugins connues, Tor intégré pour l'anonymisation, interface graphique et ligne de commande. En un seul fichier portable bazooka.exe (89,6 Mo) — Python et dépendances embarqués.
Captures d'écran
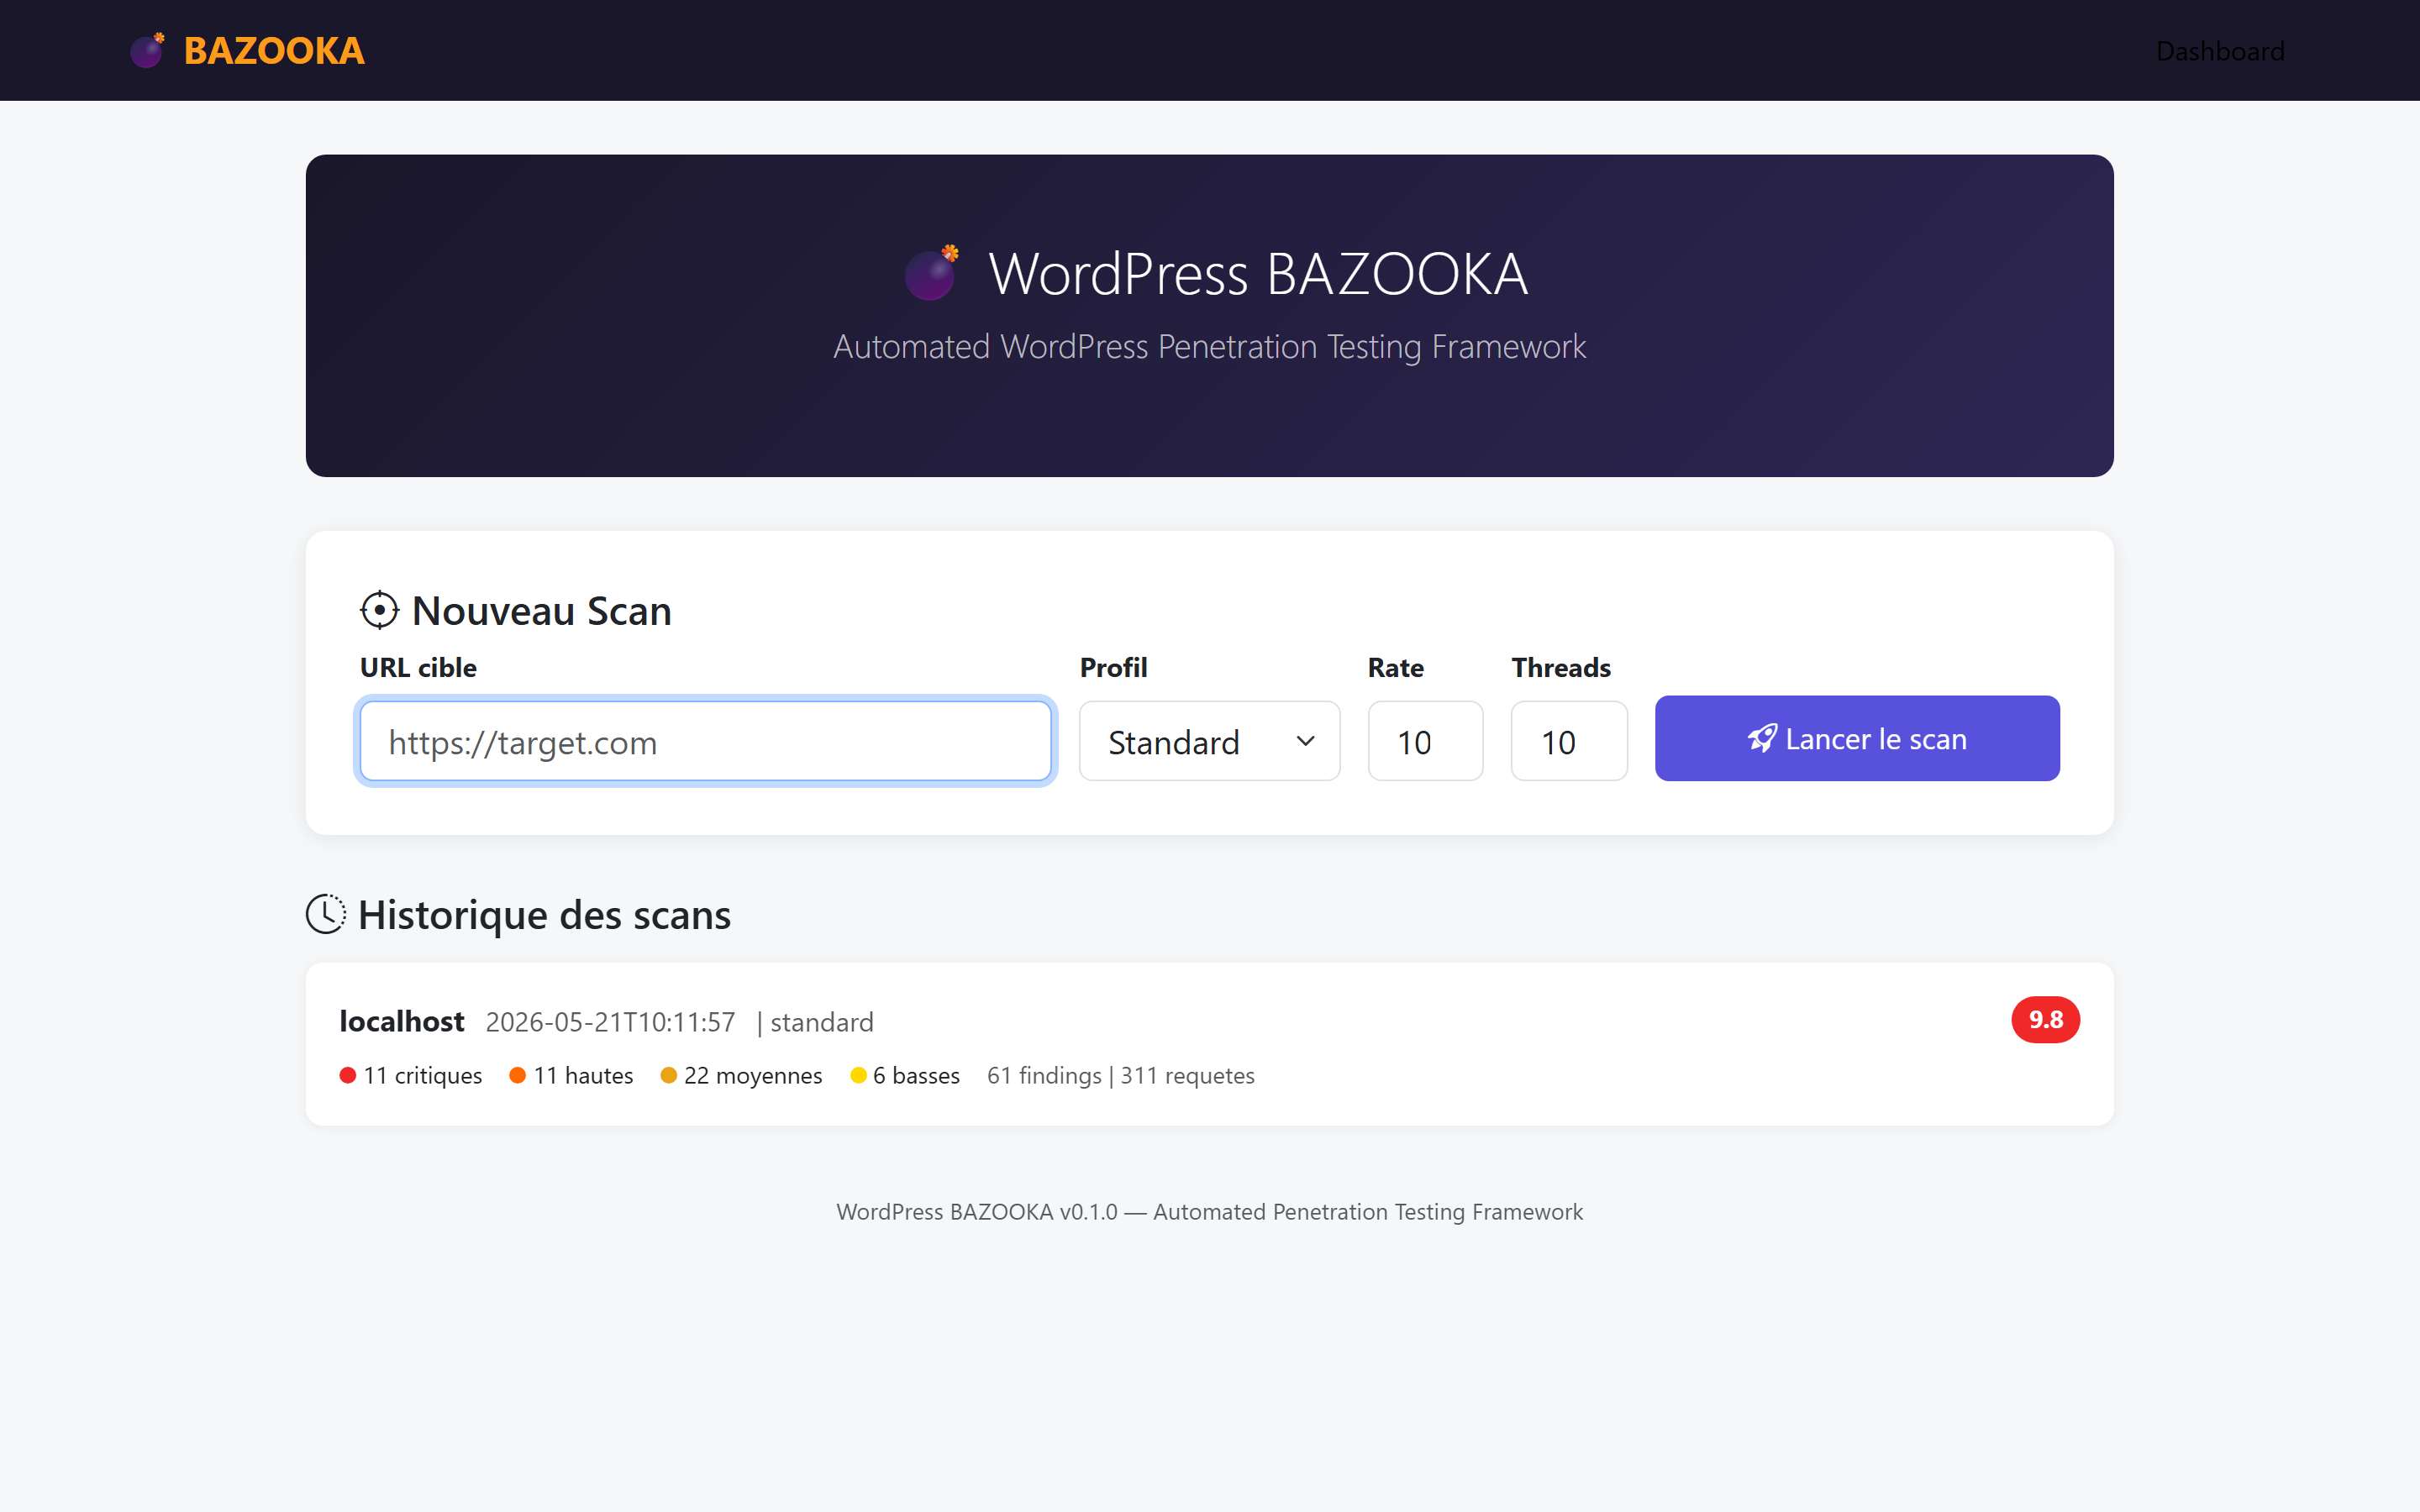
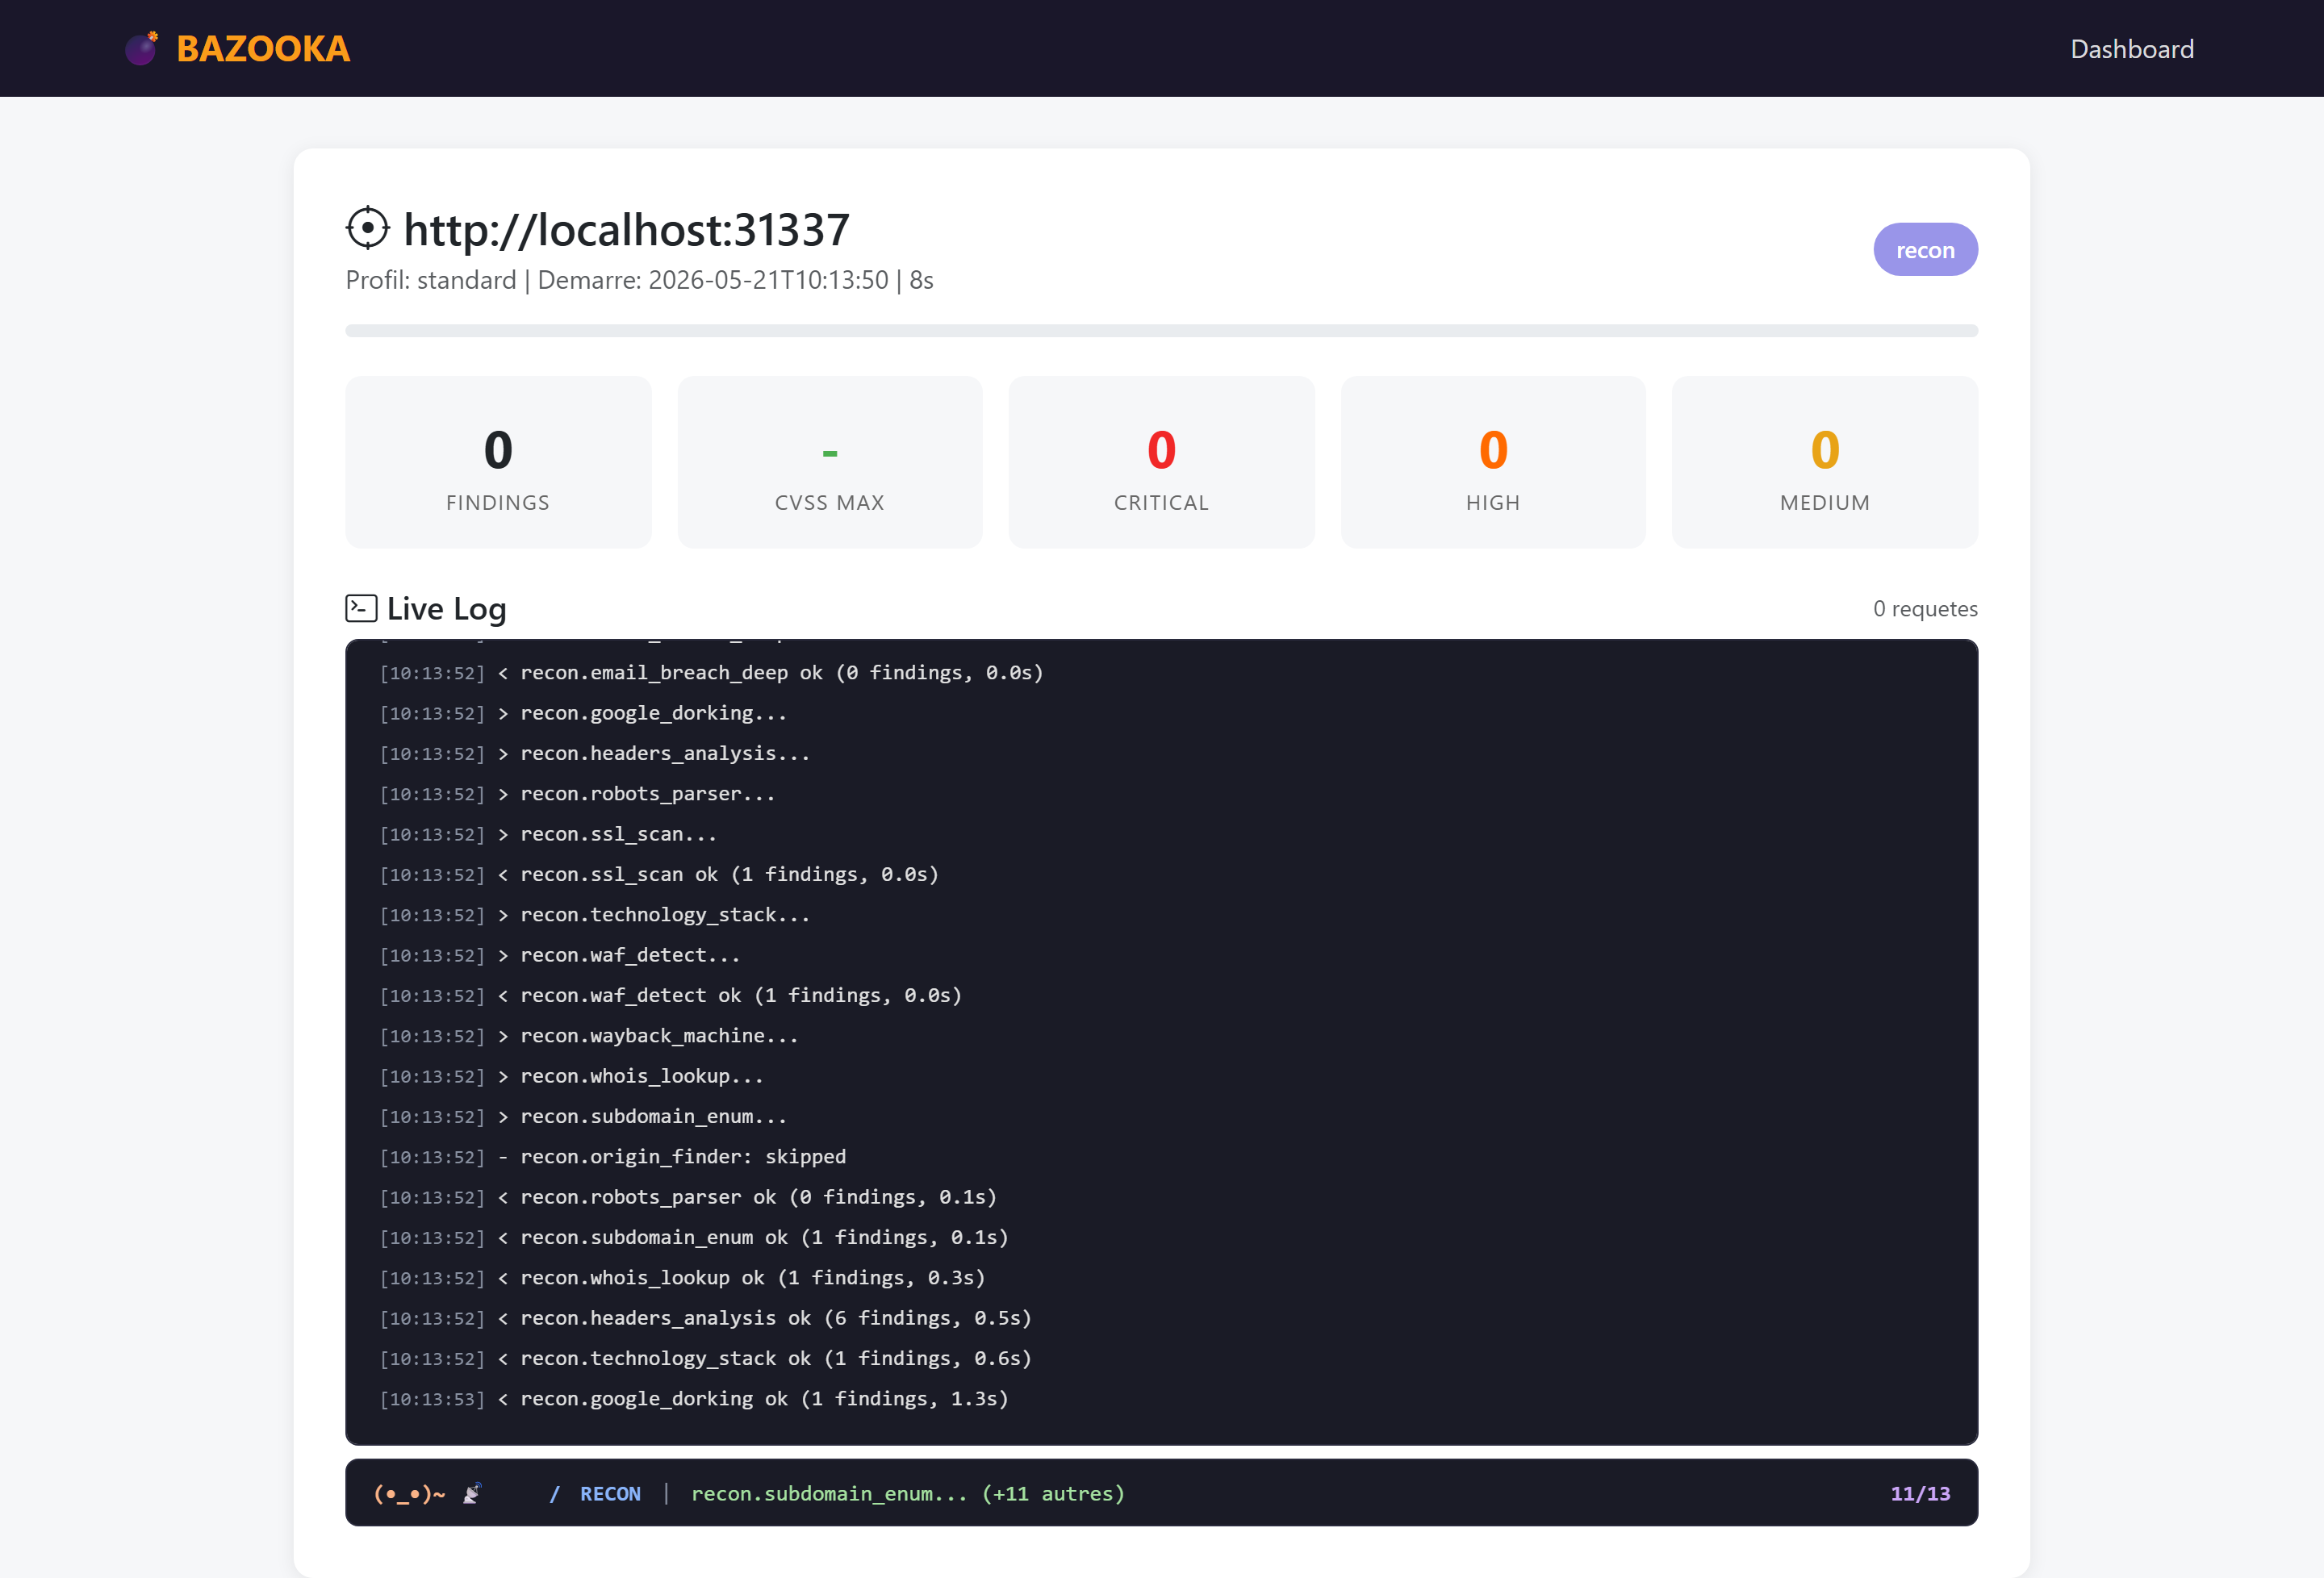
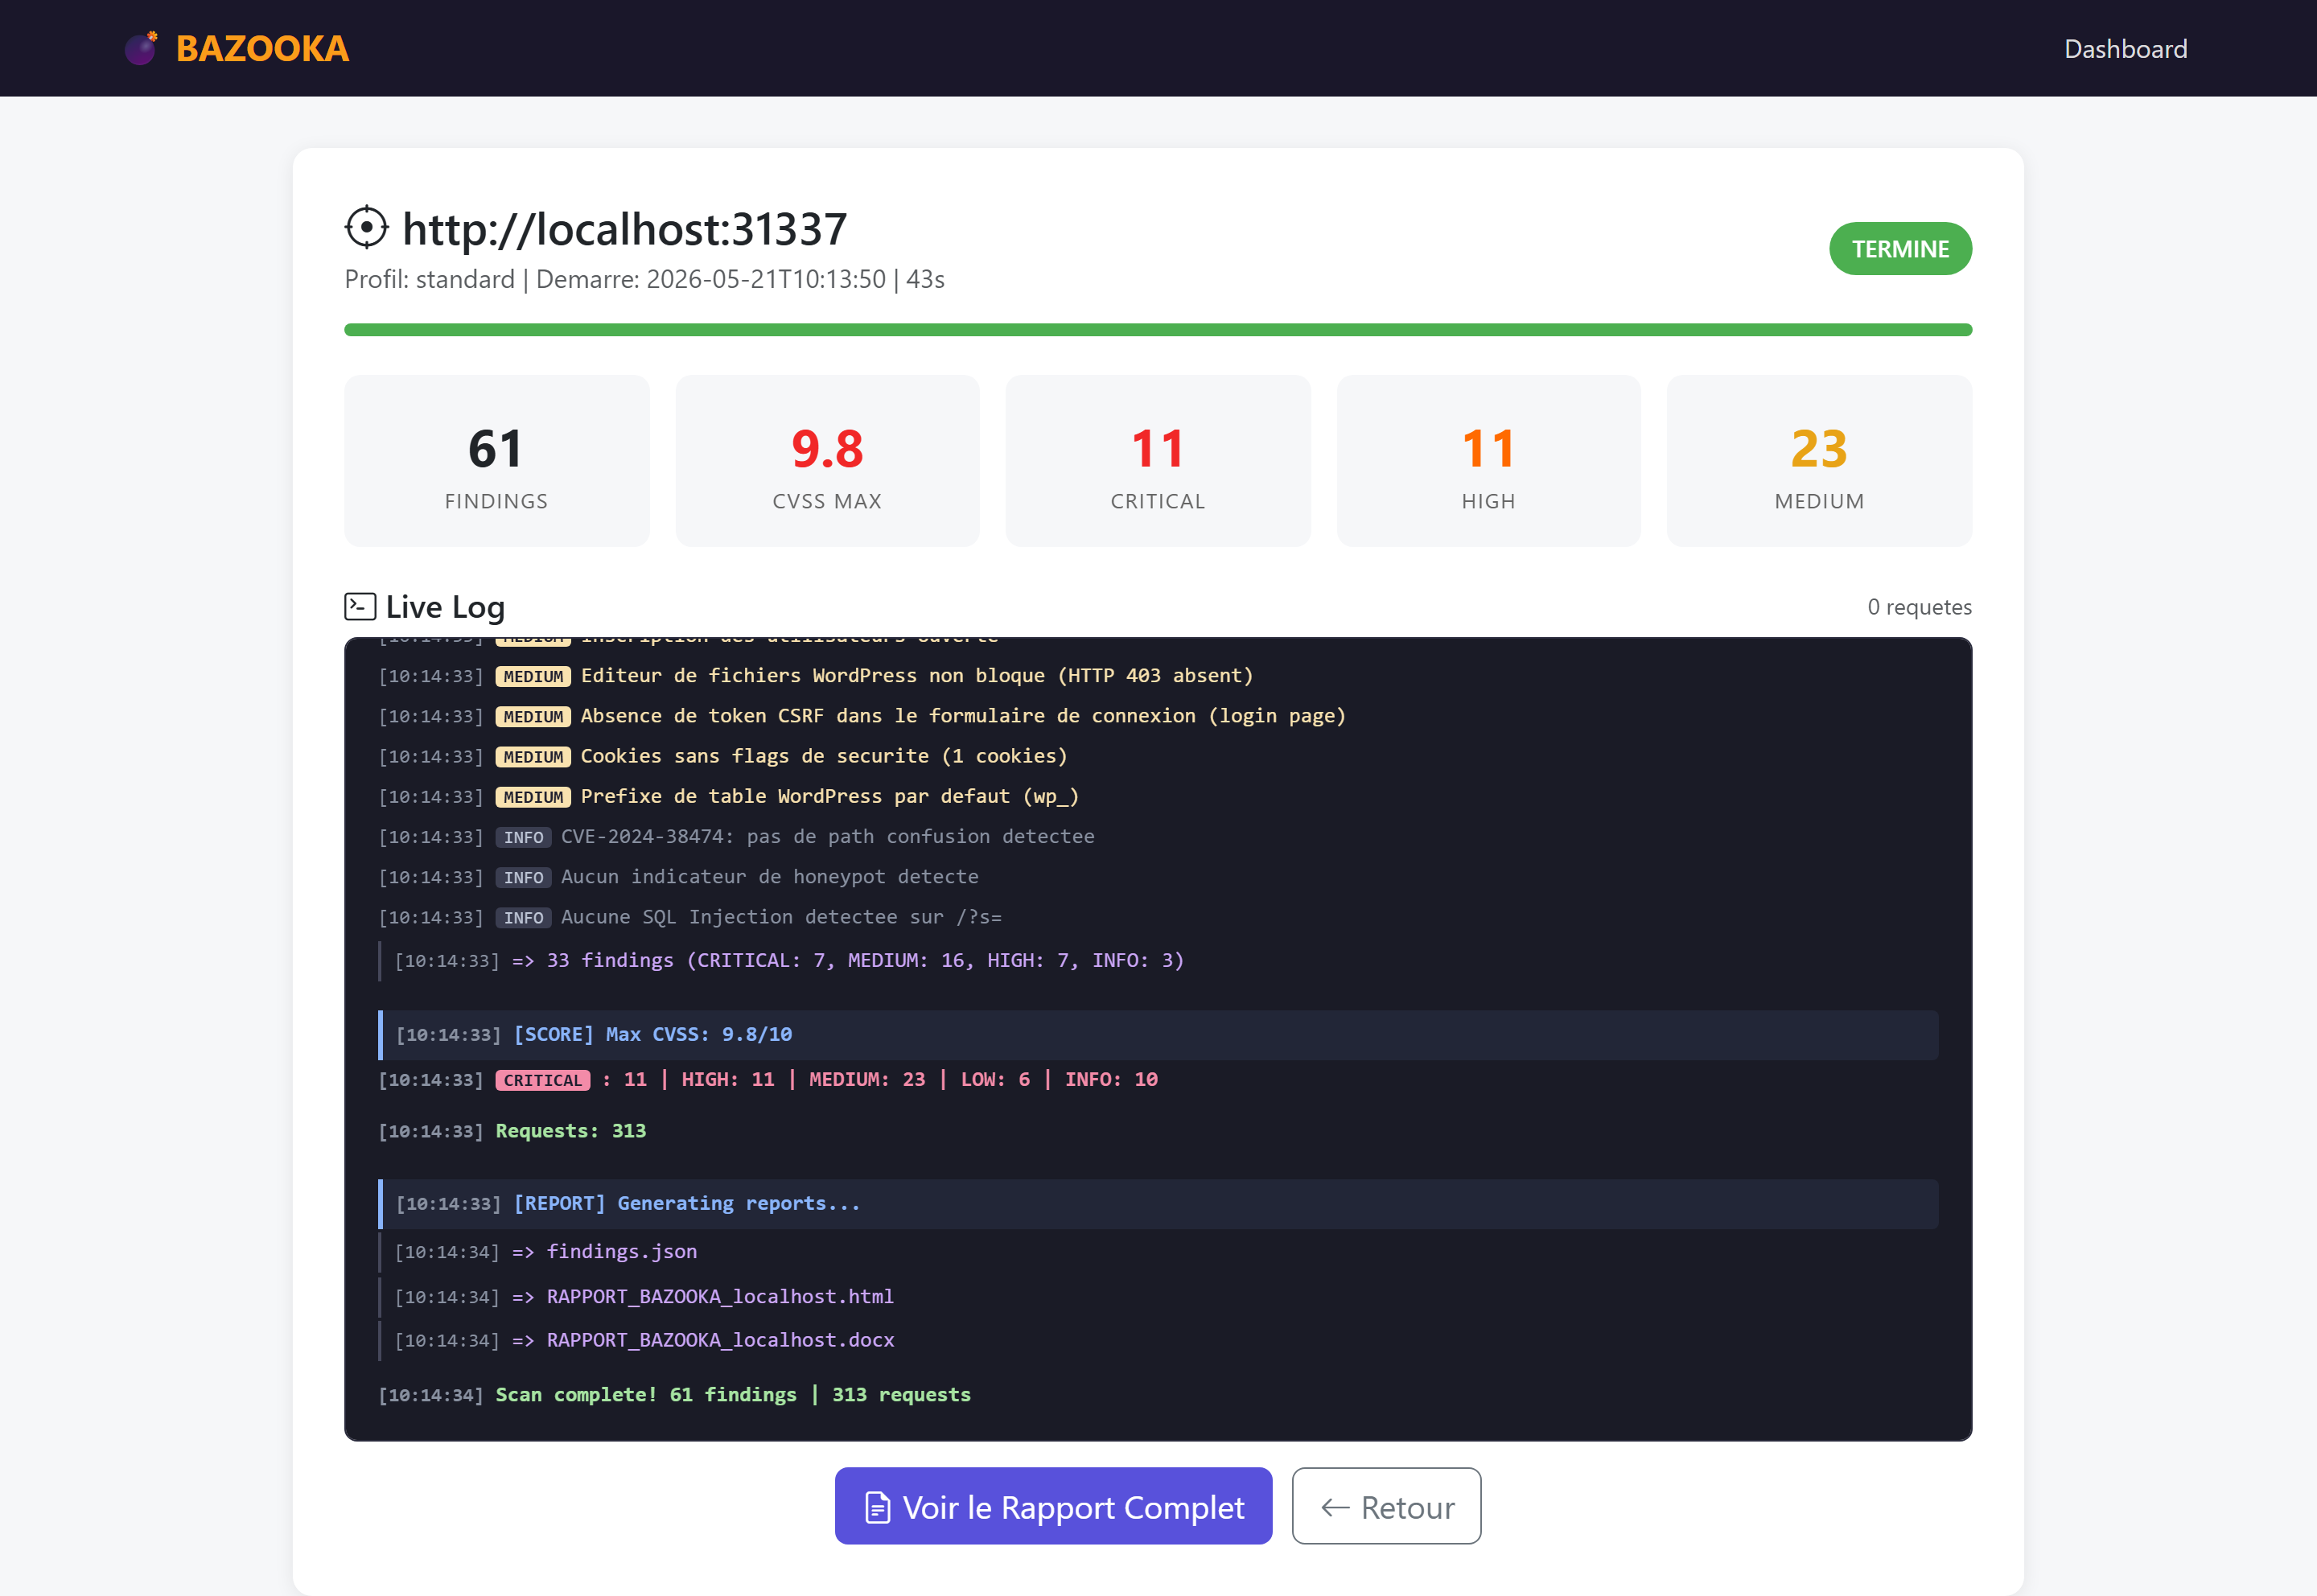
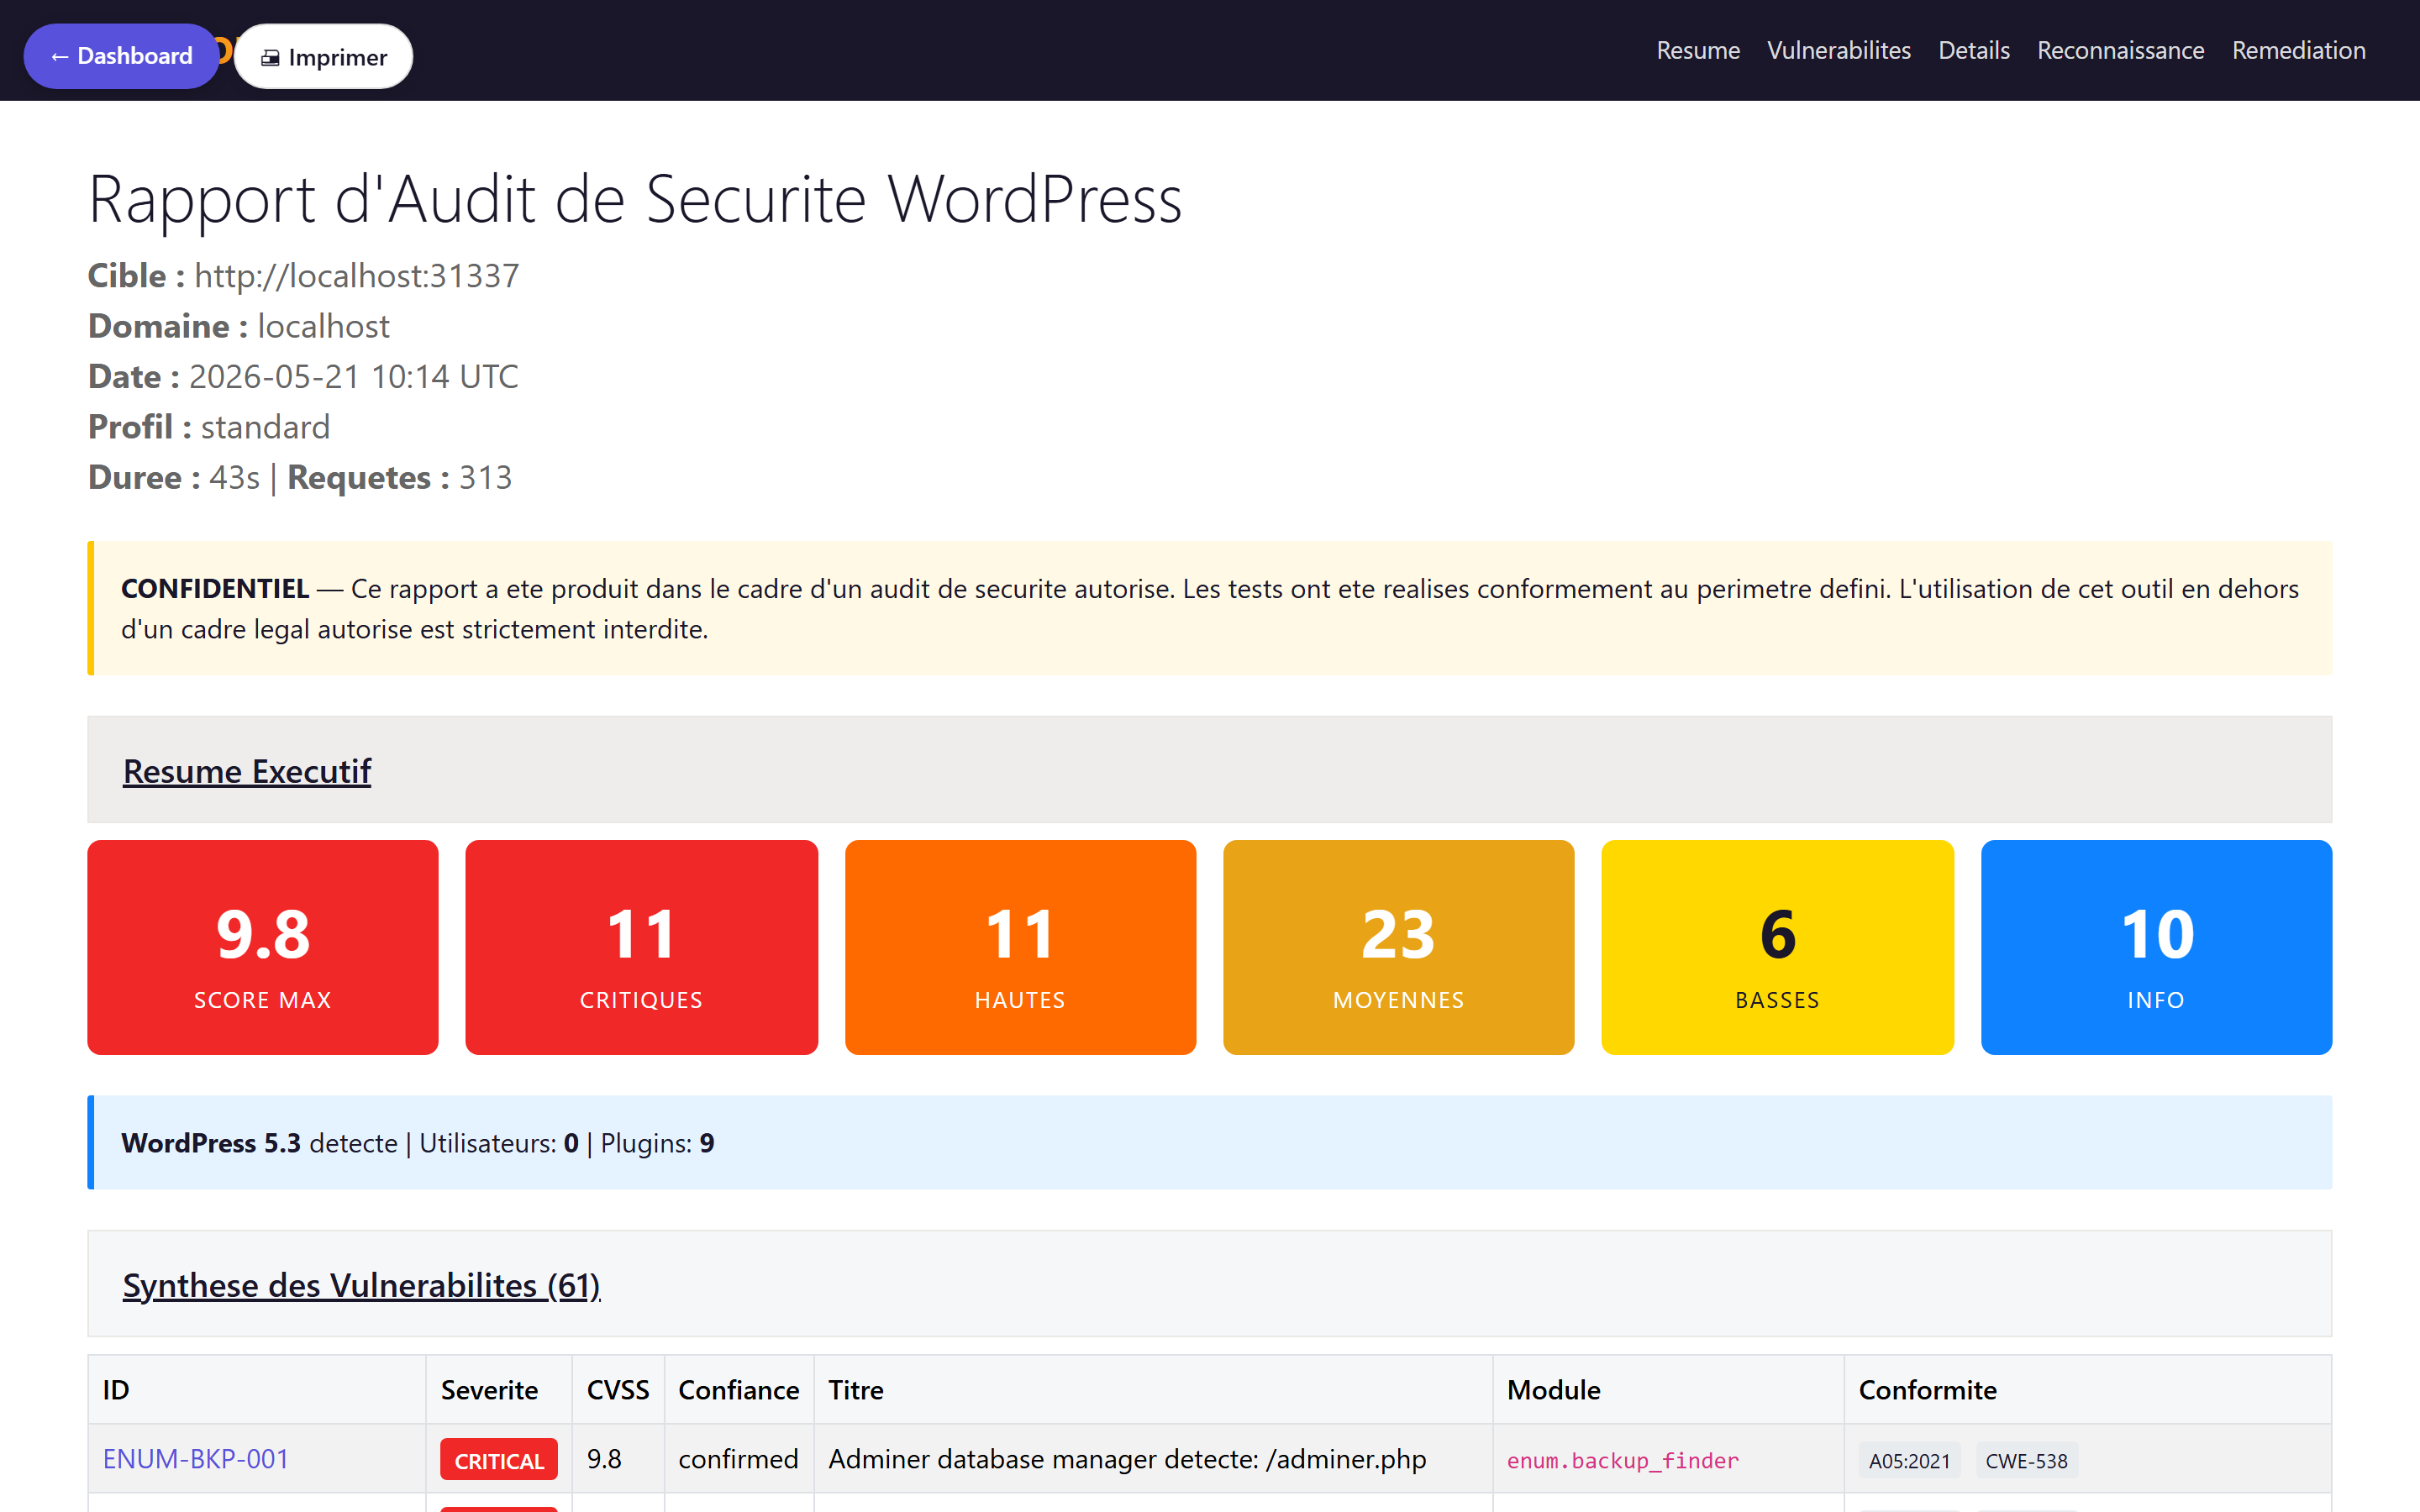
87 modules d'audit
Chaque module cible un vecteur d'attaque spécifique. Les modules s'exécutent en parallèle pour atteindre une vitesse 40× supérieure à WPScan.
Core WordPress
- • Détection de version WordPress
- • Fichiers de configuration exposés (wp-config.php…)
- • Répertoires listables (uploads, themes…)
- • Page de login personnalisée ou non protégée
- • XML-RPC activé et exploitable
- • REST API non authentifiée
- • Backups et fichiers temporaires exposés
Plugins & Thèmes
- • Énumération des plugins actifs et inactifs
- • Vérification CVE — base de 157 plugins vulnérables
- • Énumération des thèmes installés
- • Plugins premium détectables par fingerprint
- • Détection de plugins abandonnés (>2 ans sans màj)
- • Versions obsolètes à risque
Authentification
- • Énumération des utilisateurs (author archive, REST API)
- • Brute-force de login (mode optionnel)
- • Détection d'absence de 2FA sur /wp-admin
- • Vérification du lockout de compte
- • CAPTCHA absent sur login/register
Sécurité HTTP
- • Headers de sécurité (CSP, HSTS, X-Frame-Options…)
- • Cookies sans flag HttpOnly / Secure / SameSite
- • Mixed content HTTPS/HTTP
- • Redirection non forcée HTTP → HTTPS
- • CORS trop permissif
Infrastructure
- • Détection du serveur web (Apache, Nginx, IIS…)
- • Version PHP exposée dans les headers
- • Accès direct aux fichiers de thème/plugin
- • Robots.txt révélant des chemins sensibles
- • Sitemap et assets révélant la structure
Anonymisation
- • Proxy Tor intégré (rotation automatique d'identité)
- • Délai configurable entre requêtes
- • Rotation d'User-Agent
- • Mode furtif (scan lent & silencieux)
- • Support proxy SOCKS5 externe
157 CVE de plugins WordPress en base locale
WordPress Bazooka embarque une base de 157 CVE couvrant les plugins WordPress les plus répandus. Aucune API externe, aucune clé requise : la détection s'effectue en comparant la version du plugin détectée avec les versions vulnérables référencées.
Les CVE couvrent les vulnérabilités les plus exploitées : XSS stocké, injection SQL, CSRF, LFI, upload de fichier arbitraire, contournement d'authentification.
Plugins les plus couverts
- Contact Form 712 CVE
- WooCommerce18 CVE
- Elementor14 CVE
- Yoast SEO7 CVE
- WP All Import9 CVE
- Wordfence5 CVE
- WPML8 CVE
- + 150 plugins…84 CVE
WordPress Bazooka vs WPScan
| Critère | WordPress Bazooka | WPScan |
|---|---|---|
| Vitesse de scan | 40× plus rapide | Référence |
| CVE plugins | 157 (embarquées) | API clé requise |
| Interface graphique | ✓ GUI + CLI | CLI uniquement |
| Tor intégré | ✓ Natif | Manuel |
| Portable (1 fichier) | ✓ bazooka.exe (89,6 Mo) | Ruby + gems |
| Modules d'audit | 87 | ~30 |
| Licence | MIT (libre) | GPL v3 |
Pour qui ?
WordPress Bazooka s'adresse aux professionnels de la sécurité mandatés pour auditer des sites WordPress dans le cadre de tests d'intrusion ou d'audits techniques.
🔐 Pentest Web
Reconnaissance et énumération rapides lors d'un test d'intrusion web. Identification des surfaces d'attaque WordPress en quelques minutes.
🏢 Audit de parc
Audit de plusieurs dizaines de sites WordPress clients (agences, hébergeurs) : la vitesse de scan permet de traiter un parc entier en une session.
🛡️ Bug Bounty
Reconnaissance initiale sur les programmes incluant des sites WordPress dans leur scope. Le mode Tor intègre la gestion de l'anonymisation.
📋 Conformité NIS 2
Vérification périodique de la posture de sécurité d'un site WordPress dans le cadre d'un SMSI ou d'une obligation NIS 2 pour les acteurs utilisant WordPress en production.
⚠ Usage légal uniquement
WordPress Bazooka est réservé aux tests d'intrusion sur des systèmes dont vous êtes propriétaire ou pour lesquels vous disposez d'une autorisation écrite. Toute utilisation non autorisée est illégale au regard de l'article 323-1 du Code pénal.
Démarrage rapide
Mode GUI (Windows)
- 1.Télécharger
bazooka.exe - 2.Double-cliquer — aucune installation requise
- 3.Saisir l'URL cible, sélectionner les modules
- 4.Activer Tor si besoin → Lancer le scan
- 5.Consulter les résultats, exporter le rapport
Mode CLI
bazooka.exe -u https://cible.fr --all
bazooka.exe -u https://cible.fr --quick
bazooka.exe -u https://cible.fr --tor -o report.json
bazooka.exe --help
Questions fréquentes
Pourquoi bazooka.exe fait 89,6 Mo alors que WPScan est plus léger ?
WordPress Bazooka est un exécutable Python autonome : l'interpréteur Python 3.11, toutes les dépendances (requests, bs4, rich, Tor…) et la base CVE sont embarqués. Aucune installation, aucun gestionnaire de paquets. Le gain en déploiement compense largement la taille du fichier.
Fonctionne-t-il sur Linux ou macOS ?
L'exécutable portable bazooka.exe est un binaire Windows. Sous Linux et macOS, clonez le dépôt GitHub et exécutez directement avec Python 3.11+ (pip install -r requirements.txt && python bazooka.py).
Comment contribuer à la base CVE ?
La base CVE est un fichier JSON dans le dépôt GitHub (data/cve_plugins.json). Ouvrez une Pull Request avec le format existant (slug plugin, CVE-ID, version vulnérable, type de vulnérabilité, CVSS). Les contributions sont bienvenues.
Quel antivirus bloque bazooka.exe ?
Certains antivirus détectent les outils de sécurité offensifs légitimes (faux positifs). Si votre antivirus bloque l'exécutable, ajoutez-le à la liste d'exceptions ou utilisez la version source depuis GitHub. Le code source est entièrement auditable.