






SharpSaw AD
L'édition Active Directory de SharpSaw — journaux de contrôleur de domaine, hors ligne.
SharpSaw AD est bâti sur le même moteur que SharpSaw, avec des règles Sigma sélectionnées pour l'AD, un catalogue de 145 événements à surveiller et un écran de couverture qui montre quelles règles couvrent quel événement. Idéal pour l'audit d'un contrôleur de domaine.
Captures d'écran
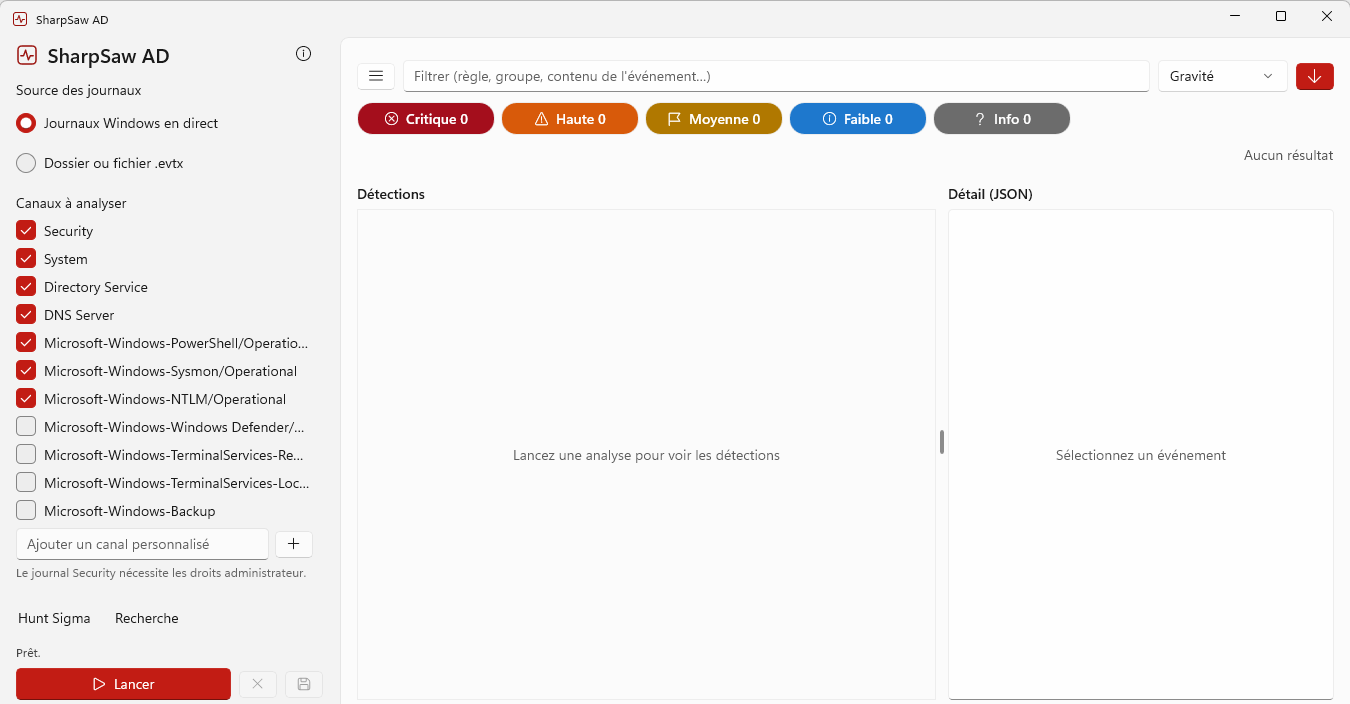
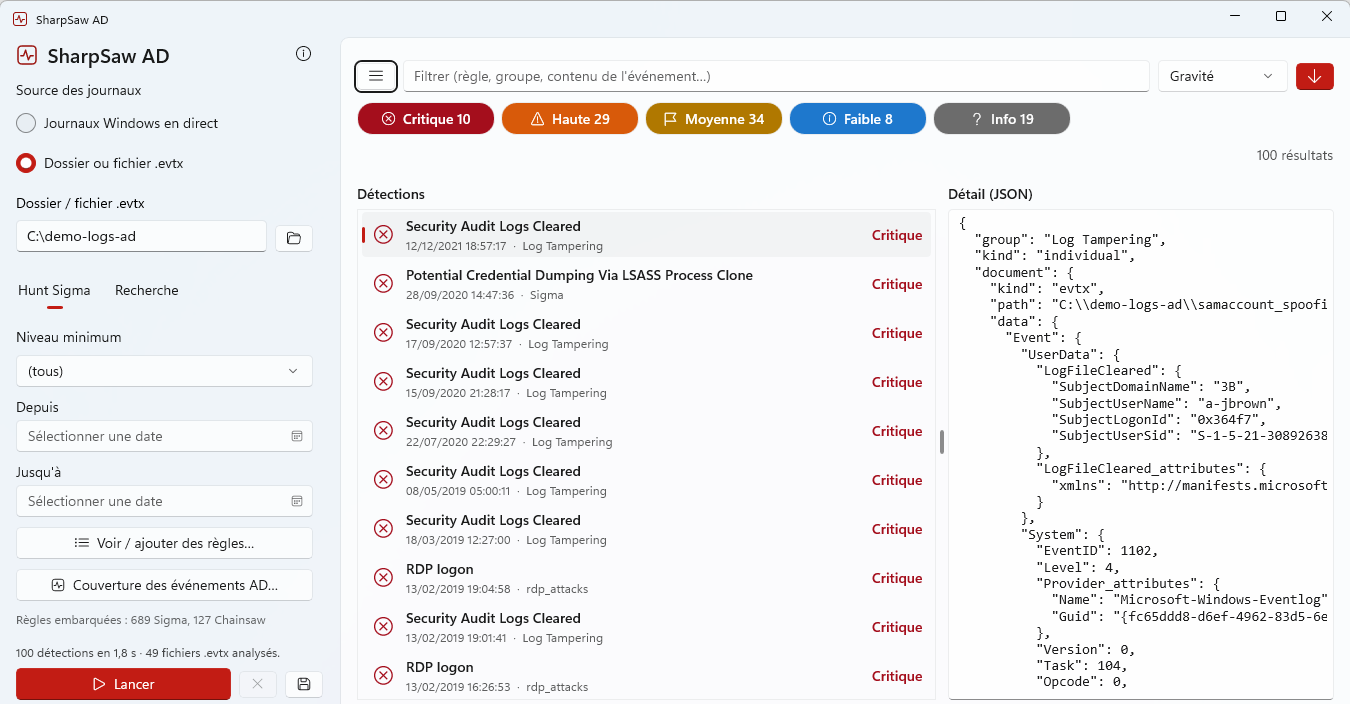
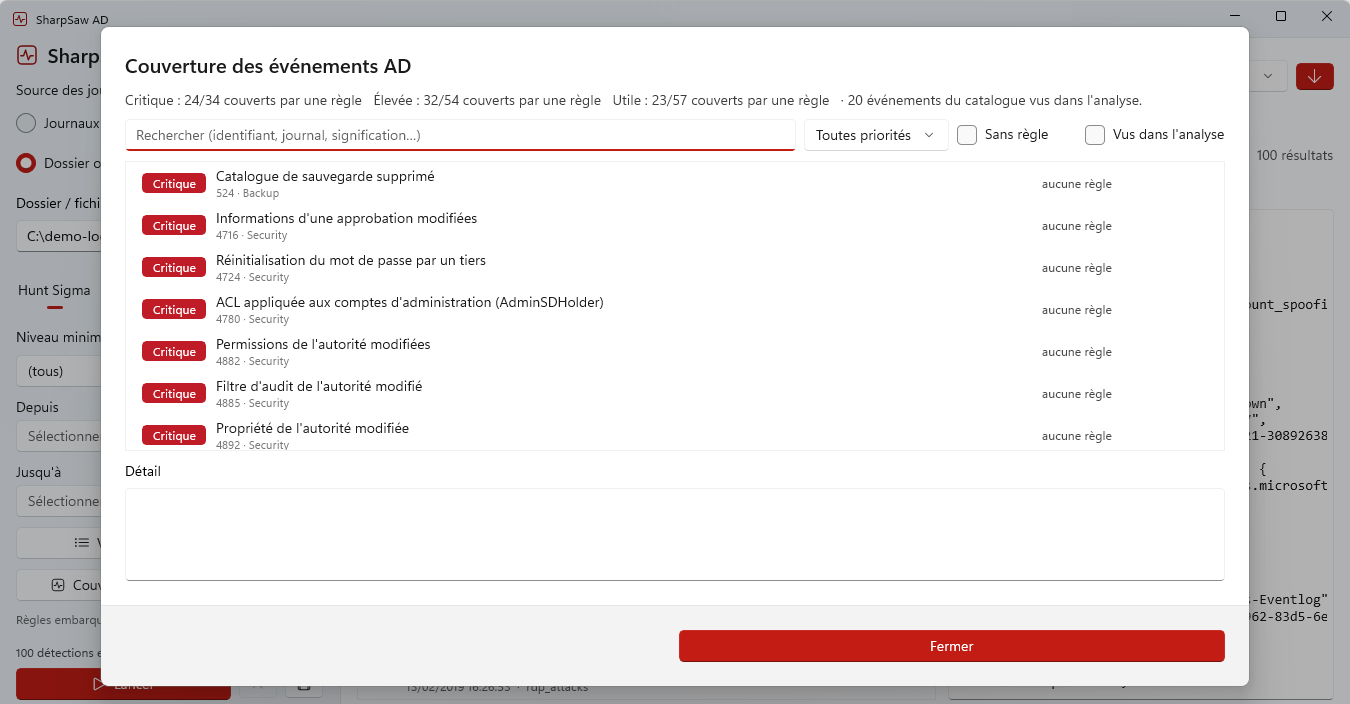
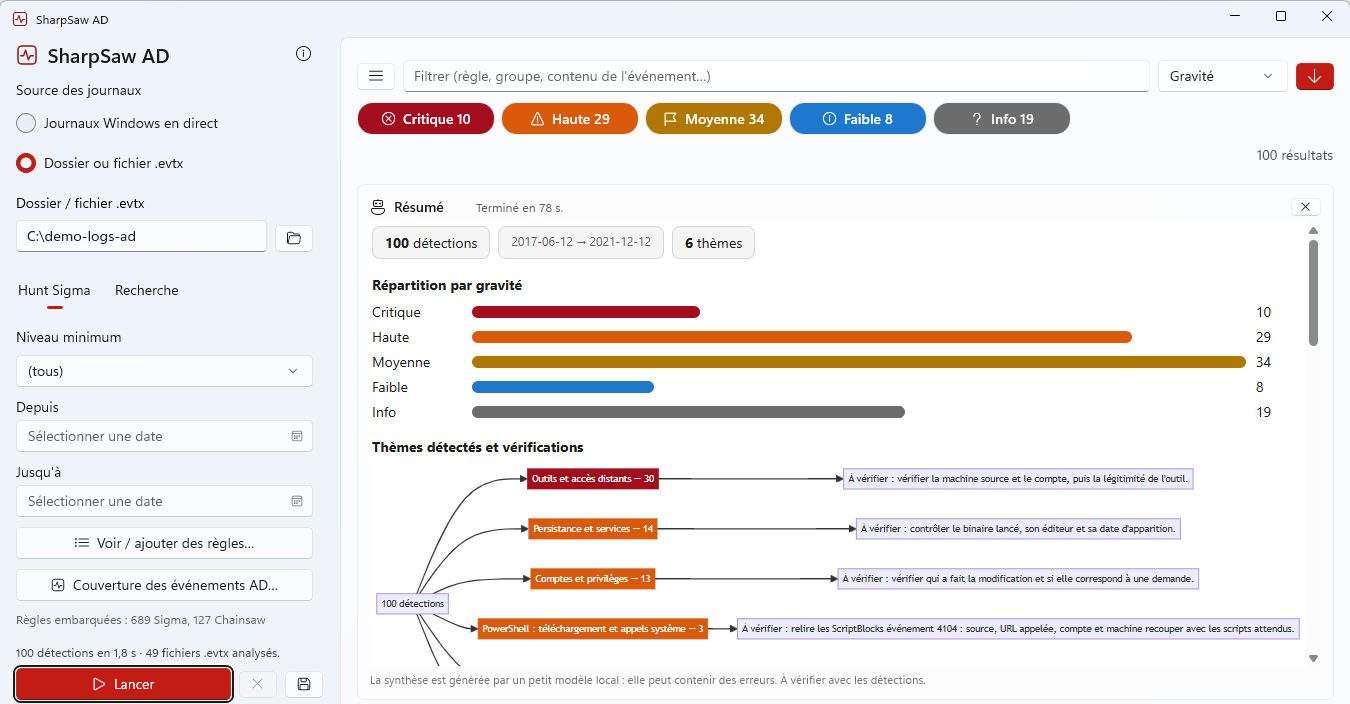
Catalogue de 145 événements Active Directory
SharpSaw AD embarque un catalogue des événements Windows les plus pertinents pour la sécurité Active Directory, classés par priorité de surveillance et mappés aux règles Sigma qui les couvrent.
Critical
Événements dont la présence indique une attaque en cours ou une compromission avérée.
- •
4768/4769/4771— Kerberos anormal - •
4624LogonType 3 sur DC - •
4742— Modification compte machine - •
4776— NTLM sur DC - •
1102/517— Effacement journal
High
Activités suspectes nécessitant une investigation rapide.
- •
4728/4732/4756— Ajout groupe sensible - •
4720/4722/4725— Création/activation compte - •
4670— Changement permissions objet - •
5136/5141— Modification objet AD - •
4735— Modification groupe local
Useful
Événements de référence pour la traçabilité et la baseline comportementale.
- •
4634/4647— Déconnexions - •
4648— Logon avec credentials explicites - •
4688— Création de processus (si activé) - •
4663— Accès objet audité - •
7045— Service installé
L'écran Coverage de SharpSaw AD montre la couverture en temps réel pour chaque événement du catalogue sur la source analysée.
Fonctionnalités
689 règles Sigma AD
Sélection issue de SigmaHQ et de la communauté, centrée sur l'Active Directory : Kerberoasting, DCSync, Pass-the-Hash, LDAP abuse, délégations, GPO…
Écran de couverture
Vue unique : pour chacun des 145 événements du catalogue, le nombre de règles Sigma qui le couvrent et les détections effectivement observées dans la source analysée.
Canaux AD spécialisés
Security, System, Directory Service, DNS Server, DFS Replication, File Replication Service. Analyse en direct ou depuis des fichiers .evtx exportés.
127 règles Chainsaw
Règles Chainsaw (WithSecure) en complément des règles Sigma, pour élargir la couverture de détection sur les vecteurs d'attaque Windows moins couverts par Sigma.
Résumé IA local
Gemma 3 1B sur CPU — synthèse des détections AD, identification des patterns (Kerberoasting, Pass-the-Hash, DCSync…), vérifications suggérées. Rien ne quitte la machine.
Règles personnelles
Ajout de règles Sigma propres à votre organisation pour des détections spécifiques à votre configuration AD (comptes de service, groupes sensibles, nomenclature interne).
Attaques AD détectées par les règles embarquées
Les 689 règles Sigma couvrent l'ensemble des techniques d'attaque Active Directory documentées dans MITRE ATT&CK.
Référence : MITRE ATT&CK — TA0006 Credential Access
Spécifications techniques
| Framework | WinUI 3 / .NET 8 |
| Moteur de règles | Chainsaw (Rust, FFI) |
| Modèle IA | Gemma 3 1B Q4_K_M (~770 Mo) |
| Règles Sigma AD | 689 |
| Règles Chainsaw | 127 |
| Catalogue événements | 145 (34 Critical / 54 High / 57 Useful) |
| OS requis | Windows 10 (1809+), 64 bits |
| Réseau | Aucun (100 % hors ligne) |
| Taille totale | ~1,6 Go (extraction au 1er démarrage) |
| Licence | GNU GPL v3 |
| Distribution | Installateur + portable .exe |
| Version actuelle | 1.0.0 (oct. 2026) |
Installation
Installateur (recommandé)
Installe l'application, crée les raccourcis, vérifie et installe le runtime Visual C++ 2015–2022 si nécessaire.
SharpSaw-AD-Setup-1.0.0.exePortable (experts)
Suppose que le runtime Visual C++ est déjà installé. Clé USB, air-gapped, environnement contrôlé.
Télécharger SharpSawAD.exeQuestions fréquentes
Quelle différence entre SharpSaw et SharpSaw AD ?
SharpSaw embarque 4 265 règles Sigma tous systèmes Windows. SharpSaw AD embarque 689 règles sélectionnées pour les contrôleurs de domaine et ajoute l'écran de couverture sur le catalogue des 145 événements AD. Si vous n'auditez pas de contrôleur de domaine, SharpSaw suffit.
Faut-il un accès direct au contrôleur de domaine ?
Non. En mode "fichier", il suffit de copier les fichiers .evtx du DC vers un poste Windows séparé et de les charger dans SharpSaw AD. Aucun agent, aucun service n'est installé sur le DC.
Quel est le journal le plus important à analyser ?
Le journal Security du DC contient la majorité des événements d'authentification Kerberos, NTLM et de modification d'objets AD. C'est lui qui couvre le plus de règles critiques. Le journal Directory Service est précieux pour les modifications LDAP et les changements de réplication.
Comment exporter les journaux .evtx depuis un DC ?
Via l'Observateur d'événements Windows : clic droit sur un journal → Enregistrer tous les événements sous… → format .evtx. Pour plusieurs journaux en lot : wevtutil epl Security C:\export\Security.evtx. Les fichiers peuvent ensuite être copiés sur une clé USB et analysés hors ligne.
Vous analysez des postes Windows ?
SharpSaw, l'édition généraliste, embarque 4 265 règles Sigma tous systèmes Windows. Même moteur, même portabilité, même IA locale.
Découvrir SharpSaw