






SharpSaw
Analyseur de journaux Windows portable et 100 % hors ligne.
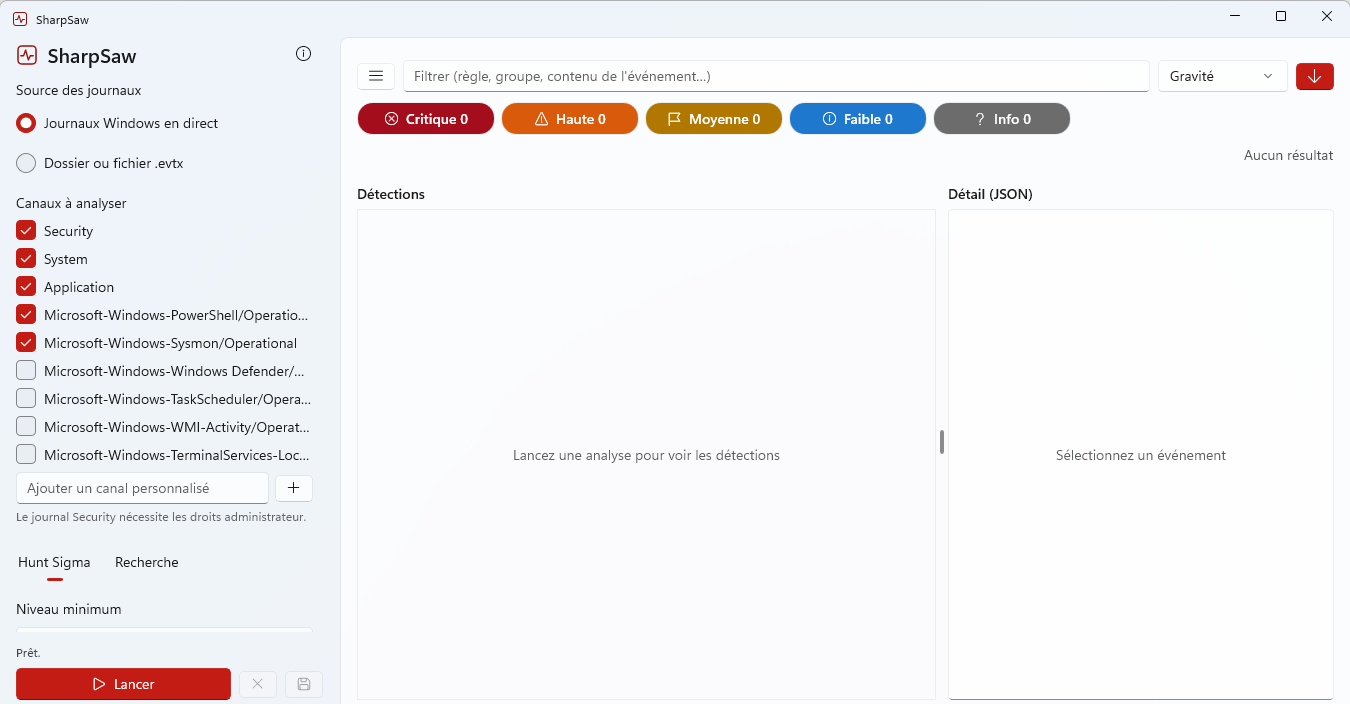
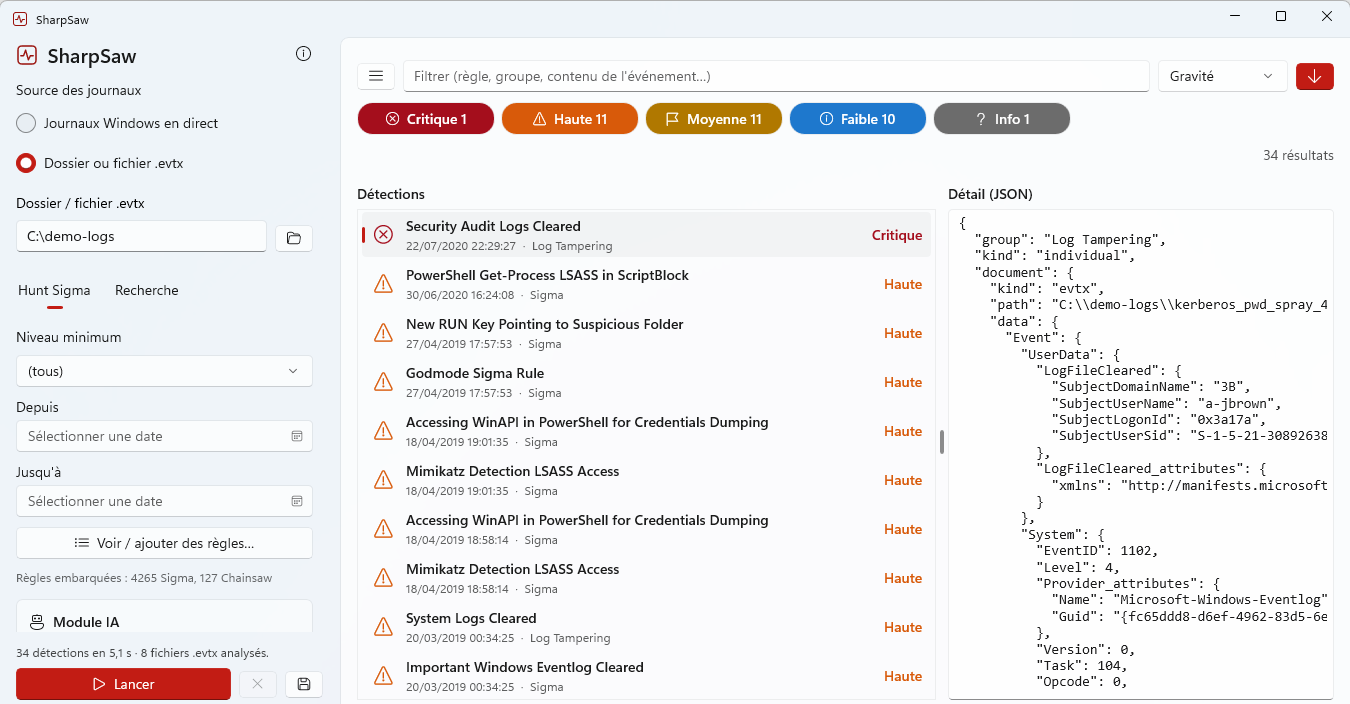
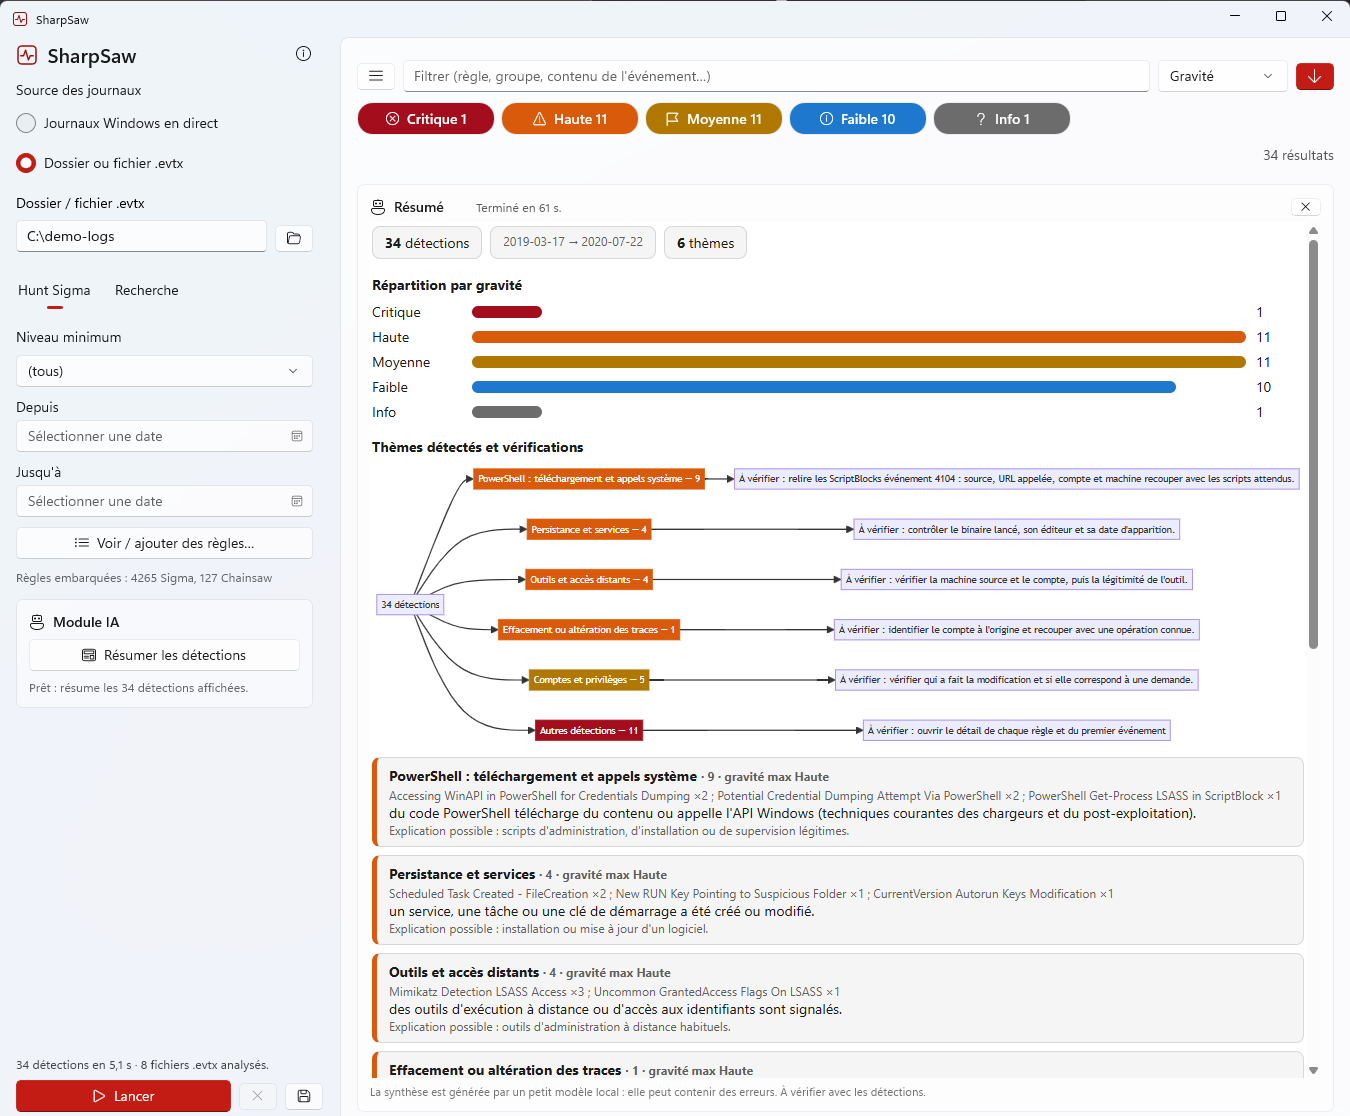
SharpSaw applique les règles Sigma et Chainsaw à vos journaux .evtx ou aux journaux Windows en direct, classe les détections par gravité et en propose une synthèse IA générée localement. Un seul fichier SharpSaw.exe, aucune installation, aucune connexion réseau.
Captures d'écran
Fonctionnalités
Hunt Sigma & Chainsaw
4 265 règles Sigma et 127 règles Chainsaw embarquées. Filtre par niveau minimum de gravité et par période. Mise à jour des règles intégrée.
Deux sources de journaux
Journaux Windows en direct (Security, System, Application…) ou dossier / fichier .evtx. Le journal Security demande les droits administrateur.
Recherche avancée
Motif texte ou expression régulière dans le contenu des événements. Tri et filtre des détections par gravité, date, règle ou groupe avec détail JSON.
Règles personnelles
Ajout de vos propres règles Sigma depuis un fichier ou un dossier, consultation et suppression directement depuis l'interface.
Résumé IA local
Gemma 3 1B (Q4_K_M, ≈770 Mo) exécuté sur CPU via llama.cpp. Synthèse des détections : répartition, thèmes, vérifications à effectuer. Zéro réseau.
Export des résultats
Export des détections et du résumé IA pour archivage ou transmission à l'équipe sécurité, sans connexion réseau requise.
Pour qui ?
SharpSaw est conçu pour les professionnels de la sécurité qui analysent des incidents ou auditent des postes Windows en environnement isolé.
🔵 Réponse à incident
- • Analyse post-intrusion sur des exports
.evtxcollectés en forensique - • Environnement air-gapped ou réseau segmenté (ransomware, OT…)
- • Tri rapide des événements pertinents avant analyse manuelle
🔴 Red / Blue Team
- • Vérification des traces laissées après un test d'intrusion
- • Audit de la couverture de détection Sigma sur un poste réel
- • Validation de règles Sigma personnalisées
🟡 Audit de conformité
- • Audit de durcissement Windows (ISO 27001, NIS 2)
- • Analyse des journaux d'un poste en fin de mission
- • Mise en évidence d'activités anormales à un instant T
🟢 Formation
- • Démonstration des règles Sigma sur des journaux d'attaque publics
- • Prise en main de la détection Windows Events sans dépendance SIEM
- • Compatible avec les labs AD Security Lab
Spécifications techniques
| Framework | WinUI 3 / .NET 8 |
| Moteur de règles | Chainsaw (Rust, FFI) |
| Modèle IA | Gemma 3 1B Q4_K_M (~770 Mo) |
| Runtime IA | llama.cpp (CPU) |
| Règles Sigma | 4 265 (tous systèmes) |
| Règles Chainsaw | 127 |
| Taille totale | ~1,7 Go (extraction au 1er démarrage) |
| OS requis | Windows 10 (1809+), 64 bits |
| Licence | GNU GPL v3 |
| Réseau | Aucun (100 % hors ligne) |
| Distribution | Installateur + portable .exe |
| Sources | GitHub (MIT + GPL v3) |
| Version actuelle | 1.0.0 (oct. 2026) |
4 265 règles Sigma embarquées
Les règles couvrent l'ensemble des systèmes Windows : postes de travail, serveurs, Active Directory, cloud, réseau. Aucune connexion requise pour les mises à jour incluses dans l'installateur.
Basé sur le projet SigmaHQ et Chainsaw (WithSecure), mis à jour avec chaque release.
Installation
Installateur (recommandé)
Installe l'application, crée les raccourcis, vérifie et installe le runtime Visual C++ 2015–2022 si nécessaire.
Télécharger SharpSaw-Setup-1.0.0.exePortable (experts)
Suppose que le runtime Visual C++ est déjà installé. Idéal pour les clés USB ou environnements contrôlés.
Télécharger SharpSaw.exe⚠ Premier démarrage
L'application extrait ses composants au premier lancement (~1,7 Go : règles, modèle IA, bibliothèque Chainsaw). Prévoyez de l'espace disque et quelques minutes de patience.
Questions fréquentes
SharpSaw envoie-t-il des données sur le réseau ?
Non. SharpSaw est 100 % hors ligne. L'analyse des journaux, l'application des règles Sigma/Chainsaw et la génération du résumé IA s'effectuent entièrement en local. Aucune donnée ne quitte le poste.
Quelle différence avec WinCheckSec ?
WinCheckSec audite la configuration de sécurité d'un poste (BitLocker, Defender, GPO, comptes…). SharpSaw analyse les journaux d'événements à la recherche de détections comportementales via des règles Sigma. Les deux outils sont complémentaires.
Puis-je ajouter mes propres règles Sigma ?
Oui. Depuis l'onglet "Règles personnelles", vous pouvez charger un fichier YAML ou un dossier de règles Sigma. Ces règles sont combinées avec les règles embarquées lors de chaque analyse.
Faut-il être administrateur pour utiliser SharpSaw ?
Seulement pour accéder au journal Windows Security en mode "journaux en direct". L'analyse de fichiers .evtx exportés ne requiert aucun privilège particulier.
Comment analyser des journaux de contrôleur de domaine ?
Utilisez SharpSaw AD, l'édition spécialisée Active Directory. Elle embarque 689 règles sélectionnées pour l'AD et un catalogue de 145 événements à surveiller avec leur couverture par règle.
Vous auditez un Active Directory ?
SharpSaw AD est l'édition spécialisée : 689 règles Sigma AD, catalogue de 145 événements à surveiller, écran de couverture par événement. Même philosophie, même portabilité.
Découvrir SharpSaw AD