






Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Le cachet électronique qualifié est le niveau le plus élevé de cachet prévu par le règlement eIDAS (UE n° 910/2014). Il permet à une personne morale (entreprise, administration, association) de garantir l'origine et l'intégrité d'un document ou d'un lot de données, avec une présomption légale reconnue dans toute l'Union européenne. Là où la signature engage une personne physique, le cachet engage l'organisation elle-même : c'est donc l'outil naturel des flux automatisés comme les factures, les bulletins de paie, les attestations ou les échanges bancaires DSP2. En 2026, le sujet change d'échelle avec la réforme française de la facturation électronique et les règlements d'exécution d'eIDAS 2, qui encadrent désormais les certificats qualifiés et les dispositifs de création à distance. Ce guide détaille le cadre juridique, la différence avec la signature, le rôle du QSCD, les usages, le choix d'un prestataire qualifié et les contrôles de sécurité indispensables. Le cachet reposant sur une infrastructure à clés publiques, vous pouvez revoir les fondamentaux dans notre guide d'architecture et de déploiement d'une PKI d'entreprise.
Résumé exécutif : Un cachet électronique qualifié combine trois briques : un cachet avancé au sens de l'article 36 d'eIDAS, un certificat qualifié délivré par un prestataire inscrit sur une liste de confiance et un dispositif qualifié de création de cachet (QSCD) qui protège la clé privée. Il bénéficie d'une présomption d'intégrité et d'exactitude de l'origine des données, opposable dans les 27 États membres. eIDAS 2 et ses règlements d'exécution de 2025 renforcent les exigences techniques, notamment pour les cachets créés à distance. Le principal risque n'est pas juridique mais opérationnel : quiconque peut appeler le service de cachet peut produire des documents revêtus de la présomption attachée à votre organisation.
Points clés de cet article :
- Réservez le cachet aux documents émis au nom de l'organisation et la signature aux engagements d'une personne physique identifiée.
- Vérifiez sur la liste de confiance que votre prestataire est qualifié pour le service « certificat qualifié de cachet », et pas seulement pour la signature.
- Contrôlez dans le certificat la présence des déclarations ETSI QcCompliance, QcType eseal et QcSSCD avant toute mise en production.
- Traitez le service de cachet serveur comme un actif critique : authentification forte des applications appelantes, journalisation de chaque opération et alertes sur les volumes anormaux.
- Ajoutez un horodatage qualifié et visez le niveau B-LTA pour que le cachet reste vérifiable pendant toute la durée de conservation.
Cachet électronique qualifié : définition et cadre eIDAS
Le règlement eIDAS définit le cachet électronique comme des données sous forme électronique, jointes ou associées logiquement à d'autres données, qui servent à garantir l'origine et l'intégrité de ces dernières. Le « créateur de cachet » est obligatoirement une personne morale. La section 5 du chapitre III du règlement, articles 35 à 40a, encadre ce service de confiance : effets juridiques, exigences du cachet avancé, certificats qualifiés, dispositifs de création, validation et conservation.
Cachet électronique qualifié : cachet électronique avancé créé à l'aide d'un dispositif qualifié de création de cachet électronique (QSCD) et reposant sur un certificat qualifié de cachet électronique délivré par un prestataire de services de confiance qualifié, permettant à une personne morale de prouver l'origine et l'intégrité de données avec une présomption légale reconnue dans toute l'Union européenne.
Sur le plan technique, un cachet est une signature numérique au sens cryptographique : l'empreinte du document est signée avec la clé privée de l'organisation, et le destinataire la vérifie avec la clé publique contenue dans le certificat. La distinction entre « cachet » et « signature » relève donc du droit, pas de l'algorithme. Les mêmes formats ETSI (PAdES pour le PDF, XAdES pour le XML, CAdES, JAdES pour le JSON) servent aux deux usages.
Ce que le cachet prouve, et ce qu'il ne prouve pas
Un cachet atteste qu'un document émane d'une entité juridique précise et qu'il n'a pas été modifié depuis son apposition. Il ne démontre ni le consentement d'une personne physique, ni la véracité du contenu, ni, à lui seul, la date de création : seul un horodatage électronique qualifié associé apporte une présomption d'exactitude sur la date et l'heure. Un cachet apposé sur une facture erronée garantit seulement que l'erreur vient bien de l'émetteur.
Cachet ou signature électronique : quelle différence ?
La différence fondamentale tient au titulaire. La signature électronique appartient à un signataire, personne physique, et exprime classiquement une volonté : accepter un contrat, approuver un document. Le cachet appartient à une personne morale et exprime une provenance. Le certificat de signature nomme donc un individu, tandis que le certificat de cachet porte la dénomination sociale, le pays et un identifiant d'organisation, sans personne physique dans le champ sujet.
La seconde différence porte sur le contrôle de la clé. Pour une signature avancée, eIDAS exige que le signataire puisse utiliser ses données de création sous son contrôle exclusif. Pour un cachet avancé, le créateur doit seulement pouvoir les utiliser sous son contrôle, avec un niveau de confiance élevé. Cette nuance autorise un cachet serveur déclenché automatiquement par une application, sans intervention humaine à chaque document, ce qui rend possible le scellement de très grands volumes de pièces.
Les effets juridiques diffèrent aussi. Une signature qualifiée a un effet équivalent à celui d'une signature manuscrite. Un cachet qualifié bénéficie d'une présomption d'intégrité des données et d'exactitude de leur origine. Les considérants du règlement admettent qu'une signature qualifiée du représentant habilité puisse remplacer un cachet qualifié exigé d'une personne morale. L'inverse n'est pas vrai : un cachet ne peut pas matérialiser le consentement personnel d'un dirigeant.
| Critère | Signature électronique qualifiée | Cachet électronique qualifié |
|---|---|---|
| Titulaire | Personne physique (signataire) | Personne morale (créateur de cachet) |
| Ce qui est prouvé | Identité et volonté du signataire | Origine et intégrité des données |
| Effet juridique (eIDAS) | Équivalent à la signature manuscrite (art. 25) | Présomption d'intégrité et d'origine (art. 35) |
| Contrôle de la clé | Contrôle exclusif du signataire | Contrôle du créateur, automatisation possible |
| Profil de certificat ETSI | EN 319 412-2, QcType esign | EN 319 412-3, QcType eseal |
| Cas typiques | Contrat, procès-verbal, acte engageant un dirigeant | Facture, bulletin de paie, attestation, flux API DSP2 |
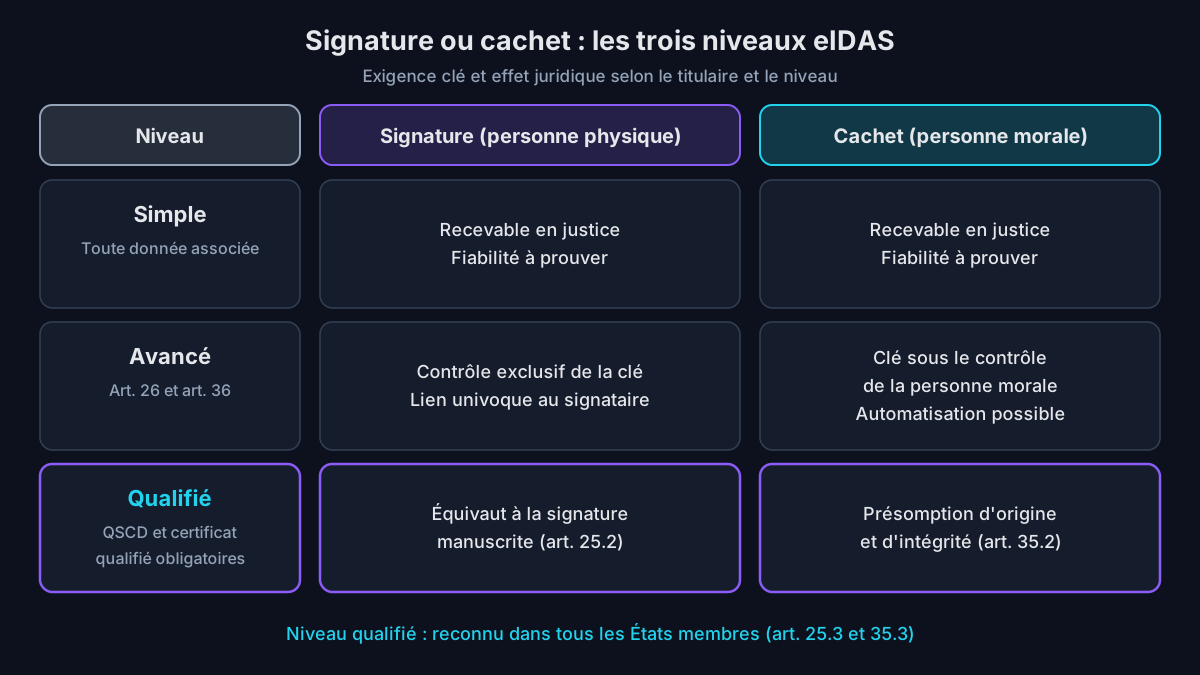
Les trois niveaux de cachet : simple, avancé, qualifié
eIDAS décline le cachet en trois niveaux cumulatifs, chaque niveau reprenant les exigences du précédent. Le choix du niveau dépend de la valeur probante recherchée, du risque de contestation et du cadre sectoriel. Pour un même document, passer du niveau simple au niveau qualifié ne change pas l'algorithme employé : ce sont la qualité du certificat, la protection de la clé et l'audit du prestataire qui progressent.
- Cachet simple : toute donnée électronique associée pour garantir l'origine et l'intégrité, par exemple une signature numérique produite avec un certificat auto-signé. Il reste recevable en justice, mais sa fiabilité doit être démontrée au cas par cas.
- Cachet avancé : il est lié de manière univoque au créateur, permet de l'identifier, est créé avec des données de création que le créateur contrôle avec un niveau de confiance élevé, et rend détectable toute modification ultérieure des données.
- Cachet qualifié : cachet avancé créé par un QSCD certifié et reposant sur un certificat qualifié émis par un prestataire inscrit sur une liste de confiance nationale.
Le règlement révisé par eIDAS 2 a ajouté un second paragraphe à l'article 36 : la Commission devait évaluer, au plus tard le 21 mai 2026, l'opportunité d'actes d'exécution fixant des normes de référence pour le cachet avancé. Si de tels actes sont adoptés, un cachet avancé conforme à ces normes bénéficiera d'une présomption de conformité aux exigences de l'article 36, ce qui facilitera la preuve en cas de litige.
Une image de tampon insérée dans un PDF n'est pas un cachet électronique. Elle reproduit visuellement le tampon encreur de l'entreprise, mais ne garantit ni l'origine ni l'intégrité : n'importe qui peut la copier. Le cachet est une donnée cryptographique, parfois accompagnée d'une apparence visible dans le PDF, mais c'est la structure signée qui porte la valeur juridique, pas le dessin.
Valeur juridique : présomption, reconnaissance et droit français
L'article 35 d'eIDAS pose trois règles. D'abord, l'effet juridique et la recevabilité d'un cachet comme preuve ne peuvent être refusés au seul motif qu'il est électronique ou non qualifié. Ensuite, le cachet qualifié bénéficie d'une présomption d'intégrité des données et d'exactitude de leur origine. Enfin, un cachet qualifié reposant sur un certificat qualifié délivré dans un État membre est reconnu comme tel dans tous les autres.
Concrètement, la présomption renverse la charge de la preuve. Face à un cachet avancé, l'émetteur qui s'en prévaut doit démontrer la fiabilité du procédé, souvent par une expertise technique coûteuse. Face à un cachet qualifié, c'est à la partie qui conteste de prouver que le document a été altéré ou ne provient pas de l'entité désignée. Cette présomption reste simple : elle tombe si l'on démontre, par exemple, une compromission de la clé.
En droit français, l'article 1366 du Code civil reconnaît à l'écrit électronique la même force probante que l'écrit papier, à condition que son auteur soit identifiable et que son intégrité soit garantie. Le cachet électronique répond précisément à ces deux conditions pour les documents émis par une organisation. Le règlement eIDAS étant d'application directe, aucune transposition n'est nécessaire pour bénéficier de la présomption de l'article 35.
Cachet électronique qualifié et factures en France
Le droit fiscal français cite expressément le cachet qualifié. L'article 289 du Code général des impôts sur Légifrance impose de garantir l'authenticité de l'origine, l'intégrité du contenu et la lisibilité de la facture jusqu'à la fin de sa conservation. Son VII admet quatre moyens : une piste d'audit fiable, la signature électronique qualifiée, un message structuré normé, ou la procédure de cachet électronique qualifié. L'ordonnance du 17 décembre 2025 transfère ces règles vers le code des impositions sur les biens et services à compter du 1er janvier 2027, le VII restant en vigueur jusqu'à sa reprise par voie réglementaire.
La réforme de la facturation électronique impose depuis le 1er septembre 2026 à toutes les entreprises de pouvoir recevoir des factures électroniques, et aux grandes entreprises et ETI de les émettre, les PME et microentreprises suivant au 1er septembre 2027. Le cachet qualifié n'y est pas obligatoire : les factures transitent sous forme structurée via des plateformes agréées, et la piste d'audit fiable reste admise. Il demeure un moyen robuste de prouver l'origine d'un PDF ou d'un flux hors plateforme.
Le certificat qualifié de cachet électronique : contenu et normes
L'annexe III d'eIDAS liste le contenu minimal d'un certificat qualifié de cachet : mention lisible par machine de son caractère qualifié, identité du prestataire émetteur, nom du créateur du cachet et, le cas échéant, son numéro d'immatriculation, données de validation, période de validité, numéro de série, signature ou cachet avancé du prestataire, adresses de publication du certificat de l'autorité de certification (AC) et du statut de révocation, et indication de la présence de la clé dans un dispositif qualifié de création de cachet (QSCD).
Le règlement d'exécution (UE) 2025/1943 du 29 septembre 2025 fixe les normes de référence de ces certificats. Pour le cachet, son annexe II retient notamment ETSI EN 319 411-2 V2.6.1, EN 319 412-1 V1.6.1, EN 319 412-3 V1.3.1 et EN 319 412-5 V2.5.1, avec des adaptations. Un prestataire qui les respecte bénéficie d'une présomption de conformité auprès de l'organe de contrôle, sans être empêché de démontrer sa conformité par d'autres pratiques.
Ces adaptations durcissent l'exploitation des prestataires. Les clés des autorités de certification du prestataire doivent résider dans un module cryptographique certifié Critères communs EAL 4 ou plus, EUCC EAL 4 ou plus, ou, jusqu'au 31 décembre 2030, FIPS 140-3 niveau 3. Un scan de vulnérabilités trimestriel et un test d'intrusion annuel sont exigés, et les algorithmes doivent suivre les mécanismes cryptographiques agréés publiés par l'Agence de l'Union européenne pour la cybersécurité (ENISA).
Dans le certificat, les politiques ETSI QCP-l et QCP-l-qscd désignent respectivement un certificat qualifié de personne morale et sa variante dont la clé réside dans un QSCD. L'extension qcStatements porte les déclarations clés : QcCompliance (certificat qualifié UE), QcType eseal (usage cachet) et QcSSCD (clé protégée par un QSCD). Le champ organizationIdentifier contient l'identifiant de l'entité, par exemple un préfixe NTRFR suivi du numéro SIREN.
Conseil d'expert : un anti-modèle classique des chaînes de dématérialisation consiste à laisser un serveur apposer, sur des milliers de documents, le certificat de signature qualifiée d'un salarié, parfois parti depuis. Juridiquement, chaque document est alors présenté comme signé personnellement par cette personne. Exigez un certificat de cachet au nom de l'entité, vérifiez le QcType eseal et documentez qui peut déclencher l'apposition.
Le script ci-dessous, purement défensif, contrôle un certificat de cachet exporté au format PEM : identité de l'entité, usage de non-répudiation et présence des déclarations ETSI attendues. Il ne remplace pas une validation complète par rapport aux listes de confiance, mais permet de détecter en quelques secondes un certificat non qualifié ou émis pour la signature d'une personne physique.
#!/usr/bin/env python3
"""Contrôle rapide d'un certificat de cachet : identité, usages, QCStatements ETSI."""
import sys
from cryptography import x509
from cryptography.x509.oid import ExtensionOID, NameOID, ObjectIdentifier

QC_STATEMENTS = ObjectIdentifier("1.3.6.1.5.5.7.1.3")
ETSI = {
    "0.4.0.1862.1.1": "QcCompliance : certificat qualifié UE",
    "0.4.0.1862.1.4": "QcSSCD : clé protégée par un QSCD",
    "0.4.0.1862.1.6.1": "QcType esign : certificat de signature",
    "0.4.0.1862.1.6.2": "QcType eseal : certificat de cachet",
    "0.4.0.194121.1.2": "Semantics ID : personne morale",
}

def oid_der(dotted):
    a = [int(x) for x in dotted.split(".")]
    body = bytes([a[0] * 40 + a[1]])
    for n in a[2:]:
        enc = [n & 0x7F]
        while n > 0x7F:
            n >>= 7
            enc.insert(0, (n & 0x7F) | 0x80)
        body += bytes(enc)
    return bytes([0x06, len(body)]) + body

cert = x509.load_pem_x509_certificate(open(sys.argv[1], "rb").read())
org_id = cert.subject.get_attributes_for_oid(NameOID.ORGANIZATION_IDENTIFIER)
print("Sujet      :", cert.subject.rfc4514_string())
print("Org. ID    :", org_id[0].value if org_id else "absent")
print("Émetteur   :", cert.issuer.rfc4514_string())
print("Validité   :", cert.not_valid_before_utc, "/", cert.not_valid_after_utc)
ku = cert.extensions.get_extension_for_oid(ExtensionOID.KEY_USAGE).value
print("Non-répudiation :", ku.content_commitment)
try:
    raw = cert.extensions.get_extension_for_oid(QC_STATEMENTS).value.value
except x509.ExtensionNotFound:
    sys.exit("Aucune extension qcStatements : certificat non qualifié")
for oid, label in ETSI.items():
    print(("[x] " if oid_der(oid) in raw else "[ ] ") + label)
Environnement de test : script exécuté sous Debian 12 avec Python 3.11 et la bibliothèque cryptography, sur un certificat de test généré localement avec des QCStatements fictifs, sans valeur qualifiée. Les contrôles de validation complète décrits plus bas se reproduisent avec la bibliothèque open source DSS de la Commission européenne déployée en local, et un PDF de test scellé via le service d'essai d'un prestataire qualifié. Aucun certificat de production ni donnée client n'est utilisé dans ce laboratoire isolé.
QSCD : le dispositif qui protège la clé du cachet
Le QSCD (Qualified Signature/Seal Creation Device) est le dispositif matériel ou logiciel certifié qui génère et utilise la clé privée du cachet. Par renvoi à l'annexe II d'eIDAS, il doit garantir la confidentialité de la clé, l'impossibilité pratique de la déduire, sa protection contre la falsification et contre l'usage par des tiers, et ne pas modifier les données à cacheter. La clé ne doit être dupliquée qu'à des fins de sauvegarde, avec le même niveau de sécurité.
Deux familles coexistent. Le QSCD local, carte à puce ou jeton USB évalué selon les profils de protection EN 419 211, convient aux faibles volumes et aux postes isolés. Le QSCD distant repose sur un HSM et un module d'activation hébergés chez un prestataire, évalués notamment selon EN 419 241-2 et EN 419 221-5. Il s'impose dès que les volumes deviennent importants ou que plusieurs applications doivent cacheter.
La certification relève d'organismes désignés par chaque État membre ; en France, l'ANSSI joue ce rôle. Les dispositifs certifiés sont notifiés à la Commission, qui en publie la liste. Le règlement d'exécution (UE) 2025/1570 encadre cette notification depuis le 19 décembre 2025, et l'ENISA publie depuis mars 2025 un document d'état de l'art sur l'évaluation des QSCD dans le cadre du schéma européen EUCC.
Cachet à distance : eIDAS 2 en fait un service qualifié
Avec l'article 39a introduit par eIDAS 2, la gestion d'un dispositif qualifié de création de cachet (QSCD) hébergé à distance chez un prestataire devient un service de confiance qualifié à part entière, soumis à audit et inscrit sur les listes de confiance. Le règlement d'exécution (UE) 2025/1567 du 29 juillet 2025 en fixe les normes de référence. Il s'appliquera à partir du 19 août 2027, afin de laisser aux prestataires le temps de faire auditer leur conformité.
Ce règlement rappelle une nuance essentielle : le signataire doit garder le contrôle exclusif de sa clé, alors que le créateur de cachet doit en garder le contrôle. En pratique, l'activation d'un cachet distant repose généralement sur l'authentification de l'application appelante, par certificat client et secret, plutôt que sur un second facteur saisi par un humain. C'est précisément ce qui rend la protection de ces identifiants techniques si critique.
Ce que change eIDAS 2 pour le cachet électronique
Le règlement (UE) 2024/1183 dit eIDAS 2, adopté le 11 avril 2024 et entré en vigueur le 20 mai 2024, est surtout connu pour le portefeuille européen d'identité numérique. Il modifie pourtant aussi la section consacrée aux cachets et renvoie à une série d'actes d'exécution, dont la plupart ont été adoptés en 2025. Pour un responsable conformité, les changements suivants sont les plus structurants.
- Article 39a : la gestion à distance des dispositifs qualifiés de création de cachet (QSCD) devient un service qualifié, encadré par le règlement 2025/1567 applicable au 19 août 2027.
- Article 40a : la validation des cachets avancés reposant sur un certificat qualifié dispose désormais d'exigences propres, alignées sur celles des signatures.
- Article 36, paragraphe 2 : ouverture vers des normes de référence pour le cachet avancé, avec présomption de conformité.
- Certificats qualifiés : normes ETSI de référence et exigences renforcées pour les prestataires via le règlement 2025/1943.
- Listes de confiance : passage au format ETSI TS 119 612 v2.4.1, dit TLv6, applicable depuis le 29 avril 2026, que tout outil de validation doit savoir lire.
eIDAS 2 étend aussi le catalogue des services qualifiés, qui en compte désormais quatorze : attestations électroniques d'attributs, archivage électronique, registres électroniques, gestion à distance des dispositifs de création. Les attestations d'attributs qualifiées sont elles-mêmes signées ou cachetées par le prestataire émetteur. Le cachet devient ainsi une brique transversale de l'écosystème de confiance européen, bien au-delà de la seule dématérialisation documentaire.
Côté entreprises, la Commission a publié le 19 novembre 2025 une proposition de règlement sur les portefeuilles européens d'entreprise (European Business Wallets). Ce texte, encore en discussion au Parlement européen en 2026, vise à permettre aux opérateurs économiques de s'identifier et d'échanger des documents avec plein effet juridique dans toute l'Union. Son usage resterait facultatif pour les entreprises, mais les organismes publics devraient en accepter les fonctions essentielles.
Usages concrets du cachet électronique qualifié
Le cachet s'impose partout où un document est émis au nom d'une organisation, en volume, sans qu'une personne physique ait à en endosser personnellement le contenu. Les cas d'usage se regroupent en grandes familles, chacune avec ses propres contraintes de format, de volumétrie et de conservation, qu'il convient d'identifier avant de dimensionner l'infrastructure de cachet. Le secteur bancaire, régi par un cadre spécifique, est traité dans la section suivante.
Factures et documents comptables
Le scellement de factures PDF ou Factur-X au départ de l'ERP garantit leur origine et leur intégrité sur toute la durée de conservation. Avec la réforme de 2026, une partie de cette garantie est assurée par la plateforme agréée, mais le cachet reste pertinent pour les factures internationales, qui relèvent du e-reporting plutôt que de la facturation électronique, et pour les pièces justificatives annexes transmises par d'autres canaux.
Ressources humaines, attestations et documents administratifs
Bulletins de paie dématérialisés, attestations employeur, certificats de scolarité, diplômes, relevés de points ou avis d'imposition : ces documents sont produits en masse par des systèmes d'information et doivent pouvoir être vérifiés par un tiers, banque, bailleur ou administration. Le cachet qualifié permet à ce tiers de contrôler l'émetteur sans contacter l'organisation, ce qui réduit fortement la fraude documentaire par retouche de PDF.
Données, API et preuves techniques
Le cachet peut authentifier tout actif numérique d'une personne morale : réponses d'API au format JAdES, exports de données réglementaires, journaux d'audit, voire listes de confiance, que le règlement eIDAS impose de publier signées ou cachetées. Sceller quotidiennement l'empreinte d'un lot de journaux fournit une preuve d'intégrité opposable lors d'une enquête ou d'un contrôle, à condition d'y associer un horodatage qualifié.
Retour terrain : Cas typique rencontré en mission — un organisme de protection sociale veut sceller en masse les attestations produites par son application métier. Le QSCD distant d'un prestataire qualifié lui évite d'exploiter un HSM certifié en interne, mais impose une authentification forte du serveur appelant. Les difficultés viennent surtout de l'intégration : PDF mal formés qui faussent la validation PAdES, reprise sur erreur du service distant, absence d'environnement de recette. Traiter ces chantiers dès le cadrage évite des mois de retard.
Banque et paiements : le QSealC de la DSP2
Dans le cadre de la deuxième directive sur les services de paiement (DSP2), le règlement délégué (UE) 2018/389 impose aux prestataires de services de paiement de s'identifier mutuellement à l'aide de certificats eIDAS : certificat qualifié d'authentification de site web (QWAC) ou certificat qualifié de cachet (QSealC). L'avis de l'Autorité bancaire européenne sur les certificats eIDAS précise que le choix revient à la banque teneuse de compte et recommande d'utiliser les deux certificats en parallèle. Le QSealC y porte le rôle DSP2 et l'autorité compétente, selon ETSI TS 119 495.
Choisir un prestataire de services de confiance qualifié
Seul un prestataire de services de confiance qualifié (PSCQ, ou QTSP en anglais) inscrit sur une liste de confiance nationale peut délivrer un certificat qualifié de cachet. Cette inscription a un effet constitutif : un service n'est qualifié que s'il y figure avec le statut « accordé ». En France, l'ANSSI est l'organe de contrôle qui qualifie les prestataires et publie la liste nationale. Grâce à la reconnaissance mutuelle, un prestataire qualifié dans un autre État membre est tout aussi valable.
255 prestataires de services de confiance qualifiés actifs dans 29 pays : c'est le décompte affiché le 2 novembre 2026 par le tableau de bord eIDAS de la Commission européenne, qui recense par ailleurs 14 types de services de confiance qualifiés depuis eIDAS 2, dont le certificat qualifié de cachet et la gestion à distance de dispositifs de création de cachet.
Ces prestataires ne délivrent pas tous des certificats de cachet, et certains, bien que qualifiés, ont cessé de servir de nouveaux clients. Le choix doit donc partir de la liste de confiance, puis s'appuyer sur des critères techniques, contractuels et opérationnels. La grille suivante permet de comparer les offres de manière objective et de documenter le choix pour l'audit.
- Statut « accordé » pour le service de certificat qualifié de cachet, et pour la gestion à distance de QSCD de cachet si l'offre est hébergée.
- Type de dispositif qualifié de création (QSCD) proposé : jeton physique, module matériel de sécurité (HSM) dédié sur site ou cachet distant, avec la référence de certification du dispositif.
- Formats et niveaux pris en charge : PAdES, XAdES, CAdES, JAdES, ASiC, jusqu'au niveau B-LTA, avec horodatage qualifié intégré.
- Interfaces d'intégration : API REST documentée, connecteurs ERP ou SIRH, authentification par certificat client, environnement de test.
- Procédure de vérification de l'identité de la personne morale et de son représentant, délais et pièces exigées.
- Engagements de service : disponibilité, support, procédure de révocation 24 h/24, plan de cessation d'activité et localisation des données.
Déployer un cachet serveur sans créer un tampon pour attaquants
Le cachet serveur concentre un risque souvent sous-estimé : quiconque peut appeler le service de cachet peut fabriquer des documents qui bénéficient de la présomption attachée à votre organisation. Un attaquant présent sur un serveur applicatif n'a pas besoin de voler la clé dans le module matériel de sécurité (HSM) ; il lui suffit de réutiliser les identifiants de l'application pour sceller une fausse facture ou attestation. Les infrastructures de confiance sont d'ailleurs des cibles recherchées, comme le montre notre analyse des certificats internes ciblés par les groupes d'attaquants avancés (APT).
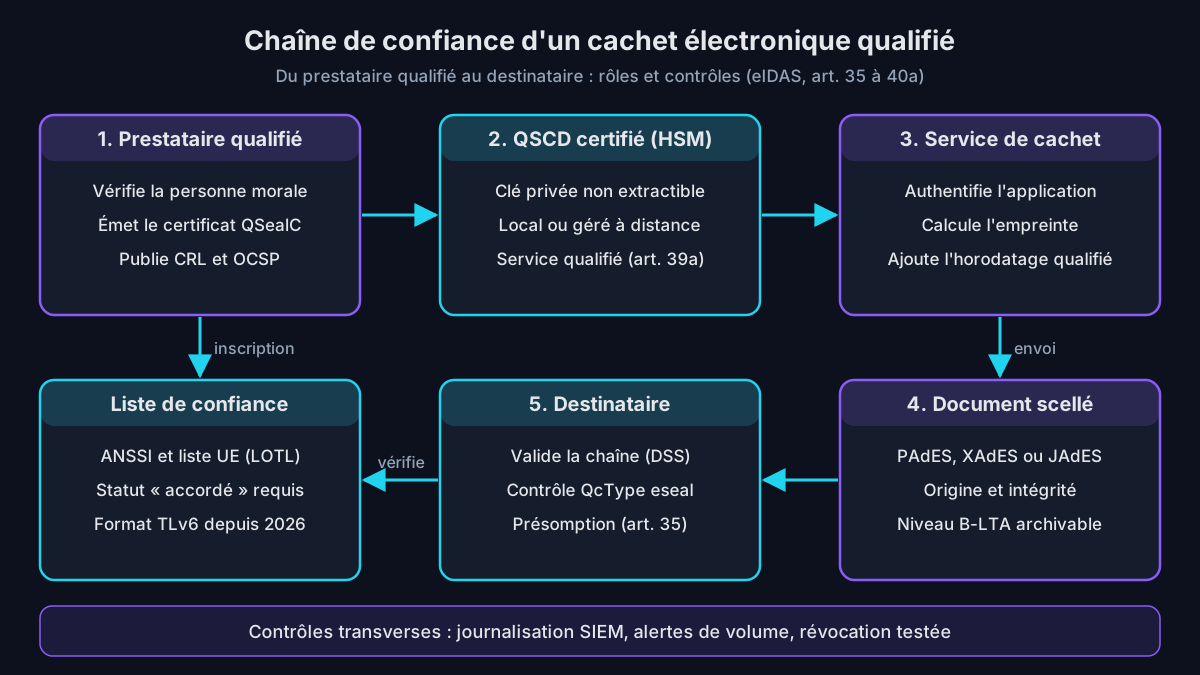
Une démarche structurée limite ce risque sans freiner les métiers. Elle commence par la cartographie des documents à sceller et se termine par un exercice de révocation, trop souvent oublié jusqu'au jour où il devient nécessaire. Les étapes suivantes s'appliquent aussi bien à un cachet distant chez un prestataire qu'à un HSM certifié hébergé dans vos locaux.
- Cartographier les documents, leurs émetteurs internes et leur durée de conservation, puis attribuer un certificat distinct par usage ou par entité juridique.
- Isoler le service de cachet sur un segment dédié, accessible uniquement depuis les applications autorisées.
- Authentifier chaque application appelante par certificat client et secret stocké dans un coffre, jamais dans un fichier de configuration.
- Appliquer des contrôles métier avant apposition : modèle de document attendu, montants plafonds, émetteur cohérent.
- Journaliser chaque opération (empreinte du document, application, horodatage) et transmettre ces journaux au SIEM, l'outil de corrélation des événements de sécurité.
- Alerter sur les volumes anormaux, les appels hors des plages habituelles et les nouveaux appelants.
- Tester annuellement la procédure de révocation et le remplacement du certificat, avec communication aux destinataires.
Ce modèle de protection s'inspire directement des bonnes pratiques d'une PKI interne : séparation des rôles, clés en HSM, cérémonies documentées. Notre guide sur l'architecture d'une autorité de certification (AC) racine hors ligne détaille ces principes. Le service de cachet doit être classé au même niveau de criticité que les contrôleurs de domaine ou l'AC émettrice, avec des comptes d'administration dédiés et un accès par poste d'administration sécurisé.
PKI interne ou cachet qualifié : bien choisir
Une autorité de certification (AC) interne, au sein d'une infrastructure à clés publiques (PKI) d'entreprise, peut parfaitement émettre des certificats de signature de documents, par exemple pour garantir l'intégrité de rapports échangés entre filiales. Ces certificats ne sont toutefois pas qualifiés : pas de présomption légale, pas de reconnaissance par les validateurs européens. Pour un usage interne, une PKI d'entreprise avec AC racine hors ligne et AC émettrice suffit. Dès que le document est opposable à un tiers, le cachet qualifié s'impose.
Il faut aussi éviter la confusion entre familles de certificats. Un certificat TLS serveur, comme ceux que l'on génère avec AD CS pour Apache ou Nginx, authentifie un service réseau et chiffre un canal ; il n'a ni l'usage de non-répudiation ni les déclarations qualifiées requises pour sceller un document. Réutiliser un certificat hors de son usage prévu crée une fragilité juridique et technique.
Vérifier et conserver un cachet dans la durée
La validation d'un cachet qualifié suit les normes ETSI EN 319 102-1 et TS 119 172-4. Le validateur vérifie l'intégrité cryptographique, construit la chaîne jusqu'à un certificat de la liste de confiance, contrôle que le service du prestataire était « accordé » au moment du cachet, lit les déclarations QcCompliance, QcType eseal et QcSSCD, puis vérifie le statut de révocation à la date de l'horodatage. Un seul échec rend le résultat indéterminé.
Côté outillage, la bibliothèque open source DSS (Digital Signature Service) publiée par la Commission européenne sur GitHub implémente cet algorithme, sous licence LGPL 2.1 ; sa version 6.5.1 date d'octobre 2026. La Commission propose aussi un validateur en ligne sur le tableau de bord eIDAS, accessible après authentification EU Login. Intégrer DSS dans vos chaînes de réception permet d'automatiser le contrôle des cachets entrants.
La vérification doit couvrir tout le document. En XML, une validation naïve peut être trompée par un déplacement des éléments signés, technique bien documentée dans les attaques XML Signature Wrapping visant SAML. En PDF, des mises à jour incrémentales ajoutées après le cachet peuvent modifier l'affichage. Un validateur sérieux vérifie que la plage signée couvre le document attendu et signale toute modification postérieure.
Pour la conservation, le niveau B-LTA (Long-Term Availability) des formats ETSI embarque les certificats, les réponses de révocation et des horodatages d'archive successifs, afin que le cachet reste vérifiable après l'expiration du certificat, dont la durée de validité est limitée à quelques années. Un cachet sans horodatage ni données de validation embarquées devient difficile à défendre quelques années plus tard. Un service qualifié de conservation des cachets peut prendre ce renouvellement en charge.
Enfin, la durée de conservation légale des factures ou bulletins de paie dépasse souvent dix ans, un horizon où la menace quantique devient plausible. Les règlements de 2025 renvoient aux mécanismes cryptographiques agréés de l'Agence de l'Union européenne pour la cybersécurité (ENISA), qui évolueront. Inventorier dès maintenant les algorithmes de vos cachets et planifier le ré-horodatage s'inscrit dans la feuille de route de migration post-quantique des PKI.
Retour terrain : Cas typique rencontré en mission — l'API interne de cachet accepte n'importe quel document émis par tout serveur du réseau, sans authentification ni contrôle du contenu. Un attaquant ayant pris pied sur un poste pourrait donc faire sceller une fausse attestation, rendue opposable par la présomption attachée au cachet qualifié. Mesures retenues : authentification mutuelle des applications appelantes, liste blanche de modèles de documents, journalisation horodatée de chaque requête et alerte sur les volumes inhabituels.
À lire aussi : le rôle d'une autorité de certification ; les exigences du RGS.
Questions fréquentes
Qu'est-ce qu'un cachet électronique qualifié ?
C'est le niveau le plus élevé de cachet électronique défini par le règlement eIDAS. Il permet à une personne morale, entreprise ou administration, de garantir qu'un document ou un ensemble de données provient bien d'elle et n'a pas été modifié depuis son apposition. Pour être qualifié, le cachet doit répondre aux exigences du cachet avancé, être créé avec un dispositif qualifié de création de cachet (QSCD) et reposer sur un certificat qualifié délivré par un prestataire inscrit sur une liste de confiance européenne. En contrepartie de ces exigences, il bénéficie d'une présomption légale d'intégrité et d'exactitude de l'origine des données, reconnue dans tous les États membres de l'Union. C'est cette présomption qui le distingue des niveaux simple et avancé, dont la fiabilité doit être démontrée en cas de litige.
Quelle est la différence entre un cachet électronique et une signature électronique ?
La signature électronique appartient à une personne physique et exprime en principe sa volonté, par exemple l'acceptation d'un contrat. Le cachet électronique appartient à une personne morale et prouve l'origine et l'intégrité d'un document, sans exprimer le consentement de quiconque. Le certificat de signature nomme un individu, celui de cachet nomme l'organisation avec son identifiant officiel. Le cachet avancé exige que le créateur garde le contrôle de sa clé, alors que la signature avancée exige un contrôle exclusif du signataire, ce qui permet d'automatiser le cachet sur un serveur. Au niveau qualifié, la signature équivaut à une signature manuscrite, tandis que le cachet bénéficie d'une présomption d'intégrité et d'origine. Pour une facture ou un bulletin de paie, le cachet est généralement l'outil adapté.
Le cachet électronique qualifié est-il obligatoire pour les factures électroniques ?
Non. Le Code général des impôts exige de garantir l'authenticité de l'origine, l'intégrité du contenu et la lisibilité de chaque facture, mais laisse le choix du moyen : piste d'audit fiable, signature électronique qualifiée, message structuré normé ou cachet électronique qualifié. Avec la réforme entrée en application le 1er septembre 2026, les factures entre entreprises assujetties transitent au format structuré par des plateformes agréées, ce qui couvre une large part de ces garanties. Le cachet qualifié reste néanmoins un moyen simple et robuste de sécuriser des factures PDF, des flux internationaux ou des pièces annexes. Ces dispositions fiscales sont en cours de transfert vers le code des impositions sur les biens et services à partir de 2027 ; vérifiez la rédaction applicable avec votre expert-comptable.
Comment obtenir un cachet électronique qualifié pour son entreprise ?
Il faut s'adresser à un prestataire de services de confiance qualifié pour la délivrance de certificats qualifiés de cachet, en vérifiant ce statut sur la liste de confiance nationale ou sur le navigateur de listes de la Commission européenne. Le prestataire contrôle l'existence de la personne morale, généralement via un extrait d'immatriculation, ainsi que l'identité et les pouvoirs du représentant qui fait la demande. Il délivre ensuite le certificat sur un jeton physique certifié ou sur un dispositif distant qu'il opère. L'intégration se fait par API, par connecteur avec l'ERP ou le SIRH, ou via un logiciel de cachet. Prévoyez un environnement de test, un certificat distinct par usage et une procédure de révocation documentée avant la mise en production.
Combien de temps un cachet électronique qualifié reste-t-il valable ?
Il faut distinguer le certificat et le cachet. Le certificat qualifié de cachet est délivré pour une durée limitée, fixée par la politique de certification du prestataire ; après son expiration, il ne peut plus servir à cacheter de nouveaux documents. Un document cacheté pendant la validité du certificat reste en revanche valable, à condition de pouvoir prouver qu'au moment de l'apposition le certificat n'était ni expiré ni révoqué. C'est le rôle de l'horodatage qualifié et des données de validation embarquées. Le niveau B-LTA des formats ETSI ajoute des horodatages d'archive renouvelés, qui maintiennent la vérifiabilité sur des décennies malgré l'affaiblissement progressif des algorithmes. Un service qualifié de conservation peut assurer ce renouvellement pour vous.
Conclusion
Le cachet électronique qualifié est l'outil juridique et technique qui permet à une organisation de sceller ses documents en son nom propre, en volume, avec une présomption reconnue dans toute l'Union. eIDAS 2 et ses règlements d'exécution de 2025 en clarifient les normes et encadrent enfin le cachet distant, tandis que la réforme de la facturation électronique remet le sujet à l'ordre du jour. La réussite d'un projet tient moins au choix du prestataire qu'à la rigueur de l'exploitation : la clé est protégée par le QSCD, mais le droit de déclencher le cachet doit l'être par vous. Pour replacer le cachet dans votre stratégie de certificats, appuyez-vous sur notre guide de la PKI d'entreprise.
Sécuriser votre chaîne de cachet électronique
Ayi NEDJIMI audite les architectures de cachet et de signature électronique : choix du prestataire et du QSCD, cloisonnement du service de cachet, contrôle des accès applicatifs, journalisation et validation des documents reçus. Échangeons sur votre projet ou votre existant.
Demander un audit de votre dispositif de cachetÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
ISAE 3402 : rapport SOC 1 type I et II face à SOC 2 et ISO 27001
Rapport ISAE 3402 type I ou type II, méthode carve-out, contrôles CUEC, SOC 2, ISO 27001 et DORA : tout pour exiger, produire et exploiter une assurance fiable sur vos prestataires.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire