






La norme ISO 19011:2026 guide tout audit de système de management : nouveautés de la 4e édition, sept principes, programme d’audit, audit à distance et SMSI.
La norme ISO 19011 est la référence internationale qui décrit comment auditer un système de management : principes de l'audit, pilotage d'un programme d'audit, conduite de chaque mission et évaluation de la compétence des auditeurs. Sa quatrième édition, l'ISO 19011:2026, publiée en mai 2026, remplace la version de 2018 sans période de transition. Elle ne se certifie pas : elle outille les audits internes, les audits fournisseurs et les audits de certification menés sur l'ISO/IEC 27001, l'ISO 9001, l'ISO 14001 ou tout autre référentiel de management. Pour un RSSI, un responsable conformité ou un auditeur interne de SMSI, elle fixe le vocabulaire et la méthode que les organismes certificateurs s'attendent à retrouver. Ce guide détaille les nouveautés 2026, les sept principes, la méthode pas à pas, les audits à distance et l'application concrète à un audit ISO 27001, en complément de notre kit d'audit interne ISO 27001 en 50 questions.
Résumé exécutif : L'ISO 19011:2026 est un guide de bonnes pratiques, pas un référentiel d'exigences : aucune entreprise n'est certifiée ISO 19011, mais tous les audits de systèmes de management s'en inspirent. L'édition 2026 conserve la structure et les sept principes de 2018, tout en développant les méthodes d'audit à distance, les emplacements virtuels et la place des outils numériques. Pour un système de management de la sécurité de l'information (SMSI), elle se combine avec l'ISO/IEC 27007 et l'exigence d'audit interne de l'ISO/IEC 27001. Mettre à jour la procédure d'audit, les modèles et les critères de compétence suffit généralement à s'aligner.
Points clés de cet article :
- Remplacez dès maintenant les références à l'ISO 19011:2018 dans votre procédure d'audit : l'édition 2026 s'applique dès sa publication.
- Formulez un objectif explicite pour chaque audit, puis choisissez la méthode (sur site, à distance ou hybride) capable d'y répondre.
- Encadrez les audits à distance par un protocole écrit : outils autorisés, captures d'écran soumises à accord, conservation des preuves.
- Complétez l'ISO 19011 par l'ISO/IEC 27007 pour auditer un SMSI et vérifier les 93 mesures de l'annexe A de l'ISO/IEC 27001:2022.
- Définissez par écrit vos critères de gradation des non-conformités et la grille d'évaluation de vos auditeurs internes.
Norme ISO 19011 : définition, statut et champ d'application
La norme ISO 19011 s'adresse à toute organisation qui doit planifier et réaliser des audits de systèmes de management ou piloter un programme d'audit. Elle couvre quatre blocs : les principes de l'audit, le management du programme, la réalisation de chaque audit et l'évaluation de la compétence des auditeurs. Son annexe A apporte des conseils pratiques complémentaires, par exemple sur l'échantillonnage, les entretiens ou l'audit de la chaîne d'approvisionnement.
ISO 19011 : norme internationale de lignes directrices permettant de planifier, conduire, documenter et suivre l'audit de n'importe quel système de management, ainsi que d'évaluer la compétence des personnes qui pilotent le programme d'audit ou réalisent les audits.
Contrairement à l'ISO/IEC 27001 ou à l'ISO 9001, le texte emploie la formule de recommandation « il convient de » et ne formule aucune exigence. Conséquence directe : l'ISO 19011 n'est pas une norme certifiable, et aucun auditeur ne peut relever une non-conformité contre elle. Son influence passe par les référentiels certifiables, dont les articles d'audit interne renvoient à ses bonnes pratiques, et par les formations d'auditeurs qui s'y adossent.
Audits de première, seconde et tierce partie
L'audit de première partie est l'audit interne, réalisé par l'organisme ou pour son compte. L'audit de seconde partie est mené par un client ou un donneur d'ordre chez son fournisseur. L'audit de tierce partie est conduit par un organisme indépendant, typiquement un certificateur accrédité. L'ISO 19011 concentre ses recommandations sur les deux premiers types ; les organismes certificateurs relèvent d'exigences dédiées, l'ISO/IEC 17021-1, complétée par l'ISO/IEC 27006-1:2024 pour les SMSI.
Qui doit maîtriser cette norme ?
Les auditeurs internes, les pilotes de programme d'audit, les acheteurs qui évaluent leurs prestataires et les consultants en conformité utilisent quotidiennement ces lignes directrices. Selon le Chartered Quality Institute (CQI) et son registre d'auditeurs IRCA, l'ISO 19011 sous-tend l'ensemble de leurs schémas de formation et de certification d'auditeurs. Un auditeur certifié est donc attendu sur la version en vigueur, même sans obligation contractuelle explicite.
ISO 19011 version 2026 : ce qui change par rapport à 2018
L'ISO a publié en mai 2026 la quatrième édition de la norme, qui annule et remplace l'ISO 19011:2018. En France, l'AFNOR présente la NF EN ISO 19011:2026 comme la nouvelle version homologuée et souligne qu'aucune période de transition formelle n'est requise : s'agissant de lignes directrices, l'édition 2026 peut être appliquée immédiatement à tout audit de système de management, qualité, environnement, santé-sécurité ou sécurité de l'information.
Les évolutions annoncées par l'ISO et les organismes professionnels
Le comité technique ISO/TC 176 explique que la révision répond à l'impact croissant de la technologie, de la numérisation et des environnements virtuels, avec une attention accrue portée à l'analyse et au traitement des risques. Le CQI qualifie l'édition 2026 de révision technique : elle clarifie et complète les recommandations existantes sans bouleverser la démarche que les auditeurs connaissent.
Concrètement, trois axes ressortent. D'abord, les méthodes d'audit à distance et les emplacements virtuels sont nettement développés, en s'appuyant sur la spécification technique ISO/IEC TS 17012:2024 consacrée à l'audit à distance. Ensuite, l'annexe A est enrichie de conseils pratiques sur ces méthodes. Enfin, le texte assume l'approche de l'audit combiné, lorsque plusieurs systèmes de management de disciplines différentes sont audités ensemble, et aligne ses définitions sur le vocabulaire de l'ISO 9000 révisée.
4e édition, mai 2026 : l'ISO 19011:2026 a été publiée en mai 2026 et l'édition 2018 est retirée ; la version officielle est vendue 196 CHF (PDF et ePub) sur la boutique de l'organisation internationale de normalisation (source : fiche ISO 19011:2026 sur iso.org, consultée le 2 novembre 2026).
Comparatif 2018-2026 : les ajustements de détail à intégrer
Au-delà des grands axes de la révision de la norme d'audit des systèmes de management, les analyses détaillées publiées depuis mai 2026 par des formateurs et consultants relèvent plusieurs retouches rédactionnelles qui ont un effet concret sur les procédures d'audit. Elles ne figurent pas toutes dans la liste officielle des changements ; il convient donc de les vérifier dans le texte licencié avant de modifier un document maîtrisé :
- un nouveau terme défini, la méthode d'audit à distance, valable quelle que soit la distance entre l'auditeur et le site audité ;
- des critères de gradation des non-conformités à définir, communiquer et tracer, ainsi que l'enregistrement de la raison pour laquelle le critère n'est pas satisfait ;
- des exemples de risques du programme élargis, dont l'influence indue visant à reporter un audit ou à restreindre son périmètre ;
- la prise en compte du changement climatique et des outils numériques de l'audité lors de la conception du programme ;
- des compétences d'auditeur étendues aux technologies émergentes, comme les outils d'évaluation fondés sur l'intelligence artificielle, et à la protection des données.
| Thème | ISO 19011:2018 | ISO 19011:2026 | Action recommandée |
|---|---|---|---|
| Statut | 3e édition, lignes directrices | 4e édition, lignes directrices, sans transition | Mettre à jour les références documentaires |
| Structure | Articles 1 à 7 et annexe A | Structure conservée | Aucune refonte nécessaire |
| Principes | Sept principes listés | Mêmes sept principes, présentés en sous-articles | Actualiser les supports de formation |
| Audit à distance | Traité dans l'annexe A | Méthode définie, recommandations alignées sur l'ISO/IEC TS 17012 | Rédiger un protocole d'audit à distance |
| Emplacements virtuels | Abordés dans l'annexe A | Intégrés au périmètre d'audit | Décrire les sites physiques et virtuels |
| Compétences | Connaissances génériques et sectorielles | Ajout des outils numériques, de l'IA et de la protection des données | Réviser la grille de compétences |
Ce tableau montre que l'effort de mise à jour porte surtout sur les documents d'audit, pas sur l'organisation. Un responsable de système de management de la sécurité de l'information (SMSI) peut traiter ces ajustements en quelques ateliers : relecture de la procédure, révision des modèles de plan et de rapport, mise à jour de la grille de compétences, puis information des auditeurs internes lors d'une courte session de sensibilisation.
Les sept principes de l'audit selon l'ISO 19011
Les principes de l'audit forment le socle de la norme : ils rendent un audit fiable, reproductible et utile à la direction. L'édition 2026 en conserve la substance et les présente désormais comme des sous-articles distincts, ce qui facilite leur citation dans une procédure. Pour un audit de cybersécurité, chacun se traduit par un comportement observable de l'auditeur et par des règles de gestion des preuves.
- Intégrité : travailler avec honnêteté, impartialité et compétence, sans céder aux pressions sur le calendrier ou les résultats.
- Restitution impartiale : rapporter fidèlement les constats, y compris les désaccords non résolus avec l'audité.
- Conscience professionnelle : exercer la diligence et le jugement attendus au regard de l'importance de la mission.
- Confidentialité : protéger les informations obtenues, en particulier les configurations, journaux et schémas d'architecture.
- Indépendance : ne pas auditer son propre travail et préserver l'objectivité des conclusions.
- Approche fondée sur la preuve : appuyer chaque conclusion sur des éléments vérifiables, obtenus par échantillonnage raisonné.
- Approche par les risques : orienter l'audit vers ce qui compte vraiment pour l'audité et pour la réussite de l'audit lui-même.
Dans un SMSI, le principe d'indépendance pose souvent difficulté : l'équipe sécurité qui conçoit les mesures est rarement la mieux placée pour les auditer. La norme admet qu'une petite structure ne puisse pas garantir une indépendance totale de ses auditeurs internes, mais recommande alors de tout mettre en œuvre pour éliminer les biais et favoriser l'objectivité. Faire appel à un auditeur d'une autre direction, ou à un tiers ponctuel, reste la solution la plus défendable devant un certificateur.
L'approche fondée sur la preuve mérite aussi une attention particulière en cybersécurité. Une déclaration orale de l'administrateur n'est pas une preuve suffisante ; un export daté de la console, un ticket de revue des accès ou un journal horodaté le sont davantage. L'auditeur documente l'échantillon retenu, la période couverte et la source de chaque élément, afin qu'un tiers puisse refaire le raisonnement.
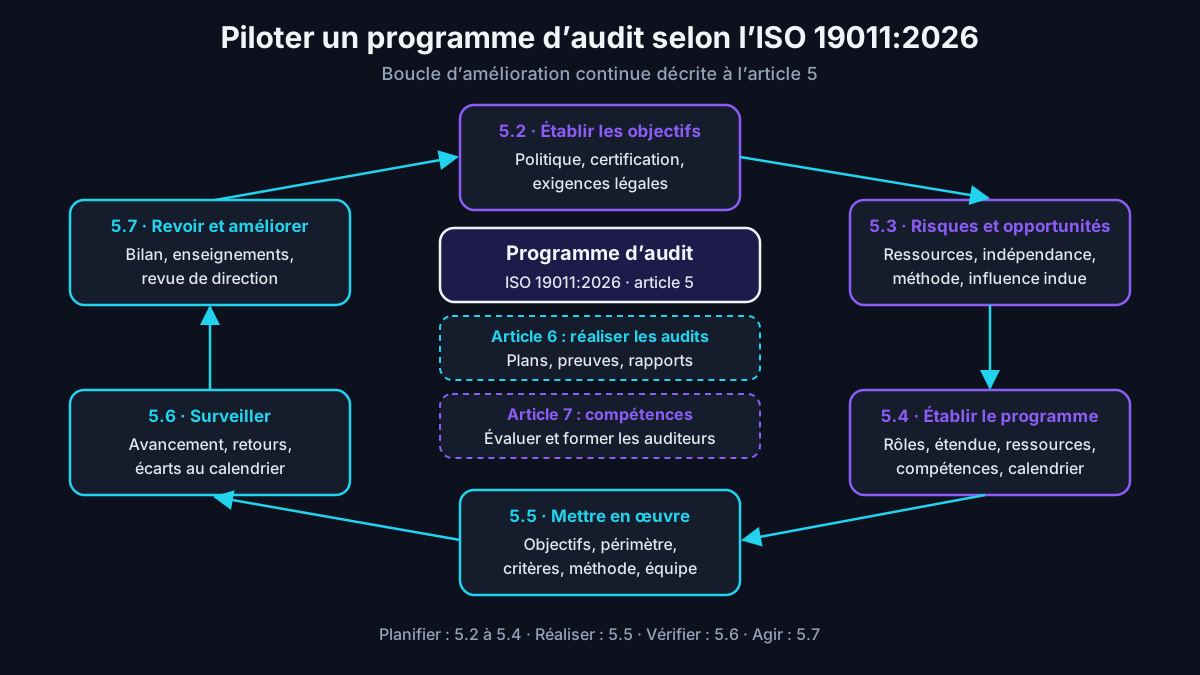
Piloter un programme d'audit selon l'article 5
Le programme d'audit regroupe l'ensemble des audits planifiés sur une période donnée, souvent un an ou un cycle de certification de trois ans. Il se distingue du plan d'audit, qui organise une seule mission : dates, processus, interlocuteurs, répartition des rôles. L'AFNOR souligne que l'édition 2026 développe précisément les lignes directrices sur le management du programme, là où la version de 2018 restait plus générale.
Objectifs, risques et opportunités du programme
Le pilote du programme commence par fixer des objectifs cohérents avec la politique de l'organisation : préparer une certification, vérifier l'efficacité de mesures récemment déployées, évaluer des fournisseurs critiques. Il détermine ensuite les risques qui pèsent sur le programme lui-même : ressources insuffisantes, auditeurs non indépendants, méthode inadaptée, indisponibilité des preuves, outils informatiques peu sûrs ou pression pour réduire le périmètre.
Pour un SMSI, la priorisation s'appuie sur l'analyse de risques, les incidents de l'année, les changements d'architecture et les résultats des audits précédents. Un processus de gestion des accès privilégiés ayant connu deux incidents mérite un audit plus profond et plus fréquent qu'une mesure documentaire stable. Cette logique risques est l'un des principes de la norme et doit apparaître explicitement dans la justification du calendrier.
Établir, mettre en œuvre, surveiller et améliorer
Les articles 5.4 à 5.7 décrivent la boucle complète : établir le programme (rôles, compétences, étendue, ressources), le mettre en œuvre (objectifs, périmètre et critères de chaque audit, choix des méthodes, sélection des équipes), surveiller son avancement, puis le revoir pour l'améliorer. Un template Excel de plan d'audit interne ISO 27001 sur douze mois permet de matérialiser cette boucle et d'en conserver l'historique.
Conseil d'expert : rédigez l'objectif de chaque audit sous forme de question vérifiable, par exemple « la revue trimestrielle des droits d'accès aux applications critiques est-elle réalisée, tracée et suivie d'effets ? ». Une formulation de ce type oriente l'échantillonnage, dicte la méthode (export de l'outil d'IAM, entretien, observation) et rend la conclusion incontestable, là où « auditer la gestion des accès » ne décrit qu'un périmètre.
Conduire un audit pas à pas selon l'article 6
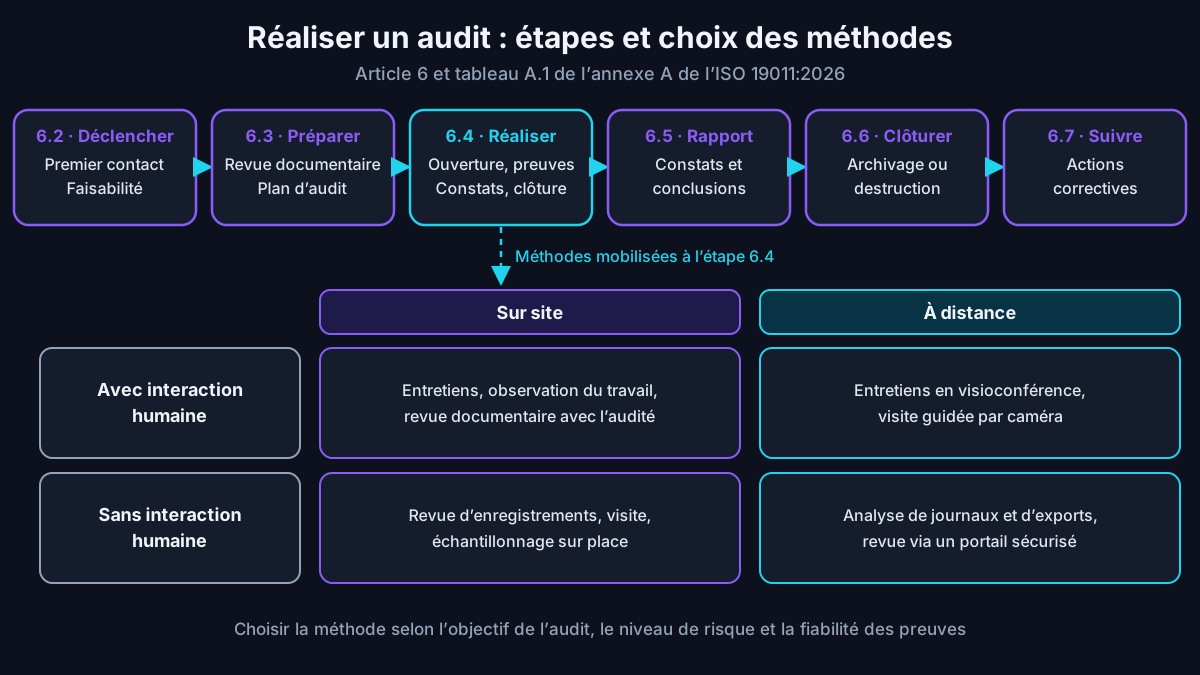
L'article 6 de l'ISO 19011 décrit le déroulement d'une mission, de la prise de contact jusqu'au suivi des actions. Cette séquence s'applique aussi bien à un audit interne de deux jours qu'à un audit fournisseur ou à une revue de conformité réglementaire. Chaque étape produit un livrable traçable, ce qui permet au pilote du programme de vérifier que l'audit s'est déroulé comme prévu.
- Déclencher l'audit (6.2) : désigner le responsable d'audit, établir le premier contact et déterminer la faisabilité au regard des informations, des ressources et de la coopération disponibles.
- Préparer les activités (6.3) : revoir l'information documentée, établir le plan d'audit, attribuer les tâches et préparer les documents de travail, listes de contrôle et plans d'échantillonnage.
- Réaliser les activités (6.4) : réunion d'ouverture, collecte et vérification des informations, constats, conclusions puis réunion de clôture.
- Préparer et diffuser le rapport (6.5) : formaliser les constats et conclusions, puis transmettre le rapport aux destinataires déterminés à l'avance.
- Clôturer l'audit (6.6) : archiver ou détruire les documents selon les règles convenues et capitaliser les enseignements.
- Assurer le suivi (6.7) : vérifier la mise en œuvre et l'efficacité des corrections et actions correctives décidées par l'audité.
Preuves, constats et conclusions
La chaîne logique de l'audit est simple : des preuves d'audit vérifiables sont comparées aux critères d'audit (exigences de l'ISO/IEC 27001, politique interne, contrat) pour produire des constats, qui peuvent être des conformités, des non-conformités ou des opportunités d'amélioration. L'équipe agrège ensuite ces constats pour formuler des conclusions au regard des objectifs de l'audit fixés lors du déclenchement.
Une non-conformité robuste cite le critère, décrit l'écart observé et référence la preuve, par exemple l'identifiant d'un compte administrateur sans revue depuis douze mois. Les analyses de l'édition 2026 insistent sur la transparence de la gradation : si vous classez les écarts en majeurs et mineurs, les critères doivent être écrits et connus de l'audité avant la réunion de clôture, pour éviter toute contestation ultérieure.
Le rapport et le suivi des actions
Le rapport d'audit présente les objectifs, le périmètre, les critères, l'équipe, les dates, les constats, les conclusions et le degré de satisfaction des critères. Il ne doit pas contenir de surprise : les écarts majeurs ont été présentés et discutés pendant l'audit. Pour gagner du temps, partez d'un modèle Word de rapport d'audit interne ISO 27001 déjà structuré selon cette logique.
Compétences et évaluation des auditeurs (article 7)
L'article 7 traite de la compétence des personnes impliquées dans l'audit : pilote du programme, responsables d'équipe, auditeurs et experts techniques. La compétence combine un comportement professionnel (éthique, ouverture d'esprit, diplomatie, sens de l'observation, détermination), des connaissances génériques sur les méthodes d'audit et des connaissances propres à la discipline auditée, comme la sécurité de l'information ou la continuité d'activité.
L'édition 2026 modernise ce référentiel de compétences. D'après les analyses publiées, elle mentionne la compréhension des technologies émergentes utilisées pour auditer, notamment les outils d'évaluation fondés sur l'intelligence artificielle, ainsi que la connaissance des exigences de protection des données et de sécurité de l'information. Elle recommande aussi que l'auditeur maîtrise les outils techniques qui supportent un audit à distance, sans quoi des preuves peuvent être perdues en cours de session.
L'évaluation des auditeurs repose sur des critères définis à l'avance et sur des méthodes variées : revue des dossiers de formation et d'expérience, entretiens, observation en situation, tests et revue des rapports produits. Le pilote du programme peut également intégrer les retours des audités. Cette évaluation n'est pas ponctuelle : la norme recommande un développement professionnel continu pour maintenir la compétence dans la durée.
Spécificités pour un auditeur de SMSI
Un auditeur de système de management de la sécurité de l'information doit comprendre les menaces, les vulnérabilités, la cryptographie, la journalisation et la gestion des identités, sans pour autant être pentesteur. Il doit surtout savoir relier une mesure de l'annexe A à une preuve d'efficacité. La checklist d'audit des 93 contrôles de l'annexe A 2022 sert de support pour structurer cet échantillonnage contrôle par contrôle.
Audits à distance et emplacements virtuels : sécuriser la méthode
Une méthode d'audit à distance désigne toute technique permettant de recueillir des preuves sans être physiquement présent sur le site audité : revue documentaire via un portail, entretien en visioconférence, observation par caméra, extraction de données depuis une plateforme. Un emplacement virtuel est un environnement en ligne où l'organisme exerce son activité, comme un tenant cloud ou un espace collaboratif, indépendamment de toute adresse physique.
L'annexe A croise deux axes pour choisir la méthode : la position de l'auditeur, sur site ou à distance, et l'existence d'une interaction humaine avec le personnel audité. Une revue de journaux exportés relève ainsi de la méthode à distance sans interaction, tandis qu'une visite guidée par caméra des salles techniques est une méthode à distance avec interaction. Le choix doit être justifié par l'objectif de l'audit et par le niveau de risque.
Les recommandations pratiques de l'édition 2026 sur l'usage des méthodes à distance se lisent comme une liste de contrôle préalable : protocoles d'accès, appareils et logiciels convenus, tests techniques avant la séance, plan de repli en cas de coupure, accord préalable avant toute capture d'écran ou tout enregistrement, protection de la vie privée pendant les pauses. Ces points relèvent directement de la sécurité de l'information et méritent une procédure écrite.
Sécuriser un audit à distance : risques cyber et protocole
Un audit à distance, tel que l'encadre l'ISO 19011:2026, déplace des informations sensibles hors de leur périmètre habituel : écrans partagés, fichiers échangés, enregistrements de séance. Le responsable de la sécurité des systèmes d'information (RSSI) doit donc traiter les risques suivants dans un protocole écrit, au même titre que pour n'importe quel nouveau flux de données :
- diffusion involontaire d'informations confidentielles lors d'un partage d'écran trop large ou d'une notification affichée ;
- enregistrements de séance stockés dans un espace non maîtrisé ou conservés au-delà de la durée convenue ;
- participants non identifiés dans la réunion virtuelle, faute de salle d'attente ou de contrôle des invitations ;
- preuves impossibles à rattacher à une source maîtrisée, car seulement montrées à l'écran et jamais exportées ;
- collecte de données personnelles excédant le besoin de l'audit, contraire au principe de minimisation du RGPD.
# Protocole d'audit à distance — exemple de fiche jointe au plan d'audit
protocole_audit_distance:
  references: ["ISO 19011:2026 annexe A", "ISO/IEC TS 17012:2024", "ISO/IEC 27001:2022 §9.2"]
  objectif_audit: "Vérifier que la revue trimestrielle des droits d'accès (A.5.18) est réalisée et tracée"
  methode: hybride            # revue documentaire à distance + observation sur site
  plateforme:
    outil: "visioconférence validée par la DSI"
    salle_attente: true
    enregistrement: "interdit sauf accord écrit de l'audité"
  preuves:
    captures_ecran: "sur accord préalable, horodatées, sans données personnelles visibles"
    depot: "coffre chiffré dédié à l'audit, accès nominatif"
    conservation: "jusqu'à la clôture du suivi des actions, puis destruction tracée"
  plan_de_repli:
    coupure_connexion: "reprise sous 15 min ou bascule sur appel téléphonique"
    preuve_non_confirmee: "vérification sur site lors de la prochaine visite"
Environnement de test : protocole éprouvé en lab isolé sur un SMSI fictif, avec un tenant Microsoft 365 de développement (Teams avec salle d'attente activée et enregistrement désactivé par défaut), un coffre de preuves Nextcloud chiffré hébergé sur Debian 12, un poste auditeur durci et une grille d'audit sous LibreOffice Calc. L'objectif était de valider l'enchaînement des contrôles préalables, du plan de repli et de la gestion des captures, et non de mesurer une performance.
Appliquer l'ISO 19011 à l'audit interne d'un SMSI ISO 27001
L'ISO/IEC 27001:2022 exige, dans son article 9.2, des audits internes à intervalles planifiés et un programme d'audit défini (fréquence, méthodes, responsabilités, exigences de planification et de rapport). Elle dit quoi faire ; l'ISO 19011 explique comment le faire bien. Pour un système de management de la sécurité de l'information, la norme sectorielle ISO/IEC 27007:2020 ajoute des recommandations propres au SMSI ; l'ISO indique qu'elle sera remplacée par un projet de révision en cours.
Dans la pratique, l'auditeur interne suit la séquence de l'article 6, mais il cible des preuves propres à la sécurité : déclaration d'applicabilité, appréciation et plan de traitement des risques, indicateurs, revues de direction et preuves techniques d'efficacité des mesures. Notre méthode complète d'audit interne ISO 27001 avec checklist de préparation détaille cette déclinaison étape par étape.
| Article ISO 19011 | Application au SMSI | Livrable attendu |
|---|---|---|
| 5 — Programme d'audit | Couvrir les articles 4 à 10 et l'annexe A sur le cycle de certification | Programme pluriannuel priorisé par les risques |
| 6.3 — Préparation | Revue de la déclaration d'applicabilité et du plan de traitement des risques | Plan d'audit et liste de contrôle |
| 6.4 — Réalisation | Entretiens, observations, exports de configuration et de journaux | Constats référencés à leurs preuves |
| 6.5 — Rapport | Conclusions sur l'efficacité du SMSI | Rapport diffusé à la direction |
| 7 — Compétences | Connaissance des mesures de sécurité et de l'ISO/IEC 27007 | Grille de compétences des auditeurs |
Préparer l'audit de certification ISO 27001 grâce à l'audit interne
Un audit interne conduit selon l'ISO 19011 constitue la meilleure répétition de l'audit de certification ISO/IEC 27001. Le certificateur, accrédité selon l'ISO/IEC 17021-1 et l'ISO/IEC 27006-1, examinera la documentation lors de l'étape 1 puis l'efficacité opérationnelle lors de l'étape 2. La checklist d'audit de certification ISO 27001 étape 1 et étape 2 aide à vérifier que les résultats de vos audits internes sont exploitables par l'auditeur externe.
L'auditeur de tierce partie échantillonne systématiquement les preuves du programme d'audit interne : calendrier réalisé, rapports, compétence des auditeurs, traitement des non-conformités et passage en revue de direction. Un programme incomplet ou des audits internes menés par la personne qui pilote le SMSI exposent à des écarts difficiles à justifier. Aligner vos pratiques sur l'ISO 19011 réduit ce risque, car le certificateur raisonne avec le même vocabulaire et les mêmes principes.
ISO 19011, audits de sécurité et exigences réglementaires
L'ISO 19011 précise qu'elle peut s'appliquer à d'autres types d'audits, à condition de prêter une attention particulière aux compétences spécifiques et aux objectifs visés. C'est le cas des audits de sécurité technique : audit d'architecture, de configuration ou de code, tests d'intrusion. Leur cadrage, leur convention, leur plan et leur restitution gagnent à reprendre la structure de la norme, même si les techniques employées relèvent d'autres référentiels.
En France, l'ANSSI encadre ces prestations par le référentiel d'exigences PASSI, en version 2.2, qui couvre le prestataire, son personnel et le déroulement des audits. Ce référentiel s'impose aux prestataires qui souhaitent être qualifiés pour l'audit d'architecture, de configuration, de code source, les tests d'intrusion et l'audit organisationnel et physique.
Côté réglementaire, le règlement européen DORA, applicable depuis le 17 janvier 2025 au secteur financier, prévoit que le cadre de gestion du risque lié aux technologies de l'information et de la communication fasse l'objet d'audits internes réguliers. Appuyer ces audits sur un programme conforme à l'ISO 19011 apporte une traçabilité appréciée des superviseurs : objectifs, critères, preuves et suivi des actions sont documentés selon une méthode reconnue.
Cadre légal : les audits techniques évoqués ici, en particulier les tests d'intrusion, ne doivent être menés que sur des systèmes dont vous avez la responsabilité ou avec une autorisation écrite du propriétaire, dans le périmètre et la période définis par une convention d'audit. Cet article décrit une méthode d'audit défensive et ne fournit aucun mode opératoire offensif.
Retour terrain : Cas typique rencontré en mission — un audit interne de SMSI conclut à la conformité du processus de gestion des vulnérabilités : procédure à jour, revues tracées, indicateurs présentés en revue de direction. Un test d'intrusion mené en parallèle compromet pourtant un serveur absent de l'inventaire, donc hors du processus. Le constat change de nature : l'écart porte sur le périmètre, pas sur l'application de la procédure. Enseignement : cadrer les deux audits avec des critères communs et conserver les preuves techniques selon les mêmes règles de traçabilité que les preuves documentaires.
Obtenir l'ISO 19011 version 2026 en PDF : sources officielles
La recherche « iso 19011 version 2026 pdf » renvoie vers de nombreux fichiers gratuits de provenance douteuse. La norme est une œuvre protégée par le droit d'auteur, diffusée par l'ISO et par les organismes nationaux de normalisation. Une copie non officielle expose à trois risques : contrefaçon, utilisation par erreur de l'édition 2018 retirée, et fichier PDF piégé, vecteur classique de compromission d'un poste de travail.
- Boutique ISO : version anglaise ou française au format PDF et ePub, avec option incluant la version redline qui matérialise les modifications.
- Plateforme de consultation en ligne de l'ISO (OBP) : prévisualisation gratuite du sommaire, de l'avant-propos et des définitions.
- AFNOR Éditions : NF EN ISO 19011:2026 en français, à l'unité ou via un abonnement de veille normative.
- Bibliothèques et abonnements d'entreprise : accès souvent déjà disponible via le service qualité ou juridique.
Pour une équipe qui ne fait qu'auditer ponctuellement, la version redline est la plus rentable : elle permet de repérer en une lecture les passages modifiés et de mettre à jour la procédure d'audit sans relire l'intégralité du texte. Conservez la norme achetée dans votre système documentaire avec ses conditions de licence, afin de prouver son origine lors d'un audit de certification.
Mettre à jour votre dispositif d'audit en 2026 : feuille de route
La publication de l'ISO 19011:2026 coïncide avec une vague de révisions : l'ISO 14001:2026 au printemps, puis l'ISO 9001:2026 publiée le 16 septembre 2026, dont la transition des certificats court jusqu'au 30 septembre 2029. Pour un système de management intégré, c'est le bon moment pour revoir l'ensemble du dispositif d'audit en une seule fois plutôt que norme par norme.
- Remplacer toutes les références à l'ISO 19011:2018 dans la procédure d'audit, les modèles et les supports de formation.
- Ajouter un champ « objectif de l'audit » obligatoire dans le plan d'audit, distinct du périmètre et des critères.
- Créer une fiche de choix de méthode justifiant le recours au sur site, au distanciel ou à l'hybride.
- Rédiger un protocole d'audit à distance validé par le RSSI et le délégué à la protection des données.
- Écrire les critères de gradation des non-conformités et les communiquer en réunion d'ouverture.
- Mettre à jour la grille de compétences des auditeurs (outils numériques, IA, protection des données) et planifier les formations.
- Décrire les emplacements virtuels (tenants cloud, applications SaaS) dans le périmètre du SMSI et du programme d'audit.
Cette mise à jour reste légère si votre SMSI est déjà mature : il s'agit d'ajuster des documents existants, non de reconstruire le processus. Le guide d'implémentation du SMSI ISO 27001 version 2022 rappelle comment l'audit interne s'articule avec la revue de direction et l'amélioration continue, ce qui permet de vérifier que les résultats d'audit sont réellement exploités.
Retour terrain : Cas typique rencontré en mission — lors du passage d'une procédure d'audit interne à la nouvelle édition de la norme, l'équipe remplace les références et les modèles en quelques semaines, mais les pratiques ne suivent pas : audits à distance menés sans protocole, gradation des non-conformités appliquée différemment selon les auditeurs. Or l'auditeur de certification juge surtout la cohérence entre la procédure et les preuves d'audits réellement conduits. Je conseille de tester la procédure révisée sur un audit pilote avant de la généraliser.
À lire aussi : l'accréditation des organismes certificateurs ; le suivi des écarts par des KRI ; la famille ISO 27000.
Questions fréquentes
Qu'est-ce que la norme ISO 19011 et à quoi sert-elle ?
L'ISO 19011 est une norme internationale de lignes directrices consacrée à l'audit des systèmes de management. Elle explique comment piloter un programme d'audit, comment conduire chaque audit, du déclenchement au suivi des actions, et comment évaluer la compétence des auditeurs. Elle s'applique à tout référentiel : ISO 9001 pour la qualité, ISO 14001 pour l'environnement, ISO/IEC 27001 pour la sécurité de l'information ou encore ISO 22301 pour la continuité d'activité. Son intérêt principal est d'harmoniser les pratiques : un auditeur interne qui suit ses recommandations produit des constats comparables à ceux d'un auditeur de certification. Elle sert aussi de base aux formations d'auditeur interne et d'auditeur principal proposées par les organismes de formation reconnus.
Quelle est la dernière version de l'ISO 19011 ?
La version en vigueur est l'ISO 19011:2026, quatrième édition publiée par l'ISO en mai 2026. Elle annule et remplace l'ISO 19011:2018, qui avait elle-même succédé aux éditions de 2011 et de 2002. En France, elle est diffusée par AFNOR sous la référence NF EN ISO 19011:2026. Comme il s'agit de lignes directrices et non d'exigences, aucune période de transition n'est prévue : la nouvelle édition devient la référence de bonne pratique dès sa publication. Les organisations ont toutefois intérêt à mettre à jour leur procédure d'audit, leurs modèles et leurs supports de formation avant leur prochain cycle d'audits internes, afin d'éviter les décalages de vocabulaire avec les auditeurs externes.
Peut-on être certifié ISO 19011 ?
Non, une organisation ne peut pas être certifiée ISO 19011, car la norme ne contient aucune exigence vérifiable : elle formule des recommandations. Ce sont les référentiels de management, comme l'ISO/IEC 27001 ou l'ISO 9001, qui font l'objet de certifications délivrées par des organismes accrédités. En revanche, une personne peut suivre une formation d'auditeur fondée sur l'ISO 19011 et obtenir une certification de compétences délivrée par un organisme de certification de personnes, par exemple un titre d'auditeur interne ou d'auditeur principal. Il convient alors de vérifier la reconnaissance de ce titre, son périmètre et ses conditions de maintien, notamment l'obligation de développement professionnel continu après la publication de l'édition 2026.
Où télécharger l'ISO 19011 version 2026 en PDF ?
Le PDF officiel de l'ISO 19011:2026 s'achète sur la boutique en ligne de l'ISO, au prix affiché de 196 francs suisses pour le format PDF et ePub, ou auprès d'AFNOR Éditions pour la version française NF EN ISO 19011:2026. La plateforme de consultation en ligne de l'ISO permet de prévisualiser gratuitement le sommaire et les premières pages. Les fichiers proposés gratuitement sur des sites tiers sont généralement des copies illicites, souvent de l'édition 2018 retirée, et peuvent contenir du code malveillant. Pour un usage professionnel, conservez la licence d'achat dans votre système documentaire : elle prouve l'origine du texte et garantit que vos auditeurs travaillent sur la bonne édition.
Quelle différence entre l'ISO 19011 et l'ISO/IEC 27007 ?
L'ISO 19011 donne des lignes directrices générales applicables à l'audit de tout système de management. L'ISO/IEC 27007 les complète pour un domaine précis : l'audit d'un système de management de la sécurité de l'information conforme à l'ISO/IEC 27001. Elle reprend la structure de l'ISO 19011, article par article, et ajoute des recommandations propres au SMSI, par exemple sur l'audit de l'appréciation des risques, de la déclaration d'applicabilité ou des compétences en sécurité attendues de l'auditeur. L'édition en vigueur date de 2020 et l'ISO annonce son remplacement prochain par une version révisée. En pratique, un auditeur de SMSI utilise les deux documents ensemble, l'un pour la méthode, l'autre pour la spécialisation.
Conclusion
L'ISO 19011:2026 ne révolutionne pas l'audit des systèmes de management : elle conserve ses sept principes et sa structure, mais l'adapte à des organisations hybrides, outillées et réparties entre sites physiques et environnements virtuels. Pour un SMSI, l'enjeu se résume à trois mots : objectif, méthode et preuve. Un audit interne bien cadré, mené par des auditeurs compétents et documenté avec rigueur, devient un outil de pilotage pour la direction plutôt qu'une formalité avant la certification. Pour passer à l'action, appuyez-vous sur notre kit d'audit interne ISO 27001 et ses 50 questions.
Besoin d'un audit interne ISO 27001 aligné sur l'ISO 19011:2026 ?
Ayi NEDJIMI accompagne les RSSI et responsables conformité dans la conception de leur programme d'audit, la réalisation d'audits internes de SMSI et la préparation à la certification, en combinant méthode normative et expertise technique en cybersécurité.
Échanger sur votre programme d'auditÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire