






Conditions, procédure, enquête administrative, obligations et enjeux cyber : ce qu'un RSSI ou une entreprise de défense doit savoir sur l'habilitation au secret de la défense nationale en 2026.
Une habilitation secret défense est la décision administrative qui autorise une personne, ou une entreprise, à accéder à des informations classifiées au niveau Secret ou Très Secret, à l'issue d'une enquête administrative conduite par la DGSI ou la DRSD. Elle ne se sollicite jamais à titre personnel : seul un employeur peut l'engager, pour un poste ou une mission qui exige réellement cet accès. En 2026, le cadre de référence reste l'IGI 1300 approuvée le 9 août 2021, qui a ramené la classification française à deux niveaux et renforcé les exigences applicables aux systèmes d'information. Pour un RSSI ou un dirigeant de PME de défense, le sujet dépasse la gestion RH : l'habilitation conditionne l'accès aux contrats classifiés et doit s'articuler avec un système de management de la sécurité de l'information, tel que décrit dans notre guide complet de la norme ISO 27001. Ce guide détaille les conditions, le déroulé de l'enquête, les obligations et les points de vigilance cyber.
Résumé exécutif : l'habilitation au secret de la défense nationale repose sur deux conditions cumulatives, une décision d'habilitation au bon niveau et un besoin d'en connaître avéré. Elle est initiée par l'employeur via l'officier de sécurité, instruite par une enquête administrative de plusieurs mois et décidée par l'autorité d'habilitation, qui n'est pas liée par l'avis du service enquêteur. Une fois habilitée, la personne signe un engagement de responsabilité et reste soumise à des obligations de discrétion et de déclaration, sous peine de sanctions pénales. Côté entreprise, l'habilitation des personnes suppose celle de la personne morale et l'usage de systèmes d'information homologués.
Points clés de cet article :
- Vérifiez que chaque poste concerné figure au catalogue des emplois avec le niveau requis avant de lancer une demande.
- Faites remplir la notice individuelle de sécurité de façon exhaustive : un dossier incomplet est renvoyé et retarde l'enquête.
- Anticipez les renouvellements plusieurs mois avant l'échéance, car l'enquête administrative peut durer plusieurs mois.
- N'élaborez, ne stockez et ne transmettez une information classifiée que sur un système d'information homologué au niveau approprié.
- Interdisez toute mention de l'habilitation sur les CV, profils LinkedIn et supports commerciaux.
Habilitation secret défense : définition et cadre juridique en 2026
Habilitation au secret de la défense nationale : acte administratif nominatif permettant à une personne physique ou morale, au terme d'une procédure comprenant une enquête administrative, d'accéder à des informations et supports classifiés d'un niveau inférieur ou égal à celui mentionné dans la décision, dans la limite de son besoin d'en connaître.
Le socle législatif se trouve dans le code pénal, dont l'article 413-9 définit le secret de la défense nationale par l'existence d'une mesure de classification destinée à restreindre la diffusion d'une information. Le code de la défense, notamment ses articles R. 2311-7 à R. 2311-8-2, organise l'habilitation des personnes. Le décret n° 2019-1271 du 2 décembre 2019 a ensuite réformé les niveaux de classification, avec une bascule effective au 1er juillet 2021.
Le texte opérationnel est l'instruction générale interministérielle n° 1300, dite IGI 1300. Selon la présentation de l'IGI 1300 par l'ANSSI, la version du 9 août 2021 fixe les rôles, les responsabilités et les exigences de gestion d'une information classifiée sur tout son cycle de vie, y compris sous forme dématérialisée. Chaque ministère la décline ensuite dans ses propres instructions.
Le ministère des Armées a ainsi publié une instruction ministérielle n° 900 datée du 27 août 2025, relative à la protection de l'information et des données, que la Direction générale de l'armement (DGA) présente comme document structurant aux côtés de l'IGI 1300. Pour une entreprise sous contrat avec les Armées, ces deux textes et le plan contractuel de sécurité forment le référentiel applicable. Il faut donc toujours vérifier la déclinaison ministérielle avant d'appliquer une règle générale.
Le principe central tient en une phrase : l'accès à une information classifiée exige à la fois une habilitation au niveau requis et un besoin d'en connaître. L'IGI 1300 définit ce besoin comme la nécessité impérieuse de prendre connaissance d'une information pour exercer une fonction ou accomplir une mission. Une personne habilitée Très Secret n'a donc aucun droit d'accès général : elle ne consulte que ce que sa mission justifie.
Avertissement : cet article présente le cadre général de l'habilitation au secret de la défense nationale. Il ne remplace ni l'IGI 1300, ni les instructions ministérielles, ni les directives de votre officier de sécurité, qui restent les seules références opposables pour un cas particulier.
Secret, Très Secret, Diffusion Restreinte : quels niveaux de protection ?
Depuis le 1er juillet 2021, la France ne compte plus que deux niveaux de classification. L'ancien Confidentiel-Défense a basculé au niveau Secret, l'ancien Secret-Défense au niveau Très Secret, et le Très Secret-Défense faisant l'objet d'une classification spéciale conserve cette classification spéciale au niveau Très Secret. Les documents portant encore les anciens timbres restent protégés selon cette table de correspondance.
La mention Diffusion Restreinte (DR) n'est pas un niveau de classification et ne relève pas du secret de la défense nationale. Elle signale une information sensible dont l'accès est limité au besoin d'en connaître, sans exiger d'habilitation. Attention toutefois : selon le SGDSN, l'agrégation de plusieurs informations DR peut justifier une classification Secret, de même qu'un agrégat d'informations Secret peut relever du Très Secret.
| Niveau ou mention | Conséquence d'une divulgation | Autorité d'habilitation | Exigences clés de gestion |
|---|---|---|---|
| Très Secret avec classification spéciale | Conséquences exceptionnellement graves, priorités gouvernementales | Premier ministre | Bureau de protection du secret, règles propres à chaque classification spéciale |
| Très Secret | Conséquences exceptionnellement graves pour la défense et la sécurité nationale | Ministre compétent | Bureau de protection du secret, copie soumise à l'accord de l'auteur, SI homologué Très Secret |
| Secret | Atteinte à la défense et à la sécurité nationale | Ministre compétent | Enregistrement, inventaire obligatoire du détenteur, coffre adapté, SI homologué Secret |
| Diffusion Restreinte (mention) | Information sensible, hors secret de la défense nationale | Aucune habilitation requise | Besoin d'en connaître, meuble fermant à clé, SI homologué DR ou chiffrement adapté |
La classification est aussi bornée dans le temps. Les fiches pratiques du SGDSN rappellent que tout document classifié depuis juillet 2021 porte une date d'échéance, qui doit rester inférieure à 50 ans et, dans la très grande majorité des cas, nettement plus courte. Lorsque fixer une échéance est impossible, une date de réévaluation inférieure à 20 ans doit être indiquée.
Pour une organisation qui gère aussi des données sensibles non classifiées, cette logique « ni trop, ni trop peu » rejoint celle d'une politique de classification de l'information alignée sur ISO 27001. La différence majeure tient à la portée juridique : un timbre Secret engage la responsabilité pénale de chaque dépositaire, alors qu'un label interne relève du contrat de travail et de la politique de sécurité.
Conditions de l'habilitation secret défense : qui peut être habilité ?
La première des conditions de l'habilitation secret défense est fonctionnelle : la procédure ne peut être engagée que pour un poste ou une mission qui nécessite réellement l'accès à des informations classifiées. Ces postes sont recensés dans le catalogue des emplois, tenu par l'officier de sécurité de l'organisme pour chaque niveau. Un salarié ne peut donc pas déposer lui-même une demande pour enrichir son profil.
Les conditions à réunir pour qu'une habilitation soit délivrée peuvent se résumer ainsi :
- un poste ou une mission inscrit au catalogue des emplois, avec le niveau requis précisé ;
- une demande formulée par l'employeur, attestant le besoin d'en connaître ;
- une notice individuelle de sécurité complète et exacte, signée par le candidat ;
- pour un salarié du privé, une entreprise elle-même habilitée dans le cadre d'un contrat classifié ;
- une enquête administrative ne révélant aucune vulnérabilité impossible à maîtriser.
L'IGI 1300 prévoit également des régimes spécifiques, par exemple pour les ressortissants étrangers ou pour les ressortissants français appelés à travailler au profit d'une organisation internationale ou d'une institution de l'Union européenne. Les détails de ces procédures relèvent de l'instruction et de l'autorité d'habilitation ; l'officier de sécurité est l'interlocuteur à consulter dès que la situation sort du cas général.
Près de 400 000 personnes habilitées en France, soit environ 0,6 % de la population, encadrées par un réseau de 4 000 officiers de sécurité ; près de 100 000 habilitations sont délivrées chaque année, dont environ deux tiers relèvent du ministère des Armées. Source : Secrétariat général de la défense et de la sécurité nationale (SGDSN), Rapport sur le secret de la défense nationale en France / II, janvier 2018.
Ces chiffres montrent que l'habilitation n'est pas réservée aux militaires ou aux agents de renseignement. Le même rapport du SGDSN souligne la place des entreprises qui opèrent dans des secteurs sensibles, comme l'énergie, et indique qu'environ un tiers des officiers de sécurité exercent dans le secteur privé. Ingénieurs, techniciens, administrateurs systèmes ou consultants peuvent donc être concernés.
Procédure d'habilitation : les étapes, du besoin à l'engagement de responsabilité
La procédure de droit commun suit un enchaînement stable, décrit dans les fiches pratiques du SGDSN destinées aux personnes habilitées, publiées par le secrétariat général de la défense et de la sécurité nationale. L'officier de sécurité (OS) en est le pivot : il gère les dossiers d'habilitation, vérifie leur complétude, transmet les demandes et notifie les décisions. Les étapes sont les suivantes :
- Le responsable hiérarchique identifie le besoin et vérifie l'inscription du poste au catalogue des emplois.
- Le candidat renseigne la notice individuelle de sécurité, qui couvre sa situation et celle de ses proches.
- L'officier de sécurité contrôle la complétude du dossier et le transmet à l'autorité d'habilitation compétente.
- L'autorité d'habilitation saisit le service enquêteur : la DGSI (sécurité intérieure) ou la DRSD (renseignement et sécurité de la défense).
- Le service enquêteur conduit l'enquête administrative et rend un avis de sécurité.
- L'autorité d'habilitation prend sa décision et en informe l'officier de sécurité.
- L'officier de sécurité notifie la décision et fait signer le premier volet de l'engagement de responsabilité.
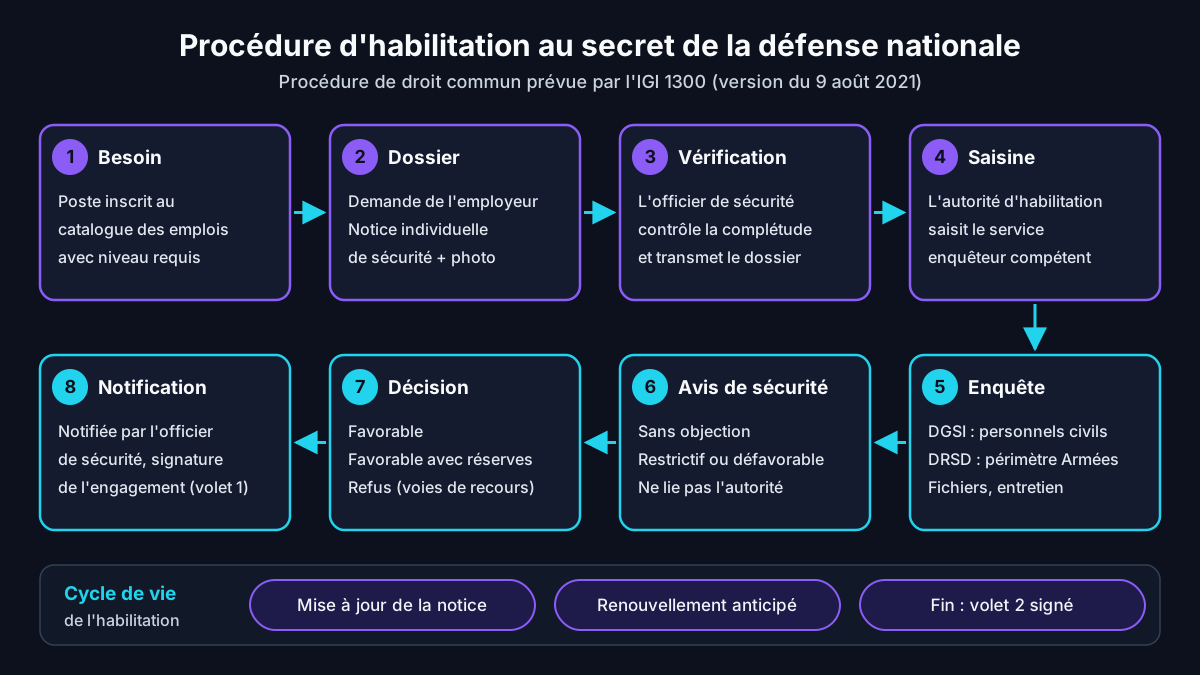
Le dossier d'habilitation d'une personne physique comprend la demande de l'autorité qui sollicite l'habilitation, la notice individuelle de sécurité et une photographie d'identité récente. Pour les entreprises sous contrat avec le ministère des Armées, les échanges passent par SOPHIA, le système d'information de la DRSD dédié aux procédures d'habilitation, qui notifie l'officier de sécurité à chaque changement de statut.
À côté de la procédure de droit commun, l'IGI 1300 prévoit une procédure simplifiée et une procédure d'urgence. Dans ce dernier cas, un avis de sécurité provisoire peut fonder une décision d'habilitation provisoire, valable jusqu'à la décision définitive et au plus six mois. Il existe aussi une habilitation temporaire au niveau Très Secret, hors classification spéciale, limitée à trois mois et non renouvelable pour une personne déjà habilitée Secret.
Conseil d'expert : le facteur de délai le plus maîtrisable reste la qualité de la notice. Le SGDSN rappelle qu'une notice mal remplie est retournée à l'officier de sécurité. Prévoyez un court entretien de préparation avec le candidat pour lister adresses, emplois et proches sur la période demandée, et faites vérifier les dates avant transmission plutôt qu'après un rejet.
Enquête d'habilitation secret défense : ce que vérifient les services
L'enquête d'habilitation secret défense est confiée à un service enquêteur. La Direction générale de la sécurité intérieure (DGSI) explique sur son site qu'elle mène les enquêtes pour les personnels civils, publics ou privés, ayant besoin d'informations classifiées. La DRSD, Direction du renseignement et de la sécurité de la défense, intervient pour le périmètre du ministère des Armées et de ses industriels.
L'objectif n'est pas de juger une vie privée, mais de détecter une vulnérabilité : un élément du comportement ou de l'entourage susceptible d'exposer la personne à une pression ou à un chantage, ou de faire d'elle une menace pour le secret. La DGSI insiste sur le caractère objectif des critères employés. La notice couvre donc aussi les proches : conjoint, enfants, parents et personnes partageant le domicile.
Le déroulé de l'enquête habilitation secret défense combine plusieurs sources. La CNIL détaille les fichiers consultables lors des enquêtes administratives de sécurité, parmi lesquels le traitement d'antécédents judiciaires (TAJ) et le fichier des personnes recherchées (FPR). Selon les services, des fichiers de renseignement peuvent aussi être interrogés, et un entretien avec la personne peut être organisé.
À l'issue, le service émet un avis de sécurité. Selon la DGSI, il est « sans objection » en l'absence de vulnérabilité, « restrictif » lorsque les vulnérabilités peuvent être maîtrisées par des mesures ciblées, ou « défavorable » lorsqu'aucune mesure ne suffit. Point essentiel : l'avis de sécurité éclaire la décision mais ne lie pas l'autorité d'habilitation, qui reste seule décisionnaire.
Un avis restrictif se traduit souvent par une mise en éveil, démarche qui sensibilise la personne à ses propres vulnérabilités, ou par une mise en garde adressée à l'officier de sécurité ou à la hiérarchie. La sincérité de la notice est décisive : le secrétariat général de la défense et de la sécurité nationale (SGDSN) rappelait en 2018 qu'une altération frauduleuse des renseignements expose à trois ans d'emprisonnement et 45 000 euros d'amende.
Retour terrain : Cas typique rencontré en mission — un sous-traitant de la BITD qui lance ses premières demandes voit souvent ses dossiers s'enliser. Des notices omettent des séjours à l'étranger ou des informations sur les proches, parfois par crainte d'une intrusion dans la vie privée, et reviennent à l'officier de sécurité ; certains postes n'ont jamais été inscrits au catalogue des emplois. Les correctifs qui fonctionnent : une réunion d'information expliquant l'objet de l'enquête, une liste des rubriques et pièces attendues, puis une revue du catalogue avant tout nouveau dépôt.
Décision, durée de validité et renouvellement de l'habilitation
L'autorité d'habilitation peut rendre une décision favorable, une décision favorable avec réserves ou un refus ; elle peut aussi abroger une habilitation existante. Selon le SGDSN, chaque ministre est autorité d'habilitation pour les niveaux Secret et Très Secret de son périmètre, le Premier ministre restant compétent pour les classifications spéciales. Pour les contrats du ministère des Armées, hors DGSE, cette fonction revient au service de la sécurité de défense et des systèmes d'information de la Direction générale de l'armement (DGA/SSDI).
La notification passe par l'officier de sécurité, qui informe l'intéressé du sens de la décision ; l'acte lui-même n'est remis qu'en cas de refus. En cas d'acceptation, la personne signe le premier volet de l'engagement de responsabilité, qui rappelle que tout manquement peut engager sa responsabilité pénale.
L'habilitation prend fin à la date d'échéance fixée par l'autorité, ou plus tôt lorsque le besoin d'en connaître disparaît, par exemple au départ du poste. L'enquête administrative ayant elle-même une durée de validité limitée, un renouvellement doit être engagé si la personne reste en fonction. Une nouvelle enquête peut aussi être diligentée en cours de validité si un doute apparaît.
Refus d'habilitation secret défense : quels recours ?
Un refus d'habilitation est notifié par écrit, et c'est le seul cas où la décision est remise à l'intéressé, avec l'indication des voies et délais de recours. La CNIL, Commission nationale de l'informatique et des libertés, rappelle les options disponibles : un recours gracieux auprès de l'auteur de la décision, puis un recours contentieux devant le juge administratif dans les deux mois suivant la notification.
Lorsque le refus découle de données inscrites dans un fichier consulté pendant l'enquête, la personne peut aussi exercer ses droits d'accès, de rectification ou d'effacement sur ces données, le cas échéant par l'intermédiaire de la CNIL pour les fichiers de souveraineté. La motivation détaillée du refus peut toutefois rester limitée, car certains éléments de l'enquête sont eux-mêmes protégés par le secret.
Obligations au quotidien de la personne habilitée
L'habilitation confère des droits d'accès, mais surtout des obligations qui perdurent pour partie après sa fin. Les fiches pratiques du SGDSN les regroupent en trois temps : à l'arrivée, pendant toute la durée de l'habilitation et au départ. Pendant la période d'habilitation, la personne doit notamment :
- informer l'officier de sécurité de tout changement de vie personnelle : relation suivie, PACS, mariage, séparation, naissance ou déménagement ;
- signaler ses déplacements à l'étranger, professionnels ou personnels, pour recevoir les consignes adaptées ;
- vérifier, avant tout échange, le niveau d'habilitation et le besoin d'en connaître de ses interlocuteurs, au besoin via un certificat de sécurité ;
- tenir à jour l'inventaire des supports classifiés physiques détenus et le vérifier chaque année avant le 31 décembre ;
- appliquer la politique du bureau propre et de l'écran vide, et ranger les supports dans un coffre adapté au niveau ;
- signaler sans délai tout incident, simultanément à l'officier de sécurité et à l'officier de sécurité des systèmes d'information.
La discrétion est l'obligation la plus souvent enfreinte par méconnaissance. Le SGDSN demande explicitement de rester discret sur son habilitation et ses missions : aucune mention de l'habilitation sur un CV ou un réseau social, y compris LinkedIn. Afficher un niveau d'habilitation signale aux services de renseignement étrangers une cible potentielle, et cette consigne s'applique aussi aux personnes morales.
Au départ, la personne vérifie son inventaire de façon contradictoire avec son successeur ou l'officier de sécurité, restitue les ordinateurs portables et supports amovibles fournis par l'officier de sécurité des systèmes d'information, puis signe le second volet de l'engagement de responsabilité. L'obligation de ne jamais divulguer les informations connues, comme la discrétion sur l'habilitation passée, demeure sans limite de durée.
Entreprises et BITD : habiliter la personne morale et ses salariés
Pour une entreprise de la base industrielle et technologique de défense (BITD), l'ordre des opérations est imposé. Le rapport du SGDSN de 2018 l'énonce clairement : les personnes physiques qui travaillent pour une entreprise ne peuvent être habilitées qu'une fois la personne morale elle-même habilitée. Cette habilitation est délivrée dans le cadre d'un contrat ou d'un projet de contrat impliquant l'accès à des informations classifiées.
Le contrat comporte une clause de protection du secret et un plan contractuel de sécurité, qui énumère les engagements de l'entreprise et délimite le besoin d'en connaître. Le représentant légal fixe une politique de protection des informations classifiées, désigne un officier de sécurité et, si des systèmes d'information sont concernés, un officier de sécurité des systèmes d'information. Sa responsabilité pénale et contractuelle est engagée.
Lorsque l'exécution du contrat implique de détenir des informations classifiées dans ses locaux, l'entreprise obtient un avis technique d'aptitude physique, délivré par le service enquêteur après vérification des lieux et du système de contrôle d'accès. Des contrôles périodiques sont ensuite menés. Pour les contrats des Armées, ces étapes impliquent la DGA/SSDI, autorité d'habilitation, et la Direction du renseignement et de la sécurité de la défense (DRSD), avec des pièces jointes chiffrées dans les échanges avec SOPHIA.
Ces exigences se cumulent avec les autres obligations cyber du secteur. Les obligations NIS2 des fournisseurs de l'industrie de défense visent la résilience de l'ensemble du système d'information, tandis que le référentiel de maturité cyber RMC de la DGA sert à évaluer les sous-traitants. Aucun de ces dispositifs ne remplace l'habilitation ni l'homologation des systèmes classifiés.
Systèmes d'information classifiés : la dimension cyber de l'habilitation
Habiliter les personnes ne suffit pas : l'information classifiée doit être traitée sur un système d'information homologué au niveau approprié. La partie 6 de l'IGI 1300 encadre cette homologation, qui repose sur une analyse de risques et se conclut par une décision de l'autorité d'homologation acceptant les risques résiduels. L'ANSSI, Agence nationale de la sécurité des systèmes d'information, est membre de droit de chaque commission d'homologation.
Les règles d'usage sont strictes. Les fiches pratiques du SGDSN interdisent de commencer un document classifié sur un matériel non classifié ou sous-classifié, et rappellent que le niveau d'homologation figure généralement sur une étiquette apposée sur l'équipement. En résumé, une information classifiée ne doit jamais transiter par un système non homologué à son niveau, même pour un brouillon.
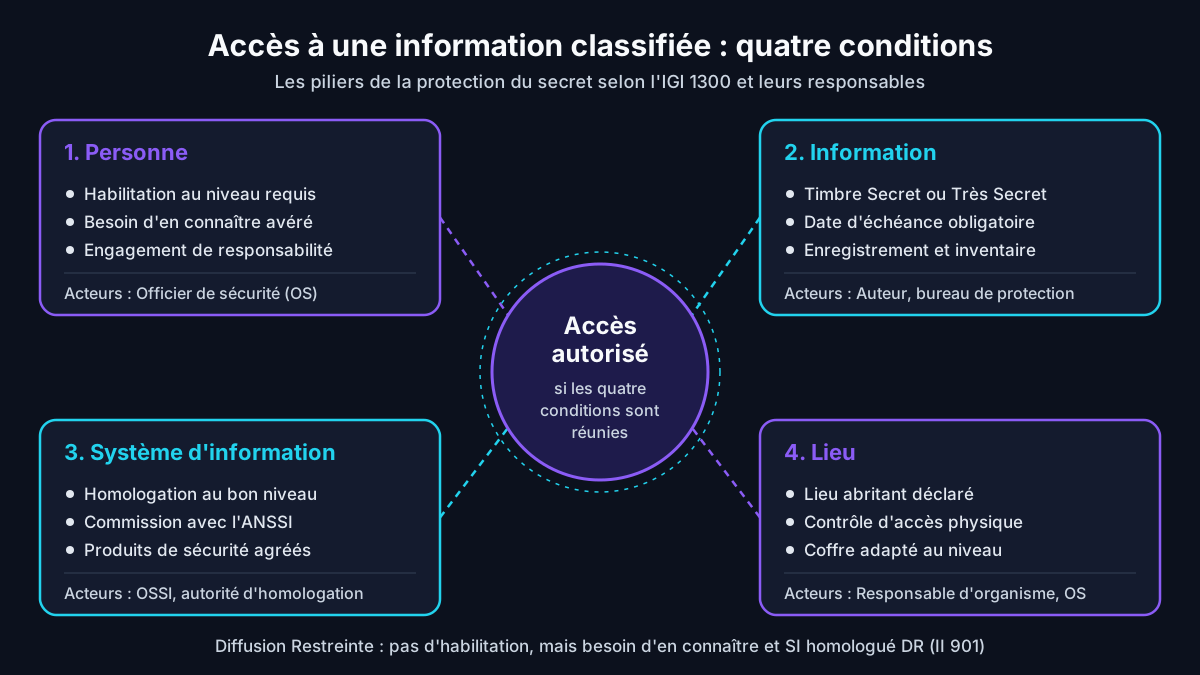
L'instruction couvre l'ensemble des mesures techniques attendues d'un système classifié : contrôle d'accès, journalisation et supervision, cloisonnement, filtrage des flux, gestion des supports amovibles, sécurité en mobilité et audits. Elle prévoit le recours à des dispositifs de sécurité agréés par l'ANSSI et consacre des règles spécifiques à l'administration de ces systèmes, car les comptes d'administration disposent d'accès privilégiés à l'ensemble des données.
Pour la Diffusion Restreinte, la référence est l'instruction interministérielle II 901 relative aux systèmes d'information sensibles. Le SGDSN signale que certaines messageries ne sont homologuées DR que pour les échanges internes et recommande alors un moyen de chiffrement tel qu'Acid ou Zed!. Le guide SSID sur la sécurité des systèmes d'information de défense détaille ces architectures, et une politique de transfert de l'information conforme à ISO 27001 aide à cadrer les flux non classifiés.
Sanctions pénales et compromission : ce que risque le dépositaire
La compromission désigne, selon l'IGI 1300, la destruction, le détournement, la soustraction, la reproduction non autorisée ou la divulgation d'une information classifiée à une personne non qualifiée. Est qualifiée la personne habilitée au niveau requis et disposant du besoin d'en connaître. Une transmission entre deux collègues habilités peut donc constituer une compromission si le destinataire n'a pas besoin de l'information.
Les peines figurent aux articles 413-9 à 413-12 du code pénal sur Légifrance. L'article 413-10 punit le dépositaire qui détruit, détourne, reproduit ou divulgue une information classifiée de sept ans d'emprisonnement et 100 000 euros d'amende, et l'article 413-11 punit de cinq ans et 75 000 euros la personne non dépositaire qui y accède ou la divulgue.
La négligence est aussi sanctionnée. Lorsque le dépositaire a agi par imprudence ou négligence, par exemple en laissant un support sans surveillance ou en utilisant un équipement non homologué, l'article 413-10 prévoit trois ans d'emprisonnement et 45 000 euros d'amende. Les fiches du SGDSN rappellent également qu'accéder à des informations classifiées sans être préalablement habilité expose à des sanctions pénales.
Face à un incident, la règle est la remontée immédiate : perte d'une clé USB, vol d'un ordinateur portable, suspicion d'intrusion sur un poste classifié ou approche insistante doivent être signalés à l'officier de sécurité et, pour tout volet informatique, à l'officier de sécurité des systèmes d'information. Pour un RSSI, ce circuit doit figurer dans la procédure de gestion des incidents, distinct du circuit habituel du centre opérationnel de sécurité (SOC).
Piloter les habilitations : erreurs fréquentes et bonnes pratiques
Dans une entreprise de défense, le suivi des habilitations est un processus de sécurité à part entière, à relier au système de management de la sécurité de l'information. Les contrôles ISO 27001:2022 sur la sélection des candidats (6.1), les engagements de confidentialité (6.6) et la classification (5.12) offrent un cadre de pilotage, sans jamais se substituer aux exigences de l'IGI 1300.
Les erreurs les plus fréquentes sont connues et évitables :
- lancer la demande au moment de la prise de poste, alors que l'enquête peut durer plusieurs mois ;
- laisser des postes hors du catalogue des emplois ou y inscrire des postes sans besoin réel ;
- oublier de faire signer le second volet de l'engagement de responsabilité lors des départs ;
- surclassifier par prudence, ce qui alourdit les coûts et dévalorise le timbre ;
- utiliser un outil collaboratif grand public pour des documents Diffusion Restreinte.
Outiller le suivi des échéances d'habilitation : exemple de script
Un outil simple de suivi des échéances limite le risque qu'une habilitation expire en cours de mission. Il doit manipuler le minimum de données : un identifiant pseudonymisé, le niveau et la date d'échéance suffisent. Les données d'habilitation sont elles-mêmes sensibles : la Direction générale de l'armement (DGA) indique que SOPHIA, le système de la Direction du renseignement et de la sécurité de la défense (DRSD), contient des données jusqu'au niveau Diffusion Restreinte. Ce suivi s'exécute donc sur un poste validé par l'officier de sécurité.
Environnement de test : maquette réalisée sur un poste Debian 12 isolé du réseau, avec Python 3.11 et la seule bibliothèque standard, à partir d'un registre fictif pseudonymisé créé pour l'occasion. Aucune donnée réelle d'habilitation n'a été utilisée. En production, le script et son registre doivent résider sur un système homologué au niveau fixé par l'officier de sécurité.
"""Alerte sur les habilitations à renouveler (registre pseudonymisé)."""
import csv
from datetime import date, datetime, timedelta

PREAVIS = timedelta(days=270)

def a_renouveler(chemin, jour=None):
    jour = jour or date.today()
    with open(chemin, newline="", encoding="utf-8") as f:
        for ligne in csv.DictReader(f, delimiter=";"):
            echeance = datetime.strptime(ligne["echeance"], "%Y-%m-%d").date()
            reste = (echeance - jour).days
            if reste <= PREAVIS.days:
                yield ligne["id_pseudo"], ligne["niveau"], echeance, reste

for ident, niveau, echeance, reste in a_renouveler("registre.csv"):
    statut = "ÉCHUE" if reste < 0 else f"J-{reste}"
    print(f"{ident:<10} {niveau:<12} {echeance} {statut}")
Le préavis de 270 jours est un choix prudent, à ajuster selon les délais réellement constatés avec l'autorité d'habilitation. Le registre ne doit contenir ni nom, ni poste, ni motif : la table de correspondance reste chez l'officier de sécurité (OS). Pour les PME qui démarrent, le niveau Fondamental du référentiel RMC de la DGA fournit un socle cohérent pour intégrer ce suivi à la gouvernance cyber.
Retour terrain : Cas typique rencontré en mission — lors d'un audit de conformité d'un système d'information homologué pour des informations classifiées ou Diffusion Restreinte, les mêmes écarts reviennent : comptes d'administration génériques partagés entre prestataires, ports USB ouverts sans station blanche ni registre des supports, flux sortants ajoutés au fil des besoins sans mise à jour du dossier d'homologation. Le traitement associe comptes nominatifs dédiés à l'administration, contrôle des supports amovibles, matrice de flux revue avec l'autorité d'homologation et plan d'action suivi jusqu'à clôture.
À lire aussi : les produits certifiés CSPN ; la politique de sécurité des SI de l'État.
Questions fréquentes
Peut-on demander soi-même une habilitation secret défense ?
Non. La procédure ne peut être engagée qu'à l'initiative de l'employeur, pour un poste ou une mission qui exige l'accès à des informations classifiées et qui figure au catalogue des emplois de l'organisme, avec le niveau requis. C'est l'officier de sécurité qui remet le formulaire, vérifie le dossier et le transmet à l'autorité d'habilitation. Un candidat ne peut donc pas obtenir une habilitation pour valoriser son CV ou anticiper un recrutement. Dans une entreprise privée, il faut en outre que la société soit elle-même habilitée dans le cadre d'un contrat classifié. Si votre futur poste le nécessite, l'employeur engagera la démarche dès que l'affectation sera décidée, selon son organisation interne.
Combien de temps dure une enquête d'habilitation secret défense ?
Les documents publics du SGDSN ne fixent pas de délai type : ils indiquent seulement que l'enquête administrative peut durer plusieurs mois. La durée dépend du niveau demandé, de la complexité de la situation personnelle, du nombre de séjours ou de proches à l'étranger, et surtout de la qualité de la notice individuelle : un dossier incomplet est renvoyé à l'officier de sécurité et le compteur repart. En cas de nécessité opérationnelle, l'IGI 1300 prévoit une procédure d'urgence, avec un avis de sécurité provisoire et une décision provisoire valable six mois au plus, en attendant la décision définitive. Les employeurs ont donc intérêt à lancer les demandes et les renouvellements très en amont des besoins.
Qu'est-ce qui peut conduire à un refus d'habilitation ?
Le refus intervient lorsque l'enquête révèle une vulnérabilité que l'autorité d'habilitation juge impossible à neutraliser, c'est-à-dire un élément de comportement ou d'entourage exposant la personne à des pressions, à un chantage ou faisant d'elle une menace pour le secret. Des inexactitudes volontaires dans la notice constituent aussi un motif sérieux, en plus d'être pénalement sanctionnées. L'avis du service enquêteur n'est qu'une aide à la décision. En cas de refus, la décision est remise à l'intéressé avec les voies et délais de recours. La CNIL rappelle qu'un recours gracieux, puis un recours devant le juge administratif dans les deux mois, sont possibles, ainsi que l'exercice des droits sur les fichiers consultés.
Peut-on mentionner son habilitation sur un CV ou sur LinkedIn ?
Non. Les fiches pratiques du SGDSN demandent aux personnes habilitées de rester discrètes sur leur habilitation et leurs missions, dans tous leurs échanges privés et professionnels, et citent expressément les CV et les réseaux sociaux, y compris professionnels comme LinkedIn. Cette discrétion perdure après la fin de l'habilitation. La raison est simple : publier un niveau d'habilitation aide un service de renseignement étranger ou un acteur malveillant à identifier des cibles d'approche. Les entreprises sont soumises à la même logique et ne peuvent pas se prévaloir publiquement de leur habilitation. En cas de doute sur la manière de présenter un parcours professionnel, l'officier de sécurité reste l'interlocuteur à consulter.
L'habilitation suit-elle la personne en cas de changement de poste ?
Pas automatiquement. L'habilitation est liée à un besoin d'en connaître dans une fonction ou une mission donnée : elle prend fin lorsque ce besoin disparaît, notamment au départ du poste, et la personne signe alors le second volet de son engagement de responsabilité. Si la nouvelle fonction exige à nouveau un accès classifié, une nouvelle décision est nécessaire. L'IGI 1300 prévoit toutefois une portabilité de l'avis de sécurité en cas de changement de fonction ou de mission, ce qui peut éviter de reprendre l'enquête depuis le début lorsque les conditions sont réunies. Le nouvel officier de sécurité est l'interlocuteur pour vérifier ce qui peut être réutilisé et ce qui doit être renouvelé.
Conclusion
L'habilitation secret défense n'est ni un titre ni un avantage de carrière : c'est une autorisation encadrée, accordée pour un besoin précis, après une enquête qui évalue les vulnérabilités de la personne et de son entourage. En 2026, l'IGI 1300 et ses déclinaisons ministérielles, dont l'instruction n° 900 des Armées publiée en 2025, en fixent les règles, avec un poids croissant donné à la sécurité des systèmes d'information classifiés.
Pour un RSSI ou un dirigeant de la BITD, la réussite tient à trois leviers : un catalogue des emplois juste, des dossiers complets lancés tôt et des systèmes homologués au bon niveau. Intégrer ces exigences au SMSI, en s'appuyant sur la démarche décrite dans le guide ISO 27001, permet de transformer une contrainte réglementaire en processus maîtrisé et auditable.
Préparer votre organisation à la protection du secret
Ayi NEDJIMI accompagne les industriels de défense et leurs sous-traitants : diagnostic de conformité IGI 1300, préparation à l'homologation de systèmes classifiés ou Diffusion Restreinte, intégration au SMSI et sensibilisation des équipes.
Échanger sur votre projetÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire