






Rapport ISAE 3402 type I ou type II, méthode carve-out, contrôles CUEC, SOC 2, ISO 27001 et DORA : tout pour exiger, produire et exploiter une assurance fiable sur vos prestataires.
La norme ISAE 3402 (International Standard on Assurance Engagements 3402) encadre le rapport qu'un auditeur indépendant émet sur les contrôles d'un prestataire lorsque le service rendu touche l'information financière de ses clients : paie externalisée, gestion de titres, hébergement d'un ERP, infogérance comptable. Publiée par l'IAASB fin 2009, elle aboutit soit à un rapport de type I, qui juge la conception des contrôles à une date donnée, soit à un rapport de type II, qui teste en plus leur fonctionnement sur une période. Ce n'est ni une certification ni un label, mais une opinion d'assurance raisonnable destinée aux clients du prestataire et à leurs commissaires aux comptes. Son équivalent américain s'appelle SOC 1. Elle ne remplace ni un système de management certifié selon la norme ISO 27001, présentée dans notre guide complet, ni un rapport SOC 2 centré sur la sécurité. En 2026, entre l'application de DORA dans la finance et la progression des violations impliquant des tiers, savoir exiger, produire et lire un rapport ISAE 3402 devient une compétence attendue des RSSI, des acheteurs et des auditeurs.
Résumé exécutif : L'ISAE 3402 permet à un prestataire de remettre à tous ses clients un même rapport d'assurance sur les contrôles qui influencent leurs états financiers, au lieu de subir un audit par client. Seul le type II, qui teste l'efficacité opérationnelle sur une période, apporte une preuve directement exploitable par l'auditeur du client et répond aux critères posés par DORA pour les prestataires TIC du secteur financier. Le rapport ne couvre ni toute la sécurité du système d'information, ni les sous-traitants exclus par la méthode carve-out, ni les contrôles que le client doit opérer lui-même. Il complète ISO 27001 et SOC 2 sans les remplacer.
Points clés de cet article :
- Exigez un rapport de type II dont la période recouvre l'essentiel de votre exercice comptable, complété par une lettre de couverture (bridge letter) pour les mois restants.
- Vérifiez le périmètre exact : services, sites, applications, et sous-traitants inclus ou exclus par la méthode carve-out.
- Inventoriez les contrôles complémentaires attendus de votre côté (CUEC) et prouvez qu'ils fonctionnent : sans eux, l'opinion de l'auditeur ne vous protège pas.
- Lisez la section des tests et des exceptions, pas seulement l'opinion : une opinion sans réserve peut cacher des écarts significatifs pour votre contexte.
- Côté prestataire, mutualisez une seule matrice de contrôles avec ISO 27001 et SOC 2 et automatisez la collecte de preuves dès la préparation.
Qu'est-ce que la norme ISAE 3402 ?
ISAE 3402 : norme internationale d'assurance publiée par l'IAASB (International Auditing and Assurance Standards Board) permettant à un professionnel comptable indépendant d'exprimer une opinion d'assurance raisonnable sur la description du système d'une organisation de services et sur ses contrôles, lorsque ceux-ci sont susceptibles d'affecter le contrôle interne de l'information financière de ses clients.
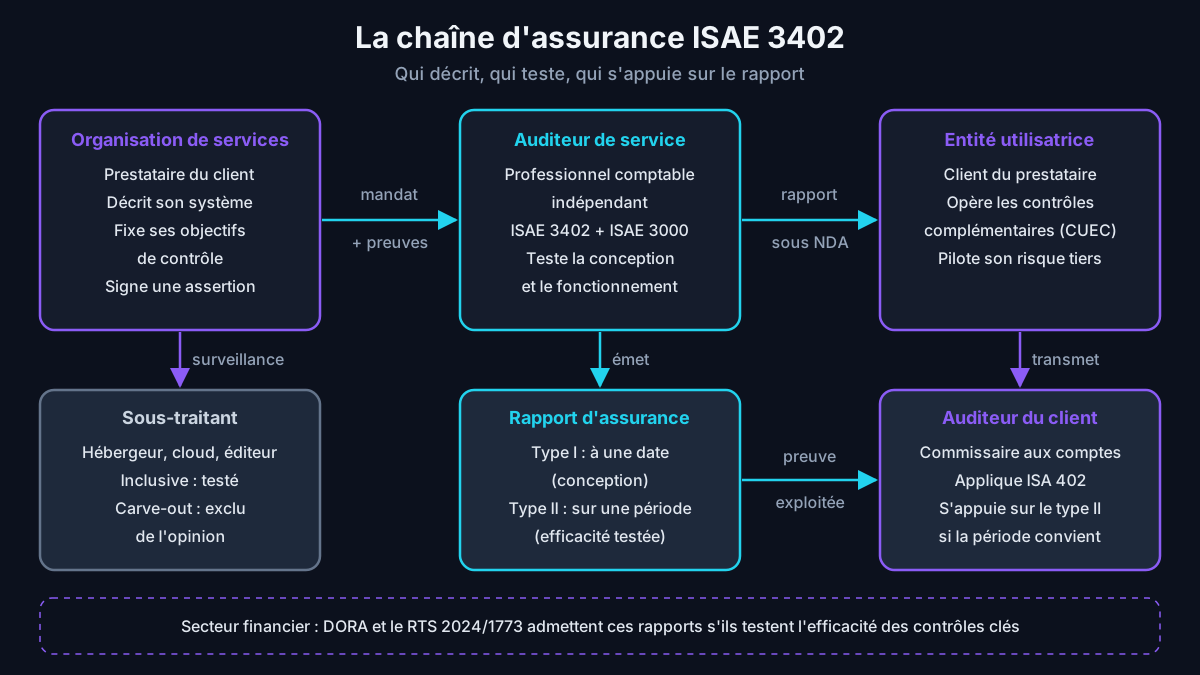
La norme organise une relation à quatre acteurs. L'organisation de services est le prestataire qui décrit son système et ses contrôles. Les entités utilisatrices sont ses clients. L'auditeur de service teste les contrôles à la demande du prestataire. Enfin, l'auditeur de l'entité utilisatrice, souvent le commissaire aux comptes, s'appuie sur le rapport dans le cadre de la norme d'audit ISA 402, consacrée aux entités qui recourent à un prestataire.
Selon la présentation officielle de l'ISAE 3402 publiée par l'IAASB, la norme vise les missions menées par des professionnels comptables exerçant en cabinet au profit des clients du prestataire et de leurs auditeurs. Elle s'applique aux rapports couvrant des périodes closes à compter du 15 juin 2011 et s'adosse à la norme générale ISAE 3000, dont la version révisée vaut pour les rapports datés depuis le 15 décembre 2015.
Trois limites découlent du texte lui-même. Le rapport ne porte que sur les contrôles pertinents pour l'information financière des clients : les contrôles de production ou de qualité industrielle en sont exclus. Sa diffusion est restreinte aux clients et à leurs auditeurs. Surtout, il ne débouche sur aucun certificat ni logo : il s'agit d'une opinion professionnelle, datée, qui engage la responsabilité de l'auditeur sur un périmètre précis.
Rapport, attestation ou rapportage ISAE 3402 : clarifier le vocabulaire
En France, on parle indifféremment de rapport ISAE 3402, d'attestation ISAE 3402 ou de démarche ISAE 3402. Le terme rapportage ISAE 3402, courant en Belgique, aux Pays-Bas et au Québec, désigne le processus récurrent de production du rapport : préparation, période de tests, émission, lettres de couverture. L'expression « certification ISAE 3402 » est en revanche impropre, car aucun organisme accrédité ne certifie quoi que ce soit dans ce cadre.
Pourquoi la norme ISAE 3402 compte davantage en 2026
Un client qui externalise sa paie ou sa comptabilité fournisseurs reste responsable de ses comptes. Son commissaire aux comptes doit donc comprendre les contrôles du prestataire. Sans rapport ISAE 3402, il doit se déplacer, interroger les équipes et tester lui-même, ce qui coûte cher à chacun. Avec un rapport de type II, la norme d'audit ISA 402, consacrée au recours à un prestataire, lui permet de s'appuyer sur le travail de l'auditeur de service, sous réserve d'en apprécier le périmètre et la période.
Chiffre clé (Verizon, mai 2026) : d'après le Data Breach Investigations Report 2026 de Verizon, un tiers était impliqué dans 48 % des violations de données analysées, contre 30 % dans l'édition précédente. Le jeu de données couvre plus de 22 000 violations confirmées survenues entre le 1er novembre 2024 et le 31 octobre 2025.
Ce chiffre appelle une nuance. L'indicateur de Verizon agrège plusieurs situations, dont l'exploitation d'une vulnérabilité dans le logiciel d'un éditeur et la compromission d'un prestataire qui héberge les données du client. Un rapport ISAE 3402 ne mesure pas ce risque dans son ensemble. Il couvre toutefois des leviers décisifs, comme la gestion des accès, des changements et de l'exploitation, qui conditionnent la résistance d'un prestataire.
Pour le prestataire, l'intérêt est aussi économique. Un rapport unique répond à de nombreux questionnaires de sécurité et limite les audits sur site demandés par chaque client. Il devient un argument différenciant dans les appels d'offres, notamment face aux banques, assureurs et sociétés de gestion. Il oblige enfin à formaliser des contrôles souvent implicites, ce qui renforce la gouvernance interne.
Rapport ISAE 3402 type I et type II : la différence qui change tout
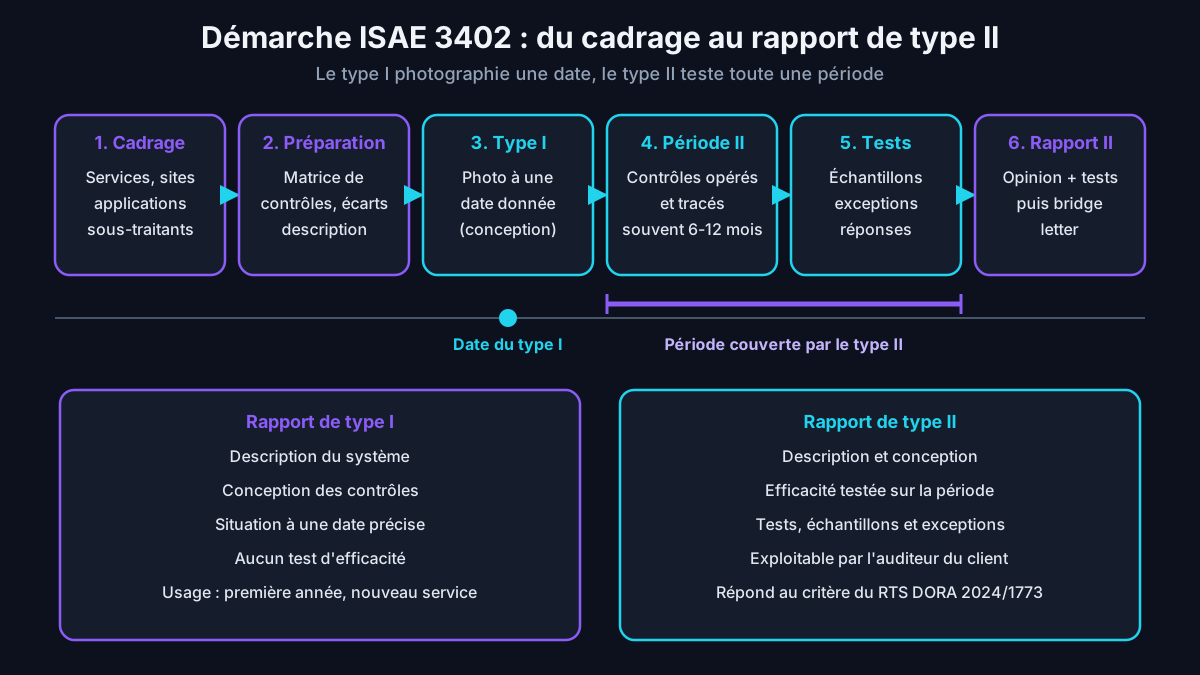
Le rapport de type I, parfois noté type 1, comprend la description du système par le prestataire, une assertion écrite de sa direction et l'opinion de l'auditeur. Celui-ci se prononce sur deux points : la description reflète-t-elle fidèlement le système à une date donnée, et les contrôles sont-ils conçus de façon à atteindre les objectifs annoncés ? Le rapport doit préciser explicitement qu'aucune procédure n'a porté sur l'efficacité opérationnelle.
Le rapport de type II couvre les mêmes éléments, mais tout au long d'une période, et ajoute une opinion sur l'efficacité opérationnelle des contrôles. L'auditeur décrit chaque test, indique s'il a porté sur toute la population ou sur un échantillon, et signale les écarts, même lorsqu'il estime l'objectif atteint. Les preuves obtenues lors des missions antérieures ne l'autorisent pas à réduire ses tests sur la période en cours.
La différence est décisive pour le client : seul le type II démontre que les contrôles ont réellement fonctionné pendant la période. Un type I prouve qu'un contrôle de revue des accès existe et paraît adapté ; il ne dit rien du nombre de revues effectivement réalisées ni des anomalies détectées. Face à un type I, l'auditeur du client doit mener ses propres procédures pour couvrir l'exercice.
Quelle période pour un type II ?
La norme ne fixe aucune durée. En pratique, les entités utilisatrices attendent souvent une période de six à douze mois, alignée autant que possible sur leur exercice comptable. Lorsque la période se termine avant la clôture du client, le prestataire remet une bridge letter, ou lettre de couverture : sa direction y déclare l'absence de changement significatif depuis la fin de la période. Cette lettre n'est pas auditée et doit être lue comme une simple déclaration.
Quand un type I reste pertinent
Le type I a sa place lors d'une première démarche, pour un nouveau service ou avant la signature d'un contrat important. Il permet de valider la description du système et la conception des contrôles, puis d'ouvrir la période du premier type II. Il devient un signal d'alerte lorsqu'un prestataire mature le renouvelle d'année en année sans jamais passer au type II.
Anatomie d'un rapport ISAE 3402 : les cinq sections à lire
La structure varie selon les cabinets, mais un rapport ISAE 3402 de type II s'organise presque toujours autour de cinq blocs. Les connaître permet de distinguer ce qui relève de l'opinion de l'auditeur de ce qui reste une déclaration du prestataire, non vérifiée.
- Le rapport de l'auditeur de service : destinataires, périmètre, critères, méthode retenue pour les sous-traitants, limites des contrôles et opinion.
- L'assertion de la direction du prestataire, qui engage sa responsabilité sur la description et sur les contrôles.
- La description du système : services, procédures informatiques et manuelles, enregistrements, traitement des événements significatifs, environnement de contrôle et contrôles complémentaires attendus des clients.
- Les objectifs de contrôle, les contrôles, les tests et leurs résultats, avec les exceptions relevées.
- Les informations complémentaires fournies par le prestataire, comme les plans d'action ou la continuité d'activité, qui ne sont pas couvertes par l'opinion.
L'opinion peut être sans réserve, avec réserve, défavorable, ou prendre la forme d'une impossibilité de conclure. La norme impose une opinion modifiée lorsque la description n'est pas fidèle, que la conception est inadaptée, que les contrôles testés n'ont pas fonctionné ou que les preuves sont insuffisantes. Le refus du prestataire de signer la lettre d'affirmation conduit l'auditeur à ne pas exprimer d'opinion.
Point souvent mal compris : dans un rapport ISAE 3402, les objectifs de contrôle sont définis par le prestataire, et non imposés par un référentiel fixe comme les Trust Services Criteria du SOC 2. L'auditeur doit juger qu'ils sont raisonnables et que le périmètre n'est pas restreint au point d'être inutile. Le lecteur doit néanmoins vérifier qu'aucun risque qui le concerne directement n'a été écarté.
Sous-traitants en cascade : méthode inclusive ou carve-out
Rares sont les prestataires qui opèrent seuls leur service. Un éditeur de paie en mode SaaS s'appuie sur un hébergeur, un centre de données ou un fournisseur cloud. La norme qualifie ces acteurs d'organisations sous-traitantes et impose de choisir entre deux méthodes. Ce choix détermine si les contrôles du sous-traitant ont été testés, ou simplement mentionnés pour mémoire.
Avec la méthode inclusive, les objectifs et contrôles du sous-traitant figurent dans la description et dans le périmètre de l'auditeur, ce qui suppose la coopération du sous-traitant. Avec la méthode carve-out, la description mentionne la nature des services sous-traités, mais les contrôles du sous-traitant sortent du périmètre de l'opinion. Le rapport doit alors couvrir les contrôles par lesquels le prestataire surveille son sous-traitant, comme l'examen du rapport d'assurance de ce dernier.
La méthode carve-out domine dès qu'un hyperscaler entre en jeu, car celui-ci produit ses propres rapports et ne se prête pas à une inclusion. Le client doit donc se procurer le rapport du sous-traitant, vérifier sa période et ses exceptions, et contrôler la manière dont le prestataire le surveille. Notre checklist d'audit de sécurité cloud 2026 aide à structurer cette revue côté fournisseur d'infrastructure.
- Quels sous-traitants interviennent sur des données ou traitements qui alimentent vos comptes ?
- Chacun est-il traité selon la méthode inclusive ou carve-out, et pourquoi ?
- Disposez-vous du rapport des sous-traitants exclus, pour une période cohérente avec la vôtre ?
- Quels contrôles de surveillance du prestataire ont été testés, avec quels résultats ?
- Le contrat vous informe-t-il d'un changement de sous-traitant en cours de période ?
Contrôles complémentaires des entités utilisatrices (CUEC) : la part du client
Les contrôles complémentaires des entités utilisatrices, ou CUEC (complementary user entity controls), sont les contrôles que le prestataire suppose, dès la conception de son service, mis en œuvre par ses clients. Lorsqu'ils sont nécessaires à l'atteinte des objectifs de contrôle, la description doit les identifier. L'auditeur de service ne les teste pas : son rapport rappelle que les objectifs ne sont atteints que si ces contrôles fonctionnent aussi chez le client.
Les exemples sont concrets. Le client doit signaler sans délai les départs de ses collaborateurs, revoir les habilitations de ses propres utilisateurs dans l'application, valider les données de paie avant traitement, protéger ses clés d'API et rapprocher les états restitués avec sa comptabilité. Un contrôle complémentaire non opéré par le client prive de portée l'objectif de contrôle correspondant, même si le prestataire a parfaitement exécuté sa part.
La bonne pratique consiste à reporter chaque CUEC dans votre propre matrice de contrôles, avec un responsable, une fréquence et une preuve conservée. Votre commissaire aux comptes vous demandera de démontrer ces contrôles, et un auditeur interne ISO 27001 y verra un pan du pilotage des fournisseurs. Cette correspondance, à réviser à chaque nouveau rapport, évite qu'une responsabilité tombe dans l'angle mort entre le client et son prestataire.
ISAE 3402 et SOC 1 : deux normes jumelles
Le SOC 1 (System and Organization Controls 1) est l'équivalent américain de l'ISAE 3402. Il relève de l'AICPA, l'association professionnelle des experts-comptables américains, et repose depuis le 1er mai 2017 sur la norme d'attestation SSAE 18, section AT-C 320. Selon la page de l'AICPA consacrée au SOC 1, il vise les contrôles d'un prestataire pertinents pour l'information financière de ses clients. De nombreux cabinets émettent un rapport conjoint ISAE 3402 et SOC 1.
Les différences entre les deux textes restent techniques : vocabulaire, modèles de rapport, exigences de surveillance des sous-traitants plus détaillées dans la norme américaine. Pour un groupe français dont certains clients sont cotés aux États-Unis, un rapport conjoint évite de produire deux livrables. Il faut alors vérifier que l'opinion vise explicitement les deux normes, et pas seulement l'une d'elles.
ISAE 3402, SOC 2 et ISO 27001 : quatre dispositifs à ne pas confondre
Contrairement à l'ISAE 3402, le SOC 2 (System and Organization Controls 2) ne vise pas l'information financière : il rend compte des contrôles au regard des Trust Services Criteria, à savoir la sécurité, toujours incluse, puis au choix la disponibilité, l'intégrité des traitements, la confidentialité et la protection de la vie privée. La suite SOC de l'AICPA s'appuie sur les critères de 2017, aux points d'attention révisés en 2022, et un projet de critères 2027 a été mis en consultation fin octobre 2026. Hors des États-Unis, ces rapports sont souvent émis selon ISAE 3000.
ISO/IEC 27001 relève d'une autre logique. Selon la fiche officielle de la norme ISO/IEC 27001:2022, elle fixe les exigences d'un système de management de la sécurité de l'information. Un organisme de certification accrédité, par le Cofrac en France, délivre un certificat public de trois ans avec audits de surveillance. Le certificat atteste la conformité du système de management, sans détailler les tests de chaque contrôle sur une période.
| Critère | ISAE 3402 | SOC 1 (SSAE 18) | SOC 2 | ISO/IEC 27001 |
|---|---|---|---|---|
| Émetteur du référentiel | IAASB (international) | AICPA (États-Unis) | AICPA (ou ISAE 3000 hors États-Unis) | ISO et IEC |
| Objet | Contrôles pertinents pour l'information financière des clients | Identique à ISAE 3402 | Sécurité et, au choix, disponibilité, intégrité, confidentialité, vie privée | Système de management de la sécurité de l'information |
| Référentiel de contrôles | Objectifs définis par le prestataire | Objectifs définis par le prestataire | Trust Services Criteria imposés | Exigences de la norme et mesures de l'annexe A |
| Livrable | Rapport type I ou II avec opinion | Rapport type 1 ou 2 avec opinion | Rapport type 1 ou 2, SOC 3 public | Certificat public |
| Diffusion | Restreinte aux clients et à leurs auditeurs | Restreinte | Restreinte, sous accord de confidentialité | Publique |
| Principal lecteur | Commissaire aux comptes du client | Auditeur financier du client | RSSI et achats du client | Clients, partenaires, autorités |
Ces dispositifs se complètent. ISO 27001 apporte la gouvernance et l'amélioration continue, le SOC 2 documente les contrôles de sécurité testés, l'ISAE 3402 cible ce qui affecte les comptes des clients. Un prestataire mature construit une matrice unique dont chaque contrôle alimente plusieurs référentiels, et capitalise sur son audit interne : un modèle de rapport d'audit interne ISO 27001 facilite cette consolidation.
Le déroulé d'une mission ISAE 3402, de la préparation au rapportage
Une démarche ISAE 3402 réussie se prépare bien avant l'arrivée de l'auditeur. La qualité du cadrage et de la description du système conditionne la durée de la mission, le nombre d'exceptions et l'utilité du rapport pour les clients. Les étapes suivantes reflètent la norme et la pratique des cabinets.
- Cadrer le périmètre : services, clients concernés, sites, applications, interfaces et sous-traitants.
- Définir les objectifs de contrôle à partir des risques qui pèsent sur l'information financière des clients.
- Réaliser une évaluation préalable des écarts, confiée à une équipe distincte de l'auditeur, puis corriger.
- Rédiger la description du système et l'assertion de la direction, avec les contrôles complémentaires attendus des clients.
- Obtenir un type I, ou ouvrir directement la période du premier type II.
- Laisser l'auditeur tester : entretiens, observation, inspection de documents, réexécution et échantillonnage.
- Analyser chaque exception et rédiger les réponses de la direction.
- Signer la lettre d'affirmation, puis diffuser le rapport sous accord de confidentialité et produire les bridge letters.
Le choix de l'auditeur obéit à une règle stricte : la norme réserve la mission à un professionnel comptable en exercice, soumis au code d'éthique de l'IESBA, l'organisme international qui fixe les règles déontologiques des comptables, notamment en matière d'indépendance. En France, il s'agit le plus souvent de cabinets d'audit dotés d'équipes d'audit informatique. Un consultant ayant conçu les contrôles ne peut pas ensuite les auditer.
Cette exigence distingue l'ISAE 3402 des audits techniques. La qualification PASSI délivrée par l'ANSSI encadre les prestataires d'audit de sécurité des systèmes d'information, comme les tests d'intrusion ou les audits de configuration. Leurs rapports nourrissent utilement la démarche, notamment pour démontrer la gestion des vulnérabilités, mais ils ne valent pas opinion d'assurance au sens de la norme.
Objectifs de contrôle informatiques : accès, changements, exploitation
Dans la plupart des rapports ISAE 3402, une part importante des objectifs concerne le système d'information. Ils reprennent la logique des contrôles généraux informatiques, ou ITGC (IT general controls) : ce qui garantit que les applications traitent les données de façon fiable et que personne ne peut les modifier sans autorisation. Chaque objectif est ensuite décliné en contrôles précis, testés sur la période.
- Accès logiques : création, modification et révocation des comptes, revue périodique des habilitations, gestion des comptes à privilèges.
- Gestion des changements : demande, tests, approbation et séparation des tâches avant toute mise en production.
- Exploitation : supervision des traitements planifiés, sauvegardes et restaurations testées, gestion des incidents.
- Sécurité physique des salles et centres de données, lorsqu'ils ne sont pas exclus par carve-out.
- Interfaces et transmissions : intégrité et exhaustivité des fichiers échangés avec les clients.
Pour chaque contrôle, l'auditeur exige d'abord une population exhaustive : la liste de toutes les occurrences sur la période, par exemple tous les départs de collaborateurs. Il vérifie que l'extraction est complète et exacte, puis sélectionne un échantillon. Le prestataire a donc intérêt à industrialiser ces extractions, et à les rapprocher lui-même avant l'audit pour détecter les écarts.
Environnement de test : la logique de rapprochement présentée ci-dessous a été préparée dans un laboratoire isolé comprenant un annuaire Active Directory sous Windows Server 2022 synchronisé avec un tenant Microsoft Entra ID de test, un SIRH simulé par des exports CSV fictifs, une instance GLPI 10 pour tracer les demandes et Python 3.12 avec pandas sur Debian 12. Les données sont entièrement synthétiques et aucun résultat chiffré n'en est tiré ici.
import pandas as pd

delai_max_jours = 1
taille_echantillon = 25

rh = pd.read_csv("export_rh_sortants.csv", parse_dates=["date_sortie"])
idp = pd.read_csv("export_annuaire_desactivations.csv", parse_dates=["date_desactivation"])

pop = rh.merge(idp, on="matricule", how="left")
pop["delai_jours"] = (pop["date_desactivation"] - pop["date_sortie"]).dt.days

ecarts = pop[pop["date_desactivation"].isna() | (pop["delai_jours"] > delai_max_jours)]
echantillon = pop.sample(n=min(taille_echantillon, len(pop)), random_state=2026)

print(f"Population : {len(pop)} sortants, écarts : {len(ecarts)}")
ecarts.to_csv("exceptions_revocation_acces.csv", index=False)
echantillon.to_csv("echantillon_preparation_audit.csv", index=False)
Ce script rapproche les sorties déclarées par les ressources humaines et les désactivations de comptes dans l'annuaire. Il isole les comptes jamais désactivés ou désactivés au-delà du délai prévu par la description du contrôle. Le délai maximal et la taille d'échantillon ne sont que des paramètres internes : l'auditeur détermine lui-même son propre échantillon. L'objectif est de corriger les écarts avant la période de test, pas de se substituer à lui.
Conseil d'expert : versionnez les requêtes d'extraction de chaque population dans un dépôt, horodatez les exports et conservez leur empreinte SHA-256. Lors de la mission, vous démontrerez en quelques minutes que la population remise à l'auditeur est exhaustive et n'a pas été retouchée. C'est souvent sur l'exhaustivité des populations, bien plus que sur les contrôles eux-mêmes, que les premières missions perdent du temps.
Logiciel ISAE 3402 : outiller les preuves sans sacrifier l'indépendance
Aucun logiciel ne délivre de rapport ISAE 3402 : seule l'opinion d'un auditeur indépendant a cette valeur. Un logiciel ISAE 3402, en pratique une plateforme de gouvernance, risques et conformité, sert à piloter la matrice de contrôles, collecter les preuves, suivre les exceptions et partager les éléments avec l'auditeur. Bien choisi, il allège chaque cycle de rapportage ; mal choisi, il devient un classeur partagé coûteux.
- Correspondance entre référentiels : objectifs ISAE 3402, Trust Services Criteria, annexe A d'ISO 27001 et exigences DORA.
- Connecteurs vers l'annuaire, l'outil de tickets, la chaîne CI/CD et le cloud, avec des preuves horodatées et non modifiables.
- Extraction de populations complètes et traçables, prêtes pour l'échantillonnage.
- Espace de consultation pour l'auditeur, avec journalisation des accès.
- Gestion des exceptions, des plans d'action et des réponses de la direction.
- Conservation, versionnage et localisation des données compatibles avec vos contraintes contractuelles.
La vigilance porte sur l'indépendance. En 2026, l'AICPA a multiplié les alertes sur les missions SOC réalisées trop vite et a publié des recommandations sur les risques déontologiques liés aux accords commerciaux entre cabinets d'audit et éditeurs d'outils. La même exigence vaut pour l'ISAE 3402 : l'auditeur doit obtenir lui-même ses preuves et rester indépendant de l'éditeur qui vous vend la plateforme.
L'intelligence artificielle accélère la préparation, du pré-contrôle des preuves à la rédaction des réponses aux exceptions. L'AICPA a d'ailleurs publié une question technique (TQA 9561) sur l'effet de l'usage de l'IA par le prestataire sur les examens SOC 1 et SOC 2. Les agents IA d'audit de conformité doivent rester des assistants supervisés : une preuve générée ou résumée par un modèle ne remplace pas la trace d'origine.
DORA et secteur financier : ce que l'UE attend des rapports d'audit tiers
Le règlement DORA (Digital Operational Resilience Act, règlement (UE) 2022/2554), applicable depuis le 17 janvier 2025, impose aux entités financières une gestion structurée du risque lié aux prestataires de services TIC. Le règlement délégué (UE) 2024/1773 publié sur EUR-Lex précise la politique applicable aux services qui soutiennent des fonctions critiques ou importantes, et cite parmi les sources d'assurance les rapports d'audit indépendants fournis par le prestataire.
Le texte encadre strictement leur usage. L'entité ne peut pas s'appuyer durablement sur ces seuls rapports et doit vérifier que leur périmètre couvre ses systèmes et contrôles clés, qu'ils ne sont pas obsolètes et que l'auditeur est compétent. Il exige surtout que l'audit suive des normes professionnelles reconnues et comporte un test de l'efficacité opérationnelle des contrôles clés. Un rapport de type I ne remplit pas cette dernière condition.
Le contrat doit en outre préserver le droit de l'entité à mener des audits individuels ou mutualisés. Pour les services non TIC, l'Autorité bancaire européenne a publié le 18 septembre 2026 des orientations finales sur la gestion du risque lié aux tiers, appelées à remplacer celles de 2019 sur l'externalisation. Côté audit légal, la CNCC (Compagnie nationale des commissaires aux comptes) a diffusé en avril 2026 un papier de travail réservé aux professionnels pour apprécier les rapports d'assurance des prestataires.
Lire et exploiter un rapport ISAE 3402 reçu d'un prestataire
Recevoir un rapport ISAE 3402 ne suffit pas : encore faut-il le lire avec méthode et en tirer des décisions. Pour l'acheteur, le RSSI ou l'auditeur interne du client, la lecture suit une grille simple, applicable aussi aux rapports SOC 1 et, pour l'essentiel, SOC 2.
- La période couverte recoupe-t-elle votre exercice, et une bridge letter couvre-t-elle l'écart ?
- Les services, sites, applications et versions que vous utilisez figurent-ils dans la description ?
- Qui est l'auditeur, dans quelle juridiction exerce-t-il, et selon quelle norme a-t-il travaillé ?
- L'opinion est-elle modifiée, et sur quels objectifs de contrôle ?
- Quelles exceptions ont été relevées, et les réponses de la direction sont-elles crédibles ?
- Quels sous-traitants sont exclus par carve-out, et disposez-vous de leurs rapports ?
- Quels contrôles complémentaires vous incombent, et sont-ils en place chez vous ?
- Quelles informations de la dernière section ne sont pas couvertes par l'opinion ?
Conseil d'expert : rédigez pour chaque rapport une fiche de lecture d'une page qui classe les exceptions selon leur impact sur vos propres risques, et non selon leur gravité affichée. Reportez les points ouverts dans votre registre des risques fournisseurs, avec une date de relance. L'année suivante, comparez les deux rapports : une exception récurrente sur le même contrôle mérite une discussion contractuelle.
Le rapport ISAE 3402 n'épuise pas l'évaluation d'un fournisseur. Il gagne à être croisé avec la synthèse d'un rapport de test d'intrusion récent, un certificat ISO 27001 ou un rapport SOC 2. Lorsque le prestataire traite des données personnelles, la checklist d'audit de conformité RGPD destinée aux DPO complète l'analyse des obligations du sous-traitant.
Erreurs fréquentes et retour d'expérience terrain
Les mêmes travers reviennent d'une organisation à l'autre, côté client comme côté prestataire. Ils tiennent rarement à la norme elle-même, et presque toujours à une lecture trop rapide du rapport, à une confiance excessive dans l'opinion ou à une préparation insuffisante des preuves.
- Accepter chaque année un type I d'un prestataire installé depuis longtemps.
- Ignorer les sous-traitants exclus par carve-out, en particulier l'hébergeur ou le fournisseur cloud.
- Ne jamais inventorier ni tester les contrôles complémentaires attendus du client.
- Se contenter d'un rapport dont la période s'achève longtemps avant sa propre clôture comptable.
- Confondre un SOC 3 public, très synthétique, avec un SOC 2 détaillé.
- Laisser le prestataire définir des objectifs de contrôle trop étroits pour couvrir vos risques.
- Ne pas suivre la correction des exceptions d'une année sur l'autre.
Retour terrain : Cas typique rencontré en mission — en revue des dépendances fournisseurs, je constate souvent qu'un client archive le rapport d'assurance de son prestataire d'infogérance sans lire la description des sous-traitants. L'hébergeur y figure pourtant en carve-out : sécurité physique, sauvegardes et accès administrateurs échappent à l'opinion de l'auditeur. La correction consiste à obtenir le rapport propre de l'hébergeur, à cartographier les contrôles complémentaires attendus de chaque partie et à inscrire cette exigence au contrat, ce qui prend généralement quelques mois, au rythme du renouvellement.
Côté prestataire, l'erreur la plus coûteuse reste de lancer la période de type II avant d'avoir stabilisé les contrôles. Chaque contrôle qui ne fonctionne pas pendant quelques semaines devient une exception figée dans le rapport pour toute l'année. Une évaluation préalable rigoureuse, suivie d'un type I, évite ce scénario et rassure les premiers clients.
À lire aussi : les exigences SOX section 404.
Questions fréquentes
Quelle est la différence entre ISAE 3402 et ISO 27001 ?
ISO/IEC 27001 est une norme de système de management : un organisme de certification accrédité vérifie que l'organisation pilote ses risques de sécurité de l'information selon les exigences de la norme, puis délivre un certificat public valable trois ans, avec des audits de surveillance. ISAE 3402 est une norme d'assurance : un auditeur indépendant exprime une opinion sur la description du système d'un prestataire et sur les contrôles liés à l'information financière de ses clients, avec, en type II, le détail des tests réalisés sur une période. Le certificat ISO atteste que le système de management est conforme ; le rapport ISAE 3402 indique si des contrôles précis ont fonctionné. Les deux se complètent et partagent de nombreux contrôles.
Quelle est la différence entre un rapport ISAE 3402 type 1 et type 2 ?
Le rapport de type 1 porte sur la description du système et sur la conception des contrôles à une date précise : l'auditeur vérifie que les contrôles existent et répondent aux risques, sans tester leur fonctionnement dans le temps. Le rapport de type 2 couvre la même description et la même conception sur une période, et y ajoute une opinion sur l'efficacité opérationnelle, appuyée par la description des tests et de leurs résultats, exceptions comprises. Pour l'auditeur d'un client, seul le type 2 permet de s'appuyer sur les contrôles du prestataire sans procédures supplémentaires importantes. Le type 1 sert surtout de première étape, pour un nouveau service ou une première démarche.
Combien de temps faut-il pour obtenir un rapport ISAE 3402 type 2 ?
La norme ne fixe pas la durée de la période couverte. En pratique, les clients et leurs auditeurs attendent souvent six à douze mois, recouvrant l'essentiel de leur exercice comptable. Il faut y ajouter une phase de préparation, pendant laquelle le prestataire définit ses objectifs de contrôle, rédige la description du système et corrige les écarts, puis le temps nécessaire à l'auditeur pour finaliser son rapport après la fin de la période. Le calendrier global dépend donc surtout de la maturité initiale des contrôles et de la disponibilité des preuves. Beaucoup de prestataires passent par un type 1 intermédiaire pour répondre plus vite aux demandes commerciales.
Qui peut réaliser un audit ISAE 3402 ?
La norme réserve la mission à un professionnel comptable en exercice, membre d'un organisme affilié à l'IFAC, la fédération internationale des experts-comptables, et soumis au code d'éthique de l'IESBA, notamment à ses règles d'indépendance. En France, ces missions sont généralement confiées à des cabinets d'audit dont les associés sont commissaires aux comptes ou experts-comptables, avec des équipes spécialisées en audit informatique. Un consultant qui a conçu ou opéré les contrôles ne peut pas ensuite les auditer : préparation et audit doivent être confiés à des acteurs distincts. Les prestataires qualifiés PASSI réalisent des audits techniques de sécurité, mais leurs rapports ne remplacent pas une opinion ISAE 3402.
Le rapport ISAE 3402 est-il obligatoire ou constitue-t-il une certification ?
Ni l'un ni l'autre au sens strict. À notre connaissance, aucun texte n'impose de façon générale un rapport ISAE 3402 : la demande vient des clients, de leurs commissaires aux comptes et, dans la finance, des exigences de gestion du risque lié aux tiers, comme DORA, qui admet les rapports d'audit fournis par les prestataires sous conditions. Ce n'est pas non plus une certification : il n'existe ni certificat, ni logo, ni organisme accrédité, mais une opinion d'assurance raisonnable à diffusion restreinte. Parler de « certification ISAE 3402 » relève donc de l'abus de langage, à éviter dans les contrats comme dans les réponses aux appels d'offres.
Conclusion
La norme ISAE 3402 n'est ni un label ni une formalité. Bien exigée et bien lue, elle donne au client et à son commissaire aux comptes une preuve testée du fonctionnement des contrôles d'un prestataire. Retenez trois réflexes : viser le type II, examiner le périmètre et les sous-traitants exclus, et prouver vos propres contrôles complémentaires. Pour articuler ce rapport avec votre système de management, appuyez-vous sur notre guide complet ISO 27001, puis intégrez SOC 2 et DORA dans une matrice unique.
Préparer ou exploiter un rapport ISAE 3402 ?
Ayi NEDJIMI accompagne les prestataires dans le cadrage, l'évaluation préalable des écarts et l'outillage des preuves avant l'arrivée de l'auditeur, et aide les clients à analyser les rapports ISAE 3402, SOC 1 et SOC 2 de leurs fournisseurs critiques.
Échanger sur votre projetÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire