






Sections 302 et 404, référentiel COSO, contrôles généraux informatiques, règles cyber de la SEC et réforme 2026 : ce que SOX impose vraiment aux équipes IT.
La loi SOX Sarbanes-Oxley, signée le 30 juillet 2002 après les faillites d'Enron et de WorldCom, impose aux sociétés cotées aux États-Unis de démontrer que leurs états financiers reposent sur un contrôle interne fiable. Pour une DSI ou un RSSI, l'exigence devient très concrète : gestion des accès à l'ERP, maîtrise des mises en production, sauvegardes, journalisation et séparation des tâches se transforment en contrôles testés chaque année par l'auditeur externe. Les groupes français cotés à New York, les filiales de groupes américains et leurs prestataires informatiques sont directement concernés. Ce guide détaille les sections 302, 404 et 906, le référentiel COSO 2013, les contrôles généraux informatiques (ITGC), les règles de cybersécurité de la SEC et la réforme proposée en 2026. Il propose aussi une méthode de mise en œuvre et des passerelles avec notre guide complet de la norme ISO 27001, car les deux démarches partagent une grande partie de leurs contrôles.
Résumé exécutif : La loi Sarbanes-Oxley oblige la direction des émetteurs enregistrés auprès de la SEC à certifier ses rapports financiers (section 302) et à évaluer chaque année l'efficacité de son contrôle interne sur l'information financière (section 404). Une large part de ces contrôles repose sur le système d'information : droits d'accès, gestion des changements, exploitation et développement des applications financières. En 2026, la SEC a proposé de réserver l'attestation de l'auditeur aux plus grands émetteurs, sans supprimer l'évaluation par la direction. Un programme SOX bien conçu se mutualise largement avec un SMSI ISO 27001.
Points clés de cet article :
- Cartographiez les applications et infrastructures qui alimentent réellement les comptes : elles seules entrent dans le périmètre des contrôles généraux informatiques.
- Formalisez une matrice risques-contrôles qui relie chaque contrôle IT à un compte significatif et à une assertion financière.
- Traitez en priorité la revue des accès privilégiés, la séparation des tâches et le circuit de mise en production.
- Conservez des preuves datées, complètes et reproductibles : extractions, tickets, journaux et rapports d'exception.
- Mutualisez vos contrôles SOX avec l'Annexe A d'ISO 27001 afin de tester une fois et de réutiliser la preuve plusieurs fois.
Loi SOX Sarbanes-Oxley : définition, origine et objectifs
Entre la fin 2001 et l'été 2002, les effondrements d'Enron puis de WorldCom ont révélé des manipulations comptables massives, couvertes par des contrôles défaillants et des auditeurs peu indépendants. Le Congrès américain a réagi avec le Public Company Accounting Reform and Investor Protection Act, rapidement surnommé Sarbanes-Oxley (SOX) Act du nom de ses deux promoteurs, le sénateur Paul Sarbanes et le représentant Michael Oxley. Le président George W. Bush l'a promulgué le 30 juillet 2002.
Loi Sarbanes-Oxley (SOX) : loi fédérale américaine de 2002 qui encadre la responsabilité des dirigeants, l'indépendance des auditeurs et le contrôle interne des sociétés soumises au Securities Exchange Act de 1934, permettant de restaurer la confiance des investisseurs dans l'information financière publiée.
Onze titres organisés autour de trois piliers
Le texte compte onze titres. Les deux premiers organisent la supervision de la profession d'audit : création d'un régulateur dédié et règles d'indépendance des cabinets. Les titres III et IV renforcent la responsabilité des dirigeants et la qualité de l'information publiée. Les titres VIII, IX et XI aggravent enfin les sanctions pénales en cas de fraude, de destruction de documents ou de fausse certification des comptes.
Le PCAOB, régulateur des auditeurs
Le titre I a créé le PCAOB (Public Company Accounting Oversight Board), organisme privé à but non lucratif placé sous la tutelle de la SEC. Il enregistre les cabinets qui auditent des émetteurs, fixe les normes d'audit, inspecte les missions et sanctionne les manquements. Le 30 janvier 2026, la SEC a nommé un nouveau président, Demetrios Logothetis, ainsi que trois nouveaux membres du conseil, avec un mandat affiché de recentrage sur la mission statutaire.
Le pendant français : la loi de sécurité financière
La France a adopté un an plus tard la loi n° 2003-706 du 1er août 2003 de sécurité financière, souvent présentée comme la « SOX française ». Elle a créé l'Autorité des marchés financiers (AMF) et le Haut Conseil du commissariat aux comptes, devenu Haute autorité de l'audit en 2024. Elle a aussi introduit un rapport du président sur les procédures de contrôle interne, maintes fois remanié depuis, sans attestation d'efficacité comparable à la section 404(b).
Qui est concerné par la loi Sarbanes-Oxley ?
SOX s'applique aux émetteurs qui déposent des rapports périodiques auprès de la SEC en vertu du Securities Exchange Act de 1934, quelle que soit leur nationalité. Les sociétés américaines publient un rapport annuel 10-K et des rapports trimestriels 10-Q. Les émetteurs privés étrangers, catégorie qui inclut les groupes européens cotés à New York, déposent un rapport annuel 20-F intégrant les certifications des dirigeants et le rapport de la direction sur le contrôle interne.
Les entreprises françaises dans le périmètre
Trois situations reviennent chez les clients français. Premier cas : un groupe dont les actions ou certificats de dépôt sont cotés aux États-Unis devient lui-même émetteur et porte toutes les obligations. Deuxième cas : une filiale française d'un groupe américain coté entre dans le périmètre consolidé dès qu'elle contribue à un compte significatif ; ses équipes exécutent alors des contrôles et fournissent des preuves au siège.
Troisième cas, souvent sous-estimé : les prestataires. Un infogéreur, un éditeur SaaS de paie ou un hébergeur cloud qui traite des données financières d'un émetteur sera sollicité pour fournir un rapport d'assurance SOC 1 de type 2 (System and Organization Controls), établi selon la norme américaine SSAE 18 ou la norme internationale ISAE 3402. Ce rapport décrit ses contrôles et les résultats des tests réalisés par un auditeur indépendant sur une période donnée.
Statut de déclarant et attestation 404(b)
L'intensité des obligations dépend du statut de déclarant, fixé par le flottant (valeur des titres détenus par le public) et par le chiffre d'affaires. Toutes les sociétés doivent produire l'évaluation de la direction prévue par la section 404(a). L'attestation de l'auditeur, prévue par la section 404(b), ne s'impose qu'aux déclarants accélérés et aux grands déclarants accélérés, hors sociétés en forte croissance.
| Statut de déclarant | Flottant | Chiffre d'affaires annuel | 404(a) : évaluation par la direction | 404(b) : attestation de l'auditeur |
|---|---|---|---|---|
| Non accéléré | Moins de 75 M$ | Non pertinent | Oui | Non, exempté |
| Non accéléré (test de revenus) | 75 M$ à moins de 700 M$ | Moins de 100 M$ | Oui | Non, exempté |
| Accéléré | 75 M$ à moins de 700 M$ | 100 M$ ou plus | Oui | Oui |
| Grand déclarant accéléré | 700 M$ ou plus | Non pertinent | Oui | Oui |
| Société en forte croissance (EGC) | Non pertinent | Moins de 1,235 Md$ | Oui | Non, pendant 5 ans maximum |
Les sections clés de SOX pour la direction et la DSI
Sur les dizaines de sections du texte, une poignée structure le quotidien des équipes finance, audit interne et informatique. Le tableau ci-dessous les rapproche de leur traduction opérationnelle pour un directeur des systèmes d'information ou un responsable de la sécurité. Il ne remplace pas une analyse juridique, mais il permet d'identifier rapidement qui porte chaque obligation et quelles preuves techniques seront demandées.
| Section | Exigence | Responsable | Traduction IT et sécurité |
|---|---|---|---|
| 301 | Comité d'audit indépendant et dispositif de remontée des plaintes comptables | Conseil d'administration | Canal d'alerte confidentiel, traçabilité et protection des signalements |
| 302 | Certification trimestrielle et annuelle des rapports par le CEO et le CFO | Direction générale et financière | Remontée fiable des incidents et des changements de contrôles vers le comité de publication |
| 404(a) | Évaluation annuelle du contrôle interne sur l'information financière | Direction | Documentation et tests des ITGC et des contrôles applicatifs |
| 404(b) | Attestation de l'auditeur externe sur ce contrôle interne | Commissaire aux comptes enregistré au PCAOB | Fourniture de populations complètes, d'échantillons et de preuves reproductibles |
| 409 | Publication rapide des changements significatifs de situation financière | Direction | Délais d'escalade courts, en particulier pour les incidents de sécurité |
| 802 | Sanctions pénales pour destruction ou altération de documents | Toute personne | Politique de conservation, gel des données lors d'une enquête, journaux infalsifiables |
| 906 | Certification pénale des rapports périodiques | CEO et CFO | Confiance dans la chaîne de production des chiffres, de l'ERP au rapport publié |
Certifications 302 et 906 : la responsabilité personnelle des dirigeants
La section 302 impose au directeur général et au directeur financier de certifier, à chaque rapport périodique, l'exactitude des informations et l'efficacité des contrôles et procédures de publication. La section 906 ajoute une déclaration écrite assortie de sanctions pénales : selon le texte codifié au 18 U.S.C. § 1350, une certification sciemment inexacte expose à un million de dollars d'amende et dix ans d'emprisonnement, portés à cinq millions et vingt ans si elle est volontaire.
Pour la DSI, ces certifications SOX ont une conséquence pratique : les dirigeants signent sur la foi de sous-certifications internes. Les responsables d'applications financières, d'infrastructures et de sécurité sont donc régulièrement invités à attester qu'aucun incident, changement majeur ou défaillance de contrôle n'est survenu sans avoir été signalé. Cette chaîne de sous-certifications doit être documentée et archivée.
Section 404 : évaluer le contrôle interne sur l'information financière
Le contrôle interne sur l'information financière, ou ICFR (Internal Control over Financial Reporting), désigne le processus conçu sous la supervision des dirigeants pour fournir une assurance raisonnable sur la fiabilité des états financiers publiés. La section 404(a) exige que la direction évalue son efficacité à la date de clôture de l'exercice, en désignant le référentiel utilisé, puis publie sa conclusion dans le rapport annuel.
L'audit intégré selon la norme AS 2201
Lorsque la section 404(b) s'applique, l'auditeur conduit un audit intégré : un même programme de travail produit l'opinion sur les comptes et l'opinion sur le contrôle interne. La norme AS 2201 du PCAOB, issue de l'ancienne norme n° 5 de 2007, impose une approche descendante : risques au niveau des états financiers, contrôles de niveau entité, comptes significatifs, assertions, puis contrôles clés. Des amendements ciblés de cette norme entrent en vigueur le 15 décembre 2026.
Déficience, déficience significative, faiblesse majeure
Toute anomalie de contrôle détectée est classée selon sa gravité. Cette gradation conditionne la conclusion publiée et la communication au comité d'audit. Les auditeurs raisonnent en probabilité et en ampleur de l'anomalie potentielle, en tenant compte des contrôles compensatoires qui fonctionnent réellement.
- Déficience de contrôle : un contrôle absent, mal conçu ou mal exécuté ne permet pas de prévenir ou de détecter une anomalie en temps utile.
- Déficience significative : moins grave qu'une faiblesse majeure, elle mérite néanmoins l'attention des personnes chargées de la surveillance de l'information financière.
- Faiblesse majeure (material weakness) : il existe une possibilité raisonnable qu'une anomalie significative des comptes ne soit ni prévenue ni détectée à temps.
La conséquence est mécanique : une seule faiblesse majeure non corrigée à la date de clôture interdit à la direction de conclure à l'efficacité de son contrôle interne. Elle doit alors être publiée dans le rapport annuel, avec son origine et le plan de remédiation. Une défaillance d'ITGC sur un ERP peut suffire si aucun contrôle compensatoire ne couvre le risque.
COSO 2013 : le référentiel de contrôle interne utilisé pour SOX
La SEC n'impose pas de référentiel, mais exige que la direction indique celui qu'elle a retenu. Dans la pratique, la grande majorité des émetteurs utilisent le cadre intégré de contrôle interne du COSO (Committee of Sponsoring Organizations of the Treadway Commission), dans sa version révisée de 2013. Il décompose le contrôle interne en cinq composantes et dix-sept principes que l'auditeur s'attend à retrouver dans la documentation.
- Environnement de contrôle : intégrité, gouvernance, compétences et responsabilités.
- Évaluation des risques : identification des risques d'anomalie, y compris le risque de fraude.
- Activités de contrôle : approbations, rapprochements, séparation des tâches et contrôles généraux sur la technologie.
- Information et communication : qualité des données utilisées et circulation de l'information de contrôle.
- Pilotage : évaluations continues ou ponctuelles et traitement des déficiences.
Le principe 11, porte d'entrée de la DSI
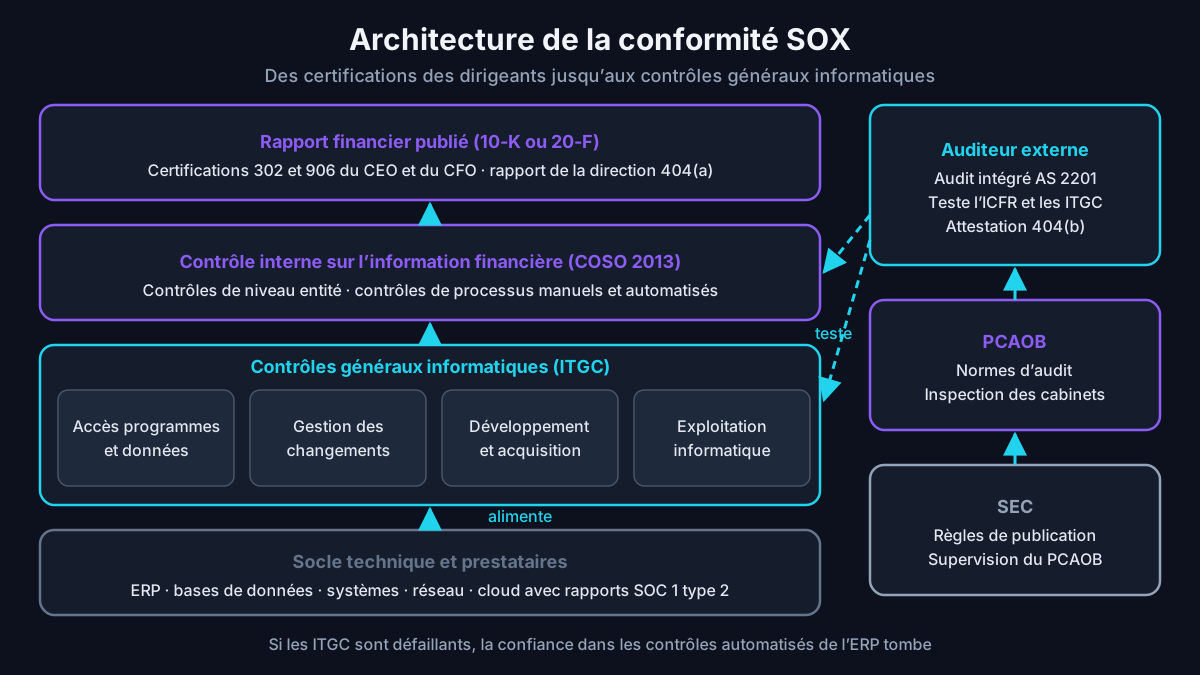
Parmi les dix-sept principes, le onzième demande explicitement que l'organisation sélectionne et développe des contrôles généraux sur la technologie pour soutenir l'atteinte de ses objectifs. C'est par ce principe que l'infrastructure, les bases de données et les applications entrent dans le périmètre SOX. Un programme qui ignore ce principe laisse sans fondement tous les contrôles automatisés déclarés par la finance.
Contrôles de revue et données produites par l'entité
Deux sujets concentrent l'attention des auditeurs depuis plusieurs années : les contrôles de revue de la direction, dont la précision doit être démontrée, et les informations produites par l'entité, appelées IPE. Un tableau de bord extrait de l'ERP et utilisé pour une revue n'a de valeur que si son exhaustivité et son exactitude sont prouvées, ce qui renvoie directement à la qualité des requêtes, des droits et des journaux.
ITGC : les contrôles informatiques au cœur de la conformité SOX
Les contrôles généraux informatiques, ou ITGC, sont les contrôles transverses qui garantissent que les applications financières fonctionnent comme prévu dans la durée. Ils ne vérifient pas une écriture comptable précise ; ils assurent que les programmes, les données et les traitements qui produisent ces écritures n'ont pas été modifiés ou utilisés de façon non autorisée. Les auditeurs les regroupent habituellement en quatre domaines.
- Accès aux programmes et aux données : création, modification et suppression des comptes, revues périodiques des habilitations, gestion des comptes à privilèges, authentification forte et séparation des tâches dans l'ERP.
- Gestion des changements : demande, approbation, tests et mise en production des modifications, avec séparation entre développeurs et personnes habilitées à déployer.
- Développement et acquisition : encadrement des nouveaux projets, migrations de données et paramétrage initial des applications financières.
- Exploitation informatique : ordonnancement des traitements, surveillance des interfaces, sauvegardes, restaurations et gestion des incidents.
Contrôles automatisés : un effet de levier conditionnel
Un contrôle applicatif automatisé, comme un blocage de paiement au-delà d'un seuil ou un rapprochement à trois voies, peut être testé sur un nombre réduit d'occurrences. Cette économie n'est possible que si les ITGC entourant l'application sont efficaces sur toute la période. Si les ITGC d'un ERP sont défaillants, la confiance accordée à l'ensemble de ses contrôles automatisés tombe, et la finance doit compenser par des tests manuels bien plus lourds.
Prestataires, cloud et rapports SOC 1
Lorsque la paie, l'hébergement ou un ERP SaaS est externalisé, l'émetteur reste responsable des contrôles. Il s'appuie sur le rapport SOC 1 de type 2 du prestataire, dont il doit vérifier la période couverte, les exceptions relevées et les contrôles complémentaires attendus côté client. Ces contrôles complémentaires, souvent oubliés, portent fréquemment sur la revue des accès accordés aux utilisateurs de l'émetteur.
Cybersécurité et SOX : ce que la SEC exige depuis 2023
Le 26 juillet 2023, la SEC a adopté des règles de publication sur la gestion des risques et les incidents de cybersécurité. Un incident jugé significatif doit être déclaré via le nouvel item 1.05 du formulaire 8-K dans les quatre jours ouvrés suivant la décision sur son caractère significatif. Le rapport annuel doit aussi décrire les processus de gestion du risque cyber, le rôle de la direction et la supervision exercée par le conseil.
Les émetteurs privés étrangers, dont les groupes français cotés à New York, publient des informations comparables sur le formulaire 6-K pour les incidents et dans le 20-F pour la gouvernance. Ces obligations ne relèvent pas formellement de la loi Sarbanes-Oxley, mais elles s'appuient sur les mêmes contrôles et procédures de publication que ceux certifiés au titre de la section 302.
Quand un incident cyber devient un sujet de contrôle interne
Un rançongiciel qui chiffre l'ERP, la compromission d'un compte d'administrateur de base de données ou l'altération d'un flux de paiement ne posent pas seulement un problème de continuité. Ils obligent à se demander si les données financières sont restées intègres, si des écritures ont pu être injectées et si les contrôles ont fonctionné pendant l'incident. Les procédures manuelles de contournement doivent elles-mêmes être documentées et contrôlées.
Relier le SOC au comité de publication
Le délai de quatre jours ouvrés ne court qu'à partir de la décision sur le caractère significatif, mais cette décision doit être prise sans retard déraisonnable. Il faut donc une procédure d'escalade écrite entre le centre opérationnel de sécurité (SOC), la direction juridique et le comité de publication, avec des critères de qualification financière connus à l'avance. Cette procédure constitue en elle-même un contrôle de publication testable.
Conseil d'expert : ajoutez à votre procédure de gestion d'incident un champ obligatoire « impact potentiel sur l'information financière » renseigné dès la qualification. Il oblige l'analyste à vérifier si un système du périmètre SOX est touché et horodate l'information transmise au comité de publication. Lors de l'audit, cette trace démontre que la chaîne d'escalade a réellement fonctionné.
Mettre en œuvre un programme de conformité SOX en sept étapes
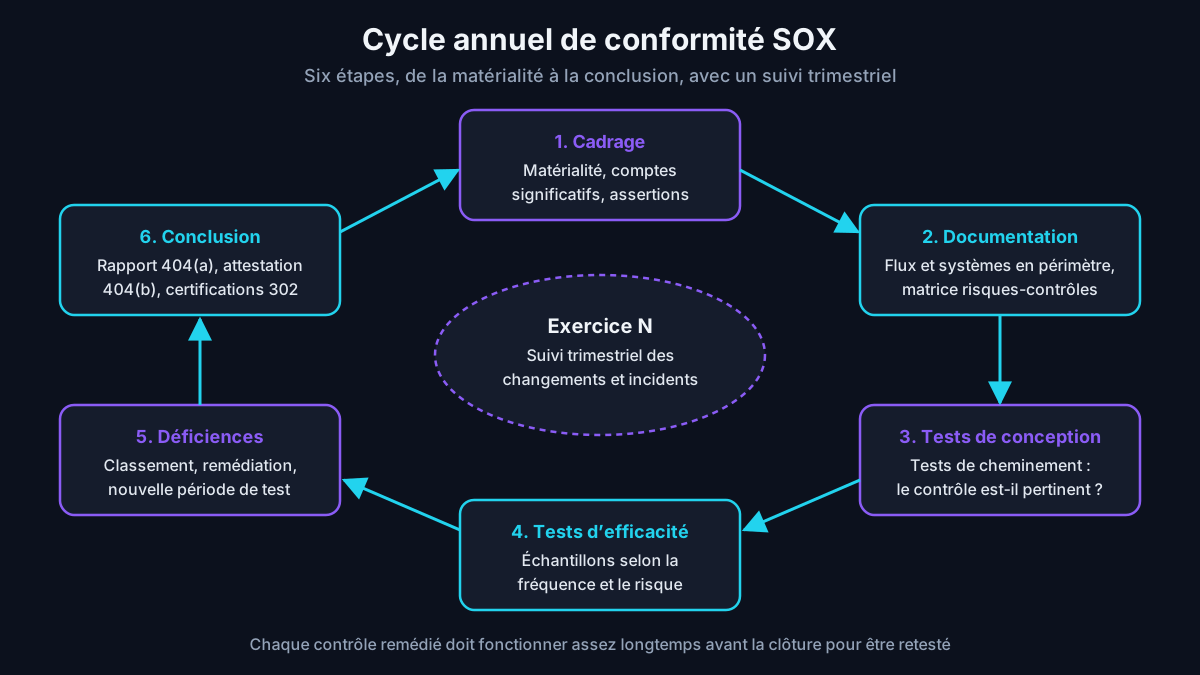
Qu'il s'agisse d'une première année de conformité ou de la reprise d'un programme existant, la démarche suit le même enchaînement. La logique est descendante : on part des comptes et des risques d'anomalie, puis on remonte jusqu'aux systèmes et aux contrôles qui les couvrent. Partir de la liste des serveurs, à l'inverse, produit des périmètres surdimensionnés et coûteux à tester.
- Cadrer la matérialité et identifier, avec la direction financière, les comptes et informations significatifs ainsi que leurs assertions.
- Cartographier les flux qui alimentent ces comptes : applications, interfaces, bases de données, systèmes d'exploitation et prestataires.
- Construire la matrice risques-contrôles (RCM) qui associe chaque risque à un contrôle, un propriétaire, une fréquence et une preuve attendue.
- Réaliser les tests de cheminement et valider la conception de chaque contrôle avant de mesurer son fonctionnement.
- Tester l'efficacité opérationnelle sur un échantillon dont la taille dépend de la fréquence du contrôle et du risque associé.
- Évaluer et corriger les déficiences, en laissant à chaque contrôle remédié une période de fonctionnement suffisante avant la clôture.
- Conclure et certifier : rapport annuel de la direction, sous-certifications internes et certifications trimestrielles au titre de la section 302.
Les équipes qui pratiquent déjà l'audit interne ISO retrouveront des réflexes familiers. La méthode décrite dans notre article sur l'audit interne ISO 27001, de la préparation à la checklist s'adapte bien aux tests de cheminement, et un plan d'audit annuel sous Excel aide à caler les tests intermédiaires et les mises à jour de fin d'exercice.
Produire une preuve de revue des accès exploitable
La revue périodique des comptes à privilèges de l'ERP est l'un des contrôles les plus testés. La preuve doit montrer la population complète à une date donnée, l'identité du réviseur, ses décisions et la suppression effective des accès refusés. L'exemple ci-dessous extrait les membres d'un groupe d'administration Active Directory et calcule une empreinte de l'export afin d'en garantir l'intégrité.
$groupe = "GG-ERP-FINANCE-ADMINS"
$export = "D:\Preuves-SOX\2026-T4\revue-acces-$groupe.csv"
Get-ADGroupMember -Identity $groupe -Recursive |
  Get-ADUser -Properties Enabled, LastLogonDate, whenCreated, Manager |
  Select-Object SamAccountName, Name, Enabled, LastLogonDate, whenCreated, Manager |
  Export-Csv -Path $export -NoTypeInformation -Encoding UTF8
Get-FileHash -Path $export -Algorithm SHA256 |
  Export-Csv -Path "$export.sha256.csv" -NoTypeInformation
L'export ne suffit pas à lui seul. Il doit être daté, rapproché de la liste des habilitations applicatives de l'ERP, transmis au propriétaire métier pour décision, puis suivi jusqu'à la clôture des tickets de suppression. L'empreinte SHA-256 permet de prouver que le fichier présenté à l'auditeur est identique à celui extrait au moment du contrôle.
Environnement de test : les extractions et contrôles décrits dans cet article ont été préparés dans un laboratoire isolé comprenant un contrôleur de domaine Windows Server 2022, un ERP de démonstration Odoo 17 Community sur Debian 12 avec PostgreSQL 15, une instance GitLab CE pour simuler le circuit de mise en production et un collecteur Wazuh 4 pour centraliser les journaux. Aucune donnée réelle n'y est traitée : l'objectif est de valider la reproductibilité des extractions de preuves, pas de mesurer des performances.
SOX et ISO 27001 : mutualiser les contrôles plutôt que les empiler
SOX et ISO 27001 ne poursuivent pas le même objectif. La première est une obligation légale centrée sur la fiabilité de l'information financière publiée. La seconde est une norme volontaire de système de management qui protège la confidentialité, l'intégrité et la disponibilité de l'information sur un périmètre choisi par l'organisme. Leurs contrôles techniques se recouvrent pourtant largement, en particulier sur les accès, les changements et l'exploitation.
| Domaine ITGC (SOX) | Mesures ISO/IEC 27001:2022 associées | Point de vigilance pour la preuve SOX |
|---|---|---|
| Accès aux programmes et aux données | 5.3, 5.15, 5.16, 5.17, 5.18, 8.2 | Population exhaustive des comptes de l'ERP et de sa base, pas seulement de l'annuaire |
| Gestion des changements | 8.31, 8.32, 8.9 | Rapprochement entre changements déployés et changements approuvés |
| Développement et acquisition | 8.25, 8.29, 8.30 | Contrôle des reprises de données lors des migrations |
| Exploitation informatique | 8.13, 8.15, 8.16, 5.24 | Preuve des traitements par lots échoués et de leur résolution |
| Prestataires et cloud | 5.19, 5.22, 5.23 | Lecture des rapports SOC 1 et mise en œuvre des contrôles complémentaires |
Cette correspondance reste indicative : un contrôle ISO 27001 ne vaut preuve SOX que si son périmètre couvre les applications financières et si sa preuve est conservée sur toute la période auditée. Notre checklist des 93 contrôles de l'Annexe A permet d'identifier ceux qui peuvent être rattachés à la matrice risques-contrôles SOX, puis de documenter les écarts de périmètre.
L'intérêt est double. Les équipes opérationnelles ne subissent qu'une seule campagne de revue des accès, et l'auditeur de certification comme l'auditeur financier disposent de preuves cohérentes. Les constats peuvent être consignés dans un format commun, par exemple à partir de notre modèle Word de rapport d'audit interne, en ajoutant le compte significatif concerné et la gravité au sens de la section 404.
Sanctions, faiblesses majeures et conséquences pour l'entreprise
Les sanctions de la loi Sarbanes-Oxley sont d'abord personnelles. Outre les peines prévues par la section 906, la section 802 punit jusqu'à vingt ans d'emprisonnement la destruction, l'altération ou la falsification de documents en vue d'entraver une enquête fédérale. La section 304 permet par ailleurs de réclamer aux dirigeants le remboursement de primes perçues avant un retraitement de comptes lié à une faute.
Pour l'entreprise, la publication d'une faiblesse majeure entraîne des honoraires d'audit supplémentaires, une remédiation coûteuse, un examen plus attentif de la SEC et une perte de confiance des investisseurs. Les données publiques confirment le lien entre contrôle interne déficient et anomalies : dans les dossiers d'enforcement comptable de la SEC analysés par le GAO pour 2022 et 2023, 47 cas sur 55 impliquaient des contrôles faibles ou des déclarations trompeuses.
Chiffres clés (GAO, juin 2025) : selon le rapport GAO-25-107500 du Government Accountability Office, les honoraires d'audit d'un échantillon de 98 sociétés ont augmenté en médiane de 219 000 dollars, soit 13 %, l'année de leur passage sous la section 404(b). Sur 100 retraitements de comptes examinés pour 2022 et 2023, 93 citaient un contrôle interne inefficace.
Actualité 2026 : PCAOB renouvelé et réforme du statut de déclarant
L'année 2026 marque une inflexion. Le 19 mai 2026, la SEC a proposé de simplifier le statut de déclarant : le seuil de grand déclarant accéléré passerait de 700 millions à 2 milliards de dollars de flottant, après au moins 60 mois de cotation. Tous les autres émetteurs deviendraient non accélérés et seraient exemptés de l'attestation de l'auditeur prévue par la section 404(b).
Selon la SEC, environ 81 % des sociétés cotées actuelles bénéficieraient des allègements de publication associés. La période de commentaires s'est close en juillet 2026 ; à la date de rédaction de cet article, le texte demeure une proposition. Parallèlement, le conseil du PCAOB a été largement renouvelé en début d'année et son budget 2026 revu à la baisse, avec un discours officiel centré sur une supervision plus efficiente des auditeurs.
Ce que la réforme ne change pas
Même adoptée en l'état, la réforme proposée ne supprime ni l'évaluation par la direction prévue par la section 404(a) ni les certifications de la section 302. Les dirigeants continueront de signer, sous leur responsabilité pénale, sur la foi de contrôles internes documentés et testés. Les comités d'audit, les prêteurs et les investisseurs institutionnels pourront aussi continuer d'exiger une assurance externe, même sans obligation légale.
Pour les équipes IT, la conséquence pratique est limitée à court terme. Les ITGC restent nécessaires pour que la direction puisse conclure, et la baisse éventuelle du nombre de tests réalisés par l'auditeur externe déplacera une partie de la charge vers l'audit interne. Les programmes les plus matures en profiteront pour rationaliser leurs contrôles plutôt que pour les abandonner.
Erreurs fréquentes et retour d'expérience terrain
Les déficiences IT relevées lors des audits SOX se ressemblent d'une organisation à l'autre. Elles tiennent rarement à une absence totale de contrôle ; elles proviennent plutôt d'un périmètre incomplet ou d'une preuve impossible à reproduire. Les erreurs suivantes reviennent régulièrement dans les programmes de première année comme dans les programmes anciens.
- Revue des accès limitée à l'annuaire, sans couvrir les comptes locaux de l'ERP, de la base de données et des outils d'ordonnancement.
- Comptes génériques ou partagés utilisés pour des opérations de production, sans traçabilité nominative.
- Développeurs disposant de droits de déploiement en production, sans contrôle de détection compensatoire.
- Populations de changements extraites d'un outil de ticketing, sans rapprochement avec les journaux de déploiement réels.
- Rapports SOC 1 archivés sans lecture des exceptions ni mise en œuvre des contrôles complémentaires.
Retour terrain : Cas typique rencontré en mission — dans la filiale française d'un groupe coté aux États-Unis, les interfaces qui alimentent l'outil de consolidation du siège échouent parfois sans alerte, et leurs relances manuelles ne sont ni approuvées ni tracées. La déficience porte alors sur l'exploitation informatique. Le contrôle compensatoire retenu est un rapprochement des soldes entre l'ERP local et la consolidation à chaque clôture, réalisé par la finance et revu par un responsable indépendant. La remédiation, par supervision de l'ordonnanceur et ticket obligatoire pour chaque relance, aboutit en quelques semaines.
L'automatisation de la collecte de preuves progresse, y compris avec des assistants fondés sur des modèles de langage capables de pré-remplir des matrices ou de rapprocher des listes. Comme nous l'expliquons à propos d'ISO27001-Expert, un LLM dédié à la conformité ISO 27001, ces outils accélèrent la préparation mais ne remplacent ni le jugement du propriétaire du contrôle ni la traçabilité exigée par l'auditeur.
À lire aussi : les indicateurs clés de risque (KRI) ; les rapports ISAE 3402 / SOC 1 des prestataires.
Questions fréquentes
Qu'est-ce que la loi SOX en termes simples ?
La loi Sarbanes-Oxley, ou SOX, est une loi fédérale américaine adoptée en 2002 après les scandales Enron et WorldCom. Elle vise à rendre l'information financière des sociétés cotées plus fiable. Pour cela, elle rend les dirigeants personnellement responsables des comptes qu'ils certifient, renforce l'indépendance des auditeurs et crée le PCAOB pour les superviser. Elle impose surtout à la direction d'évaluer chaque année son contrôle interne sur l'information financière, évaluation que l'auditeur externe doit attester pour les plus grandes sociétés. Dans les faits, une large part de ces contrôles concerne le système d'information : accès aux applications financières, gestion des changements et exploitation informatique.
Une entreprise française est-elle concernée par Sarbanes-Oxley ?
Oui, dans trois cas principaux. Un groupe français dont les titres sont cotés aux États-Unis est un émetteur privé étranger : il dépose un rapport 20-F et doit respecter les sections 302 et 404. Une filiale française d'un groupe américain coté entre dans le périmètre consolidé dès qu'elle contribue à un compte significatif ; ses équipes exécutent alors des contrôles et fournissent des preuves au siège. Enfin, un prestataire qui héberge ou traite des données financières d'un émetteur se voit souvent demander un rapport SOC 1 de type 2. Une entreprise uniquement cotée en Europe, sans titres enregistrés auprès de la SEC, n'est pas soumise à SOX, mais relève de règles françaises et européennes comparables.
Quelle différence entre les sections 302 et 404 de SOX ?
La section 302 porte sur la certification de chaque rapport périodique, trimestriel ou annuel, par le directeur général et le directeur financier. Ils attestent l'exactitude des informations publiées et l'efficacité des contrôles et procédures de publication, et signalent les déficiences importantes au comité d'audit. La section 404 porte sur le contrôle interne sur l'information financière : la direction l'évalue une fois par an à la date de clôture (404(a)) et, pour les déclarants accélérés et grands déclarants accélérés, l'auditeur externe atteste cette évaluation (404(b)). La 302 est donc récurrente et personnelle, tandis que la 404 repose sur un programme annuel de documentation et de tests.
Existe-t-il un équivalent français de la loi Sarbanes-Oxley ?
La loi de sécurité financière du 1er août 2003 est souvent qualifiée de « SOX française ». Elle a créé l'Autorité des marchés financiers et l'organe de supervision des commissaires aux comptes, et a introduit un rapport du président du conseil sur les procédures de contrôle interne. Le dispositif français reste toutefois descriptif : il n'existe pas d'attestation d'efficacité du contrôle interne comparable à la section 404(b). L'AMF a publié en 2007, puis actualisé en 2010, un cadre de référence sur la gestion des risques et le contrôle interne, que de nombreuses sociétés cotées utilisent comme équivalent pratique du référentiel COSO.
Une certification ISO 27001 suffit-elle pour être conforme SOX ?
Non. Une certification ISO 27001 démontre l'existence d'un système de management de la sécurité de l'information sur un périmètre défini, mais elle ne prouve pas l'efficacité des contrôles sur les applications financières pendant toute la période auditée. L'auditeur SOX teste lui-même des échantillons et exige des preuves rattachées aux comptes significatifs. En revanche, un SMSI bien construit fournit une base solide : politique d'accès, gestion des changements, journalisation et gestion des fournisseurs peuvent être réutilisées si leur périmètre inclut les systèmes financiers. Rapprocher les mesures de l'Annexe A de la matrice risques-contrôles SOX évite de tester deux fois les mêmes contrôles.
Conclusion
Plus de vingt ans après son adoption, la loi SOX Sarbanes-Oxley reste un puissant moteur de discipline pour les systèmes d'information financiers. La réforme proposée par la SEC en 2026 pourrait réduire le nombre d'attestations externes, mais elle ne touche ni la responsabilité des dirigeants ni l'obligation d'évaluer le contrôle interne. Les organisations qui traitent leurs ITGC comme un socle commun avec leur SMSI, appuyé sur notre guide de la norme ISO 27001, réduisent leurs coûts tout en gagnant en maîtrise.
Besoin de sécuriser votre périmètre ITGC avant le prochain audit SOX ?
Ayi NEDJIMI accompagne les DSI, RSSI et directions financières dans le cadrage du périmètre, la revue des contrôles d'accès et de changements, la lecture des rapports SOC 1 et la mutualisation avec ISO 27001.
Planifier un échangeÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire