






Comprendre la qualification PDIS de l'ANSSI : référentiel v2.0 et addendum 2025, exigences du SOC, processus d'évaluation, lien avec PRIS, PASSI et NIS2.
Le sigle PDIS désigne le prestataire de détection des incidents de sécurité et, par extension, la qualification délivrée par l'ANSSI (Agence nationale de la sécurité des systèmes d'information) aux centres opérationnels de sécurité, ou SOC, qui supervisent un système d'information pour le compte d'un commanditaire. Concrètement, un SOC PDIS a été évalué sur pièces et sur place par un centre agréé, au regard d'un référentiel d'exigences public qui couvre l'organisation du prestataire, la compétence de son personnel, la sécurité de sa propre infrastructure et le déroulement de la prestation. En 2026, la version applicable reste le référentiel v2.0 du 21 décembre 2017, amendé de façon transitoire par un addendum publié en janvier 2025. Cette qualification est attendue pour les systèmes d'importance vitale des opérateurs régulés par la loi de programmation militaire, et sert ailleurs de grille d'achat exigeante. Elle appartient à la même famille que la qualification PASSI des prestataires d'audit de sécurité, avec laquelle elle partage le cadre du décret n° 2015-350. Ce guide détaille le cadre juridique, les exigences techniques, le processus d'évaluation et les critères de choix d'un prestataire.
Résumé exécutif : La qualification PDIS atteste qu'un SOC respecte le référentiel d'exigences de l'ANSSI sur trois activités : la gestion des incidents, la gestion des événements et la gestion des notifications. Elle est délivrée par le directeur général de l'ANSSI, pour trois ans au maximum, après l'évaluation d'un centre agréé. Le Code de la défense permet d'imposer des systèmes de détection qualifiés aux opérateurs d'importance vitale, alors que la directive NIS2 ne cite pas PDIS. Pour les autres organisations, le référentiel reste la grille publique la plus complète pour auditer un SOC interne ou externalisé.
Points clés de cet article :
- Vérifiez la décision de qualification, sa portée exacte et sa date de fin de validité avant de retenir un prestataire présenté comme « PDIS ».
- Exigez la liste des incidents redoutés, la stratégie de collecte et la stratégie d'analyse dès le cadrage du contrat.
- Contrôlez que les enclaves de collecte et de consultation installées dans votre système d'information sont homologuées et filtrées.
- Prévoyez un prestataire PRIS pour la réponse : la remédiation ne fait pas partie du périmètre d'un SOC PDIS.
- Suivez la refonte du référentiel engagée en 2022 : l'addendum de janvier 2025 n'est qu'une mesure transitoire.
Qu'est-ce que la qualification PDIS de l'ANSSI ?
La qualification PDIS est un « visa de sécurité » délivré par l'ANSSI à une entité qui exploite un service de détection d'incidents. Elle repose sur le décret n° 2015-350 du 27 mars 2015, qui institue une procédure commune de qualification pour les produits de sécurité et les prestataires de service de confiance. Le prestataire ne s'auto-déclare pas conforme : un centre d'évaluation agréé vérifie le respect des exigences, puis l'agence prend la décision.
PDIS (prestataire de détection des incidents de sécurité) : entité qualifiée par l'ANSSI pour exploiter un service de détection, c'est-à-dire un ensemble de moyens humains, techniques et organisationnels permettant de collecter des événements de sécurité, de les analyser pour identifier et qualifier des incidents, puis d'en notifier le commanditaire dans des conditions de confidentialité maîtrisées.
Ce que couvre réellement la qualification
Selon l'ANSSI, le référentiel porte sur trois volets : le prestataire lui-même, son personnel et le déroulement des prestations de détection. La qualification vise l'ensemble de l'activité de détection et non une brique logicielle isolée. Un SIEM (Security Information and Event Management, outil de collecte et de corrélation de journaux) ne peut donc pas être « qualifié PDIS » : seul le service qui l'exploite peut l'être. Cette nuance évite une confusion fréquente dans les appels d'offres.
Service de détection interne ou externe
Le référentiel distingue deux typologies. Un service est dit interne lorsqu'il est offert exclusivement à des commanditaires liés à une même personne morale, au sens des articles L. 233-1 et suivants du Code de commerce, et opéré par un prestataire lié à cette même entité, ou lorsqu'il reste au sein d'une même autorité administrative. Dans tous les autres cas, il est externe. Cette distinction détermine le bénéficiaire de la qualification : le prestataire, la personne morale du groupe, ou le commanditaire lorsqu'il fournit lui-même une partie des moyens exigés.
Cadre juridique : Code de la défense, OIV et décret 2015-350
Le socle législatif figure à l'article L1332-6-1 du Code de la défense. Il autorise le Premier ministre à fixer des règles de sécurité pour les systèmes d'information des opérateurs d'importance vitale (OIV) et précise que ces règles peuvent imposer des systèmes qualifiés de détection. Ces systèmes doivent être exploités sur le territoire national par des prestataires qualifiés, par l'ANSSI ou par d'autres services de l'État désignés par le Premier ministre.
Les règles prises pour les systèmes d'information d'importance vitale (SIIV) déclinent cette exigence secteur par secteur. Pour un OIV, un SOC qualifié n'est donc pas un argument commercial mais l'une des voies prévues par les textes pour superviser ses SIIV. Le référentiel rappelle d'ailleurs qu'il vise d'abord les prestataires appelés à intervenir au profit des secteurs d'importance vitale, tout en pouvant servir de recueil de bonnes pratiques hors de tout contexte réglementaire.
Le rôle du décret n° 2015-350
Le décret n° 2015-350 du 27 mars 2015 organise la procédure. Son article 10 prévoit que les services sont évalués, sur pièces et sur place, par un centre d'évaluation agréé, au regard de référentiels élaborés par l'ANSSI et approuvés par le Premier ministre. L'article 14 confie la décision au directeur général de l'agence, qui peut l'assortir de conditions et de réserves. L'article 15 permet de suspendre ou d'abroger la qualification en cas de manquement.
Le référentiel ajoute une nuance importante. Une prestation conforme à toutes ses exigences est « qualifiée au sens du référentiel ». La qualification au titre du décret suppose en plus de respecter des exigences complémentaires propres au contexte de la loi de programmation militaire, regroupées dans un document dédié. En pratique, demandez toujours au prestataire de préciser dans quel cadre sa qualification a été délivrée et pour quels services exactement.
Qualification PDIS ou « PDIS certification » ?
Beaucoup de recherches portent sur une « PDIS certification ». Le terme exact est qualification : l'État, par l'intermédiaire de l'ANSSI, atteste qu'un prestataire est apte à respecter un référentiel, après l'évaluation d'un centre lui-même accrédité puis agréé. Une certification ISO/IEC 27001 atteste, elle, d'un système de management de la sécurité de l'information. Les deux démarches sont complémentaires, mais elles ne mesurent pas la même chose et aucune ne remplace l'autre dans un cahier des charges d'OIV.
Le référentiel PDIS v2.0 et l'addendum de janvier 2025
Le texte de référence s'intitule « Prestataires de détection des incidents de sécurité – Référentiel d'exigences ». Il s'agit de la version 2.0 du 21 décembre 2017, toujours applicable en 2026, qui a succédé à une version 1.0 d'octobre 2015 et compte 59 pages. L'ANSSI publie sur sa page des référentiels de qualification la version française, une version anglaise, la trame d'évaluation v1.1 et un addendum.
Cet addendum prend la forme d'une note de l'ANSSI datée du 27 janvier 2025. Elle indique que les travaux de mise à jour du référentiel, lancés en 2022, sont toujours en cours, et amende certaines exigences dans l'attente de la nouvelle version. Pour chaque amendement, le prestataire choisit, après une appréciation des risques, entre l'exigence d'origine (option A) et l'exigence amendée (option B). Ces mesures deviendront caduques dès la publication du nouveau référentiel.
Cinq points du référentiel PDIS sont concernés par cette note :
- Notifications (exigence IV.2.3.g) : la notification peut contenir le numéro de ticket et le niveau de criticité, puis, avec l'accord du commanditaire, la date, le périmètre et le type d'incident, sans jamais détailler les événements collectés ni les règles de détection.
- Audit annuel PASSI (exigence IV.3.4.f) : l'audit qualifié annuel reste obligatoire, mais l'option B supprime la condition d'indépendance juridique du prestataire d'audit mandaté.
- Service de détection du service (chapitre IV.3.7) : le SOC doit se superviser lui-même, avec ses propres stratégies de collecte, d'analyse et de notification, et un processus de gestion de ses incidents.
- Enclave de consultation (chapitre IV.3.14) : homologation au minimum au niveau standard du guide d'hygiène de l'ANSSI et flux unidirectionnels, initiés depuis l'enclave vers le système interne du commanditaire.
- Qualité du service (chapitre IV.5.1) : refonte des indicateurs opérationnels et stratégiques, avec un processus de mesure documenté.
Les trois activités d'un SOC PDIS
Le référentiel découpe le service de détection en trois activités distinctes. La gestion des incidents regroupe les moyens qui identifient et qualifient un incident à partir des événements collectés, ainsi que leur capitalisation. La gestion des événements assure le recueil et le stockage des événements de sécurité. La gestion des notifications informe le commanditaire et conserve la trace de ces échanges. La réaction et la remédiation restent hors périmètre : elles relèvent d'un prestataire de réponse aux incidents de sécurité (PRIS).
Gestion des incidents : partir des incidents redoutés
Tout commence par une liste d'incidents redoutés, établie avec le commanditaire à partir de sa propre appréciation des risques. Le prestataire doit recommander de mettre cette appréciation à jour à chaque évolution de l'infrastructure. Le SOC doit au minimum savoir traiter les catégories suivantes :
- exploitation d'une vulnérabilité ;
- élévation de privilèges ;
- exfiltration de données ;
- propagation virale ;
- utilisation d'un mécanisme de persistance ;
- déni de service ;
- accès non autorisé à une ressource ;
- usurpation d'identité ;
- actions non conformes à la politique de sécurité du commanditaire.
Une stratégie d'analyse décrit ensuite les règles qui couvrent chaque incident redouté ; elle est revue avec le commanditaire en comité opérationnel. Les cas d'usage modernes s'y rattachent naturellement : la détection du mouvement latéral, l'abus d'identités traité par l'ITDR, la détection des menaces identitaires, ou encore l'usage détourné des binaires système présenté dans notre guide sur les LOLBins et techniques Living Off the Land.
Gestion des événements : la stratégie de collecte
La gestion des événements s'appuie sur des sources de collecte, comme les journaux système, les équipements réseau ou les sondes, et sur des collecteurs locaux placés dans l'enclave de collecte du commanditaire. Ces collecteurs centralisent les événements avant leur transfert vers les collecteurs centraux du prestataire. La stratégie de collecte doit découler des incidents redoutés : tout collecter sans finalité sature le stockage et ralentit la qualification. Les flux DNS illustrent bien cet arbitrage, comme le montre notre guide de détection du DNS tunneling.
Gestion des notifications : le ticket comme pivot
Dans la version de 2017, une notification ne contient que le numéro du ticket d'incident ; le détail se consulte sur le portail de la zone d'échange commanditaire, depuis l'enclave de consultation. L'objectif est d'éviter qu'un courriel intercepté révèle la compromission ou les capacités de détection du SOC. L'addendum de 2025 assouplit cette règle en autorisant le niveau de criticité et, sur accord, quelques métadonnées, si l'appréciation des risques du système supervisé le permet.
Architecture du système d'information de détection : zones et enclaves
Le référentiel n'impose aucune architecture précise, mais il exige que le système d'information du service de détection soit organisé en zones de confiance, cloisonnées par des mécanismes de filtrage, d'authentification et de contrôle d'accès. La justification est explicite : la concentration et la mutualisation des moyens de détection font d'un SOC une cible de choix pour des attaquants, et la compromission d'un prestataire mutualisé peut exposer l'ensemble de ses clients.
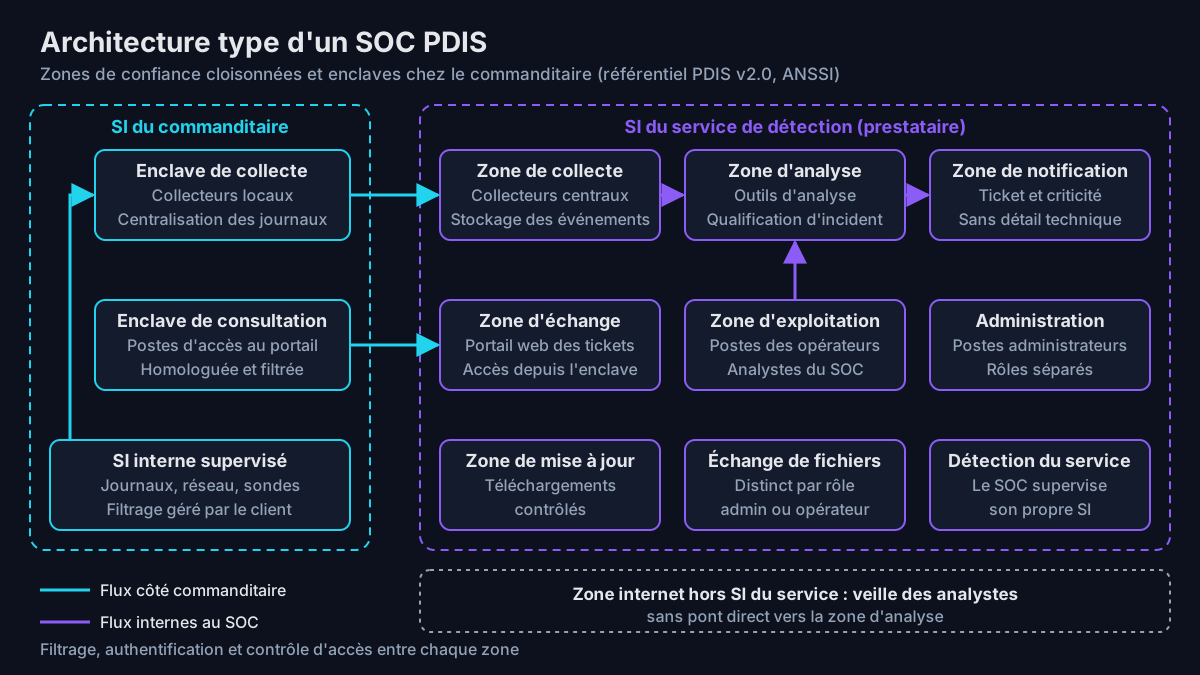
Les zones attendues dans le système d'information d'un SOC qualifié sont les suivantes :
- zones de collecte, avec les collecteurs centraux et le stockage des événements ;
- zones d'analyse, avec les outils techniques d'analyse des incidents ;
- zones de notification, avec la messagerie et les systèmes d'envoi ;
- zone d'échange commanditaire, avec le portail web de consultation des tickets ;
- zones d'administration et d'exploitation, qui séparent administrateurs et opérateurs ;
- zone de mise à jour et zones d'échange de fichiers distinctes selon le rôle.
À l'extérieur du système d'information du service, une zone internet donne aux analystes un accès au web pour la veille, sans pont direct vers l'analyse. Chez le commanditaire, deux enclaves sont obligatoires : l'enclave de collecte, qui héberge les collecteurs locaux, et l'enclave de consultation, qui héberge les postes accédant au portail. Le commanditaire conserve la responsabilité de l'administration du filtrage entre l'enclave de consultation et son système interne.
Règles de détection : marquage, historique et recherche a posteriori
Le référentiel encadre finement le cycle de vie des règles de détection, définies comme des éléments techniques permettant d'identifier un incident à partir d'un ou plusieurs événements : marqueurs, signatures ou règles comportementales. Le prestataire doit les bâtir à partir des incidents redoutés, de bases de connaissance d'éditeurs, de sa veille sur les vulnérabilités et les modes opératoires, du contexte du commanditaire et des incidents observés chez d'autres clients.
Chaque règle porte un marquage normalisé : identifiant unique, version, propriétaire, auteur, source, dates de création et de modification, niveau de sensibilité, modalités de diffusion, par exemple selon le TLP (Traffic Light Protocol), possibilité de recherche en sources ouvertes, menace visée, phases d'attaque couvertes et consignes de qualification pour l'opérateur. Une liste historisée par commanditaire indique quelles règles étaient actives à une date donnée.
regle:
  id: SOC-WIN-0042
  version: 3
  proprietaire: prestataire
  auteur: equipe-ingenierie-detection
  source: veille interne sur les modes opératoires
  creation: 2026-03-02
  derniere_modification: 2026-09-14
  sensibilite: diffusion restreinte
  diffusion: TLP:AMBER
  recherche_sources_ouvertes: non
  menace: installation de service sur un contrôleur de domaine
  phases: [persistance, mouvement latéral]
  mitre_attack: T1543.003
implementation:
  journal: Windows System
  evenement: 7045
  filtre: hôte membre du groupe Domain Controllers
  limites: services légitimes déployés par l'outil d'administration
consignes_operateur:
  - vérifier le compte à l'origine et la fenêtre de changement
  - corréler avec les ouvertures de session 4624 de type 3 sur l'hôte
  - ouvrir un ticket de criticité haute si l'installation n'est pas planifiée
Ce format n'est pas imposé tel quel ; il illustre la traçabilité attendue par l'ANSSI. Il facilite aussi l'analyse a posteriori : lorsqu'un nouvel indicateur de compromission est publié, le SOC rejoue la recherche sur l'historique stocké. Les approches fondées sur l'apprentissage automatique, présentées dans notre article sur l'IA appliquée au threat hunting en SOC, s'intègrent dans ce cadre à condition d'être documentées comme n'importe quelle règle.
Personnel, gouvernance et indicateurs de qualité
L'annexe 2 du référentiel décrit six profils : opérateur analyste, administrateur d'infrastructure, expert architecture, expert collecte et analyse de journaux, expert métier détection et responsable des droits d'accès. Le prestataire doit aussi disposer d'une charte d'éthique, d'un processus de recrutement maîtrisé, d'une gestion des compétences et de comités opérationnels et stratégiques associant le commanditaire. La séparation des rôles entre administrateurs et opérateurs constitue une exigence structurante, pas une simple recommandation.
Côté qualité, l'option B de l'addendum fixe un socle d'indicateurs pour le service de détection. Parmi les indicateurs d'activité figurent le nombre d'alertes par mois, le nombre d'incidents avérés, le nombre de règles implémentées et le classement des vingt règles les plus déclenchées. Les indicateurs d'efficacité incluent le délai moyen de mise à jour d'une règle demandée par le client et la durée moyenne de qualification. Le volet stratégique suit notamment l'évolution du taux de couverture de collecte.
Conseil d'expert : demandez, dès la soutenance, un exemple anonymisé de compte rendu de comité opérationnel et le classement des vingt règles les plus déclenchées chez un client comparable. Un SOC mature sait expliquer pourquoi ces règles se déclenchent, quelle part de faux positifs elles produisent et ce qui a été ajusté. Un prestataire incapable de fournir ces éléments aura du mal à tenir les indicateurs du référentiel, qu'il soit qualifié ou non.
Processus de qualification PDIS : étapes, centre d'évaluation et durée
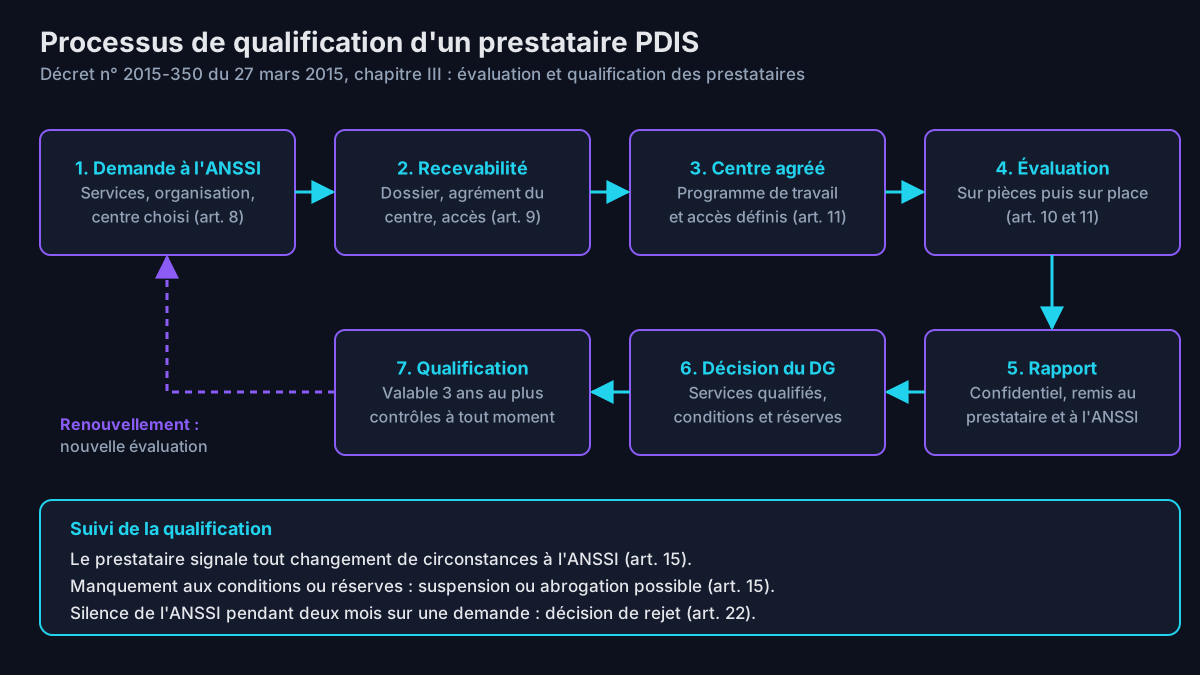
Le parcours suit le décret n° 2015-350 et le processus de qualification des prestataires de service de confiance publié par l'ANSSI. Il se déroule en cinq grandes étapes, avant une phase de suivi de la qualification :
- dépôt de la demande auprès de l'ANSSI, avec la description des services, l'organisation, le centre d'évaluation choisi et le programme de travail (article 8) ;
- examen de recevabilité : pertinence du service, agrément du centre, cohérence du programme, accès aux locaux et au personnel (article 9) ;
- évaluation sur pièces puis sur place par le centre agréé, de la politique de sécurité à l'architecture, avec entretiens et observation possible d'une prestation (articles 10 et 11) ;
- remise d'un rapport d'évaluation confidentiel au prestataire et à l'agence (article 13) ;
- décision du directeur général de l'ANSSI, le cas échéant après enquête administrative, précisant les services qualifiés et les réserves (article 14).
La qualification est valable trois ans au maximum et peut être renouvelée dans les mêmes conditions. Pendant cette période, l'ANSSI peut vérifier à tout moment le respect des règles et le prestataire doit signaler tout changement de circonstances. Certains centres d'évaluation, comme LSTI, annoncent un audit de surveillance intermédiaire à dix-huit mois. Enfin, le silence gardé pendant deux mois par l'agence sur une demande vaut décision de rejet.
La liste des centres d'évaluation agréés, celle des prestataires qualifiés et celle des projets en cours sont publiées sur la page PDIS de l'ANSSI. Lors de notre consultation, début novembre 2026, deux projets de qualification y étaient rendus publics. Seuls figurent les projets que les prestataires acceptent de publier, et un projet suspendu est retiré de la liste.
Retour terrain : Cas typique rencontré en mission — un projet de qualification PDIS se compte en mois, l'essentiel du délai tenant à la préparation documentaire plutôt qu'à l'évaluation. Sur place, les écarts récurrents portent sur le cloisonnement des enclaves de collecte et de consultation, des habilitations d'analystes jamais revues et des procédures de notification jamais exercées. Je recommande un audit à blanc avant de solliciter le centre d'évaluation.
PDIS, PRIS, PASSI, PACS : quelle qualification pour quel besoin ?
Les qualifications de prestataires de l'ANSSI couvrent des moments différents du cycle de sécurité. Les confondre conduit à acheter un SOC en espérant une capacité d'investigation, ou un audit en espérant une supervision continue. Le tableau suivant résume les différences utiles à un acheteur, avec les versions de référentiels affichées par l'agence en 2026.
| Qualification | Objet | Activités couvertes | Référentiel | Quand y recourir |
|---|---|---|---|---|
| PDIS | Détection des incidents | Gestion des incidents, des événements et des notifications | v2.0 (2017) et addendum 2025 | Supervision continue d'un système d'information, notamment les SIIV des OIV |
| PRIS | Réponse aux incidents | Recherche d'indicateurs de compromission, investigation numérique, analyse de codes malveillants, pilotage, gestion de crise | v3.2 | Incident suspecté ou avéré, ou contrat de réponse préétabli |
| PASSI | Audit de sécurité | Architecture, configuration, code source, tests d'intrusion, audit organisationnel et physique | v2.2 | Évaluation ponctuelle, homologation, audit annuel exigé d'un SOC qualifié |
| PACS | Accompagnement et conseil | Homologation, gestion des risques, architecture, préparation à la crise | v2.0 | Structuration de la gouvernance et préparation |
Ces familles se combinent. Le référentiel PDIS impose lui-même un audit PASSI qualifié chaque année et recommande, dans son addendum, de confier l'étude de fichiers suspects à un PRIS dont la portée couvre l'analyse de codes malveillants. Pour une organisation qui envisage d'externaliser sa supervision, notre dossier sur le SOC as a Service et l'externalisation de la détection détaille les modèles contractuels possibles.
PDIS et NIS2 : obligation légale ou bonne pratique ?
La directive (UE) 2022/2555, dite NIS2, impose aux entités essentielles et importantes des mesures de gestion des risques, dont la gestion des incidents (article 21), et un schéma de déclaration en trois temps : alerte précoce sous 24 heures, notification sous 72 heures et rapport final sous un mois (article 23). NIS2 ne mentionne pas la qualification PDIS ; son article 24 vise des schémas de certification européens, distincts des qualifications nationales.
En France, la transposition passe par le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, adopté par le Sénat le 12 mars 2025 puis par la commission spéciale de l'Assemblée nationale en septembre 2025. Début novembre 2026, le texte n'était toujours pas définitivement adopté : son examen en séance, prévu le 7 octobre 2026, avait été retiré de l'ordre du jour. Vérifiez l'état du dossier législatif avant toute décision.
Pour une entité NIS2 qui n'est pas OIV, recourir à un SOC qualifié reste un choix, sauf si un marché public ou un contrat l'exige. Ce choix se défend : un prestataire qualifié produit des preuves auditables de détection et de notification, utiles pour tenir les délais de 24 et 72 heures. Un SOC non qualifié peut aussi convenir, à condition d'exiger la liste des exigences du référentiel qu'il ne couvre pas, comme le recommande l'ANSSI.
1 366 incidents ont été portés à la connaissance de l'ANSSI en 2025, sur 3 586 événements de sécurité traités, contre 1 361 incidents en 2024, 1 112 en 2023 et 831 en 2022. Source : ANSSI, Panorama de la cybermenace 2025, publié le 11 mars 2026.
Ces chiffres ne reflètent que les signalements reçus par l'agence. Toutefois, la stabilité du nombre d'incidents confirmés à un niveau élevé, combinée à la hausse des exfiltrations de données relevée dans le même panorama, rappelle que la détection précoce reste le maillon qui sépare une intrusion contenue d'une crise majeure.
Choisir un prestataire PDIS : la grille du commanditaire
L'annexe 3 du référentiel formule des recommandations aux commanditaires, avant et pendant la prestation. En les croisant avec les exigences du chapitre IV, on obtient une grille de vérification directement exploitable lors d'une consultation :
- Décision de qualification : services qualifiés, réserves éventuelles, date de fin de validité et cadre de délivrance.
- Sous-traitance : liste des sous-traitants qui mettent en œuvre des moyens exigés, eux aussi évalués.
- Territorialité : localisation des données collectées, des équipes d'analyse et de l'administration.
- Convention de service : approuvée par écrit avant le démarrage, avec partage des responsabilités, assurance et réversibilité.
- Stratégies : incidents redoutés, collecte, analyse et notification formalisées puis revues en comité.
- Enclaves : responsabilités d'administration, d'homologation et de filtrage clairement attribuées.
- Options de l'addendum : choix A ou B pour chacun des cinq amendements, justifié par l'appréciation des risques.
Pour un prestataire non qualifié, l'ANSSI recommande d'exiger un document listant les exigences du référentiel non couvertes. Ce document transforme une promesse commerciale en écart mesurable. Le référentiel cite lui-même les risques d'une prestation non qualifiée : fuite d'informations confidentielles, compromission depuis un autre client du prestataire, perte ou indisponibilité du service.
Valider sa chaîne de détection en laboratoire
Qu'il s'agisse de préparer un SOC interne à la qualification ou de tester un prestataire, un environnement de validation reproductible permet de vérifier que chaque incident redouté produit bien un événement collecté, une alerte et un ticket. L'objectif n'est pas de « réussir » l'évaluation, mais de démontrer que la chaîne collecte, analyse et notification fonctionne de bout en bout, avec des preuves conservées.
Environnement de test proposé : lab isolé sous Proxmox VE 8 avec un domaine Active Directory sur Windows Server 2022, deux postes Windows 11 instrumentés avec Sysmon et la journalisation avancée, un pare-feu OPNsense, une sonde Suricata 7 en écoute passive, un collecteur local Debian 12 sous rsyslog jouant le rôle d'enclave de collecte, et une instance Wazuh 4 ou Elastic 8 représentant la zone d'analyse. Un poste dédié simule l'enclave de consultation. Aucun résultat chiffré n'est présenté ici : les mesures dépendent du périmètre et doivent être consignées dans votre propre cahier de tests.
Cadre d'usage : les scénarios d'émulation d'attaque utilisés pour valider des règles de détection doivent être exécutés uniquement dans un environnement isolé, ou sur un périmètre couvert par une autorisation écrite de son propriétaire. Ils servent à mesurer la couverture défensive, jamais à éprouver un système tiers.
Pour chaque incident redouté, consignez l'événement source attendu, la règle censée le détecter, le délai entre la génération de l'événement et sa disponibilité dans l'outil d'analyse, puis le contenu de la notification produite. Ce cahier de tests alimente directement les indicateurs du référentiel, comme le taux d'événements non reconnus par les outils d'analyse ou la durée moyenne de qualification d'un incident.
Retour terrain : Cas typique rencontré en mission — en revue de stratégie de collecte, une règle fondée sur les lignes de commande ne s'est jamais déclenchée : l'audit de création de processus était actif, mais sans inclusion de la ligne de commande, laissant vide le champ analysé. Le tableau de bord la disait pourtant opérationnelle. Correctif : paramètre de stratégie de groupe, scénario d'émulation documenté et contrôle automatique des champs exploités par les règles.
À lire aussi : la certification de premier niveau CSPN.
Questions fréquentes
Que signifie PDIS en cybersécurité ?
PDIS signifie « prestataire de détection des incidents de sécurité ». Le terme désigne une qualification délivrée par l'ANSSI, dans le cadre du décret n° 2015-350, aux organisations qui exploitent un centre opérationnel de sécurité pour détecter les incidents sur le système d'information d'un commanditaire. La qualification atteste le respect d'un référentiel public couvrant le prestataire, son personnel et le déroulement de la prestation. Elle porte sur l'ensemble de l'activité de détection : gestion des incidents, gestion des événements et gestion des notifications. Elle ne concerne ni un logiciel isolé, ni la réponse à incident. Par extension, on parle de « SOC PDIS » pour un SOC dont le service a été qualifié. La liste des prestataires qualifiés est publiée et tenue à jour par l'ANSSI.
Qui doit faire appel à un prestataire PDIS qualifié ?
Les principaux concernés sont les opérateurs d'importance vitale. L'article L1332-6-1 du Code de la défense permet d'imposer à ces opérateurs des systèmes qualifiés de détection, exploités sur le territoire national par des prestataires qualifiés, par l'ANSSI ou par des services de l'État désignés. Pour leurs systèmes d'information d'importance vitale, le recours à un SOC qualifié est donc la voie normale. Les administrations et les acheteurs publics peuvent aussi l'exiger dans un marché. Pour les autres entreprises, y compris celles qui relèveront de NIS2, il n'existe pas d'obligation générale à ce jour : le référentiel sert alors de grille d'évaluation exigeante pour choisir un SOC, qualifié ou non.
Quelle différence entre PDIS et PRIS ?
Le PDIS détecte, le PRIS répond. Un prestataire de détection supervise en continu le système d'information, qualifie les alertes en incidents et notifie le commanditaire ; son référentiel exclut explicitement la réaction et la remédiation. Un prestataire de réponse aux incidents de sécurité (PRIS) intervient lorsqu'un incident est suspecté ou avéré : recherche d'indicateurs de compromission, investigation numérique, analyse de codes malveillants, pilotage des investigations et gestion de crise d'origine cyber, selon le référentiel PRIS v3.2. Les deux qualifications se complètent et un même prestataire peut détenir les deux. Dans le contrat, prévoyez la passerelle entre les deux équipes : format des tickets, transmission des journaux et délais d'engagement.
Combien de temps dure une qualification PDIS ?
Selon l'article 14 du décret n° 2015-350, la qualification d'un prestataire est valable pour une durée maximale de trois ans et peut être renouvelée dans les mêmes conditions, donc après une nouvelle évaluation. Pendant cette période, l'ANSSI peut contrôler à tout moment le respect du référentiel, et le prestataire doit l'informer de tout changement de circonstances. En cas de manquement, le directeur général de l'agence peut suspendre ou abroger la qualification. La durée du parcours d'obtention n'est pas fixée par les textes : elle dépend de la maturité du SOC, de la disponibilité du centre d'évaluation et des écarts à corriger. Vérifiez toujours la date de fin de validité figurant sur la décision du prestataire.
La qualification PDIS est-elle obligatoire avec NIS2 ?
Non, pas en l'état des textes. La directive NIS2 impose des mesures de gestion des risques, dont la gestion des incidents, et des déclarations à 24 heures, 72 heures et un mois, mais elle ne cite pas la qualification PDIS. Son article 24 permet aux États d'exiger des produits ou services certifiés selon des schémas européens, ce qui diffère d'une qualification nationale. En France, la loi de transposition n'était pas définitivement adoptée début novembre 2026, et ses textes d'application restent à publier. Un SOC qualifié facilite néanmoins la preuve des capacités de détection et de notification attendues. Suivez les publications de l'ANSSI pour connaître les exigences finales applicables à votre catégorie d'entité.
Conclusion
La qualification PDIS demeure en 2026 la référence française pour juger un service de détection : elle couvre l'organisation, les compétences, l'architecture cloisonnée du SOC et la qualité des notifications. Le référentiel v2.0, complété par l'addendum de janvier 2025, attend sa refonte, mais ses exigences sur les incidents redoutés, les enclaves, le marquage des règles et les indicateurs restent des repères solides. Exigée pour les SIIV des OIV, elle sert ailleurs de grille d'achat. Pour situer PDIS parmi les autres qualifications de l'agence, consultez notre guide de la qualification PASSI et des prestataires d'audit ANSSI.
Faire évaluer votre SOC ou votre cahier des charges de détection
Ayi NEDJIMI accompagne RSSI et acheteurs dans l'évaluation d'un prestataire de détection, la revue d'une stratégie de collecte et la préparation d'un SOC interne aux exigences du référentiel de l'ANSSI.
Échanger sur votre projet de détectionÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire