






Le KYC (Know Your Customer) encadre l'identification et la connaissance des clients. Cadre LCB-FT, AMLR 2027, PVID, fraude deepfake et politique KYC.
Le KYC (Know Your Customer, ou connaissance client) désigne l'ensemble des contrôles qu'une banque, un établissement de paiement ou un prestataire de crypto-actifs doit réaliser pour identifier son client, vérifier son identité et comprendre la nature de la relation d'affaires. En France, ces obligations découlent du Code monétaire et financier et du dispositif de lutte contre le blanchiment de capitaux et le financement du terrorisme (LCB-FT), contrôlé par l'ACPR. En 2026, le sujet change d'échelle : le règlement européen AMLR s'appliquera le 10 juillet 2027, l'autorité AMLA est opérationnelle à Francfort, et la fraude à l'identité exploite désormais les deepfakes. Le KYC n'est donc plus seulement une formalité de conformité : c'est un processus de sécurité qui manipule des données sensibles et doit être gouverné comme tel, idéalement dans un système de management de la sécurité aligné sur la norme ISO 27001 et son guide complet de mise en œuvre.
Résumé exécutif : Le KYC impose d'identifier le client et son bénéficiaire effectif, de vérifier ces éléments, de connaître l'objet de la relation puis de la surveiller dans la durée. Le cadre français (articles L561-5 et suivants du CMF, lignes directrices ACPR) sera largement remplacé par le règlement (UE) 2024/1624 à partir du 10 juillet 2027. La vérification à distance repose sur des briques certifiées (PVID, identité numérique eIDAS) désormais ciblées par les deepfakes. Une politique KYC efficace combine approche par les risques, contrôles techniques robustes et protection rigoureuse des données collectées.
Points clés de cet article :
- Cartographiez dès maintenant l'écart entre vos procédures KYC actuelles et les exigences de l'AMLR applicables au 10 juillet 2027.
- Appliquez une approche par les risques : vigilance simplifiée, standard ou renforcée selon le profil, le produit, le canal et la géographie.
- Pour l'entrée en relation à distance, privilégiez un prestataire PVID certifié par l'ANSSI ou un moyen d'identification électronique de niveau adapté.
- Traitez le dossier KYC comme une donnée à haut risque : chiffrement, journalisation, durées de conservation et contrôle des accès.
- Testez régulièrement la résistance de vos parcours aux deepfakes et aux injections vidéo avec des scénarios défensifs documentés.
KYC : définition et origine du « Know Your Customer »
KYC (Know Your Customer) : le KYC est un processus réglementaire de connaissance client permettant à un organisme assujetti d'identifier une personne, de vérifier son identité sur pièces probantes, de comprendre l'objet de la relation d'affaires et d'en surveiller l'évolution afin de détecter le blanchiment, le financement du terrorisme et la fraude.
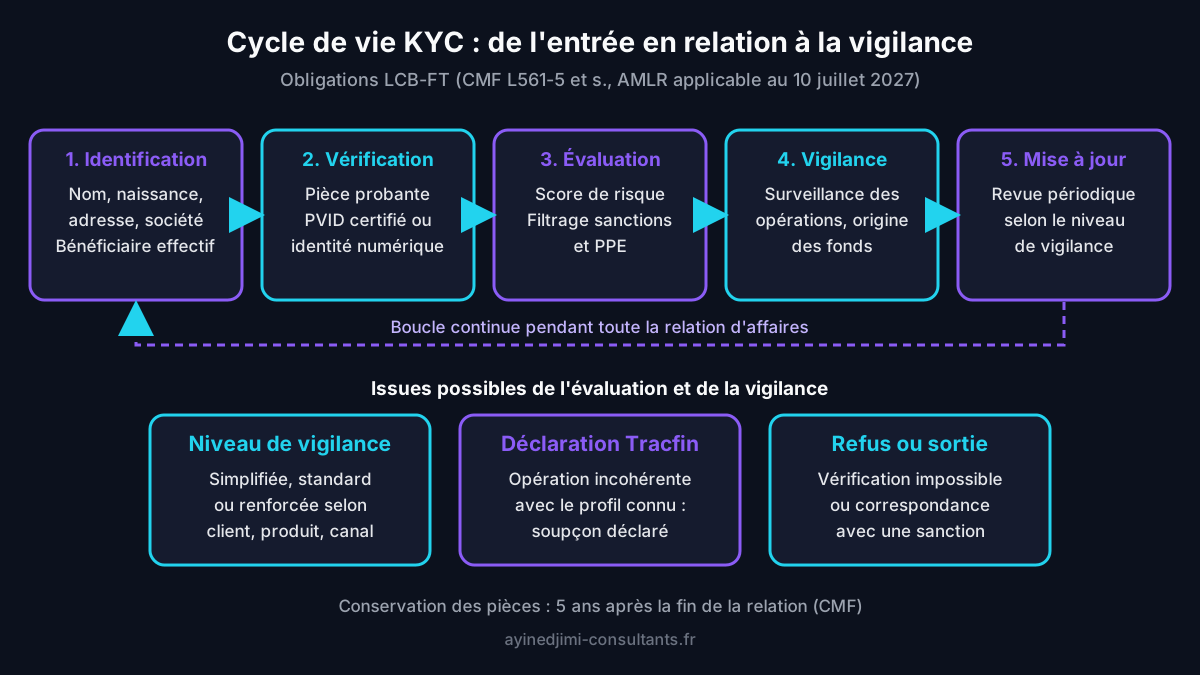
La connaissance client KYC repose sur quatre briques complémentaires. L'identification consiste à recueillir des informations déclaratives : nom, date de naissance, adresse, ou dénomination et numéro d'immatriculation pour une société. La vérification confronte ces informations à un document probant ou à une source fiable. La connaissance de la relation précise l'objet, le montant attendu des flux et l'origine des fonds. Enfin, la vigilance constante surveille les opérations pendant toute la durée de la relation.
Le terme anglo-saxon s'est imposé avec les recommandations du GAFI (Groupe d'action financière), qui fixe depuis sa création en 1989 les standards internationaux de lutte anti-blanchiment. Le droit européen parle plutôt de « mesures de vigilance à l'égard de la clientèle », traduction de customer due diligence (CDD). Les équipes conformité emploient souvent KYC, CDD ou « connaissance client » comme synonymes.
Une précision de vocabulaire évite bien des confusions. Le KYB (Know Your Business) applique la même logique aux personnes morales, avec un accent sur le bénéficiaire effectif, c'est-à-dire la personne physique qui contrôle in fine la société. Le KYT (Know Your Transaction) désigne la surveillance des opérations, notamment sur les crypto-actifs. Ces trois notions forment un continuum : une identité vérifiée sans surveillance des flux ne protège presque rien.
Réglementation KYC : le cadre français et européen en 2026
En France, la réglementation KYC est codifiée aux articles L561-1 et suivants du Code monétaire et financier (CMF). L'article L561-5 du CMF sur Légifrance impose aux personnes assujetties d'identifier leur client et, le cas échéant, son bénéficiaire effectif avant d'entrer en relation d'affaires, puis de vérifier ces éléments sur présentation d'un document écrit probant. Les articles suivants encadrent la connaissance de la relation, la vigilance renforcée et la déclaration de soupçon.
L'Autorité de contrôle prudentiel et de résolution (ACPR), adossée à la Banque de France, précise les attentes du superviseur dans ses lignes directrices relatives à l'identification, la vérification de l'identité et la connaissance de la clientèle, dont la version révisée date de décembre 2021. Ce document n'est pas contraignant en soi, mais il décrit les pratiques que les inspecteurs de l'ACPR s'attendent à trouver lors d'un contrôle sur place.
Le paquet européen AMLR, AMLD6 et AMLA
Le changement majeur vient du règlement (UE) 2024/1624, dit AMLR, adopté le 31 mai 2024. Selon la synthèse officielle publiée sur EUR-Lex, il fixe directement les mesures de vigilance à l'égard de la clientèle, notamment lors de l'entrée en relation et pour les transactions occasionnelles d'au moins 10 000 euros. Applicable le 10 juillet 2027, il remplace en grande partie la transposition nationale de la directive (UE) 2015/849.
Le paquet comprend aussi la directive (UE) 2024/1640, dite sixième directive, qui traite des sujets restés nationaux comme les registres de bénéficiaires effectifs et les cellules de renseignement financier, et le règlement (UE) 2024/1620 créant l'AMLA (Anti-Money Laundering Authority). Installée à Francfort et opérationnelle depuis juillet 2025, cette autorité prépare les normes techniques et supervisera directement certains groupes transfrontaliers à haut risque à partir de 2028.
Ce que l'AMLR change concrètement pour le KYC en UE
Pour les équipes opérationnelles, le KYC en UE devient plus homogène : mêmes données d'identification, mêmes seuils et mêmes règles sur les personnes politiquement exposées (PPE) dans les 27 États membres. Les acteurs présents dans plusieurs pays pourront unifier leurs parcours. En contrepartie, certaines tolérances nationales disparaîtront, et les normes techniques de l'AMLA préciseront les attributs à collecter, ce qui impose un travail d'analyse d'écart dès 2026.
- Identification renforcée des bénéficiaires effectifs, avec obligation de signaler les divergences constatées avec le registre central.
- Extension du périmètre des entités assujetties, notamment aux prestataires de crypto-actifs alignés sur MiCA et, à partir de 2029, aux clubs de football professionnels.
- Harmonisation des mesures de vigilance renforcée pour les pays tiers à haut risque identifiés par la Commission européenne.
- Encadrement plus strict du recours à des tiers et de l'externalisation des contrôles KYC.
KYC banque : les obligations concrètes des établissements
Le KYC banque se matérialise dès l'ouverture de compte. Pour une personne physique, l'établissement recueille l'identité complète et vérifie une pièce d'identité officielle en cours de validité. Pour une personne morale, il collecte l'extrait d'immatriculation, les statuts, l'identité des représentants légaux et celle des bénéficiaires effectifs. Il documente ensuite l'objet de la relation : revenus, activité professionnelle, montants et types d'opérations prévus.
La KYC réglementation bancaire ne s'arrête pas à l'entrée en relation. L'établissement doit actualiser les informations à une fréquence proportionnée au risque, surveiller les opérations atypiques et documenter ses analyses. Lorsqu'une opération paraît incohérente avec le profil connu, il interroge le client sur l'origine des fonds. Si le doute persiste, il adresse une déclaration de soupçon à Tracfin, le service de renseignement financier de Bercy, sans en informer le client.
Filtrage des sanctions et des PPE : les contrôles complémentaires au KYC
Au KYC s'ajoutent deux filtrages distincts. Le filtrage des listes de gel des avoirs (sanctions nationales, européennes et onusiennes) est une obligation de résultat : aucune ressource ne doit être mise à disposition d'une personne désignée. Le filtrage des PPE détermine si le client exerce ou a exercé une fonction publique importante, ce qui déclenche une vigilance renforcée et une décision d'entrée en relation prise à un niveau hiérarchique approprié.
Enfin, l'établissement doit pouvoir refuser l'entrée en relation ou y mettre fin lorsqu'il ne parvient pas à satisfaire ses obligations de vigilance. Ce principe, repris par l'AMLR, protège la banque mais génère des tensions avec le droit au compte. Les procédures internes doivent donc prévoir un circuit de décision traçable, motivé et revu par la conformité, plutôt qu'une clôture automatique déclenchée par un simple défaut de pièce.
211 165 déclarations de soupçon ont été reçues par Tracfin en 2024, une hausse de 13,2 % par rapport à 2023, selon le communiqué du ministère de l'Économie du 13 juin 2025. C'est la première fois que le seuil des 200 000 déclarations est franchi.
Approche par les risques : vigilance simplifiée, standard et renforcée
La politique KYC d'un établissement repose sur une classification des risques. Le principe est simple : l'intensité des contrôles doit être proportionnée au risque de blanchiment présenté par le client, le produit, le canal de distribution et la zone géographique. Un livret d'épargne réglementé ouvert en agence par un résident salarié n'appelle pas les mêmes diligences qu'un compte professionnel ouvert à distance par une société détenue via une structure étrangère.
Cette classification s'appuie sur une cartographie des risques formalisée, revue au moins annuellement et validée par la direction. Elle combine des critères objectifs, comme la nationalité, le secteur d'activité ou le volume d'espèces, et des signaux comportementaux observés en cours de relation. Le tableau suivant résume les trois niveaux de vigilance et leurs déclencheurs habituels, sous réserve des normes techniques que publiera l'AMLA.
| Niveau de vigilance | Déclencheurs typiques | Mesures KYC attendues | Fréquence de mise à jour indicative |
|---|---|---|---|
| Simplifiée | Produit à faible risque, client coté ou autorité publique, plafonds de flux bas | Identification et vérification allégées, justification documentée du faible risque | Lors d'un événement déclencheur ou selon la politique interne |
| Standard | Particulier résident, activité cohérente, canal en face à face ou identité numérique fiable | Pièce d'identité probante, objet de la relation, bénéficiaire effectif, filtrage sanctions et PPE | Périodique, proportionnée au risque |
| Renforcée | PPE, pays tiers à haut risque, montage complexe, entrée à distance sans moyen certifié | Origine des fonds et du patrimoine, validation par la direction, surveillance accrue des opérations | Rapprochée, au minimum annuelle en pratique |
| Refus ou sortie | Impossibilité de vérifier l'identité, incohérences persistantes, correspondance sanctions | Refus motivé, gel si requis, examen d'une déclaration de soupçon | Sans objet |
Conseil d'expert : documentez chaque score de risque avec ses variables d'entrée et la version de l'algorithme utilisé. Lors d'un contrôle de l'ACPR, l'établissement doit pouvoir expliquer pourquoi un client a été classé en vigilance standard plutôt que renforcée. Un score non reproductible, même juste, est une faiblesse de conformité autant qu'une faiblesse de sécurité.
Le KYC dans les transferts d'argent et les crypto-actifs
Dans les transferts d'argent, le KYC prend la forme de la règle de voyage (travel rule). Le règlement (UE) 2023/1113 impose que chaque virement soit accompagné d'informations sur le donneur d'ordre et sur le bénéficiaire. Il étend cette obligation aux transferts de certains crypto-actifs. Les orientations de l'Autorité bancaire européenne sur ce sujet s'appliquent depuis le 30 décembre 2024.
Concrètement, le prestataire du bénéficiaire doit détecter les informations manquantes ou incomplètes et décider d'exécuter, de rejeter ou de suspendre le transfert. Les omissions répétées d'un prestataire donneur d'ordre doivent être signalées. Pour les crypto-actifs, le prestataire vérifie en outre, au-delà de 1 000 euros, si une adresse auto-hébergée est bien détenue ou contrôlée par son client, ce qui limite le recours à des portefeuilles prête-noms.
Les sociétés de transfert d'argent, souvent sollicitées pour des envois vers des pays tiers, cumulent plusieurs risques : clients occasionnels, opérations en espèces et corridors géographiques sensibles. Leur dispositif KYC doit donc articuler identification à chaque opération au-delà des seuils, surveillance des fractionnements et filtrage systématique des sanctions. Le recours à des agents ou à des partenaires locaux ne transfère jamais la responsabilité réglementaire de l'établissement agréé.
Vérification d'identité à distance : PVID, eIDAS et biométrie
L'entrée en relation sans face-à-face est devenue la norme pour les néobanques et les plateformes de crypto-actifs. Pour encadrer cette pratique, l'ANSSI a publié un référentiel d'exigences destiné aux prestataires de vérification d'identité à distance (PVID). Ce référentiel, en version 1.1, prévoit deux niveaux de garantie, substantiel et élevé, et vise une fiabilité équivalente à un contrôle en face-à-face.
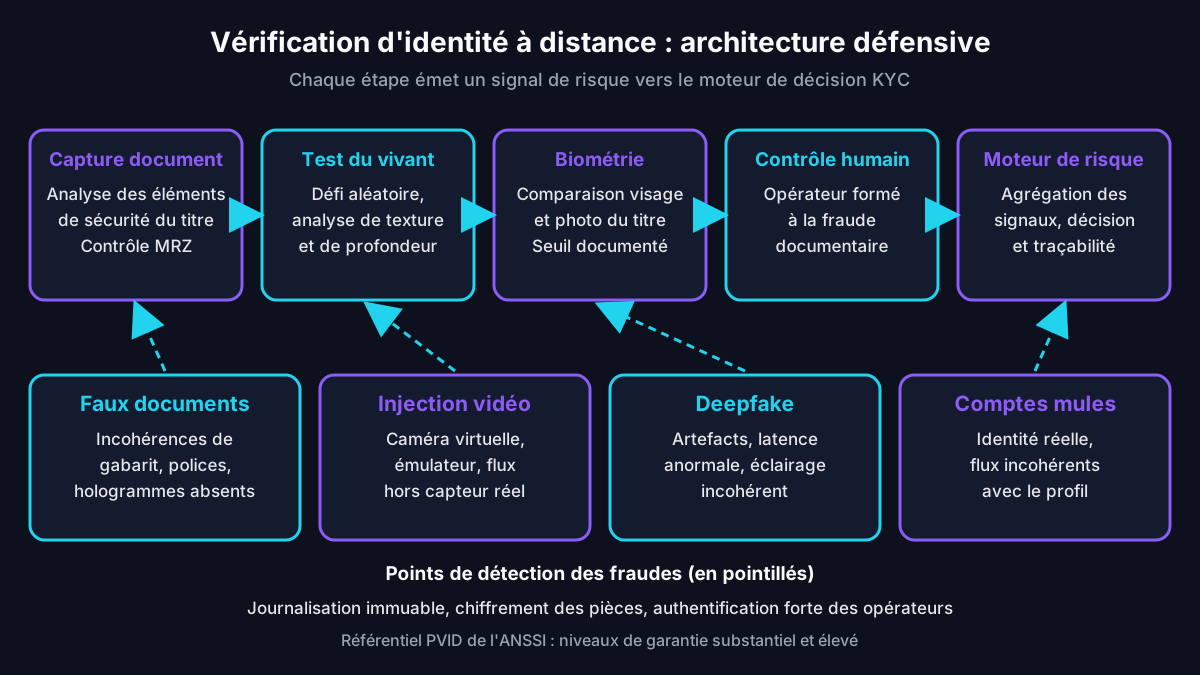
Un parcours PVID combine plusieurs contrôles : capture du titre d'identité et analyse de ses éléments de sécurité, capture vidéo du visage avec détection du vivant, comparaison biométrique entre le visage et la photo du document, puis validation par un opérateur humain formé à la fraude documentaire. Le Code monétaire et financier admet le recours à un PVID certifié comme mode de vérification de l'identité à distance, en alternative à d'autres mesures complémentaires.
L'identité numérique européenne
Le règlement eIDAS révisé prévoit le déploiement d'un portefeuille européen d'identité numérique par chaque État membre. Pour le KYC, cette évolution est structurante : un moyen d'identification électronique de niveau élevé permettrait de vérifier une identité sans capture vidéo, en s'appuyant sur un attribut signé par l'État. Les lignes directrices de l'ACPR considèrent déjà qu'un moyen d'identification électronique de niveau adéquat équivaut à une vérification en face-à-face.
Le choix entre PVID, identité numérique et procédés non certifiés doit être documenté dans la politique KYC. Un procédé non certifié n'est pas interdit, mais il impose généralement des mesures complémentaires, comme un premier virement depuis un compte ouvert au nom du client dans un établissement de l'Union, et classe souvent le client en vigilance renforcée. Ce surcoût opérationnel est à comparer au coût d'un prestataire certifié.
Fraude au KYC : deepfakes, faux documents et comptes mules
Les techniques de fraude évoquées dans cette section sont décrites uniquement pour aider les équipes de conformité et de sécurité à les comprendre et à les détecter. Tout test de robustesse d'un parcours KYC doit être réalisé dans un cadre légal, sur un environnement autorisé et avec l'accord écrit de l'établissement concerné.
La fraude à l'entrée en relation a changé de nature. Les fraudeurs combinent désormais des documents falsifiés de bonne qualité, des visages synthétiques générés par IA et des attaques par injection vidéo, qui contournent la caméra pour envoyer directement un flux manipulé à l'application. Ces offres sont commercialisées sur des forums criminels, comme le détaille notre analyse du Deepfake-as-a-Service et de la fraude IA industrialisée.
Le deuxième grand risque concerne les comptes mules : des comptes ouverts avec une identité réelle, parfois achetée à son titulaire, puis utilisés pour faire transiter des fonds frauduleux. Ici, la vérification d'identité est techniquement réussie, mais l'intention est malveillante. Seule la connaissance de la relation et la surveillance des flux, par exemple des entrées et sorties rapides sans activité économique cohérente, permettent de les détecter.
Signaux de détection à surveiller
- Métadonnées incohérentes du terminal : émulateur, caméra virtuelle, absence de capteurs physiques attendus sur un smartphone.
- Réutilisation d'un même visage, d'un même document ou d'une même adresse sur plusieurs dossiers distincts.
- Artefacts visuels lors de la détection du vivant : bords flous, éclairage incohérent, latence anormale entre consigne et mouvement.
- Profil déclaratif sans cohérence avec les premiers flux observés sur le compte.
Les retours d'expérience publics montrent que la vidéo truquée sert aussi à tromper des collaborateurs plutôt que des systèmes. Notre dossier sur la fraude par deepfake vidéo, cas réels et défenses décrit ces scénarios d'ingénierie sociale. Pour le KYC, la leçon est claire : le contrôle humain final doit être outillé et formé, sinon il devient le maillon que l'attaquant cible en priorité.
Retour terrain : Cas typique rencontré en mission — lors de l'audit du parcours d'entrée en relation d'un établissement de paiement, une caméra virtuelle installée sur un poste de test autorisé franchit fréquemment la détection du vivant sans la moindre alerte. La journalisation se limite souvent à la décision finale, sans métadonnées du terminal ni trace des revues manuelles, ce qui empêche toute investigation a posteriori. Les mesures retenues combinent contrôle d'intégrité du terminal et de la source vidéo, journaux horodatés de chaque étape et revue renforcée des dossiers signalés.
Sécurité des données KYC : RGPD, conservation et cybersécurité
Un dossier KYC concentre des données parmi les plus sensibles d'un système d'information : copie de pièce d'identité, gabarit biométrique, justificatifs de revenus et parfois informations fiscales. Une fuite expose les clients à l'usurpation d'identité et l'établissement à des sanctions cumulées. Le RGPD s'applique pleinement : la base légale est l'obligation légale, mais les principes de minimisation, de limitation de conservation et de sécurité restent impératifs.
La durée de conservation est fixée par le CMF : cinq ans à compter de la clôture du compte ou de la fin de la relation, pour les documents relatifs à l'identité et aux opérations. Au-delà, les données doivent être supprimées ou anonymisées, sauf obligation spécifique. Les données biométriques utilisées pour la détection du vivant relèvent de catégories particulières : leur traitement et leur durée de rétention exigent une analyse d'impact et des garanties renforcées.
Mesures techniques prioritaires
La plateforme KYC est un actif critique. Les mesures essentielles sont le chiffrement des pièces au repos avec des clés gérées dans un HSM ou un service de gestion de clés, le cloisonnement réseau, l'authentification forte des opérateurs et une journalisation immuable des consultations de dossiers. Pour les établissements financiers, ces exigences s'inscrivent dans la gestion du risque numérique imposée par le règlement DORA, détaillée dans notre premier bilan DORA 2026 et des contrôles ACPR.
Les prestataires KYC externes, qu'il s'agisse d'un PVID ou d'un fournisseur de filtrage, sont des tiers critiques. Le contrat doit préciser la localisation des données, les sous-traitants ultérieurs, les délais de notification d'incident et les droits d'audit. Un rapport d'assurance indépendant, comme celui décrit dans notre guide de conformité SOC 2, aide à évaluer la maturité d'un fournisseur sans le substituer à vos propres contrôles.
Environnement de test recommandé : pour évaluer un parcours KYC, nous préconisons un laboratoire isolé comprenant une instance de préproduction du parcours d'entrée en relation, des terminaux Android et iOS physiques et émulés, un jeu de documents de test fournis par l'éditeur ou par l'autorité émettrice (spécimens), un SIEM recevant les journaux applicatifs, et un moteur de règles de détection. Aucune donnée réelle de client n'y est utilisée. Les résultats dépendent de la solution testée et doivent être consignés dans un rapport de test daté.
Construire une politique KYC efficace et auditable
Une politique KYC est le document interne qui traduit les exigences réglementaires en règles opérationnelles. Elle est approuvée par l'organe de direction, déclinée en procédures et contrôlée par la conformité puis l'audit interne. Les étapes suivantes constituent une trame robuste, applicable à une banque comme à une fintech, à condition de l'adapter à la cartographie des risques propre à l'établissement.
- Réaliser la classification des risques LCB-FT par client, produit, canal et géographie, et la faire valider par la direction.
- Définir, pour chaque niveau de vigilance, les pièces exigées, les sources de vérification admises et les circuits de validation.
- Choisir les moyens de vérification à distance (PVID certifié, identité numérique, mesures complémentaires) et documenter ce choix.
- Paramétrer les scénarios de surveillance des opérations et les seuils d'alerte, puis mesurer leur pertinence chaque trimestre.
- Planifier la mise à jour périodique des dossiers selon le niveau de risque et suivre le taux de dossiers à jour.
- Former les opérateurs à la fraude documentaire et aux deepfakes, puis tester leurs réflexes sur des cas simulés.
- Prévoir les contrôles de deuxième et troisième niveau, ainsi qu'un reporting régulier à la direction.
Le suivi des dossiers à mettre à jour est un point de contrôle récurrent de l'ACPR. Un indicateur simple, calculé dans l'entrepôt de données de conformité, permet d'identifier les relations dont la revue est échue. L'exemple ci-dessous illustre une requête de pilotage ; les noms de tables et les périodicités sont fictifs et doivent être alignés sur votre propre politique interne.
-- Dossiers KYC dont la revue périodique est échue, par niveau de vigilance
SELECT c.client_id,
       c.niveau_vigilance,
       c.date_derniere_revue,
       CASE c.niveau_vigilance
         WHEN 'RENFORCEE' THEN c.date_derniere_revue + INTERVAL '12 months'
         WHEN 'STANDARD'  THEN c.date_derniere_revue + INTERVAL '36 months'
         ELSE c.date_derniere_revue + INTERVAL '60 months'
       END AS date_revue_due
FROM conformite.clients_kyc c
WHERE c.statut_relation = 'ACTIVE'
  AND CURRENT_DATE > CASE c.niveau_vigilance
         WHEN 'RENFORCEE' THEN c.date_derniere_revue + INTERVAL '12 months'
         WHEN 'STANDARD'  THEN c.date_derniere_revue + INTERVAL '36 months'
         ELSE c.date_derniere_revue + INTERVAL '60 months'
       END
ORDER BY c.niveau_vigilance DESC, date_revue_due;
Ce type de requête n'a de valeur que si les données sources sont fiables. La qualité du référentiel client, c'est-à-dire l'absence de doublons, des dates de revue renseignées et des niveaux de risque à jour, conditionne toute la chaîne. Beaucoup d'établissements découvrent lors d'un contrôle que leur indicateur repose sur des champs mal alimentés. Un plan de remédiation des données est souvent le premier chantier d'un projet KYC.
KYC et intelligence artificielle : automatiser sans perdre le contrôle
L'intelligence artificielle est omniprésente dans les solutions de connaissance client : lecture automatique des documents, comparaison faciale, détection du vivant, scoring de risque et réduction des faux positifs du filtrage. Ces gains sont réels, mais ils créent des obligations. Un système d'identification biométrique ou de notation de clients peut relever des catégories encadrées par le règlement européen sur l'IA, détaillé dans notre guide sur l'AI Act 2026 et les systèmes à haut risque.
Le cumul des exigences est un enjeu en soi. Un modèle de scoring KYC traite des données personnelles, prend des décisions qui affectent l'accès aux services financiers et doit rester explicable au superviseur. La double conformité RGPD et AI Act impose donc une gouvernance commune : registre des traitements, analyse d'impact, documentation du modèle, supervision humaine et surveillance des biais, notamment pour la comparaison faciale.
Une règle pratique s'impose : aucune décision de refus d'entrée en relation ne doit reposer uniquement sur un score automatique sans possibilité de revue humaine. Les équipes conformité doivent pouvoir reconstituer les signaux qui ont conduit à une alerte, corriger un faux positif et réentraîner ou recalibrer le modèle. Cette traçabilité est aussi un atout opérationnel : elle accélère les enquêtes et améliore les déclarations de soupçon.
Piloter le dispositif KYC : indicateurs et contrôles internes
Un dispositif KYC mature se pilote avec quelques indicateurs suivis dans le temps : délai moyen d'entrée en relation, taux d'abandon du parcours, part des dossiers en vigilance renforcée, taux de dossiers à jour, taux de faux positifs du filtrage et nombre de déclarations de soupçon issues d'une alerte KYC. Leur évolution compte davantage que leur valeur absolue, car chaque établissement a un profil de clientèle différent.
Ces indicateurs alimentent le contrôle interne. Le contrôle permanent de deuxième niveau vérifie par échantillonnage la complétude des dossiers et la justification des niveaux de vigilance. L'audit interne évalue ensuite l'efficacité globale du dispositif, y compris la sécurité des outils et des prestataires. Les constats doivent donner lieu à des plans d'action datés, suivis jusqu'à leur clôture et présentés à l'organe de direction.
À lire aussi : les exigences de contrôle interne SOX.
Questions fréquentes
Qu'est-ce que le KYC dans une banque ?
Dans une banque, le KYC désigne les contrôles obligatoires réalisés avant et pendant la relation avec un client. La banque identifie la personne ou la société, vérifie l'identité sur un document probant, identifie le bénéficiaire effectif, puis recueille des informations sur l'objet de la relation, les revenus et l'origine des fonds. Ces obligations découlent des articles L561-5 et suivants du Code monétaire et financier. Pendant toute la relation, la banque surveille les opérations et met à jour le dossier selon le niveau de risque. En cas d'opération suspecte, elle adresse une déclaration de soupçon à Tracfin. Sans éléments suffisants, elle doit refuser d'ouvrir le compte ou mettre fin à la relation.
C'est quoi le KYC, en termes simples ?
Le KYC, pour Know Your Customer, signifie littéralement « connaître son client ». En termes simples, c'est la procédure par laquelle un professionnel de la finance vérifie que vous êtes bien la personne que vous prétendez être et comprend pourquoi vous utilisez ses services. Concrètement, on vous demande une pièce d'identité, parfois un selfie vidéo, un justificatif de domicile ou de revenus. L'objectif est d'empêcher l'utilisation du système financier pour blanchir de l'argent, financer le terrorisme ou commettre des fraudes à l'identité. Le KYC concerne les banques, mais aussi les assureurs, les plateformes de crypto-actifs, les notaires et de nombreuses autres professions assujetties.
Qu'est-ce que le Know Your Customer (KYC) dans les transferts d'argent ?
Dans les transferts d'argent, le KYC impose d'identifier l'expéditeur et de transmettre des informations sur lui et sur le bénéficiaire avec chaque virement. Le règlement (UE) 2023/1113 encadre cette « règle de voyage » pour les transferts de fonds et certains crypto-actifs. Le prestataire qui reçoit le transfert doit détecter les informations manquantes et décider de l'exécuter, de le suspendre ou de le rejeter. Les sociétés de transfert d'argent vérifient également l'identité de leurs clients occasionnels au-delà de certains seuils ou en cas de soupçon. Elles surveillent les fractionnements d'opérations et filtrent systématiquement les listes de sanctions avant d'exécuter l'envoi.
Quel est le rôle de la Banque de France dans le KYC ?
La Banque de France intervient via l'Autorité de contrôle prudentiel et de résolution (ACPR), qui lui est adossée. L'ACPR supervise le respect des obligations de lutte contre le blanchiment par les banques, assureurs et établissements de paiement. Elle publie des lignes directrices sur l'identification, la vérification de l'identité et la connaissance de la clientèle, qui décrivent ses attentes sans être juridiquement contraignantes. Elle mène des contrôles sur place et sur pièces, et sa Commission des sanctions peut prononcer des blâmes et des sanctions pécuniaires publiées. À partir de 2028, l'autorité européenne AMLA supervisera directement certains grands groupes transfrontaliers, en coordination avec l'ACPR.
Une banque peut-elle bloquer un compte pour un KYC incomplet ?
Oui. Lorsqu'un établissement ne parvient pas à identifier son client, à vérifier son identité ou à obtenir les informations sur l'objet de la relation, le Code monétaire et financier lui interdit d'ouvrir le compte ou de poursuivre la relation. En pratique, la banque demande d'abord une mise à jour des pièces, puis peut restreindre certaines opérations avant de clôturer le compte. Le client a intérêt à répondre rapidement aux demandes de mise à jour. En cas de clôture contestée, il peut solliciter la procédure de droit au compte auprès de la Banque de France, qui désigne un établissement tenu d'ouvrir un compte avec des services bancaires de base.
Conclusion
Le KYC est à la fois une obligation réglementaire, un processus métier et une surface d'attaque. En 2026, les établissements doivent préparer l'application de l'AMLR au 10 juillet 2027, sécuriser des parcours à distance ciblés par les deepfakes et protéger des dossiers qui concentrent les données les plus sensibles de leurs clients. Les acteurs qui réussiront sont ceux qui traiteront la réglementation KYC banque comme un projet de gouvernance des risques plutôt que comme une simple liste de pièces.
Concrètement, trois chantiers méritent d'être lancés sans attendre : une analyse d'écart avec l'AMLR, un test de robustesse des parcours de vérification à distance et une revue de la sécurité de la plateforme KYC. Intégrer ces travaux dans un système de management de la sécurité, en s'appuyant sur le guide complet ISO 27001, permet de relier conformité LCB-FT, protection des données et pilotage du risque numérique.
Faire auditer votre dispositif KYC
Ayi NEDJIMI accompagne banques, établissements de paiement et prestataires de crypto-actifs dans l'audit de leurs parcours KYC, la sécurisation des données d'identité et la préparation à l'AMLR. Échangeons sur vos enjeux.
Demander un audit KYCÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire