






La 6e édition de l'ISO/IEC 27000, publiée en juillet 2026, n'est plus un glossaire : concepts du SMSI, 18 normes en 6 catégories, liens avec 27001 et NIS 2.
La norme ISO 27000, de son nom complet ISO/IEC 27000, est le document d'entrée de la famille de normes consacrée aux systèmes de management de la sécurité de l'information (SMSI). Elle n'impose aucune exigence : elle explique les concepts, les principes et la façon dont les normes de la série s'articulent autour de l'ISO/IEC 27001, la norme d'exigences sur laquelle porte la certification d'un SMSI. Sa sixième édition, l'ISO/IEC 27000:2026, publiée en juillet 2026, change de nature : elle abandonne son rôle de glossaire officiel pour devenir une vue d'ensemble conceptuelle et une cartographie de dix-huit documents répartis en six catégories. Pour un RSSI, un responsable conformité ou un auditeur interne, cette évolution modifie la manière de citer les définitions dans la documentation et de choisir les normes complémentaires. Ce guide présente les nouveautés, les concepts clés, la cartographie, les liens avec NIS 2 et l'accès au PDF officiel, en complément de notre guide complet de la norme ISO 27001.
Résumé exécutif : L'ISO/IEC 27000:2026 est une norme de vue d'ensemble, non certifiable, qui présente les concepts du SMSI et la place de chaque norme de la famille. Elle ne contient plus que les définitions nécessaires à son propre texte : les autres termes sont désormais définis dans la norme qui les emploie et consultables sur la plateforme en ligne de l'ISO. La certification reste fondée sur l'ISO/IEC 27001:2022, sans période de transition liée à cette nouvelle édition. L'action prioritaire consiste à corriger les renvois documentaires du type « termes définis dans l'ISO/IEC 27000 » et à utiliser la nouvelle cartographie pour sélectionner les normes utiles.
Points clés de cet article :
- Recherchez dans vos politiques, contrats et supports de formation chaque renvoi à l'ISO/IEC 27000 utilisé comme source de définitions, puis corrigez-le lors de la prochaine revue documentaire.
- Ne planifiez aucune transition de certificat : l'ISO/IEC 27001:2022 et son amendement de 2024 restent le référentiel d'audit.
- Servez-vous des six catégories de l'édition 2026 pour choisir les normes complémentaires réellement utiles à votre SMSI.
- Construisez votre déclaration d'applicabilité à partir des risques, puis utilisez l'annexe A de l'ISO/IEC 27001 comme contrôle d'exhaustivité.
- Téléchargez le PDF uniquement depuis la boutique officielle de l'ISO et vérifiez la mention « Édition 6, 2026 ».
Norme ISO 27000 : définition, statut et périmètre
L'ISO/IEC 27000 est élaborée par le sous-comité ISO/IEC JTC 1/SC 27, chargé de la sécurité de l'information, de la cybersécurité et de la protection de la vie privée. Elle s'adresse à toute organisation, quels que soient sa taille, son secteur ou son statut, qui souhaite comprendre le fonctionnement d'un SMSI avant de s'engager dans un projet de mise en œuvre ou de certification selon l'ISO/IEC 27001.
ISO/IEC 27000 : norme internationale de vue d'ensemble qui présente les concepts et les principes de la sécurité de l'information et des systèmes de management associés, permettant de comprendre comment l'ISO/IEC 27001 et les normes qui l'accompagnent s'articulent avant de les sélectionner ou de les appliquer.
Sur sa fiche officielle de l'ISO/IEC 27000:2026, l'ISO indique clairement qu'il ne s'agit pas d'une norme d'exigences : les exigences applicables à un SMSI figurent dans l'ISO/IEC 27001. Le titre français de la sixième édition est « Sécurité de l'information, cybersécurité et protection de la vie privée — Systèmes de management de la sécurité de l'information — Vue d'ensemble ».
L'histoire du document explique son rôle. La première édition, publiée en 2009 sous le titre « Vue d'ensemble et vocabulaire », devait à la fois introduire les normes gravitant autour de l'ISO/IEC 27001 et harmoniser leur terminologie. Selon le SC 27 Journal 2026, numéro 2, elle était, comme l'ISO 9000, mise gratuitement à disposition, puis révisée en 2012, 2014, 2016 et 2018 avant la refonte de 2026.
Un « document horizontal » : qu'est-ce que cela implique ?
L'avant-propos de l'édition 2026 précise qu'elle a reçu le statut de document horizontal au sens des Directives ISO/IEC, partie 1. Concrètement, elle expose des notions transverses, comme la confidentialité, l'intégrité, la disponibilité ou le système de management, sur lesquelles les autres documents de la famille s'appuient. Elle ne fixe pas de méthode, mais elle fournit le cadre de lecture commun aux implémenteurs, aux auditeurs et aux décideurs.
Ce que change l'édition ISO/IEC 27000:2026
La sixième édition a été publiée le 3 juillet 2026, après plus de quatre années de travaux, et annule l'édition de 2018, désormais retirée. La reprise européenne EN ISO/IEC 27000:2026 a suivi le 15 juillet 2026, selon les analyses publiées par plusieurs praticiens et organismes de certification. L'avant-propos de la norme résume les principales modifications apportées au document :
- le titre a été modifié et la mention « vocabulaire » a disparu ;
- la structure a été revue pour souligner le rôle principal du document : donner une vue d'ensemble des normes liées au SMSI et expliquer leurs relations ;
- un texte présentant les concepts et principes de la sécurité de l'information et des SMSI a été ajouté ;
- l'article 3 ne contient plus que les définitions des termes utilisés pour exposer ces concepts ;
- le document n'est plus un document de terminologie pour l'ensemble de la famille.
| Critère | ISO/IEC 27000:2018 (5e édition) | ISO/IEC 27000:2026 (6e édition) |
|---|---|---|
| Titre | Vue d'ensemble et vocabulaire | Vue d'ensemble |
| Rôle principal | Glossaire de référence et présentation du SMSI | Concepts, principes et relations entre les normes |
| Termes définis à l'article 3 | Environ 77 termes selon les décomptes publiés | 12 termes nécessaires au texte |
| Classement des normes | Exigences, lignes directrices générales, lignes directrices sectorielles | Six catégories fonctionnelles |
| Volume | 27 pages | 11 pages dans la version anglaise |
| Lecture de l'annexe A de l'ISO/IEC 27001 | Sélection des mesures depuis l'annexe | Vérification qu'aucune mesure nécessaire n'est omise |
Ce qui ne change pas compte autant que les nouveautés. L'ISO/IEC 27001:2022, complétée par son amendement de 2024, demeure le référentiel de certification. Les certificats en cours et les programmes d'audit ne sont pas affectés, et aucune période de transition n'est prévue, puisque la norme d'exigences elle-même n'a pas été révisée. L'ISO/IEC 27000:2026 ne crée, ne retire et ne réécrit aucune mesure de sécurité.
Où trouver les définitions maintenant que l'ISO 27000 n'est plus un glossaire ?
Le changement de doctrine remonte à la révision de l'ISO/IEC 27002 publiée en 2022. Le SC 27 a alors estimé plus pratique que chaque norme contienne la définition de tous les termes qu'elle emploie. Les termes du risque relèvent ainsi de l'ISO/IEC 27005, tandis que ceux des mesures de sécurité relèvent de l'ISO/IEC 27002. L'ISO/IEC 27000 ne sert donc plus de référence normative centrale pour le vocabulaire.
L'édition 2026 conserve néanmoins une douzaine de définitions, parmi lesquelles la confidentialité, l'intégrité, la disponibilité et la sécurité de l'information elle-même. Pour tous les autres termes, la référence pratique devient la plateforme de consultation en ligne de l'ISO (Online Browsing Platform, OBP), qui permet de rechercher une définition et d'identifier la norme source, ainsi que l'Electropedia, la base terminologique en ligne de l'IEC.
Cette approche présente un avantage : un terme peut évoluer lorsque la norme qui l'emploie est révisée, sans attendre une refonte complète du document de tête. Elle impose en contrepartie une discipline documentaire. Une définition doit toujours être citée avec sa norme source et son édition, faute de quoi deux équipes peuvent utiliser le même mot avec deux sens différents.
Impact sur votre documentation SMSI
Politiques de sécurité, glossaires, annexes contractuelles et supports de sensibilisation contiennent fréquemment la formule « termes tels que définis dans l'ISO/IEC 27000 ». Ce renvoi pointe désormais vers un document qui ne porte plus la plupart de ces termes. Il ne s'agit pas d'une non-conformité urgente, mais d'une correction à intégrer à la prochaine revue, dans le cadre de votre procédure de gestion documentaire du SMSI (clause 7.5).
Les concepts et principes clés exposés par la norme
L'article 4 de l'ISO/IEC 27000:2026 part du besoin de sécurité dans un monde interconnecté, clarifie les notions d'information et de sécurité de l'information, puis décrit leur interaction avec des risques en évolution constante. Il présente ensuite le SMSI sous l'angle de ses objectifs, de son périmètre et de son approche, avant d'exposer les principes de mise en œuvre et l'intégration des exigences de sécurité dans les processus métier.
Confidentialité, intégrité, disponibilité et propriétés associées
La confidentialité désigne la propriété selon laquelle une information n'est ni rendue accessible ni divulguée à des personnes, entités ou processus non autorisés. L'intégrité correspond à l'exactitude et à la complétude de l'information, et la disponibilité à son accessibilité et à son utilisabilité à la demande d'une entité autorisée. Ces trois propriétés forment le socle de la sécurité de l'information.
D'autres propriétés peuvent compléter cette triade selon le contexte : l'authenticité, l'imputabilité, la non-répudiation ou la fiabilité. Un service de signature électronique privilégiera par exemple la non-répudiation, tandis qu'un système industriel donnera la priorité à la disponibilité et à l'intégrité des commandes. Le SMSI doit expliciter ces priorités, car elles orientent l'appréciation des risques et le choix des mesures.
Risques, mesures de sécurité et plan de traitement
Selon une analyse de l'article 4.1.5 publiée par GRCLab, la norme classe les mesures en quatre thèmes, organisationnel, humain, physique et technologique, et en trois natures : préventive, détective et corrective. Elle insiste sur leur fonctionnement conjoint au sein du plan de traitement des risques : un équilibre entre ces trois natures rend le dispositif résistant à la défaillance d'une mesure isolée.
Cette lecture dépasse le plan de traitement vu comme un simple plan projet. Une fois les mesures déployées, le plan devient la description de leur articulation : quelles mesures réduisent la vraisemblance, lesquelles détectent ce qui échappe à la prévention, lesquelles limitent les conséquences. Une mesure préventive unique, sans détection en relais, constitue un point de fragilité, même si elle est parfaitement mise en œuvre.
Les parties intéressées, adversaires compris
L'édition 2026 élargit explicitement la notion de partie intéressée. Aux clients, fournisseurs, partenaires, salariés, actionnaires, administrations et régulateurs s'ajoutent les concurrents et les criminels, dont les activités constituent précisément ce contre quoi les mesures du SMSI doivent protéger l'organisation. Pour l'analyse du contexte et la définition du document de périmètre du SMSI (clause 4.3), cela implique d'intégrer une vision réaliste de la menace.
Les principes de mise en œuvre rappellent enfin que la sécurité ne se délègue pas entièrement à la DSI. L'engagement de la direction, l'attribution claire des rôles et l'intégration de la sécurité dans les processus métier conditionnent l'efficacité du système. Une matrice RACI des rôles et responsabilités du SMSI aide à rendre ces responsabilités visibles et auditables.
Cartographie de la famille ISO 27000 : 18 documents, 6 catégories
L'article 5 de l'ISO/IEC 27000:2026 introduit une taxonomie des documents liés au SMSI. Elle regroupe dix-huit normes publiées par le groupe de travail 1 du SC 27 en six catégories, différentes du classement des éditions précédentes, qui distinguait normes d'exigences, lignes directrices générales et lignes directrices sectorielles. Chaque norme fait l'objet d'un court paragraphe décrivant son domaine d'application.
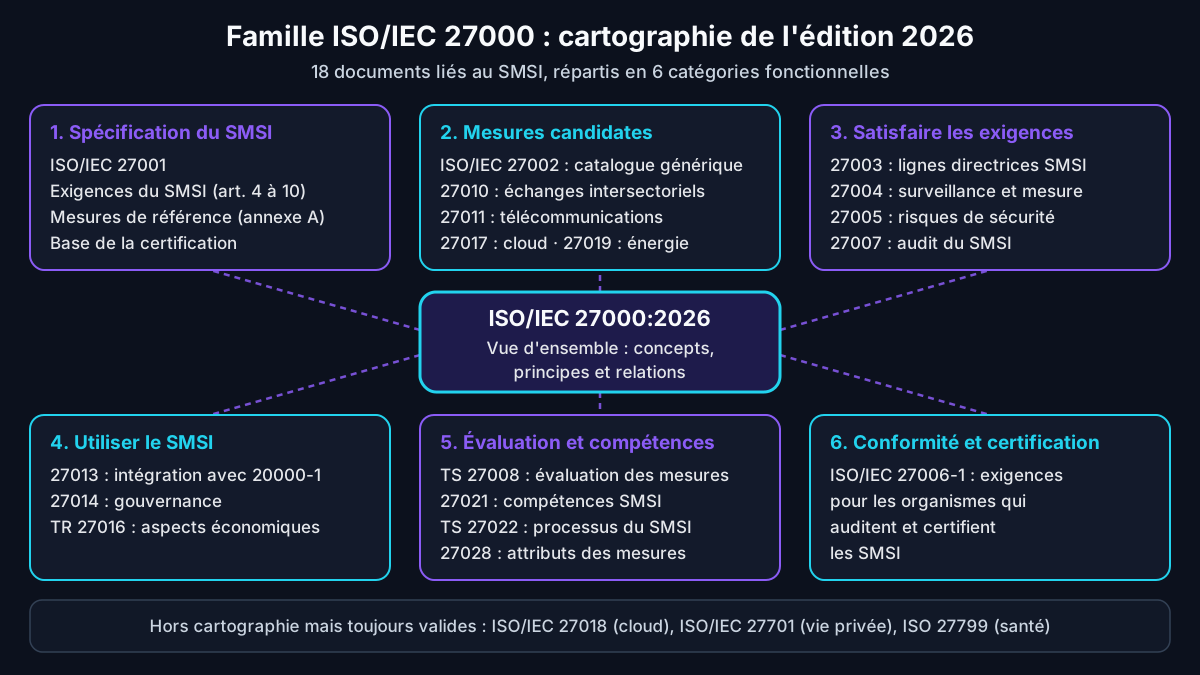
| Catégorie | Documents rattachés | Question à laquelle elle répond |
|---|---|---|
| Spécification du SMSI | ISO/IEC 27001 | Quelles exigences faut-il satisfaire pour établir, maintenir et améliorer un SMSI certifiable ? |
| Mesures de sécurité candidates nécessaires | ISO/IEC 27002, 27010, 27011, 27017, 27019 | Quelles mesures envisager, de façon générique ou pour un contexte précis (télécommunications, cloud, énergie, échanges intersectoriels) ? |
| Satisfaction des exigences du SMSI | ISO/IEC 27003, 27004, 27005, 27007 | Comment mettre en œuvre le SMSI, mesurer son efficacité, gérer les risques et l'auditer ? |
| Utilisation du SMSI | ISO/IEC 27013, 27014, TR 27016 | Comment intégrer le SMSI à la gestion des services, à la gouvernance et aux décisions économiques ? |
| Évaluation des mesures, attributs, processus et compétences | ISO/IEC TS 27008, 27021, TS 27022, 27028 | Comment évaluer les mesures, structurer les processus et définir les compétences attendues ? |
| Évaluation de la conformité | ISO/IEC 27006-1 | Quelles exigences s'imposent aux organismes qui auditent et certifient les SMSI ? |
Lire la cartographie : mesures candidates, attributs et normes absentes
L'expression « mesures de sécurité candidates nécessaires » mérite attention. Le terme « candidates » signifie que ces catalogues proposent des options : c'est la direction qui détermine ce qui est nécessaire, au regard de l'appréciation des risques et de l'appétence au risque. Les normes sectorielles comme l'ISO/IEC 27017 pour le cloud, révisée en 2026, ou l'ISO/IEC 27019 pour l'énergie, n'imposent donc pas davantage de mesures obligatoires.
La catégorie consacrée aux attributs accueille l'ISO/IEC 27028, qui donne des lignes directrices sur l'utilisation des attributs des mesures de sécurité. Ce document était en phase finale d'approbation et de publication au second semestre 2026 : vérifiez son statut sur le site de l'ISO avant de le citer comme norme publiée dans vos procédures.
Les normes qui n'apparaissent pas dans la cartographie
Plusieurs normes connues ne figurent pas parmi les dix-huit documents. L'ISO/IEC 27009, l'ISO/IEC 27018, consacrée aux données personnelles dans le cloud public, et l'ISO 27799, dédiée à la santé, ne sont plus comptées dans la famille, sans être retirées pour autant. Le SC 27 explique que la cartographie se limite aux documents de son groupe de travail 1, ce qui exclut par exemple l'ISO/IEC 27018 et l'ISO/IEC 27032.
L'ISO/IEC 27701:2025, publiée en octobre 2025, est désormais une norme autonome de système de management de la protection de la vie privée, que l'on peut appliquer sans SMSI préexistant. Elle fera l'objet d'un article dédié. Retenez simplement que l'absence d'une norme dans la cartographie ne la rend pas obsolète : elle relève d'un autre périmètre de travail du comité.
ISO 27000, ISO 27001 et ISO 27002 : qui fait quoi ?
Les trois numéros sont souvent confondus, y compris dans des appels d'offres. L'ISO/IEC 27000 explique les concepts et dresse la carte. L'ISO/IEC 27001 spécifie les exigences d'un SMSI dans ses articles 4 à 10 et fournit, en annexe A, une liste de mesures de référence. L'ISO/IEC 27002 apporte des recommandations détaillées sur ces mesures ; son contenu est traité dans un article distinct et n'est pas développé ici.
L'apport le plus concret de l'édition 2026 concerne la lecture de l'annexe A. L'organisation détermine d'abord, à partir du traitement de ses risques, les mesures dont elle a besoin. Elle peut les concevoir elle-même ou les puiser dans n'importe quelle source. Elle les compare ensuite à l'annexe A pour vérifier qu'aucune mesure nécessaire n'a été omise : l'annexe A sert de contrôle d'exhaustivité, pas de catalogue à cocher.
L'erreur classique du « copier-coller » de l'annexe A
Beaucoup de déclarations d'applicabilité reprennent les 93 mesures de l'annexe A avec une colonne oui ou non, puis rattachent les risques a posteriori. Un SMSI construit ainsi peut obtenir sa certification, mais il présente deux faiblesses : des mesures qui ne couvrent aucun risque réel et des risques dépourvus de mesure, parce que l'annexe ne prévoit rien pour eux. Notre guide d'implémentation pas à pas d'un SMSI ISO 27001 détaille l'ordre logique à suivre.
Cette précision ne crée aucune exigence nouvelle : elle reformule ce que l'article 6.1.3 de l'ISO/IEC 27001:2022 prévoit déjà. Elle donne toutefois un argument clair aux responsables de SMSI face à des interlocuteurs qui assimilent conformité et cochage exhaustif de l'annexe. Les auditeurs de certification disposent de la même vue d'ensemble et attendent une démarche fondée sur les risques.
Utiliser la norme ISO 27000 pour lancer ou piloter un SMSI
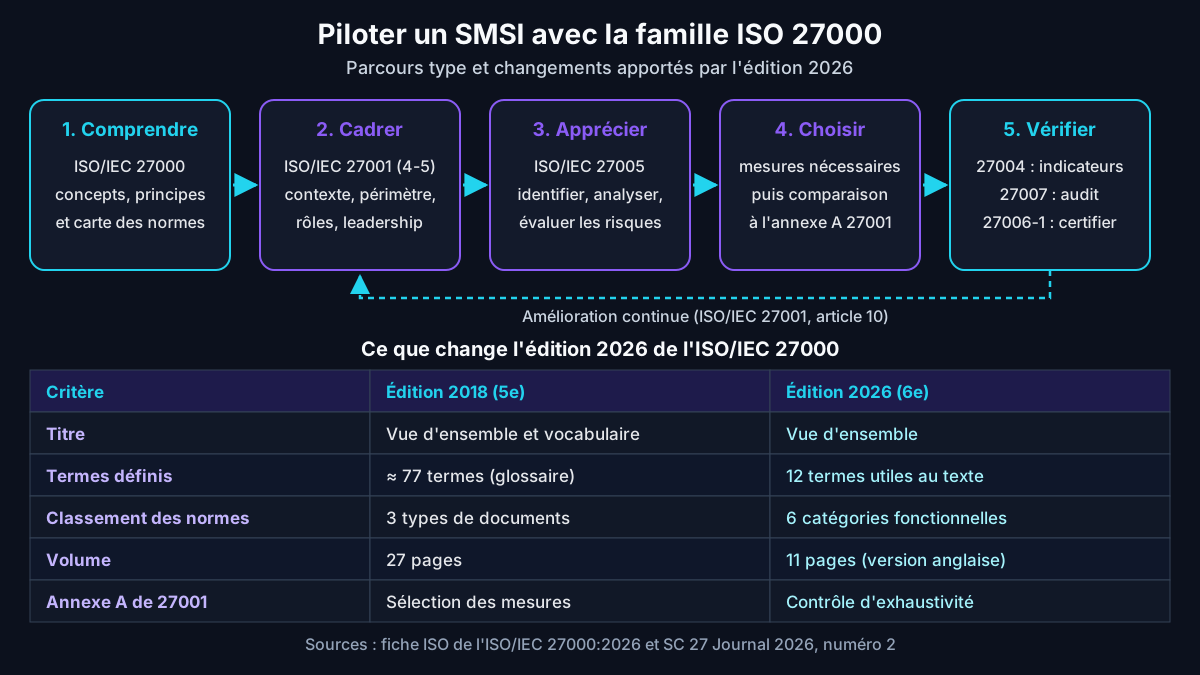
Lire l'ISO/IEC 27000 avant l'ISO/IEC 27001 évite de nombreuses erreurs de cadrage, en particulier dans les organisations qui découvrent les systèmes de management. Le document est court et peut être lu en une demi-journée, y compris par des membres du comité de direction. Voici un enchaînement pratique pour en tirer parti au démarrage d'un projet :
- Faites lire les articles 4 et 5 de l'ISO/IEC 27000 au sponsor et au futur responsable du SMSI pour partager les mêmes concepts.
- Rédigez un glossaire interne court, chaque terme renvoyant à sa norme source et à son édition.
- Cadrez le contexte, les parties intéressées et le périmètre selon les articles 4 et 5 de l'ISO/IEC 27001.
- Appréciez les risques avec une méthode cohérente avec l'ISO/IEC 27005, puis déterminez les mesures nécessaires.
- Comparez ces mesures à l'annexe A et rédigez la déclaration d'applicabilité.
- Sélectionnez les normes complémentaires dans la cartographie : 27004 pour les indicateurs, 27007 pour l'audit, normes sectorielles si nécessaire.
Le vocabulaire partagé est aussi un sujet de communication interne. Les mêmes mots, « risque », « mesure », « incident » ou « actif », n'ont pas toujours le même sens pour la DSI, les juristes et les métiers. Un plan de communication SMSI (clause 7.4) permet de diffuser le glossaire et les messages clés au bon public, au bon moment.
Conseil d'expert : utilisez la cartographie de l'édition 2026 comme grille de décision budgétaire. Pour chaque catégorie, notez la norme envisagée, la question précise qu'elle doit résoudre et la personne qui l'utilisera. Une norme achetée sans lecteur identifié finit rarement exploitée. Dans la catégorie compétences, l'ISO/IEC 27021 s'articule naturellement avec une matrice de compétences SMSI (clause 7.2).
Mettre à jour son référentiel documentaire après l'édition 2026
La mise à jour documentaire est le seul chantier réellement induit par la nouvelle édition. Il s'agit de repérer les renvois à l'ISO/IEC 27000, de qualifier leur usage, puis de décider pour chacun d'une correction proportionnée. Sur un référentiel exporté en texte ou en Markdown, une recherche par expression régulière permet de produire un inventaire exhaustif en quelques minutes, sans outil spécialisé.
rg -n -i --type-add 'doc:*.{md,txt,html}' -t doc \
  'iso(/iec)?[ -]?27000(:20(09|12|14|16|18|26))?' ./referentiel-smsi \
  | tee inventaire-renvois-iso27000.txt

rg -n -i -t md "(au sens de|d[ée]finis? (dans|par|selon)).{0,60}27000" ./referentiel-smsi
Get-ChildItem .\referentiel-smsi -Recurse -Include *.md,*.txt,*.html |
Select-String -Pattern 'ISO(/IEC)?[ -]?27000' |
Select-Object Path, LineNumber, Line |
Export-Csv .\inventaire-renvois-iso27000.csv -NoTypeInformation -Encoding UTF8Environnement de test : commandes vérifiées sur un référentiel documentaire SMSI fictif versionné sous Git, hébergé sur une machine virtuelle Debian 12 avec ripgrep 14, et sur Windows Server 2022 avec PowerShell 7.4. Le jeu de test contenait des modèles de politique, un glossaire et une déclaration d'applicabilité exportés en Markdown, sans aucune donnée réelle de client.
Les fichiers Word ou PDF doivent être exportés en texte au préalable, car ces formats compressés ne sont pas lus directement par une recherche textuelle. Une fois l'inventaire obtenu, classez chaque occurrence selon son usage, puis appliquez la décision adaptée :
- renvoi pour une définition : citez la norme qui emploie réellement le terme, par exemple l'ISO/IEC 27005 pour le vocabulaire du risque, ou définissez le terme localement ;
- référence dans un contrat ou une annexe de sécurité : faites valider la nouvelle formulation par le service juridique avant la prochaine révision du contrat ;
- support de formation : remplacez les diapositives « vocabulaire ISO 27000 » par une présentation des concepts et de la cartographie ;
- mention de la famille de normes : conservez-la, en citant l'édition 2026 et ses six catégories.
Retour terrain : Cas typique rencontré en mission — l'inventaire des renvois produit par ces recherches fait apparaître, dans le référentiel d'une ETI, plusieurs définitions concurrentes d'« incident de sécurité » entre la politique, les contrats fournisseurs et les supports de sensibilisation. Les obligations de notification des prestataires deviennent alors contestables. Correction retenue : un glossaire interne unique, validé par le service juridique, auquel chaque document renvoie lors de sa prochaine révision.
ISO 27000, NIS 2 et réglementation européenne
La directive (UE) 2022/2555, dite directive NIS 2, impose aux entités essentielles et importantes des mesures de gestion des risques de cybersécurité. Son article 21 demande que ces mesures tiennent compte de l'état de l'art et, le cas échéant, des normes européennes et internationales pertinentes. La famille ISO 27000 fait partie des références naturellement mobilisées pour structurer cette démarche.
Pour plusieurs catégories de fournisseurs numériques, les exigences sont précisées au niveau européen par le règlement d'exécution (UE) 2024/2690 du 17 octobre 2024. L'ENISA a publié en juin 2025 un guide technique de mise en œuvre de NIS 2 qui propose des exemples de preuves et des correspondances entre ces exigences et des référentiels reconnus. Une correspondance facilite l'analyse d'écart, mais elle ne vaut pas présomption de conformité.
Pour les entités financières, NIS 2 désigne le règlement (UE) 2022/2554, dit DORA, comme acte sectoriel applicable à la gestion du risque lié aux technologies de l'information et de la communication. Dans ce contexte, l'ISO/IEC 27000 n'apporte pas d'exigence supplémentaire. Son intérêt est ailleurs : fournir un langage commun aux équipes juridiques, risques et techniques qui doivent rapprocher un texte réglementaire et un SMSI.
Les secteurs industriels et énergétiques trouvent dans la cartographie l'ISO/IEC 27019, consacrée aux mesures de sécurité des systèmes de contrôle de procédés du secteur de l'énergie. Pour l'articulation entre SMSI, informatique de gestion et environnements opérationnels, consultez notre guide de mise en œuvre d'un SMSI ISO 27001 en milieu industriel.
Certification ISO 27001 : chiffres clés 2025-2026
La norme ISO 27000 ne donne lieu à aucune certification, mais son dynamisme se lit dans l'adoption de l'ISO/IEC 27001, qui forme le cœur de la famille. Les résultats de l'ISO Survey, désormais compilés à partir de la base IAF CertSearch des certifications accréditées, donnent une mesure de cette adoption à l'échelle mondiale.
125 622 certificats ISO/IEC 27001 valides et accrédités étaient recensés dans le monde au 31 décembre 2025, couvrant 226 262 sites, soit 29,9 % de certificats déclarés de plus qu'en 2024. La France en comptait 1 071. Source : analyse HEIC des résultats de l'ISO Survey 2025, publiée en octobre 2026.
Ces chiffres doivent être lus avec prudence. L'enquête compte des certificats et non des organisations, ne retient que les certificats accrédités et a vu son périmètre de collecte évoluer entre deux éditions, notamment pour le Royaume-Uni et l'Allemagne. Une partie de la hausse traduit donc une meilleure couverture statistique plutôt qu'un afflux équivalent de nouvelles certifications.
Ils rappellent aussi un point pratique : depuis le 31 octobre 2025, les certificats délivrés selon l'édition 2013 de l'ISO/IEC 27001 ont expiré ou ont été retirés. Un certificat présenté par un fournisseur doit donc viser l'ISO/IEC 27001:2022. Un document intitulé « certificat ISO 27000 » doit, à l'inverse, éveiller la méfiance : aucune certification ISO 27000 n'existe.
L'ampleur du catalogue justifie enfin l'existence d'une carte. Selon le SC 27 Journal, le sous-comité totalisait en septembre 2026 256 normes publiées et 73 en cours d'élaboration, de la cryptographie à l'évaluation des produits. La cartographie de l'ISO/IEC 27000 n'en retient que dix-huit, celles qui concernent directement le SMSI.
Idées reçues et erreurs fréquentes sur l'ISO 27000
La refonte de 2026 n'a pas encore été intégrée par tous les acteurs du marché. Plusieurs contenus en ligne continuent de présenter la norme comme le dictionnaire officiel de la sécurité de l'information. Voici les confusions observées le plus souvent, avec la position correcte au regard de la sixième édition :
- « L'ISO 27000 définit tout le vocabulaire de la famille » : faux depuis 2026, chaque norme définit ses propres termes.
- « Il faut migrer sa certification vers l'ISO 27000:2026 » : faux, la certification porte sur l'ISO/IEC 27001 et aucune transition n'est requise.
- « Les normes absentes de la cartographie sont retirées » : faux, l'ISO/IEC 27018 ou l'ISO 27799 restent applicables.
- « Les mesures sectorielles sont obligatoires dans leur secteur » : faux, elles restent des mesures candidates à retenir selon les risques.
- « L'annexe A doit être appliquée intégralement » : faux, les exclusions justifiées figurent dans la déclaration d'applicabilité.
Retour terrain : Cas typique rencontré en mission — un cahier des charges impose aux candidats une « certification » à la norme de vue d'ensemble, qui ne contient pourtant aucune exigence certifiable. Des prestataires sérieux risquent alors d'être écartés ou de répondre à côté. Avec l'acheteur, l'exigence est reformulée : certificat du SMSI délivré par un organisme accrédité, périmètre couvrant explicitement la prestation, et déclaration d'applicabilité communicable sur demande.
Où obtenir le PDF de l'ISO 27000:2026 en toute sécurité ?
La version officielle s'obtient sur la boutique en ligne de l'ISO, en anglais et en français, aux formats PDF et ePub. Lors de la rédaction de ce guide, en novembre 2026, la fiche de l'ISO/IEC 27000:2026 affichait un prix de 0 CHF, et le SC 27 indique que l'édition est proposée pour une mise à disposition gratuite, comme les précédentes. Vérifiez ce point au moment de votre téléchargement.
Méfiez-vous des fichiers PDF diffusés sur des sites tiers. Ils correspondent souvent à l'édition 2018 retirée, parfois présentée à tort comme la version 2026, et un PDF de provenance inconnue peut contenir du contenu malveillant. Pour un usage professionnel, téléchargez uniquement depuis la source officielle et contrôlez la mention « Édition 6 » ainsi que le titre « Vue d'ensemble », sans « vocabulaire ».
Pour les organisations qui travaillent avec des références européennes, la norme a été reprise par le CEN sous la référence EN ISO/IEC 27000:2026. En France, la diffusion des normes européennes reprises dans la collection nationale relève d'AFNOR. Conservez la preuve d'obtention dans votre système documentaire : elle atteste l'origine du texte et l'édition utilisée par vos équipes.
À lire aussi : le catalogue de mesures ISO 27002 ; les lignes directrices d'audit ISO 19011 ; l'extension vie privée ISO 27701.
Questions fréquentes
Qu'est-ce que la norme ISO 27000 ?
L'ISO/IEC 27000 est la norme internationale qui présente les concepts et les principes des systèmes de management de la sécurité de l'information, ainsi que la carte des normes qui gravitent autour de l'ISO/IEC 27001. Sa sixième édition, publiée en juillet 2026 par le sous-comité ISO/IEC JTC 1/SC 27, s'intitule simplement « Vue d'ensemble ». Elle explique notamment la confidentialité, l'intégrité et la disponibilité, le rôle du plan de traitement des risques et les principes de mise en œuvre d'un SMSI. Elle classe dix-huit normes en six catégories fonctionnelles. Il s'agit d'un document de compréhension et d'orientation : elle ne contient aucune exigence auditable et sert de point d'entrée avant de lire les normes plus spécialisées.
Quelle est la différence entre ISO 27000 et ISO 27001 ?
L'ISO/IEC 27000 explique, l'ISO/IEC 27001 exige. La première présente les concepts du SMSI et les relations entre les normes de la famille, sans aucune obligation. La seconde spécifie, dans ses articles 4 à 10, les exigences qu'une organisation doit satisfaire pour établir, mettre en œuvre, tenir à jour et améliorer son SMSI, et contient en annexe A une liste de mesures de référence. Des trois, seule l'ISO/IEC 27001 fait l'objet d'audits de certification par des organismes accrédités. En pratique, on lit l'ISO/IEC 27000 pour comprendre le cadre et choisir ses normes complémentaires, puis on applique l'ISO/IEC 27001 pour bâtir un système conforme et, le cas échéant, le faire certifier.
Peut-on être certifié ISO 27000 ?
Non. L'ISO/IEC 27000 ne contient aucune exigence vérifiable par un auditeur : l'ISO la présente explicitement comme une vue d'ensemble et non comme une norme d'exigences. Les certificats délivrés par des organismes accrédités portent sur l'ISO/IEC 27001, aujourd'hui dans son édition 2022 complétée par l'amendement de 2024, les certificats de l'édition 2013 ayant expiré au plus tard le 31 octobre 2025. Si un prestataire ou un fournisseur évoque une « certification ISO 27000 », demandez le certificat, vérifiez la norme visée, le périmètre, la date de validité et l'accréditation de l'organisme. La base IAF CertSearch permet de contrôler de nombreux certificats accrédités. Une formation de personne peut, en revanche, porter sur les concepts présentés par la norme.
Où télécharger l'ISO 27000:2026 en PDF ?
Le PDF officiel de l'ISO/IEC 27000:2026 se télécharge depuis la boutique en ligne de l'ISO, où la fiche de la norme affichait un prix de 0 CHF en novembre 2026, en version anglaise et française. Le texte compte une douzaine de pages et porte la mention « Édition 6, 2026 ». La reprise européenne EN ISO/IEC 27000:2026 a été publiée par le CEN en juillet 2026, et sa diffusion nationale passe par les organismes de normalisation comme AFNOR. Évitez les copies proposées sur des sites tiers : elles correspondent souvent à l'édition 2018 retirée et un fichier de provenance inconnue peut être piégé. Archivez la version téléchargée dans votre système documentaire.
Combien de normes compte la famille ISO 27000 ?
Tout dépend de ce que l'on compte. L'ISO/IEC 27000:2026 retient dix-huit documents liés au SMSI, répartis en six catégories : spécification du SMSI, mesures candidates, satisfaction des exigences, utilisation du SMSI, évaluation des mesures et compétences, évaluation de la conformité. Le sous-comité SC 27, qui produit ces textes, totalisait toutefois 256 normes publiées en septembre 2026, dont beaucoup portent un numéro en 270xx sans appartenir à cette cartographie, comme l'ISO/IEC 27018 sur le cloud ou l'ISO/IEC 27701 sur la vie privée. Pour un projet de SMSI, la cartographie officielle constitue le bon point de départ, complétée par les normes sectorielles ou thématiques pertinentes.
Conclusion
En 2026, la norme ISO 27000 change de fonction sans perdre son importance : elle quitte le rôle de glossaire pour devenir une introduction conceptuelle et une carte de dix-huit documents, l'ISO/IEC 27001:2022 restant le référentiel de certification. Corrigez vos renvois documentaires, lisez l'annexe A comme un contrôle d'exhaustivité et servez-vous de la cartographie pour choisir les normes utiles. Pour replacer ces éléments dans une démarche complète, poursuivez avec notre guide complet de l'ISO 27001.
Structurer ou faire évoluer votre SMSI
Ayi NEDJIMI accompagne les RSSI et les équipes conformité dans le cadrage de leur SMSI, la revue de leur référentiel documentaire après l'édition 2026 de l'ISO/IEC 27000 et la préparation des audits ISO/IEC 27001, en combinant gouvernance et tests techniques.
Échanger sur votre projet SMSIÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire