






Catalogue des 93 mesures ISO/IEC 27002:2022 : quatre thèmes, cinq attributs, onze nouveautés et une méthode pas à pas pour sélectionner, déployer et prouver chaque mesure.
La norme ISO 27002, dont la référence complète est ISO/IEC 27002:2022, est le catalogue international de référence des mesures de sécurité de l'information : elle décrit 93 mesures réparties en quatre thèmes, chacune accompagnée d'un objectif, de recommandations de mise en œuvre et de cinq attributs de classement. Elle ne délivre aucun certificat : elle sert de mode d'emploi détaillé à l'annexe A de l'ISO/IEC 27001, la norme d'exigences du système de management de la sécurité de l'information (SMSI). En 2026, alors que la période de transition vers l'ISO/IEC 27001:2022 est close depuis le 31 octobre 2025 et que les référentiels issus de la directive NIS2 se précisent, savoir lire et appliquer ce catalogue est devenu une compétence de base pour tout RSSI. Ce guide détaille la structure de la norme, les nouveautés de la version 2022, l'usage des attributs et une méthode pour déployer puis prouver chaque mesure. Pour le cadre global de certification, consultez notre guide complet de l'ISO 27001.
Résumé exécutif : l'ISO/IEC 27002:2022 regroupe 93 mesures de sécurité en quatre thèmes (organisationnel, personnes, physique, technologique) et les décrit de façon homogène : objectif, recommandations et attributs. Elle complète l'ISO/IEC 27001 sans être certifiable : c'est l'appréciation des risques qui décide des mesures retenues, consignées dans la déclaration d'applicabilité. Les cinq attributs permettent de produire des vues adaptées à chaque public et de faire le lien avec NIS2 ou le NIST CSF. La valeur de la norme se mesure enfin à la qualité des preuves d'efficacité, pas au nombre de mesures cochées.
Points clés de cet article :
- Utilisez l'ISO 27002 comme guide d'interprétation de l'annexe A de l'ISO 27001, jamais comme une liste à appliquer intégralement sans analyse de risques.
- Basculez toute déclaration d'applicabilité encore structurée en 114 mesures vers les 93 mesures de 2022 : les certificats 2013 ne sont plus valides depuis fin octobre 2025.
- Exploitez les cinq attributs pour bâtir des vues par public (direction, SOC, achats) et ajoutez vos propres attributs, par exemple une colonne d'exigence NIS2.
- Priorisez les onze mesures nouvelles, notamment la gestion des configurations, la journalisation associée aux activités de surveillance et la sécurité des services cloud.
- Associez à chaque mesure applicable un responsable, une preuve vérifiable et un indicateur, puis revoyez-les à chaque audit interne.
ISO 27002 : définition, statut et périmètre de la norme
Le texte publié par l'ISO et l'IEC en février 2022 s'intitule « Sécurité de l'information, cybersécurité et protection de la vie privée — Mesures de sécurité de l'information ». Préparé par le sous-comité ISO/IEC JTC 1/SC 27, il constitue la troisième édition et remplace la version de 2013. La mention « code de bonne pratique » a disparu du titre : le document se présente désormais comme un ensemble de référence de mesures génériques, utilisables par tout type d'organisation.
ISO/IEC 27002 : norme internationale de recommandations qui fournit un ensemble de référence de mesures de sécurité de l'information génériques, avec leur objectif et leurs lignes directrices de mise en œuvre, permettant à une organisation de traiter ses risques dans un SMSI conforme à l'ISO/IEC 27001 ou de construire son propre référentiel interne de sécurité.
La fiche officielle de l'ISO/IEC 27002:2022 précise que la norme s'adresse à toute organisation, quels que soient sa taille et son secteur, et qu'elle ne se prête pas à la certification. Le texte anglais compte 152 pages. En France, la version homologuée NF EN ISO/IEC 27002 a été publiée par l'AFNOR en novembre 2022 et remplace l'édition française de 2017.
Le domaine d'application prévoit trois usages principaux. Le premier consiste à choisir et interpréter les mesures dans le cadre d'un SMSI selon l'ISO/IEC 27001. Le deuxième vise à déployer des mesures fondées sur des bonnes pratiques reconnues, même sans projet de certification. Le troisième sert à rédiger des recommandations de sécurité propres à l'organisation, par exemple une politique groupe ou un référentiel imposé aux filiales et aux fournisseurs.
La norme n'est ni un référentiel d'exigences, ni une méthode d'appréciation des risques, ni une liste obligatoire. Les recommandations sont formulées au conditionnel normatif « il convient de », ce qui laisse à chaque organisation le choix des moyens. L'identification des risques relève d'autres méthodes, comme l'ISO/IEC 27005 ou EBIOS Risk Manager, dont les résultats orientent ensuite la sélection des mesures.
ISO 27001 et ISO/IEC 27002 : exigences d'un côté, recommandations de l'autre
L'ISO/IEC 27001:2022 fixe les exigences du système de management dans ses chapitres 4 à 10 : contexte, leadership, planification, support, fonctionnement, évaluation des performances et amélioration. Son annexe A reprend les 93 mesures de l'ISO/IEC 27002, mais en une seule phrase chacune. L'ISO/IEC 27002 apporte ce qui manque à cette phrase : l'objectif poursuivi, des recommandations détaillées et les attributs de classement.
Le lien formel se trouve dans l'exigence 6.1.3 de l'ISO/IEC 27001. L'organisation détermine les mesures nécessaires au traitement de ses risques, les compare à l'annexe A pour vérifier qu'aucune mesure utile n'a été oubliée, puis rédige la déclaration d'applicabilité (DdA, ou SoA en anglais). Dans ce document, la déclaration d'applicabilité doit justifier chaque inclusion et chaque exclusion et indiquer l'état de mise en œuvre.
La FAQ NIS2 de l'ANSSI résume bien cette répartition des rôles : elle rappelle que l'ISO 27001 ne prescrit pas de mesures et s'appuie sur les bonnes pratiques de l'ISO 27002. L'entité fixe elle-même son niveau de sécurité et son périmètre, puis choisit les mesures. Pour structurer cette démarche, notre guide de mise en place d'un SMSI ISO 27001 version 2022 détaille chaque étape.
| Critère | ISO/IEC 27001:2022 | ISO/IEC 27002:2022 |
|---|---|---|
| Nature du texte | Exigences (formulation « doit ») | Recommandations (formulation « il convient de ») |
| Objet principal | Le système de management (SMSI) | Les mesures de sécurité elles-mêmes |
| Contenu sur les mesures | Annexe A : une phrase par mesure | Objectif, recommandations, informations complémentaires, attributs |
| Certification | Oui, par un organisme accrédité | Non, la norme n'est pas certifiable |
| Public principal | Direction, RSSI, auditeurs | Responsables de mesures, équipes techniques et métiers |
| Usage en audit | Référentiel de conformité | Aide à l'interprétation et au choix des moyens |
Ce qui a changé avec l'ISO/IEC 27002:2022
L'édition de 2013 comptait 114 mesures réparties en 14 chapitres et 35 objectifs de sécurité. La révision de 2022 a refondu cette architecture pour réduire les doublons, intégrer des pratiques devenues courantes comme le cloud ou le renseignement sur les menaces, et faciliter l'attribution des responsabilités. Le résultat est un catalogue plus compact, organisé selon la nature de la mesure plutôt que selon un découpage technique.
93 mesures au lieu de 114 : d'après le bulletin 2022-26 du Conseil canadien des normes, daté du 20 décembre 2022, la révision comprend 11 mesures nouvelles, 24 mesures issues de fusions et 58 mesures mises à jour, regroupées en 4 sections au lieu de 14. Source : Conseil canadien des normes, publication de l'ISO/IEC 27002:2022.
Deuxième changement structurant, chaque mesure possède désormais son propre objectif, appelé « purpose » en anglais, alors que la version 2013 rattachait plusieurs mesures à un objectif commun. Troisième nouveauté, chaque mesure est associée à cinq attributs aux valeurs normalisées. Enfin, les termes et définitions utiles figurent directement à l'article 3 de la norme au lieu de renvoyer au vocabulaire d'un autre document.
L'annexe B de la norme fournit la correspondance complète entre les identifiants 2013 et 2022. Elle est précieuse pour migrer une déclaration d'applicabilité, un outil de gestion des risques ou un plan de contrôle interne. La plupart des anciennes mesures ont été fusionnées ou reformulées ; leur contenu reste donc présent, mais sous un autre numéro et parfois dans un autre thème.
Pour les organisations certifiées, la conséquence est concrète. L'ISO/IEC 27001:2022, qui aligne son annexe A sur ce nouveau catalogue, a été publiée le 25 octobre 2022 et le Forum international de l'accréditation (IAF) avait fixé une transition de trois ans. Depuis le 31 octobre 2025, les certificats fondés sur la version 2013 ne sont plus valides : toute DdA auditée en 2026 doit s'appuyer sur les 93 mesures.
Les 4 thèmes et les 93 mesures du catalogue ISO 27002
Les mesures occupent les chapitres 5 à 8 de la norme. Le chapitre 5 rassemble 37 mesures organisationnelles, le chapitre 6 huit mesures applicables aux personnes, le chapitre 7 quatorze mesures physiques et le chapitre 8 trente-quatre mesures technologiques. Ce découpage répond à une question simple : la mesure repose-t-elle sur une décision d'organisation, sur des individus, sur des locaux et équipements, ou sur une technologie ?
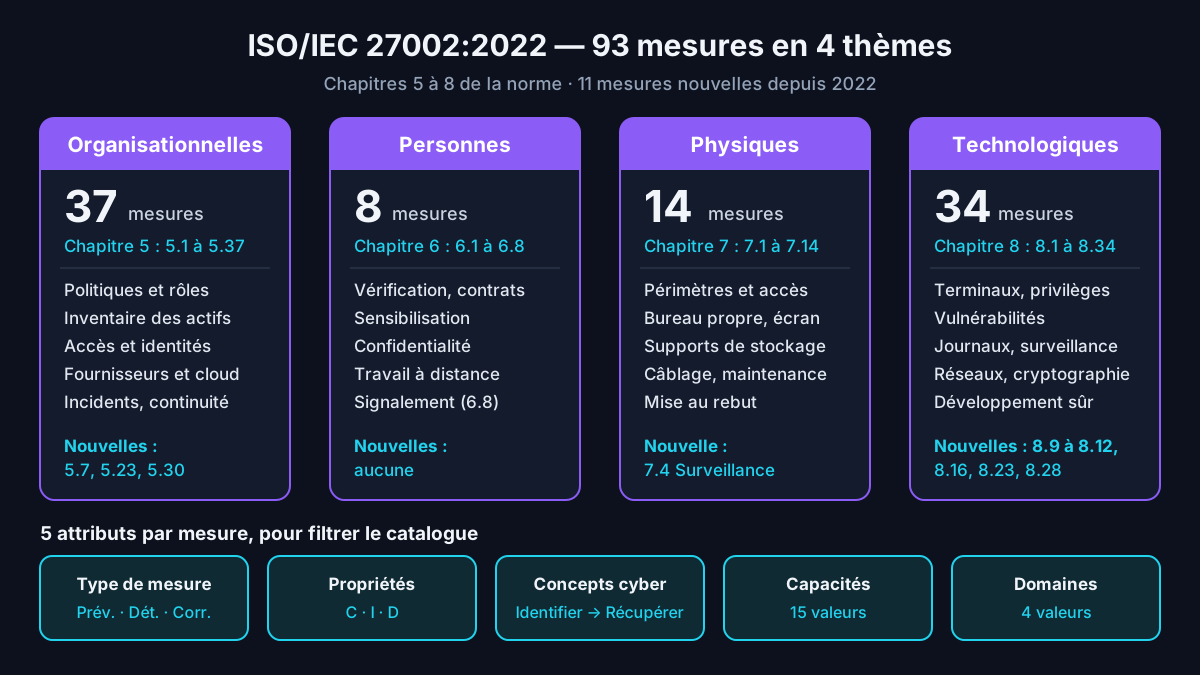
Chaque thème couvre un ensemble cohérent de sujets. Le tableau de bord d'un SMSI gagne à suivre cette répartition, car elle correspond souvent à des propriétaires différents : direction et conformité, ressources humaines, services généraux, direction des systèmes d'information. Les principaux contenus sont les suivants :
- Mesures organisationnelles (5.1 à 5.37) : politiques, rôles, séparation des tâches, inventaire des actifs (5.9), classification, contrôle d'accès et gestion des identités (5.15 à 5.18), fournisseurs et cloud (5.19 à 5.23), incidents (5.24 à 5.28), continuité (5.29 et 5.30), obligations légales et données personnelles (5.31 à 5.34).
- Mesures applicables aux personnes (6.1 à 6.8) : vérification des candidats, conditions d'emploi, sensibilisation et formation, processus disciplinaire, départs, engagements de confidentialité, travail à distance (6.7) et signalement des événements (6.8).
- Mesures physiques (7.1 à 7.14) : périmètres et accès physiques, surveillance des locaux (7.4), bureau propre et écran verrouillé, supports de stockage, alimentation, câblage, maintenance et mise au rebut des équipements.
- Mesures technologiques (8.1 à 8.34) : terminaux, accès à privilèges, authentification, protection contre les logiciels malveillants, vulnérabilités, configurations, sauvegardes, journalisation, réseaux, cryptographie, développement sécurisé et gestion des changements.
L'inventaire des actifs illustre bien l'articulation entre thèmes : la mesure 5.9 est organisationnelle, mais elle conditionne la protection des terminaux (8.1), la gestion des vulnérabilités (8.8) et la sauvegarde (8.13). Notre modèle d'inventaire des actifs pour la mesure 5.9 propose une structure directement exploitable. Pour parcourir la liste intégrale des intitulés, utilisez la checklist des 93 contrôles de l'annexe A.
Anatomie d'une mesure : titre, attributs, objectif et recommandations
Toutes les mesures suivent le même gabarit, décrit à l'article 4 de la norme. On y trouve un titre court, un tableau d'attributs, la mesure de sécurité proprement dite, son objectif, des recommandations de mise en œuvre et, parfois, des informations complémentaires. Cette homogénéité facilite la lecture transversale et l'import dans un outil de gouvernance, risques et conformité (GRC).
La rubrique « mesure de sécurité » dit ce qu'il faut obtenir, en une ou deux phrases. L'objectif explique pourquoi, en reliant la mesure à un risque ou à une propriété de sécurité. Les recommandations décrivent comment procéder, souvent sous forme de listes de points à considérer. Les informations complémentaires renvoient à des normes spécialisées ou signalent des précautions juridiques et techniques.
Conseil d'expert : lisez toujours l'objectif avant les recommandations. Un auditeur expérimenté vérifie que la mise en œuvre atteint l'objectif dans votre contexte, pas que chaque phrase des recommandations a été recopiée dans une procédure. Documentez donc le raisonnement : quel risque est traité, quel moyen a été choisi, et pourquoi certaines recommandations ont été jugées non pertinentes.
Prenons la mesure 8.9 consacrée à la gestion des configurations. L'objectif consiste à garantir que matériels, logiciels, services et réseaux fonctionnent avec les paramètres de sécurité attendus et ne sont pas modifiés sans autorisation. Concrètement, cela suppose des configurations de référence durcies, un suivi des écarts et un processus de changement maîtrisé. La norme ne cite aucun outil : le choix entre scripts, gestion centralisée des postes ou infrastructure décrite par du code reste libre.
Les cinq attributs de l'ISO 27002 : filtrer le catalogue selon vos besoins
Les attributs sont des étiquettes normalisées qui permettent de trier les 93 mesures selon plusieurs points de vue. L'annexe A de la norme explique comment les utiliser pour créer des vues différentes du même catalogue. Chaque attribut possède une liste fermée de valeurs, notées avec un dièse, et une mesure peut porter plusieurs valeurs pour un même attribut :
- Type de mesure : préventive, détective ou corrective.
- Propriétés de sécurité de l'information : confidentialité, intégrité, disponibilité.
- Concepts de cybersécurité : identifier, protéger, détecter, répondre, récupérer.
- Capacités opérationnelles : quinze valeurs, dont gouvernance, gestion des actifs, sécurité des systèmes et réseaux, gestion des identités et des accès, gestion des menaces et vulnérabilités, continuité ou assurance de la sécurité.
- Domaines de sécurité : gouvernance et écosystème, protection, défense, résilience.
À titre d'exemple, la mesure 5.1 sur les politiques de sécurité de l'information est préventive, couvre la confidentialité, l'intégrité et la disponibilité, relève du concept « identifier », de la capacité « gouvernance » et des domaines « gouvernance et écosystème » et « résilience ». Une mesure de surveillance porte au contraire des valeurs détectives et le concept « détecter ».
Les concepts de cybersécurité reprennent les cinq fonctions historiques du NIST Cybersecurity Framework. La version 2.0 du cadre américain, publiée en 2024, a ajouté une sixième fonction consacrée à la gouvernance, que l'on retrouve côté ISO dans la capacité opérationnelle du même nom. Cette proximité facilite la production d'un tableau de correspondance pour un groupe qui doit rendre compte à la fois selon l'ISO et selon le NIST.
La norme autorise à ignorer certains attributs et à créer les siens : entité métier, exigence réglementaire, niveau de maturité, propriétaire. Le sous-comité SC 27 a d'ailleurs annoncé dans son journal de septembre 2026 la publication prochaine de l'ISO/IEC 27028, un guide dédié à l'usage des attributs de mesures, avec des exemples d'attributs personnalisés.
Mettre en œuvre les mesures ISO 27002 : méthode en six étapes
Appliquer la norme ne consiste pas à déployer 93 mesures de front. La démarche efficace part du périmètre et des risques, sélectionne les mesures utiles, les confie à des responsables identifiés puis vérifie leur efficacité. Le schéma suivant résume la boucle que nous recommandons, compatible avec le cycle d'amélioration continue exigé par l'ISO/IEC 27001.
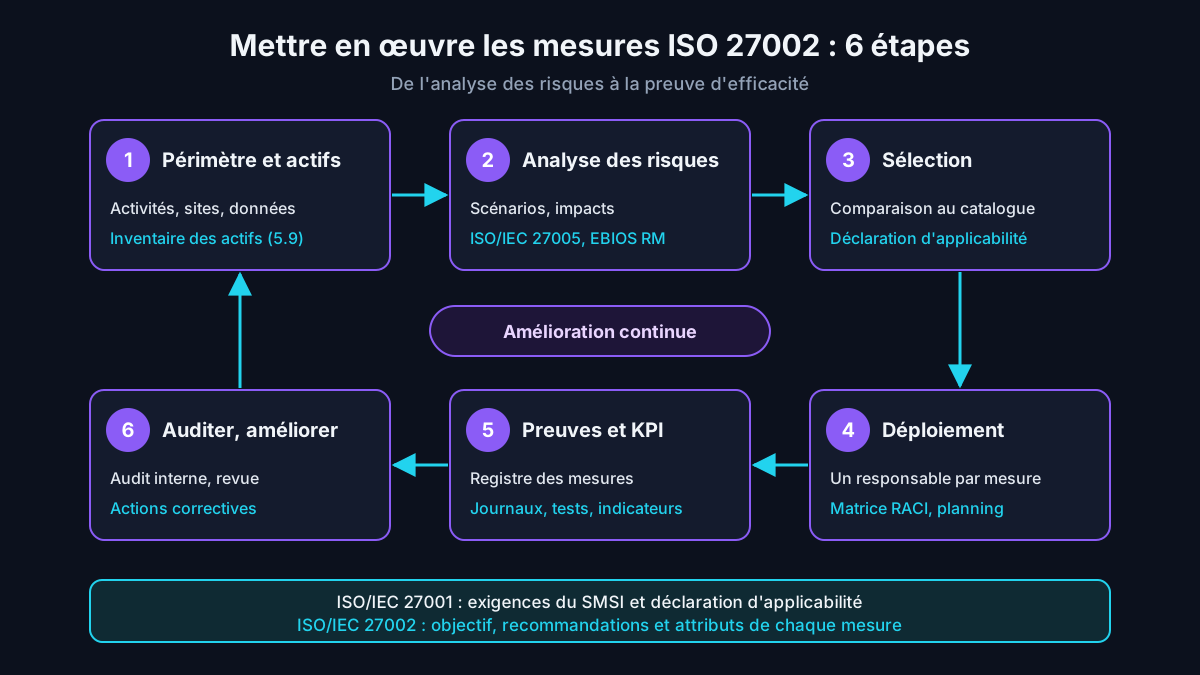
- Délimiter le périmètre et inventorier les actifs : sites, activités, systèmes et données couverts. Notre modèle de document de périmètre du SMSI aide à formaliser ce point.
- Apprécier les risques avec une méthode reconnue, en identifiant scénarios, vraisemblance et impacts.
- Sélectionner les mesures qui traitent ces risques, les comparer au catalogue et rédiger la déclaration d'applicabilité.
- Désigner un responsable par mesure et planifier le déploiement selon la criticité des risques et les ressources disponibles.
- Définir les preuves et les indicateurs qui démontreront que chaque mesure fonctionne réellement.
- Auditer, revoir et améliorer lors des audits internes et de la revue de direction, puis relancer le cycle.
Sélection, rôles et communication : trois points de vigilance
La sélection des mesures est la phase la plus sensible du projet. Exclure une mesure est légitime si le risque correspondant n'existe pas dans le périmètre, par exemple le développement externalisé (8.30) pour une organisation qui ne fait développer aucun logiciel. En revanche, une exclusion justifiée par le seul coût ou la complexité sera contestée en audit. La justification doit renvoyer à l'appréciation des risques ou à une exigence légale ou contractuelle.
Le déploiement échoue souvent faute de clarté sur les rôles. Une mesure comme la gestion des vulnérabilités techniques (8.8) mobilise l'équipe d'exploitation, le SOC, les développeurs et parfois des fournisseurs. Une matrice RACI des rôles du SMSI évite les zones grises en distinguant qui réalise, qui valide, qui est consulté et qui est informé.
La communication fait aussi partie de la mise en œuvre. Les mesures applicables aux personnes, comme la sensibilisation (6.3) ou le signalement des événements (6.8), n'ont d'effet que si les collaborateurs savent quoi faire et à qui s'adresser. Un plan de communication du SMSI fixe les messages, les canaux et la fréquence pour chaque public.
Les 11 nouvelles mesures en pratique
Les onze mesures introduites en 2022 traduisent l'évolution des pratiques depuis 2013 : généralisation du cloud, industrialisation de la détection, exigences de protection des données et développement continu. Elles sont souvent les moins matures lors des audits de transition, car elles ne correspondaient à aucune ligne de l'ancienne déclaration d'applicabilité. Le tableau ci-dessous en donne une lecture opérationnelle.
| Mesure | Enjeu principal | Exemple de preuve |
|---|---|---|
| 5.7 Renseignement sur les menaces | Collecter et analyser l'information sur les menaces pertinentes | Sources suivies, synthèses diffusées, décisions prises |
| 5.23 Sécurité des services cloud | Encadrer l'acquisition, l'usage et la sortie des services en nuage | Politique cloud, matrice de responsabilités partagées |
| 5.30 Préparation des TIC pour la continuité | Garantir la disponibilité des systèmes en cas de crise | Plan de reprise testé, objectifs de reprise validés |
| 7.4 Surveillance de la sécurité physique | Détecter les accès physiques non autorisés | Alarmes, vidéoprotection, journaux de badges revus |
| 8.9 Gestion des configurations | Maintenir des configurations sûres et maîtrisées | Configurations de référence, rapports d'écarts |
| 8.10 Suppression des informations | Effacer les données devenues inutiles | Règles de conservation, attestations d'effacement |
| 8.11 Masquage des données | Limiter l'exposition des données sensibles | Pseudonymisation des jeux de test, règles d'affichage |
| 8.12 Prévention des fuites de données | Détecter et bloquer les exfiltrations | Règles DLP, alertes traitées, exceptions validées |
| 8.16 Activités de surveillance | Repérer les comportements anormaux | Cas d'usage de détection, tickets d'investigation |
| 8.23 Filtrage web | Réduire l'exposition aux sites malveillants | Politique de filtrage, journaux du proxy |
| 8.28 Codage sécurisé | Intégrer la sécurité dans l'écriture du code | Règles de codage, résultats d'analyse statique |
Toutes ces mesures n'ont pas la même urgence. Dans la plupart des systèmes d'information, la gestion des configurations (8.9) et les activités de surveillance (8.16), couplées à la journalisation (8.15), apportent le gain de sécurité le plus rapide, car elles réduisent la surface d'attaque et raccourcissent le délai de détection. La prévention des fuites de données (8.12) doit en revanche être dimensionnée avec prudence pour éviter un dispositif bruyant et mal accepté.
La mesure 5.23 mérite une attention particulière, car elle concerne presque toutes les organisations. Elle impose de définir comment les services cloud sont choisis, configurés, surveillés et quittés, en tenant compte du partage des responsabilités avec le fournisseur. La nouvelle édition 2026 de l'ISO/IEC 27017, alignée sur le catalogue de 2022, détaille ces recommandations pour les clients et les fournisseurs de services en nuage.
Prouver l'efficacité des mesures : registre, indicateurs et audit
Une mesure décrite dans une politique mais jamais vérifiée n'apporte qu'une sécurité théorique. En audit de certification comme en contrôle réglementaire, une mesure sans preuve d'efficacité n'existe pas aux yeux d'un auditeur. Les preuves acceptées sont variées : documents approuvés, enregistrements datés, extraits de configuration, journaux, comptes rendus de tests et entretiens avec les personnes chargées de la mesure.
Le moyen le plus robuste consiste à tenir un registre des mesures, distinct de la déclaration d'applicabilité mais synchronisé avec elle. Chaque ligne y reprend l'identifiant de la mesure, ses attributs, son applicabilité, sa justification, son responsable, la preuve attendue, la date de la dernière vérification et un indicateur. Ce registre alimente ensuite les audits internes, la revue de direction et les réponses aux questionnaires des clients.
Environnement de test : démarche reproduite dans un laboratoire isolé composé d'une machine virtuelle Debian 12 avec Python 3.11 pour le registre CSV et les scripts de vues par attributs, de LibreOffice Calc pour la déclaration d'applicabilité, d'un serveur Wazuh 4.x servant de source de journaux pour illustrer les preuves des mesures 8.15 et 8.16, et d'un dépôt Git interne pour versionner politiques et DdA. Aucun résultat chiffré n'est revendiqué : l'objectif est de valider la faisabilité de la méthode.
L'exemple suivant montre comment exploiter un tel registre au format CSV. Le script produit une vue « détection » à partir de l'attribut des concepts de cybersécurité, liste les mesures applicables dont la preuve n'est pas à jour et compte les mesures retenues par thème. Il s'agit d'un outil de pilotage interne, sans aucune action sur les systèmes.
import csv
from collections import Counter

ENTETE = "id;titre;theme;type_mesure;proprietes;concepts_cyber;capacites;domaines;applicable;justification;responsable;preuve;statut_preuve"

with open("registre_mesures.csv", newline="", encoding="utf-8") as fichier:
    mesures = list(csv.DictReader(fichier, delimiter=";"))

detection = [m for m in mesures if "#Detecter" in m["concepts_cyber"]]
for m in detection:
    print(m["id"], m["titre"], m["responsable"], m["statut_preuve"])

sans_preuve = [m["id"] for m in mesures
               if m["applicable"] == "oui" and m["statut_preuve"] != "a_jour"]
print("Mesures applicables sans preuve à jour :", ", ".join(sans_preuve))
print(Counter(m["theme"] for m in mesures if m["applicable"] == "oui"))
Les indicateurs doivent rester simples et liés à l'objectif de la mesure : taux de postes conformes à la configuration de référence pour 8.9, délai moyen de correction des vulnérabilités critiques pour 8.8, part des sauvegardes restaurées avec succès lors des tests pour 8.13. Avant un audit, notre checklist d'audit des 93 contrôles de l'annexe A permet de vérifier que chaque mesure applicable dispose d'une preuve récente.
ISO 27002, NIS2 et ReCyF : articuler norme et réglementation
La directive européenne NIS2 impose aux entités essentielles et importantes des mesures de gestion des risques listées à son article 21. Pour certains fournisseurs numériques, comme les services cloud, les centres de données ou les prestataires de services gérés, ces mesures sont détaillées au niveau européen par le règlement d'exécution (UE) 2024/2690 du 17 octobre 2024. Le contenu de ces textes recoupe largement le catalogue de l'ISO/IEC 27002.
L'ENISA a publié en juin 2025 un guide technique de mise en œuvre du règlement d'exécution NIS2. Il propose, pour chaque exigence, des conseils pratiques, des exemples de preuves et des correspondances avec des normes européennes et internationales. Pour une organisation déjà dotée d'un SMSI, ces correspondances servent de point de départ à l'analyse d'écarts.
En France, l'ANSSI a mis à disposition sur MesServicesCyber le Référentiel Cyber France (ReCyF), en version de document de travail, ainsi qu'un comparateur avec les référentiels ISO 2700X et l'annexe du règlement 2024/2690. L'agence souligne qu'une certification ISO 27001 ne vaut pas, à elle seule, conformité NIS2 : la norme reste un outil de méthode, pas une présomption de conformité.
La façon la plus économique d'articuler les deux mondes consiste à ajouter au registre un attribut personnalisé « exigence NIS2 » ou « objectif ReCyF ». Chaque mesure ISO/IEC 27002 est alors rattachée aux exigences qu'elle contribue à satisfaire, et les exigences sans mesure correspondante apparaissent immédiatement. Les sujets typiquement moins couverts par le catalogue ISO, comme la notification des incidents aux autorités dans des délais fixés, deviennent ainsi visibles.
Certification ISO 27002 : ce qui existe réellement
La recherche « iso 27002 certification » revient souvent, mais la réponse est sans ambiguïté : ISO/IEC 27002 ne se certifie pas. Un organisme ne peut pas être déclaré conforme à un texte de recommandations. Ce qui se certifie, c'est le SMSI selon l'ISO/IEC 27001, par un organisme de certification accrédité ; en France, l'accréditation de ces organismes relève du Cofrac.
Il existe en revanche des certifications de personnes. Des organismes comme PECB proposent par exemple des parcours ISO/IEC 27002 Foundation, Manager et Lead Manager, qui attestent de la capacité d'un professionnel à sélectionner, mettre en œuvre et piloter les mesures. Ces titres valident des compétences individuelles ; ils ne disent rien de la conformité de l'organisation qui emploie la personne certifiée.
Méfiez-vous des fournisseurs qui affichent un « certificat ISO 27002 ». Demandez systématiquement la norme de référence exacte, le périmètre couvert, le nom de l'organisme certificateur et son accréditation. Une attestation d'alignement sur les mesures de l'ISO/IEC 27002 peut avoir de la valeur si elle repose sur un audit indépendant, mais elle ne remplace pas un certificat ISO/IEC 27001 accrédité.
Erreurs fréquentes lors de l'application de la norme 27002
La première erreur consiste à traiter les 93 mesures comme une liste de contrôle universelle, sans lien avec l'appréciation des risques. Le résultat est connu : une déclaration d'applicabilité où tout est « applicable et en place », des preuves superficielles et des risques majeurs traités comme des sujets secondaires. La sélection doit rester guidée par les scénarios de risque réellement identifiés dans le périmètre.
La deuxième erreur est de recopier les recommandations de la norme dans les politiques internes. Outre le problème de droits d'auteur, puisque le texte de l'ISO/IEC 27002 est protégé et vendu sous licence, cette pratique produit des documents génériques que personne n'applique. Une politique utile décrit les choix propres à l'organisation : outils, seuils, fréquences, responsables et exceptions autorisées.
La troisième erreur concerne la migration depuis la version 2013. Beaucoup d'organisations ont renuméroté leurs mesures grâce à l'annexe B sans réexaminer leur contenu, si bien que les onze mesures nouvelles restent déclarées « en place » sans preuve réelle. Une migration sérieuse reprend l'objectif de chaque mesure fusionnée et vérifie que les moyens existants y répondent encore.
Retour terrain : Cas typique rencontré en mission — lors d'un audit de certification du SMSI, la déclaration d'applicabilité issue de la migration indique « en place » pour les nouvelles mesures sur la gestion des configurations, les activités de surveillance et l'usage des services en nuage, avec pour seule preuve la politique générale. Aucun référentiel de configuration, aucune trace de revue des alertes ni aucun inventaire des abonnements cloud ne peut être présenté. Correction retenue : un responsable par mesure, des preuves extraites des outils et un statut provisoire « en cours » jusqu'à leur production.
À lire aussi : la famille de normes ISO 27000 ; un certificateur accrédité Cofrac.
Questions fréquentes
Quelle est la différence entre ISO 27001 et ISO 27002 ?
L'ISO/IEC 27001 fixe les exigences d'un système de management de la sécurité de l'information : contexte, leadership, appréciation des risques, ressources, audit interne et amélioration continue. C'est elle qui sert de référentiel à la certification. L'ISO/IEC 27002 détaille, pour chacune des 93 mesures listées dans l'annexe A de l'ISO 27001, l'objectif poursuivi, des recommandations de mise en œuvre et cinq attributs de classement. En pratique, la première dit ce que le système de management doit démontrer, la seconde aide à choisir et à appliquer les moyens. Les deux textes se lisent donc ensemble : l'ISO 27001 pour structurer la démarche et préparer l'audit, l'ISO 27002 pour interpréter chaque mesure retenue dans la déclaration d'applicabilité et justifier les choix effectués.
Peut-on obtenir une certification ISO 27002 ?
Non, une organisation ne peut pas être certifiée ISO/IEC 27002, car il s'agit d'une norme de recommandations et non d'exigences. L'ISO le précise sur la fiche officielle de la norme. La certification porte sur le SMSI selon l'ISO/IEC 27001 et doit être délivrée par un organisme de certification accrédité, en France par le Cofrac. Les mesures de l'ISO 27002 sont néanmoins examinées pendant l'audit, au travers de la déclaration d'applicabilité et des preuves de mise en œuvre. Des certifications de personnes existent par ailleurs, par exemple les parcours ISO/IEC 27002 Foundation, Manager ou Lead Manager proposés par PECB. Elles valident les compétences d'un professionnel, pas la conformité de son employeur. Toute offre de « certificat ISO 27002 » pour une entreprise doit donc être examinée avec prudence.
Combien de mesures contient l'ISO 27002 version 2022 ?
L'ISO/IEC 27002:2022 contient 93 mesures de sécurité, contre 114 dans l'édition de 2013. Elles sont réparties en quatre thèmes : 37 mesures organisationnelles au chapitre 5, 8 mesures applicables aux personnes au chapitre 6, 14 mesures physiques au chapitre 7 et 34 mesures technologiques au chapitre 8. Onze mesures sont entièrement nouvelles, dont le renseignement sur les menaces, la sécurité des services cloud, la gestion des configurations, le masquage des données, la prévention des fuites de données, le filtrage web et le codage sécurisé. Les autres résultent de fusions ou de mises à jour d'anciennes mesures. L'annexe B de la norme donne la correspondance complète entre les numéros de 2013 et ceux de 2022, ce qui facilite la migration d'une déclaration d'applicabilité ancienne.
L'ISO 27002 est-elle obligatoire pour une entreprise ?
Non, l'ISO/IEC 27002 est une norme volontaire : aucune loi française ou européenne n'impose de l'appliquer en tant que telle. Elle devient toutefois incontournable dans trois situations. La première est un projet de certification ISO/IEC 27001, puisque l'annexe A reprend ses 93 mesures et que la déclaration d'applicabilité doit s'y comparer. La deuxième concerne les exigences contractuelles de clients qui demandent un alignement sur ce catalogue. La troisième touche les entités soumises à NIS2 : la norme ne vaut pas conformité, mais elle fournit un socle de mesures et de preuves que l'on peut rapprocher des exigences de l'article 21, du règlement d'exécution 2024/2690 ou du référentiel ReCyF de l'ANSSI. Dans ces trois cas, elle sert de langage commun entre équipes, auditeurs et partenaires.
Où trouver la norme ISO 27002 en français et combien coûte-t-elle ?
La version française officielle est la norme NF EN ISO/IEC 27002, publiée par l'AFNOR en novembre 2022 et vendue sur la boutique AFNOR Éditions. L'ISO propose aussi l'ISO/IEC 27002:2022 directement sur son site, en anglais et en français, au prix catalogue de 227 francs suisses au moment de la rédaction. Le texte est protégé par le droit d'auteur : les documents gratuits qui circulent en ligne sont le plus souvent des listes d'intitulés ou des copies non autorisées. Pour travailler sereinement, achetez une licence adaptée au nombre d'utilisateurs, puis construisez vos propres politiques et votre registre de mesures en reformulant les choix de l'organisation plutôt qu'en recopiant la norme. Les listes publiques d'intitulés restent utiles pour un premier diagnostic.
Conclusion
L'ISO/IEC 27002:2022 est bien plus qu'une liste de 93 mesures : c'est un langage commun qui relie l'appréciation des risques, la déclaration d'applicabilité, les équipes techniques et les auditeurs. Bien utilisée, avec des attributs adaptés et des preuves vérifiables, elle permet aussi de répondre plus vite aux exigences de NIS2 et des clients. Pour replacer ces mesures dans l'ensemble de la démarche de certification, consultez notre guide complet de l'ISO 27001.
Besoin d'un regard expert sur vos mesures ISO 27002 ?
Ayi NEDJIMI accompagne les organisations dans la revue de leur déclaration d'applicabilité, la migration vers les 93 mesures de 2022 et la préparation des audits ISO 27001 et NIS2, avec des preuves techniques vérifiées sur le terrain.
Demander un diagnostic de vos mesuresÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire