






Dix principes, règles clés, gouvernance, homologation et échéances 2026-2027 : le guide pratique pour appliquer la PSSIE dans un ministère ou un établissement public.
La PSSIE, ou politique de sécurité des systèmes d'information de l'État, est le socle de règles que chaque ministère, établissement public sous tutelle, service déconcentré et autorité administrative indépendante doit appliquer à ses systèmes d'information. Instituée par la circulaire du Premier ministre n° 5725/SG du 17 juillet 2014 et rédigée par l'ANSSI (Agence nationale de la sécurité des systèmes d'information) avec les ministères, elle repose sur dix principes stratégiques déclinés en objectifs et en règles concrètes : organisation de la sécurité, homologation, cloisonnement des réseaux, encadrement des prestataires ou hébergement des données sensibles sur le territoire national. En 2026, ce texte reste applicable, mais il cohabite avec le cadre de gouvernance de la sécurité numérique de l'État et doit être mis à jour d'ici début 2027 pour intégrer les exigences de la directive NIS 2. Ce guide explique ce que contient la PSSIE, qui elle engage, comment la décliner sur le terrain et comment l'articuler avec un système de management de la sécurité de l'information, tel que celui présenté dans notre guide complet de la norme ISO 27001.
Résumé exécutif : la PSSIE fixe depuis 2014 un socle minimal de règles de sécurité pour tous les systèmes d'information de l'État, hors systèmes classifiés. Elle s'appuie sur une chaîne de responsabilités claire (HFDS, FSSI, AQSSI, RSSI) et sur l'homologation de chaque système avant sa mise en service. Depuis 2022, un cadre de gouvernance porté par l'instruction interministérielle n° 1337 la complète, et la feuille de route 2026-2027 annonce sa refonte au plus tard au premier trimestre 2027 pour l'aligner sur NIS 2. Les entités publiques et leurs prestataires ont donc intérêt à consolider dès maintenant inventaire, homologations et preuves de conformité.
Points clés de cet article :
- Vérifiez que chaque système d'information en service dispose d'une décision d'homologation à jour, appuyée sur une analyse de risques.
- Tenez un inventaire et une cartographie exacts : ils conditionnent la plupart des autres règles de la PSSIE.
- Formalisez toute dérogation par écrit, avec une justification validée par le haut fonctionnaire de défense et de sécurité (HFDS).
- Insérez des clauses de sécurité dans chaque contrat informatique et contrôlez leur application chez le prestataire.
- Préparez la mise à jour annoncée pour 2027 en rapprochant dès aujourd'hui vos mesures du référentiel NIS 2 publié par l'ANSSI.
Qu'est-ce que la PSSIE ? Définition et origine
PSSIE (politique de sécurité des systèmes d'information de l'État) : document de référence approuvé par la circulaire du Premier ministre n° 5725/SG du 17 juillet 2014, qui fixe les principes stratégiques, les objectifs et les règles de sécurité applicables à l'ensemble des systèmes d'information des administrations de l'État, afin d'assurer la continuité des activités régaliennes, de prévenir la fuite d'informations sensibles et de renforcer la confiance dans les téléprocédures.
Un texte signé par le Premier ministre en 2014
La politique de sécurité des systèmes d'information de l'État a été publiée sous la forme d'une circulaire adressée aux ministres et secrétaires d'État, enregistrée sous la référence NOR PRMX1420095C et consultable sur Légifrance. Le document annexé, version 1.0, a été élaboré par l'Agence nationale de la sécurité des systèmes d'information (ANSSI) en liaison avec les ministères, à partir des constats tirés de ses inspections et du traitement d'incidents réels.
Le texte se compose de deux parties. La première, rédigée comme une instruction, précise le champ d'application, les délais de mise en conformité, l'organisation de l'État et les modalités de contrôle. La seconde traduit dix principes stratégiques en objectifs numérotés, eux-mêmes déclinés en règles identifiées par un code court, par exemple ORG-RSSI pour la désignation du responsable de la sécurité ou RES-CLOIS pour le cloisonnement réseau.
Ce que la PSSIE n'est pas
La PSSIE n'est ni une norme certifiable ni un guide technique exhaustif. Le document se présente lui-même comme un socle minimal : pour certaines applications, ses mesures ne suffisent pas, et chaque ministère doit s'appuyer sur elles, sur les normes existantes et sur les guides techniques de l'ANSSI pour produire des mesures détaillées. Elle ne remplace pas non plus les règles propres aux informations classifiées de défense, qui relèvent d'un corpus distinct.
Champ d'application : qui doit appliquer la PSSIE ?
Selon son article 2, la PSSIE s'applique à tous les systèmes d'information des administrations de l'État. Le texte vise expressément quatre catégories d'entités, ce qui couvre une large partie de la sphère publique nationale, des administrations centrales jusqu'aux services territoriaux de l'État.
- Les ministères et leurs administrations centrales ;
- les établissements publics placés sous la tutelle d'un ministère ;
- les services déconcentrés de l'État, comme les préfectures ou les directions régionales ;
- les autorités administratives indépendantes.
La politique de sécurité des SI de l'État concerne aussi toutes les personnes qui interviennent sur ces systèmes : agents publics, mais également prestataires, sous-traitants et leurs salariés. Un infogéreur, un intégrateur ou un éditeur qui administre une application ministérielle est donc tenu de respecter les règles qui s'appliquent à son périmètre, généralement par le biais des clauses contractuelles de sécurité.
Les exclusions et les cas limites
Les systèmes aptes à traiter des informations classifiées de défense sortent du champ de la PSSIE : ils relèvent de l'instruction générale interministérielle n° 1300 sur la protection du secret de la défense nationale. Les collectivités territoriales ne sont pas visées par la circulaire, mais le texte souligne que la plupart de ses règles constituent des règles de base applicables au-delà de l'État, ce qui explique que des collectivités ou des organismes privés s'en inspirent pour bâtir leur propre politique.
Les 10 principes stratégiques de la PSSIE
Le préambule de la PSSIE énonce dix principes stratégiques numérotés de P1 à P10. Ils forment la colonne vertébrale du texte : chaque objectif et chaque règle de la seconde partie s'y rattachent. Les voici reformulés, dans l'ordre du document.
- P1 – Opérateurs de confiance : lorsque la maîtrise des systèmes l'exige, l'administration recourt à des opérateurs et prestataires de confiance.
- P2 – Analyse de risques : tout système d'information de l'État fait l'objet d'une analyse de risques, entretenue pendant toute sa durée de vie et adossée à une cartographie à jour.
- P3 – Moyens identifiés : les ressources humaines et financières consacrées à la sécurité sont planifiées et identifiées dans le budget global des SI.
- P4 – Authentification forte : les agents s'authentifient fortement, la carte à puce étant à privilégier.
- P5 – Traçabilité de l'administration : les opérations de gestion et d'administration sont tracées et contrôlées.
- P6 – Règles précises : la protection repose sur l'application rigoureuse des règles de la PSSIE.
- P7 – Utilisateurs formés : chaque agent connaît ses droits et devoirs et reçoit une sensibilisation à la cybersécurité.
- P8 – Hygiène des administrateurs : les administrateurs appliquent, après formation, les règles élémentaires d'hygiène informatique.
- P9 – Produits labellisés : les produits et services de sécurité acquis font l'objet d'une évaluation reconnue par l'ANSSI.
- P10 – Hébergement national : les informations sensibles sont hébergées sur le territoire national.
Douze ans après leur publication, ces principes restent d'actualité. L'authentification forte, la traçabilité des actions d'administration et le contrôle des prestataires figurent parmi les priorités de la feuille de route 2026-2027 de l'État, signe que leur mise en œuvre complète reste un chantier dans de nombreuses administrations.
Organisation et rôles : HFDS, FSSI, AQSSI et RSSI
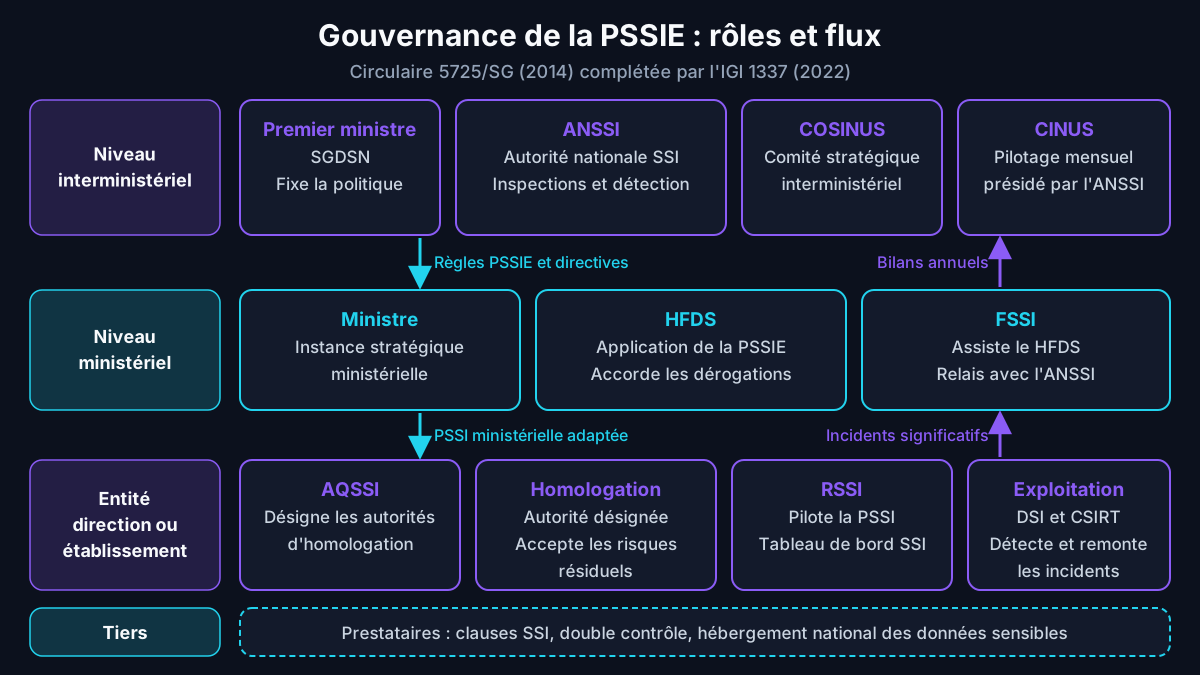
La PSSIE organise la sécurité des systèmes d'information (SSI) autour de deux chaînes complémentaires. La chaîne fonctionnelle SSI définit les règles, les fait appliquer et en contrôle le respect. La chaîne opérationnelle, portée par les équipes qui exploitent les systèmes, détecte et traite les incidents, puis fait circuler l'information technique entre le ministère et l'ANSSI.
Les acteurs de la chaîne fonctionnelle
Au niveau ministériel, le haut fonctionnaire de défense et de sécurité (HFDS) est responsable de l'application générale de la politique ; il est assisté par un fonctionnaire de sécurité des systèmes d'information (FSSI). Chaque entité est placée sous la responsabilité d'une autorité qualifiée en sécurité des systèmes d'information (AQSSI), qui désigne les autorités d'homologation de son périmètre. L'AQSSI s'appuie sur un ou plusieurs responsables de la sécurité des systèmes d'information (RSSI), relayés si besoin par des correspondants SSI locaux.
Au niveau interministériel, l'ANSSI agit comme autorité nationale de sécurité et de défense des systèmes d'information. Elle élabore les mesures de protection proposées au Premier ministre, inspecte les services de l'État, tient à jour une situation de leurs systèmes et exploite un centre de détection chargé de surveiller les réseaux en permanence.
Le cadre de gouvernance de 2022
Ce schéma a été précisé par le décret n° 2022-513 du 8 avril 2022 et par l'instruction générale interministérielle n° 1337/SGDSN/ANSSI, approuvée par arrêté du 26 octobre 2022. Celle-ci crée deux instances : le comité stratégique interministériel de la sécurité numérique (COSINUS) et le comité interministériel de pilotage (CINUS), présidé par l'ANSSI. Elle prévoit aussi la fonction de conseiller à la sécurité numérique et responsabilise davantage les directeurs d'administration centrale.
Les domaines de règles de la PSSIE et les preuves attendues
La seconde partie de la PSSIE regroupe ses objectifs et ses règles en grands domaines, de la gouvernance au contrôle de conformité. Chaque règle porte un identifiant qui facilite la construction d'une matrice de conformité. Le tableau suivant en propose une lecture opérationnelle, en associant à chaque domaine des exemples de règles du texte et le type de preuve qu'un contrôleur demandera.
| Domaine | Exemples de règles | Attendu concret | Preuve à présenter |
|---|---|---|---|
| Organisation et gouvernance | ORG-SSI, ORG-RSSI, ORG-PIL-PSSIM | Organisation SSI formalisée, RSSI désigné, PSSI ministérielle pilotée | Note d'organisation, lettre de désignation, comptes rendus du comité de pilotage |
| Ressources humaines | RH-SSI, RH-MOUV, RH-NPERM | Charte opposable, procédure arrivées-départs, tutorat des non-permanents | Charte annexée au règlement intérieur, revues des comptes |
| Gestion des biens | GDB-INVENT, GDB-CARTO, GDB-QUALIF-SENSI | Inventaire avec versions exactes, cartographie, qualification des informations | Base de configuration, schémas à jour, règles de marquage |
| Cycle de vie des SI | INT-HOMOLOG-SSI, INT-SSI, INT-TDB | Homologation avant mise en service, sécurité intégrée aux projets, tableau de bord | Décisions d'homologation, analyses de risques, tableau de bord SSI |
| Prestataires et produits | INT-AQ-PSL, INT-PRES-CS, INT-REX-HB | Produits labellisés, clauses de sécurité, hébergement national des données sensibles | Contrats, attestations de qualification, dérogations validées |
| Sécurité physique | PHY-ZONES, PHY-CI-CTRLACC, PHY-CI-TRACE | Zonage, contrôle d'accès aux salles, traces des visiteurs conservées un an | Plan de zonage, journaux d'accès |
| Réseaux | RES-INTERCO, RES-CLOIS, RES-SSFIL, RES-DURCI | Interconnexions via les infrastructures nationales, segmentation, Wi-Fi encadré, durcissement | Matrice de flux, configurations, analyse de risques Wi-Fi |
| Incidents, continuité, contrôle | Chaîne opérationnelle, continuité d'activité, contrôles | Remontée des incidents, plans de continuité, contrôles réguliers | Registre d'incidents, tests de plans, rapports d'audit |
Plusieurs règles réseau illustrent la précision du texte. RES-SECRET impose de changer les mots de passe et certificats installés par défaut ; RES-DURCI exige de désactiver les services inutiles des routeurs ; RES-SSFIL interdit le déploiement de réseaux sans fil sur des systèmes traitant des données sensibles, à défaut de mesures spécifiques validées. Pour transposer ces exigences dans un document interne, notre modèle de politique de sécurité réseau fournit une trame directement réutilisable.
Le volet physique est tout aussi concret : découpage des sites en zones de sécurité, accès réseau filtré dans les espaces d'accueil du public, protection des locaux techniques et du câblage, lutte contre l'incendie et les dégâts des eaux dans les centres informatiques. Ces règles se rapprochent des mesures physiques des normes internationales, que détaille notre politique de sécurité physique et environnementale.
L'homologation de sécurité, règle pivot de la PSSIE
La règle INT-HOMOLOG-SSI est sans doute la plus structurante de la PSSIE : tout système d'information doit recevoir une décision d'homologation avant sa mise en exploitation. L'homologation est l'acte par lequel une autorité atteste formellement, auprès des utilisateurs, que le système est protégé conformément aux objectifs de sécurité fixés et qu'elle accepte les risques résiduels.
Comment se déroule une homologation
La décision est prise par l'autorité d'homologation, désignée par l'autorité qualifiée en sécurité des systèmes d'information (AQSSI), éventuellement après avis d'une commission d'homologation réunissant métier, DSI et RSSI. Elle repose sur une analyse de risques proportionnée aux enjeux du système et précise ses conditions d'emploi. En pratique, le dossier rassemble l'analyse de risques, souvent conduite avec la méthode EBIOS Risk Manager, le plan de traitement, les résultats d'audits et la liste des risques acceptés.
La PSSIE renvoie, pour la méthode d'analyse de risques, au référentiel général de sécurité (RGS), cadre réglementaire connexe qui encadre notamment les échanges électroniques des autorités administratives. Le RGS fera l'objet d'un article dédié ; retenez ici que l'homologation PSSIE et celle décrite par le RGS reposent sur la même logique d'acceptation formelle des risques par une autorité responsable.
Une priorité réaffirmée en 2026
L'homologation demeure un chantier prioritaire pour l'État. La feuille de route de l'État pour 2026-2027 fixe ainsi l'objectif d'homologuer d'ici fin 2026 l'ensemble des systèmes qui soutiennent les missions essentielles des ministères. Une homologation n'est pas définitive : elle doit être revue à chaque évolution majeure, à l'échéance fixée par la décision et après tout incident significatif.
Conseil d'expert : traitez l'homologation comme un processus continu plutôt que comme un dossier ponctuel. Fixez une durée de validité courte, deux ou trois ans au maximum, assortissez la décision d'un plan d'action daté et suivez-le dans le tableau de bord SSI prévu par la règle INT-TDB. Une homologation sans suivi des réserves devient en quelques mois un document décoratif que n'importe quel inspecteur identifiera.
Mettre en œuvre la PSSIE : méthode en six étapes
Appliquer la politique de sécurité des SI de l'État dans une entité ne consiste pas à cocher une liste de règles. L'article 8 du texte décrit une démarche de gestion des risques qui commence par l'organisation et l'inventaire, se poursuit par l'analyse de risques et se termine par des contrôles réguliers. La méthode suivante en reprend la logique, telle que nous la pratiquons en accompagnement.
- Organiser : faire signer la note d'organisation SSI, désigner l'AQSSI, les autorités d'homologation et le RSSI, puis réunir un premier comité de pilotage.
- Inventorier : recenser les systèmes, les briques matérielles et logicielles avec leurs versions, et évaluer la sensibilité de chaque système.
- Évaluer l'écart : construire une matrice de conformité règle par règle, avec statut, preuve disponible et écart constaté.
- Analyser les risques : conduire une analyse par système, en commençant par les systèmes à enjeux, et définir les mesures proportionnées.
- Traiter et homologuer : exécuter le plan d'action, formaliser les dérogations auprès du haut fonctionnaire de défense et de sécurité (HFDS) et prononcer les homologations.
- Contrôler et rendre compte : auditer, alimenter le bilan annuel ministériel et mettre à jour la matrice après chaque évolution.
La règle GDB-INVENT illustre l'importance de la deuxième étape. L'inventaire doit lister les briques matérielles et logicielles avec leurs versions exactes, reposer sur une base de configuration maintenue à jour et rester à disposition du RSSI, du FSSI et de l'ANSSI. Une première extraction depuis l'annuaire Active Directory permet de confronter rapidement la réalité du parc à l'inventaire déclaré.
Import-Module ActiveDirectory
Get-ADComputer -Filter * -Properties OperatingSystem, OperatingSystemVersion, LastLogonDate |
  Select-Object Name, OperatingSystem, OperatingSystemVersion, LastLogonDate |
  Export-Csv -Path .\inventaire-ad.csv -NoTypeInformation -Encoding UTF8
Ce fichier ne remplace pas une base de configuration complète, mais il révèle vite les machines inconnues, les systèmes obsolètes et les comptes d'ordinateur inactifs. Chaque écart alimente ensuite la matrice de conformité, dont une entrée type peut être structurée comme suit pour rester exploitable par un outil de suivi.
- regle: INT-HOMOLOG-SSI
  systeme: "Portail de téléservices"
  statut: partiel
  preuve: "Décision d'homologation de 2023, arrivée à échéance"
  ecart: "Analyse de risques non révisée depuis la migration cloud"
  action: "Atelier EBIOS RM puis commission d'homologation"
  echeance: 2026-12-31
  derogation_hfds: false
Environnement de test : la démarche d'évaluation et les extractions présentées ont été préparées sur une maquette isolée sous Proxmox VE, composée d'un domaine Active Directory sous Windows Server 2022, de postes Windows 11 virtualisés, d'un serveur GLPI 10 servant de base de configuration et de l'outil ORADAD publié par l'ANSSI pour la collecte des données d'annuaire. Aucune donnée de production n'y figure ; les observations restent qualitatives et ne constituent pas une mesure de conformité.
Retour terrain : Cas typique rencontré en mission — l'évaluation de conformité d'un établissement public, menée en quelques semaines, fait ressortir les écarts habituels : homologations échues sur les téléservices, inventaire sans versions, comptes d'administration partagés entre prestataire et équipe interne. Le plan d'action est priorisé selon l'exposition : d'abord les comptes d'administration et les systèmes ouverts aux usagers, ensuite l'inventaire outillé, enfin le cycle de réhomologation, planifié en comité de pilotage.
De la PSSIE à la PSSI ministérielle ou d'établissement
La PSSIE n'a pas vocation à être appliquée telle quelle par chaque service. La règle ORG-PIL-PSSIM impose à chaque ministère d'établir, sous la responsabilité du haut fonctionnaire de défense et de sécurité (HFDS), une politique de sécurité ministérielle qui reprend le socle commun et le complète selon ses métiers. Les établissements publics produisent à leur tour une PSSI d'entité, plus opérationnelle, accompagnée de documents d'application tenus à jour par le RSSI.
Pour rédiger cette déclinaison, la structure d'une politique conforme aux bonnes pratiques internationales reste pertinente : périmètre, rôles, principes, règles thématiques, gestion des exceptions et contrôle. Notre guide de rédaction d'une PSSI alignée sur ISO 27001 détaille cette architecture, et le modèle de PSSI gratuit offre un point de départ éditable.
Encadrer les dérogations
La PSSIE admet qu'une règle ne puisse pas toujours être appliquée. Dans ce cas, l'autorité de l'entité lui substitue formellement une règle spécifique. Chaque dérogation doit être motivée, justifiée et expressément accordée par le HFDS, puis tenue à disposition de l'ANSSI. Une dérogation orale ou implicite n'a aucune valeur lors d'une inspection.
PSSIE, ISO 27001 et NIS 2 : comment les référentiels s'articulent
Une entité publique est rarement soumise à un seul texte. La politique de sécurité des SI de l'État coexiste avec la norme ISO/IEC 27001, avec la réglementation européenne et avec des référentiels sectoriels. Comprendre leur nature respective évite de multiplier les démarches de conformité et permet de mutualiser les preuves entre plusieurs exigences.
- PSSIE : texte réglementaire interne à l'État, obligatoire pour les administrations de son champ, qui fixe des règles précises sans certification.
- ISO/IEC 27001 : norme volontaire et certifiable, centrée sur le système de management et l'amélioration continue, qui laisse le choix des mesures à l'organisme.
- NIS 2 : directive européenne qui inclut les administrations publiques parmi les entités régulées et impose gestion des risques, notification des incidents et responsabilité des dirigeants.
- Textes spécifiques : instruction n° 1300 pour le secret de la défense nationale, instruction n° 901 pour les informations Diffusion Restreinte.
Dans la pratique, un système de management de la sécurité de l'information sert de moteur, tandis que la PSSIE fournit un catalogue de règles minimales. Les politiques thématiques s'alignent naturellement sur les deux : authentification forte du principe P4 et politique de mots de passe conforme aux recommandations NIST et ANSSI, chiffrement des informations sensibles transitant sur des réseaux non maîtrisés et politique de cryptographie.
La PSSIE se distingue toutefois d'ISO 27001 sur trois points. Elle impose des choix techniques précis, comme le passage par les passerelles nationales pour l'accès à Internet. Elle prévoit une chaîne hiérarchique de validation qui n'existe pas dans le privé. Enfin, elle exige le recours à des produits et services labellisés par l'ANSSI lorsqu'ils existent, là où la norme se contente d'une sélection fondée sur le risque.
Ce qui change pour la PSSIE en 2026 et 2027
Le cadre de la PSSIE évolue sur trois fronts : la gouvernance, la feuille de route annuelle de l'État et la transposition de la directive NIS 2. Ces évolutions ne suppriment pas les règles de 2014, mais modifient leur portée, leur calendrier et la manière dont les ministères doivent rendre compte de leur application.
Une gouvernance qui a vocation à remplacer la circulaire
D'après la page de l'ANSSI consacrée au cadre de gouvernance de la sécurité numérique de l'État, ce cadre se substituera à terme à la circulaire de 2014 ; pour l'instant, les deux textes coexistent, la PSSIE fournissant les règles de sécurité. Une future instruction interministérielle doit porter ces règles. Les dirigeants des établissements publics d'État doivent déjà organiser la sécurité, désigner un point de contact auprès de l'ANSSI, évaluer chaque année leur niveau de sécurité et notifier leurs incidents.
La feuille de route 2026-2027 et la refonte annoncée
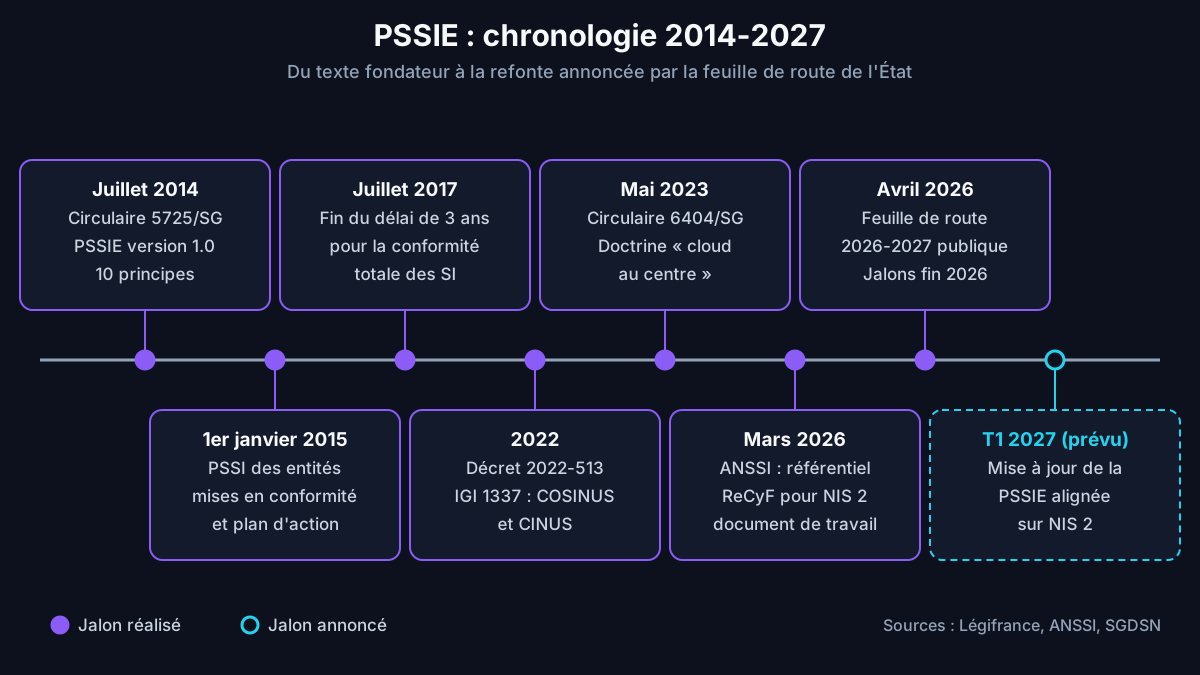
Rendue publique le 9 avril 2026, la feuille de route des efforts prioritaires en matière de sécurité numérique de l'État 2026-2027 répond aux intrusions et fuites de données subies en 2025 par des ministères et leurs établissements. Elle annonce que la PSSIE sera mise à jour au plus tard au premier trimestre 2027 afin d'intégrer par anticipation le référentiel destiné aux entités essentielles de NIS 2.
Le document fixe aussi des jalons concrets pour fin 2026 : authentification multifacteur de tous les administrateurs, postes dédiés à l'administration des systèmes à enjeux, détection avancée de type EDR sur les postes et serveurs, et homologation des systèmes soutenant les missions essentielles. Il prépare également la transition vers la cryptographie post-quantique, avec un inventaire en 2026 et 2027 puis des objectifs fixés à l'horizon 2030.
1 366 incidents ont été confirmés par l'ANSSI en 2025, et le secteur des ministères et collectivités territoriales en représente 24 %, selon la synthèse du Panorama de la cybermenace 2025 publiée par l'ANSSI (rapport publié le 11 mars 2026).
NIS 2 : une transposition encore attendue
La directive NIS 2 range les administrations publiques parmi les entités régulées. En France, le projet de loi relatif à la résilience des infrastructures critiques, adopté par le Sénat le 12 mars 2025, n'était toujours pas définitivement voté à l'automne 2026 : son examen en séance publique à l'Assemblée nationale, programmé les 7 et 9 octobre 2026, a été retiré de l'ordre du jour la veille. En parallèle, l'ANSSI diffuse depuis le 17 mars 2026 le Référentiel Cyber France (ReCyF), en document de travail.
Prestataires de l'État : ce que la PSSIE vous impose
Pour une entreprise qui travaille avec un ministère ou un établissement public, la PSSIE se traduit d'abord par des clauses contractuelles. La règle INT-PRES-CS impose que toute prestation informatique soit encadrée par des clauses de sécurité, et INT-PRES-CNTRL prévoit un double contrôle : l'un par l'équipe qui encadre la prestation, l'autre par une équipe externe chargée de vérifier la pertinence du cahier des charges et le niveau de sécurité obtenu.
Hébergement, cloud et labels
La règle INT-REX-HB rend obligatoire l'hébergement des données sensibles sur le territoire national, sauf accord du haut fonctionnaire de défense et de sécurité (HFDS) et dérogation motivée inscrite dans la décision d'homologation. La doctrine « cloud au centre », actualisée par la circulaire n° 6404/SG du 31 mai 2023, prolonge cette logique : les données d'une sensibilité particulière doivent être hébergées dans un cloud interne de l'État ou dans une offre commerciale qualifiée SecNumCloud, ou disposant d'une qualification européenne au moins équivalente.
Les prestataires doivent aussi s'attendre à ce que leurs produits de sécurité soient comparés aux catalogues de l'ANSSI, conformément à la règle INT-AQ-PSL, et à ce que leurs intervenants non permanents soient placés sous le tutorat d'un agent, comme le prévoit RH-NPERM. Anticiper ces exigences dans la réponse à l'appel d'offres constitue un avantage concurrentiel réel.
Erreurs fréquentes dans l'application de la PSSIE
Les écarts relevés lors des évaluations de conformité à la PSSIE se ressemblent d'une administration à l'autre. La plupart ne tiennent pas à un manque de technologie, mais à une gouvernance incomplète ou à des preuves introuvables le jour du contrôle.
- Homologations échues : décisions anciennes jamais revues malgré une migration ou un changement d'hébergeur.
- Inventaire déclaratif : liste tenue à la main, sans versions ni lien avec la réalité du parc.
- Dérogations implicites : écarts tolérés sans décision écrite du HFDS.
- Comptes d'administration partagés : actions non traçables, en contradiction avec le principe P5.
- Clauses absentes : contrats d'infogérance ou de développement sans exigence de sécurité ni droit de contrôle.
Retour terrain : Cas typique rencontré en mission — lors d'un audit, une application métier tourne sur un système d'exploitation hors support, toléré depuis longtemps « en attendant la migration », sans aucune décision écrite du HFDS. L'homologation du système, échue, ignore ce risque. La correction associe une dérogation formelle, limitée dans le temps et assortie de mesures compensatoires comme l'isolement réseau et une supervision renforcée, à une réhomologation conditionnée au calendrier de migration.
À lire aussi : la directive REC sur les entités critiques ; l'habilitation secret défense ; le référentiel général de sécurité (RGS).
Questions fréquentes
Qu'est-ce que la PSSIE en quelques mots ?
La PSSIE est la politique de sécurité des systèmes d'information de l'État. Approuvée par la circulaire du Premier ministre n° 5725/SG du 17 juillet 2014 et rédigée par l'ANSSI avec les ministères, elle fixe un socle minimal de règles pour tous les systèmes d'information des administrations de l'État. Elle repose sur dix principes stratégiques, comme l'analyse de risques systématique, l'authentification forte, la traçabilité des opérations d'administration ou l'hébergement des informations sensibles sur le territoire national. Ces principes sont déclinés en objectifs et en règles identifiées par un code, par exemple INT-HOMOLOG-SSI pour l'homologation. Chaque ministère la décline ensuite dans sa propre politique, adaptée à ses métiers et à ses systèmes.
La PSSIE est-elle obligatoire pour les collectivités territoriales ?
Non, la circulaire de 2014 vise les administrations de l'État : ministères, établissements publics sous tutelle, services déconcentrés et autorités administratives indépendantes. Les communes, départements et régions ne sont donc pas juridiquement tenus de l'appliquer. Le texte précise toutefois que la plupart de ses règles sont des règles de base applicables au-delà de l'État, et de nombreuses collectivités s'en inspirent pour bâtir leur propre politique de sécurité. Par ailleurs, une collectivité qui héberge ou exploite un système pour le compte de l'État peut se voir imposer certaines règles par convention. Enfin, la transposition de la directive NIS 2 devrait faire entrer une partie des collectivités dans un régime de cybersécurité obligatoire distinct.
Quelle est la différence entre la PSSIE et une PSSI ?
La PSSIE est un texte unique, commun à toutes les administrations de l'État, qui fixe des principes et des règles minimales. Une PSSI, ou politique de sécurité des systèmes d'information, est propre à une organisation : ministère, établissement public, entreprise ou association. Dans la sphère de l'État, la PSSI ministérielle reprend le socle de la PSSIE, l'adapte au contexte du ministère et peut renforcer certaines exigences. Les établissements publics rédigent à leur tour une PSSI d'entité plus opérationnelle. Toute règle de la PSSIE non appliquée doit y être remplacée par une règle spécifique, justifiée et accordée formellement par le haut fonctionnaire de défense et de sécurité dont dépend l'entité concernée.
La PSSIE est-elle toujours en vigueur en 2026 ?
Oui. Selon l'ANSSI, le cadre de gouvernance de la sécurité numérique de l'État, fondé sur le décret n° 2022-513 et l'instruction interministérielle n° 1337, remplacera à terme la circulaire de 2014, mais les deux textes coexistent et se complètent pour l'instant, notamment sur les règles de sécurité. La feuille de route 2026-2027, publiée le 9 avril 2026, annonce une mise à jour de la PSSIE au plus tard au premier trimestre 2027 afin d'intégrer le référentiel destiné aux entités essentielles de la directive NIS 2. Les administrations doivent donc continuer à appliquer les règles actuelles tout en préparant cette évolution, en particulier sur l'authentification, la détection et l'homologation.
Comment un prestataire peut-il démontrer sa conformité à la PSSIE ?
Il n'existe pas de certification PSSIE : la conformité se démontre par des preuves rattachées aux règles applicables à la prestation. Un prestataire sérieux fournit une matrice de conformité qui associe chaque règle pertinente à une mesure et à un justificatif, par exemple une procédure de gestion des comptes, des journaux d'administration ou une attestation de qualification ANSSI. Il accepte les clauses de sécurité et le droit de contrôle prévus par les règles INT-PRES-CS et INT-PRES-CNTRL, et garantit l'hébergement national des données sensibles. Une certification ISO 27001 ou une qualification SecNumCloud facilite la démonstration, sans remplacer l'analyse règle par règle attendue par l'autorité d'homologation.
Conclusion
La PSSIE reste, en 2026, la référence opérationnelle de la sécurité des systèmes d'information de l'État. Ses dix principes et ses règles identifiées donnent un cadre clair : organiser, inventorier, analyser les risques, homologuer, contrôler. La refonte annoncée pour le premier trimestre 2027 et la transposition de NIS 2 ne la rendront pas caduque ; elles en renforceront l'exigence, notamment sur l'authentification, la détection et la maîtrise des prestataires.
Le meilleur investissement consiste donc à fiabiliser dès maintenant l'inventaire, les homologations et la traçabilité des dérogations, puis à adosser la démarche à un système de management solide. Pour structurer ce socle, appuyez-vous sur notre guide complet ISO 27001, qui facilite la mutualisation des preuves entre la PSSIE, la norme et les futures exigences NIS 2.
Évaluez votre conformité à la PSSIE
Ayi NEDJIMI accompagne ministères, établissements publics et prestataires de l'État : matrice de conformité PSSIE, préparation des dossiers d'homologation, revue des clauses de sécurité et feuille de route vers NIS 2.
Demander un diagnostic PSSIEÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire