






La norme ISO/IEC 27701:2025 devient un système de management de la vie privée autonome : exigences, mesures, correspondance RGPD, transition et certification.
La norme ISO 27701 est le référentiel international qui permet de bâtir et de certifier un système de management de la protection de la vie privée, appelé PIMS pour Privacy Information Management System. Depuis la publication de l'ISO/IEC 27701:2025, le 14 octobre 2025, elle n'est plus une simple extension de l'ISO/IEC 27001 : c'est une norme de management autonome, certifiable seule, qui s'adresse aux responsables de traitement comme aux sous-traitants. Pour un DPO, un RSSI ou le dirigeant d'une société de services, elle fournit une méthode structurée pour démontrer la maîtrise des données personnelles face au RGPD, sans toutefois valoir certification au sens de son article 42. Ce guide détaille la nouvelle structure, les mesures de l'annexe A, le lien avec le règlement européen, la mise en œuvre, la certification et la transition des certificats 2019, en complément de notre guide complet de la norme ISO 27001.
Résumé exécutif : L'ISO/IEC 27701:2025 fait de la protection de la vie privée un système de management à part entière, avec ses clauses 4 à 10 et une annexe A en trois tableaux : responsables de traitement, sous-traitants, sécurité commune. La certification ne requiert plus l'ISO/IEC 27001. La norme aide à démontrer la responsabilité exigée par le RGPD sans constituer une certification RGPD. Les certificats 2019 doivent migrer au plus tard le 31 octobre 2028.
Points clés de cet article :
- Cartographiez chaque traitement en précisant si vous agissez comme responsable de traitement, comme sous-traitant ou dans les deux rôles : ce choix détermine les mesures applicables.
- Évaluez les risques pour les personnes concernées, et pas seulement pour l'organisme, puis justifiez chaque exclusion dans la déclaration d'applicabilité.
- Ne présentez jamais un certificat ISO 27701 comme une « certification RGPD » dans vos contrats ou réponses à appel d'offres.
- Si vous détenez un certificat 2019, planifiez la transition lors d'un audit de surveillance ou de renouvellement, bien avant l'échéance d'octobre 2028.
- Vérifiez que votre organisme certificateur est accrédité pour l'ISO/IEC 27701:2025 et applique l'ISO/IEC 27706:2025.
Qu'est-ce que la norme ISO 27701 ?
L'ISO/IEC 27701 est publiée conjointement par l'ISO et la Commission électrotechnique internationale (IEC), au sein du sous-comité JTC 1/SC 27 qui gère aussi l'ISO/IEC 27001. Selon la fiche officielle de l'ISO/IEC 27701:2025, elle fixe les exigences pour établir, mettre en œuvre, maintenir et améliorer en continu un PIMS, et fournit des recommandations pour les appliquer. Elle vise toute organisation qui collecte ou traite des données personnelles, qu'elle soit publique, privée ou associative.
Système de management de la protection de la vie privée (PIMS) : ensemble coordonné de politiques, de rôles, de processus, de mesures et d'enregistrements permettant à un organisme de traiter les données personnelles de manière maîtrisée, conforme aux lois applicables et améliorée en continu selon le cycle planifier, déployer, contrôler, agir.
Le vocabulaire de la norme : PII, responsable et sous-traitant
La norme emploie un vocabulaire international qu'il faut traduire avant toute mise en œuvre. Les PII (personally identifiable information) correspondent aux données à caractère personnel du RGPD. Le PII controller équivaut au responsable de traitement, le PII processor au sous-traitant et le PII principal à la personne concernée. Cette table de passage doit figurer dans la documentation du PIMS, car auditeurs, juristes et clients ne lisent pas les mêmes textes.
Un même organisme peut tenir les deux rôles. Un éditeur de logiciel en mode SaaS (logiciel en tant que service) est responsable de traitement pour ses fichiers de prospects et de salariés, mais sous-traitant pour les données que ses clients hébergent dans la plateforme. L'ISO 27701 impose de traiter chaque rôle séparément, avec son propre jeu de mesures, ce qui évite les raccourcis fréquents dans les registres de traitement rédigés à la hâte.
Pourquoi un système de management pour la vie privée ?
Le règlement général sur la protection des données (RGPD) fixe des obligations de résultat et impose, à son article 5, paragraphe 2, que le responsable de traitement soit en mesure de démontrer sa conformité. Il ne dit pas comment organiser cette démonstration au quotidien. Un système de management apporte précisément cette mécanique : des rôles nommés, des objectifs mesurables, des audits internes, une revue de direction et des actions correctives tracées.
Dans une analyse publiée en avril 2020, la CNIL souligne que la mise en place d'un système de management dédié à la protection des données est une clé de la responsabilité (accountability) prévue par le RGPD. Elle précise que ses experts ont contribué à la rédaction de la première édition, avec l'appui de l'AFNOR et du Comité européen de la protection des données, et que d'autres législations nationales ont été prises en compte.
ISO 27701 version 2025 : une norme de management désormais autonome
La version 2025 constitue la rupture la plus importante depuis la création de la norme, en particulier pour les organismes qui ne disposent pas d'un système de management de la sécurité de l'information (SMSI). Elle se comprend en revenant à la conception de l'édition 2019.
De l'extension 2019 à la norme autonome
Publiée en août 2019, la première édition se présentait comme une extension de l'ISO/IEC 27001 et de l'ISO/IEC 27002. Ses exigences complétaient les clauses du SMSI et ses recommandations enrichissaient les mesures de sécurité existantes. Conséquence directe : un organisme ne pouvait obtenir de certificat ISO 27701 qu'en s'appuyant sur un SMSI certifié ou audité simultanément, ce qui excluait de nombreux sous-traitants spécialisés dans le traitement de données.
La deuxième édition annule et remplace la version 2019, techniquement révisée. Son avant-propos indique que le document a été réécrit comme norme de système de management autonome, en collaboration avec le comité technique européen CEN/CLC/JTC 13 dans le cadre de l'accord de Vienne. La FAQ de l'ISO le confirme : la norme peut être utilisée seule. Le document compte 64 pages et se vend 225 francs suisses sur la boutique officielle.
Ce qui change avec l'ISO 27701:2025 : comparatif avec 2019
Le bulletin technique publié par l'organisme d'accréditation britannique UKAS résume les évolutions de fond de la deuxième édition de la norme de management de la vie privée. Elles concernent autant la gouvernance que le contenu des mesures :
- adoption de la structure harmonisée des normes de management, avec des clauses 4 à 10 identiques dans leur architecture à celles de l'ISO/IEC 27001 ou de l'ISO 9001 ;
- renforcement des exigences de leadership, de gouvernance et d'évaluation de la performance ;
- intégration formelle de l'appréciation et du traitement des risques liés à la vie privée dans le système de management ;
- prise en compte du changement climatique dans l'analyse du contexte, comme pour toutes les normes de management récentes ;
- restructuration des mesures destinées aux responsables de traitement et aux sous-traitants, regroupées dans une annexe A unique ;
- actualisation des correspondances avec l'ISO/IEC 29100, l'ISO/IEC 27018, l'ISO/IEC 29151 et le RGPD, complétées par une table de passage avec l'édition 2019.
| Critère | ISO/IEC 27701:2019 | ISO/IEC 27701:2025 |
|---|---|---|
| Statut | Retirée, remplacée en octobre 2025 | Édition en vigueur (2e édition) |
| Nature | Extension de l'ISO/IEC 27001 et de l'ISO/IEC 27002 | Norme de système de management autonome |
| Prérequis de certification | SMSI ISO/IEC 27001 indispensable | Aucun : certification seule ou intégrée |
| Exigences de management | Ajouts aux clauses de l'ISO/IEC 27001 | Clauses 4 à 10 propres, structure harmonisée |
| Mesures | Réparties dans plusieurs chapitres et annexes | Annexe A en trois tableaux, guide d'application en annexe B |
| Référentiel des certificateurs | ISO/IEC TS 27006-2:2021 | ISO/IEC 27706:2025 |
| Certificats | Valables jusqu'au 31 octobre 2028 au plus tard | Édition de référence pour toute nouvelle démarche |
Les exigences de management de l'ISO 27701 : clauses 4 à 10
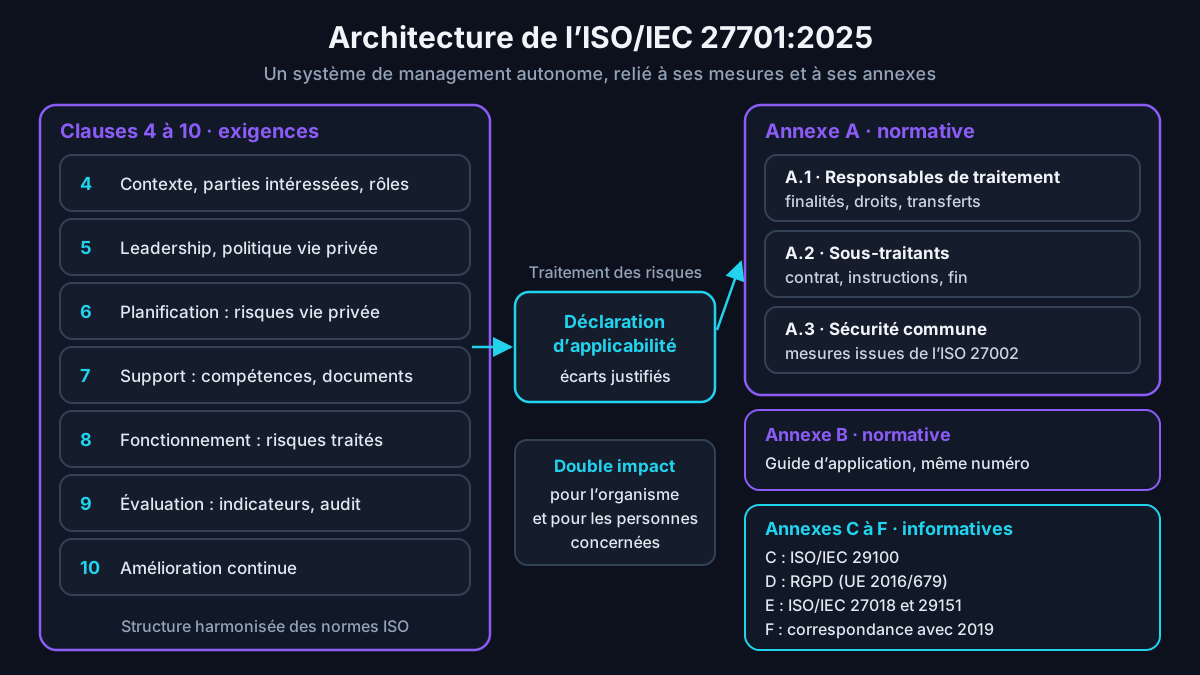
Les clauses 4 à 10 de l'ISO/IEC 27701:2025 reprennent la structure harmonisée commune aux normes de management de l'ISO. Un responsable conformité qui connaît l'ISO/IEC 27001, l'ISO 9001 ou l'ISO/IEC 42001 sur l'intelligence artificielle retrouve donc le même enchaînement : contexte, leadership, planification, support, fonctionnement, évaluation des performances et amélioration. Le contenu, lui, est orienté vers la protection des personnes dont les données sont traitées.
Clause 4 : contexte, parties intéressées et rôles
L'organisme doit analyser son contexte de façon élargie : environnement juridique de chaque pays où il opère, attentes des clients, des personnes concernées et des autorités de contrôle, facteurs technologiques et organisationnels. C'est aussi à ce stade qu'il détermine, pour chaque activité, s'il agit en responsable de traitement, en sous-traitant ou dans les deux rôles. Le périmètre du PIMS découle de cette analyse et doit être documenté sans ambiguïté.
Clause 5 : leadership et politique de protection de la vie privée
La direction doit démontrer son engagement, approuver une politique de protection de la vie privée et attribuer les responsabilités, notamment celle de la personne chargée de piloter le dispositif, souvent le délégué à la protection des données (DPO). Cette politique gagne à être articulée avec la politique de sécurité du système d'information (PSSI) afin d'éviter deux textes contradictoires sur la classification, la conservation ou la gestion des accès.
Clauses 6 et 8 : des risques pour l'organisme et pour les personnes
La planification et le fonctionnement reposent sur une appréciation des risques liés à la vie privée, puis sur leur traitement. La différence majeure avec un SMSI classique tient à l'objet du risque : l'impact se mesure aussi pour les personnes concernées, et pas seulement pour l'organisme. Le traitement des risques aboutit à la déclaration d'applicabilité, qui compare les mesures retenues à celles de l'annexe A et justifie chaque exclusion.
Pour les traitements à risque élevé, cette démarche rejoint l'analyse d'impact relative à la protection des données (AIPD) exigée par l'article 35 du RGPD. Les deux exercices s'alimentent : l'AIPD enrichit le registre des risques du PIMS, et ce registre signale quand un changement de finalité, de technologie ou de prestataire impose une nouvelle AIPD.
Clauses 7, 9 et 10 : support, évaluation et amélioration
La clause 7 couvre les ressources, les compétences, la sensibilisation, la communication et l'information documentée. La clause 9 impose des indicateurs, des audits internes planifiés et une revue de direction ; la clause 10 traite les non-conformités et l'amélioration continue. Rédigées dans la norme elle-même, ces exigences permettent d'auditer un PIMS sans autre texte.
Annexe A de l'ISO 27701 : mesures pour responsables et sous-traitants
L'annexe A de l'ISO/IEC 27701:2025 est normative : elle liste des objectifs et des mesures de référence répartis en trois tableaux. Le tableau A.1 vise les responsables de traitement, le tableau A.2 les sous-traitants et le tableau A.3 les mesures de sécurité de l'information communes aux deux rôles. L'annexe B, également normative, fournit pour chaque mesure un guide d'application portant la même numérotation, par exemple B.1.2.2 pour la mesure A.1.2.2.
Les décomptes publiés par les praticiens convergent majoritairement vers 31 mesures pour les responsables, 18 pour les sous-traitants et 29 mesures de sécurité communes, soit 78 au total. Certains guides de transition avancent toutefois des chiffres différents selon la manière de compter les objectifs. Le plus sûr reste de recompter sur l'exemplaire officiel avant de dimensionner un projet ou un audit.
Tableau A.1 : les obligations du responsable de traitement
Les mesures du tableau A.1 suivent le cycle de vie de la donnée. Elles portent sur les conditions de collecte (finalité documentée, base légale, recueil et retrait du consentement, analyse d'impact, registre), sur les obligations envers les personnes (information, opposition, accès, rectification, effacement, copie des données, décisions automatisées) et sur la protection dès la conception : minimisation, désidentification, fichiers temporaires, conservation, destruction et sécurisation des transmissions.
Un dernier groupe traite le partage, le transfert et la divulgation. L'organisme doit identifier la base juridique de chaque transfert entre juridictions, lister les pays et organisations internationales destinataires, et tenir un enregistrement des transferts comme des divulgations à des tiers. Ces exigences recoupent directement le chapitre V du RGPD sur les transferts hors de l'Union européenne.
Tableau A.2 : les engagements du sous-traitant
Le tableau A.2 s'adresse aux organismes qui traitent des données pour le compte d'un client. Il couvre le contrat avec le responsable de traitement, le respect strict des instructions, l'assistance pour l'exercice des droits et les analyses d'impact, l'information en cas de recours à des sous-traitants ultérieurs, la gestion des divulgations demandées par des autorités et la restitution ou suppression des données en fin de contrat. Ces points sont précisément ceux que les clients vérifient lors des questionnaires fournisseurs.
Socle de sécurité commun et déclaration d'applicabilité
Dans l'annexe A de l'ISO/IEC 27701:2025, le tableau A.3 reprend des mesures de sécurité de l'information issues de l'ISO/IEC 27002:2022, complétées d'un guide propre aux données personnelles : politiques, contrôle d'accès, cryptographie, journalisation, gestion des incidents, sécurité du développement. Un organisme déjà certifié ISO/IEC 27001 en couvre une large part ; la checklist d'audit des 93 mesures de l'annexe A de l'ISO 27001 aide à identifier les recouvrements et les compléments propres à la vie privée.
La déclaration d'applicabilité, pivot de l'audit
L'annexe A n'est pas exhaustive : l'organisme peut ajouter des mesures si son analyse l'exige. À l'inverse, toute mesure écartée doit être justifiée, soit parce que l'appréciation des risques ne la rend pas nécessaire, soit parce que la législation applicable ne l'impose pas. Un sous-traitant pur exclura logiquement l'essentiel du tableau A.1, à condition de l'expliquer par écrit et de le confirmer contrat par contrat.
ISO 27701 et RGPD : correspondances et limites
Pour la plupart des organismes européens, le règlement général sur la protection des données (RGPD) est la première raison de s'intéresser à l'ISO 27701. La norme reste pourtant internationale, et son articulation avec le droit européen doit être comprise avec précision pour éviter toute promesse excessive.
L'annexe D, une table de correspondance avec le règlement
L'introduction de l'ISO/IEC 27701:2025 annonce des correspondances avec le cadre de protection de la vie privée de l'ISO/IEC 29100, avec l'ISO/IEC 27018 sur le cloud public, avec l'ISO/IEC 29151 et avec le RGPD. L'annexe D, informative, rapproche ainsi les mesures de la norme des articles du règlement. Elle sert de point de départ à une matrice de preuves, à condition de la compléter par l'analyse juridique propre à chaque traitement.
Pas une certification RGPD au sens de l'article 42
L'article 42 du règlement (UE) 2016/679 prévoit des mécanismes de certification volontaires, fondés sur des critères approuvés par une autorité de contrôle ou par le Comité européen de la protection des données, délivrés pour trois ans au maximum et qui ne diminuent pas la responsabilité du responsable de traitement ou du sous-traitant.
La CNIL l'a écrit dès 2020 à propos de la première édition, et la version 2025 ne change rien à ce statut : l'ISO 27701 ne constitue pas, en tant que telle, un instrument de certification RGPD au sens de l'article 42.
Cette distinction a des conséquences pratiques. Un organisme peut détenir un certificat ISO 27701 et commettre un manquement sur un traitement précis, car l'auditeur vérifie le fonctionnement du système de management sur un échantillon, sans se prononcer sur la licéité de chaque opération. En France, les organismes qui certifient selon un mécanisme approuvé au titre de l'article 42 doivent en outre respecter un référentiel d'agrément de la CNIL et être accrédités par le Cofrac.
Ce qu'un certificat ISO 27701 apporte face au RGPD
Un certificat ISO 27701 délivré sous accréditation reste un élément de preuve solide. Il documente la démarche de responsabilité exigée par les articles 5 et 24 du règlement général sur la protection des données (RGPD), il aide un client à vérifier qu'un prestataire présente les garanties suffisantes demandées par l'article 28, et il atteste d'un dispositif de sécurité adapté au risque au sens de l'article 32. Pour un sous-traitant, il réduit nettement le volume des questionnaires d'audit et des clauses à négocier.
6 167 violations de données notifiées en 2025 : selon le bilan annuel de la CNIL, publié le 18 mai 2026, une violation déclarée sur deux relève d'un piratage, et les manquements de cybersécurité représentent un tiers des contrôles et près de 30 % des sanctions. La Commission annonce consacrer, en 2026, la moitié de ses contrôles et actions répressives à la sécurité des données (source : rapport annuel 2025 de la CNIL, consulté le 2 novembre 2026).
Le même bilan souligne que les violations impliquent souvent des prestataires et que la CNIL a sanctionné des responsables de traitement comme des sous-traitants dont la sécurité était insuffisante. Ce constat renforce l'intérêt des mesures du tableau A.2 : instructions écrites, suivi des sous-traitants ultérieurs et notification rapide des incidents au client sont exactement les points qu'un PIMS rend vérifiables.
ISO 27701, ISO 27001 et ISO 27002 : PIMS seul ou intégré au SMSI ?
Le système de management de la sécurité de l'information (SMSI) de l'ISO/IEC 27001 protège toutes les informations de l'organisme selon ses propres risques. Le système de management de la protection de la vie privée (PIMS) de l'ISO/IEC 27701 protège les personnes dont les données sont traitées. Les deux se recouvrent sur la sécurité, et l'autonomie de l'édition 2025 ouvre plusieurs scénarios d'adoption.
Trois scénarios d'adoption
- PIMS autonome : adapté à un sous-traitant ou à une plateforme dont les clients posent surtout des questions de confidentialité, sans exiger de certificat de sécurité global.
- PIMS intégré au SMSI : un seul processus de gestion des risques, un programme d'audit interne commun et une revue de direction unique, avec des audits de certification combinés.
- Approche progressive : démarrer par le PIMS sur le périmètre le plus exposé, puis étendre vers un SMSI complet lorsque la demande des clients ou la réglementation l'exigent.
| Situation de l'organisme | Option recommandée | Point de vigilance |
|---|---|---|
| Certifié ISO/IEC 27001, nombreux traitements de données clients | PIMS intégré au SMSI | Aligner périmètres, registres de risques et calendrier d'audit |
| Sous-traitant de données sans SMSI, clients exigeants sur la confidentialité | PIMS autonome | Tableau A.3 à couvrir sérieusement malgré l'absence de SMSI |
| Groupe soumis à la directive NIS 2 ou au règlement DORA | SMSI d'abord, PIMS intégré ensuite | Éviter deux gouvernances concurrentes |
| Éditeur d'IA traitant des données personnelles | PIMS intégré à un système ISO/IEC 42001 | Traçabilité des jeux de données d'entraînement |
| Petite structure, faible volume de données | Registre et AIPD sans certification | Réévaluer lors d'un appel d'offres exigeant |
Dans le scénario intégré, l'ossature commune des clauses 4 à 10 évite la double documentation. Notre guide d'implémentation pas à pas d'un SMSI ISO 27001 version 2022 détaille les étapes communes, qu'il suffit d'enrichir des volets propres à la vie privée : rôles, droits des personnes, transferts et sous-traitance ultérieure.
Conseil d'expert : tenez un registre des risques unique, mais doté de deux échelles d'impact distinctes, l'une pour l'organisme, l'autre pour les personnes concernées. Un scénario de fuite de données de santé peut sembler modéré financièrement et rester critique pour les patients. Cette double cotation évite qu'une analyse purement économique écarte des mesures indispensables, et elle répond directement à l'attente des auditeurs ISO 27701.
Mettre en œuvre un PIMS ISO 27701 : méthode en huit étapes
Un projet de système de management de la protection de la vie privée (PIMS) réussit lorsqu'il part des traitements réels et non d'un modèle documentaire. La séquence suivante convient à un premier déploiement comme à l'extension d'un SMSI. Sa durée dépend surtout du nombre de traitements et de la maturité du registre.
- Cadrer le projet : désigner un sponsor à la direction, fixer le périmètre (entités, produits, pays) et qualifier le rôle de l'organisme pour chaque activité.
- Inventorier les traitements : partir du registre exigé par l'article 30 du RGPD et l'enrichir des flux, applications, sous-traitants, durées de conservation et transferts hors de l'Union européenne.
- Analyser les écarts : comparer les pratiques aux clauses 4 à 10 et aux trois tableaux de l'annexe A, puis prioriser les manques selon leur exposition.
- Apprécier les risques : coter chaque scénario pour l'organisme et pour les personnes concernées, et déclencher une analyse d'impact (AIPD) lorsque le risque est élevé.
- Traiter les risques : choisir les mesures, rédiger la déclaration d'applicabilité et le plan de traitement, faire valider les risques résiduels par les propriétaires.
- Déployer les processus : exercice des droits, gestion des consentements, revue des sous-traitants, notification des violations à l'autorité dans les 72 heures prévues par l'article 33 du RGPD.
- Former et sensibiliser : adapter les messages aux métiers qui manipulent le plus de données, comme le marketing, les ressources humaines, le support et les développeurs.
- Mesurer et améliorer : suivre des indicateurs, mener un audit interne complet, tenir la revue de direction, corriger les non-conformités, puis solliciter l'organisme certificateur.
Intégrer la vie privée dès la conception
Les mesures de protection dès la conception et par défaut produisent leurs effets dans les projets, pas dans les procédures. Chaque nouvelle application doit intégrer la minimisation, la durée de conservation, la pseudonymisation et la traçabilité des accès dès l'expression de besoin. Le cycle de développement sécurisé S-SDLC aligné sur l'ISO 27001 offre les jalons où insérer une revue de conformité vie privée, sans ralentir les équipes de développement.
Industrialiser la chaîne de preuves du PIMS
Dans un système de management de la protection de la vie privée (PIMS), un auditeur ISO 27701 attend des preuves reliées entre elles : un traitement, ses risques, les mesures appliquées et les enregistrements démontrant leur fonctionnement. Versionner le registre des traitements dans un format structuré facilite cette traçabilité. L'exemple ci-dessous décrit une fiche de traitement reliée aux mesures du PIMS ; la numérotation des mesures est indicative et doit être confirmée sur l'exemplaire officiel de la norme.
# Fiche de traitement versionnée — registre du PIMS (extrait)
traitement:
  id: TRT-014
  intitule: "Gestion des comptes clients de la plateforme"
  role_organisme: responsable_de_traitement   # ou sous_traitant
  finalites: ["exécution du contrat", "support client"]
  base_legale: "contrat (RGPD art. 6.1.b)"
  categories_donnees: ["identité", "coordonnées", "journaux de connexion"]
  conservation: "3 ans après la fin de la relation, puis suppression"
  sous_traitants: ["hébergeur IaaS (UE)", "outil de ticketing (UE)"]
  transferts_hors_ue: aucun
  aipd_requise: false
  mesures_pims:            # numérotation à vérifier sur l'exemplaire officiel
    - "A.1.2.2 Identifier et documenter la finalité"
    - "A.1.4.8 Conservation"
    - "A.1.5.4 Enregistrement des transferts"
  preuves:
    - "revue trimestrielle des comptes inactifs (ticket GRC-221)"
    - "journal des purges automatiques"
  proprietaire: "Direction produit"
  derniere_revue: 2026-10-15
La conservation fait partie des exigences les plus difficiles à démontrer lors d'un audit. Une requête planifiée qui repère les enregistrements dont la durée est dépassée transforme une règle écrite en contrôle vérifiable. L'exemple suivant, en SQL pour PostgreSQL, ne supprime rien : il produit la liste à valider avant purge, conformément à la durée fixée dans le registre.
-- Comptes clients inactifs dont la durée de conservation est dépassée
-- (durée issue du registre : 3 ans après la fin de la relation)
SELECT id_client,
       date_fin_relation,
       CURRENT_DATE - date_fin_relation AS jours_depuis_fin
FROM   crm.clients
WHERE  statut = 'inactif'
  AND  date_fin_relation < CURRENT_DATE - INTERVAL '3 years'
ORDER  BY date_fin_relation;
Environnement de test : chaîne de preuves maquettée en lab isolé, sur une machine virtuelle Debian 12 hébergeant une base PostgreSQL 16 peuplée uniquement de données synthétiques, un dépôt Git versionnant le registre des traitements au format YAML, une déclaration d'applicabilité sous LibreOffice Calc et un tenant Microsoft 365 de développement simulant la réception des demandes d'exercice de droits. L'objectif était de valider l'enchaînement traitement, risque, mesure et preuve, et non de mesurer une performance.
Certification ISO 27701 : organismes, audits et cycle de trois ans
La certification ISO 27701 est délivrée par un organisme tiers, après audit du système de management de la protection de la vie privée (PIMS). Sa valeur dépend de l'accréditation de cet organisme et du référentiel qu'il applique, lequel a changé en octobre 2025.
Le rôle de l'ISO/IEC 27706:2025
Publiée en même temps que la nouvelle édition, l'ISO/IEC 27706:2025 fixe les exigences applicables aux organismes qui auditent et certifient un PIMS. Elle remplace la spécification technique ISO/IEC TS 27006-2:2021 et s'aligne sur l'ISO/IEC 17021-1, référentiel général de la certification des systèmes de management. L'ISO précise qu'elle s'impose à l'organisme certificateur, et non à l'entreprise certifiée.
Selon le bulletin technique de l'UKAS, ce texte introduit des exigences de compétence pour les auditeurs, les experts techniques et les décideurs, renforce l'impartialité et prévoit des critères de durée d'audit adaptés aux rôles de responsable de traitement et de sous-traitant. Pour l'entreprise auditée, cela se traduit par des auditeurs mieux formés au droit de la protection des données et par des échantillonnages plus ciblés.
Le déroulé d'un audit de certification
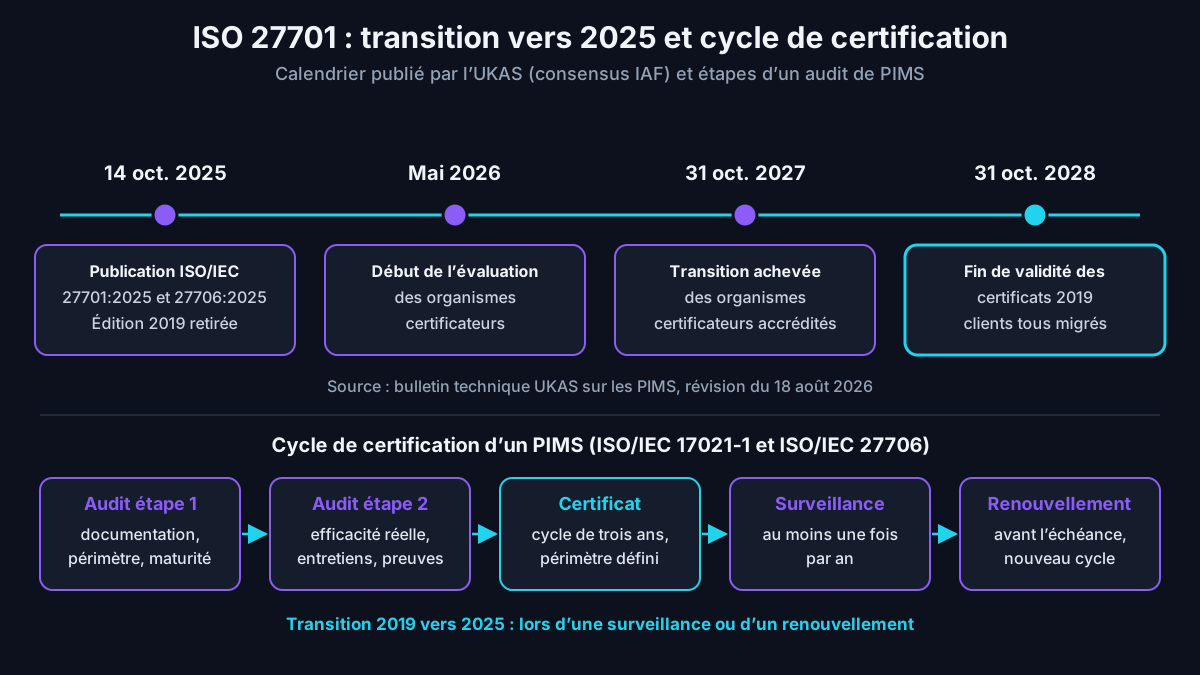
Conformément aux règles générales de l'ISO/IEC 17021-1, l'audit initial se déroule en deux étapes. La première vérifie la documentation, le périmètre et l'état de préparation ; la seconde évalue l'efficacité réelle du PIMS par entretiens, observations et échantillonnage de preuves. Le certificat couvre un cycle de trois ans, jalonné d'audits de surveillance au moins annuels, puis d'un audit de renouvellement avant son échéance.
Lorsque le PIMS est intégré à un SMSI, de nombreux organismes certificateurs proposent des audits combinés qui mutualisent les clauses communes. Les non-conformités majeures doivent être levées avant la délivrance du certificat, alors que les non-conformités mineures font l'objet d'un plan d'actions suivi lors de l'audit suivant.
Bien choisir son organisme certificateur
- Exigez une accréditation délivrée par un organisme signataire des accords de reconnaissance internationaux, comme le Cofrac en France, avec la portée ISO/IEC 27701:2025 explicitement mentionnée.
- Demandez si l'organisme propose la certification du PIMS seul ou uniquement adossée à l'ISO/IEC 27001.
- Faites-vous préciser la date à partir de laquelle il n'audite plus selon l'édition 2019.
- Contrôlez la validité des certificats de vos fournisseurs sur la base mondiale IAF CertSearch plutôt que sur un simple fichier PDF.
Transition de l'ISO 27701:2019 vers 2025 : calendrier et plan d'action
Les organismes certifiés selon l'édition 2019 disposent d'une période de transition encadrée par les organismes d'accréditation. Le bulletin technique de l'UKAS sur les PIMS, révisé le 18 août 2026, s'appuie sur le consensus du groupe de travail ICT and Data Security du Forum international de l'accréditation (IAF). Il fixe le calendrier suivi par les organismes certificateurs accrédités au Royaume-Uni.
Ce calendrier prévoit l'évaluation des organismes certificateurs à partir de mai 2026, leur transition complète au 31 octobre 2027, puis la migration de tous leurs clients au plus tard le 31 octobre 2028. Au-delà, un certificat ISO 27701:2019 n'est plus valide. Chaque organisme d'accréditation national, comme le Cofrac en France, peut préciser ses propres modalités : le calendrier exact doit donc être confirmé auprès de votre organisme certificateur.
Les étapes d'une migration maîtrisée
- Se procurer l'ISO/IEC 27701:2025 et exploiter l'annexe F, qui établit la correspondance entre les mesures de 2019 et celles de 2025.
- Réaliser une analyse d'écarts sur les clauses 4 à 10, en particulier si le PIMS s'appuyait jusqu'ici sur les clauses du SMSI.
- Reconstruire la déclaration d'applicabilité selon les trois tableaux de l'annexe A, en reprenant chaque justification d'exclusion.
- Mettre à jour l'appréciation des risques, la politique de protection de la vie privée et les indicateurs de performance.
- Conduire un audit interne et une revue de direction sur la base de l'édition 2025 avant l'audit externe.
- Programmer l'audit de transition lors d'une surveillance ou d'un renouvellement, en laissant une marge pour lever d'éventuels écarts.
Erreurs fréquentes et retours d'expérience
Les difficultés des projets ISO 27701 tiennent rarement à la norme elle-même. Elles naissent d'un décalage entre la documentation et la réalité des traitements, ou d'une confusion sur ce que le certificat prouve. Les écueils suivants figurent parmi les plus courants :
- présenter le certificat comme une conformité RGPD globale, ce qui peut être perçu comme une allégation trompeuse par les clients ou les autorités ;
- retenir un périmètre trop étroit, limité à un produit vitrine, alors que les clients exposent leurs données ailleurs ;
- attribuer un rôle unique à l'organisme alors qu'il est responsable pour certains traitements et sous-traitant pour d'autres ;
- copier une déclaration d'applicabilité générique sans lien avec l'appréciation des risques ;
- ignorer les sous-traitants ultérieurs et les transferts induits par les outils SaaS ;
- déployer des outils de surveillance des utilisateurs sans évaluer leur proportionnalité.
Ce dernier point mérite une attention particulière, car les dispositifs de détection et de supervision traitent eux-mêmes des données personnelles. Le scénario de détection des menaces internes avec Copilot Security sans envahir la vie privée illustre comment concilier surveillance de sécurité, information des salariés et minimisation des journaux collectés, conformément aux mesures du PIMS.
Les projets d'intelligence artificielle soulèvent des questions comparables : finalité des jeux d'entraînement, exercice des droits sur des données intégrées à un modèle, transferts vers des fournisseurs de modèles. Notre analyse consacrée à la conformité RGPD des données personnelles dans les LLM complète utilement les mesures de l'ISO 27701, qui partage sa structure harmonisée avec l'ISO/IEC 42001.
Retour terrain : Cas typique rencontré en mission — un éditeur SaaS dont le SMSI est déjà certifié hésite souvent entre un PIMS autonome et une extension de ce système ; l'intégration l'emporte généralement, car elle réutilise revue de direction, audits internes et gestion documentaire. L'analyse initiale révèle des écarts récurrents : statut de sous-traitant revendiqué pour des statistiques d'usage dont l'éditeur fixe lui-même les finalités, durées de conservation jamais appliquées aux sauvegardes, sous-traitants ultérieurs absents du registre. À l'audit, les preuves opérationnelles pèsent davantage que les politiques.
À lire aussi : les mesures de sécurité ISO 27002 ; la famille ISO 27000.
Questions fréquentes
Quelle est la différence entre ISO 27001 et ISO 27701 ?
L'ISO/IEC 27001 encadre un système de management de la sécurité de l'information : elle protège la confidentialité, l'intégrité et la disponibilité de toutes les informations de l'organisme, selon les risques qu'il encourt. L'ISO/IEC 27701 encadre un système de management de la protection de la vie privée : elle vise le traitement licite et loyal des données personnelles et les risques pour les personnes concernées. La première couvre un spectre plus large, la seconde un sujet plus ciblé mais plus exigeant sur les droits des personnes, les finalités, la conservation et la sous-traitance. Depuis l'édition 2025, les deux normes partagent la même structure harmonisée et peuvent être certifiées séparément ou ensemble, lors d'audits combinés.
La certification ISO 27701 vaut-elle conformité au RGPD ?
Non. Un certificat ISO 27701 atteste que le système de management de la protection de la vie privée répond aux exigences de la norme sur le périmètre audité, à la date de l'audit. Il ne garantit pas la licéité de chaque traitement et ne constitue pas un mécanisme de certification approuvé au titre de l'article 42 du RGPD, comme l'a rappelé la CNIL. Il reste un élément de preuve précieux : il documente la démarche de responsabilité, rassure les clients sur les garanties d'un sous-traitant et démontre l'existence de mesures de sécurité adaptées, à compléter par une analyse juridique de chaque traitement.
Peut-on être certifié ISO 27701 sans être certifié ISO 27001 ?
Oui, depuis la publication de l'ISO/IEC 27701:2025 en octobre 2025. L'édition 2019 était une extension de l'ISO/IEC 27001 et exigeait un système de management de la sécurité de l'information sous-jacent. La version 2025 est une norme de management autonome, dotée de ses propres clauses 4 à 10 et d'un tableau de mesures de sécurité communes. Un sous-traitant de données peut donc viser directement la certification de son PIMS. Il doit toutefois vérifier que son organisme certificateur est accrédité pour l'édition 2025 et propose bien la certification autonome, car tous les organismes n'ont pas achevé leur transition au même rythme.
Quelle est la durée de validité d'un certificat ISO 27701 ?
Comme pour les autres normes de management certifiées sous accréditation, le cycle de certification dure trois ans. L'audit initial se déroule en deux étapes, puis des audits de surveillance ont lieu au moins une fois par an pour vérifier que le système fonctionne toujours et progresse. Avant l'échéance des trois ans, un audit de renouvellement permet d'ouvrir un nouveau cycle. Un certificat peut être suspendu ou retiré si les non-conformités majeures ne sont pas traitées. Pour les certificats émis selon l'édition 2019, une limite supplémentaire s'applique : la migration vers l'édition 2025 doit intervenir au plus tard le 31 octobre 2028.
Que deviennent les certificats émis selon l'ISO 27701:2019 ?
Ils restent valables pendant la période de transition, à condition que les audits de surveillance soient réalisés normalement. Selon le plan publié par l'UKAS en accord avec le consensus de l'IAF, les organismes certificateurs doivent avoir fait migrer tous leurs clients vers l'édition 2025 au plus tard le 31 octobre 2028. Au-delà de cette date, un certificat 2019 n'est plus valide. La transition se réalise le plus souvent lors d'un audit de surveillance ou de renouvellement, avec un temps d'audit supplémentaire. Elle suppose une analyse d'écarts, une déclaration d'applicabilité refondue, un audit interne et une revue de direction menés sur la nouvelle édition.
Conclusion
L'ISO 27701 change de statut avec son édition 2025 : de complément du SMSI, elle devient un système de management de la protection de la vie privée à part entière, accessible aux sous-traitants comme aux responsables de traitement. Ses clauses 4 à 10, son annexe A en trois tableaux et sa correspondance avec le RGPD en font un outil puissant pour démontrer la responsabilité, à condition de ne pas confondre certificat et conformité juridique.
Les priorités pour 2026 et 2027 sont claires : qualifier les rôles traitement par traitement, justifier la déclaration d'applicabilité, relier chaque mesure à une preuve et planifier la transition des certificats 2019 bien avant l'échéance. Pour l'articuler avec la sécurité de l'information, notre guide de référence sur l'ISO 27001 reste le meilleur point de départ.
Besoin d'un diagnostic ISO 27701 ou d'un accompagnement vers la certification ?
Ayi NEDJIMI accompagne les DPO, RSSI et dirigeants dans l'analyse d'écarts, la conception d'un PIMS autonome ou intégré au SMSI, la préparation à l'audit de certification et la transition des certificats 2019 vers l'édition 2025, en combinant expertise normative et regard technique de pentester.
Parler de votre projet ISO 27701À propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
GPG et PGP : Guide Pratique Complet pour Chiffrer ses Emails en 2026
Guide pratique complet GPG/PGP 2026 : cryptographie asymétrique, génération de clés Ed25519, chiffrement et signature en ligne de commande, configuration Thunderbird OpenPGP, toile de confiance, comparaison S/MIME et cas d'usage RGPD.
Checklist Quantum Readiness Entreprise 2026 : 50 Points
L'évaluation de la maturité post-quantique d'une organisation — sa quantum readiness — est désormais incontournable dans tout audit de sécurité sérieux. Avec...
Plan d'Action Post-Quantum Cryptography : Guide RSSI 2026
La cryptographie post-quantique n'est plus une question théorique : avec la standardisation NIST finalisée en 2024 (FIPS 203, 204, 205) et les directives ANS...
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire