






Définition, acteurs, étapes, validité, reconnaissance BSZ et place face à EUCC : les repères essentiels pour comprendre et exploiter la CSPN de l'ANSSI en 2026.
La CSPN, ou Certification de Sécurité de Premier Niveau, est le dispositif de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) qui atteste, après des tests en boîte noire menés en temps contraint par un laboratoire agréé, qu'une version précise d'un produit de sécurité tient ses promesses face à un attaquant aux moyens limités. Lancée en 2008, elle constitue l'alternative légère aux Critères Communs, dont le coût et la durée freinent de nombreux éditeurs. En 2026, la certification CSPN reste un argument de poids pour vendre une solution de sécurité aux administrations, aux opérateurs régulés et aux industriels sensibles, d'autant que le schéma européen EUCC ne la remplace pas. Elle porte sur des produits ; pour l'évaluation des prestataires de services, le pendant est la qualification PASSI des prestataires d'audit par l'ANSSI, autre composante du Visa de sécurité.
Résumé exécutif : la CSPN est une certification de produit nationale, délivrée gratuitement par le centre de certification de l'ANSSI sur la base d'une évaluation payante conduite par un CESTI agréé. Elle vise une version donnée, dans une configuration donnée, pour des fonctions de sécurité listées dans une cible de sécurité, avec une validité maximale de trois ans. Elle est reconnue en Allemagne grâce à l'accord CSPN-BSZ, mais ne vaut ni qualification ANSSI ni présomption de conformité au Cyber Resilience Act. Bien utilisée, elle sécurise les achats et oriente durablement la feuille de route sécurité d'un éditeur.
Points clés de cet article :
- Vérifiez systématiquement que la version et la configuration déployées correspondent à celles du rapport de certification CSPN.
- Lisez la liste des fonctions de sécurité évaluées et les restrictions d'usage avant de signer un achat.
- Pour un éditeur, rédigez la cible de sécurité et figez la version avant de contractualiser avec un CESTI.
- Ne confondez pas certification CSPN, qualification ANSSI et certification EUCC : elles répondent à des besoins distincts.
- Planifiez le renouvellement : un certificat CSPN expire au bout de trois ans au maximum et ne couvre pas les versions suivantes.
CSPN : définition et principes de la certification ANSSI de premier niveau
CSPN (Certification de Sécurité de Premier Niveau) : certification de produit délivrée par l'ANSSI permettant d'attester, à l'issue de tests réalisés en temps et délais contraints par un centre d'évaluation agréé, que les fonctions de sécurité déclarées d'une version donnée d'un produit résistent aux menaces décrites dans sa cible de sécurité.
Le dispositif a été mis en place en 2008, à l'époque de la DCSSI, l'ancêtre direct de l'Agence nationale de la sécurité des systèmes d'information (ANSSI) créée en 2009. Il repose sur le décret n° 2002-535 du 18 avril 2002 relatif à l'évaluation et à la certification de la sécurité offerte par les produits des technologies de l'information, le même texte qui encadre la certification Critères Communs en France.
Le principe est simple : plutôt que de dérouler l'intégralité des exigences de conformité d'un référentiel lourd, un évaluateur dispose d'un budget de temps fixé à l'avance pour vérifier que le produit fait ce qu'il annonce, puis pour tenter de contourner ses fonctions de sécurité. Cette approche orientée tests d'intrusion explique la popularité de la CSPN auprès des PME et des start-up de cybersécurité françaises.
Le résultat est double : un certificat, document court signé électroniquement par la direction générale de l'ANSSI, et un rapport de certification public qui précise le produit évalué, sa version, sa configuration, les fonctions testées et les restrictions d'usage. Les deux documents sont indissociables : le certificat seul ne permet pas de savoir ce qui a réellement été couvert par l'évaluation.
Ce que la CSPN atteste, et ce qu'elle n'atteste pas
Une certification de sécurité de premier niveau atteste qu'un tiers indépendant n'a pas trouvé de vulnérabilité exploitable sur le périmètre évalué, pour le niveau d'attaquant visé. Elle porte sur une version précise du produit, dans sa configuration évaluée. Le certificat ne constitue pas une recommandation commerciale de l'ANSSI et ne couvre ni les fonctions hors cible ni les versions ultérieures.
La FAQ de l'ANSSI le rappelle sans détour : un produit certifié peut encore contenir des vulnérabilités dont la cotation dépasse le niveau évalué, situé autour d'AVA_VAN.3 pour la CSPN. Pour un acheteur, la certification réduit donc l'incertitude sans la supprimer : elle doit compléter, et non remplacer, une analyse de risques et un durcissement adaptés au contexte d'emploi.
Les acteurs d'une certification CSPN : ANSSI, CESTI, commanditaire et développeur
Une certification CSPN mobilise toujours plusieurs parties dont les rôles sont strictement séparés pour garantir l'impartialité de l'évaluation. Comprendre qui fait quoi évite bien des malentendus contractuels, notamment sur le coût, sur la propriété des livrables et sur les échanges autorisés pendant les travaux.
- Le commanditaire : il demande et finance l'évaluation. C'est souvent l'éditeur, mais ce peut être un client ou l'ANSSI elle-même.
- Le développeur : il conçoit le produit et fournit la documentation, les versions et, le cas échéant, l'accès au code source.
- Le CESTI (Centre d'évaluation de la sécurité des technologies de l'information) : laboratoire agréé qui réalise les travaux et rédige le rapport technique d'évaluation.
- Le centre de certification national de l'ANSSI : il enregistre la demande, supervise, valide le rapport et délivre le certificat.
Sur le plan financier, la FAQ certification de l'ANSSI indique que les prestations du centre de certification relèvent du service public et sont gratuites. Le coût d'un projet correspond donc au contrat passé avec le CESTI, qui varie selon la complexité du produit, le nombre de fonctions de sécurité et la présence de mécanismes cryptographiques à analyser.
Choisir un CESTI agréé pour la bonne portée technique
L'ANSSI publie la liste des centres d'évaluation agréés CSPN, une dizaine de laboratoires dont chacun dispose de domaines de compétence précis. Depuis 2026, ces portées sont exprimées par technologie : logiciel, matériel, cryptographie, plateformes mobiles, web, systèmes de contrôle industriels, circuits intégrés ou cryptographie post-quantique. Un éditeur étranger peut également demander une CSPN, à condition de passer par l'un de ces centres agréés.
Le choix du laboratoire ne se limite pas au prix. Il faut vérifier que le CESTI est agréé pour toutes les technologies du produit, qu'il dispose de créneaux compatibles avec le calendrier commercial et qu'il comprend le secteur visé. Un boîtier de contrôle d'accès avec lecteur sans contact, par exemple, mobilise à la fois des compétences logicielles, matérielles et cryptographiques.
Le déroulement d'une évaluation CSPN, étape par étape
Le parcours d'une évaluation CSPN est fixé par la procédure ANSSI-CSPN-CER-P-01, publiée avec l'ensemble des documents applicables à la CSPN sur le site de l'ANSSI. En novembre 2026, cette procédure est disponible en version 7.0, accompagnée des critères d'évaluation CER-P-02 et de notes méthodologiques par type de produit.
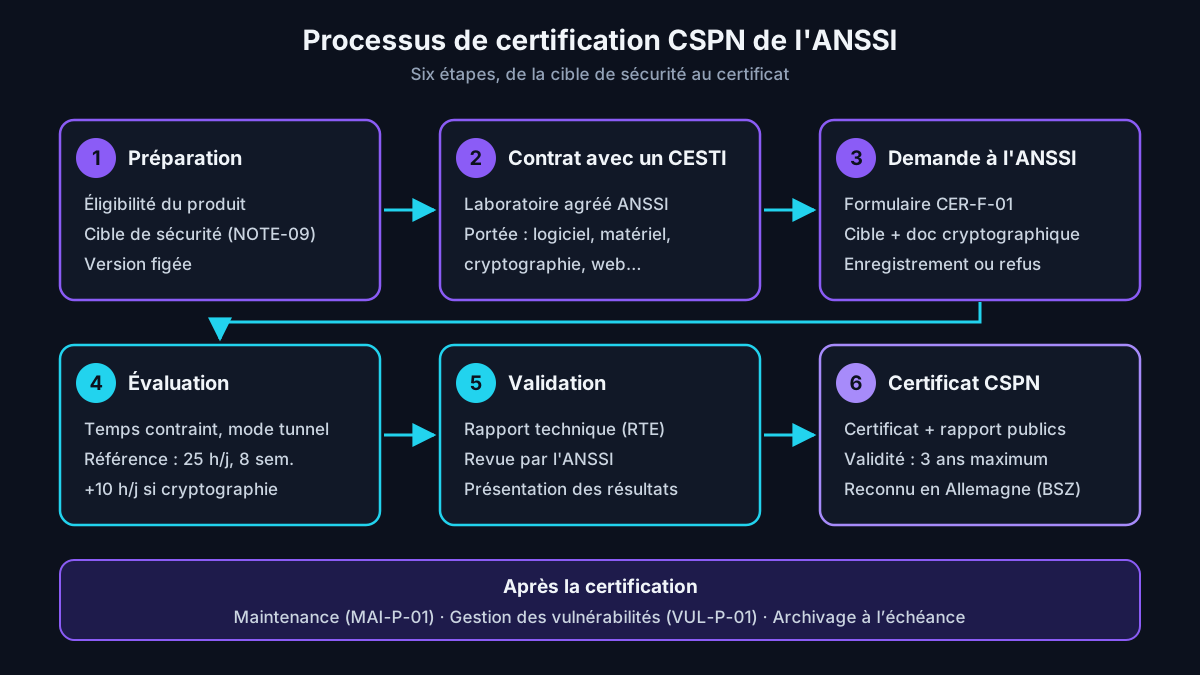
- Préparation : le commanditaire vérifie l'éligibilité du produit et rédige la cible de sécurité selon la note ANSSI-CSPN-NOTE-09.
- Contractualisation : il choisit un CESTI agréé pour les portées techniques concernées et signe le contrat d'évaluation.
- Demande : le dossier (formulaire CER-F-01, cible, documentation cryptographique) est déposé auprès de l'ANSSI, qui l'enregistre ou le refuse.
- Évaluation : le CESTI conduit les travaux dans le budget de temps prévu et rédige son rapport technique d'évaluation.
- Validation : l'ANSSI analyse ce rapport et assiste à la présentation des résultats par le laboratoire.
- Décision : en cas de succès, l'ANSSI publie le certificat et le rapport de certification.
Durée et charge d'une évaluation CSPN selon la procédure CER-P-01
Dans une Certification de Sécurité de Premier Niveau (CSPN), le temps n'est pas une variable d'ajustement mais un paramètre du référentiel. L'ANSSI encadre la charge de travail du CESTI, le laboratoire agréé, afin que deux évaluations comparables mobilisent un effort comparable. C'est ce qui rend le budget prévisible pour l'éditeur et le niveau d'assurance lisible pour l'acheteur.
D'après la synthèse des procédures CSPN publiée par spilma, la version 7.0 de CER-P-01 retient une charge de référence de 25 hommes-jours répartis sur huit semaines calendaires, majorée de dix hommes-jours lorsque des fonctions essentielles reposent sur la cryptographie. La charge reste bornée entre 15 et 60 hommes-jours, hors certains cas de réévaluation.
L'évaluation se déroule en « mode tunnel » : le commanditaire n'échange avec les évaluateurs qu'à leur demande, ne reçoit pas les résultats avant leur validation par l'ANSSI et ne peut pas modifier le produit pendant les travaux. La version 7.0 autorise toutefois le laboratoire à signaler une vulnérabilité critique découverte en cours de route, sans pour autant permettre l'intégration d'un correctif.
Un échec n'est pas définitif. La même synthèse indique que la version 7.0 a créé une voie de réévaluation après un verdict défavorable : le dossier doit être déposé dans les quatre mois suivant le courrier de clôture, avec une charge limitée à la moitié de la charge initiale. Mieux vaut néanmoins corriger les faiblesses avant l'évaluation qu'après.
Les travaux réalisés par l'évaluateur
Les rapports de certification publiés suivent une trame stable qui reflète les tâches de l'évaluateur. On y retrouve l'installation du produit, l'analyse de la documentation, une revue de code source facultative, l'analyse de conformité des fonctions de sécurité, l'analyse de résistance par tests de pénétration, l'analyse des vulnérabilités connues, la facilité d'emploi, puis l'analyse des mécanismes cryptographiques et du générateur d'aléa.
L'analyse cryptographique s'appuie sur le guide des mécanismes cryptographiques de l'ANSSI, référencé ANSSI-PG-083. Concrètement, un produit qui utilise un algorithme maison ou une taille de clé insuffisante risque fortement d'échouer sur ce point, quelle que soit la qualité de ses autres fonctions. C'est l'un des motifs d'échec les plus faciles à anticiper lors d'une revue préalable.
Produits et fonctions de sécurité éligibles à la certification CSPN
Tous les produits ne peuvent pas prétendre à une certification CSPN. La FAQ de l'ANSSI liste plusieurs exclusions nettes : une bibliothèque logicielle n'est pas éligible, un noyau, un micro-noyau ou un hyperviseur relève uniquement des Critères Communs, tout comme une station de travail multiniveau complète. En revanche, une passerelle multiniveau peut viser la CSPN ou les Critères Communs.
L'ANSSI précise aussi qu'elle ne certifie aucun produit dont la sécurité reposerait sur de l'intelligence artificielle. Un produit qui intègre de l'IA pour des fonctions métier doit faire valider son éligibilité au préalable par le centre de certification. Ce point pèse de plus en plus en 2026, alors que de nombreux éditeurs ajoutent des briques d'apprentissage automatique à leurs solutions.
Les catégories de produits du catalogue
Les rapports de certification CSPN rattachent chaque produit à une catégorie du référentiel de l'ANSSI. La liste de catégories reprise dans les rapports récents, par exemple celui de 2025 consacré au coffre-fort de mots de passe KeePassXC, illustre la diversité des solutions déjà passées par le dispositif :
- identification, authentification et contrôle d'accès ;
- communication et messagerie sécurisées ;
- stockage sécurisé et effacement de données ;
- pare-feu, détection d'intrusions et protection contre les codes malveillants ;
- administration et supervision de la sécurité ;
- environnement d'exécution sécurisé, matériel et logiciel embarqués, automates programmables industriels.
Attention cependant à la différence entre catégorie de produit et fonction évaluable. Selon la synthèse de l'annexe B de CER-P-01, les fonctions de sécurité retenues dans une cible relèvent de familles comme la communication sécurisée, l'authentification et le contrôle d'accès, la protection des données, l'autoprotection et la journalisation. Les moteurs de détection, eux, sont traités comme surface d'attaque plutôt que comme fonctions évaluées.
Contrôle d'accès CSPN : badges, lecteurs et unités de traitement
Le contrôle d'accès physique est l'un des domaines où la certification CSPN est la plus recherchée, car les systèmes modernes reposent sur des badges sans contact, des lecteurs, des unités de traitement locales et des logiciels de supervision reliés au réseau. Chaque maillon peut devenir une porte d'entrée, au sens propre comme au sens informatique, si la chaîne de confiance n'est pas maîtrisée.
L'ANSSI a publié une méthodologie dédiée, la note ANSSI-CSPN-NOTE-07 « Méthodologie pour évaluation CSPN contrôle d'accès », disponible en version 2.3 parmi les documents applicables. Son existence montre que l'ANSSI a formalisé une démarche d'évaluation propre à ces systèmes, dans lesquels lecteurs, contrôleurs et logiciels de gestion interagissent en permanence et doivent être considérés comme une chaîne.
Les certificats récents montrent que ce périmètre est actif : en mai 2026, l'ANSSI a par exemple délivré le certificat ANSSI-CSPN-2026/14 à un ensemble associant un logiciel d'exploitation et des équipements dotés de micrologiciels, classé dans la catégorie « identification, authentification et contrôle d'accès » et reconnu par le BSI allemand au titre de l'accord CSPN-BSZ.
Côté utilisateurs, le guide de l'ANSSI consacré à la sécurisation des systèmes de contrôle d'accès physique et de vidéoprotection, élaboré avec le CNPP et mis à jour en juin 2025, s'adresse explicitement aux acheteurs. Il leur propose d'intégrer ses exigences dans les appels d'offres afin de les rendre contraignantes pour le fournisseur, ce qui ouvre naturellement la porte à une exigence de certification.
Conseil d'expert : dans un appel d'offres de contrôle d'accès, n'exigez pas seulement « un produit certifié CSPN ». Demandez le numéro de certificat, vérifiez que les lecteurs, les contrôleurs et le logiciel proposés figurent dans la configuration évaluée, et faites inscrire au contrat l'engagement de maintenir cette configuration. Un lecteur certifié relié à un contrôleur non évalué n'offre qu'une assurance partielle.
Retour terrain : Cas typique rencontré en mission — sur un site équipé de lecteurs certifiés, la comparaison avec le rapport de certification révèle souvent un micrologiciel d'unité de traitement plus récent que la version évaluée, une liaison lecteur-contrôleur en Wiegand non protégé au lieu du protocole sécurisé prévu, et des badges lus sur leur seul numéro de série. Le certificat ne couvre alors plus l'installation réelle. Je recommande de réaligner la configuration, de retirer ces badges et d'exiger du mainteneur un contrôle de conformité à chaque intervention.
CSPN, Critères Communs et EUCC : quelle certification choisir ?
La question revient dans presque tous les projets d'éditeurs : faut-il viser une certification CSPN, une évaluation Critères Communs ou le schéma européen EUCC ? Depuis 2025, la réponse a changé de forme, car les nouvelles évaluations Critères Communs menées par l'ANSSI passent désormais par le schéma européen, tandis que la CSPN conserve son statut national.
Le schéma EUCC a été établi par le règlement d'exécution (UE) 2024/482, adopté le 31 janvier 2024 au titre du Cybersecurity Act et modifié depuis. Il s'appuie sur les normes ISO/IEC 15408 et ISO/IEC 18045 et prévoit deux niveaux d'assurance, « substantiel » pour AVA_VAN 1 ou 2 et « élevé » pour AVA_VAN 3 à 5. L'autoévaluation n'y est pas admise.
L'ANSSI répond clairement que EUCC ne remplacera pas la CSPN : EUCC prend la suite de l'accord SOG-IS pour les Critères Communs, alors que la CSPN se concentre sur les tests d'intrusion et qu'EUCC ajoute des activités de conformité. Attention enfin à ne pas confondre EUCC et EUCS, le schéma européen envisagé pour les services cloud, détaillé dans notre article sur SecNumCloud et EUCS.
| Critère | CSPN | EUCC (Critères Communs) | Qualification ANSSI |
|---|---|---|---|
| Nature | Certification de produit nationale | Certification de produit européenne | Décision de recommandation de l'État |
| Base | Décret 2002-535 et procédures ANSSI | Règlement d'exécution (UE) 2024/482 | Processus de qualification ANSSI |
| Méthode | Tests en boîte noire, temps contraint | Conformité et analyse de vulnérabilités | Certification, plus engagements du fournisseur |
| Niveau visé | Unique, repère AVA_VAN.3 | Substantiel ou élevé | Élémentaire, standard ou renforcé |
| Validité | 3 ans au maximum | 5 ans au maximum | Généralement 2 à 3 ans |
| Reconnaissance | France et Allemagne (BSZ) | Union européenne, CCRA selon les cas | France, et Europe selon les cadres |
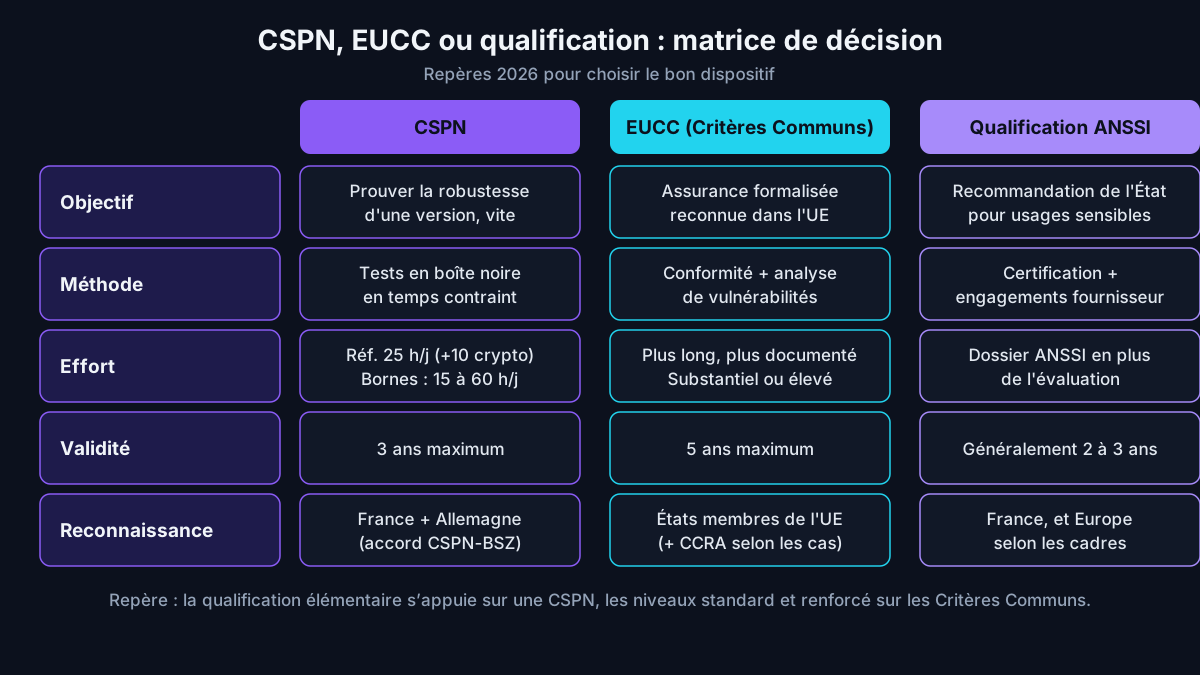
Critères de choix pratiques
En pratique, la CSPN convient à un premier produit de sécurité destiné au marché français ou franco-allemand, avec un budget et un délai contraints. EUCC s'impose lorsque le marché visé est européen, lorsque l'acheteur exige un niveau d'assurance formalisé ou lorsque le produit, comme un hyperviseur ou une bibliothèque, est exclu de la CSPN. La qualification, enfin, répond aux exigences de certains cadres réglementaires.
Validité, maintenance et vulnérabilités : le cycle de vie d'un certificat CSPN
Un certificat CSPN n'est pas permanent. Selon la FAQ de l'Agence nationale de la sécurité des systèmes d'information, il est valable trois ans au maximum, puis archivé. Il peut aussi être archivé plus tôt si le fabricant ne respecte pas ses obligations, notamment en matière de gestion des vulnérabilités. Les certificats récents portent d'ailleurs la mention « date de signature + 3 ans ».
3 ans : c'est la durée maximale de validité d'un certificat CSPN, contre 5 ans pour un certificat Critères Communs, selon la FAQ certification et qualification de l'ANSSI (consultée le 2 novembre 2026). La même source recense 10 CESTI habilités à conduire les évaluations CC ou CSPN selon leurs domaines.
La certification est attachée à une version : si le produit évolue, le certificat ne couvre pas la nouvelle version. Pour éviter une réévaluation complète, le commanditaire peut solliciter une procédure de maintenance encadrée par le document MAI-P-01, qui permet, sous conditions, d'étendre la confiance à une version modifiée sans réévaluation complète. Selon la synthèse de CER-P-01, cette demande n'est recevable que dans les 24 mois suivant la certification.
Le commanditaire s'engage en outre à alerter sans délai le centre de certification de toute vulnérabilité affectant le produit, avec une analyse d'impact, conformément à la procédure de gestion des vulnérabilités de l'ANSSI. Pour un éditeur, cela suppose un processus de veille et de divulgation coordonnée opérationnel dès l'obtention du certificat, et pas seulement à l'approche du renouvellement.
CSPN et Cyber Resilience Act : quelle articulation en 2026-2027 ?
Le Cyber Resilience Act, règlement (UE) 2024/2847, impose des obligations de signalement à partir du 11 septembre 2026 et s'applique pleinement le 11 décembre 2027. La présomption de conformité qu'il prévoit vise les normes harmonisées, les spécifications communes et les schémas européens adoptés au titre du Cybersecurity Act. Une certification CSPN, schéma purement national de l'ANSSI, n'en fait pas partie, même si son rapport reste une preuve technique utile dans la documentation du produit.
Pour un éditeur, la bonne lecture consiste à traiter les deux sujets en parallèle. Le rapport de certification nourrit l'analyse de risques, la documentation technique et le processus de gestion des vulnérabilités exigés par le CRA. En revanche, si le produit relève d'une catégorie pour laquelle la Commission impose une certification européenne, seul un schéma comme EUCC répondra à l'obligation.
Reconnaissance de la CSPN hors de France : l'accord CSPN-BSZ
La certification CSPN est un schéma national, mais elle bénéficie d'une reconnaissance bilatérale avec l'Allemagne. Un accord de reconnaissance mutuelle a été conclu en 2022 entre l'ANSSI et le BSI, l'office fédéral allemand de la sécurité des technologies de l'information, couvrant la CSPN et son équivalent allemand, la BSZ (Beschleunigte Sicherheitszertifizierung, certification de sécurité accélérée).
Renouvelé en version 3 en mai 2024, cet accord s'appuie désormais sur la norme européenne EN 17640, dite FiT CEM, qui définit une méthodologie d'évaluation de cybersécurité en temps fixe pour les produits TIC. La page du BSI consacrée à la BSZ souligne que cette compatibilité prépare un futur schéma harmonisé au titre du Cybersecurity Act.
Depuis le 1er août 2024, un logo commun figure sur les nouveaux certificats CSPN et BSZ reconnus, ce qui permet de vérifier d'un coup d'œil leur statut. Une note d'application liste toutefois des types de produits exclus de la reconnaissance. L'ANSSI indique qu'aucun accord comparable n'existe avec un autre partenaire : hors de France et d'Allemagne, un certificat CSPN reste un élément de confiance, sans valeur automatique.
Certification CSPN et qualification ANSSI : deux notions à ne pas confondre
La confusion est fréquente, y compris dans des cahiers des charges publics : une certification CSPN n'est pas une qualification ANSSI. La certification atteste la robustesse d'une version de produit à un instant donné. La qualification, elle, est une recommandation de l'État qui ajoute à l'évaluation technique des engagements du fournisseur dans la durée et des conditions d'emploi.
Pour les produits, le processus de qualification de l'Agence nationale de la sécurité des systèmes d'information distingue trois niveaux définis par la menace : élémentaire, standard et renforcé. À titre indicatif, le niveau élémentaire s'appuie sur une CSPN, tandis que les niveaux standard et renforcé reposent sur des évaluations Critères Communs plus exigeantes. Chaque produit qualifié reçoit en outre une coche verte, orange ou rouge.
Le même vocabulaire s'applique aux services : l'ANSSI qualifie des prestataires d'audit (PASSI), de réponse aux incidents ou d'hébergement cloud, comme le détaille notre dossier sur la certification cloud SecNumCloud de l'ANSSI. Ces dispositifs diffèrent aussi d'une certification de système de management comme l'ISO 27001:2022 et son processus de certification, qui évalue une organisation et non un produit.
Le Visa de sécurité ANSSI, une marque commune
Le Visa de sécurité ANSSI valorise les solutions ayant obtenu une certification ou une qualification, ainsi que les centres d'évaluation agréés. Il ne s'agit pas d'un schéma d'évaluation supplémentaire mais d'une marque. Les labels de l'ANSSI, comme le label EBIOS ou SecNumEdu, relèvent d'un autre registre, sans évaluation par un tiers indépendant.
Exploiter un certificat CSPN côté acheteur ou RSSI
Pour un responsable de la sécurité des systèmes d'information (RSSI), un certificat CSPN n'a de valeur que s'il est lu en entier. Le rapport de certification contient un tableau de synthèse qui indique le produit, la version, la catégorie, le CESTI, l'accord de reconnaissance applicable, les fonctions évaluées et non évaluées, ainsi que les éventuelles restrictions d'usage.
Le rapport ANSSI-CSPN-2025/16, relatif au coffre-fort de mots de passe KeePassXC en version 2.7.9, illustre bien cette granularité. Il liste les fonctions évaluées, comme la protection de la base, de la mémoire ou du presse-papiers, précise la configuration évaluée sous Windows 10 et rappelle une restriction d'usage simple : choisir un mot de passe robuste pour la base de données.
- Relever le numéro de certificat et vérifier sa présence dans le catalogue de l'ANSSI.
- Comparer la version et la configuration évaluées avec celles réellement déployées.
- Vérifier que les fonctions dont vous avez besoin figurent parmi les fonctions évaluées.
- Transposer les restrictions d'usage et les hypothèses d'environnement dans vos règles d'exploitation.
- Suivre la date de fin de validité et les annonces de vulnérabilités de l'éditeur.
Environnement de test : démarche de vérification préparée en laboratoire isolé, sur une machine Debian 12 et un poste Windows 11 de test, à partir de rapports de certification publics téléchargés depuis le catalogue de l'ANSSI. L'objectif est de rapprocher la version installée, l'empreinte des paquets et les restrictions d'usage du rapport avec un registre interne, sans test offensif sur le produit.
# Registre interne des produits certifiés (extrait type)
- produit: "Coffre-fort de mots de passe"
  certificat: "ANSSI-CSPN-AAAA/NN"
  version_certifiee: "x.y.z"
  configuration_evaluee: "voir § 1.2.4 du rapport de certification"
  fonctions_requises_evaluees: true
  restrictions_usage:
    - "Mot de passe maître robuste (cf. § 3.2 du rapport)"
  date_signature: "AAAA-MM-JJ"
  fin_validite: "date de signature + 3 ans"
  version_deployee: "x.y.z"
  ecart_version: false
  verification_integrite: "sha256sum -c paquet.sha256"
  prochaine_revue: "AAAA-MM-JJ"
Ce registre s'intègre facilement dans une démarche de conformité sectorielle. Un établissement de santé qui prépare la certification HDS 2026 ou un sous-traitant engagé dans la certification AirCyber de la filière aéronautique peut ainsi démontrer qu'il suit la validité et les conditions d'emploi des produits de sécurité retenus.
Préparer un produit à la certification CSPN : conseils pour les éditeurs
Pour un éditeur, la réussite d'une certification CSPN se joue en grande partie avant l'entrée en évaluation. La cible de sécurité, rédigée selon la note ANSSI-CSPN-NOTE-09, doit décrire précisément la version, l'usage prévu, l'environnement, les biens sensibles, les attaquants envisagés et les fonctions de sécurité. Une cible trop ambitieuse pour la charge prévue conduit souvent à un refus ou à un échec.
Plusieurs prérequis techniques méritent d'être vérifiés en amont : une cryptographie standard et documentée selon la procédure CRY-P-01, des composants tiers maintenus, une configuration sécurisée par défaut et le respect des guides de l'ANSSI applicables, par exemple sur TLS ou l'authentification. Un test d'intrusion interne ciblant les fonctions de la cible permet de corriger les faiblesses évidentes avant le gel de version.
Conseil d'expert : réduisez la cible au juste nécessaire. Trois ou quatre fonctions de sécurité bien délimitées, réellement utilisées par vos clients et testables dans le budget du laboratoire, valent mieux qu'une liste exhaustive. Vous pourrez étendre le périmètre lors d'une évaluation ultérieure, une fois la première certification obtenue.
Si votre produit embarque de l'intelligence artificielle, clarifiez dès le départ que la sécurité ne repose pas sur ces composants, puisque l'ANSSI n'en certifie pas. Pour la gouvernance des systèmes d'IA eux-mêmes, un référentiel de management comme celui présenté dans notre article sur l'audit ISO 42001 des systèmes de management de l'IA constitue un complément plus adapté.
Retour terrain : Cas typique rencontré en mission — lors des revues de cible de sécurité, les mêmes écarts reviennent : des hypothèses sur l'environnement si larges qu'elles neutralisent l'attaquant envisagé, des fonctions de sécurité décrites en termes commerciaux plutôt que vérifiables, et des biens sensibles incomplets, oubliant les secrets de configuration ou les journaux. S'y ajoutent des interfaces d'administration ou de débogage absentes de la cible mais actives par défaut. Un pré-audit traitant ces points évite que le CESTI ne les découvre en cours d'évaluation, à plus grand coût.
À lire aussi : les qualifications de prestataires comme le PDIS ; le rôle du Cofrac dans l'accréditation.
Questions fréquentes
Qu'est-ce que la CSPN de l'ANSSI, en une définition ?
La CSPN, ou Certification de Sécurité de Premier Niveau, est une certification de produit délivrée par l'Agence nationale de la sécurité des systèmes d'information. Elle atteste qu'une version précise d'un produit, dans une configuration donnée, a résisté aux tests de conformité et d'intrusion menés par un centre d'évaluation agréé, le CESTI, dans un temps limité. Créée en 2008, elle est l'alternative légère aux Critères Communs. Le certificat s'accompagne d'un rapport public listant les fonctions évaluées et les restrictions d'usage. Il ne s'agit ni d'une recommandation commerciale, ni d'une garantie d'absence totale de vulnérabilités, ni d'une qualification ANSSI, qui reste une décision distincte de l'État.
Combien de temps faut-il pour obtenir une certification CSPN ?
La phase d'évaluation elle-même est courte. Selon la synthèse de la procédure ANSSI-CSPN-CER-P-01 en version 7.0, la charge de référence est de 25 hommes-jours sur huit semaines calendaires, avec dix hommes-jours supplémentaires lorsque des fonctions essentielles reposent sur la cryptographie. Le calendrier global est plus long : il faut ajouter la rédaction de la cible de sécurité, la contractualisation avec le CESTI, l'enregistrement de la demande par l'ANSSI, puis la validation du rapport technique et la publication du certificat. Un éditeur prudent prévoit donc plusieurs mois entre la décision de certifier et l'obtention effective du certificat, en tenant compte des disponibilités des laboratoires.
Combien coûte une certification CSPN ?
L'ANSSI ne facture pas ses prestations de centre de certification : elles relèvent du service public et sont gratuites. Le coût réel correspond au contrat signé avec le CESTI, qui réalise l'évaluation. Ce montant varie selon le nombre de fonctions de sécurité, la présence de cryptographie, la complexité d'installation, l'accès éventuel au code source et le nombre de technologies à couvrir. À cela s'ajoutent des coûts internes souvent sous-estimés : rédaction de la cible de sécurité, documentation, mise à disposition d'environnements de test, corrections préalables et suivi des vulnérabilités après certification. Demandez plusieurs devis détaillés et faites relire votre cible avant de comparer les offres des laboratoires.
La CSPN est-elle obligatoire pour vendre à l'administration ?
Aucune loi n'impose de manière générale une certification CSPN pour vendre un produit en France. Ce sont les acheteurs qui l'exigent, dans leurs cahiers des charges ou leurs politiques de sécurité, notamment dans le secteur public, chez les opérateurs d'importance vitale et dans la défense. Les cadres réglementaires les plus exigeants s'appuient plutôt sur la qualification ANSSI, dont le niveau élémentaire repose généralement sur une CSPN. En pratique, l'absence de certification ferme de nombreux marchés sensibles. Il convient donc d'analyser les appels d'offres de vos clients cibles pour déterminer s'ils demandent une certification, une qualification ou simplement une démarche de sécurité démontrable.
Le schéma européen EUCC va-t-il remplacer la CSPN ?
Non. L'ANSSI l'indique explicitement dans sa FAQ : EUCC prend la suite de l'accord SOG-IS pour les évaluations fondées sur les Critères Communs, alors que la CSPN reste un schéma national centré sur les tests d'intrusion. Le règlement d'exécution (UE) 2024/482, applicable depuis le 27 février 2025, a mis fin aux nouvelles évaluations Critères Communs relevant des schémas nationaux, mais pas à la CSPN. À moyen terme, l'alignement de la CSPN et de la BSZ allemande sur la norme EN 17640 pourrait préparer un schéma européen en temps fixe. En 2026, aucune décision officielle ne programme toutefois la fin de la CSPN.
Conclusion
La CSPN reste en 2026 l'outil le plus accessible pour démontrer la robustesse d'un produit de sécurité devant un acheteur exigeant. Sa force tient à son format court et à son approche orientée attaque ; ses limites tiennent à son périmètre, à sa durée de validité et à sa reconnaissance essentiellement franco-allemande. Bien comprise, elle s'articule avec EUCC, la qualification et les certifications de management sans les concurrencer.
Pour un acheteur, l'enjeu est de lire le rapport, d'aligner la configuration déployée et de suivre la validité. Pour un éditeur, il s'agit de bâtir une cible réaliste, de préparer le produit et d'organiser la gestion des vulnérabilités. Dans les deux cas, l'évaluation de produit gagne à être reliée à l'audit des services, au cœur de la qualification PASSI.
Préparer ou exploiter une certification CSPN
Revue de cible de sécurité, pré-audit technique avant évaluation, analyse d'un rapport de certification ou vérification d'une configuration déployée : Ayi NEDJIMI accompagne éditeurs et RSSI à chaque étape.
Échanger sur votre projet de certificationÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
RGS (référentiel général de sécurité) : guide complet 2026
Ordonnance 2005-1516, décret 2010-112, homologation, qualification et annexes cryptographiques : le guide pratique pour appliquer le RGS à vos téléservices en 2026.
TIBER-EU : red team BCE, TIBER-FR et TLPT DORA, guide 2026
Cadre de red team fondé sur la menace publié par la BCE, TIBER-EU sert de méthode aux TLPT exigés par DORA. Phases, acteurs, exigences et déclinaison TIBER-FR en 2026.
Cachet électronique qualifié : guide eIDAS 2, QSCD et usages
Valeur juridique, différence avec la signature, certificat qualifié, QSCD, apports d'eIDAS 2, factures et DSP2 : tout ce qu'il faut savoir pour déployer un cachet électronique qualifié en 2026.
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire