






Rôle d'une autorité de certification, chaîne de confiance, AC publique ou privée, erreur « émetteur inconnu » et calendrier 200/100/47 jours : l'essentiel pour 2026.
Une autorité de certification (AC, ou certification authority en anglais) est le tiers de confiance qui atteste, par sa signature numérique, qu'une clé publique appartient bien à un domaine, une personne, une machine ou une organisation. Sans elle, le cadenas HTTPS, la signature électronique d'un contrat ou l'authentification par carte à puce n'auraient aucune valeur. En 2026, son rôle change d'échelle : la durée maximale des certificats TLS publics est tombée à 200 jours le 15 mars, Let's Encrypt prépare des certificats de 64 jours et la cryptographie post-quantique arrive dans Active Directory Certificate Services (AD CS). Ce guide explique le fonctionnement d'une AC, la chaîne de confiance, les différences entre AC publique, privée et qualifiée eIDAS, les erreurs de certificat les plus courantes et les mesures de sécurité indispensables. Pour la mise en œuvre concrète d'une infrastructure interne, consultez notre guide d'architecture et de déploiement d'une PKI d'entreprise avec AD CS.
Résumé exécutif : Une autorité de certification signe des certificats X.509 qui lient une identité à une clé publique ; toute la confiance d'une PKI repose sur la protection de sa clé privée et sur la rigueur de ses contrôles avant émission. Les AC publiques obéissent aux exigences du CA/Browser Forum et des programmes racines des navigateurs, qui imposent des certificats TLS de 47 jours maximum à partir de mars 2029. Les AC internes, souvent bâties sur AD CS, sont devenues une cible privilégiée, car un modèle de certificat mal configuré peut mener à la compromission du domaine. Inventorier, automatiser, durcir et surveiller : ces quatre chantiers résument la feuille de route 2026.
Points clés de cet article :
- Distinguez AC racine, AC intermédiaire et AC émettrice, et gardez la racine hors ligne, avec sa clé protégée par un HSM.
- Automatisez le renouvellement (ACME, ARI) avant le passage à 100 jours de validité maximale le 15 mars 2027.
- Publiez des enregistrements DNS CAA et surveillez les journaux Certificate Transparency pour repérer toute émission inattendue.
- Traitez les serveurs AD CS comme des actifs de niveau 0 et auditez les modèles de certificats au moins une fois par an.
- Ne contournez jamais une alerte « émetteur inconnu » sans avoir identifié l'AC en cause et la chaîne présentée par le serveur.
Autorité de certification : définition et rôle dans une PKI
Une infrastructure à clés publiques (PKI, Public Key Infrastructure) repose sur la cryptographie asymétrique : chaque entité possède une clé privée qu'elle garde secrète et une clé publique qu'elle diffuse. La difficulté consiste à prouver à qui appartient une clé publique donnée. L'AC résout ce problème en vérifiant l'identité du demandeur, puis en signant un certificat qui associe cette identité à la clé.
Autorité de certification (AC) : entité de confiance, organisation ou service technique, qui vérifie l'identité d'un demandeur puis signe numériquement un certificat X.509, permettant à n'importe quel tiers de contrôler qu'une clé publique appartient bien au sujet indiqué.
Ce que contient un certificat signé par une AC
Le format de référence est le certificat X.509 version 3, profilé pour Internet par la RFC 5280. Il contient notamment le nom du sujet, celui de l'émetteur, la clé publique, une période de validité, un numéro de série unique et des extensions : noms alternatifs du sujet (SAN), usages de clé, usages étendus (EKU), points de distribution des listes de révocation et accès aux informations de l'autorité (AIA).
La signature de l'AC couvre l'ensemble de ces champs. Toute modification, même d'un seul caractère, rend la signature invalide. C'est ce mécanisme qui permet à un navigateur, un client VPN ou un contrôleur de domaine de faire confiance à un certificat présenté par un interlocuteur inconnu, à une condition : faire confiance à l'autorité qui l'a signé.
Les missions d'une autorité de certification
- Enregistrer et vérifier : contrôle du domaine (DV), de l'organisation (OV) ou validation étendue (EV), souvent confié à une autorité d'enregistrement (AE).
- Émettre : signer les certificats conformes à sa politique de certification (PC) et à sa déclaration des pratiques de certification (DPC).
- Publier : diffuser ses propres certificats, ses listes de révocation (CRL) et, pour les AC publiques, journaliser les certificats dans Certificate Transparency.
- Révoquer : invalider avant terme un certificat compromis, mal émis ou devenu inexact.
- Protéger : conserver sa clé privée dans un module matériel de sécurité (HSM) et tracer chaque opération sensible.
La documentation Microsoft du rôle Autorité de certification résume bien cette fonction : l'AC authentifie une entité, se porte garante de son identité en lui délivrant un certificat signé, puis gère sa révocation et son renouvellement. Windows Server distingue quatre types d'AC : racine ou subordonnée, et intégrée à Active Directory (entreprise) ou autonome.
Chaîne de confiance : AC racine, intermédiaire et certificat final
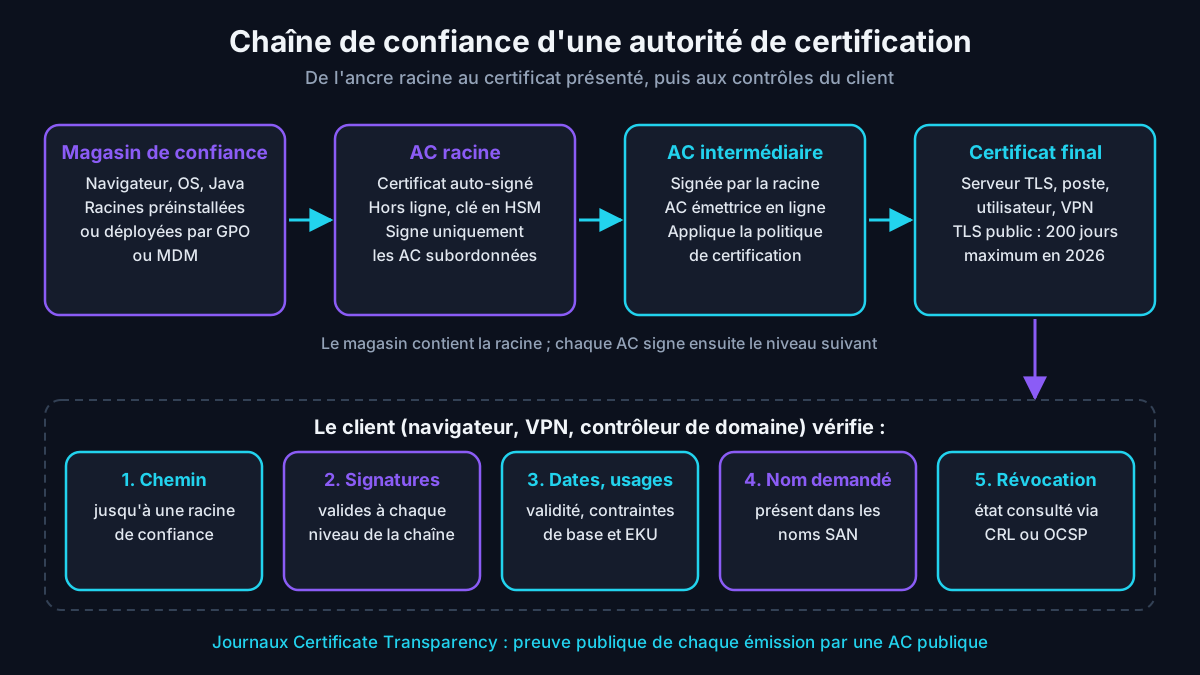
La confiance ne se décrète pas certificat par certificat : elle se propage le long d'une chaîne. Au sommet se trouve l'AC racine (autorité de certification racine), dont le certificat est auto-signé, son champ émetteur étant identique à son champ sujet. Ce certificat racine est préinstallé dans un magasin de confiance, celui du système d'exploitation, du navigateur ou d'un environnement Java, ou bien déployé par stratégie de groupe en entreprise.
La racine signe rarement des certificats finaux. Elle délègue à une ou plusieurs AC intermédiaires, parfois appelées AC de politique, qui signent à leur tour des AC émettrices. Ces dernières délivrent les certificats d'entité finale : serveurs web, utilisateurs, postes de travail, équipements réseau. Cette délégation permet de garder la racine hors ligne et de circonscrire l'impact d'un incident à une seule branche.
Comment un client valide la chaîne
- Construire le chemin du certificat final jusqu'à une racine présente dans son magasin, à l'aide des intermédiaires envoyés par le serveur ou récupérés via l'extension AIA.
- Vérifier chaque signature avec la clé publique de l'émetteur de niveau supérieur.
- Contrôler les dates de validité, les contraintes de base (basicConstraints) et les usages autorisés (EKU).
- Comparer le nom demandé avec les noms alternatifs du sujet (SAN).
- Consulter l'état de révocation via CRL ou OCSP, selon la politique du client.
Cette mécanique explique un principe souvent sous-estimé : la compromission de la clé privée d'une AC racine invalide la confiance accordée à toute sa hiérarchie. Microsoft le rappelle explicitement : si la racine est compromise, toutes les AC subordonnées et tous les certificats qui en dépendent doivent être considérés comme compromis. D'où l'intérêt d'une racine hors ligne, détaillé dans notre article sur l'architecture d'une Root CA hors ligne avec AD CS.
AC publique, AC privée et prestataire qualifié eIDAS
Toutes les autorités de certification ne jouent pas dans la même catégorie. Une AC publique voit ses racines intégrées aux magasins de confiance de Microsoft, Apple, Google et Mozilla ; elle doit pour cela respecter les exigences de base du CA/Browser Forum et passer des audits annuels selon les référentiels WebTrust ou ETSI. Une AC privée, elle, n'est reconnue que par les systèmes sur lesquels l'organisation a déployé sa racine.
Le troisième cas est européen. Le règlement eIDAS n° 910/2014, révisé par le règlement (UE) 2024/1183, définit des prestataires de services de confiance qualifiés, autorisés à délivrer des certificats qualifiés de signature, de cachet ou d'authentification de site web (QWAC). En France, l'Agence nationale de la sécurité des systèmes d'information (ANSSI) qualifie ces prestataires et publie la liste nationale de confiance qui recense leurs services.
| Critère | AC publique (Web PKI) | AC privée d'entreprise | Prestataire qualifié eIDAS |
|---|---|---|---|
| Reconnaissance | Navigateurs et systèmes du monde entier | Postes et serveurs gérés par l'organisation | Listes de confiance de l'Union européenne |
| Cadre de règles | Exigences du CA/Browser Forum et des programmes racines | Politique interne (PC et DPC) | Règlement eIDAS, normes ETSI, qualification par l'ANSSI en France |
| Usages typiques | Sites web publics, API exposées sur Internet | Wi-Fi, VPN, cartes à puce, mTLS, serveurs internes | Signature et cachet qualifiés, QWAC |
| Validité des certificats TLS | 200 jours maximum depuis le 15 mars 2026 | Librement fixée par la politique interne | Définie par la politique du prestataire |
| Risque principal | Mauvaise émission, retrait de confiance par les navigateurs | Configuration fautive exploitée par un attaquant interne | Perte de qualification, non-conformité réglementaire |
Le retrait de confiance, une sanction bien réelle
Les programmes racines des navigateurs n'hésitent plus à sanctionner. En 2011, l'AC néerlandaise DigiNotar, compromise puis utilisée pour émettre de faux certificats, a été retirée des magasins de confiance avant de faire faillite. En juin 2024, Google a annoncé que Chrome cesserait de faire confiance aux nouveaux certificats d'Entrust à partir de novembre 2024, après une série d'incidents de conformité jugés insuffisamment corrigés.
Pour un client, la leçon est simple : le choix d'une AC publique n'est pas un engagement à vie. Prévoir une AC de secours, savoir réémettre rapidement l'ensemble du parc et suivre les annonces des programmes racines relèvent désormais de la gestion des risques fournisseurs, au même titre que les contrôles prévus par la norme ISO 27001 et son annexe A sur les relations fournisseurs.
Cycle de vie d'un certificat émis par une autorité de certification
Comprendre le cycle de vie aide à placer les contrôles de sécurité au bon endroit. Il commence par la génération d'une paire de clés chez le demandeur, idéalement sur le serveur lui-même ou dans un module matériel, jamais chez un tiers. Le demandeur produit ensuite une requête de signature (CSR, Certificate Signing Request) contenant sa clé publique et l'identité souhaitée, signée avec sa clé privée.
Validation : DV, OV, EV et contrôle CAA
Pour un certificat public, l'AC vérifie d'abord le contrôle du domaine : publication d'un jeton HTTP, d'un enregistrement DNS TXT ou réponse TLS-ALPN, méthodes automatisées par le protocole ACME (Automatic Certificate Management Environment, RFC 8555). Les certificats OV et EV ajoutent une vérification de l'organisation. Depuis septembre 2017, l'AC doit aussi consulter l'enregistrement DNS CAA (Certification Authority Authorization) du domaine, qui liste les autorités autorisées à émettre pour lui.
Émission, journalisation et révocation
Une fois la demande validée, l'AC signe le certificat. Les AC publiques soumettent un précertificat à plusieurs journaux Certificate Transparency (CT), des registres publics en ajout seul, et Chrome exige ces preuves d'enregistrement. Tout propriétaire de domaine peut ainsi découvrir un certificat émis à son nom, y compris par erreur ou par fraude, quelle que soit l'autorité émettrice.
La révocation intervient si la clé privée fuit, si le certificat contient une information inexacte ou si le domaine change de propriétaire. Les listes de révocation (CRL) et le protocole OCSP (Online Certificate Status Protocol) diffusent cet état, mais le CA/Browser Forum reconnaît lui-même leurs limites de fiabilité, de confidentialité et de performance à l'échelle d'Internet. C'est l'un des arguments majeurs en faveur de certificats plus courts.
Durée de validité des certificats TLS : le calendrier 2026-2029
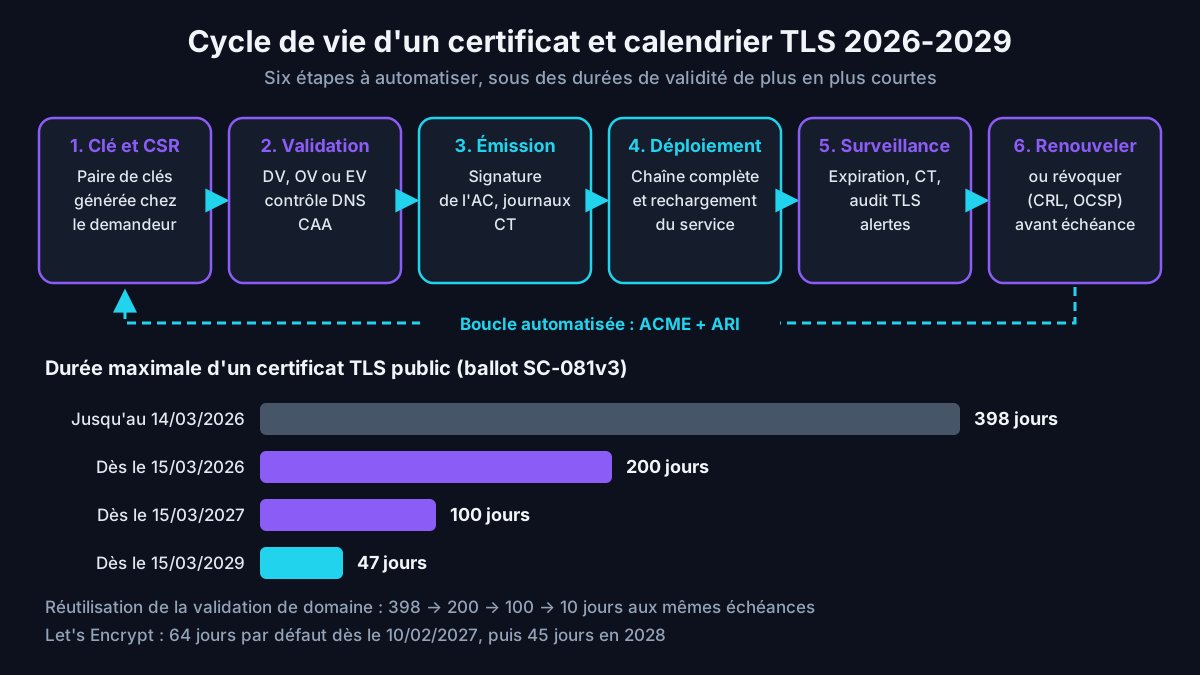
Le 11 avril 2025, le CA/Browser Forum a adopté le ballot SC-081v3, proposé par Apple et approuvé par Google, Microsoft et Mozilla. Il réduit par étapes la durée de validité maximale des certificats TLS publics, de 398 jours à 47 jours, ainsi que la période pendant laquelle une AC peut réutiliser une validation de domaine déjà effectuée, ramenée à 10 jours en fin de parcours.
200 jours : durée de vie maximale d'un certificat TLS public depuis le 15 mars 2026, avant 100 jours au 15 mars 2027 puis 47 jours au 15 mars 2029, avec une réutilisation de la validation de domaine limitée à 10 jours à cette dernière échéance. Source : DigiCert, 16 mai 2025, d'après le ballot SC-081v3 adopté le 11 avril 2025 par 25 voix pour, aucune contre et 5 abstentions chez les émetteurs.
Les justifications avancées dans le ballot sont instructives. Un certificat reflète la réalité au moment de son émission ; plus il vit longtemps, plus ses informations risquent de devenir fausses, par exemple après la revente d'un domaine. Des durées courtes réduisent aussi la fenêtre d'exploitation d'une clé volée et facilitent les migrations cryptographiques, sans dépendre de mécanismes de révocation jugés peu fiables.
Let's Encrypt accélère le mouvement
L'autorité gratuite Let's Encrypt va plus vite que le calendrier réglementaire. Elle a annoncé le 7 octobre 2026 que ses certificats émis à partir du 10 février 2027 auront une durée de 64 jours par défaut, avant 45 jours en 2028. La période de réutilisation des autorisations passera de 30 à 10 jours, puis à sept heures en 2028. Les clients ACME compatibles ARI (ACME Renewal Information) s'adapteront sans intervention.
Conséquence pratique : un renouvellement manuel, déjà fragile avec des certificats annuels, devient intenable. Let's Encrypt conseille de renouveler à environ deux tiers de la durée de vie plutôt qu'à un nombre de jours fixe, et de rechercher les valeurs codées en dur dans les tâches planifiées. L'objectif à viser est une chaîne entièrement automatisée, de la demande au rechargement du service.
Conseil d'expert : Ne vous limitez pas aux serveurs web. Les certificats publics se cachent aussi dans les répartiteurs de charge, les passerelles VPN, les appliances de messagerie et certains équipements industriels. Construisez l'inventaire à partir de trois sources croisées : un balayage réseau des ports TLS, l'export des journaux Certificate Transparency de vos domaines et la liste des commandes passées auprès de vos AC. Les écarts entre ces trois listes révèlent les certificats oubliés.
Certificats publics et authentification client : la fin de clientAuth
Un autre changement touche les entreprises qui emploient des certificats TLS publics pour authentifier des clients : TLS mutuel (mTLS), VPN ou Wi-Fi. La politique du programme racine de Chrome impose des hiérarchies publiques dédiées à l'authentification serveur. Les nouvelles autorités de certification (AC) intermédiaires depuis le 15 juin 2026, puis les nouveaux certificats finaux à partir du 15 mars 2027, ne doivent plus porter l'usage étendu (EKU) clientAuth.
La marche à suivre est simple à énoncer : recenser les certificats publics dont l'EKU contient clientAuth, identifier les applications qui les vérifient, puis émettre des certificats d'authentification client depuis une AC privée dont la racine est déployée sur les systèmes concernés. Les certificats déjà émis restent utilisables jusqu'à leur expiration, mais leur remplacement doit être planifié avant le prochain renouvellement.
Erreur « émetteur inconnu » : quand l'AC n'est pas approuvée
Le message d'erreur le plus fréquent lié à une autorité de certification apparaît lorsque le client ne parvient pas à relier le certificat présenté à une racine de confiance. Chrome affiche le code NET::ERR_CERT_AUTHORITY_INVALID, Firefox SEC_ERROR_UNKNOWN_ISSUER, et les anciennes interfaces Windows indiquent que le certificat n'a pas été émis par une AC approuvée. Le symptôme est identique, mais les causes varient.
Vérifier quelle autorité de certification a émis le certificat SSL
Premier réflexe : identifier l'émetteur. Dans le navigateur, l'icône située à gauche de l'adresse donne accès au détail du certificat et à sa hiérarchie : nom de l'AC, chaîne reconstruite, dates de validité. Pour un diagnostic reproductible, la ligne de commande OpenSSL reste l'outil de référence. Les trois commandes ci-dessous affichent la chaîne envoyée par le serveur, lisent les champs clés du certificat, puis vérifient la chaîne contre une racine explicite.
openssl s_client -connect intranet.exemple.fr:443 -servername intranet.exemple.fr -showcerts </dev/null
openssl x509 -in serveur.pem -noout -issuer -subject -dates -ext subjectAltName
openssl verify -CAfile racine.pem -untrusted intermediaire.pem serveur.pem
Sous Windows, la commande certutil -verify -urlfetch serveur.cer reconstruit la chaîne et teste l'accessibilité des URL de révocation et d'AIA. Elle révèle rapidement une CRL expirée ou un point de distribution injoignable depuis un site distant, deux causes fréquentes d'échec d'authentification sur les réseaux VPN ou Wi-Fi.
Les quatre causes les plus fréquentes
- Chaîne incomplète : le serveur n'envoie pas le certificat intermédiaire ; certains clients le récupèrent via l'extension AIA (accès aux informations de l'autorité), d'autres échouent.
- AC interne non déployée : le certificat provient d'une AC privée dont la racine n'est pas installée sur l'appareil (poste personnel, Linux, conteneur).
- Certificat auto-signé : aucun tiers ne garantit l'identité, ce qui reste acceptable en laboratoire mais pas en production.
- Interception TLS : un proxy d'inspection, un antivirus ou un attaquant présente un certificat signé par sa propre AC.
Le dernier cas mérite une attention particulière. Une inspection TLS légitime suppose que la racine du proxy soit déployée de façon contrôlée sur les postes gérés. Si l'alerte surgit sur un réseau public ou pour un site sensible, il peut s'agir d'une tentative d'interception. La consigne utilisateur doit être claire : ne jamais contourner l'alerte, mais la signaler au support.
Pour un serveur interne, la correction durable consiste à émettre un certificat depuis l'AC d'entreprise et à déployer sa racine sur tous les clients gérés, comme dans notre tutoriel pour générer un certificat TLS AD CS pour Apache ou Nginx sous Linux. Pensez à inclure l'intermédiaire dans le fichier de chaîne servi par le serveur web.
Menaces contre les autorités de certification
Avertissement : cette section décrit des techniques d'attaque dans un but de compréhension, de détection et de protection. Toute vérification sur un système d'information doit être menée dans un cadre légal, avec l'autorisation écrite de son propriétaire.
Une AC concentre une confiance considérable, ce qui en fait une cible de choix. La base MITRE ATT&CK décrit la technique T1649, vol ou falsification de certificats d'authentification : un attaquant peut dérober un certificat et sa clé privée, abuser des droits d'inscription d'une AC d'entreprise ou, s'il obtient la clé d'une AC, forger des certificats arbitraires, dits « golden certificates ».
Les modèles de certificats AD CS mal configurés
Dans un domaine Active Directory, Active Directory Certificate Services (AD CS) délivre des certificats utilisables pour l'authentification Kerberos (PKINIT) ou par carte à puce. Les travaux publiés en 2021 par SpecterOps sous le titre « Certified Pre-Owned » ont recensé plusieurs familles d'abus, numérotées ESC1, ESC2 et suivantes. Scénario typique : un modèle laisse le demandeur fournir lui-même le nom alternatif du sujet, et un simple utilisateur obtient un certificat au nom d'un administrateur.
MITRE signale que des groupes comme APT29 ont exploité des modèles AD CS mal configurés pour usurper des comptes d'administration. Le danger tient à la persistance : un certificat d'authentification reste utilisable pendant toute sa validité, même après la réinitialisation du mot de passe du compte visé. La révocation ciblée et la surveillance des émissions deviennent alors des mesures de réponse à incident à part entière.
Racines illégitimes et interception
Autre vecteur : l'ajout d'une racine illégitime dans le magasin de confiance d'un poste, référencé par MITRE ATT&CK sous l'identifiant T1553.004. Un logiciel malveillant ou un acteur interne peut ainsi rendre « valides » des certificats frauduleux, puis intercepter le trafic chiffré sans alerte visible. La surveillance des modifications des magasins de certificats racines, par la télémétrie EDR (Endpoint Detection and Response) ou les journaux Windows, fait partie des contrôles de base.
Sécuriser une autorité de certification interne
Les recommandations convergent entre Microsoft, MITRE et les retours d'audit : une AC d'entreprise est un actif critique, au même rang qu'un contrôleur de domaine. Traiter les serveurs d'AC comme des actifs de niveau 0 implique des comptes d'administration dédiés, des postes d'administration durcis, une segmentation réseau stricte et des sauvegardes chiffrées dont la restauration est testée.
- Hiérarchie à deux niveaux au minimum : racine autonome hors ligne, AC émettrice d'entreprise en ligne.
- Clés d'AC stockées dans un module matériel de sécurité (HSM), avec une cérémonie de génération documentée et un contrôle à plusieurs personnes.
- Revue des modèles : supprimer ceux qui sont inutilisés, interdire la saisie libre du SAN, exiger l'approbation d'un gestionnaire pour les modèles sensibles.
- Droits d'inscription (Enroll, Autoenroll) réservés aux groupes qui en ont réellement besoin.
- Rôles d'inscription web désactivés s'ils sont inutiles, sinon limités à HTTPS avec la protection étendue de l'authentification (EPA).
- CRL publiées avec une période adaptée et accessibles depuis tous les sites de l'organisation.
Ces mesures recoupent les atténuations listées par MITRE pour la technique T1649 : protéger l'AC comme un actif de niveau 0, auditer permissions et modèles, désactiver les fonctions inutiles et stocker les clés dans un TPM ou un HSM. Le pas à pas de mise en œuvre figure dans notre guide pour déployer une PKI d'entreprise avec une Root CA hors ligne et une AC émettrice.
Journaliser et détecter les abus sur une AC interne
Par défaut, l'audit d'Active Directory Certificate Services (AD CS) reste incomplet. Il faut activer à la fois la sous-catégorie d'audit dédiée aux services de certification et le filtre d'audit propre à l'autorité, puis centraliser les événements dans le SIEM. Les identifiants 4886 (demande reçue), 4887 (certificat émis) et 4888 (demande refusée) permettent de repérer une émission anormale, par exemple un certificat dont le nom alternatif (SAN) désigne un compte privilégié.
certutil -setreg CA\AuditFilter 127
auditpol /set /subcategory:"Certification Services" /success:enable /failure:enable
Restart-Service certsvc
Ces trois commandes, à exécuter en administrateur sur l'AC émettrice, activent toutes les catégories d'audit de l'AC, puis la sous-catégorie correspondante de la stratégie Windows (son nom est traduit sur un système en français), avant de redémarrer le service de certificats pour appliquer le filtre. Vérifiez ensuite que les événements remontent bien dans votre collecteur.
Superviser les certificats émis pour vos domaines
Pour les AC publiques, la défense passe par la visibilité. Deux mécanismes simples, souvent négligés, réduisent fortement le risque d'émission frauduleuse ou accidentelle : l'enregistrement DNS CAA (Certification Authority Authorization, RFC 8659), qui restreint les AC autorisées, et la surveillance des journaux Certificate Transparency, qui révèle tout certificat émis pour vos noms de domaine.
exemple.fr.  3600  IN  CAA  0 issue "letsencrypt.org"
exemple.fr.  3600  IN  CAA  0 issuewild ";"
exemple.fr.  3600  IN  CAA  0 iodef "mailto:securite@exemple.fr"
Dans cet exemple, seule Let's Encrypt peut émettre des certificats nominatifs pour le domaine, aucune AC ne peut délivrer de certificat générique (wildcard), et les demandes refusées peuvent être signalées à l'adresse indiquée. La propriété iodef reste facultative et toutes les AC ne l'exploitent pas. Mettez l'enregistrement à jour avant tout changement de fournisseur, sinon la nouvelle AC refusera l'émission.
Auditer la configuration TLS exposée
Un certificat valide ne suffit pas : la chaîne envoyée, les protocoles acceptés et les suites de chiffrement comptent tout autant. Un audit régulier détecte les chaînes incomplètes, les certificats proches de l'expiration ou les algorithmes obsolètes. L'outil libre testssl.sh se prête bien à cet exercice ; notre guide pour auditer une configuration TLS avec testssl.sh détaille les options utiles.
Mettre en place des alertes d'expiration
Avec des certificats de 200 jours, puis de 100 jours, une expiration oubliée devient plus probable que jamais. Les alertes doivent viser le certificat réellement servi, pas seulement celui stocké sur disque, car un service non rechargé continue de présenter l'ancien. Fixez des seuils à 30 et 14 jours, attribuez chaque certificat à un propriétaire nommé et testez la chaîne complète après chaque renouvellement.
Choisir une autorité de certification : critères de décision
Le choix d'une AC dépend d'abord de l'usage. Pour un site public, une AC reconnue par tous les navigateurs est indispensable ; pour l'authentification des postes et des utilisateurs, une AC privée est plus adaptée ; pour une signature à valeur juridique renforcée, un prestataire qualifié eIDAS s'impose. Au-delà de ce premier tri, plusieurs critères permettent de comparer les offres de manière objective.
- Prise en charge du protocole ACME et de son extension ARI (ACME Renewal Information) pour automatiser l'émission et le renouvellement.
- Historique d'incidents publics et réactivité face aux exigences des programmes racines.
- Disponibilité, redondance et localisation des services de révocation.
- Capacité à émettre des certificats OV (validation de l'organisation) ou EV (validation étendue) si l'identification de l'organisation compte pour vous.
- Feuille de route post-quantique et qualité du support technique.
Pour une AC privée, la question devient « construire ou acheter ». AD CS reste très répandu dans les environnements Microsoft, mais des services de PKI managée existent chez les fournisseurs cloud. Le critère décisif reste la capacité de l'équipe à exploiter durablement l'infrastructure : publication des CRL, renouvellement des certificats d'AC, sauvegardes, revues de modèles. Une PKI laissée sans propriétaire devient rapidement un risque majeur.
Autorité de certification et cryptographie post-quantique
Les certificats actuels reposent majoritairement sur RSA ou ECDSA, deux familles d'algorithmes qu'un ordinateur quantique suffisamment puissant pourrait casser. Le NIST a publié en août 2024 ses trois premières normes post-quantiques : FIPS 203 (ML-KEM, encapsulation de clés), FIPS 204 (ML-DSA, signature) et FIPS 205 (SLH-DSA, signature fondée sur le hachage). Pour une AC, c'est la signature, donc ML-DSA, qui est en jeu.
Le mouvement a commencé côté PKI privée. D'après la documentation Microsoft mise à jour en mai 2026, AD CS sur Windows Server 2025 prend en charge ML-DSA, avec les jeux de paramètres 44, 65 et 87, après installation de la mise à jour de sécurité de mai 2026 (KB5087539). La procédure décrite crée une nouvelle hiérarchie racine et subordonnée en ML-DSA, à monter en parallèle de l'existante, d'abord en laboratoire.
La priorité de 2026 n'est donc pas de basculer, mais de préparer l'agilité cryptographique : inventorier les algorithmes et longueurs de clé, repérer les certificats de longue durée comme les racines ou la signature de code, vérifier la compatibilité des applications et automatiser les renouvellements. Des certificats courts et une chaîne d'émission automatisée faciliteront le jour où il faudra changer d'algorithme.
Environnement de test et retour d'expérience
Environnement de test : les commandes de cet article sont prévues pour un laboratoire isolé comprenant une AC racine autonome hors ligne et une AC émettrice d'entreprise sous Windows Server 2025, un contrôleur de domaine Windows Server 2025, un serveur Debian 12 avec OpenSSL 3 et Nginx, ainsi qu'un poste Windows 11 24H2 équipé de Chrome et Firefox. Aucun système de production n'est concerné.
Sur le terrain, les incidents liés à une autorité de certification relèvent plus souvent de l'exploitation que de la cryptographie. Ils proviennent d'une racine arrivée à expiration sans que personne l'ait anticipé, d'une CRL non publiée qui bloque les connexions VPN, ou d'un modèle de certificat créé pour un projet ponctuel puis oublié avec des droits trop larges. Un audit de PKI doit donc examiner l'exploitation autant que les algorithmes.
Retour terrain : Cas typique rencontré en mission — lors d'un audit AD CS, un modèle publié autorise l'authentification client, laisse le demandeur fournir le nom du sujet et reste ouvert à l'inscription de tous les utilisateurs du domaine. Dans le périmètre autorisé, un compte standard obtient alors un certificat au nom d'un administrateur du domaine et s'authentifie avec lui en Kerberos. Correctifs : retrait du droit d'inscription, approbation par un gestionnaire de certificats, révocation des certificats émis et surveillance des demandes. La remédiation prend quelques jours, la revue complète des modèles davantage.
Retour terrain : Cas typique rencontré en mission — le passage au renouvellement automatique par ACME se déroule sans difficulté sur les serveurs web et les répartiteurs de charge récents, mais bute sur les équipements qui n'acceptent qu'un import manuel : anciennes appliances, interfaces d'administration de baies de stockage, imprimantes ou caméras. Ces exceptions deviennent les pannes de demain à chaque échéance. Je recommande de les inventorier tôt, de les placer derrière un proxy inverse qui termine la session TLS, ou d'automatiser l'import par leur API lorsqu'elle existe.
À lire aussi : l'accréditation des organismes d'évaluation ; la protection des clés par TPM ; le cachet électronique qualifié eIDAS.
Questions fréquentes
Qu'est-ce qu'une autorité de certification ?
Une autorité de certification est un tiers de confiance qui vérifie l'identité d'un demandeur, puis signe numériquement un certificat associant cette identité à une clé publique. Grâce à cette signature, un navigateur, un serveur ou un logiciel de signature peut vérifier qu'il échange bien avec le bon interlocuteur, à condition de faire confiance à l'AC. Les autorités publiques, qui délivrent par exemple les certificats des sites web, voient leurs racines intégrées aux navigateurs et respectent les exigences du CA/Browser Forum. Les autorités privées, souvent déployées avec AD CS, servent aux usages internes d'une organisation : Wi-Fi, VPN, cartes à puce ou serveurs intranet. Dans tous les cas, la sécurité de l'ensemble dépend de la protection de la clé privée de l'AC et de la rigueur de ses contrôles avant émission.
Que faire quand le navigateur indique que l'autorité de certification n'est pas approuvée ?
Ce message signifie que le navigateur ne parvient pas à relier le certificat présenté à une racine de son magasin de confiance. Côté utilisateur, il ne faut pas contourner l'alerte, surtout sur un réseau public ou un site sensible, mais vérifier l'adresse et prévenir le support. Côté administrateur, commencez par identifier l'émetteur dans le détail du certificat ou avec openssl s_client. Les causes habituelles sont une chaîne incomplète côté serveur, un certificat émis par une AC interne dont la racine n'est pas déployée, un certificat auto-signé ou une interception TLS. La correction consiste à installer l'intermédiaire manquant, à distribuer la racine interne par stratégie de groupe ou par MDM, ou à remplacer le certificat par un certificat émis par une AC reconnue.
Quelle différence entre une AC racine et une AC intermédiaire ?
L'AC racine se situe au sommet de la hiérarchie : son certificat est auto-signé et sert d'ancre de confiance, préinstallée dans les magasins des systèmes et navigateurs ou déployée par l'entreprise. L'AC intermédiaire possède un certificat signé par la racine et délivre, directement ou via d'autres AC subordonnées, les certificats finaux. Cette séparation protège la racine : elle peut rester hors ligne, avec sa clé dans un HSM, et n'être activée que pour signer les AC subordonnées ou publier sa liste de révocation. Si une AC intermédiaire est compromise, on la révoque et on la remplace sans toucher aux magasins de confiance. La compromission de la racine impose au contraire de reconstruire toute la hiérarchie et de redéployer une nouvelle ancre sur l'ensemble des clients.
Une entreprise peut-elle créer sa propre autorité de certification ?
Oui, et c'est même la norme dans les environnements Windows. Le rôle AD CS de Windows Server permet de créer des AC racines ou subordonnées, autonomes ou intégrées à Active Directory, pour émettre des certificats d'authentification Wi-Fi, VPN, cartes à puce ou serveurs internes. Des solutions libres et des services de PKI managée dans le cloud existent également. Cette AC ne sera toutefois reconnue que par les systèmes où sa racine a été déployée : elle ne convient pas à un site web public. Le véritable défi reste l'exploitation dans la durée : hiérarchie à deux niveaux, racine hors ligne, clés dans un HSM, revue des modèles, publication des CRL et audit des émissions. Une AC interne mal gérée peut devenir un chemin d'attaque vers l'administration du domaine.
Combien de temps un certificat TLS public est-il valide en 2026 ?
Depuis le 15 mars 2026, un certificat TLS délivré par une AC publique ne peut pas dépasser 200 jours de validité, contre 398 jours auparavant. Ce plafond, fixé par le ballot SC-081v3 du CA/Browser Forum adopté en avril 2025, passera à 100 jours le 15 mars 2027 puis à 47 jours le 15 mars 2029. La période de réutilisation d'une validation de domaine suit la même trajectoire, jusqu'à 10 jours en 2029. Certaines AC vont plus vite : Let's Encrypt émettra par défaut des certificats de 64 jours à partir du 10 février 2027. Les certificats issus d'une AC privée ne sont pas soumis à ces règles, mais des durées courtes associées à un renouvellement automatisé restent une bonne pratique de sécurité.
Conclusion
L'autorité de certification est la pièce discrète qui rend possibles HTTPS, la signature électronique et l'authentification forte. En 2026, trois évolutions bouleversent sa gestion : des certificats publics plus courts, des programmes racines plus exigeants et l'arrivée des algorithmes post-quantiques. Les organisations qui inventorient leurs certificats, automatisent leurs renouvellements et durcissent leurs AC internes transforment ces contraintes en gain de sécurité mesurable.
Pour passer à l'action, commencez par cartographier vos AC publiques et privées, puis appuyez-vous sur notre guide consacré à l'architecture et au déploiement d'une PKI d'entreprise avec AD CS. Il détaille la conception de la hiérarchie, la protection des clés et les procédures d'exploitation qui évitent les incidents décrits dans cet article.
Auditer votre PKI et vos autorités de certification
Ayi NEDJIMI accompagne les organisations dans l'audit de leurs infrastructures AD CS, la revue des modèles de certificats, la sécurisation des AC racines et la mise en place d'un renouvellement automatisé adapté au calendrier 2026-2029.
Demander un audit de PKIÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
Trusted Platform Module (TPM) : fonctionnement, IAM et sécurité
Comprendre le TPM 2.0 : architecture, attestation, identités d’appareil, chiffrement de disque, vulnérabilités connues et bonnes pratiques de durcissement en entreprise.
Identités compromises et Copilot Security : investigation avec Microsoft Entra
En 2026, la compromission d'identité n'est plus un incident parmi d'autres : c'est le vecteur d'entrée dominant dans les environnements Microsoft 365, devant l'exploitation de vulnérabilités applicatives. Les campagnes d'adversary-in-the-middle industrialisées, la revente de cookies de session sur l
AD FS, Okta, Entra ID : l'identité fédérée est devenue
Derrière CVE-2026-56155 et les attaques récentes sur Okta, Entra ID et les providers SSO, une tendance de fond s'affirme : l'identité est devenue le nouveau périmètre, et les attaquants…
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire