






Expéditeur usurpé, lien piégé, en-têtes SPF/DKIM/DMARC : la méthode pour reconnaître un mail frauduleux, l'analyser sans risque et le signaler aux bons services.
Un mail frauduleux est un courriel qui usurpe l'identité d'un tiers de confiance (banque, administration, transporteur, fournisseur ou dirigeant) pour obtenir un clic, des identifiants, un paiement ou l'ouverture d'une pièce jointe. Pour le reconnaître, quatre contrôles suffisent dans la grande majorité des cas : l'adresse réelle de l'expéditeur, la destination exacte des liens, la cohérence de la demande et le verdict des mécanismes SPF, DKIM et DMARC inscrits dans les en-têtes. Pour le signaler, le bon canal dépend du contexte : bouton « Signaler » de la messagerie professionnelle, Signal Spam pour le message, Phishing Initiative pour l'adresse du faux site, puis plainte si un préjudice existe. Ce guide détaille chaque étape avec une approche strictement défensive et vérifiable. Si vous venez de cliquer, appliquez d'abord notre fiche réflexe face à un e-mail suspect, puis revenez ici pour comprendre le piège et prévenir la prochaine tentative.
Résumé exécutif : L'hameçonnage et l'usurpation d'identité numérique (phishing/spoofing) restent la catégorie de plainte la plus fréquente recensée par le FBI en 2025, loin devant l'extorsion. Un mail frauduleux se détecte moins par ses fautes, que l'IA générative fait disparaître, que par l'incohérence entre l'expéditeur, le lien et la demande. Les en-têtes d'authentification SPF, DKIM et DMARC fournissent une preuve technique lisible par tous. Enfin, signaler plutôt que supprimer protège les autres destinataires et alimente les dispositifs de blocage.
Points clés de cet article :
- Ne jugez jamais un courriel sur le nom affiché : contrôlez l'adresse complète et le domaine réel de l'expéditeur.
- Survolez chaque lien, ou faites un appui long sur mobile, et comparez le domaine de destination à celui de l'organisme supposé.
- Toute demande urgente de paiement, de code ou de changement de RIB se vérifie par un autre canal que le message lui-même.
- En entreprise, utilisez le bouton « Signaler » ; à titre personnel, signalez le message sur Signal Spam et l'URL sur Phishing Initiative.
- Après une saisie de mot de passe ou de carte : changement immédiat, opposition bancaire, conservation des preuves, puis plainte.
Qu'est-ce qu'un mail frauduleux ? Définition et mécanismes
Mail frauduleux : un mail frauduleux est un courrier électronique qui imite une source légitime afin de tromper son destinataire, permettant à son auteur d'obtenir des identifiants, des données personnelles, un virement ou l'exécution d'un programme malveillant. La notion englobe l'hameçonnage (phishing), la fraude au faux fournisseur, le chantage par courriel et la diffusion de pièces jointes piégées.
Le terme recouvre des objectifs très différents. L'hameçonnage cherche à capturer un mot de passe ou un numéro de carte au moyen d'un faux site. La compromission de messagerie professionnelle, ou BEC (Business Email Compromise), vise un virement en se faisant passer pour un dirigeant ou un fournisseur. Le courriel piégé cherche à faire exécuter un code malveillant. Le chantage, enfin, réclame un paiement en cryptomonnaie en prétendant détenir des images compromettantes.
Tous ces messages reposent sur les mêmes leviers psychologiques : l'urgence (« sous 24 heures »), l'autorité (banque, police, impôts, direction générale), la peur (compte suspendu, poursuites) et l'appât du gain (remboursement, lot, prime). La CNIL rappelle qu'aucun organisme n'a le droit de réclamer un code de carte bancaire, un code d'accès ou un mot de passe. Une demande de ce type constitue donc, à elle seule, un signal d'alerte majeur.
Pourquoi l'usurpation d'un expéditeur reste si simple
Le protocole SMTP (Simple Mail Transfer Protocol), qui achemine les courriels depuis les années 1980, n'impose aucune vérification de l'expéditeur. Le nom affiché et l'adresse visible dans le champ « De » sont du texte libre, que n'importe quel serveur peut renseigner. Les mécanismes SPF, DKIM et DMARC ont été ajoutés plus tard pour combler ce manque, mais leur efficacité dépend de leur déploiement par chaque domaine et de leur application par chaque messagerie destinataire.
Cette architecture explique un constat souvent mal compris : un message peut afficher l'adresse exacte de votre banque sans provenir de ses serveurs. À l'inverse, un fraudeur qui enregistre un domaine ressemblant peut configurer parfaitement ses propres enregistrements d'authentification. La vérification d'un courriel ne repose donc jamais sur un indice unique : elle croise l'identité de l'expéditeur, le contenu, la destination des liens et les résultats techniques.
Les formes de mail frauduleux les plus fréquentes en 2026
Les campagnes changent de thème au gré de l'actualité, mais leurs scénarios restent remarquablement stables. Les alertes publiées par les autorités et par les éditeurs de messagerie font apparaître des prétextes administratifs, logistiques et professionnels, déclinés tantôt à très grande échelle, tantôt de manière ciblée. Les familles suivantes couvrent l'essentiel des messages qu'un particulier ou un collaborateur risque de recevoir :
- Faux remboursement ou fausse amende : impôts, Assurance Maladie, stationnement ; le lien mène vers un formulaire qui collecte identité et carte bancaire.
- Faux avis de livraison : colis en attente, frais de réexpédition de quelques euros ; l'objectif est le numéro de carte, parfois suivi d'un appel d'un faux conseiller bancaire.
- Fausse alerte de sécurité : boîte pleine, mot de passe expiré, connexion inhabituelle ; une page clonée de webmail ou de Microsoft 365 capture les identifiants.
- Fausse facture ou changement de RIB : scénario typique de la fraude BEC et de ses variantes au faux fournisseur, souvent envoyé depuis une boîte réellement compromise.
- Partage de document : faux lien OneDrive, SharePoint ou de signature électronique menant à une page de connexion frauduleuse.
- QR code dans le message ou la pièce jointe : le quishing et ses techniques AiTM déplacent le clic vers le smartphone, souvent moins protégé.
- Chantage et fausse convocation : faux message de police ou de gendarmerie, prétendue vidéo compromettante ; ces messages relèvent de l'intimidation et ne s'appuient en général sur aucune preuve réelle.
- Demande de consentement d'application : le lien ouvre la vraie page de connexion de l'éditeur, mais accorde à une application malveillante un accès durable à la boîte aux lettres.
191 561 plaintes pour hameçonnage et usurpation (phishing/spoofing) ont été enregistrées en 2025 par l'Internet Crime Complaint Center (IC3) du FBI, ce qui en fait la première catégorie en nombre sur 1 008 597 plaintes. La compromission de messagerie professionnelle (BEC) y totalise à elle seule plus de 3 milliards de dollars de pertes déclarées. Source : FBI IC3, Internet Crime Report 2025, publié en avril 2026.
Ces chiffres américains ne se transposent pas tels quels à la France, mais ils illustrent un écart utile à retenir. L'hameçonnage de masse génère le plus grand nombre de plaintes, tandis que les pertes les plus lourdes proviennent de fraudes ciblées au virement : la BEC ne représente qu'environ 24 800 plaintes dans le même rapport, pour un préjudice plus de dix fois supérieur à celui déclaré au titre du phishing.
Ce qui change en 2026 : IA générative et menaces sans clic
La fin des fautes d'orthographe comme indice
Le conseil historique « méfiez-vous des fautes » perd de sa valeur. La CNIL (Commission nationale de l'informatique et des libertés) précise elle-même que ce critère se vérifie de moins en moins. Les modèles de langage produisent des messages fluides, adaptés au ton d'une entreprise et traduits sans erreur. Le rapport 2025 de l'Internet Crime Complaint Center (IC3) du FBI consacre d'ailleurs une section entière à l'usage de l'intelligence artificielle dans la cybercriminalité, avec plus de 22 000 plaintes concernées. La détection doit donc reposer sur la cohérence et la vérification, plus que sur la forme.
Le courriel piégé sans clic : un risque distinct
Dans l'immense majorité des cas, un courriel frauduleux n'est dangereux que si le destinataire agit : clic, saisie, ouverture d'une pièce jointe, réponse ou virement. Il existe toutefois des vulnérabilités de clients de messagerie exploitables à la simple prévisualisation. Ces scénarios, rares et liés à des failles logicielles, sont traités dans notre analyse des attaques zéro-interaction visant Outlook ; la parade principale reste l'application rapide des correctifs.
Comment reconnaître un mail frauduleux : 10 signaux d'alerte
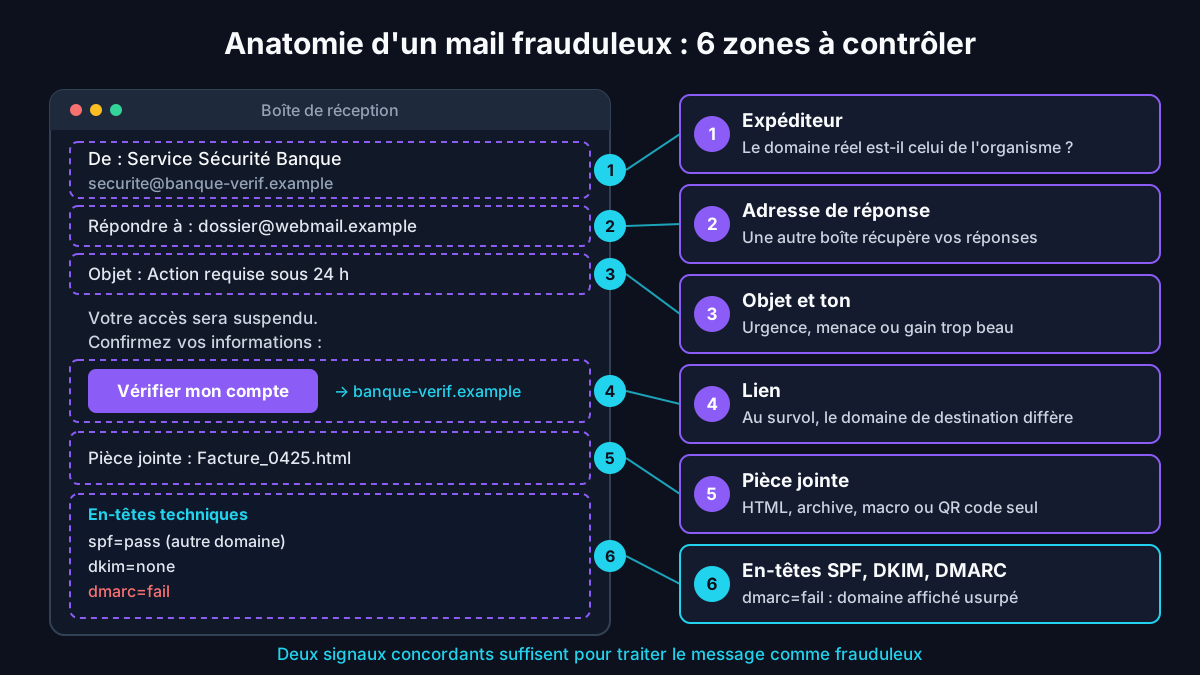
Aucun indice isolé ne suffit à conclure. La méthode consiste à passer le message au crible de dix contrôles simples, réalisables sans outil, puis à le traiter comme frauduleux dès que deux signaux concordent. Le schéma ci-dessous situe les zones à examiner dans un message type, et la liste qui suit précise ce qu'il faut y chercher.
- Un message que vous n'attendiez pas : facture, colis ou dossier qui ne correspond à aucune démarche de votre part.
- Un nom affiché rassurant mais une adresse incohérente : domaine sans rapport avec l'organisme, faute subtile, webmail gratuit.
- Une adresse de réponse différente : le champ « Répondre à » renvoie vers une autre boîte que celle de l'expéditeur.
- Une urgence ou une menace : suspension sous 24 heures, poursuites, dernière relance avant pénalité.
- Une demande sensible : mot de passe, code reçu par SMS, numéro de carte, copie de pièce d'identité, nouvelles coordonnées bancaires.
- Un lien dont la destination diffère du texte : le domaine réel, visible au survol, n'est pas celui de l'organisme.
- Une pièce jointe inattendue : fichier HTML, archive compressée, document demandant d'activer des macros ou ne contenant qu'un QR code.
- Une formule impersonnelle : « Cher client » alors que l'organisme vous connaît nommément.
- Une incohérence de contexte : un fournisseur qui change de banque par simple courriel, un dirigeant qui exige le secret absolu.
- Un échec d'authentification : mention « non vérifié », bandeau d'avertissement ou résultat dmarc=fail dans les en-têtes.
Le critère le plus fiable reste le décalage entre ce que le message prétend être et ce qu'il demande. Une banque n'a aucune raison de vous faire confirmer votre carte via un lien ; une administration ne réclame pas de frais par courriel ; un fournisseur établi ne modifie pas son IBAN sans procédure contradictoire. Lorsque la demande sort du cadre habituel de la relation, le doute doit l'emporter, quelle que soit la qualité visuelle du message.
Vérifier l'expéditeur : nom affiché, adresse réelle et domaine
Les messageries mobiles n'affichent souvent que le nom de l'expéditeur, choisi librement par l'émetteur. Touchez ou survolez ce nom pour révéler l'adresse complète, puis isolez le domaine situé après l'arobase. La Commission nationale de l'informatique et des libertés (CNIL) illustre ce piège avec des domaines imitant les impôts ou la CAF, construits par l'ajout d'une lettre ou d'une extension trompeuse. Comparez toujours le domaine lu à celui que vous connaissez : une lettre doublée, un mot ajouté ou une extension différente suffisent à changer de propriétaire.
Outlook ajoute dans certains cas une mention « via » lorsque le domaine réellement authentifié diffère de l'adresse affichée, ou signale un expéditeur « non vérifié ». Ces indications ne prouvent pas une fraude, car des plateformes d'envoi légitimes produisent parfois le même effet, mais elles imposent une vérification. La même prudence vaut pour le champ « Répondre à » : un fraudeur qui usurpe une adresse ne reçoit pas les réponses, il les redirige donc vers une boîte qu'il contrôle.
Gardez enfin à l'esprit que l'adresse exacte d'un collègue ou d'un fournisseur peut être authentique et pourtant piratée. Dans les fraudes au virement, le message part souvent d'une boîte compromise, avec un historique de conversation réel. Seule une confirmation par un autre canal, au numéro déjà connu et non à celui indiqué dans le message, permet alors de lever le doute avant tout paiement.
Contrôler les liens et les pièces jointes sans les ouvrir
Lire un lien avant de le suivre
Sur ordinateur, laissez le pointeur sur le lien sans cliquer : l'adresse réelle s'affiche en bas de la fenêtre ou dans une infobulle. Sur smartphone, un appui long affiche l'URL sans l'ouvrir. Lisez ensuite le domaine de droite à gauche, en partant de l'extension : dans une adresse du type impots.gouv.fr.dossier-verification.example, le domaine réellement contacté est dossier-verification.example, et non le site des impôts.
Méfiez-vous également des raccourcisseurs d'URL, des caractères visuellement proches (un « rn » qui imite un « m », un zéro à la place d'un « o ») et des domaines internationalisés commençant par « xn-- ». Les fraudeurs hébergent aussi leurs pages sur des services légitimes de partage ou de formulaires, ce qui rend le domaine rassurant. Dans ce cas, c'est la demande de saisie d'identifiants sur une page tierce qui doit alerter.
Pièces jointes : les formats qui doivent alerter
Un fichier HTML joint à un message est un vecteur classique : ouvert localement, il affiche une fausse page de connexion qui transmet le mot de passe saisi. Les archives compressées, les images disque et les documents bureautiques demandant d'« activer le contenu » servent plutôt à installer un logiciel malveillant. Un PDF qui ne contient qu'un QR code doit être traité comme un lien non vérifiable. En cas de doute, ne l'ouvrez pas et signalez le message.
Lire les en-têtes d'un e mail frauduleux : SPF, DKIM et DMARC
Les en-têtes techniques d'un courriel enregistrent son parcours et les contrôles effectués par la messagerie destinataire. Ils s'affichent via « Fichier > Propriétés » dans Outlook classique, « Afficher les détails du message » dans Outlook sur le web, « Afficher l'original » dans Gmail et le raccourci Ctrl+U dans Thunderbird. La ligne la plus utile s'intitule Authentication-Results : elle synthétise trois vérifications complémentaires.
- SPF (Sender Policy Framework) vérifie que le serveur émetteur figure dans la liste publiée dans le DNS du domaine d'enveloppe.
- DKIM (DomainKeys Identified Mail) contrôle une signature cryptographique apposée par le domaine signataire et garantit que le message n'a pas été modifié en route.
- DMARC (Domain-based Message Authentication, Reporting and Conformance) exige qu'au moins SPF ou DKIM réussisse pour un domaine aligné sur celui affiché dans « De », et indique au destinataire quoi faire en cas d'échec.
From: "Votre Banque - Sécurité" <securite@banque.example>
Reply-To: <conseiller.dossier@webmail-gratuit.example>
Return-Path: <bounce@relais-envoi.example>
Subject: Action requise : votre accès sera suspendu sous 24 h
Authentication-Results: mx.destinataire.example;
    spf=pass (sender IP is 203.0.113.25) smtp.mailfrom=relais-envoi.example;
    dkim=none (message not signed) header.d=none;
    dmarc=fail action=quarantine header.from=banque.example
Dans cet exemple fictif, SPF réussit, mais pour relais-envoi.example, un domaine sans rapport avec la banque affichée. Aucune signature DKIM n'est présente. DMARC échoue donc, faute d'alignement, et la messagerie a appliqué la politique de quarantaine publiée par le domaine usurpé. L'adresse de réponse pointe vers un webmail gratuit et l'objet joue sur l'urgence : tous les indices convergent vers une usurpation.
Interpréter les résultats d'authentification et leurs limites
Les trois mécanismes d'authentification, SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) et DMARC (Domain-based Message Authentication, Reporting and Conformance), rendent chacun un verdict distinct. Le tableau suivant traduit les combinaisons les plus courantes en décisions concrètes, sans exiger de compétence technique particulière. Il s'utilise comme une grille de tri, jamais comme une preuve absolue.
| Résultat observé | Interprétation | Action recommandée |
|---|---|---|
| spf=pass, dkim=pass, dmarc=pass | Le domaine affiché a bien autorisé l'envoi | Vérifier tout de même le domaine et la demande |
| dmarc=fail sur un domaine connu | Usurpation probable du domaine affiché | Ne pas interagir et signaler |
| spf=pass pour un domaine non aligné | Envoi authentifié au nom d'un autre domaine | Comparer les deux domaines avant de conclure |
| dkim=fail | Signature invalide ou message modifié (transfert, liste de diffusion) | Croiser avec les autres indices |
| dmarc=none | Le domaine ne publie aucune politique de protection | Aucune garantie : redoubler de vigilance |
| Mention « via » ou « non vérifié » | Écart entre domaine authentifié et adresse affichée | Confirmer l'expéditeur par un autre canal |
Une limite essentielle doit être comprise : un message qui réussit SPF, DKIM et DMARC prouve seulement que le domaine affiché l'a envoyé, pas que ce domaine est honnête. Un fraudeur qui enregistre banque-securite-client.example peut configurer ces trois mécanismes à la perfection. L'authentification démasque l'usurpation d'un vrai domaine ; elle ne remplace ni la lecture attentive du domaine ni l'analyse de la demande.
Côté émetteurs, le standard évolue. En mai 2026, l'IETF (Internet Engineering Task Force) a publié la RFC 9989, qui remplace la RFC 7489 et place pour la première fois DMARC sur la voie des standards Internet, accompagnée de deux documents consacrés aux rapports. Les enregistrements existants restent valides. Pour vérifier et durcir la configuration de vos propres domaines, consultez notre guide de déploiement et de diagnostic DMARC, DKIM et SPF.
Analyser un mail frauduleux en toute sécurité : méthode défensive
Les équipes informatiques, les analystes d'un SOC (Security Operations Center, centre opérationnel de sécurité) et les consultants doivent parfois aller plus loin que les contrôles visuels : extraire les indicateurs, rechercher la campagne dans d'autres boîtes, documenter une plainte. Cette analyse obéit à une règle simple : on étudie le message comme un objet inerte, sans jamais suivre ses liens ni ouvrir ses pièces jointes sur un poste de production.
Cadre d'usage : les manipulations décrites ici sont strictement défensives. Elles portent sur des messages reçus par votre organisation, dans le respect de sa politique de sécurité et de la confidentialité des correspondances. L'ouverture d'un lien ou d'une pièce jointe suspects relève d'un environnement isolé et d'analystes habilités.
- Exporter le message original au format .eml ou .msg, ou le transférer en pièce jointe : un transfert classique remplace les en-têtes d'origine.
- Lire les en-têtes : chaîne des serveurs « Received », Return-Path, Reply-To, Message-ID et résultats d'authentification.
- Extraire les indicateurs : domaines, URL, adresses IP émettrices, empreintes des pièces jointes, objet et expéditeur.
- Vérifier la réputation de ces indicateurs dans les outils de l'organisation, sans visiter les URL depuis un poste ordinaire.
- Rechercher la campagne dans les autres boîtes, puis supprimer les copies et bloquer domaines et URL.
- Documenter la chronologie, les indicateurs et les actions, pour le retour d'expérience et une éventuelle plainte.
Un script de triage défensif pour les équipes techniques
Pour accélérer la lecture des en-têtes et l'extraction des indicateurs lorsque les signalements s'accumulent, un court script Python suffit. Il lit un message exporté au format .eml et met en évidence les incohérences d'identité et de liens, sans jamais contacter le moindre serveur. Comme tout outil d'analyse, il se valide d'abord dans un environnement dédié.
Environnement de test : la méthode et le script ci-dessous sont prévus pour un lab isolé composé d'une machine virtuelle Debian 12 sans accès direct à Internet, de Python 3.11 limité à la bibliothèque standard, de Thunderbird 128 ESR pour exporter les messages au format .eml et d'un tenant Microsoft 365 de démonstration doté du bouton « Signaler » intégré à Outlook. Les échantillons sont des messages de test construits sur des domaines réservés (.example) et des adresses IP de documentation.
#!/usr/bin/env python3
"""Triage défensif d'un fichier .eml : aucun lien n'est ouvert."""
import re
import sys
from email import policy
from email.parser import BytesParser
from html.parser import HTMLParser
from urllib.parse import urlparse


class LinkParser(HTMLParser):
    def __init__(self):
        super().__init__()
        self.links, self._href, self._text = [], None, []

    def handle_starttag(self, tag, attrs):
        if tag == "a":
            self._href, self._text = dict(attrs).get("href", ""), []

    def handle_data(self, data):
        if self._href is not None:
            self._text.append(data)

    def handle_endtag(self, tag):
        if tag == "a" and self._href is not None:
            self.links.append((self._href, "".join(self._text).strip()))
            self._href = None


def domain(addr):
    m = re.search(r"@([\w.-]+)", str(addr or ""))
    return m.group(1).lower() if m else ""


with open(sys.argv[1], "rb") as f:
    msg = BytesParser(policy=policy.default).parse(f)

for field in ("From", "Reply-To", "Return-Path", "Subject"):
    print(f"{field:12}:", msg[field])
for result in msg.get_all("Authentication-Results", []):
    print("Auth        :", " ".join(str(result).split()))

if msg["Reply-To"] and domain(msg["Reply-To"]) != domain(msg["From"]):
    print("[!] Reply-To vise un autre domaine que From")

body = msg.get_body(preferencelist=("html",))
if body is None:
    sys.exit("Pas de partie HTML : examiner le texte brut.")
parser = LinkParser()
parser.feed(body.get_content())
for href, text in parser.links:
    host = (urlparse(href).hostname or "").lower()
    shown = re.match(r"(?:https?://)?([\w-]+(?:\.[\w-]+)+)", text)
    shown = shown.group(1).lower() if shown else ""
    flag = "[!]" if shown and shown != host else "   "
    print(f"{flag} texte '{text[:40]}' -> destination {host}")
Ce script n'ouvre aucune URL et ne contacte aucun serveur : il lit le fichier, affiche les champs d'identité et les résultats d'authentification, puis signale deux anomalies fréquentes. La première est une adresse de réponse étrangère au domaine de l'expéditeur ; la seconde, un lien dont le texte annonce un domaine différent de sa destination réelle. Pour reconstituer une campagne complète, notre guide d'email forensics pour tracer les campagnes de phishing détaille les étapes suivantes.
Signaler un mail frauduleux : quel canal pour quel cas ?
Supprimer un courriel frauduleux protège une seule boîte ; le signaler peut protéger des milliers d'utilisateurs en alimentant les filtres et les listes de blocage. Le canal dépend du contexte : messagerie professionnelle ou personnelle, simple réception ou préjudice déjà subi. Le schéma ci-dessous résume le circuit, et le tableau qui suit précise le rôle de chaque dispositif disponible en France.
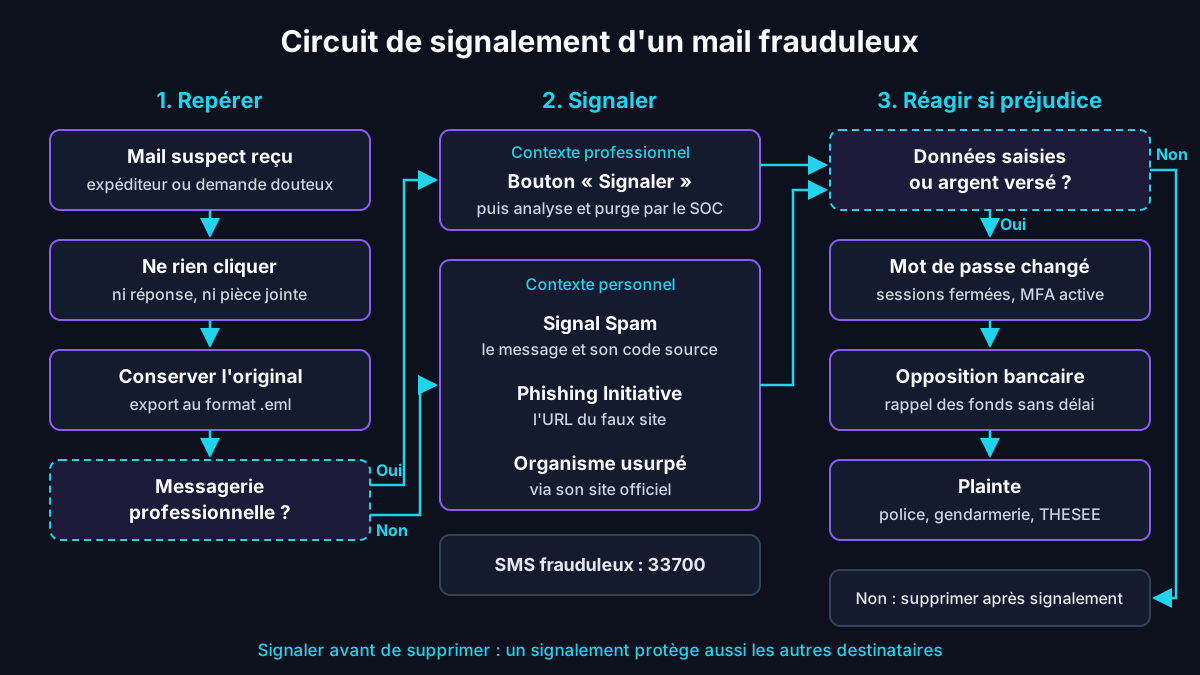
| Canal | Ce que vous signalez | Suite donnée |
|---|---|---|
| Bouton « Signaler » de la messagerie | Le message entier, depuis Outlook, Gmail ou le webmail | Retrait de la boîte, amélioration des filtres, alerte de l'équipe sécurité si configurée |
| Signal Spam | Le message et son code source | Analyse, blocage possible de l'URL, transmission anonyme possible au procureur ou à la DGCCRF |
| Phishing Initiative | L'adresse du faux site francophone | Vérification par des analystes, puis blocage dans les navigateurs partenaires |
| Organisme usurpé | Une copie du message, via le canal indiqué sur son site officiel | Alerte de ses clients et demandes de retrait |
| PHAROS | Un contenu ou une escroquerie illicite en ligne | Orientation vers un service d'enquête |
| Plainte (commissariat, gendarmerie, THESEE) | Le préjudice subi et les preuves conservées | Enquête pénale |
Dans ce tableau, la DGCCRF désigne la Direction générale de la concurrence, de la consommation et de la répression des fraudes. PHAROS est la plateforme officielle de signalement des contenus illicites en ligne, accessible sur internet-signalement.gouv.fr. THESEE est le dispositif du ministère de l'Intérieur permettant de porter plainte en ligne pour une escroquerie commise sur Internet.
Signal Spam, Phishing Initiative et organisme usurpé : mode d'emploi
Signal Spam : le canal de référence pour le message
Signal Spam est une association créée en 2005 qui fonctionne en partenariat public-privé. Après création d'un compte gratuit, vous signalez un message depuis un module pour Outlook, Mac Mail ou Thunderbird, une extension de navigateur pour les webmails, ou en collant son code source dans votre espace personnel. Selon la fiche Service Public consacrée à Signal Spam, ses agents peuvent bloquer l'URL signalée et transmettre le dossier aux autorités, de façon anonyme.
Le signalant n'est pas informé des suites données : il ne faut donc pas attendre de réponse personnalisée. Le code source est indispensable, car il contient les en-têtes qui permettent d'identifier l'infrastructure d'envoi. Une simple capture d'écran ne suffit pas à cet usage, même si elle reste utile comme preuve complémentaire en cas de plainte. Les SMS frauduleux suivent un autre circuit : ils se transfèrent au 33700, dispositif d'alerte mis en place par les opérateurs.
Phishing Initiative : faire bloquer le faux site
Lorsque le message renvoie vers une page de connexion ou de paiement frauduleuse, son URL peut être soumise à Phishing Initiative, service opéré par Orange Cyberdefense. Chaque adresse est examinée par les analystes de son CERT (Computer Emergency Response Team) puis, si elle est confirmée, transmise aux partenaires pour être bloquée dans leurs navigateurs. Copiez l'URL par un clic droit ou un appui long, sans jamais l'ouvrir.
Prévenir l'organisme dont l'identité est usurpée
Banques, opérateurs, transporteurs et administrations publient souvent une adresse ou un formulaire dédiés aux signalements d'hameçonnage. Recherchez-les sur leur site officiel, en saisissant vous-même l'adresse dans le navigateur, jamais via le message suspect. Pour toute question sur une escroquerie en ligne, la plateforme téléphonique Info Escroqueries, rattachée à l'office anti-cybercriminalité de la police judiciaire, répond au 0 805 805 817, appel gratuit, du lundi au vendredi de 9 h à 18 h 30.
Conseil d'expert : lorsque vous transmettez un message suspect à un service informatique ou à un prestataire, envoyez-le « en tant que pièce jointe » plutôt que par un transfert classique. Le transfert ordinaire crée un nouveau message et fait disparaître les en-têtes d'origine, c'est-à-dire précisément les éléments qui permettent de remonter à l'infrastructure de l'attaquant et de bloquer toute la campagne.
En entreprise : du bouton « Signaler » au SOC
Dans une organisation, le signalement par l'utilisateur constitue souvent, pour le SOC (Security Operations Center), la détection la plus rapide d'une campagne qui a franchi les filtres. Microsoft intègre un bouton « Signaler » dans les versions prises en charge d'Outlook. Selon la documentation Microsoft Defender for Office 365, un message signalé comme hameçonnage est supprimé de la boîte, et l'administrateur choisit de l'envoyer à une boîte de signalement interne, à Microsoft, ou aux deux.
Microsoft a placé ses anciens compléments Report Message et Report Phishing en mode maintenance et recommande de migrer vers ce bouton natif. Pour l'équipe de sécurité, la configuration de la boîte de signalement est déterminante : sans elle, les rapports partent chez l'éditeur, mais le SOC ne voit rien et ne peut pas purger les autres exemplaires de la campagne dans l'organisation.
Le circuit de traitement d'un signalement
Un circuit efficace enchaîne quatre temps : réception du signalement, qualification par un analyste, recherche des copies du même message dans toutes les boîtes, puis remédiation (suppression, blocage de l'expéditeur, des domaines et des URL, réinitialisation des comptes ayant cliqué). Le retour vers l'utilisateur, même automatisé, entretient le réflexe : un collaborateur remercié signale à nouveau, un collaborateur ignoré cesse rapidement de le faire.
Retour terrain : Cas typique rencontré en mission — un collaborateur signale tôt une campagne de faux partage de documents, mais la boîte de signalement est une simple boîte partagée, relevée en fin de journée. Entre-temps, plusieurs destinataires ont saisi leurs identifiants, et la purge n'intervient qu'après la réinitialisation de leurs comptes. Le signalement était rapide ; le traitement, non. Je recommande de transformer chaque signalement en alerte dans l'outil du SOC et de lancer aussitôt la recherche des autres exemplaires par expéditeur, objet et URL.
Mesurez le dispositif avec des indicateurs simples : délai entre la réception du premier exemplaire et le premier signalement, proportion de signalements confirmés comme malveillants, délai de purge. Ces mesures valent mieux qu'un taux de clic isolé issu d'une simulation, car elles traduisent la capacité réelle de l'organisation à contenir une campagne avant qu'elle ne produise un préjudice.
Vous avez cliqué ou répondu à un mail frauduleux : les gestes d'urgence
Un clic ne signifie pas automatiquement une compromission. Le niveau de risque dépend de ce qui s'est passé ensuite : simple affichage d'une page, saisie d'identifiants, communication de données bancaires, ouverture d'une pièce jointe ou paiement. La réaction doit être rapide, ordonnée et documentée. Les étapes suivantes, classées par situation, complètent la fiche réflexe consacrée à l'e-mail suspect, à garder sous la main.
- Vous avez seulement ouvert la page : fermez-la, ne saisissez rien, mettez à jour le navigateur et lancez une analyse antivirus ; en entreprise, prévenez le service informatique.
- Vous avez saisi un mot de passe : changez-le immédiatement depuis le site officiel, ainsi que sur tout service utilisant le même, fermez les sessions actives et activez l'authentification multifacteur.
- Vous avez communiqué des données bancaires : faites opposition auprès de votre banque sans attendre et surveillez vos relevés ; ne validez aucune opération que vous n'avez pas initiée.
- Vous avez ouvert une pièce jointe : déconnectez l'appareil du réseau, n'éteignez pas un poste professionnel sans consigne et alertez l'équipe de sécurité.
- Vous avez effectué un virement : contactez votre banque pour demander un rappel des fonds, car chaque heure compte.
- Dans tous les cas : conservez le message original, des captures et les relevés utiles, puis signalez le courriel.
Une compromission de compte de messagerie appelle une vérification supplémentaire : les fraudeurs créent souvent des règles de transfert ou de suppression automatique pour masquer leurs échanges. Contrôlez ces règles, les appareils connectés et les applications autorisées. En entreprise, si des données personnelles ont pu être consultées, l'organisation doit évaluer s'il s'agit d'une violation de données à notifier à la CNIL dans le délai de 72 heures prévu par le règlement général sur la protection des données (RGPD).
Ce que prévoit le droit français face au mail frauduleux
En droit français, l'envoi d'un message trompeur destiné à obtenir des fonds ou des données relève principalement de l'escroquerie. L'article 313-1 du Code pénal la définit comme le fait de tromper une personne par un faux nom, une fausse qualité ou des manœuvres frauduleuses afin de la déterminer à remettre des fonds, des valeurs ou un bien. La peine encourue est de cinq ans d'emprisonnement et de 375 000 euros d'amende.
La tentative est punie des mêmes peines : un message frauduleux resté sans effet demeure donc répréhensible. Lorsque l'escroquerie est commise en bande organisée, les peines sont portées à dix ans d'emprisonnement et un million d'euros d'amende. D'autres qualifications peuvent s'y ajouter selon les faits, comme l'usurpation d'identité, l'accès frauduleux à un système d'information ou la collecte déloyale de données personnelles.
Porter plainte et se faire accompagner
La plainte devient pertinente dès qu'un préjudice existe : argent perdu, compte piraté, identité usurpée. Les particuliers majeurs victimes d'une escroquerie sur Internet peuvent recourir à THESEE, le dispositif de plainte et de signalement en ligne du ministère de l'Intérieur ; l'IBAN ayant servi au paiement doit alors être renseigné. Les professionnels doivent en revanche se rendre au commissariat ou à la brigade de gendarmerie, munis des preuves conservées.
Les victimes peuvent être accompagnées gratuitement par une association du réseau France Victimes, joignable au 116 006. Pour un simple message reçu sans conséquence, la plainte n'est généralement pas utile : le signalement auprès de Signal Spam ou de Phishing Initiative constitue alors la contribution la plus efficace, car il agit directement sur la diffusion de la campagne.
Réduire l'exposition aux mails frauduleux : prévention technique et humaine
Pour les organisations
La première mesure consiste à empêcher l'usurpation de vos propres domaines. Une politique DMARC (Domain-based Message Authentication, Reporting and Conformance) en mode rejet (p=reject), appuyée sur SPF (liste des serveurs autorisés) et DKIM (signature cryptographique) correctement alignés, interdit aux fraudeurs d'envoyer des messages qui affichent exactement votre domaine. La nouvelle spécification introduit aussi une étiquette np pour traiter les sous-domaines inexistants. Un audit de sécurité DNS couvrant SPF, DMARC et DNSSEC permet de vérifier l'ensemble de la chaîne.
La seconde mesure protège les identifiants. Les codes à usage unique reçus par SMS ou par application peuvent être relayés en temps réel par des kits AiTM (Adversary-in-the-Middle), qui s'interposent entre la victime et le vrai site. Les méthodes résistantes à l'hameçonnage, comme les clés de sécurité FIDO2 ou les passkeys, lient l'authentification au domaine légitime et échouent sur un faux site. Elles transforment une erreur humaine probable en tentative sans effet.
Complétez par des mesures d'hygiène éprouvées : bandeau signalant les expéditeurs externes, blocage du transfert automatique vers l'extérieur, analyse des pièces jointes en bac à sable, restriction du consentement aux applications tierces et mise à jour rapide des clients de messagerie. Chacune réduit une famille de scénarios ; aucune ne suffit seule, et c'est leur combinaison qui rend une campagne coûteuse pour l'attaquant.
Pour chaque utilisateur
- Accéder aux services sensibles par un favori ou en saisissant l'adresse, jamais depuis un lien reçu.
- Utiliser un gestionnaire de mots de passe : il ne propose pas le remplissage automatique sur un domaine inconnu, ce qui constitue un excellent signal d'alerte.
- Activer l'authentification multifacteur partout où elle est disponible.
- Rappeler l'interlocuteur à un numéro déjà connu avant tout paiement ou changement de coordonnées.
- Signaler systématiquement plutôt que supprimer en silence.
La sensibilisation est plus efficace lorsqu'elle valorise le signalement plutôt que de sanctionner l'erreur. Les simulations d'hameçonnage ont leur utilité si elles restent bienveillantes, expliquées et suivies d'un retour immédiat. Un collaborateur qui ose dire « j'ai cliqué » dans les minutes qui suivent permet de contenir l'incident ; celui qui craint une sanction se tait, et le fraudeur gagne un temps précieux.
À lire aussi : l'assistance Cybermalveillance.gouv.fr ; les rançongiciels diffusés à grande échelle ; les limites du scan antivirus en ligne.
Questions fréquentes
Comment savoir si un mail est frauduleux ?
Croisez plusieurs indices plutôt que de vous fier à un seul. Vérifiez d'abord l'adresse complète de l'expéditeur et son domaine, puis la destination réelle des liens en les survolant sans cliquer. Interrogez ensuite la demande : un organisme légitime ne réclame jamais par courriel un mot de passe, un code reçu par SMS ou un numéro de carte. L'urgence, la menace ou une offre trop belle renforcent le soupçon. Si vous savez afficher les en-têtes, un résultat dmarc=fail pour un domaine connu signe une usurpation. Dès que deux signaux concordent, traitez le message comme frauduleux : ne répondez pas, ne cliquez pas et contactez l'organisme par un canal que vous connaissez déjà, par exemple son site officiel saisi vous-même.
Que faire si j'ai cliqué sur un lien dans un mail frauduleux ?
Fermez la page et ne saisissez plus rien. Si vous n'avez rien renseigné, mettez à jour votre navigateur, lancez une analyse antivirus et surveillez vos comptes les jours suivants. Si vous avez saisi un mot de passe, changez-le immédiatement depuis le site officiel, ainsi que partout où vous l'utilisiez, fermez les sessions ouvertes et activez l'authentification multifacteur. Si vous avez communiqué des données bancaires, faites opposition sans attendre auprès de votre banque. Sur un poste professionnel, prévenez immédiatement le service informatique : un signalement rapide permet de bloquer la campagne pour vos collègues. Conservez enfin le message original, qui servira de preuve en cas de plainte ou de contestation d'une opération bancaire.
Où transférer un mail frauduleux pour le signaler ?
En France, le message se signale sur Signal Spam, après création d'un compte gratuit, via un module de messagerie, une extension de navigateur ou en collant son code source. L'adresse du faux site se signale séparément sur Phishing Initiative, qui la fait bloquer dans les navigateurs partenaires après vérification. Sur une messagerie professionnelle, utilisez en priorité le bouton « Signaler » ou la procédure de votre service informatique, en transmettant le message en pièce jointe pour préserver ses en-têtes. Vous pouvez aussi prévenir l'organisme usurpé par le canal indiqué sur son site officiel. Les SMS frauduleux suivent un circuit distinct : ils se transfèrent au 33700, le dispositif d'alerte des opérateurs mobiles.
Ouvrir un mail frauduleux suffit-il à être piraté ?
Dans la très grande majorité des cas, non : la simple lecture d'un courriel frauduleux ne compromet pas l'appareil. Le danger naît d'une action du destinataire, comme cliquer sur un lien, saisir des identifiants, ouvrir une pièce jointe, répondre ou effectuer un paiement. Il existe toutefois des vulnérabilités de clients de messagerie exploitables à la prévisualisation, que les éditeurs corrigent lorsqu'elles sont découvertes. La meilleure protection consiste donc à maintenir le système, le navigateur et le logiciel de messagerie à jour. Évitez aussi le chargement automatique des images distantes : il peut confirmer à l'expéditeur que votre adresse est active, ce qui vous expose ensuite à davantage de campagnes.
Faut-il porter plainte après avoir reçu un mail frauduleux ?
La plainte s'impose lorsqu'un préjudice existe : argent perdu, compte piraté, données utilisées pour usurper votre identité. L'escroquerie est punie de cinq ans d'emprisonnement et de 375 000 euros d'amende, et sa tentative est punissable des mêmes peines. Les particuliers majeurs peuvent déposer plainte en ligne via THESEE pour les escroqueries sur Internet ; les professionnels se rendent au commissariat ou à la gendarmerie. Apportez le message original, les captures d'écran et les relevés bancaires. Pour un simple message reçu sans conséquence, la plainte est rarement utile : le signalement à Signal Spam et à Phishing Initiative suffit et contribue directement au blocage de la campagne. Le 116 006 de France Victimes accompagne gratuitement les victimes.
Conclusion
Un mail frauduleux se reconnaît moins à son apparence qu'à ses incohérences : un domaine qui ne correspond pas, un lien qui mène ailleurs, une demande que l'organisme n'a aucune raison de formuler, des en-têtes qui trahissent l'usurpation. En 2026, l'IA générative a rendu les messages plus soignés, mais elle n'efface ni ces contradictions ni la valeur d'une vérification par un autre canal.
Le second réflexe compte autant que le premier : signaler. Le bouton de la messagerie professionnelle, Signal Spam et Phishing Initiative transforment un message isolé en information exploitable pour bloquer une campagne entière. Pour les organisations, la protection durable repose sur trois piliers : domaines protégés par DMARC, authentification résistante à l'hameçonnage et culture du signalement sans sanction. Gardez la fiche réflexe phishing pour un e-mail suspect à portée de main pour les situations d'urgence.
Évaluer la résistance de votre organisation aux mails frauduleux
Ayi NEDJIMI accompagne les entreprises dans l'audit de leur messagerie (SPF, DKIM, DMARC), la mise en place d'un circuit de signalement vers le SOC et des campagnes de sensibilisation bienveillantes fondées sur des scénarios réalistes. L'objectif : des collaborateurs qui reconnaissent un message trompeur et le signalent en quelques secondes.
Demander un échange avec Ayi NEDJIMIÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
Scan antivirus en ligne : fonctionnement, limites et bon usage
Fonctionnement, limites et confidentialité des services de scan antivirus en ligne : ce que voit VirusTotal, ce qu'il rate et comment l'utiliser sans fuite de données.
Cybermalveillance.gouv.fr : contact, phishing et assistance 2026
Contacts, signalement du phishing, diagnostic 17Cyber, usurpations du dispositif : comment utiliser efficacement Cybermalveillance.gouv.fr en 2026.
Quishing : phishing par QR code, techniques AiTM et défenses
Le quishing exploite les QR codes pour contourner les filtres email classiques et voler les sessions MFA. Anatomie d'une attaque AiTM via QR code et stratégies de défense.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire