






Mai 2017 : WannaCry touche plus de 200 000 ordinateurs via EternalBlue. Fonctionnement, impact, détection et plan de protection SMBv1 encore utiles en 2026.
WannaCry est le rançongiciel qui, le 12 mai 2017, a touché plus de 200 000 ordinateurs dans au moins 100 pays en se propageant seul, à la manière d'un ver, grâce à l'exploit EternalBlue visant le protocole SMBv1 de Windows. Le correctif MS17-010 était pourtant publié depuis le 14 mars 2017 : l'attaque a surtout mis en lumière des parcs non corrigés, des systèmes obsolètes et des réseaux plats. En 2026, comprendre le virus WannaCry reste utile, car les mêmes faiblesses — partages SMB joignables, Windows hors support, sauvegardes accessibles depuis le domaine — alimentent encore des incidents majeurs. Ce guide détaille son fonctionnement, son impact réel, les leçons opérationnelles à en tirer ainsi qu'un plan concret de protection et de détection. Si vous faites face à une famille qui imite son interface, notre guide pour déchiffrer WannaCryFake, l'imitateur de WannaCry traite spécifiquement la récupération des fichiers.
Résumé exécutif : WannaCry associait un module de propagation exploitant les failles SMBv1 corrigées par le bulletin MS17-010 et un rançongiciel réclamant environ 300 dollars en bitcoin. Sa diffusion a été freinée dès le soir du 12 mai 2017 par l'enregistrement d'un domaine « coupe-circuit », mais des organisations critiques comme le NHS britannique ont été durablement perturbées. Au NHS, toutes les organisations infectées partageaient la même faiblesse : des Windows non corrigés ou non supportés, joignables sur le port TCP 445. La protection repose sur quatre piliers vérifiables : correctifs, suppression de SMBv1, filtrage du trafic SMB et sauvegardes hors ligne testées.
Points clés de cet article :
- Vérifiez que MS17-010 ou une mise à jour cumulative ultérieure est installé sur chaque Windows, y compris les postes industriels et biomédicaux.
- Auditez les accès SMBv1 (événement 3000) avant de supprimer le protocole, client comme serveur, sur l'ensemble du parc.
- Bloquez le port TCP 445 en entrée depuis Internet et interdisez le SMB direct entre postes de travail.
- Isolez dans un segment dédié les systèmes hors support qui ne peuvent être ni corrigés ni remplacés à court terme.
- Testez votre plan de crise et vos restaurations : le NHS n'avait pas exercé localement sa réponse avant mai 2017.
Qu'est-ce que WannaCry ? Définition d'un rançongiciel doté d'un ver
WannaCry, également appelé WannaCrypt, WanaCrypt0r ou WCry, est un logiciel malveillant ciblant Windows, apparu lors d'une attaque mondiale en mai 2017. Sa particularité tient à l'association de deux fonctions dans un même programme : un rançongiciel classique qui chiffre les documents, et un module de propagation autonome qui recherche d'autres machines vulnérables sans aucune intervention humaine. La base de connaissances MITRE ATT&CK le référence sous l'identifiant S0366.
WannaCry : rançongiciel à capacité de ver, observé à partir du 12 mai 2017, qui exploite les vulnérabilités du serveur SMBv1 de Windows corrigées par le bulletin MS17-010 pour se copier de machine en machine, puis chiffre les fichiers de l'utilisateur et exige une rançon en bitcoin pour leur restitution.
En 2017, un rançongiciel ordinaire dépendait d'une action de la victime : ouvrir une pièce jointe, activer une macro ou lancer un faux document. WannaCry s'affranchissait de cette contrainte. Une seule machine infectée dans un réseau plat suffisait à atteindre toutes celles qui exposaient un service SMB (Server Message Block) version 1 non corrigé. Cette capacité de ver explique une diffusion mondiale observée sur quelques heures seulement.
Les différents noms du virus WannaCry
Les alertes publiées en mai 2017 employaient plusieurs appellations pour la même menace : WannaCry, WannaCrypt, WanaCrypt0r 2.0, WCry ou Wana Decryptor, ce dernier nom désignant l'interface qui affiche la demande de rançon. Les éditeurs antivirus y ont ajouté leurs propres nomenclatures de détection. Pour une recherche dans un SIEM (plateforme de gestion des événements de sécurité) ou une plateforme de renseignement sur la menace, il est donc prudent d'interroger l'ensemble de ces alias plutôt qu'un seul nom.
Ce que WannaCry n'est pas
WannaCry n'a rien d'un groupe de rançongiciel opéré en mode service, avec affiliés, négociation individualisée et publication de données volées. NHS Digital a d'ailleurs indiqué au NAO estimer qu'aucune donnée patient n'avait été compromise ni volée. Il ne faut pas non plus le confondre avec les familles opportunistes qui reprennent son nom ou son interface pour impressionner leurs victimes : leurs mécanismes de chiffrement, leurs vecteurs d'infection et leurs éventuels outils de récupération n'ont aucun rapport avec l'original.
Chronologie de l'attaque WannaCry : de la fuite au coupe-circuit
La séquence de 2017 se lit comme une course perdue entre la publication d'un correctif et sa mise en œuvre. Replacer les dates côte à côte permet de mesurer la fenêtre dont disposaient les équipes d'exploitation, et de comprendre pourquoi l'incident est devenu la référence des discussions sur la gestion des vulnérabilités dans les comités de direction.
Mars et avril 2017 : le correctif, puis la fuite des exploits
Le 14 mars 2017, Microsoft publie le bulletin de sécurité MS17-010, classé « Critique » pour toutes les versions de Windows alors supportées. Il corrige six vulnérabilités du serveur SMBv1, référencées de CVE-2017-0143 à CVE-2017-0148, dont cinq permettent une exécution de code à distance. Un mois plus tard, le 14 avril, le groupe The Shadow Brokers diffuse une collection d'outils offensifs attribués à la NSA, parmi lesquels EternalBlue.
Vendredi 12 mai 2017 : la propagation mondiale
Les premières infections sont signalées le vendredi 12 mai au matin, heure européenne. En quelques heures, des hôpitaux britanniques, des opérateurs de télécommunications, des industriels et des administrations sont touchés. Le CERT-FR publie le jour même l'alerte CERTFR-2017-ALE-010, qui demande l'application immédiate de MS17-010 et la limitation de l'exposition du service SMB, en particulier sur Internet. L'alerte précise que plusieurs variantes ont pu être distribuées.
Le soir même : l'activation du coupe-circuit
Le soir du 12 mai, un chercheur en sécurité britannique enregistre un nom de domaine que le code de WannaCry tentait de joindre avant de poursuivre son exécution. Dès que ce domaine répond, les nouvelles instances du programme s'arrêtent sans chiffrer. Le National Audit Office britannique souligne que cette intervention a nettement limité les dégâts, les établissements touchés tôt dans la journée ayant été les plus affectés.
Les jours suivants : correctifs exceptionnels et attribution
Le 13 mai, Microsoft met à disposition, à titre exceptionnel, des correctifs pour des systèmes qui n'étaient plus supportés, notamment Windows XP, Windows 8 et Windows Server 2003. D'autres variantes, dotées de domaines coupe-circuit différents, sont repérées dans la foulée. En décembre 2017, le gouvernement américain attribue publiquement WannaCry à la Corée du Nord ; MITRE ATT&CK associe aujourd'hui ce logiciel au groupe Lazarus.
EternalBlue et MS17-010 : la faille SMBv1 exploitée par WannaCry
SMB (Server Message Block) est le protocole de partage de fichiers et d'imprimantes de Windows ; il écoute sur le port TCP 445. Sa version historique, SMBv1, a été supplantée par SMBv2 dès Windows Vista et Windows Server 2008, puis par SMBv3 avec Windows 8 et Windows Server 2012. Les failles corrigées par MS17-010 résidaient dans la manière dont le serveur SMBv1 traitait certaines requêtes spécialement construites.
Selon Microsoft, un attaquant non authentifié pouvait, dans la plupart des cas, exécuter du code sur la cible en lui envoyant un paquet forgé. Aucune action de l'utilisateur n'était nécessaire et le code obtenu s'exécutait au niveau du noyau. Cette combinaison — accès réseau, absence d'authentification, privilèges maximaux — explique pourquoi un ver construit sur EternalBlue pouvait traverser un réseau d'entreprise non segmenté en quelques minutes.
Quelle CVE correspond à EternalBlue ?
La littérature associe le plus souvent EternalBlue à la vulnérabilité CVE-2017-0144, tandis que l'analyse publiée par Microsoft le 12 mai 2017 citait CVE-2017-0145. Pour un défenseur, la distinction a peu d'incidence : les six CVE (Common Vulnerabilities and Exposures) sont corrigées par le même bulletin MS17-010 et par toutes les mises à jour cumulatives ultérieures. CVE-2017-0144 figure par ailleurs au catalogue des vulnérabilités activement exploitées (KEV) de l'agence américaine CISA depuis février 2022.
DoublePulsar : la porte dérobée réutilisée
Une fois l'exploitation réussie, WannaCry exécutait un code noyau dérivé de DoublePulsar, une porte dérobée issue de la même fuite, adapté pour déposer et lancer son propre installateur sur les architectures x86 et x64. Pour un analyste, la présence de DoublePulsar sur un hôte signale donc une compromission effective par la chaîne EternalBlue, et non une simple vulnérabilité théorique à corriger lors du prochain cycle de mises à jour.
Les systèmes réellement exposés
Le code d'exploitation embarqué visait les Windows non corrigés jusqu'à Windows 7 et Windows Server 2008 ; Microsoft indiquait que les postes Windows 10 n'étaient pas affectés par cette attaque. Au NHS, les organisations infectées utilisaient des systèmes Windows non corrigés ou non supportés. Ce profil se retrouve encore dans les environnements industriels, les équipements biomédicaux et certains terminaux embarqués dont le cycle de vie dépasse celui du système d'exploitation.
Comment le virus WannaCry agit sur un poste infecté
Le programme se présente comme un installateur contenant deux composants : le module de propagation et le rançongiciel proprement dit. L'analyse technique publiée par Microsoft et la fiche MITRE ATT&CK S0366 permettent de reconstituer la séquence. La connaître aide à placer des détections à chaque étape plutôt qu'au seul moment, souvent trop tardif, du chiffrement.
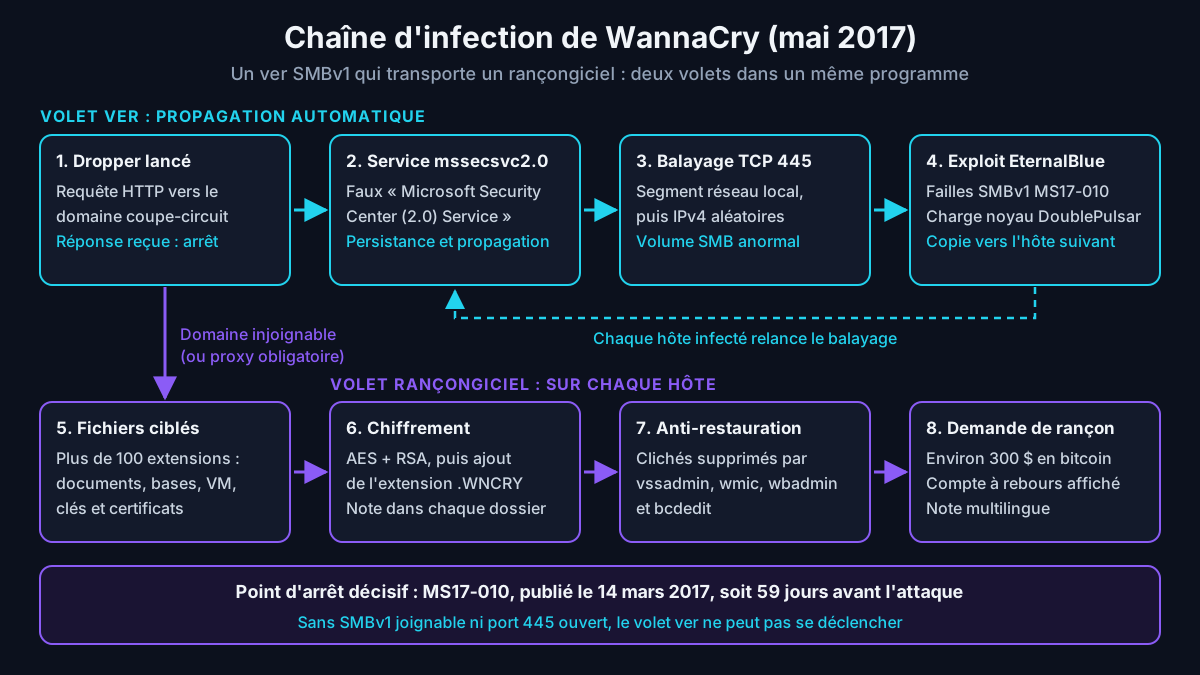
Étape 1 : la vérification du domaine coupe-circuit
Au lancement, l'installateur tente de joindre une adresse web construite sur un nom de domaine d'apparence aléatoire. Si la connexion aboutit, il s'arrête ; si elle échoue, il poursuit l'infection. Microsoft notait que le programme ne gérait pas les proxys : derrière un proxy web obligatoire, la vérification échouait systématiquement et le coupe-circuit restait inopérant, sauf enregistrement DNS local pointant vers un serveur répondant sur le port 80.
Étape 2 : persistance et propagation automatique
Le programme crée ensuite un service nommé mssecsvc2.0, affiché comme « Microsoft Security Center (2.0) Service », chargé de la propagation. Ce service balaie le segment réseau local et génère des adresses IPv4 aléatoires sur Internet, puis tente l'exploitation SMBv1 sur chaque cible joignable. Chaque nouvelle victime devient à son tour un point de départ, ce qui produit un volume anormal de connexions sur le port 445.
Étape 3 : chiffrement et demande de rançon
Le composant rançongiciel recherche plus d'une centaine d'extensions de fichiers — documents bureautiques, bases de données, archives, images, disques virtuels, clés et certificats —, les chiffre en combinant AES et RSA, puis ajoute l'extension .WNCRY. Une note multilingue, un fond d'écran modifié et un compte à rebours réclament environ 300 dollars en bitcoin. Quelques fichiers peuvent être déchiffrés gratuitement pour convaincre la victime de payer.
Étape 4 : sabotage de la restauration locale
Pour empêcher une récupération sur place, WannaCry supprime les clichés instantanés de volume et le catalogue de sauvegarde Windows au moyen de vssadmin, wmic, wbadmin et bcdedit. MITRE ATT&CK relève aussi l'arrêt de processus liés à Exchange, SQL Server et MySQL afin de chiffrer leurs bases, la surveillance des lecteurs amovibles nouvellement connectés et l'usage du réseau Tor pour ses communications.
Impact de WannaCry : santé, industrie et organisations françaises
Les bilans globaux varient selon les sources et les dates de mesure : le National Audit Office (NAO) britannique évoque plus de 200 000 ordinateurs dans au moins 100 pays, tandis que les sources compilées par MITRE font état de plus de 150 pays touchés. Au-delà du volume, l'attaque a frappé des secteurs où l'indisponibilité informatique se traduit immédiatement en conséquences physiques : soins, production industrielle, transport et logistique.
Au moins 81 trusts sur 236 du NHS en Angleterre ont été affectés par WannaCry, ainsi que 603 autres structures de soins, dont 595 cabinets de médecine générale ; NHS England a estimé à plus de 19 000 le nombre de rendez-vous annulés. Source : National Audit Office, « Investigation: WannaCry cyber attack and the NHS », 27 octobre 2017.
Le NHS britannique, cas d'école de gouvernance
Le rapport du NAO montre que le ministère de la Santé avait été averti du risque cyber un an avant l'attaque et que NHS Digital avait diffusé en mars et avril 2017 des alertes critiques demandant de corriger les systèmes. Faute de mécanisme de contrôle, personne ne savait quels établissements les avaient appliquées. Cinq services d'urgences ont dû rediriger des patients vers d'autres hôpitaux.
Le même rapport relève que le plan de réponse national n'avait pas été testé au niveau local : il n'était pas immédiatement clair qui devait piloter la réponse, et de nombreuses structures ne pouvaient plus échanger par courriel. Selon NHS Digital, toutes les organisations infectées partageaient la même vulnérabilité, et une gestion rigoureuse des pare-feux exposés à Internet les aurait protégées, qu'elles aient corrigé leurs systèmes ou non.
En France : industrie automobile et mobilisation du CERT-FR
En France, Renault figure parmi les organisations touchées et a suspendu la production de plusieurs usines au cours du week-end suivant. Le CERT-FR a maintenu son alerte ouverte jusqu'au 27 juin 2017, en l'enrichissant d'une section consacrée à la récupération des données chiffrées. MITRE ATT&CK documente en outre la propagation de WannaCry depuis les réseaux de gestion vers des réseaux industriels, puis ses déplacements latéraux au sein de ces réseaux par le service SMB.
Les leçons de WannaCry toujours valables en 2026
Près de dix ans plus tard, WannaCry reste un cas d'étude parce que ses causes n'avaient rien d'exotique. Aucune faille inconnue n'était en jeu le 12 mai 2017 : le correctif MS17-010 était disponible depuis 59 jours. Les enseignements portent donc moins sur la technique offensive que sur la gouvernance des correctifs, la qualité de l'inventaire, l'architecture réseau et la préparation des équipes à la crise.
- Le délai de correction est un risque mesurable : deux mois sans déploiement d'un correctif critique ont suffi ; la publication d'exploits prêts à l'emploi peut aujourd'hui réduire cette marge à quelques jours.
- L'inventaire précède la protection : personne ne corrige une machine dont il ignore l'existence, en particulier les postes biomédicaux, industriels ou embarqués.
- Les systèmes hors support doivent être isolés : un Windows XP ou Server 2003 n'aurait jamais dû rester joignable en SMB depuis le reste du réseau.
- Un réseau plat transforme un incident en catastrophe : la segmentation et le filtrage du port 445 entre postes freinent mécaniquement un ver.
- Un plan non exercé n'est pas un plan : la réponse du NHS a souffert d'une gouvernance floue et de canaux de communication indisponibles.
Le parallèle avec la fin de support de Windows 10
Depuis le 14 octobre 2025, Windows 10 n'est plus supporté par Microsoft, en dehors du programme de mises à jour de sécurité étendues (ESU). En 2026, les parcs qui conservent des postes Windows 10 non couverts reproduisent la situation de Windows XP en 2017 : chaque nouvelle vulnérabilité critique y restera ouverte. Microsoft observait déjà qu'entre juin et novembre 2017, les appareils Windows 7 avaient 3,4 fois plus de risques de rencontrer un rançongiciel que les appareils Windows 10.
WannaCry face aux rançongiciels opérés de 2026 : ce qui a changé
Les groupes actifs aujourd'hui privilégient un accès initial par identifiants volés, équipements de périphérie vulnérables ou courtiers d'accès, puis un déploiement manuel accompagné de vol de données. Le mouvement latéral repose toujours sur SMB, sur les comptes à privilèges et sur l'absence de segmentation. Pour situer ces évolutions, consultez notre analyse des groupes de ransomware au premier trimestre 2026 et le panorama ransomware France du deuxième trimestre 2026.
| Critère | WannaCry (mai 2017) | Rançongiciels opérés (2026) |
|---|---|---|
| Accès initial | Exploitation automatisée de SMBv1 depuis le réseau | Identifiants volés, VPN ou pare-feu vulnérables, hameçonnage ciblé |
| Propagation | Ver autonome, sans opérateur | Opérateur humain utilisant des outils d'administration légitimes |
| Extorsion | Chiffrement seul | Chiffrement et menace de publication des données volées |
| Rançon | Montant fixe d'environ 300 dollars par poste | Négociée selon la taille et le chiffre d'affaires de la victime |
| Contre-mesure décisive | Correctif MS17-010 et filtrage du port 445 | MFA, segmentation, détection comportementale et sauvegardes isolées |
Se protéger de WannaCry : plan d'action en six mesures
Se protéger de WannaCry en 2026 revient à fermer définitivement la classe d'attaque qu'il incarne : un code qui exploite un service réseau Windows non corrigé pour se propager sans interaction. Le tableau ci-dessous relie chaque mesure à l'étape de la chaîne qu'elle interrompt. Les mesures sont complémentaires : aucune ne suffit seule, et toutes sont vérifiables par un audit technique.
| Mesure | Ce qu'elle bloque | Priorité | Point de vigilance |
|---|---|---|---|
| Appliquer MS17-010 ou un cumulatif récent | L'exploitation EternalBlue sur la cible | Immédiate | Postes hors gestion centralisée, images système anciennes |
| Supprimer SMBv1 (client et serveur) | Toute la surface d'attaque SMBv1 | Haute | Auditer d'abord : copieurs, NAS et logiciels métier anciens |
| Bloquer TCP 445 entrant depuis Internet | L'infection depuis l'extérieur | Immédiate | Inclure IPv6, accès VPN et ressources cloud |
| Interdire le SMB entre postes de travail | La propagation latérale poste à poste | Haute | Pare-feu Windows par GPO, exceptions pour les serveurs de fichiers |
| Isoler les systèmes hors support | L'exploitation d'hôtes non corrigeables | Haute | Segment dédié, règles strictes, échéance de remplacement |
| Sauvegardes hors ligne ou immuables testées | La perte définitive des données | Haute | Identifiants distincts du domaine, restaurations régulières |
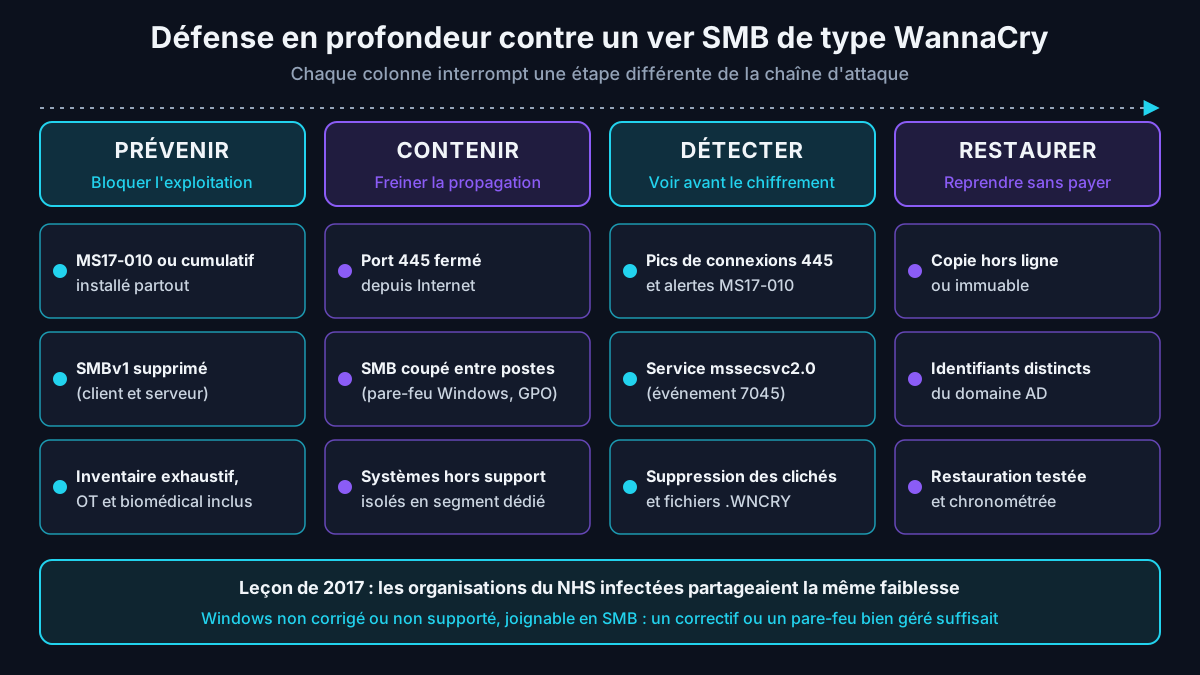
Corriger et prouver la correction
Sur les systèmes actuels, les correctifs MS17-010 sont intégrés aux mises à jour cumulatives depuis 2017 : un Windows 11 ou un Windows Server récent à jour n'est pas vulnérable à EternalBlue. Le risque se concentre donc sur les machines qui échappent à la gestion centralisée : postes de laboratoire, équipements médicaux, PC industriels, images système anciennes restaurées sans mise à jour. Seul un scan d'exposition régulier, rapproché de l'inventaire, apporte une preuve.
Supprimer SMBv1 et filtrer le port 445 sans casser la production
SMBv1, première version du protocole de partage de fichiers Server Message Block, est le composant exploité par EternalBlue et donc par WannaCry. Sa suppression ferme définitivement cette classe de vulnérabilités, mais elle doit être préparée : certains équipements anciens ne savent dialoguer qu'en SMBv1 et cesseront de fonctionner si l'on coupe le protocole sans inventaire préalable.
Auditer avant de désactiver SMBv1
La documentation Microsoft consacrée à SMBv1, SMBv2 et SMBv3 rappelle que SMBv1 n'est plus installé par défaut sur Windows 11 ni sur Windows Server 2019 et versions ultérieures, et recommande de mettre à jour les équipements qui l'exigent plutôt que de le réinstaller. La méthode prudente consiste à auditer les accès SMBv1 avant de supprimer le protocole, puis à traiter chaque dépendance identifiée.
Get-SmbServerConfiguration | Select-Object EnableSMB1Protocol, AuditSmb1Access
Get-WindowsOptionalFeature -Online -FeatureName SMB1Protocol | Select-Object FeatureName, State

Set-SmbServerConfiguration -AuditSmb1Access $true -Force

Get-WinEvent -LogName 'Microsoft-Windows-SMBServer/Audit' -MaxEvents 100 |
  Where-Object Id -eq 3000 |
  Select-Object TimeCreated, Message

Disable-WindowsOptionalFeature -Online -FeatureName SMB1Protocol -NoRestart
Ces commandes, issues de la documentation Microsoft, s'exécutent dans une console PowerShell élevée. La première ligne indique si le serveur SMBv1 est actif et si l'audit l'est aussi ; la commande Set active l'audit ; la lecture du journal Microsoft-Windows-SMBServer/Audit liste les clients qui se connectent encore en SMBv1 (événement 3000). La désactivation n'intervient qu'une fois ces clients traités, et nécessite un redémarrage.
Conseil d'expert : ne vous arrêtez pas au composant serveur. Le client SMBv1 (pilote mrxsmb10) reste une surface d'attaque et un marqueur de dette technique. Lors des audits, les équipements qui imposent encore SMBv1 sont souvent des copieurs multifonctions, des NAS anciens ou des logiciels métier : traitez-les comme un projet de remplacement daté et suivi en comité, jamais comme une exception permanente.
Filtrer le port 445 et durcir SMB
Le premier réflexe consiste à bloquer le port TCP 445 en entrée depuis Internet : c'est la mesure la plus simple contre un ver SMB, et le NAO relève qu'une gestion correcte des pare-feux exposés aurait protégé les organisations du NHS, corrigées ou non. En interne, les postes de travail n'ont généralement aucune raison d'échanger en SMB entre eux ; une règle du pare-feu Windows déployée par GPO suffit à l'interdire.
Depuis Windows 11 24H2 et Windows Server 2025, la signature SMB est exigée par défaut, ce qui complique aussi les attaques par relais d'authentification décrites dans notre guide sur les défenses contre le NTLM relay en 2026. Pour les utilisateurs nomades, SMB over QUIC sur Windows Server 2025 donne accès aux partages sans exposer le port 445 sur Internet.
Des sauvegardes réellement restaurables face à WannaCry
WannaCry supprimait les clichés instantanés et le catalogue de sauvegarde locaux : toute copie accessible depuis l'hôte infecté devait être considérée comme perdue. La règle reste valable face aux rançongiciels actuels : au moins une copie hors ligne ou immuable, des identifiants distincts de ceux du domaine et des tests de restauration réguliers. Notre article sur les sauvegardes qui trahissent face aux ransomwares détaille les erreurs de conception fréquentes.
Trois contrôles simples vérifient cette résilience. La copie hors ligne ou immuable ne doit pas être joignable avec un compte du domaine Active Directory. Une restauration complète d'un service critique doit avoir été réalisée dans l'année, avec un temps de reprise mesuré et documenté. Enfin, les consoles d'administration des sauvegardes doivent être protégées par une authentification multifacteur et isolées du réseau bureautique.
Détecter une propagation de type WannaCry sur le réseau et les postes
Un ver SMB laisse des traces bruyantes, à condition de les collecter. La détection d'un comportement de type WannaCry combine des signaux réseau, visibles avant le chiffrement, et des signaux système, qui confirment l'infection. Les indicateurs ci-dessous proviennent des analyses publiques de Microsoft, du NAO et de MITRE ATT&CK ; ils servent aussi à valider qu'un SOC (centre opérationnel de sécurité) verrait un ver SMB moderne.
Signaux réseau à surveiller
- Un poste de travail qui ouvre des connexions TCP 445 vers des dizaines d'adresses internes ou vers des adresses Internet aléatoires.
- Des alertes d'IDS (système de détection d'intrusion) signalant une tentative d'exploitation MS17-010 ou une communication DoublePulsar, couvertes par les jeux de règles Suricata et Snort courants.
- Des requêtes DNS vers les domaines coupe-circuit connus : entre mai et mi-septembre 2017, 92 organisations du NHS ont été repérées en contactant ce domaine, certaines dans le cadre de leur propre veille de sécurité.
- Du trafic Tor sortant depuis un poste utilisateur ou un serveur qui n'a aucune raison d'en produire.
Signaux système sur les hôtes
- L'installation du service mssecsvc2.0, visible dans l'événement 7045 du journal Système.
- La présence de tasksche.exe, de @WanaDecryptor@.exe ou de fichiers .wnry dans des répertoires inhabituels.
- L'exécution de vssadmin delete shadows, de wbadmin delete catalog ou de bcdedit désactivant la récupération.
- L'apparition rapide de fichiers .WNCRY et de notes @Please_Read_Me@.txt dans de nombreux dossiers.
Get-WinEvent -FilterHashtable @{LogName='System'; Id=7045} -MaxEvents 500 |
  Where-Object { $_.Message -match 'mssecsvc|tasksche' } |
  Select-Object TimeCreated, Id, Message

Get-ChildItem -Path C:\Users -Recurse -File -Include *.WNCRY, '@Please_Read_Me@.txt' -ErrorAction SilentlyContinue |
  Select-Object -First 20 FullName, LastWriteTime
Ce contrôle ponctuel recherche les installations de service caractéristiques et les artefacts de chiffrement sur un poste. En production, la même logique se traduit en règles de corrélation dans le SIEM (plateforme de gestion des événements de sécurité) ou l'EDR (Endpoint Detection and Response), couplées aux alertes réseau sur le port 445, afin de déclencher une alerte dès les premières minutes de propagation plutôt qu'au moment du chiffrement.
Auditer l'exposition d'un parc aux failles MS17-010
Auditer l'exposition aux failles corrigées par MS17-010 consiste à vérifier, depuis le réseau, quels hôtes acceptent encore le dialecte SMBv1 du protocole SMB (Server Message Block) et lesquels répondent comme non corrigés. Un scanner de vulnérabilités autorisé ou le script Nmap smb-vuln-ms17-010 offre une vision plus fiable qu'une vérification manuelle, surtout pour les équipements qui échappent aux outils de gestion centralisée. Le script smb-protocols liste en complément les dialectes SMB acceptés par chaque hôte.
nmap -Pn -p445 --script smb-protocols,smb-vuln-ms17-010 10.20.0.0/24 -oA audit-ms17-010Les résultats exportés sont ensuite rapprochés de l'inventaire : chaque hôte qui accepte SMBv1 ou apparaît vulnérable reçoit un propriétaire, une action (correctif, désactivation du protocole ou isolement) et une échéance. Ce suivi transforme un scan ponctuel en indicateur de pilotage, présentable en comité de sécurité et comparable d'un trimestre à l'autre.
Cadre légal : les vérifications d'exposition décrites ici ne doivent être lancées que sur des systèmes dont vous avez la responsabilité ou pour lesquels vous disposez d'une autorisation écrite. Un balayage non autorisé peut constituer une infraction au regard des articles 323-1 et suivants du Code pénal. Certains équipements anciens ou industriels supportent mal les sondages SMB : planifiez les scans hors production critique.
Environnement de test : laboratoire isolé sous Proxmox VE 8, sur un VLAN sans route vers Internet. Cibles : Windows 7 SP1 x64 et Windows Server 2008 R2 non corrigés, Windows 11 24H2 et Windows Server 2025 par défaut. Supervision : Suricata 7 sur port miroir, Sysmon et SIEM Wazuh 4. Les détections sont validées par le script Nmap smb-vuln-ms17-010 et le rejeu de captures réseau publiques ; aucun échantillon actif de WannaCry n'est exécuté.
Retour terrain : Cas typique rencontré en mission — les hôtes non corrigés ou qui acceptent encore la première version du protocole SMB sont rarement des postes bureautiques : postes de supervision industrielle ou équipements biomédicaux sous un Windows ancien que le fournisseur interdit de modifier, et serveurs de fichiers maintenus ainsi pour d'anciens copieurs qui y déposent leurs numérisations. Les copieurs se reconfigurent ou se remplacent en quelques semaines ; les équipements industriels attendent souvent leur renouvellement. D'ici là, la mesure compensatoire efficace reste l'isolement dans un segment dédié, avec SMB filtré depuis le reste du réseau.
Réagir à une infection WannaCry : les premières heures
Face à une infection par un rançongiciel de type WannaCry, la priorité est de stopper la propagation avant de chercher à récupérer les données. Le CERT-FR recommandait en 2017 de déconnecter immédiatement du réseau les machines compromises, d'alerter au plus tôt le responsable de la sécurité, de copier les fichiers importants sur des supports isolés en les traitant comme potentiellement infectés, et d'empêcher l'écrasement des sauvegardes antérieures.
- Isoler les machines compromises (câble, Wi-Fi, port de commutateur) sans les éteindre si une tentative de récupération en mémoire est envisagée.
- Bloquer le SMB entre segments réseau et identifier le premier hôte infecté grâce aux journaux de pare-feu sur le port 445.
- Laisser résolus les domaines coupe-circuit : Microsoft recommandait de ne pas les bloquer, leur accessibilité stoppant le programme.
- Préserver les sauvegardes antérieures en suspendant les rotations automatiques qui pourraient les écraser.
- Déclarer l'incident : CERT-FR, dépôt de plainte, et notification à la CNIL sous 72 heures en cas de violation de données personnelles présentant un risque.
- Corriger avant de réintégrer : appliquer MS17-010, supprimer SMBv1 et vérifier l'absence de DoublePulsar sur chaque hôte restauré.
La vitesse de réaction, facteur décisif
WannaCry a démontré qu'un ver pouvait toucher un parc entier entre le début de matinée et la fin d'après-midi. Les groupes actuels compressent eux aussi les délais entre intrusion et chiffrement, ce qui rend inopérantes les procédures qui supposent plusieurs jours d'analyse. Notre article sur le ransomware en 24 heures et la fin de la réponse lente détaille l'organisation à mettre en place pour décider vite.
Déchiffrer WannaCry sans payer : possibilités et limites
Une récupération gratuite des fichiers chiffrés par WannaCry est parfois possible. Le CERT-FR cite les outils open source WanaKiwi, ou WannaKey associé à Wanafork, qui tentent de retrouver en mémoire les éléments de clé sous Windows XP, Windows Server 2003 et Windows 7 en version x86. Le système ne doit pas avoir été redémarré depuis l'infection. L'opération n'est pas garantie, mais n'altère aucun fichier en cas d'échec : les données déchiffrées sont écrites à part.
Le paiement reste déconseillé. Le NAO rapporte qu'aucune organisation du NHS n'a payé la rançon, et les autorités européennes ont appelé dès mai 2017 à ne pas le faire. Payer ne garantit ni la restitution des fichiers ni l'absence de nouvelle infection tant que la vulnérabilité reste ouverte. En l'absence d'outil fonctionnel, la restauration depuis une sauvegarde saine, après correction des hôtes, est la seule voie fiable.
WannaCry, WannaCryFake et imitateurs : identifier la bonne famille
Le retentissement de WannaCry a engendré des imitations qui reprennent son nom, son interface ou sa note de rançon sans partager son code. Identifier la famille exacte conditionne toute la suite : outil de déchiffrement éventuel, indicateurs à rechercher, vecteur d'entrée à corriger. Une erreur d'identification fait perdre un temps précieux et peut conduire à manipuler inutilement des fichiers chiffrés.
Plusieurs marqueurs signent l'original : extension .WNCRY, exécutable @WanaDecryptor@.exe, fichiers .wnry dans le répertoire de travail, service mssecsvc2.0 et trafic SMB massif avant le chiffrement. Si ces marqueurs manquent, il s'agit probablement d'une autre famille. Pour le cas fréquent de l'imitateur WannaCryFake, notre procédure de déchiffrement de WannaCryFake décrit l'outil gratuit disponible et les précautions à respecter.
À lire aussi : l'audit réseau pour repérer SMBv1 ; les tests de non-régression avant correctif ; CryptoLocker, le précurseur de 2013.
Questions fréquentes
WannaCry est-il encore dangereux en 2026 ?
La version de 2017 ne représente plus une menace de masse : tant que le domaine coupe-circuit reste joignable, il stoppe les échantillons d'origine connectés à Internet, et les Windows à jour ne sont plus vulnérables à EternalBlue. Le risque résiduel existe pourtant. Des infections peuvent persister sur des machines anciennes placées dans des réseaux industriels ou médicaux privés d'accès Internet, où la vérification du coupe-circuit échoue. Surtout, la faille exploitée reste ouverte sur tout Windows non corrigé exposant SMBv1, et d'autres codes peuvent s'en servir. En 2026, la bonne question n'est donc pas de savoir si WannaCry circule encore, mais s'il reste chez vous des hôtes SMBv1 non corrigés ou hors support. Un inventaire, un scan d'exposition autorisé et un audit SMBv1 y répondent factuellement.
Comment savoir si mon ordinateur est vulnérable à WannaCry ?
Trois vérifications suffisent pour un poste isolé. D'abord, la version de Windows : un Windows 10 ou 11 maintenu à jour n'est pas exposé à cette attaque, contrairement à un Windows XP, Vista, 7 ou Server 2008 non corrigé. Ensuite, l'historique des mises à jour : MS17-010 ou toute mise à jour cumulative postérieure à mars 2017 doit être installé. Enfin, l'état de SMBv1, consultable avec les commandes PowerShell Get-WindowsOptionalFeature et Get-SmbServerConfiguration documentées par Microsoft. Pour un parc complet, l'approche manuelle ne suffit pas : un scanner de vulnérabilités ou le script Nmap smb-vuln-ms17-010, lancé sur un périmètre autorisé, puis rapproché de l'inventaire, permet d'identifier les machines oubliées par les outils de gestion centralisée.
Peut-on récupérer des fichiers chiffrés par WannaCry sans payer ?
C'est parfois possible, sous conditions strictes. Le CERT-FR mentionne les outils open source WanaKiwi, ou WannaKey associé à Wanafork, qui tentent de retrouver les éléments de clé encore présents en mémoire. Ils ne fonctionnent que sous Windows XP, Windows Server 2003 et Windows 7 en version x86, et uniquement si la machine n'a pas été redémarrée depuis l'infection. En cas d'échec, ils n'altèrent aucun fichier. Hors de ces cas, la restauration depuis une sauvegarde saine reste la voie fiable. Conservez dans tous les cas une copie des fichiers .WNCRY sur un support isolé, corrigez et nettoyez les hôtes avant toute restauration, et évitez de payer : le paiement ne garantit ni la restitution des données ni l'absence de réinfection.
Qui est à l'origine du virus WannaCry ?
Il faut distinguer deux niveaux. L'exploit EternalBlue, qui assurait la propagation, faisait partie d'un ensemble d'outils offensifs attribués à la NSA américaine et divulgués en avril 2017 par le groupe The Shadow Brokers. Le rançongiciel lui-même a été publiquement attribué par le gouvernement des États-Unis à la Corée du Nord en décembre 2017, et la base MITRE ATT&CK l'associe au groupe Lazarus. Ces attributions relèvent d'évaluations gouvernementales fondées sur des éléments techniques et du renseignement, et non d'une décision judiciaire définitive. Pour un défenseur, l'enseignement reste le même : un outil offensif qui fuit devient en quelques semaines une arme accessible à des acteurs très variés, ce qui impose de corriger vite.
Un antivirus suffit-il à se protéger de WannaCry ?
Non. Les antivirus détectent les échantillons connus de WannaCry depuis 2017, Microsoft Defender les identifiant sous le nom Ransom:Win32/WannaCrypt. Mais l'exploitation d'EternalBlue survient au niveau du noyau, par le réseau, avant tout dépôt classique de fichier, et une variante modifiée peut échapper aux signatures. La protection efficace repose sur plusieurs couches : correctifs à jour, suppression de SMBv1, filtrage du port 445 en périphérie et entre postes, détection comportementale par un EDR capable de repérer la suppression des clichés instantanés ou un chiffrement massif, et sauvegardes hors ligne testées. L'antivirus reste utile, mais comme une couche parmi d'autres, jamais comme unique rempart contre un ver réseau.
Conclusion
WannaCry n'a exploité aucune faille inconnue : il a profité de correctifs non déployés, de systèmes obsolètes, de ports SMB exposés et de réseaux plats. C'est précisément ce qui rend ses enseignements durables. En 2026, la fin de support de Windows 10 et la vitesse des groupes de rançongiciel actuels redonnent toute leur actualité aux mesures de base : inventaire exhaustif, correctifs prouvés, suppression de SMBv1, filtrage du port 445 et sauvegardes isolées réellement restaurables.
Commencez par trois actions mesurables cette semaine : un scan d'exposition autorisé sur le port 445, l'activation de l'audit SMBv1 sur vos serveurs de fichiers et un test de restauration complet d'un service critique. Si vous êtes confronté à une famille qui imite WannaCry, reportez-vous à notre guide pilier pour déchiffrer WannaCryFake avant toute manipulation des fichiers.
Votre parc est-il encore exposé aux vers SMB ?
Ayi NEDJIMI Consultants réalise des audits d'exposition ciblés : recherche des hôtes SMBv1 et non corrigés, revue de la segmentation du port 445, contrôle des sauvegardes et exercice de crise rançongiciel. Vous obtenez une liste priorisée de mesures, directement exploitable par vos équipes.
Demander un audit d'expositionÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
CryptoLocker (2013) : fonctionnement, opération Tovar et leçons
Né en 2013, CryptoLocker a imposé le chiffrement AES + RSA et la rançon en bitcoin. Histoire, opération Tovar, héritage et protections concrètes en 2026.
Firewall compromis, ransomware déployé : comment
En 2026, les appliances réseau sont devenues le vecteur d’accès initial numéro un des groupes ransomware. Pas parce qu’elles sont fondamentalement différentes des autres logiciels, mais…
Ransomware 2026 : pourquoi les filiales sont devenues
Nidec, Indra Group, Deutsche Bank via un tiers, Conduent : en 2026, les grandes entreprises tombent par leurs filiales et sous-traitants. Ce n'est pas une coïncidence. Analyse terrain de…
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire