






Né en 2013, CryptoLocker a imposé le chiffrement AES + RSA et la rançon en bitcoin. Histoire, opération Tovar, héritage et protections concrètes en 2026.
Apparu en septembre 2013, CryptoLocker est le rançongiciel qui a fait entrer la cybercriminalité de masse dans l'ère de l'extorsion par chiffrement fort : chaque fichier était chiffré avec une clé AES-256 unique, elle-même protégée par une clé publique RSA dont seuls les opérateurs détenaient la clé privée. Diffusé par des courriels piégés puis par le botnet Gameover ZeuS, il aurait infecté plus de 234 000 ordinateurs avant d'être neutralisé par l'opération Tovar au printemps 2014. En 2026, son nom sert encore, en français courant, à désigner n'importe quel rançongiciel chiffrant, et ses mécanismes restent la matrice des groupes actuels. Ce guide retrace son fonctionnement, son démantèlement et son héritage, puis détaille les mesures de détection et de protection à appliquer aujourd'hui dans une organisation. Pour un cas de récupération concret sur une famille plus récente, consultez notre guide pour déchiffrer REvil/Sodinokibi et évaluer les options de récupération.
Résumé exécutif : CryptoLocker a été le premier rançongiciel de masse à combiner un chiffrement hybride robuste, un serveur de commande joignable par algorithme de génération de domaines et un paiement en bitcoin ou en carte prépayée. Distribué notamment via Gameover ZeuS, il a été neutralisé le 30 mai 2014 par une action internationale conduite par le FBI avec Europol et une dizaine de pays, dont la France. Son modèle a été repris et industrialisé par les groupes de rançongiciel en tant que service, qui y ajoutent l'exfiltration et la double extorsion. Les défenses prioritaires restent celles recommandées dès 2013 : sauvegardes hors ligne, filtrage des pièces jointes, contrôle d'exécution et droits minimaux sur les partages.
Points clés de cet article :
- Conservez au moins une copie de sauvegarde hors ligne ou immuable : CryptoLocker chiffrait déjà les lecteurs réseau, les supports amovibles et certains stockages synchronisés.
- Bloquez à la passerelle de messagerie les exécutables et les archives qui en contiennent, vecteur d'entrée historique de CryptoLocker.
- Interdisez l'exécution de binaires depuis %AppData% et %LocalAppData% avec AppLocker ou App Control for Business.
- Surveillez les écritures massives de fichiers, les nouvelles clés Run du profil utilisateur et les rafales de requêtes DNS vers des domaines inexistants.
- Préparez la crise : plan de continuité, contacts d'urgence, dépôt de plainte rapide et position de non-paiement validée par la direction.
Qu'est-ce que CryptoLocker ? Définition d'un rançongiciel fondateur
CryptoLocker est un rançongiciel visant Windows, repéré à la mi-septembre 2013 par l'unité de recherche CTU de Dell SecureWorks, les premiers échantillons semblant avoir circulé dès le 5 septembre. D'après l'alerte TA13-309A de l'US-CERT (CISA), publiée le 5 novembre 2013, il touchait Windows XP, Vista, 7 et 8, et exigeait un paiement pour rendre l'accès aux fichiers chiffrés.
CryptoLocker : rançongiciel Windows apparu en 2013 qui chiffre les documents de la victime selon un schéma hybride AES-256 et RSA, permettant à ses opérateurs d'exiger une rançon en échange de la clé privée de déchiffrement, conservée uniquement sur leurs serveurs.
Avant lui, la plupart des rançongiciels grand public, comme Reveton ou Urausy, se contentaient de verrouiller l'écran en affichant un faux avertissement policier. Un antivirus ou un démarrage en mode sans échec suffisait souvent à reprendre la main sur la machine. CryptoLocker a changé la donne : les fichiers eux-mêmes devenaient inutilisables, et supprimer le programme malveillant ne rendait plus rien à la victime.
Pourquoi le mot « cryptolocker » est devenu générique
En France, de nombreux utilisateurs, journalistes et prestataires parlent encore d'« un cryptolocker » pour désigner n'importe quel logiciel qui chiffre des fichiers contre rançon. Cette généralisation s'explique par la forte médiatisation de 2013-2014 et par des familles ultérieures qui ont imité son nom ou son écran de rançon. Le terme recommandé reste rançongiciel, que l'ANSSI définit comme un code malveillant déployé pour obtenir le paiement d'une rançon.
Distinguer la famille historique de ses imitations a une conséquence pratique. Le CryptoLocker original n'est plus actif depuis 2014 et une partie de ses clés a été récupérée après son démantèlement. Un « cryptolocker » rencontré en 2026 appartient donc presque toujours à une autre souche, avec ses propres algorithmes, son propre mode de diffusion et, le plus souvent, aucun outil de déchiffrement gratuit disponible.
Chronologie de CryptoLocker, de septembre 2013 à août 2014
La carrière de CryptoLocker a duré moins d'un an, mais elle concentre la plupart des étapes que l'on retrouve aujourd'hui dans la vie d'une famille de rançongiciel : phase de test, montée en puissance grâce à un réseau de distribution, réaction des chercheurs, puis action judiciaire internationale. Les dates ci-dessous proviennent des analyses de la CTU, de l'US-CERT, d'Europol et du Département de la Justice américain.
- 5 septembre 2013 : premiers échantillons observés, diffusés par courriels ciblant des professionnels.
- 18 septembre 2013 : la CTU de Dell SecureWorks commence à surveiller activement l'infrastructure de CryptoLocker.
- 7 octobre 2013 : CryptoLocker est distribué par Gameover ZeuS, lui-même installé via le téléchargeur Upatre envoyé par le botnet de spam Cutwail.
- Octobre 2013 : le centre européen de lutte contre la cybercriminalité (EC3) d'Europol diffuse une alerte sur la menace.
- 18 octobre 2013 : Nominet, registre du .uk, neutralise tous les domaines en .co.uk que le malware pouvait générer.
- Début novembre 2013 : l'US-CERT publie l'alerte TA13-309A et les opérateurs lancent un « service de déchiffrement » payant pour les retardataires.
- Avril 2014 : plus de 234 000 ordinateurs infectés selon les estimations de chercheurs reprises par la justice américaine.
- 30 mai 2014 : action coordonnée contre Gameover ZeuS et saisie de serveurs de CryptoLocker, annoncée publiquement le 2 juin.
- Août 2014 : FireEye et Fox-IT ouvrent un portail de déchiffrement pour les victimes, référencé par l'US-CERT le 15 août.
Cette séquence montre qu'il a fallu près de neuf mois entre l'apparition de la menace et sa neutralisation, malgré une mobilisation rapide des chercheurs. Pendant ce délai, la seule protection réellement efficace pour les victimes a été préventive : disposer de sauvegardes inaccessibles au malware et empêcher l'exécution de la pièce jointe initiale.
Comment CryptoLocker infectait les postes : des courriels piégés
Les premières campagnes visaient les professionnels plutôt que les particuliers. Le leurre prenait souvent la forme d'une « plainte de consommateur » adressée à l'entreprise. La pièce jointe était une archive ZIP au nom aléatoire contenant un exécutable portant le même nom. L'US-CERT signalait aussi de faux avis de suivi FedEx ou UPS et des messages imitant des entreprises légitimes ou des messageries vocales.
Le procédé exploitait un réglage par défaut de Windows : le masquage des extensions de fichiers connues. Un exécutable doté d'une icône Adobe Reader et d'un nom évoquant une facture passait aisément pour un PDF. Treize ans plus tard, les campagnes d'hameçonnage jouent toujours sur ce réflexe, avec des archives protégées par mot de passe, des images disque ISO ou des raccourcis LNK.
Gameover ZeuS, le botnet pair-à-pair chargé de la diffusion
Le modèle « paiement à l'installation »
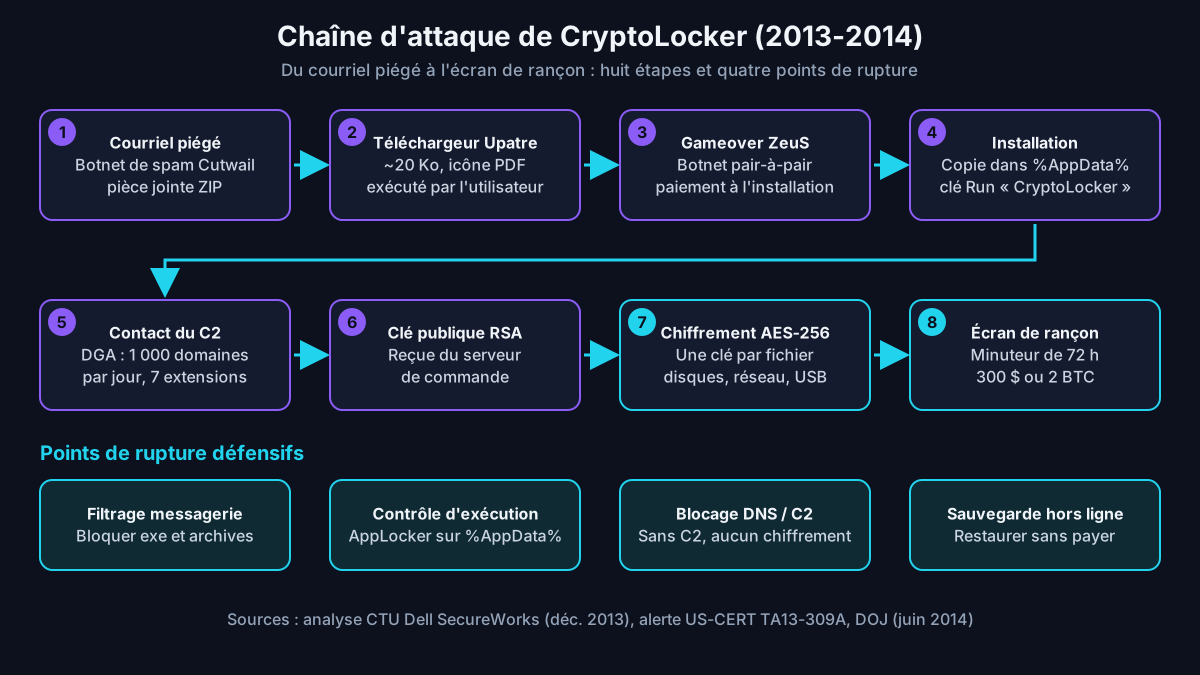
À partir du 7 octobre 2013, CryptoLocker a été diffusé par Gameover ZeuS dans un arrangement classique de paiement à l'installation (pay-per-install). La chaîne était la suivante : le botnet de spam Cutwail envoyait un courriel contenant Upatre, un petit téléchargeur d'environ 20 Ko ; Upatre installait Gameover ZeuS, qui déployait à son tour d'autres familles, dont CryptoLocker.
Gameover ZeuS, également appelé « Peer-to-Peer ZeuS », était une évolution du cheval de Troie bancaire ZeuS apparue vers septembre 2011. Il reposait sur une architecture pair-à-pair sans point unique de défaillance, complétée par un algorithme de génération de domaines de secours. Selon la justice américaine, il infectait entre 500 000 et 1 million d'ordinateurs et aurait causé plus de 100 millions de dollars de pertes.
Ce que ce vecteur révèle de l'écosystème criminel
Le couple Gameover ZeuS–CryptoLocker illustre une division du travail qui s'est depuis généralisée : un acteur obtient l'accès initial, un autre le monétise. Les courtiers en accès initiaux, que l'ANSSI qualifie aujourd'hui d'intermédiaires indispensables de l'écosystème des rançongiciels, en sont les héritiers directs. Couper la chaîne de distribution reste donc aussi efficace que bloquer la charge finale.
Fonctionnement technique de CryptoLocker : persistance et serveur de commande
L'analyse technique publiée le 18 décembre 2013 par la CTU de Dell SecureWorks, désormais hébergée par Sophos, reste la référence pour comprendre le comportement de la famille d'origine. Les éléments qui suivent en sont tirés et restent utiles pour former des analystes, car ils décrivent un enchaînement que l'on retrouve, enrichi, chez la plupart des rançongiciels contemporains.
Une persistance discrète dans le profil utilisateur
Au premier lancement, le programme se copiait dans %AppData% ou %LocalAppData%, supprimait l'exécutable d'origine puis créait une valeur « CryptoLocker » dans la clé Run du registre de l'utilisateur. Certaines versions ajoutaient une entrée RunOnce précédée d'un astérisque pour s'exécuter même en mode sans échec. Sa configuration était stockée sous HKCU\Software\CryptoLocker.
Le malware ne se manifestait qu'une fois le chiffrement des fichiers ciblés terminé : aucun message, aucune fenêtre n'apparaissait avant. Cette discrétion, reprise par la quasi-totalité des rançongiciels modernes, réduit fortement la fenêtre pendant laquelle un utilisateur ou un outil de supervision peut remarquer une anomalie et réagir.
Un algorithme de génération de domaines pour joindre le serveur
Pour contacter ses serveurs de commande et de contrôle (C2), CryptoLocker utilisait un algorithme de génération de domaines (DGA) produisant 1 000 noms potentiels par jour, répartis sur sept extensions : .com, .net, .org, .info, .biz, .ru et .co.uk. Les opérateurs n'enregistraient qu'une petite fraction de ces domaines, ce qui rendait le blocage par simple liste noire très difficile à tenir.
Les défenseurs ont pourtant retourné cette mécanique contre l'attaquant. En enregistrant à l'avance des noms de la liste, la CTU a construit un « sinkhole », un serveur piège permettant de mesurer l'épidémie. Nominet a neutralisé dès le 18 octobre 2013 tous les domaines en .co.uk que l'algorithme pouvait produire. Point décisif : CryptoLocker ne chiffrait rien tant qu'il n'avait pas joint son serveur.
Le chiffrement hybride AES + RSA de CryptoLocker
Contrairement à beaucoup de familles de l'époque, CryptoLocker n'utilisait pas de cryptographie maison. Il s'appuyait sur la CryptoAPI de Microsoft et son fournisseur « Microsoft Enhanced RSA and AES Cryptographic Provider ». Après le contact avec son serveur de commande et de contrôle (C2), il recevait la clé publique RSA des opérateurs ; chaque fichier était ensuite chiffré avec une clé AES-256 unique, elle-même chiffrée par cette clé publique.
Ce chiffrement hybride AES + RSA combine la rapidité du symétrique et la robustesse de l'asymétrique : sans la clé privée RSA, conservée côté serveur, aucune récupération n'est possible par cryptanalyse. Le malware visait 72 motifs de fichiers — documents Office et OpenDocument, photos, plans de CAO, bases Access, certificats — sur les disques fixes, les lecteurs réseau mappés et, dès fin septembre 2013, les supports amovibles.
Le programme tenait même une comptabilité : la liste des fichiers chiffrés était inscrite dans la sous-clé Files de sa clé de registre, puis il rescannait périodiquement le système à la recherche de nouveaux volumes. Pour un analyste forensique, ce type d'artefact reste précieux lorsqu'il faut établir l'étendue exacte des dégâts sur un disque ancien ou une image conservée.
Rançon, minuteur et paiements : un modèle économique pionnier
Une fois le chiffrement terminé, la victime découvrait un écran de rançon assorti d'un compte à rebours. L'US-CERT mentionnait un délai de trois jours, au-delà duquel la clé était censée être détruite. Après quelques semaines d'ajustements, la rançon s'est fixée à 300 dollars ou 2 bitcoins, puis a été abaissée à 1, 0,5 et 0,3 bitcoin à mesure que le cours de la cryptomonnaie s'envolait fin 2013.
Les premières versions proposaient de nombreux moyens de paiement prépayés — MoneyPak, Ukash, Paysafecard, cashU — dans plusieurs devises, signe d'une ambition mondiale. Les opérateurs ont ensuite resserré l'offre sur MoneyPak et Bitcoin, en se concentrant sur les pays anglophones. Ce recours au bitcoin, alors marginal, a durablement installé la cryptomonnaie comme moyen de paiement standard des rançongiciels.
Début novembre 2013, le groupe a lancé un « CryptoLocker Decryption Service » permettant aux retardataires de payer après l'expiration du minuteur, d'abord 10 bitcoins puis 2. La victime téléversait le premier kilo-octet d'un fichier chiffré afin que les opérateurs retrouvent la clé correspondante. Ce « service client » préfigure les portails de négociation que les groupes actuels hébergent sur le réseau Tor.
Payer ne garantissait rien. L'US-CERT relevait des témoignages de victimes ayant versé la rançon sans recevoir de clé, tandis que la CTU rapportait des déchiffrements effectifs, parfois après plusieurs semaines de validation du paiement. La leçon n'a pas vieilli : payer la rançon ne garantit jamais la récupération des données, et finance directement la campagne suivante.
Combien de victimes ? La géographie de l'épidémie de 2013
Entre le 22 octobre et le 1er novembre 2013, 31 866 adresses IP uniques infectées par CryptoLocker ont contacté les serveurs pièges (sinkholes) de l'unité CTU de Dell SecureWorks, dont 70,2 % situées aux États-Unis. Lors d'une seconde mesure, du 9 au 16 décembre 2013, la répartition s'était élargie : le Royaume-Uni et l'Australie approchaient les volumes américains, et la France apparaissait au quatrième rang avec 372 adresses, soit 5,8 % du total.
Plus de 234 000 ordinateurs avaient été infectés par CryptoLocker en avril 2014, dont environ la moitié aux États-Unis, et une estimation évoque plus de 27 millions de dollars de rançons versées au cours des deux premiers mois seulement. Source : Département de la Justice des États-Unis, communiqué du 2 juin 2014.
La CTU estimait que 200 000 à 250 000 systèmes avaient été infectés pendant les cent premiers jours, et qu'au minimum 0,4 % des victimes payaient. Ces mesures par sinkhole sous-estiment la réalité : une adresse IP peut masquer plusieurs postes derrière une traduction d'adresses, et les échantillons utilisant des domaines codés en dur échappaient en partie au dispositif.
Opération Tovar : le démantèlement de Gameover ZeuS et de CryptoLocker
Le vendredi 30 mai 2014, des services répressifs du monde entier, appuyés par le centre européen de lutte contre la cybercriminalité (EC3) d'Europol, ont mené une action coordonnée sous la conduite du FBI. Objectifs : perturber le botnet Gameover ZeuS et saisir les serveurs essentiels à CryptoLocker. Baptisée Tovar, l'opération a été rendue publique le 2 juin 2014, notamment dans le communiqué d'Europol consacré à l'action contre Gameover Zeus et CryptoLocker.
Parmi les participants figuraient la National Crime Agency britannique, le Bundeskriminalamt allemand, l'unité de lutte contre la criminalité high-tech de la police néerlandaise, la police judiciaire française, ainsi que des services australiens, canadiens, italiens, japonais, luxembourgeois, néo-zélandais et ukrainiens. Des entreprises comme Dell SecureWorks, CrowdStrike, Microsoft ou la fondation Shadowserver ont apporté un appui technique décisif.
Une neutralisation technique avant d'être judiciaire
Pour Gameover ZeuS, la justice américaine a autorisé la redirection des requêtes des machines infectées vers des serveurs de substitution. Les adresses IP des victimes ainsi collectées ont été transmises aux CERT nationaux et aux fournisseurs d'accès afin de notifier et de désinfecter les postes. Côté CryptoLocker, l'enquête a permis d'identifier puis de saisir les serveurs de commande qui pilotaient le chiffrement.
Le même jour, un acte d'accusation de quatorze chefs a été rendu public à Pittsburgh contre Evgeniy Mikhailovich Bogachev, ressortissant russe de 30 ans présenté comme administrateur de Gameover ZeuS. Une procédure civile le décrivait comme l'un des dirigeants d'un groupe basé en Russie et en Ukraine responsable des deux opérations. Il reste présumé innocent et figure toujours parmi les cybercriminels les plus recherchés par le FBI.
La récupération des clés et ses limites
En août 2014, FireEye et Fox-IT ont ouvert un portail en ligne proposant de déchiffrer gratuitement les fichiers des victimes de CryptoLocker, à partir de clés récupérées après l'opération. L'US-CERT a référencé ce service sans l'évaluer. L'épisode montre qu'une action judiciaire peut rendre des données aux victimes, mais uniquement lorsque les clés privées sont effectivement saisies.
Le répit n'a pourtant été que temporaire. Les opérateurs de botnets reconstruisent leurs infrastructures, et des familles concurrentes, à commencer par CryptoWall, ont rapidement occupé l'espace laissé libre. Le schéma s'est répété depuis : chaque démantèlement, d'Emotet en 2021 à LockBit en 2024, affaiblit la menace pendant un temps sans la faire disparaître.
L'héritage de CryptoLocker pour les rançongiciels modernes
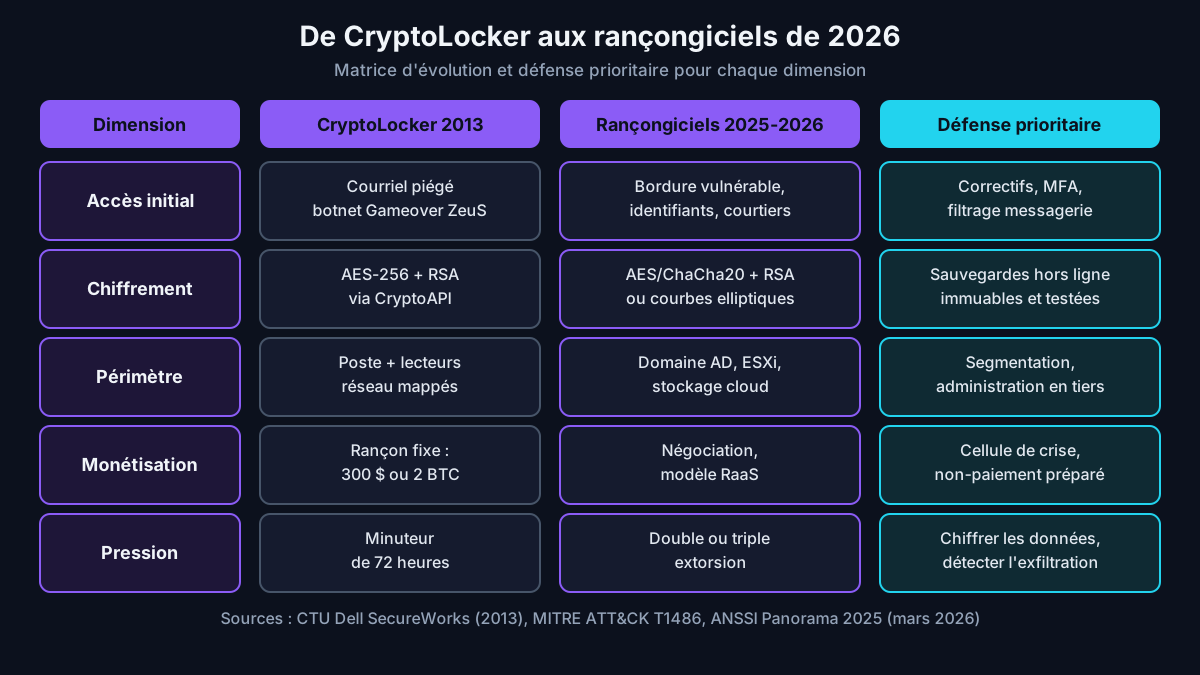
Treize ans après son apparition, de nombreuses familles recensées par MITRE ATT&CK dans la technique T1486, « Data Encrypted for Impact », reprennent le principe du chiffrement hybride inauguré à grande échelle par CryptoLocker. Conti utilise une clé AES-256 par fichier protégée par une clé publique RSA-4096 propre à chaque victime, Ryuk combine AES et RSA, tandis qu'Akira ou Babuk ont adopté ChaCha20, ChaCha8 et les courbes elliptiques.
Les évolutions portent surtout sur la vitesse et le périmètre. Les rançongiciels actuels chiffrent des domaines entiers, des hyperviseurs ESXi et parfois des stockages cloud. Certains pratiquent le chiffrement intermittent pour aller plus vite, comme l'explique notre analyse du chiffrement Curve25519 et AES-CTR de RansomHub. Le principe reste celui de 2013 : une clé symétrique rapide, protégée par une clé asymétrique détenue par l'attaquant.
Le modèle économique s'est, lui, profondément transformé. Les campagnes de spam massives à 300 dollars ont cédé la place à la « chasse au gros gibier » et au rançongiciel en tant que service (RaaS), un modèle dans lequel un opérateur fournit l'outillage à des affiliés en échange d'un pourcentage des rançons. Les montants exigés et la préparation des attaques n'ont plus rien de commun avec l'opportunisme de CryptoLocker.
| Critère | CryptoLocker (2013-2014) | Rançongiciels 2025-2026 | Conséquence défensive |
|---|---|---|---|
| Accès initial | Courriel piégé, botnet Gameover ZeuS | Équipements de bordure vulnérables, identifiants volés, courtiers en accès | Gestion des vulnérabilités et authentification multifacteur |
| Cible | Poste individuel et lecteurs mappés | Domaine Active Directory, hyperviseurs, cloud | Segmentation et modèle d'administration en tiers |
| Chiffrement | AES-256 + RSA via CryptoAPI | AES ou ChaCha20 + RSA ou courbes elliptiques, parfois intermittent | Déchiffrement improbable sans clé : la sauvegarde prime |
| Monétisation | Rançon fixe (300 $ ou 2 BTC) | Rançon négociée, modèle RaaS avec affiliés | Cellule de crise et position de non-paiement préparées |
| Levier de pression | Minuteur de 72 heures | Double ou triple extorsion, publication sur site vitrine | Chiffrement des données sensibles et détection de l'exfiltration |
| Organisation | Groupe restreint et centralisé | Écosystème spécialisé : développeurs, affiliés, courtiers, blanchisseurs | Renseignement sur la menace et partage avec les CERT |
Ce qui a changé : l'exfiltration avant le chiffrement
La différence majeure avec CryptoLocker tient au vol de données. Les groupes actuels exfiltrent les fichiers avant de les chiffrer, puis menacent de les publier : c'est la double extorsion. Certains renoncent même au chiffrement, comme le détaille notre analyse sur le rançongiciel sans chiffrement et l'extorsion pure. Une sauvegarde parfaite ne protège alors plus contre la divulgation.
Cette évolution modifie le calcul de risque hérité de 2013. Comme l'expose notre article expliquant pourquoi les sauvegardes ne suffisent plus face à l'extorsion sans chiffrement, il faut désormais combiner restauration, détection des transferts sortants anormaux et protection des données au repos. Des solutions de conteneurs chiffrés comme ZED PrimX réduisent la valeur des fichiers dérobés.
La menace rançongiciel en 2025-2026 selon l'ANSSI
Publié le 11 mars 2026, le Panorama de la cybermenace 2025 de l'ANSSI recense 128 compromissions par rançongiciel portées à la connaissance de l'Agence en 2025, un nombre en léger recul par rapport à 2024. Les PME, TPE et ETI restent les entités les plus touchées, tandis que la part des établissements de santé remonte à 8 % et celle des collectivités territoriales recule à 11 %.
Les souches les plus représentées en 2025 sont Qilin (21 %), Akira (9 %) et LockBit 3.0 (5 %), et plus d'une dizaine de nouvelles souches ont été observées pour la première fois. L'ANSSI note aussi que des établissements scolaires ont dû fonctionner en mode dégradé pendant plusieurs semaines. Le chiffrement n'a donc pas disparu du paysage français, contrairement à certaines idées reçues.
Le même rapport signale une forte progression des exfiltrations : 196 incidents de ce type en 2025, contre 130 en 2024. La double, voire la triple extorsion — ajout d'attaques en déni de service ou pression sur les clients de la victime — est devenue courante. L'extorsion sans déploiement de rançongiciel progresse, mais reste encore limitée dans les incidents traités par l'Agence.
Ce que ces chiffres signifient pour les défenseurs
Pour une organisation française, le scénario de référence n'est plus le poste isolé chiffré par une pièce jointe, mais une intrusion préparée sur plusieurs jours, avec vol de données puis chiffrement des serveurs. Notre décryptage sur les groupes qui abandonnent le chiffrement pour l'extorsion pure montre comment adapter les priorités : visibilité réseau, contrôle des comptes à privilèges et préparation juridique de la crise.
Détecter un rançongiciel de type CryptoLocker : signaux et indicateurs
Les indicateurs techniques de 2013 — domaines, adresses IP, empreintes de fichiers — n'ont plus d'intérêt opérationnel. Les comportements, en revanche, restent remarquablement stables d'une famille à l'autre. Un centre opérationnel de sécurité (SOC) gagne donc à construire ses règles autour de ce que fait un rançongiciel, plutôt que de ce qu'il est.
- Écritures massives : un même processus crée ou modifie des centaines de fichiers en quelques minutes, souvent avec un changement d'extension ou une forte entropie du contenu.
- Notes de rançon : apparition simultanée de fichiers texte ou HTML portant le même nom dans de nombreux répertoires.
- Persistance utilisateur : nouvelle valeur dans la clé Run du registre HKCU pointant vers un exécutable au nom aléatoire situé dans %AppData%.
- Bruit DNS : rafales de requêtes vers des domaines aléatoires inexistants (réponses NXDOMAIN), signature typique d'un algorithme de génération de domaines.
- Sabotage de la restauration : exécution de vssadmin, wbadmin ou bcdedit visant les clichés instantanés et les options de récupération de Windows.
- Accès réseau anormaux : un poste de travail qui parcourt et réécrit en peu de temps un grand nombre de fichiers sur les partages.
MITRE ATT&CK propose une stratégie de détection dédiée à la technique T1486 : elle corrèle des écritures de fichiers à haute fréquence avec des extensions inhabituelles, la création de notes de rançon, des modifications du registre ou la suppression des clichés instantanés. C'est cette corrélation, plutôt qu'un signal isolé, qui produit des alertes fiables.
Fichiers leurres et alertes à haute fidélité
Les fichiers leurres, ou « canaris », restent l'un des moyens les plus simples de détecter un chiffrement en cours. Il s'agit de documents placés dans des partages réseau et des répertoires utilisateurs, qu'aucun processus légitime ne doit modifier. Sur Windows Server, le gestionnaire de ressources du serveur de fichiers (FSRM) peut déclencher une alerte, voire exécuter une commande de blocage, lorsqu'un tel fichier est touché.
Le rôle de l'EDR et du SOC
Un outil de détection et de réponse sur les terminaux (EDR) correctement configuré peut isoler automatiquement un poste dès les premières écritures suspectes. Encore faut-il que les alertes soient traitées rapidement, de jour comme de nuit : les attaquants déclenchent fréquemment le chiffrement la nuit, le week-end ou pendant les congés. Testez régulièrement la chaîne complète, de l'alerte jusqu'à l'isolement effectif.
Se protéger de CryptoLocker et de ses successeurs en 2026
Les recommandations formulées fin 2013 par la CTU et l'US-CERT restent étonnamment actuelles. Elles reposent sur quelques principes simples, que les organisations françaises peuvent appliquer avec les outils déjà présents dans Windows et Microsoft 365. Leur efficacité dépend surtout de la rigueur du déploiement et du suivi dans le temps, bien plus que de l'achat d'une nouvelle solution.
Des sauvegardes hors ligne, immuables et testées
Dès 2013, la CTU soulignait que les sauvegardes sur disques locaux, sur stockage en réseau ou dans le cloud ne suffisaient pas, puisque CryptoLocker les chiffrait comme le reste. Seules des sauvegardes hors ligne protégeaient réellement. La mesure M1053 de MITRE va dans le même sens : stocker les copies hors du système et les protéger contre leur destruction.
En 2026, la règle 3-2-1-1-0 fait figure de référence : trois copies, deux supports différents, une copie externalisée, une copie hors ligne ou immuable, et zéro erreur lors des tests de restauration. Cette dernière exigence est souvent négligée. Une sauvegarde jamais restaurée en conditions réelles reste une hypothèse, pas une garantie de reprise d'activité.
Filtrer la messagerie et contrôler l'exécution
Le premier rempart consiste à bloquer à la passerelle de messagerie les exécutables, les scripts et les archives qui en contiennent. Le deuxième consiste à empêcher l'exécution de binaires depuis les répertoires inscriptibles par l'utilisateur. En 2013, la CTU recommandait des stratégies de restriction logicielle ; aujourd'hui, AppLocker et App Control for Business remplissent ce rôle de manière plus fine.
Microsoft Defender propose en complément des règles de réduction de la surface d'attaque (ASR), dont une règle dédiée à la protection avancée contre les rançongiciels, ainsi que l'accès contrôlé aux dossiers, qui empêche les applications non approuvées de modifier les répertoires protégés. L'exemple ci-dessous, à exécuter dans une session PowerShell administrateur sur un poste pilote, active ces protections en mode audit, étape préalable indispensable avant tout blocage.
Set-MpPreference -EnableControlledFolderAccess AuditMode   # 1. Accès contrôlé aux dossiers, mode audit

Add-MpPreference -AttackSurfaceReductionRules_Ids c1db55ab-c21a-4637-bb3f-a12568109d35 `
                 -AttackSurfaceReductionRules_Actions AuditMode   # 2. Protection avancée anti-rançongiciel (cloud requis)

Add-MpPreference -AttackSurfaceReductionRules_Ids be9ba2d9-53ea-4cdc-84e5-9b1eeee46550 `
                 -AttackSurfaceReductionRules_Actions AuditMode   # 3. Contenu exécutable reçu par messagerie

Get-MpPreference | Select-Object EnableControlledFolderAccess,
    AttackSurfaceReductionRules_Ids, AttackSurfaceReductionRules_Actions   # 4. Vérification

Get-WinEvent -LogName "Microsoft-Windows-Windows Defender/Operational" |
    Where-Object { $_.Id -in 1122, 1124 } |
    Select-Object TimeCreated, Id, Message -First 20   # 5. Événements d'audit ASR (1122) et accès contrôlé (1124)
Conseil d'expert : laissez les règles ASR et l'accès contrôlé aux dossiers en mode audit pendant deux à quatre semaines sur un groupe pilote représentatif, puis analysez les événements avant de passer en blocage. Les logiciels métier anciens, les outils de sauvegarde et certains scripts d'administration génèrent des faux positifs qu'il vaut mieux documenter en amont qu'en pleine production.
Réduire le rayon d'action : droits sur les partages et segmentation
CryptoLocker chiffrait tous les lecteurs réseau accessibles en écriture par l'utilisateur infecté. La CTU recommandait donc de réévaluer les permissions sur les partages pour empêcher les comptes non privilégiés de modifier des fichiers qui ne les concernent pas. Ce principe du moindre privilège limite mécaniquement le rayon d'action d'un rançongiciel lancé depuis un poste de travail.
Face aux groupes actuels, il faut ajouter la segmentation entre postes, serveurs et infrastructures de sauvegarde, un modèle d'administration en tiers pour Active Directory, l'authentification multifacteur sur tous les accès distants et une gestion rigoureuse des correctifs sur les équipements de bordure, que l'ANSSI désigne depuis plusieurs années comme une cible privilégiée.
Tester ses défenses dans un laboratoire isolé
Les protections contre les rançongiciels ne valent que si elles ont été éprouvées. Un laboratoire dédié permet de vérifier que les alertes remontent, que l'isolement fonctionne et que la restauration aboutit dans les délais attendus, sans jamais exposer la production. L'objectif n'est pas de manipuler un échantillon réel, mais de reproduire les comportements observables.
Environnement de test : laboratoire isolé sur un hyperviseur Proxmox VE, dans un VLAN sans accès à Internet ni au réseau de production ; un contrôleur de domaine Windows Server 2022, un serveur de fichiers Windows Server 2022 avec FSRM et des fichiers leurres, deux postes Windows 11 Enterprise 24H2 avec Microsoft Defender (règles ASR et accès contrôlé aux dossiers en mode audit), Sysmon pour la journalisation des créations de fichiers (événement 11), des modifications de registre (événement 13) et des requêtes DNS (événement 22), et une collecte centralisée dans un SIEM. Le scénario utilise un script de simulation interne qui renomme et chiffre uniquement des fichiers factices, puis crée une note de rançon fictive.
Avertissement : ces tests doivent être menés exclusivement dans un environnement isolé, avec l'accord écrit du responsable du système d'information. N'utilisez jamais d'échantillon réel de rançongiciel en dehors d'un laboratoire d'analyse de logiciels malveillants dûment cloisonné : la détention et la diffusion de tels programmes peuvent engager votre responsabilité pénale.
Retour terrain : Cas typique rencontré en mission — lors de ces simulations, les événements des règles ASR et de l'accès contrôlé aux dossiers apparaissent bien dans le journal local de Defender, mais n'atteignent souvent pas le SIEM, faute de collecte de ce canal. Les fichiers leurres FSRM déclenchent l'alerte, mais l'action se limite fréquemment à un courriel, sans blocage du compte fautif. Enfin, la restauration complète depuis la copie hors ligne dépasse généralement l'objectif affiché : c'est cette durée mesurée qui doit alimenter le plan de reprise.
Que faire face à un poste chiffré par un « cryptolocker » ?
Lorsqu'un utilisateur découvre une note de rançon, les premières heures conditionnent la suite. L'ANSSI rapporte dans son Panorama 2025 le cas d'une entité dont le débranchement précipité du centre de données a provoqué un arrêt prolongé de l'activité. Les décisions d'endiguement doivent donc être rapides mais arbitrées, idéalement par une cellule de crise préparée à l'avance.
- Isoler le poste et les serveurs touchés du réseau, sans effacer les traces : conservez si possible la mémoire et les journaux.
- Alerter la cellule de crise, le prestataire de réponse à incident et, selon votre statut, l'ANSSI via le CERT-FR ou le dispositif Cybermalveillance.gouv.fr.
- Révoquer les identifiants potentiellement compromis, à commencer par les comptes à privilèges et les accès distants.
- Identifier la souche à partir de la note de rançon et des extensions, puis rechercher un éventuel outil de déchiffrement, par exemple sur le portail No More Ransom.
- Déposer plainte rapidement : depuis 2023, le Code des assurances subordonne l'indemnisation d'une cyberattaque à une plainte déposée au plus tard 72 heures après sa découverte.
- Notifier la CNIL dans les 72 heures lorsque la violation de données personnelles présente un risque pour les personnes, conformément à l'article 33 du RGPD.
- Restaurer depuis une sauvegarde saine, après avoir vérifié que l'accès initial et les mécanismes de persistance ont été éliminés.
Retour terrain : Cas typique rencontré en mission — lors d'un incident de rançongiciel, l'erreur d'endiguement la plus fréquente consiste à restaurer en urgence avant d'avoir identifié l'accès initial, souvent un VPN sans second facteur, et sans avoir réinitialisé les comptes d'administration du domaine : le chiffrement reprend sur les systèmes fraîchement restaurés. La reprise réelle se compte alors en semaines, bien au-delà du plan de continuité. Les mesures retenues ensuite convergent : MFA sur tous les accès distants, administration cloisonnée par niveaux, sauvegardes isolées de l'annuaire et exercices de crise réguliers.
À lire aussi : WannaCry et EternalBlue en 2017.
Questions fréquentes
Le virus CryptoLocker existe-t-il encore en 2026 ?
Non, la famille CryptoLocker d'origine n'est plus active depuis l'opération Tovar de mai-juin 2014, qui a permis de saisir ses serveurs de commande et de perturber le botnet Gameover ZeuS qui la distribuait. En revanche, le mot « cryptolocker » est resté dans le langage courant en France pour désigner tout rançongiciel qui chiffre des fichiers. Si un poste affiche aujourd'hui une demande de rançon, il s'agit presque certainement d'une autre souche, comme Qilin, Akira ou LockBit, que l'ANSSI cite parmi les plus fréquentes en 2025. Les mécanismes restent comparables, mais les attaques actuelles visent davantage les serveurs, les hyperviseurs et les données à voler que le seul poste de travail de l'utilisateur.
Peut-on déchiffrer des fichiers chiffrés par CryptoLocker ?
Pour la famille historique, une solution a existé : en août 2014, FireEye et Fox-IT ont ouvert un portail de déchiffrement gratuit à partir de clés récupérées après le démantèlement, référencé par l'US-CERT. Pour les rançongiciels actuels, la situation est différente. Leur chiffrement hybride, symétrique puis asymétrique, rend toute récupération impossible sans la clé privée de l'attaquant, sauf erreur d'implémentation ou saisie de serveurs par les forces de l'ordre. Avant toute décision, identifiez précisément la souche à partir de la note de rançon et de l'extension des fichiers, puis consultez le portail No More Ransom. Conservez aussi les fichiers chiffrés : un outil peut être publié plusieurs mois après l'attaque.
Comment CryptoLocker se propageait-il ?
CryptoLocker ne se propageait pas seul de machine en machine, contrairement à un ver. Il arrivait d'abord par des courriels ciblant des professionnels, avec une archive ZIP contenant un exécutable déguisé en document, puis, à partir d'octobre 2013, par le botnet Gameover ZeuS. Dans ce second scénario, le réseau de spam Cutwail envoyait le téléchargeur Upatre, qui installait Gameover ZeuS, lequel déployait ensuite CryptoLocker contre rémunération. Une fois actif, le malware chiffrait les disques locaux, les lecteurs réseau mappés et les supports amovibles accessibles depuis le poste infecté. C'est par ces partages, et non par une exploitation de vulnérabilité réseau, qu'il pouvait toucher les données de toute une équipe ou d'un service entier.
Quelle est la différence entre CryptoLocker et WannaCry ?
Les deux sont des rançongiciels Windows réclamant un paiement en bitcoin, mais leur mode de diffusion diffère radicalement. CryptoLocker, apparu en 2013, dépendait d'une action de l'utilisateur, qui ouvrait une pièce jointe, et d'un botnet de distribution ; il chiffrait ensuite les fichiers accessibles depuis le poste. WannaCry, en mai 2017, intégrait un module de propagation automatique exploitant une vulnérabilité du protocole SMBv1, ce qui lui permettait d'infecter des réseaux entiers sans interaction humaine. En termes de protection, CryptoLocker appelle surtout le filtrage de la messagerie, le contrôle d'exécution et les sauvegardes hors ligne, tandis que WannaCry rappelle l'importance des correctifs et du filtrage réseau. Les deux familles soulignent la valeur de la segmentation.
Faut-il payer la rançon d'un rançongiciel ?
Les autorités françaises recommandent de ne pas payer. Le paiement ne garantit ni la remise d'une clé fonctionnelle, ni la suppression des données volées, ni l'absence de nouvelle attaque ; dès 2013, l'US-CERT relevait des victimes de CryptoLocker ayant payé sans rien recevoir. Il finance en outre l'écosystème criminel et peut exposer à des risques juridiques si le destinataire fait l'objet de sanctions internationales. La meilleure réponse reste la préparation : sauvegardes hors ligne testées, plan de continuité, cellule de crise et contrat d'assistance avec un prestataire de réponse à incident. Si la question se pose malgré tout, elle doit être tranchée par la direction, avec l'appui d'un avocat et de l'assureur, après dépôt de plainte.
Conclusion
CryptoLocker a sévi moins d'un an, mais il a fixé les fondations de la menace actuelle : chiffrement hybride robuste, paiement en cryptomonnaie, distribution confiée à des partenaires criminels et pression par le temps. Les groupes de 2026 y ont ajouté l'exfiltration, la négociation et l'attaque d'infrastructures entières.
Les défenses efficaces, elles, n'ont pas changé de nature : sauvegardes hors ligne testées, contrôle d'exécution, moindre privilège, détection comportementale et préparation de la crise. Ce sont elles qu'il faut auditer en priorité, bien avant d'investir dans de nouveaux outils. Pour approfondir la question de la récupération après chiffrement, consultez notre article de référence sur le déchiffrement de REvil/Sodinokibi.
Évaluez votre résilience face aux rançongiciels
Ayi NEDJIMI accompagne les organisations dans l'audit de leurs sauvegardes, le durcissement de Windows et d'Active Directory, et la préparation des exercices de crise rançongiciel. Obtenez un diagnostic concret de votre exposition et un plan d'action priorisé.
Demander un diagnostic rançongicielÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
WannaCry : attaque EternalBlue de 2017, leçons et protection
Mai 2017 : WannaCry touche plus de 200 000 ordinateurs via EternalBlue. Fonctionnement, impact, détection et plan de protection SMBv1 encore utiles en 2026.
Firewall compromis, ransomware déployé : comment
En 2026, les appliances réseau sont devenues le vecteur d’accès initial numéro un des groupes ransomware. Pas parce qu’elles sont fondamentalement différentes des autres logiciels, mais…
Ransomware 2026 : pourquoi les filiales sont devenues
Nidec, Indra Group, Deutsche Bank via un tiers, Conduent : en 2026, les grandes entreprises tombent par leurs filiales et sous-traitants. Ce n'est pas une coïncidence. Analyse terrain de…
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire