






Comment se déroule un audit réseau ? Types d'audit, méthodologie en six phases, points de contrôle, cas particuliers (OT, F5, visio, maison) et livrables attendus.
Un audit réseau est une évaluation structurée de l'architecture, des équipements et des flux d'un système d'information, menée pour vérifier qu'ils répondent aux besoins métier et qu'ils résistent aux attaques. Concrètement, l'auditeur étudie les schémas et la segmentation, relit la configuration des pare-feux, commutateurs, routeurs et bornes Wi-Fi, mesure l'exposition réelle depuis Internet et depuis le réseau interne, puis remet un rapport hiérarchisé assorti d'un plan de remédiation. En 2026, l'exercice n'a plus rien de théorique : d'après le Verizon 2026 Data Breach Investigations Report, l'exploitation de vulnérabilités est devenue le premier vecteur d'accès initial des compromissions, devant l'abus d'identifiants. Ce guide détaille les types d'audit (architecture, configuration, tests d'intrusion), la méthode en six phases, les points de contrôle, les cas particuliers — réseau industriel, F5 BIG-IP, visioconférence, réseau domestique — et les livrables à exiger. Pour le volet offensif, il complète notre guide du pentest interne : méthodologie et livrables.
Résumé exécutif : un audit de sécurité réseau croise documents, configurations, entretiens et tests techniques pour mesurer l'écart entre le réseau réel et un référentiel reconnu. Il couvre l'architecture, la configuration des équipements et, si besoin, des tests d'intrusion, avec un périmètre écrit et une autorisation formelle. Les équipements de bordure exposés concentrent aujourd'hui le risque et doivent être examinés en priorité. Le livrable utile n'est pas une liste de failles, mais un plan d'action priorisé, daté et vérifiable.
Points clés de cet article :
- Rédigez un périmètre précis (sites, plages IP, équipements, liens tiers, exclusions) et une autorisation signée avant toute intervention technique.
- Commencez par l'inventaire et l'exposition des équipements de bordure : VPN, pare-feux, équilibreurs de charge et interfaces d'administration.
- Exigez une revue de configuration en plus des scans : la plupart des faiblesses réseau sont des choix de configuration, pas des CVE.
- Adaptez la méthode au contexte : approche passive en milieu industriel, mesures de qualité de service avant un déploiement de visioconférence.
- Demandez un rapport avec preuves, niveau de risque, responsable et échéance pour chaque constat, puis planifiez un audit de contrôle.
Audit réseau : définition, objectifs et périmètre
La question la plus fréquente des dirigeants reste simple : qu'est-ce qu'un audit de sécurité réseau, et en quoi diffère-t-il d'un scan de vulnérabilités ? Un scan automatisé liste des failles connues sur des adresses IP. Un audit réseau croise plusieurs sources de preuves — documents, configurations, entretiens et tests techniques — pour juger si le réseau dans son ensemble est cohérent avec les risques de l'organisation.
Audit de sécurité réseau : évaluation indépendante et documentée de l'architecture, de la configuration et de l'exploitation d'un réseau informatique, permettant de mesurer l'écart entre l'état constaté et un référentiel (politique interne, guides de l'ANSSI, ISO/IEC 27001, IEC 62443) et de produire un plan d'action priorisé.
Les objectifs d'un audit réseau informatique se répartissent en trois familles. La première est la sécurité : réduire la surface d'attaque, empêcher les déplacements latéraux et protéger les interfaces d'administration. La deuxième est la conformité : démontrer à un client, à un assureur ou à un régulateur que des contrôles existent et fonctionnent. La troisième est la résilience : vérifier la redondance, la capacité et la qualité de service des flux critiques.
Le périmètre doit être écrit noir sur blanc avant toute intervention. Il précise les sites, les plages d'adresses, les équipements (cœur de réseau, accès, Wi-Fi, VPN, équilibreurs de charge, pare-feux), les environnements cloud interconnectés et les exclusions. Un périmètre flou produit un rapport flou : soit l'auditeur passe à côté d'un lien de secours oublié vers un prestataire, soit il teste un équipement qui n'appartient pas au client.
Côté référentiels, la norme ISO/IEC 27001:2022 consacre plusieurs mesures de son annexe A au réseau, notamment la sécurité des réseaux (8.20), la sécurité des services réseau (8.21) et le cloisonnement des réseaux (8.22). La directive européenne NIS 2 demande, de son côté, des politiques permettant d'évaluer l'efficacité des mesures de gestion des risques. Un audit réseau régulier constitue l'une des preuves les plus concrètes de cette évaluation.
Pourquoi un audit réseau est prioritaire en 2026
Pendant des années, l'hameçonnage et le vol d'identifiants dominaient les statistiques d'intrusion. La tendance s'est inversée : les attaquants ciblent désormais directement les équipements exposés, comme les passerelles VPN, les pare-feux et les équilibreurs de charge. Une seule faille sur ces boîtiers ouvre la porte du réseau interne sans avoir à tromper le moindre utilisateur, ni à contourner l'authentification multifacteur.
31 % des compromissions dont le vecteur d'accès initial est connu (hors erreurs et abus internes) ont débuté par l'exploitation d'une vulnérabilité selon le Verizon 2026 Data Breach Investigations Report (publié en mai 2026, incidents survenus entre novembre 2024 et octobre 2025), contre 20 % dans l'édition 2025. Le même rapport indique que seules 26 % des vulnérabilités du catalogue CISA KEV ont été entièrement corrigées en 2025, avec un délai médian de 43 jours.
Ces chiffres ne signifient pas que les mots de passe ne comptent plus. Ils montrent qu'un réseau dont les équipements de bordure ne sont ni inventoriés, ni à jour, ni surveillés offre aujourd'hui le chemin le plus court vers une compromission. Un audit réseau objective précisément ce risque : quels équipements sont exposés, dans quelle version, avec quelle interface d'administration, et qui surveille réellement leurs journaux.
Les groupes étatiques suivent la même logique ; notre analyse des équipements réseau ciblés en priorité par les APT en 2026 détaille les campagnes visant les VPN et les pare-feux. Pour une PME, le constat se transpose à une autre échelle : un routeur oublié, une box professionnelle jamais mise à jour ou une interface web d'administration ouverte suffisent à un opérateur de rançongiciel.
D'autres déclencheurs justifient un audit : une fusion, un déménagement, une migration vers le cloud, le renouvellement du cœur de réseau, une exigence contractuelle d'un grand donneur d'ordre, une démarche de certification ISO/IEC 27001 ou l'entrée dans le champ de NIS 2. Dans chacun de ces cas, l'audit fournit une photographie datée qui sert ensuite de référence pour mesurer objectivement les progrès accomplis.
Les types d'audit de sécurité réseau et leurs livrables
Le terme recouvre plusieurs prestations distinctes qui ne répondent pas à la même question. Le référentiel PASSI de l'ANSSI, en version 2.2, liste cinq activités qualifiables : audit d'architecture, audit de configuration, audit de code source, tests d'intrusion et audit organisationnel et physique. Pour un réseau, l'audit d'architecture, l'audit de configuration et les tests d'intrusion forment le socle, l'audit organisationnel complétant utilement l'ensemble.
Audit d'architecture
L'audit d'architecture examine la conception : découpage en zones, position des pare-feux, chemins d'administration, redondance, interconnexions avec les partenaires et le cloud. Il s'appuie sur les schémas, les matrices de flux et des entretiens avec les équipes réseau. Sa question centrale est la suivante : si un poste utilisateur est compromis, jusqu'où l'attaquant peut-il aller sans franchir un point de contrôle ?
Audit de configuration
L'audit de configuration relit, équipement par équipement, les paramètres effectivement appliqués : règles de filtrage, protocoles d'administration, comptes locaux, journalisation, versions logicielles, durcissement des services. Il compare chaque configuration à un référentiel de sécurité (guides de l'ANSSI, recommandations du constructeur, benchmarks CIS) et identifie les écarts. C'est souvent la partie la plus rentable d'un audit réseau.
Tests d'intrusion réseau
Les tests d'intrusion simulent un attaquant, depuis Internet ou depuis une prise réseau interne, pour démontrer l'exploitabilité réelle des faiblesses. Ils valident ou infirment les hypothèses des deux audits précédents. Notre guide Red Team du pentest réseau interne décrit la méthodologie détaillée, les scénarios typiques et les précautions à prendre en production.
Audit de performance et de disponibilité
Moins orienté sécurité, l'audit de performance mesure la latence, la gigue, les pertes de paquets, la saturation des liens et la qualité de service. Il devient indispensable avant un projet de téléphonie sur IP ou de visioconférence. Bien mené, il révèle aussi des faiblesses de sécurité, par exemple un trafic inattendu qui sature un lien ou un équipement saturé qui désactive ses inspections.
| Type d'audit | Question posée | Méthode principale | Livrable attendu |
|---|---|---|---|
| Architecture | Le découpage du réseau limite-t-il la propagation d'une attaque ? | Analyse documentaire, entretiens, matrice de flux | Schéma commenté, écarts de conception, cible d'architecture |
| Configuration | Les équipements sont-ils durcis et à jour ? | Extraction et revue des configurations, outils d'analyse | Écarts par équipement avec extraits de configuration |
| Test d'intrusion | Un attaquant peut-il réellement exploiter ces faiblesses ? | Tests techniques autorisés, internes ou externes | Scénarios d'attaque, preuves, recommandations |
| Performance et QoS | Le réseau supporte-t-il les flux temps réel et la charge ? | Mesures de latence, gigue, pertes, capacité | Mesures par site, goulets d'étranglement, réglages QoS |
| Organisationnel | Le réseau est-il exploité selon des processus maîtrisés ? | Entretiens, revue des procédures et des changements | Écarts de gouvernance, rôles, processus à formaliser |
Méthodologie d'un audit réseau en six phases
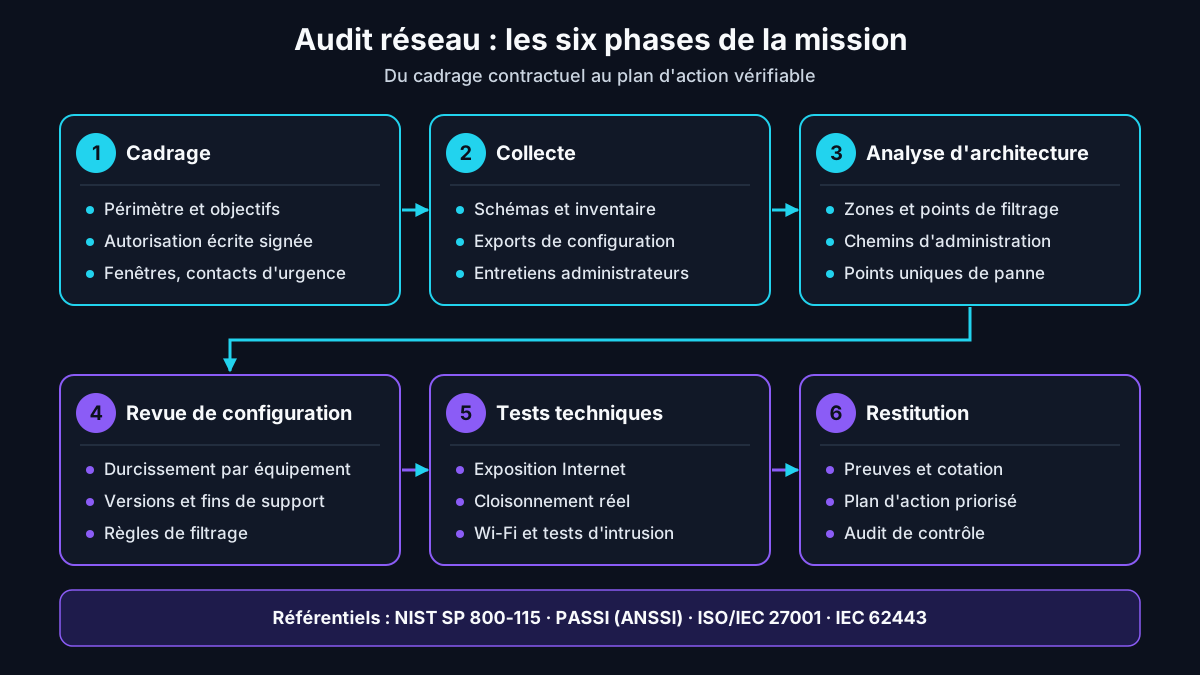
Le guide NIST SP 800-115, publié en 2008 mais toujours cité comme référence, aide à planifier les tests de sécurité, à analyser les résultats et à élaborer des stratégies de remédiation. Il classe les techniques en trois familles : revue documentaire et de configuration, identification et analyse des cibles, puis validation des vulnérabilités. La méthode suivante, en six phases, applique ce découpage à l'audit réseau.
- Cadrage : objectifs, périmètre, contraintes de production, fenêtres de tests, contacts d'urgence et autorisation écrite du propriétaire des systèmes.
- Collecte : schémas, inventaire, matrices de flux, exports de configuration, politiques de sécurité et entretiens avec les administrateurs.
- Analyse d'architecture : zones de confiance, points de filtrage, chemins d'administration, dépendances et points uniques de défaillance.
- Revue de configuration : comparaison de chaque équipement à un référentiel de durcissement et contrôle des versions logicielles et des fins de support.
- Tests techniques : découverte des services exposés, vérification du cloisonnement réel, tests Wi-Fi et, si prévu, tests d'intrusion ciblés.
- Restitution : rapport avec preuves, cotation des risques, plan d'action priorisé et présentation aux équipes techniques puis à la direction.
Le point de vue des tests compte autant que leur liste. Un test externe montre ce qu'un attaquant voit depuis Internet ; un test interne simule un poste compromis ou un intervenant malveillant branché sur une prise. Un audit complet combine les deux, car la plupart des compromissions graves commencent à l'extérieur puis exploitent l'absence de cloisonnement à l'intérieur du réseau.
La phase de collecte conditionne la qualité de toute la suite. Lorsqu'un client ne peut fournir ni schéma à jour ni inventaire, l'auditeur doit reconstituer la topologie, ce qui consomme du temps et laisse des zones d'ombre. Ce constat est déjà un résultat d'audit : un réseau non documenté est un réseau dont on ne maîtrise ni l'exposition, ni les dépendances, ni le plan de reprise.
Points de contrôle d'un audit réseau informatique
Quel que soit le secteur, un auditeur expérimenté vérifie un socle de points qui concentrent la majorité des risques. Ces contrôles s'appliquent aussi bien à un réseau de cinquante postes qu'à un réseau multisite de plusieurs milliers d'équipements ; seule la profondeur d'échantillonnage change. Ils correspondent aux faiblesses les plus souvent exploitées lors des intrusions réelles.
- Exposition Internet : services publiés, interfaces d'administration joignables, VPN, accès de télémaintenance, enregistrements DNS oubliés.
- Cloisonnement : séparation entre postes, serveurs, administration, invités, téléphonie, objets connectés et environnements industriels.
- Administration : réseau d'administration dédié, protocoles chiffrés (SSH, HTTPS), authentification centralisée et multifacteur, comptes nominatifs.
- Versions et fins de support : firmware à jour, absence d'équipements obsolètes exposés, processus de veille sur les avis de sécurité.
- Protocoles hérités : Telnet, SNMP v1 ou v2c avec communautés par défaut, LLMNR, NBT-NS et services d'administration HTTP non chiffrés.
- Protections de couche 2 : DHCP snooping, Dynamic ARP Inspection, sécurité des ports, contrôle d'accès réseau 802.1X.
- Wi-Fi : WPA2-Entreprise ou WPA3, isolation du réseau invité, détection des points d'accès illégitimes.
- Journalisation : centralisation des journaux, synchronisation horaire, conservation et supervision effective des alertes.
Revue de configuration : exemples de contrôles automatisables
Une partie de la revue de configuration peut être automatisée pour couvrir l'ensemble du parc, puis complétée par une lecture manuelle des équipements critiques. Les commandes ci-dessous illustrent deux contrôles défensifs courants : rechercher des paramètres à risque dans des exports de configuration d'équipements Cisco IOS, et comparer l'exposition mesurée d'un mois sur l'autre sur un périmètre autorisé.
grep -nE "transport input (telnet|all)|snmp-server community (public|private)|^ip http server|^enable password" configs/*.cfg

sudo nmap -sS -sV --top-ports 1000 -T3 -iL perimetre_autorise.txt -oX expo-2026-11.xml
ndiff expo-2026-10.xml expo-2026-11.xml > ecarts-exposition.txt
La première ligne repère l'administration en Telnet, les communautés SNMP par défaut, le serveur HTTP d'administration non chiffré et les mots de passe enable faiblement protégés. Les deux suivantes produisent un instantané des services exposés puis, grâce à l'utilitaire ndiff fourni avec Nmap, la liste des ports apparus ou disparus depuis l'instantané précédent. Pour des parcs importants, des outils d'analyse comme Batfish modélisent les configurations et vérifient les règles de cloisonnement sans toucher au réseau de production.
Cadre légal : les scans et tests décrits dans cet article ne doivent être réalisés que sur des systèmes dont vous êtes propriétaire ou pour lesquels vous disposez d'une autorisation écrite précisant le périmètre et les dates. En France, l'accès ou le maintien frauduleux dans un système de traitement automatisé de données est sanctionné par l'article 323-1 du Code pénal, même sans intention de nuire.
Environnement de test : les contrôles présentés ont été préparés dans un laboratoire isolé, sans connexion aux réseaux de clients : Debian 13 comme poste d'audit avec Nmap et Wireshark, une maquette GNS3 de routeurs et commutateurs virtuels à configuration volontairement faible, un pare-feu OPNsense entre une zone utilisateurs et une zone serveurs, et une instance d'évaluation de BIG-IP Virtual Edition pour la revue de durcissement d'un équilibreur de charge.
Les attaques d'interception sur le réseau local restent un classique des tests internes, car beaucoup de réseaux d'entreprise n'activent toujours pas les protections de couche 2. Notre article sur Ettercap et Bettercap en pentest réseau explique comment ces démonstrations sont menées en cadre autorisé et, surtout, quelles contre-mesures les neutralisent : Dynamic ARP Inspection, DHCP snooping, désactivation de LLMNR et signature SMB.
Audit réseau entreprise : PME, ETI et sites multiples
Dans une PME, l'audit réseau entreprise porte souvent sur un périmètre restreint : une box ou un pare-feu, quelques commutateurs, un Wi-Fi, un serveur de fichiers et des accès distants. Les constats les plus utiles y sont fréquemment organisationnels : prestataire informatique disposant d'un accès permanent non tracé, mot de passe d'administration partagé, absence de sauvegarde hors ligne ou pare-feu installé mais jamais mis à jour.
Dans une ETI ou un groupe multisite, la complexité vient des interconnexions : liens SD-WAN ou MPLS, VPN entre sites, filiales acquises avec leur propre annuaire, accès de prestataires et de partenaires. L'audit doit alors vérifier que le cloisonnement est cohérent d'un site à l'autre, qu'aucune filiale ne constitue un point d'entrée moins protégé et que l'administration reste centralisée, journalisée et réservée à des postes dédiés.
Pour une entreprise qui recherche un audit système et réseau informatique à Paris ou en région, la localisation du prestataire compte moins que sa capacité à intervenir sur site pour les phases qui l'exigent : tests Wi-Fi, branchement sur une prise interne, observation des locaux techniques. Le reste — revue de configuration, analyse d'architecture, tests externes — se mène efficacement à distance, avec des échanges sécurisés pour transmettre les exports de configuration.
L'audit réseau s'inscrit idéalement dans une démarche plus large couvrant aussi les postes, l'annuaire, la messagerie et les sauvegardes. Notre guide de l'audit de sécurité informatique pour PME et ETI explique comment articuler ces volets, définir un budget proportionné et prioriser les chantiers lorsque les ressources internes sont limitées.
Audit réseau industriel : protéger l'OT sans arrêter la production
Un audit réseau industriel porte sur les technologies opérationnelles (OT) : automates, systèmes de supervision SCADA, postes d'ingénierie, réseaux de terrain. Le guide NIST SP 800-82 révision 3, publié en septembre 2023, rappelle que ces systèmes ont des exigences propres de performance, de fiabilité et de sûreté. Une révision 4 est en consultation publique jusqu'au 30 novembre 2026.
La première règle est la prudence. Un scan actif agressif peut perturber un automate ancien ou saturer un réseau de terrain conçu pour des échanges déterministes. L'auditeur privilégie donc les méthodes passives : capture du trafic via un port miroir ou une sonde TAP, analyse des protocoles industriels observés, revue documentaire des configurations, et tests actifs uniquement sur des équipements de recette ou pendant des arrêts planifiés.
La norme IEC 62443 structure l'analyse autour des zones et des conduits : chaque zone regroupe des actifs de même niveau de sécurité, chaque conduit décrit et contrôle les flux entre zones. Le modèle Purdue, qui empile les niveaux du terrain jusqu'au système d'information de gestion, sert de grille de lecture. L'auditeur vérifie qu'aucun flux direct ne relie la bureautique aux automates sans passer par une zone démilitarisée industrielle.
Les constats récurrents d'un audit OT concernent la télémaintenance des fournisseurs, souvent ouverte en permanence, les postes d'ingénierie partagés et non mis à jour, et les protocoles comme Modbus/TCP, qui n'intègrent nativement aucune authentification. Les recommandations privilégient des mesures compensatoires réalistes : filtrage strict, accès distant contrôlé et tracé, détection d'anomalies sur les flux, plutôt qu'un remplacement immédiat des automates.
Audit réseau par un spécialiste F5 BIG-IP
Les équilibreurs de charge et contrôleurs de livraison d'applications occupent une position critique : ils terminent les sessions TLS, publient les applications, portent parfois le pare-feu applicatif web et l'authentification des accès distants. Un audit réseau par un spécialiste F5 BIG-IP se justifie dès que ces boîtiers publient des applications sensibles, car leur configuration est riche, spécifique et rarement relue de bout en bout.
Le contexte récent renforce cette exigence. Le 15 octobre 2025, la CISA a publié la directive d'urgence ED 26-01 après qu'un acteur lié à un État a dérobé chez F5 une partie du code source de BIG-IP et des informations sur des vulnérabilités. La directive imposait aux agences fédérales américaines d'inventorier leurs équipements, de vérifier l'exposition des interfaces d'administration, d'appliquer les mises à jour et de déconnecter les boîtiers exposés en fin de support.
Ces mesures constituent une bonne grille d'audit pour toute organisation, même hors des États-Unis. Le spécialiste vérifie la version de TMOS ou de F5OS et sa date de fin de support, l'isolement du port d'administration dans un réseau dédié, le paramètre Port Lockdown des adresses self IP, les comptes locaux et l'authentification distante, les iRules personnalisées, les profils TLS, le mode de blocage du pare-feu applicatif et l'envoi des journaux vers le SIEM.
F5 propose en outre des contrôles de durcissement automatisés dans son outil de diagnostic iHealth, utiles comme point de départ mais insuffisants seuls. L'analyse humaine reste nécessaire pour juger la logique des iRules, la cohérence entre les règles du pare-feu amont et les services virtuels publiés, ainsi que la gestion des certificats et des clés privées stockés sur l'équipement.
Audit réseau avant déploiement de visioconférence
La voix et la vidéo en temps réel sont sensibles à trois paramètres : la latence, la gigue et la perte de paquets. Un réseau qui convient à la messagerie et à la navigation peut produire des appels hachés, des voix robotiques ou des coupures dès qu'une salle de réunion entière passe en vidéo. Un audit réseau avant déploiement de visioconférence évite de découvrir ces limites devant un client ou lors d'un comité de direction.
Pour Microsoft Teams, la documentation Préparer le réseau de votre organisation pour Teams recommande notamment un VPN en tunnel segmenté afin que le trafic Teams ne transite pas par le VPN, une qualité de service sur tous les segments du réseau géré, un Wi-Fi optimisé pour le temps réel et un pool de traduction d'adresses suffisamment dimensionné pour éviter l'épuisement des ports.
La même page indique que Teams peut délivrer de la vidéo HD avec moins de 1,5 Mbit/s et précise des débits recommandés par point de terminaison, par exemple 2 500 kbit/s montants et 4 000 kbit/s descendants pour la vidéo en réunion. L'audit compare ces besoins aux capacités réelles de chaque site, mesure les flux aux heures de pointe et vérifie les chemins empruntés jusqu'aux points d'entrée du service.
Le volet sécurité ne doit pas être oublié. Le tunnel segmenté fait sortir une partie du trafic hors du VPN, donc hors de l'inspection centrale : la décision doit être documentée et limitée aux plages officielles de l'éditeur. L'audit vérifie aussi que les règles de pare-feu ouvertes pour les flux UDP restent restreintes aux destinations nécessaires et que les équipements de salle de réunion sont cloisonnés et mis à jour.
Audit réseau maison : vérifier sa box et son Wi-Fi
Avec le télétravail, le réseau domestique est devenu une extension de fait du réseau de l'entreprise. Un audit réseau maison n'exige ni prestataire ni outil coûteux : il s'agit d'une vérification méthodique de la box, du Wi-Fi et des appareils connectés. Une demi-heure suffit généralement pour corriger les réglages les plus risqués et réduire nettement l'exposition du foyer.
- Changer le mot de passe d'administration de la box et vérifier que ses mises à jour s'appliquent automatiquement.
- Activer WPA3, ou WPA2 à défaut, avec une phrase de passe longue, et désactiver le WPS.
- Désactiver l'UPnP et supprimer les redirections de ports qui ne sont plus utilisées.
- Placer les objets connectés et les appareils des invités sur un réseau Wi-Fi séparé.
- Recenser les appareils connectés dans l'interface de la box et supprimer ceux que l'on ne reconnaît pas.
Pour l'entreprise, la bonne pratique consiste à ne pas faire reposer la sécurité sur ce réseau domestique. Le poste professionnel doit être durci, chiffré, protégé par un EDR et relié aux ressources internes par un accès authentifié avec facteur fort. L'audit du réseau de l'entreprise vérifie donc aussi la politique d'accès distant : qui peut se connecter, depuis quel équipement et avec quels contrôles de conformité.
Cloud, Kubernetes et réseaux hybrides : élargir le périmètre
Un audit réseau limité aux équipements physiques passe aujourd'hui à côté d'une partie de l'exposition. Dans le cloud, le filtrage repose sur des groupes de sécurité, des listes de contrôle d'accès, des appairages de réseaux virtuels et des points de terminaison privés. Une règle trop permissive sur un groupe de sécurité expose un service aussi sûrement qu'une redirection de port sur un pare-feu physique.
L'auditeur cartographie donc les liens entre le réseau sur site et les environnements cloud : VPN site à site, liaisons dédiées, comptes d'administration fédérés. Notre méthodologie de pentest cloud AWS, Azure et GCP détaille les contrôles propres à chaque fournisseur, notamment la revue des groupes de sécurité et des chemins de sortie vers Internet.
Les clusters Kubernetes ajoutent une couche réseau supplémentaire. Par défaut, les pods d'un cluster peuvent généralement communiquer entre eux tant qu'aucune politique réseau ne restreint ces flux. Notre article consacré au pentest Kubernetes, entre mauvaises configurations, RBAC et escalade montre comment l'absence de NetworkPolicy et l'exposition de l'API du cluster transforment une compromission ponctuelle en prise de contrôle complète.
Livrables d'un audit réseau et plan de remédiation
Le rapport d'audit doit servir deux publics. La synthèse managériale, en deux ou trois pages, présente le niveau de risque global, les constats majeurs et les décisions attendues de la direction. La partie technique détaille chaque constat avec sa preuve, son impact, sa probabilité d'exploitation, la recommandation associée et un critère de vérification permettant de contrôler la correction.
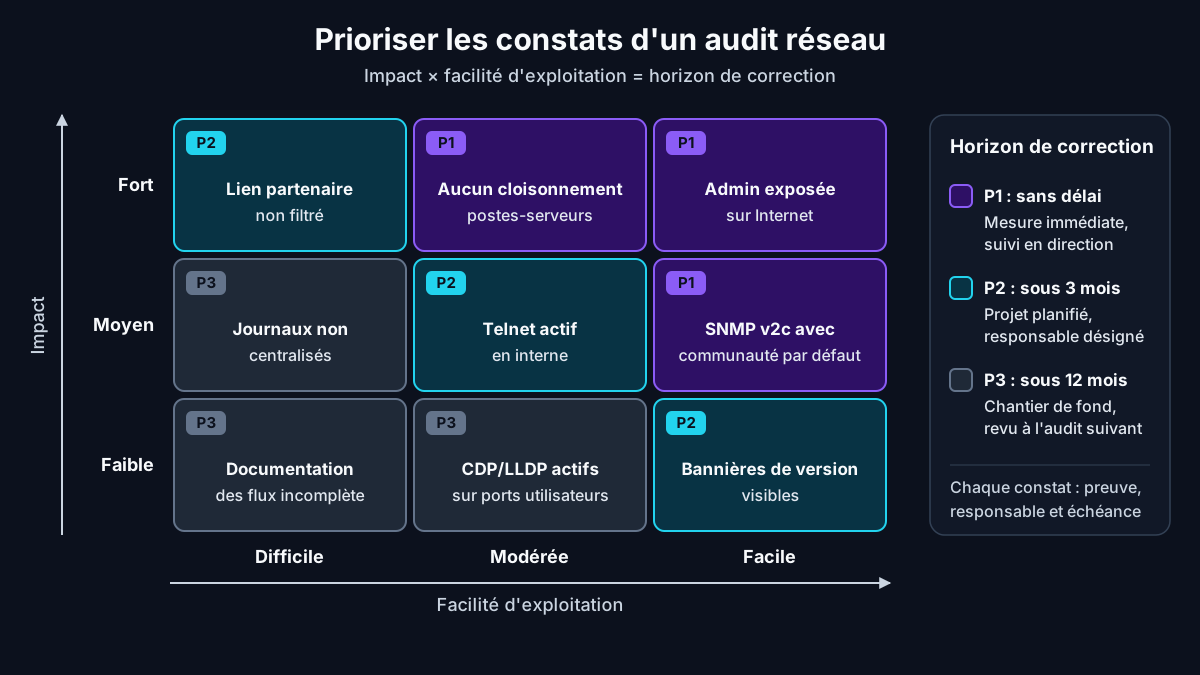
La priorisation est le cœur du livrable. Une interface d'administration exposée sur Internet ou un VPN en fin de support appellent une correction immédiate, tandis que l'absence de documentation des flux relève d'un chantier de fond. Classer chaque constat selon son impact et sa facilité d'exploitation permet de bâtir un plan d'action réaliste, découpé en mesures immédiates, à trois mois et à douze mois.
Conseil d'expert : exigez que chaque constat soit accompagné d'une preuve rejouable (extrait de configuration, capture, commande) et d'un critère de vérification. Vous pourrez ainsi confier à vos équipes la correction, puis commander un audit de contrôle court et ciblé, au lieu de refaire l'audit complet pour savoir si les failles ont réellement disparu.
Retour terrain : Cas typique rencontré en mission — dans une ETI multisite, l'audit met régulièrement au jour des interfaces d'administration joignables depuis Internet et des filiales reliées en réseau plat, sans filtrage entre sites. Les premières se ferment en quelques jours dès que la direction acte la priorité ; le cloisonnement entre filiales exige plusieurs mois de cartographie des flux. Je recommande de distinguer explicitement ces horizons dans le plan d'action.
Le plan de remédiation doit enfin désigner un responsable et une échéance pour chaque action, puis être suivi en comité. Un rapport d'audit sans plan d'action suivi ne réduit aucun risque : il documente seulement des faiblesses connues, ce qui peut même devenir un élément défavorable en cas d'incident, face à un assureur ou à un régulateur.
Choisir un prestataire d'audit de sécurité réseau
La qualification PASSI délivrée par l'ANSSI apporte des garanties sur l'impartialité et la compétence du prestataire, ainsi que sur sa capacité à protéger les informations de l'audit. L'ANSSI a annoncé fin novembre 2024 la version 2.2 du référentiel, qui introduit deux niveaux de qualification, élevé et substantiel. Elle est exigée dans certains contextes réglementaires et reste un bon signal de maturité, même lorsqu'elle n'est pas obligatoire.
Au-delà de la qualification, plusieurs critères permettent de comparer les offres. Demandez la méthodologie écrite, un exemple de rapport anonymisé, les profils et certifications des auditeurs qui interviendront réellement, la convention d'audit précisant périmètre, responsabilités et confidentialité, ainsi que les modalités de conservation et de destruction des données collectées. Vérifiez enfin l'indépendance : un intégrateur auditant le réseau qu'il a lui-même conçu est en conflit d'intérêts.
La durée et le budget dépendent du nombre de sites, du volume d'équipements, de la profondeur de revue et de la présence de tests d'intrusion. Un devis sérieux détaille les jours par phase et les livrables associés. Méfiez-vous des offres forfaitaires très basses qui se résument à un scan automatisé rebaptisé audit : un scan n'analyse ni l'architecture, ni la logique de filtrage, ni l'administration.
Retour terrain : Cas typique rencontré en mission — je reçois souvent, en début d'audit, un rapport précédent qui n'est qu'un export de scanner : une longue liste de vulnérabilités triées par score générique, sans lien avec l'architecture, que personne n'a exploitée. Un rapport utile regroupe les constats par cause racine, écarte les faux positifs, relie les faiblesses en chemins d'attaque et formule des recommandations applicables aux équipements réellement en place.
À lire aussi : l'audit des règles de pare-feu ; la revue de la segmentation et de la DMZ ; les principes d'audit de l'ISO 19011.
Questions fréquentes
Qu'est-ce qu'un audit de sécurité réseau ?
Un audit de sécurité réseau est une évaluation indépendante de l'architecture, de la configuration et de l'exploitation d'un réseau informatique. L'auditeur étudie les schémas et la segmentation, relit la configuration des pare-feux, routeurs, commutateurs, bornes Wi-Fi et accès distants, puis vérifie par des tests techniques autorisés ce qu'un attaquant pourrait réellement atteindre. Les constats sont comparés à un référentiel reconnu, comme les guides de l'ANSSI, la norme ISO/IEC 27001 ou la norme IEC 62443 en milieu industriel. Le résultat est un rapport qui hiérarchise les risques, fournit des preuves pour chaque constat et propose un plan d'action daté. Contrairement à un simple scan de vulnérabilités, l'audit juge la cohérence de l'ensemble du réseau.
Combien de temps dure un audit réseau ?
La durée dépend du périmètre et de la profondeur demandée. Pour une PME mono-site, un audit d'architecture et de configuration se compte généralement en jours, rapport compris. Pour un groupe multisite intégrant des environnements cloud, des équilibreurs de charge ou des réseaux industriels, il faut plutôt raisonner en semaines, car la collecte documentaire, les entretiens et l'échantillonnage des équipements prennent du temps. L'ajout de tests d'intrusion internes et externes allonge la mission. Un prestataire sérieux détaille dans son devis le nombre de jours par phase : cadrage, collecte, analyse, tests et restitution. La qualité de la documentation fournie par le client influence fortement la durée totale de l'intervention.
Quelle différence entre un audit réseau et un test d'intrusion ?
L'audit réseau évalue la conception et la configuration du réseau de manière exhaustive : il examine les schémas, les règles de filtrage, l'administration, les versions logicielles et la journalisation, en s'appuyant sur des documents, des exports de configuration et des entretiens. Le test d'intrusion adopte le point de vue d'un attaquant et cherche à démontrer qu'une faiblesse est réellement exploitable, jusqu'à quel niveau d'accès. Les deux sont complémentaires. L'audit trouve des écarts que le test ne rencontrera pas forcément, tandis que le test prouve l'impact concret d'un enchaînement de faiblesses. Le référentiel PASSI de l'ANSSI les traite d'ailleurs comme deux activités distinctes, qualifiables séparément.
Un audit réseau peut-il perturber la production ?
Une revue documentaire et une revue de configuration ne présentent pratiquement aucun risque pour la production, puisqu'elles portent sur des exports et des documents. Les tests actifs, eux, peuvent ralentir un équipement fragile ou déclencher des alertes de sécurité. Pour les maîtriser, l'auditeur fixe avec le client des fenêtres de tests, un rythme de scan modéré, des exclusions explicites et des contacts d'urgence joignables pendant toute la durée de l'intervention. En environnement industriel, il privilégie l'écoute passive du trafic et réserve les tests actifs aux équipements de recette ou aux arrêts planifiés. Une convention d'audit claire précise ces règles avant le premier test.
À quelle fréquence faut-il réaliser un audit réseau ?
Un rythme annuel constitue une base raisonnable pour la plupart des organisations, complété par un audit ciblé après chaque changement majeur : migration vers le cloud, renouvellement du cœur de réseau, fusion, ouverture d'un site ou publication d'une nouvelle application sur Internet. Entre deux audits, une surveillance continue de l'exposition externe et une veille sur les avis de sécurité des équipements de bordure permettent de réagir rapidement aux vulnérabilités critiques. Les organisations soumises à NIS 2 ou à des exigences contractuelles fortes peuvent devoir justifier une fréquence plus élevée. L'important est de suivre les écarts d'un audit à l'autre pour mesurer les progrès.
Conclusion
Un audit réseau utile ne se résume ni à un scan, ni à un schéma : il confronte l'architecture, la configuration et l'exploitation du réseau à un référentiel, puis transforme les écarts en décisions. En 2026, avec des équipements de bordure devenus la cible favorite des attaquants, l'inventaire et le durcissement de ces boîtiers sont la première priorité, qu'il s'agisse d'un VPN, d'un pare-feu ou d'un BIG-IP.
Commencez par ce que voit un attaquant depuis Internet, puis vérifiez ce qu'il pourrait atteindre depuis l'intérieur. Pour aller plus loin sur la démonstration d'impact, notre méthodologie de pentest interne et ses livrables prolonge naturellement cette démarche.
Faire auditer votre réseau par un expert
Ayi NEDJIMI, consultant et pentester certifié OSCP et CRTO, réalise des audits d'architecture, de configuration et des tests d'intrusion réseau, avec un rapport priorisé et un plan d'action concret.
Demander un audit réseauÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
Consultant Cybersécurité PME France : Missions, Tarifs
Consultant cybersécurité PME France : missions, tarifs (5 000 à 25 000 €), différence avec RSSI externalisé, critères de choix, ROI et guide de préparation NIS2 2026.
RSSI externalisé en PME : missions, tarifs et critères de choix
RSSI externalisé PME : missions, tarifs réels (1 500 à 8 000 €/mois), critères de choix du prestataire, comparatif RSSI interne vs externalisé et ROI pour les PME soumises à NIS2.
Audit Cybersécurité PME 2026 : Coût, Méthode et Aides Disponibles
Guide complet de l'audit cybersécurité pour PME : types d'audits, méthodologie étape par étape, livrables attendus, coûts 2026 et aides ANSSI/Bpifrance. Pour dirigeants et DSI.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire