






Fonctionnement, limites et confidentialité des services de scan antivirus en ligne : ce que voit VirusTotal, ce qu'il rate et comment l'utiliser sans fuite de données.
Un scan antivirus en ligne consiste à envoyer un fichier, une adresse web ou une empreinte cryptographique (hash) à un service web qui le soumet à plusieurs moteurs de détection et renvoie un rapport en quelques minutes. C'est un moyen rapide d'obtenir un second avis sur une pièce jointe douteuse ou un exécutable téléchargé, mais il ne remplace ni l'antivirus installé, ni l'examen complet du poste : le service ne voit que ce que vous lui transmettez. Surtout, le fichier envoyé quitte votre contrôle et peut être partagé avec des éditeurs de sécurité et des clients payants. En 2026, VirusTotal, Jotti's malware scan ou MetaDefender Cloud restent des références, à condition de savoir lire leurs verdicts et de ne jamais y déposer un document confidentiel. Pour industrialiser ces vérifications dans un SOC, consultez notre guide pour automatiser l'analyse des menaces avec l'API VirusTotal ; ce dossier se concentre sur le fonctionnement, les limites et le bon usage au quotidien.
Résumé exécutif : Les services d'analyse antivirus en ligne agrègent des dizaines de moteurs et d'outils pour qualifier un fichier ou une URL, ce qui en fait un excellent outil de tri. Leur verdict reste partiel : pas de contexte d'exécution, pas d'inspection de la mémoire, détection dépendante des signatures et des heuristiques des partenaires. Le principal risque concerne la confidentialité, car les fichiers déposés sur les offres publiques alimentent un corpus consultable par des tiers. La bonne pratique consiste à chercher d'abord l'empreinte, à ne téléverser que des fichiers partageables et à réserver les contenus sensibles à une analyse locale ou privée.
Points clés de cet article :
- Commencez toujours par rechercher l'empreinte SHA-256 du fichier : vous obtenez son historique sans transmettre son contenu.
- Ne téléversez jamais un document interne, un contrat, un export de données ou un code source sur une offre publique.
- Un résultat sans détection ne prouve pas l'innocuité d'un fichier ; quelques détections isolées ne prouvent pas sa malveillance.
- Aucun site web ne peut analyser tout votre disque sans exécutable local : une page qui l'affirme relève de l'arnaque.
- En entreprise, encadrez l'usage dans la charte informatique et privilégiez l'API par empreinte, le scan privé ou une sandbox interne.
Qu'est-ce qu'un scan antivirus en ligne ?
Un service de scan en ligne est une plateforme web qui reçoit un objet à analyser et le confie à une batterie de moteurs antivirus et d'outils de caractérisation hébergés côté serveur. L'utilisateur n'installe rien : il dépose un fichier depuis son navigateur, colle une URL ou saisit une empreinte. Le service renvoie un rapport listant, moteur par moteur, le verdict obtenu et le nom de la menace éventuellement reconnue.
Scan antivirus en ligne : service web d'analyse multi-moteurs permettant de soumettre un fichier, une URL ou une empreinte cryptographique à plusieurs antivirus hébergés à distance, afin d'obtenir un second avis sur son caractère malveillant sans installer de logiciel sur le poste.
Deux familles de services à ne pas confondre
La première famille regroupe les plateformes d'agrégation, accessibles depuis un simple navigateur : VirusTotal, Jotti's malware scan ou MetaDefender Cloud analysent l'objet que vous leur envoyez. La seconde rassemble les outils de désinfection ponctuelle proposés par les éditeurs, comme Microsoft Safety Scanner ou ESET Online Scanner : présentés comme « en ligne », ils reposent en réalité sur un exécutable téléchargé qui inspecte le disque localement.
Cette distinction change tout. Les plateformes d'agrégation jugent un objet isolé et ne savent rien de l'état de votre machine. Les outils des éditeurs examinent le système, mais avec un seul moteur et après exécution d'un programme sur le poste. Choisir le mauvais outil conduit soit à une fausse impression de sécurité, soit à exposer un fichier qui n'aurait jamais dû sortir du réseau de l'entreprise.
Ce que le navigateur peut et ne peut pas faire
Pour des raisons de sécurité, une page web n'a pas accès au système de fichiers de l'ordinateur : elle ne lit que les fichiers explicitement sélectionnés par l'utilisateur dans une boîte de dialogue. Un antivirus scan en ligne purement web ne peut donc ni parcourir le disque, ni inspecter la mémoire vive, ni lister les processus actifs. Cette contrainte, imposée par le modèle de sécurité des navigateurs, offre la meilleure grille de lecture face aux promesses commerciales.
Comment fonctionne une analyse antivirus multi-moteurs
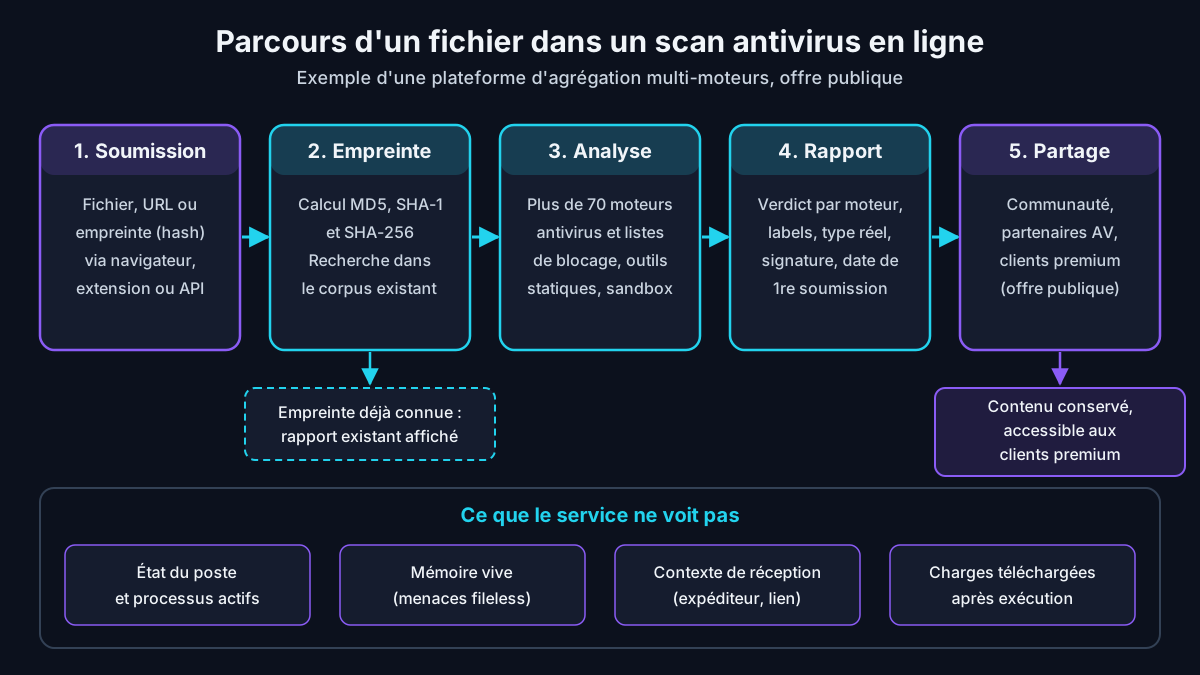
Le parcours d'un fichier soumis suit presque toujours les mêmes étapes. Le service calcule d'abord l'empreinte cryptographique du contenu (MD5, SHA-1 et SHA-256), puis vérifie s'il connaît déjà cet objet. Si c'est le cas, il affiche le dernier rapport existant et propose une nouvelle analyse ; sinon, il distribue le fichier aux moteurs partenaires et à des outils d'extraction de métadonnées.
Selon sa documentation « How it works », VirusTotal inspecte chaque élément avec plus de 70 antivirus et services de listes de blocage, complétés par de nombreux outils d'extraction de signaux. Les résultats de base sont communiqués à l'auteur de la soumission et aux partenaires examinateurs, qui s'en servent pour améliorer leurs propres produits. Les signatures sont actualisées au rythme des publications des éditeurs.
Signatures, heuristiques et apprentissage automatique
Chaque moteur combine plusieurs approches. Les signatures reconnaissent des séquences ou des empreintes de codes déjà répertoriés. Les heuristiques repèrent des structures suspectes : sections compressées, imports inhabituels, macros à exécution automatique. Les modèles d'apprentissage automatique attribuent un score de risque à partir de nombreuses caractéristiques statiques. Les plateformes ajoutent souvent des règles YARA communautaires et, pour certains fichiers, une exécution en bac à sable (sandbox).
Le rapport : verdicts, labels et métadonnées
Le rapport affiche, pour chaque moteur, un verdict et un label de détection comme « Trojan.GenericKD » ou « PUA.Bundler ». S'y ajoutent les métadonnées extraites : type réel du fichier, signature numérique de l'éditeur, date de compilation, ressources embarquées, adresses contactées lors d'une exécution éventuelle. La date de première soumission est précieuse : un installateur présenté comme officiel mais inconnu de la plateforme mérite davantage de prudence qu'un fichier vu des milliers de fois.
Scan antivirus en ligne gratuit sans téléchargement : ce qui est réellement possible
La recherche « scan antivirus en ligne gratuit sans téléchargement » traduit une attente légitime : vérifier un ordinateur sans installer de logiciel. La réponse technique est nuancée. Sans rien télécharger, vous pouvez analyser un fichier précis, une URL ou une empreinte. En revanche, l'examen complet d'un système exige un programme exécuté localement, même temporaire, car seul un code présent sur la machine peut lire le disque et la mémoire.
Ce qui fonctionne depuis un simple navigateur
- Soumettre un fichier suspect reçu par courriel ou téléchargé, dans la limite de taille fixée par le service.
- Vérifier la réputation d'une URL avant de cliquer, via un scanner d'adresses ou une plateforme multi-moteurs.
- Rechercher l'empreinte SHA-256 d'un fichier sans transmettre son contenu.
- Consulter l'historique d'un fichier : première soumission, noms observés, commentaires de la communauté.
Ce qui exige un outil local
Microsoft Safety Scanner, ESET Online Scanner ou les outils de démarrage hors ligne évitent d'installer un antivirus complet, mais restent des exécutables à télécharger depuis le site officiel de l'éditeur. Microsoft précise d'ailleurs que son scanner ponctuel ne remplace pas un antimalware doté d'une protection en temps réel. Ces solutions conviennent pour un second avis sur un poste au comportement anormal, jamais comme protection permanente.
Méfiez-vous des sites qui prétendent analyser votre ordinateur entier en un clic. Une page web ne peut pas accéder au disque : une animation de balayage suivie d'une liste de virus détectés est forcément simulée. Ce scénario constitue le point d'entrée classique des faux logiciels de sécurité, appelés scarewares, et de l'arnaque au faux support technique qui pousse la victime à appeler un prétendu technicien.
Matrice de choix : quelle vérification pour quelle situation
Les services se distinguent par leur périmètre d'analyse, leurs limites de taille et surtout leur politique de partage. Le tableau suivant ne remplace pas la lecture des conditions d'utilisation, qui évoluent : il aide à choisir la bonne vérification selon la situation et la sensibilité de l'objet. La règle constante consiste à considérer tout dépôt sur une offre gratuite comme une publication auprès de professionnels tiers.
| Situation | Sensibilité du contenu | Vérification recommandée | À éviter |
|---|---|---|---|
| Pièce jointe inattendue (facture, colis) envoyée par un inconnu | Faible : contenu produit par l'expéditeur | Recherche d'empreinte, puis téléversement sur une plateforme multi-moteurs | Ouvrir le fichier « pour voir » |
| Exécutable téléchargé hors du site officiel | Faible | Empreinte, contrôle de la signature numérique, analyse multi-moteurs | Se fier au verdict d'un seul moteur |
| Document interne ou client jugé suspect | Élevée : données personnelles ou secrets | Antivirus ou EDR local, scan privé ou sandbox interne | Tout téléversement sur une offre publique |
| Lien reçu par SMS ou courriel | Variable : jetons possibles dans l'adresse | Scanner d'URL après retrait des paramètres personnels | Soumettre un lien de réinitialisation ou de partage |
| Poste lent, fenêtres intempestives | Système entier | Analyse complète par l'antivirus installé, outil d'éditeur en complément | Sites promettant un scan intégral sans téléchargement |
| Échantillon issu d'un incident en cours | Élevée : renseigne l'attaquant | Analyse interne, partage contrôlé avec le CERT ou l'éditeur | Téléversement public avant confinement |
Principaux services de scan en ligne en 2026
VirusTotal, filiale de Google, reste la plateforme la plus utilisée par les analystes, avec une interface web, une API et une offre premium de recherche dans le corpus. Jotti's malware scan propose une interface plus simple, centrée sur les fichiers. MetaDefender Cloud, d'OPSWAT, associe le multi-scanning à des fonctions de désarmement de contenu. Hybrid Analysis met l'accent sur l'exécution en bac à sable et l'analyse comportementale.
Un antivirus scan en ligne gratuit suffit pour vérifier ponctuellement une pièce jointe venue de l'extérieur. Dès que le volume augmente, que l'automatisation devient nécessaire ou que les fichiers sont sensibles, les offres professionnelles, l'analyse privée ou une infrastructure interne deviennent indispensables. Le critère de choix principal n'est pas le nombre de moteurs, mais la maîtrise de ce qui advient du fichier après l'analyse.
Lire un rapport : verdict, faux positifs et faux négatifs
Le ratio affiché en tête du rapport, du type « 3/70 », est le réflexe de lecture le plus répandu et le plus trompeur. Il additionne des moteurs de qualité inégale, dont certains détectent des catégories larges comme les logiciels potentiellement indésirables. Un résultat sans détection ne prouve pas l'innocuité d'un fichier, surtout face à une menace récente, tandis qu'un score moyen peut signaler un outil d'administration légitime. Le contexte pèse davantage que le ratio.
Reconnaître un faux positif probable
- Les détections proviennent de moteurs peu connus, avec des labels génériques ou issus de l'apprentissage automatique.
- Le fichier porte une signature numérique valide d'un éditeur reconnu, cohérente avec son nom.
- L'empreinte est connue depuis longtemps et correspond à la version publiée sur le site officiel.
- Les détections disparaissent après une nouvelle analyse, signe qu'un éditeur a corrigé sa base.
Un faux positif se signale à l'éditeur concerné, généralement par un formulaire de soumission dédié. VirusTotal rappelle d'ailleurs que l'identification des faux positifs, c'est-à-dire d'éléments inoffensifs détectés à tort, fait partie des usages légitimes de la plateforme. Pour un développeur, cette démarche évite qu'un binaire interne soit bloqué chez les clients après une mise à jour.
Se méfier du faux négatif
Le faux négatif est plus dangereux : un fichier malveillant obtient zéro détection. Il survient quand le code est récent, ciblé ou fortement obfusqué, ou quand la charge utile n'est téléchargée qu'à l'exécution. Un document qui contient seulement un lien vers un second étage passe souvent sans alerte. Dans ce cas, seuls l'analyse comportementale, la télémétrie de l'EDR (Endpoint Detection and Response) et le contexte de réception permettent de trancher.
Conseil d'expert : lisez un rapport dans cet ordre : type réel du fichier, signature numérique, date de première soumission, noms de fichiers observés, puis seulement les détections. Un « PDF » qui est en réalité un exécutable, ou un installateur « officiel » apparu la veille, en dit souvent plus long que le ratio. Retour terrain : Cas typique rencontré en mission — lors d'une réponse à incident, une pièce jointe présentée comme une facture, sans aucune détection, s'avère être une archive contenant un raccourci qui lance PowerShell. Ce qui la trahit : une première soumission vieille de quelques heures, un expéditeur jamais vu, une double extension et une connexion sortante vers un domaine récemment enregistré, relevée par l'EDR. Le verdict naît de ce faisceau d'indices, jamais du score affiché.
Les limites techniques d'un scan antivirus en ligne
Même parfaitement utilisé, un service d'analyse en ligne présente des angles morts structurels. Il juge un objet hors de son environnement : sans le poste, l'utilisateur, le réseau ni la chaîne de livraison. Les attaquants le savent et conçoivent leurs charges pour franchir ce type de contrôle. Connaître ces limites évite de transformer un outil de tri en certificat de sécurité.
Évasion, obfuscation et charges différées
Les familles modernes chiffrent ou compressent leur code, technique répertoriée T1027 (Obfuscated Files or Information) dans MITRE ATT&CK, et vérifient si elles tournent dans une machine virtuelle avant d'agir (T1497, Virtualization/Sandbox Evasion). Notre dossier sur les techniques d'évasion de sandbox en 2026 détaille ces mécanismes, et celui consacré aux techniques d'anti-analyse des malwares explique comment les analystes les neutralisent.
Menaces sans fichier et compromission déjà installée
Un malware qui réside en mémoire, s'appuie sur PowerShell ou WMI et ne dépose aucun exécutable ne laisse rien à téléverser. Les attaques fileless et leur détection en mémoire exigent une investigation directement sur le poste. De même, si une machine est déjà compromise, l'attaquant peut avoir désactivé l'antivirus local : un verdict propre sur un fichier isolé ne dit rien de l'état du système.
Contraintes pratiques : taille, archives et délai
- Les fichiers volumineux dépassent souvent la taille maximale acceptée par l'interface web ou l'API.
- Les archives protégées par mot de passe ne sont inspectées que si le service accepte de recevoir ce mot de passe.
- Un fichier nouvellement créé peut n'être détecté que plusieurs heures ou jours plus tard, après mise à jour des signatures.
- Les documents dont le comportement dépend d'une interaction, comme l'activation de macros, échappent souvent à l'analyse statique.
Confidentialité des fichiers soumis : ce que vous partagez vraiment
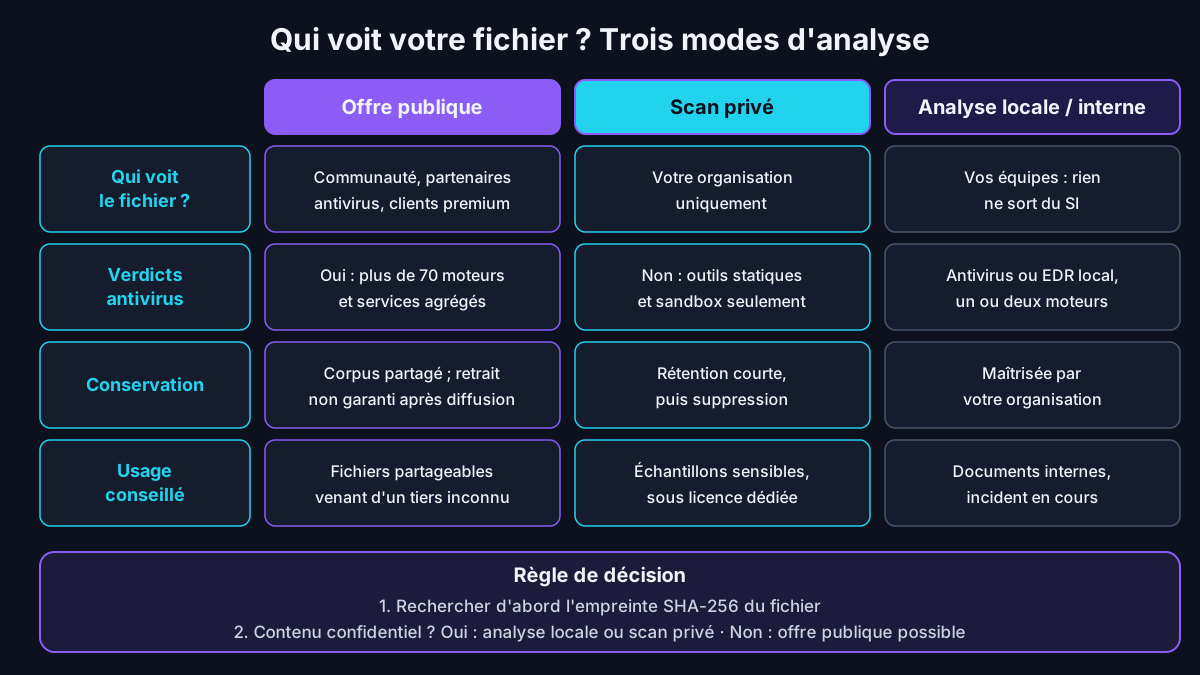
C'est la limite la plus sous-estimée. Sur VirusTotal, la documentation officielle indique que les rapports d'analyse sont partagés avec la communauté publique et que le contenu des fichiers ou pages soumis peut aussi être transmis aux clients premium. Ces derniers disposent d'outils de recherche avancée pour retrouver et télécharger des échantillons. Un fichier déposé via l'offre gratuite devient donc consultable par des professionnels que vous ne connaissez pas.
La documentation de l'API est encore plus explicite : tout indicateur soumis ou recherché est analysé puis ajouté au jeu de données accessible à la communauté, et l'éditeur demande de ne soumettre aucun élément sensible, confidentiel ou contenant des données personnelles. Jotti suit la même logique : sa politique de confidentialité précise que les fichiers sont conservés, partagés avec des entreprises anti-malware et lus par des analystes.
Plus de 5 600 clients Premium de VirusTotal ont vu exposés le nom de leur entreprise, leur groupe et l'adresse de leur administrateur après qu'un employé de la plateforme a téléversé par erreur un fichier CSV le 29 juin 2023, selon BleepingComputer (21 juillet 2023). Accessible aux partenaires et clients entreprises, le fichier a été retiré en moins d'une heure.
Cet incident est instructif parce qu'il ne résulte ni d'une attaque ni d'une faille : c'est le fonctionnement normal du service qui a rendu le fichier visible. Des clients surveillant le corpus avec des règles YARA contenant leurs noms de domaine ont été alertés, exactement comme ils le seraient si un collaborateur téléversait un contrat, un export RH ou un fichier de configuration contenant des secrets.
URL, jetons et liens de partage
Le risque ne concerne pas que les fichiers. Une URL soumise à un scanner peut contenir un jeton de réinitialisation de mot de passe, un lien de partage de document ou un identifiant de session. Une fois publiée dans un rapport, cette adresse devient exploitable par quiconque la consulte. Avant toute vérification, retirez les paramètres personnels ou testez uniquement le nom de domaine.
L'empreinte, alternative sans fuite de contenu
Rechercher une empreinte SHA-256 ne transmet pas le contenu du fichier : le service indique seulement s'il connaît déjà cet objet. Pour un document interne, une réponse « inconnu » est attendue et rassurante sur le plan de la confidentialité. Gardez néanmoins à l'esprit que la recherche elle-même peut être journalisée : des opérateurs malveillants surveillent les plateformes publiques pour savoir si leurs échantillons ont été repérés.
RGPD, secret des affaires et charte informatique
Pour une organisation, téléverser un fichier contenant des données personnelles sur un service tiers constitue un traitement, avec une transmission à des destinataires non maîtrisés, parfois situés hors de l'Union européenne. L'article 32 du RGPD impose des mesures de sécurité adaptées au risque. Le guide de la sécurité des données personnelles de la CNIL (édition 2024) consacre des fiches au cadre des utilisateurs, aux échanges avec l'extérieur et à la sous-traitance.
Le risque dépasse les données personnelles. Un plan, une offre commerciale, un code source ou un fichier de configuration contenant des identifiants relèvent du secret des affaires ou de la sécurité du système d'information. Une fois partagés avec de nombreuses organisations, ils ne peuvent plus être rappelés. La suppression d'un échantillon déjà distribué aux partenaires n'est pas garantie, d'où l'importance d'agir en amont.
Ce que doit prévoir la charte informatique
- L'interdiction explicite de téléverser des documents internes, clients ou RH sur les offres publiques d'analyse.
- La liste des services autorisés et le circuit à suivre en cas de doute : support, SOC ou RSSI.
- La recherche d'empreinte comme premier réflexe, documentée dans une procédure courte et illustrée.
- La conduite à tenir après un téléversement accidentel : signalement, évaluation de la violation, rotation des secrets.
Si un fichier sensible a déjà été envoyé, traitez l'événement comme un incident de sécurité. Identifiez les données concernées, changez immédiatement les mots de passe, clés ou jetons qu'il contenait, et évaluez avec le délégué à la protection des données (DPD) s'il s'agit d'une violation de données personnelles à notifier à la CNIL dans les délais fixés par l'article 33 du RGPD.
Méthode de bon usage en six étapes
Une procédure courte, connue de tous, évite la plupart des erreurs. Elle s'applique aussi bien au particulier qui reçoit une fausse facture qu'à l'analyste qui trie des alertes. Les six étapes suivantes combinent protection contre l'infection et protection contre la fuite de données, deux risques que l'usage réflexe des services d'analyse en ligne tend à opposer.
- Isoler : ne pas ouvrir le fichier, le conserver tel quel et noter sa provenance (expéditeur, lien, heure).
- Calculer l'empreinte SHA-256 localement et la rechercher sur une plateforme multi-moteurs.
- Évaluer la sensibilité : si le fichier contient ou peut contenir des données internes, s'en tenir à l'analyse locale ou privée.
- Téléverser uniquement un fichier partageable, produit par un tiers inconnu, sur un service dont vous avez lu les conditions.
- Interpréter le rapport avec le contexte : type réel, signature, ancienneté, comportement observé.
- Agir : supprimer, signaler, ou escalader vers le support et le SOC si le fichier a déjà été ouvert.
Le point clé est l'étape trois : la décision de téléverser se prend après avoir évalué la sensibilité du contenu, jamais par réflexe. Les commandes ci-dessous calculent l'empreinte sans ouvrir le fichier, puis interrogent l'API VirusTotal en lecture seule. Remplacez la variable de clé par votre propre clé personnelle et ne la versionnez jamais dans un dépôt de code.
Get-FileHash .\facture_suspecte.pdf -Algorithm SHA256 # Windows : empreinte sans ouvrir le fichiersha256sum facture_suspecte.pdf # Linux
shasum -a 256 facture_suspecte.pdf # macOS
curl -s -H "x-apikey: $VT_API_KEY" \
"https://www.virustotal.com/api/v3/files/<SHA256>" \
| jq '.data.attributes.last_analysis_stats' # recherche par empreinte, sans envoi du contenuFaux scans en ligne et alertes « virus détecté »
Le succès des services d'analyse a nourri une imitation frauduleuse : des pages qui simulent un scan antivirus en ligne et annoncent des dizaines d'infections pour pousser l'internaute à installer un faux logiciel de sécurité ou à contacter un faux technicien. Cybermalveillance.gouv.fr rappelle, dans sa fiche réflexe sur le faux support technique, qu'un tel message n'émane ni du système ni de l'antivirus de la victime, mais d'une page Internet frauduleuse.
Les signaux qui ne trompent pas
- Le « scan » démarre seul, sans que vous ayez choisi de fichier ni lancé d'outil.
- La page passe en plein écran, émet un son ou empêche la fermeture de l'onglet.
- Un numéro de téléphone ou un lien de paiement est présenté comme seule issue.
- Le site réclame l'installation d'un programme de prise en main à distance.
La conduite à tenir est simple : ne pas appeler, quitter le plein écran avec la touche Échap ou F11, fermer l'onglet ou redémarrer, puis nettoyer le navigateur. Si un programme a été installé ou un accès à distance accordé, désinstallez-le, changez vos mots de passe et lancez une analyse approfondie avec votre antivirus. Conservez des captures d'écran : elles serviront au signalement et à une éventuelle plainte.
En entreprise : intégrer l'analyse en ligne au processus SOC
Dans un centre opérationnel de sécurité (SOC), l'analyse en ligne sert d'enrichissement plutôt que de décision. Les plateformes d'orchestration et de réponse automatisée (SOAR) interrogent l'API par empreinte, récupèrent la réputation et les relations, puis alimentent le ticket d'incident. Notre guide sur l'automatisation de l'analyse des menaces avec l'API VirusTotal détaille quotas, scripts et bonnes pratiques d'intégration.
Pour les objets sensibles, les offres d'analyse privée changent la donne. Le scan privé de VirusTotal, réservé aux licences dédiées, conserve les fichiers dans l'infrastructure de l'éditeur sans les partager, puis les supprime après une courte durée de rétention. Contrepartie : les verdicts des antivirus partenaires ne sont pas fournis, seuls les outils de caractérisation et les bacs à sable internes s'appliquent. Une sandbox hébergée en interne reste l'option la plus maîtrisée.
Compléter par l'analyse dynamique et le reverse engineering
Quand un échantillon résiste au tri, il faut passer à l'exécution contrôlée puis à l'étude du code. Les méthodes d'analyse dynamique de malware en sandbox révèlent le comportement réel, tandis que le reverse engineering appliqué aux malwares permet d'extraire configurations et indicateurs de compromission. Ces étapes relèvent d'analystes formés, travaillant dans un environnement isolé et documenté.
Cadre d'usage : la manipulation d'échantillons malveillants doit rester réservée à des personnes habilitées, dans un environnement isolé et dans le cadre d'une mission autorisée. Ne téléchargez jamais un échantillon depuis une plateforme d'analyse pour l'exécuter sur un poste de production ou le transmettre hors d'un circuit de réponse à incident.
Ne pas créer de nouvelle surface d'attaque
Extensions de navigateur, connecteurs et scripts qui envoient automatiquement des pièces jointes à un service externe méritent une revue de sécurité. Un connecteur mal paramétré peut téléverser chaque document entrant et transformer un outil de défense en canal de fuite. Ce paradoxe des outils de sécurité qui deviennent un risque est analysé dans notre article quand votre armure devient votre faille.
Environnement de référence : les vérifications décrites se reproduisent dans un laboratoire isolé composé d'une machine virtuelle Windows 11 24H2 équipée de Microsoft Defender Antivirus, d'une machine virtuelle Debian 12 dédiée au calcul d'empreintes et aux appels d'API en lecture seule, d'un réseau virtuel filtré sans accès au réseau de production, et du fichier de test standard EICAR, inoffensif par conception, pour observer le comportement des services sans manipuler de véritable malware. Retour terrain : Cas typique rencontré en mission — lors des revues de playbooks SOC, une règle d'automatisation clôt l'alerte dès que l'empreinte revient sans détection ou inconnue de la plateforme. Or une empreinte inconnue signale précisément un fichier rare, donc potentiellement ciblé. Je recommande de traiter ce cas comme un motif d'escalade, puis de valider chaque branche du playbook dans ce laboratoire, avec le fichier EICAR et un fichier inédit inoffensif, avant la mise en production.
À lire aussi : analyser une pièce jointe de mail frauduleux.
Questions fréquentes
Le scan antivirus en ligne est-il vraiment gratuit ?
Oui pour l'usage de base : VirusTotal, Jotti's malware scan ou MetaDefender Cloud permettent d'analyser gratuitement un fichier ou une URL depuis un navigateur. La contrepartie n'est pas financière mais informationnelle : sur les offres publiques, le fichier soumis rejoint un corpus partagé avec des éditeurs de sécurité et, selon les services, avec des clients payants. Les usages professionnels, l'accès intensif à l'API, la recherche avancée dans le corpus ou l'analyse privée relèvent d'offres commerciales. VirusTotal précise par exemple que son service est gratuit pour un usage non commercial, conformément à ses conditions. Avant de choisir un service, lisez donc sa politique de confidentialité autant que sa page d'accueil, et réservez la version gratuite aux fichiers que vous accepteriez de voir circuler.
Peut-on analyser tout son ordinateur en ligne sans rien télécharger ?
Non. Pour des raisons de sécurité, une page web ne peut lire que les fichiers que vous sélectionnez vous-même ; elle n'a accès ni au disque complet, ni à la mémoire, ni aux processus. Un antivirus scan en ligne sans téléchargement se limite donc à des fichiers précis, des URL ou des empreintes. Pour examiner un système entier, il faut un programme exécuté localement : l'antivirus déjà installé, ou un outil ponctuel comme Microsoft Safety Scanner, téléchargé depuis le site officiel de l'éditeur. Un site qui affiche le scan complet de votre machine sans rien installer simule le résultat : c'est le scénario typique des faux antivirus et des arnaques au faux support technique. Fermez la page sans cliquer sur ses boutons.
VirusTotal est-il fiable pour savoir si un fichier est dangereux ?
VirusTotal est fiable comme outil de tri, pas comme verdict définitif. La plateforme agrège plus de 70 moteurs et services, ce qui réduit le risque qu'une menace connue passe inaperçue. Mais un fichier récent, ciblé ou obfusqué peut obtenir zéro détection, et un outil légitime peut être signalé par quelques moteurs utilisant des heuristiques larges. Croisez donc le ratio avec le contexte : type réel du fichier, signature numérique, date de première soumission, provenance et comportement observé. En entreprise, le résultat doit compléter la télémétrie de l'EDR et le jugement d'un analyste. Un fichier inconnu de la plateforme et reçu dans un contexte inhabituel mérite d'être traité comme suspect, même sans aucune détection.
Est-il risqué d'envoyer un document personnel sur un site de scan en ligne ?
Oui, dès que le document contient des informations que vous ne voulez pas voir circuler. Sur les offres publiques, les fichiers soumis peuvent être conservés, partagés avec des éditeurs antivirus et téléchargés par des clients professionnels disposant d'outils de recherche. Jotti indique par exemple que les fichiers envoyés sont lus par des analystes, et VirusTotal demande de ne soumettre aucune donnée confidentielle ou personnelle. Un relevé bancaire, une pièce d'identité, un contrat ou un export de clients ne doit donc jamais y être déposé. Si vous doutez d'un tel document, recherchez seulement son empreinte SHA-256, analysez-le avec l'antivirus installé ou demandez à l'expéditeur de confirmer son envoi par un autre canal.
Que faire si un scan en ligne détecte un virus dans un fichier ?
Commencez par ne pas ouvrir le fichier et par examiner le détail du rapport : nombre et réputation des moteurs, labels, type réel du fichier. Si plusieurs moteurs reconnus convergent vers une famille malveillante, supprimez le fichier et videz la corbeille. Si vous l'avez déjà ouvert, déconnectez l'appareil du réseau, lancez une analyse complète avec votre antivirus à jour et changez, depuis un autre appareil, les mots de passe saisis récemment. En entreprise, prévenez immédiatement le support ou le SOC sans tenter de nettoyage vous-même, afin de préserver les traces utiles à l'investigation. Si la détection semble isolée et le fichier légitime, signalez le faux positif à l'éditeur concerné.
Conclusion
Un scan antivirus en ligne reste l'un des moyens les plus rapides d'obtenir un second avis sur un fichier ou une URL. Sa force tient à l'agrégation de nombreux moteurs et à l'historique du corpus ; ses limites tiennent à l'absence de contexte, aux techniques d'évasion et aux menaces sans fichier. Son principal risque, enfin, touche à la confidentialité : tout dépôt sur une offre publique constitue une forme de partage.
La pratique recommandée en 2026 tient en trois réflexes : chercher l'empreinte avant de téléverser, réserver le téléversement aux fichiers partageables, et confier les contenus sensibles à une analyse locale, privée ou interne. En entreprise, ces réflexes gagnent à être inscrits dans la charte informatique, outillés par l'API et contrôlés régulièrement, afin que la vérification d'un fichier suspect ne devienne jamais elle-même une fuite de données.
Encadrer l'analyse des fichiers suspects dans votre organisation
Ayi NEDJIMI accompagne les équipes IT et SOC pour définir une politique d'analyse des fichiers suspects, choisir entre services publics, scan privé et sandbox interne, et former les utilisateurs aux bons réflexes.
Échanger avec un expertÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
Mail frauduleux : reconnaître, analyser et signaler en 2026
Expéditeur usurpé, lien piégé, en-têtes SPF/DKIM/DMARC : la méthode pour reconnaître un mail frauduleux, l'analyser sans risque et le signaler aux bons services.
Cybermalveillance.gouv.fr : contact, phishing et assistance 2026
Contacts, signalement du phishing, diagnostic 17Cyber, usurpations du dispositif : comment utiliser efficacement Cybermalveillance.gouv.fr en 2026.
Quishing : phishing par QR code, techniques AiTM et défenses
Le quishing exploite les QR codes pour contourner les filtres email classiques et voler les sessions MFA. Anatomie d'une attaque AiTM via QR code et stratégies de défense.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire