






Contacts, signalement du phishing, diagnostic 17Cyber, usurpations du dispositif : comment utiliser efficacement Cybermalveillance.gouv.fr en 2026.
Face à un SMS piégé, un compte piraté ou un faux conseiller bancaire, le réflexe officiel en France porte un nom : Cybermalveillance.gouv.fr, le dispositif national d'assistance aux victimes de cybermalveillance piloté par le GIP ACYMA. En 2026, il ne s'agit plus seulement d'un site d'information : la plateforme alimente le guichet 17Cyber, oriente vers des prestataires labellisés et publie des alertes sur les campagnes en cours. Encore faut-il savoir comment le contacter, quoi lui signaler et comment distinguer les vrais échanges des usurpations qui circulent à son nom. Ce guide répond à ces questions concrètes, du diagnostic en ligne au signalement d'un hameçonnage, avec un angle défensif pour les particuliers comme pour les équipes IT. Pour traiter un message suspect à chaud, gardez aussi sous la main notre fiche réflexe phishing face à un email suspect, complémentaire des parcours officiels décrits ici.
Résumé exécutif : Cybermalveillance.gouv.fr est le guichet public gratuit qui diagnostique une situation de cybermalveillance, délivre des recommandations et met en relation avec des prestataires ou les forces de l'ordre via 17Cyber. Le rapport d'activité 2025, publié en mars 2026, fait état de plus de 500 000 victimes assistées et place l'hameçonnage en tête des menaces. Le bon usage du dispositif repose sur trois gestes : passer par le diagnostic en ligne, signaler aux bons canaux (Signal Spam, 33700, Phishing Initiative) et se méfier des messages qui usurpent l'identité du dispositif lui-même.
Points clés de cet article :
- Saisissez toujours l'adresse www.cybermalveillance.gouv.fr ou 17cyber.gouv.fr vous-même plutôt que de cliquer sur un lien reçu.
- Le parcours de diagnostic en ligne est le point d'entrée : il qualifie la menace et déclenche, si besoin, un tchat avec un policier ou un gendarme.
- Un phishing se signale à Signal Spam (email), au 33700 (SMS) et à Phishing Initiative (site frauduleux), en conservant les preuves.
- Le dispositif ne promet jamais d'indemnisation par email ou téléphone : toute sollicitation de ce type est une escroquerie.
- En entreprise, intégrez 17Cyber et les prestataires ExpertCyber dans votre procédure de réponse à incident, à côté du dépôt de plainte.
Qu'est-ce que Cybermalveillance.gouv.fr et qui le pilote ?
Cybermalveillance.gouv.fr : dispositif public national d'assistance aux victimes d'actes malveillants en ligne, de sensibilisation aux risques numériques et d'observation de la menace, opéré par le groupement d'intérêt public ACYMA (Action contre la cybermalveillance) et permettant à tout particulier, entreprise ou collectivité d'obtenir gratuitement un diagnostic et des recommandations.
Le GIP ACYMA (Groupement d'intérêt public Action contre la cybermalveillance) a été créé en 2017, à l'initiative de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) et du ministère de l'Intérieur. Sa gouvernance associe des membres publics et privés, parmi lesquels des administrations, des associations et des acteurs économiques du numérique. Cette composition explique la double nature du site, à la fois service public et carrefour d'acteurs privés.
Trois missions structurent l'activité du dispositif. La première est l'assistance : qualifier ce qui arrive à la victime et l'orienter vers la bonne réponse. La deuxième est la prévention, avec des fiches réflexes, des kits de sensibilisation et des campagnes comme le Cybermois chaque mois d'octobre. La troisième est l'observation de la menace, puisque les parcours de diagnostic alimentent un état annuel des tendances, publié dans le rapport d'activité.
Ce rôle d'aiguilleur est souvent mal compris. La plateforme n'est ni un service d'enquête ni un prestataire de remédiation. Elle ne prend pas en main un poste infecté et ne récupère pas des fonds détournés. Elle qualifie la situation, donne les premières mesures conservatoires et oriente vers les acteurs compétents : banque, police, gendarmerie, CSIRT (centre de réponse à incident) territorial, prestataire informatique ou association d'aide aux victimes.
Une audience qui reflète la pression de la menace
La fréquentation de la plateforme est un indicateur social autant que technique. Selon le rapport d'activité 2025 du dispositif, publié en mars 2026, le site a dépassé pour la deuxième année consécutive les 5 millions de visiteurs, pour une audience cumulée de 22 millions depuis 2017. Ces visites mêlent recherches préventives, vérifications de messages douteux et véritables demandes d'assistance après un incident.
Les services de Cybermalveillance gouv fr en 2026
En 2026, l'offre de www cybermalveillance gouv fr dépasse la simple bibliothèque de conseils. Elle s'articule autour de services distincts, chacun destiné à un besoin précis. Les confondre fait perdre du temps au moment où chaque heure compte, notamment pour une opposition bancaire ou la sécurisation d'une messagerie compromise. Le tableau ci-dessous synthétise les services publics accessibles depuis le portail et leur usage recommandé.
| Service | Public | Quand l'utiliser | Ce que vous obtenez |
|---|---|---|---|
| Diagnostic 17Cyber | Tous publics | Incident en cours ou suspicion d'attaque | Qualification de la menace, conseils personnalisés, tchat police/gendarmerie si nécessaire |
| Fiches réflexes et bonnes pratiques | Tous publics | Prévention, vérification d'un message douteux | Mesures concrètes par type de menace (phishing, piratage, rançongiciel…) |
| Annuaire de prestataires et label ExpertCyber | Professionnels, collectivités | Besoin d'une intervention technique | Mise en relation avec un prestataire référencé ou labellisé |
| Alertes cybersécurité | Tous publics, DSI | Veille sur les vulnérabilités et campagnes actives | Description du risque et mesures de protection |
| SensCyber et SenCy-Crise | Grand public, entreprises | Formation et préparation à la crise | E-sensibilisation gratuite, module de gestion de crise |
Le label ExpertCyber, un repère pour les professionnels
Le label ExpertCyber distingue des prestataires informatiques dont l'expertise en sécurité a été évaluée. Pour une TPE ou une collectivité sans équipe interne, il constitue un premier filtre utile au moment de choisir qui sollicitera la remise en état d'un poste ou d'une messagerie. Le label ne remplace pas une vérification contractuelle : périmètre d'intervention, délai, tarif et assurance de responsabilité civile restent à valider avant de signer.
Les alertes, une source de veille sous-estimée
La rubrique d'alertes relaie les failles critiques et les campagnes d'arnaque en cours, par exemple des vagues de messages WhatsApp incitant à voter pour un faux concours. Pour une équipe IT de petite structure, s'abonner à ces alertes complète utilement la veille du CERT-FR, plus technique. Pour un particulier, c'est un moyen simple de vérifier si le message reçu ressemble à une campagne déjà identifiée.
État de la menace : ce que révèlent les chiffres 2025
Les tendances publiées par le dispositif renseignent sur ce que vivent concrètement les victimes françaises. Elles ne mesurent pas toute la cybercriminalité, mais seulement les situations pour lesquelles une personne a cherché de l'aide sur la plateforme. Ce biais de déclaration doit être gardé en tête : une menace silencieuse ou mal comprise peut être sous-représentée, et une vague médiatisée peut gonfler les recherches d'assistance.
Plus de 500 000 victimes assistées en 2025, soit une hausse de 20 % par rapport à 2024. Sur la même période, les demandes liées aux violations de données ont bondi de 107 %, l'hameçonnage a progressé de 70 % et l'usurpation de numéro de téléphone de 517 %. Source : Cybermalveillance.gouv.fr, rapport d'activité et état de la menace 2025, publié le 26 mars 2026.
Le moteur principal de cette hausse est l'exploitation des fuites de données personnelles. Selon le même rapport, les vagues de violations survenues chez des commerçants, opérateurs, fédérations sportives ou mutuelles ont nourri des campagnes d'hameçonnage plus personnalisées, par SMS, courriel ou appel. Un message qui cite votre nom, votre adresse et votre opérateur n'est donc plus un gage d'authenticité : ces données circulent sur des marchés souterrains structurés.
Les fraudes à finalité financière progressent également. Le rapport 2025 signale une hausse de 170 % des fraudes au virement, de 159 % de la fraude au faux conseiller bancaire et de 277 % des faux placements financiers chez les particuliers. Côté professionnels, le piratage de compte arrive en tête des menaces, ce qui recoupe les scénarios de fraude au courriel professionnel (BEC) et ses mécanismes de défense.
Arnaques hybrides : quand la menace numérique déborde dans le monde physique
L'état de la menace 2025 décrit aussi des modes opératoires hybrides : faux coursiers venant récupérer une carte bancaire à domicile après un appel de faux conseiller, visites de faux policiers consécutives à une fuite de données, violences contre des détenteurs de crypto-actifs. Cette évolution impose de traiter la protection des données personnelles comme un enjeu de sécurité physique, et plus seulement comme une question de conformité.
Plusieurs réflexes limitent ce risque. Un particulier ne remet jamais sa carte bancaire à un coursier, quel que soit le motif invoqué, et vérifie l'identité d'un agent qui se présente à son domicile en rappelant le commissariat ou la brigade sur un numéro officiel. Après une fuite de données annoncée, il s'attend à des sollicitations ciblées et redouble de prudence. En cas de doute, le diagnostic 17Cyber oriente vers les forces de l'ordre.
Cybermalveillance gouv fr contact : téléphone, mail et canaux officiels
La requête la plus fréquente autour du dispositif concerne le contact : numéro de téléphone, adresse mail, formulaire. La réponse surprend souvent : le point d'entrée pour une victime n'est pas un standard téléphonique mais le parcours de diagnostic en ligne, disponible 24 h/24 et 7 j/7. C'est lui qui qualifie la situation et ouvre, lorsque la gravité le justifie, un échange par tchat avec un policier ou un gendarme.
Cybermalveillance téléphone : les numéros réellement utiles
Plutôt que de chercher un « cybermalveillance téléphone » qui n'est pas le canal d'assistance prévu, retenez les numéros publics que relaie la plateforme elle-même dans sa fiche consacrée au phishing. En cas de danger immédiat, composez le 17 ou le 112, ou envoyez un SMS au 114 si vous avez des difficultés à parler ou à entendre. Ces urgences restent prioritaires sur tout parcours en ligne.
- 0 805 805 817 : plateforme Info Escroqueries du ministère de l'Intérieur, appel gratuit, du lundi au vendredi de 9 h à 18 h 30, pour être conseillé dans vos démarches.
- 116 006 : numéro d'aide aux victimes du ministère de la Justice (réseau France Victimes), gratuit, 7 jours sur 7 de 9 h à 19 h, utile pour être accompagné lors d'une plainte.
- 33700 : signalement gratuit des SMS et MMS frauduleux, par simple transfert du message.
- Votre banque : son numéro d'opposition, relevé sur votre carte ou dans l'application officielle, jamais celui fourni dans un message.
Ces numéros sont décrits dans la fiche « Que faire en cas de phishing ou hameçonnage ? » publiée par le dispositif. Vérifiez-les sur cette page officielle avant de les enregistrer, car des escrocs diffusent régulièrement de faux numéros d'assistance, notamment de faux numéros d'opposition bancaire, une variante signalée dans le rapport 2025.
Cybermalveillance mail : pourquoi se méfier d'un courriel « officiel »
Concernant la recherche « cybermalveillance mail », la prudence s'impose. Le dispositif communique via son site et ses réseaux, et le suivi d'un dossier passe par les parcours en ligne. Un courriel spontané qui se présente comme provenant du dispositif, réclame des pièces d'identité, un RIB ou promet un remboursement doit être considéré comme suspect, quelle que soit la qualité de sa mise en page ou des logos affichés.
Conseil d'expert : enregistrez dès aujourd'hui dans vos favoris les adresses www.cybermalveillance.gouv.fr et 17cyber.gouv.fr, ainsi que le numéro d'opposition de votre banque dans vos contacts. Le jour d'un incident, le stress pousse à taper une requête dans un moteur de recherche et à cliquer sur le premier résultat, parfois une annonce frauduleuse. Un favori préparé à froid supprime ce risque.
Cybermalveillance gouv fr phishing : signaler un hameçonnage aux bons canaux
L'hameçonnage (phishing) désigne un message frauduleux, courriel, SMS ou appel, qui usurpe un tiers de confiance pour obtenir des identifiants, des données bancaires ou une action de la victime. La rubrique « cybermalveillance gouv fr phishing » de la plateforme rappelle qu'aucune administration ou entreprise sérieuse ne demande un mot de passe ou des coordonnées bancaires par message. Signaler l'attaque protège les autres destinataires et nourrit les listes de blocage.
Chaque canal de signalement couvre un vecteur différent. Signal Spam reçoit les courriels douteux et travaille avec la CNIL (Commission nationale de l'informatique et des libertés) pour identifier les principaux émetteurs. Le 33700 traite les SMS et MMS. Phishing Initiative analyse l'adresse d'un site frauduleux pour la faire bloquer dans les navigateurs. Enfin, la plateforme PHAROS reçoit les signalements de contenus illicites en ligne.
Les étapes d'un signalement efficace
- Ne cliquez ni sur le lien ni sur la pièce jointe, et ne répondez pas au message.
- Conservez la preuve : capture d'écran, message original et, pour un courriel, ses en-têtes complets.
- Signalez au canal adapté : Signal Spam pour un courriel, 33700 pour un SMS, Phishing Initiative pour l'URL du faux site.
- Prévenez l'organisme dont l'identité est usurpée, via ses coordonnées officielles.
- Si vous avez saisi des informations, lancez le diagnostic 17Cyber, faites opposition et changez immédiatement les mots de passe concernés.
Le vecteur SMS mérite une attention particulière, car l'affichage réduit masque les indices habituels. Notre guide visuel pour reconnaître un faux SMS détaille les signaux à repérer. Les QR codes posent un problème similaire, puisque l'URL n'est visible qu'après le scan : les techniques de quishing et de phishing AiTM par QR code contournent ainsi une partie des filtres de messagerie.
Usurpation du dispositif : reconnaître une fausse Cybermalveillance
Paradoxe révélateur, le dispositif lui-même est une cible d'usurpation. Selon une alerte publiée sur le site du dispositif le 10 décembre 2024, des courriels prétendant émaner d'agents du service contactaient d'anciennes victimes d'escroquerie pour leur promettre une indemnisation. Ils demandaient de remplir et signer des formulaires, accompagnés de pseudo-attestations ornées de logos officiels. Certaines cibles ont aussi été appelées par téléphone.
Ce scénario, dit de double escroquerie à la récupération de fonds, exploite la détresse des victimes. Il repose sur un levier psychologique simple : la promesse de récupérer l'argent perdu. Le dispositif invite explicitement à ne donner aucune suite à un message ou un appel évoquant une indemnisation ou un remboursement de sommes dérobées. Aucun service public d'assistance ne facture la récupération de fonds ni ne réclame d'avance de frais.
Les indices techniques d'un faux message
Dans l'exemple publié par l'alerte, l'expéditeur utilisait un domaine imitant l'administration mais étranger à gouv.fr, et la signature mentionnait un numéro « Siret » fantaisiste. Ces incohérences sont typiques. Un courriel légitime d'un service de l'État provient d'un domaine en gouv.fr, et sa légitimité peut être vérifiée dans les en-têtes grâce aux résultats des contrôles SPF, DKIM et DMARC, des mécanismes d'authentification de l'expéditeur.
grep -iE '^(From|Return-Path|Reply-To):' message_suspect.eml
grep -iA3 '^Authentication-Results:' message_suspect.eml
dig +short TXT _dmarc.exemple-domaine.fr
La première commande affiche l'expéditeur visible, l'adresse de retour et l'adresse de réponse d'un courriel exporté au format .eml : un écart entre ces champs est un signal d'alerte. La deuxième lit les résultats SPF, DKIM et DMARC calculés par votre serveur de réception, qui doivent être en « pass » et alignés sur le domaine affiché. La troisième consulte la politique DMARC publiée par le domaine prétendu.
Ces vérifications ne remplacent pas le bon sens : un domaine authentifié peut lui-même être compromis, comme dans les détournements de fils de discussion. Elles permettent toutefois d'écarter rapidement les usurpations grossières et de documenter un signalement. Pour un utilisateur non technique, la règle reste plus simple : ne jamais utiliser les coordonnées fournies dans le message, toujours repartir de l'adresse officielle saisie à la main.
Avertissement : les commandes présentées servent uniquement à analyser des messages reçus dans votre propre boîte ou dans le cadre d'une mission autorisée. N'interrogez pas des systèmes tiers au-delà de requêtes DNS publiques et ne tentez jamais d'interagir avec l'infrastructure d'un escroc : transmettez les éléments aux canaux officiels.
Le parcours 17Cyber pas à pas
Lancé le 17 décembre 2024, 17Cyber est le guichet unique d'assistance en ligne proposé conjointement par la Police nationale, la Gendarmerie nationale et le dispositif national. Le ministère de l'Intérieur le présente comme un guichet unique et gratuit, disponible 24 h/24 et 7 j/7, qui permet de comprendre rapidement à quelle menace on fait face et recevoir les conseils adaptés.
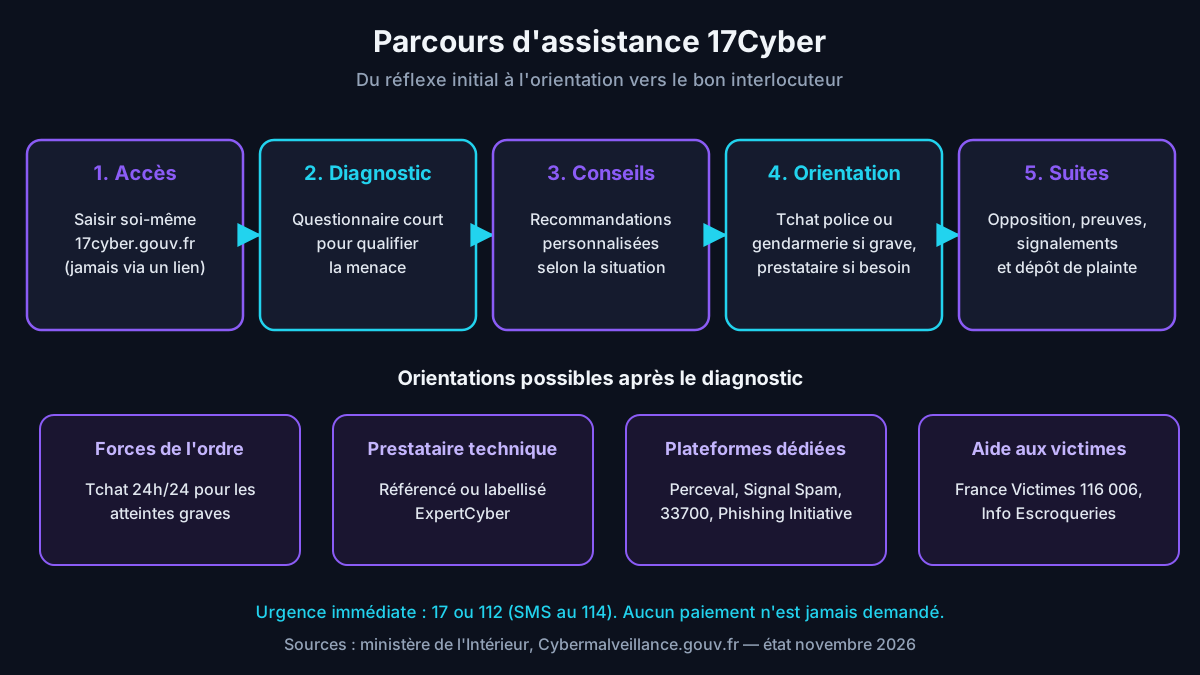
Le parcours commence par un questionnaire court. Les réponses permettent de distinguer, par exemple, un simple message frauduleux reçu d'un piratage de compte avéré, ou une fraude à la carte bancaire d'un rançongiciel. Cette qualification conditionne la suite : recommandations personnalisées dans les cas courants, tchat avec un enquêteur pour les atteintes graves, mise en relation avec un prestataire quand une intervention technique est nécessaire.
Exemple de recommandations pour une fraude bancaire
Le ministère illustre le fonctionnement avec un cas d'opérations anormales sur un compte. Le diagnostic recommande alors de faire opposition sur la carte, de demander à la banque le remboursement de l'opération frauduleuse, de signaler la fraude sur la plateforme Perceval, de déposer plainte et de vérifier qu'aucun compte en ligne n'a été piraté. Cette séquence montre la logique du parcours : contenir d'abord, documenter ensuite.
La fiche Service-Public consacrée à l'assistance 17Cyber recense les situations couvertes, de l'hameçonnage au piratage d'un compte ou d'un appareil. Elle précise que les agents du service aident la victime à trouver des solutions adaptées. Passer par ce portail officiel de l'administration est aussi un moyen simple de s'assurer qu'on accède au vrai service, et non à une copie frauduleuse.
Un module intégrable sur d'autres sites
Le diagnostic existe aussi sous forme de module gratuit que toute organisation peut intégrer à son propre site. Une mairie, une fédération ou une banque peut ainsi proposer le parcours officiel à ses usagers sans les renvoyer vers une recherche web. Pour les organisations souvent usurpées, c'est une manière de réduire le risque que leurs clients tombent sur un faux service d'assistance.
Entreprises et collectivités : intégrer le dispositif à la réponse à incident
Pour un professionnel, le dispositif n'est pas qu'un recours en dernier ressort. Le rapport 2025 indique une forte hausse des entreprises et associations accompagnées, principalement des TPE et PME. Ces structures n'ont généralement ni SOC (centre opérationnel de sécurité) ni contrat de réponse à incident. Inscrire 17Cyber et l'annuaire de prestataires dans la procédure écrite leur évite d'improviser au pire moment.
Les fraudes ciblant les processus financiers dominent les cas professionnels : changement de RIB d'un fournisseur, fausse facture, arnaque au président (FOVI). La parade est d'abord organisationnelle : double validation des virements, rappel du fournisseur sur un numéro déjà connu, délai de carence avant tout changement de coordonnées bancaires. Le dispositif oriente ensuite vers la plainte et, le cas échéant, vers un prestataire pour analyser la messagerie compromise.
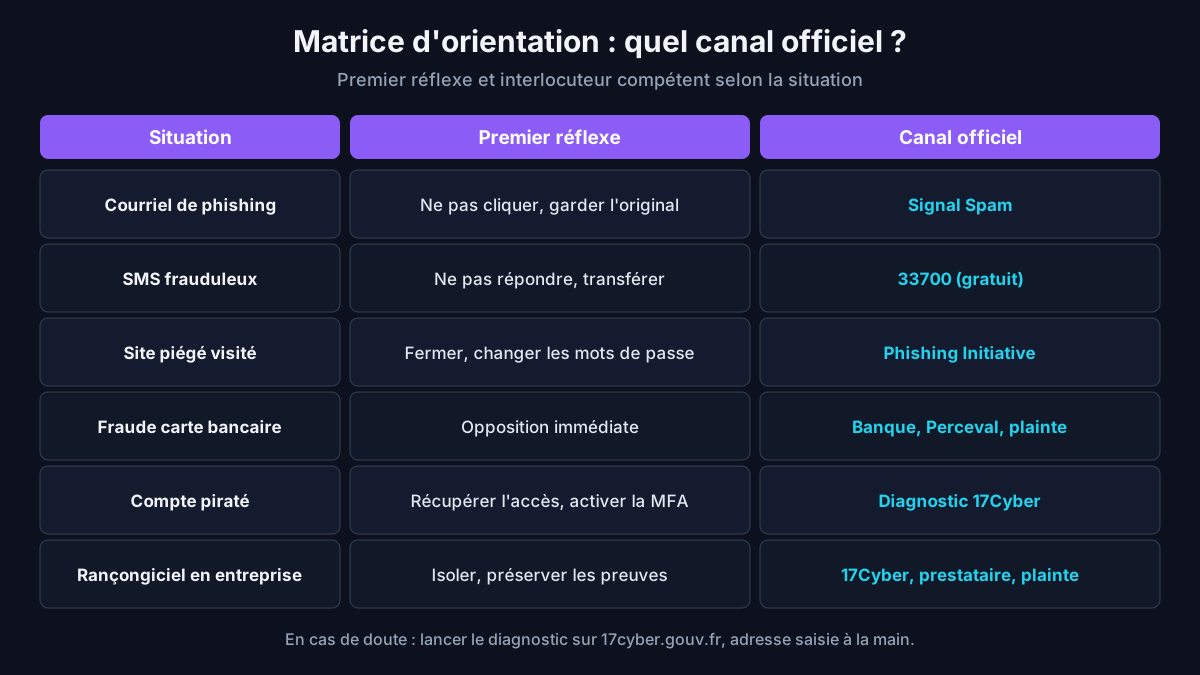
Ce que doit contenir la procédure interne
- Les adresses officielles (17cyber.gouv.fr, cybermalveillance.gouv.fr) et les numéros d'urgence, imprimés et accessibles hors ligne.
- La liste des personnes habilitées à déclencher le diagnostic et à déposer plainte au nom de la structure.
- Les coordonnées du prestataire retenu, idéalement labellisé ExpertCyber, et de l'assureur cyber.
- Les règles de conservation des preuves : messages originaux, journaux de connexion, captures horodatées.
- Le circuit de notification à la CNIL sous 72 heures si une violation de données personnelles est en jeu.
Retour terrain : Cas typique rencontré en mission — une PME découvre la fraude au changement de RIB lorsque le véritable fournisseur relance une facture impayée, souvent plusieurs jours après le virement. L'ordre des actions décide alors de l'issue : appeler d'abord la banque pour demander le rappel des fonds, puis suivre le parcours de diagnostic de la plateforme publique et déposer plainte. Le prestataire mandaté découvre fréquemment une règle de redirection dans une messagerie compromise, côté entreprise ou fournisseur. Je recommande d'inscrire le contact bancaire d'urgence en tête de la procédure.
Détection et protection : réduire l'exposition avant l'incident
Le meilleur usage du dispositif reste préventif. La matrice MITRE ATT&CK T1566 consacrée au phishing recense les sous-techniques utilisées pour l'accès initial : pièce jointe piégée, lien malveillant, message via un service tiers et hameçonnage vocal. Parmi les mesures d'atténuation, elle recommande l'authentification des courriels par SPF et DKIM, renforcée par une politique DMARC, ainsi que la formation des utilisateurs.
Pour une organisation, la priorité est de rendre l'usurpation de son propre domaine difficile. Publier un enregistrement SPF strict, signer les courriels sortants avec DKIM et appliquer une politique DMARC en p=reject après une phase d'observation empêche la majorité des usurpations directes. Ces réglages protègent les clients et partenaires, souvent les premières cibles d'un faux courriel au nom de l'entreprise.
Côté utilisateurs, l'authentification multifacteur réduit l'impact d'un mot de passe volé, mais pas toutes les attaques. Les kits d'hameçonnage de type AiTM (adversary-in-the-middle) relaient la session en temps réel et peuvent capturer un jeton de session. Les méthodes d'authentification résistantes au phishing, comme les clés de sécurité FIDO2 ou les passkeys, constituent la cible pour les comptes à privilèges et les messageries des fonctions financières.
IA et deepfakes : la nouvelle génération d'arnaques à surveiller
Les escroqueries à la voix ou à la vidéo synthétique abaissent encore la barrière d'entrée. Un appel imitant un dirigeant ou un proche peut déclencher un virement en quelques minutes. Les tendances décrites dans notre analyse du Deepfake-as-a-Service et de la fraude industrialisée par l'IA montrent que la parade passe par des procédures de vérification hors bande, indépendantes du canal par lequel la demande arrive.
Concrètement, une organisation peut convenir d'un mot de passe verbal pour les demandes urgentes, imposer un rappel sur un numéro déjà enregistré avant tout virement inhabituel et former ses équipes financières aux scénarios de voix clonée. Côté particuliers, la même logique s'applique : raccrocher et rappeler le proche ou la banque sur un numéro connu. Si une fraude aboutit malgré tout, le diagnostic 17Cyber reste le point d'entrée pour obtenir les premières mesures et orienter la plainte.
Environnement de test : les vérifications d'en-têtes et de politiques DMARC décrites dans cet article ont été préparées dans un lab isolé composé d'un poste Debian 12 (outils dig et grep), d'une boîte de messagerie de test sous Microsoft 365 et d'un domaine de démonstration dédié, sans interaction avec des infrastructures malveillantes réelles. Les parcours 17Cyber ont été consultés sur le site public, sans dépôt de déclaration fictive.
Avis sur Cybermalveillance gouv fr : forces et limites du dispositif
Les recherches « cybermalveillance gouv fr avis » traduisent une question légitime : le service est-il utile en pratique ? Ses forces sont nettes. Il est gratuit, officiel, disponible en continu et construit à partir d'une connaissance agrégée de centaines de milliers de cas. Ses fiches réflexes sont claires, régulièrement mises à jour et exploitables par un public non technique, ce qui en fait une référence pour la sensibilisation.
Ses limites sont tout aussi réelles. Le dispositif n'enquête pas, ne restaure pas un système et ne garantit aucun remboursement. Le diagnostic donne de bonnes recommandations, mais l'exécution reste à la charge de la victime ou de son prestataire. Pour une attaque complexe en entreprise, comme un rançongiciel touchant l'annuaire Active Directory, il faudra mobiliser rapidement une équipe de réponse à incident capable d'intervenir sur site.
Enfin, la notoriété du dispositif attire les usurpateurs, comme l'ont montré les campagnes de 2024. C'est une contrainte structurelle pour tout service de confiance. La meilleure réponse reste l'éducation : faire savoir que l'assistance officielle passe par le parcours en ligne, qu'elle ne réclame jamais de paiement et qu'elle ne contacte pas spontanément les victimes pour proposer une indemnisation.
Une complémentarité avec les autres acteurs
Le dispositif fonctionne en réseau. Les banques disposent de leurs propres cellules anti-fraude, appuyées sur des outils de détection décrits dans notre article sur l'IA appliquée à la détection de fraude financière. Les forces de l'ordre conduisent les enquêtes, la CNIL traite les violations de données, et les CSIRT territoriaux épaulent les collectivités et entreprises de leur région. La plateforme nationale sert de porte d'entrée commune à cet écosystème.
À lire aussi : reconnaître un mail frauduleux.
Questions fréquentes
Comment contacter Cybermalveillance.gouv.fr par téléphone ou par mail ?
Le point d'entrée prévu pour une victime est le diagnostic en ligne, accessible depuis cybermalveillance.gouv.fr ou 17cyber.gouv.fr, disponible jour et nuit. Il qualifie la situation, délivre des recommandations et ouvre si nécessaire un tchat avec un policier ou un gendarme. Pour un conseil téléphonique sur une escroquerie, la plateforme oriente vers Info Escroqueries au 0 805 805 817, appel gratuit en semaine. En cas de danger immédiat, composez le 17 ou le 112. Méfiez-vous des numéros ou adresses mail présentés comme ceux du dispositif dans un message reçu : des campagnes d'usurpation ont déjà circulé. Vérifiez toujours les coordonnées directement sur le site officiel, en saisissant l'adresse vous-même dans le navigateur.
Cybermalveillance.gouv.fr est-il un site officiel fiable ?
Oui. Cybermalveillance.gouv.fr est opéré par le GIP ACYMA, groupement d'intérêt public créé en 2017 à l'initiative de l'ANSSI et du ministère de l'Intérieur. Son extension gouv.fr est réservée aux services de l'État et à leurs opérateurs. Le service est gratuit et ne réclame aucun paiement pour un diagnostic ou une orientation. La fiabilité du site ne s'étend pas aux messages qui utilisent son nom : des courriels frauduleux ont imité le dispositif pour promettre de fausses indemnisations. Le critère à retenir est simple : faites confiance au site consulté en tapant vous-même l'adresse, pas à un message qui vous contacte spontanément en se réclamant du dispositif ou de ses agents.
Comment signaler un phishing à Cybermalveillance.gouv.fr ?
La plateforme ne collecte pas elle-même chaque message frauduleux : elle oriente vers des canaux spécialisés. Un courriel douteux se signale à Signal Spam, un SMS ou MMS se transfère gratuitement au 33700, et l'adresse d'un faux site se déclare à Phishing Initiative, qui peut la faire bloquer. Conservez une copie du message original avant de le supprimer. Si vous avez cliqué ou saisi des informations, lancez le diagnostic 17Cyber pour obtenir les mesures adaptées : opposition bancaire, changement de mots de passe, plainte. Prévenez également l'organisme dont l'identité a été usurpée, via ses coordonnées officielles, afin qu'il puisse alerter ses autres clients et engager ses propres démarches.
Cybermalveillance.gouv.fr peut-il récupérer l'argent perdu dans une arnaque ?
Non. Le dispositif assiste, conseille et oriente, mais il ne dispose d'aucun pouvoir pour récupérer des fonds ni pour indemniser une victime. La démarche de remboursement relève de votre banque, notamment pour une opération de paiement non autorisée, et éventuellement de la justice après un dépôt de plainte. Toute personne qui vous contacte en se présentant comme agent du dispositif pour vous promettre une restitution de fonds, contre des documents ou des frais, est un escroc. Le dispositif a publié des alertes sur ce type de double arnaque. Si vous recevez un tel message, ne répondez pas, conservez-le comme preuve et signalez-le aux canaux officiels.
Quelle différence entre 17Cyber et Cybermalveillance.gouv.fr ?
Cybermalveillance.gouv.fr est le dispositif national qui assiste les victimes, sensibilise les publics et observe la menace depuis 2017. 17Cyber est le guichet d'assistance en ligne lancé en décembre 2024 par la Police nationale, la Gendarmerie nationale et ce dispositif, qui en assure la mise en œuvre technique et opérationnelle. Concrètement, 17Cyber est le parcours de diagnostic que vous suivez en cas d'incident, avec en plus la possibilité d'échanger par tchat avec un enquêteur lorsque la situation l'exige. Le portail du dispositif reste la référence pour les fiches réflexes, les alertes, les ressources de sensibilisation et l'annuaire des prestataires techniques référencés.
Conclusion
Cybermalveillance.gouv.fr s'est imposé comme la porte d'entrée publique face aux arnaques et attaques numériques, avec le parcours 17Cyber comme point d'accès unique. Son efficacité dépend pourtant de l'usage qu'on en fait : partir de l'adresse officielle, suivre le diagnostic, signaler aux bons canaux et refuser toute promesse d'indemnisation non sollicitée. Pour une organisation, l'enjeu est d'inscrire ces réflexes dans une procédure écrite, testée et connue des équipes.
Pour le cas le plus fréquent, le courriel douteux, appuyez-vous sur notre fiche réflexe dédiée à l'email suspect, et prenez la mesure des nouvelles fraudes à l'image avec notre analyse des fraudes par deepfake vidéo et de leurs défenses.
Préparer votre organisation avant le prochain incident
Ayi NEDJIMI accompagne les PME et collectivités dans la rédaction de procédures de réponse à incident, la configuration SPF, DKIM et DMARC et la sensibilisation au phishing. Un échange de 30 minutes suffit pour identifier vos priorités.
Demander un échangeÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
Scan antivirus en ligne : fonctionnement, limites et bon usage
Fonctionnement, limites et confidentialité des services de scan antivirus en ligne : ce que voit VirusTotal, ce qu'il rate et comment l'utiliser sans fuite de données.
Mail frauduleux : reconnaître, analyser et signaler en 2026
Expéditeur usurpé, lien piégé, en-têtes SPF/DKIM/DMARC : la méthode pour reconnaître un mail frauduleux, l'analyser sans risque et le signaler aux bons services.
Quishing : phishing par QR code, techniques AiTM et défenses
Le quishing exploite les QR codes pour contourner les filtres email classiques et voler les sessions MFA. Anatomie d'une attaque AiTM via QR code et stratégies de défense.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire