






Éditions Free, Home et Pro, décompilateurs cloud ou locaux, nouveautés d'IDA 9.5, comparaison avec Ghidra et Binary Ninja et cadre légal français de la rétro-ingénierie défensive.
IDA Pro est le désassembleur, décompilateur et débogueur interactif édité par la société belge Hex-Rays. Les analystes de malware, les équipes de réponse à incident et les chercheurs en vulnérabilités l'utilisent depuis plus de vingt ans pour comprendre un binaire dont ils ne possèdent pas le code source. En 2026, l'offre a profondément changé : licences vendues uniquement par abonnement annuel depuis le 30 septembre 2024, éditions Essential, Expert et Ultimate distinguées par le nombre et le type de décompilateurs, version gratuite réservée à l'usage non commercial, et IDA 9.5 qui ajoute des décompilateurs Dalvik, TriCore et Hexagon. Ce guide détaille les éditions, le fonctionnement du décompilateur, un flux d'analyse défensive, la comparaison avec Ghidra et Binary Ninja, puis le cadre légal français. Si vous débutez, notre guide Ghidra pour débuter en reverse engineering constitue un point d'entrée gratuit et très complémentaire.
Résumé exécutif : IDA Pro reste la référence commerciale de la rétro-ingénierie de binaires, mais son modèle économique repose désormais sur des abonnements annuels dont le prix dépend des décompilateurs choisis, de 1 099 € par an pour l'édition Essential à 8 599 € pour l'édition Ultimate. Pour l'analyse de malware, le choix structurant porte sur la décompilation dans le cloud ou en local, car il conditionne la confidentialité des échantillons. Ghidra, gratuit et open source, et Binary Ninja, vendu en licence perpétuelle, couvrent une large partie des besoins. Dans tous les cas, l'outil doit être exploité dans un laboratoire isolé et dans un cadre juridique documenté.
Points clés de cet article :
- Inventoriez les architectures réellement rencontrées (x86, ARM, MIPS, Dalvik) avant de choisir une édition Expert, car les décompilateurs ne s'achètent pas à l'unité.
- Réservez les éditions à décompilation locale (Expert, Ultimate) aux échantillons confidentiels ou aux environnements sans connexion.
- N'utilisez jamais IDA Free ou IDA Home dans un cadre professionnel : leur licence interdit tout usage commercial.
- Appliquez les mises à jour d'IDA comme celles d'un navigateur : le logiciel lit des fichiers hostiles et a déjà corrigé des vulnérabilités dans ses chargeurs.
- Documentez le motif légitime de chaque analyse (mission, incident, recherche) pour rester dans le cadre du Code pénal et du Code de la propriété intellectuelle.
Qu'est-ce qu'IDA Pro et à quoi sert-il en cybersécurité ?
IDA Pro (Interactive DisAssembler) : logiciel d'analyse de binaires permettant de traduire du code machine en assembleur annoté, puis en pseudocode proche du C grâce au décompilateur Hex-Rays, afin de comprendre le comportement d'un programme compilé dont on ne dispose pas des sources.
Le terme « interactif » résume la philosophie de l'outil. IDA réalise une analyse automatique initiale, qui identifie les fonctions, les chaînes, les imports et les références croisées, puis laisse l'analyste corriger et enrichir ce résultat. Chaque renommage, chaque type appliqué et chaque commentaire est conservé dans une base de données, le fichier IDB ou i64, que l'on peut reprendre, versionner et partager avec une équipe.
En cybersécurité défensive, IDA Pro sert principalement à l'analyse de logiciels malveillants : comprendre les capacités d'un échantillon, extraire sa configuration, déchiffrer ses chaînes et produire des indicateurs de compromission exploitables par un SOC (centre opérationnel de sécurité). Il est aussi employé pour l'audit de produits, la recherche de vulnérabilités dans des binaires fermés, l'analyse de firmware et la validation de correctifs publiés par un éditeur.
Désassembleur, décompilateur, débogueur : trois briques complémentaires
Les fonctions d'IDA se répartissent en quatre familles que l'analyste combine en permanence au cours d'une investigation. Les comprendre séparément aide à choisir la bonne édition et à interpréter correctement ce que l'outil affiche :
- Le désassembleur traduit les octets en instructions lisibles pour plus de 70 familles de processeurs, avec graphes de flux de contrôle et références croisées.
- Le décompilateur reconstruit un pseudocode de haut niveau à partir de l'assembleur, ce qui accélère fortement la lecture des fonctions longues.
- Le débogueur exécute le programme pas à pas, en local ou à distance, en réutilisant la base annotée lors de l'analyse statique.
- L'automatisation passe par IDAPython, le SDK C++ et idalib, qui expose le moteur d'analyse sous forme de bibliothèque sans interface graphique.
Les signatures FLIRT (Fast Library Identification and Recognition Technology) complètent ces briques en reconnaissant les fonctions de bibliothèques standard liées statiquement. Elles évitent de perdre des heures à analyser du code de la bibliothèque C ou du runtime Microsoft, et concentrent l'effort de l'analyste sur le code propre à l'auteur du malware, là où se trouvent la logique malveillante et les indicateurs.
Éditions et licences IDA Pro en 2026
Hex-Rays a abandonné la vente de licences perpétuelles le 30 septembre 2024. Les licences achetées avant cette date restent valables pour la version acquise, mais toute nouvelle acquisition passe par un abonnement payé annuellement, sans option mensuelle. La page tarifaire de l'éditeur mentionne des remises pour des engagements de deux ou trois ans et des remises sur volume pouvant atteindre 30 %.
Les offres commerciales : Essential, Expert, Ultimate et Headless
Toutes les éditions d'IDA Pro partagent le même désassembleur multi-architecture. Elles se distinguent par le nombre de décompilateurs inclus et par leur mode d'exécution, dans le cloud de Hex-Rays ou sur le poste de l'analyste. Le tableau suivant synthétise l'offre publique observée sur le site de l'éditeur en novembre 2026.
| Édition | Usage autorisé | Décompilateurs | Prix public indicatif | Profil type |
|---|---|---|---|---|
| IDA Free | Non commercial | x86/x64, dans le cloud | Gratuit | Découverte, apprentissage |
| IDA Home | Non commercial | 11 décompilateurs dans le cloud | Abonnement annuel réduit | Passionné, CTF, recherche personnelle |
| IDA Pro Essential | Commercial | 2 dans le cloud, d'une même famille | À partir de 1 099 € par an | Analyste démarrant une activité |
| IDA Pro Expert 2, 4 ou 6 | Commercial | 2, 4 ou 6 en local | À partir de 4 999 € par an | CERT, SOC, équipe de réponse à incident |
| IDA Pro Ultimate | Commercial | Tous, en local | À partir de 8 599 € par an | Laboratoire multi-architecture |
| IDA Pro Headless | Commercial, automatisation | Tous, en local, sans interface | Sur devis | Chaînes de traitement, produits |
| IDA Classroom | Enseignement | Selon le programme | Gratuit, licences d'un an | Universités, organismes de formation |
1 099 € à 8 599 € par an : fourchette des prix publics d'entrée des éditions IDA Pro Essential et Ultimate, auxquels s'ajoutent 1 999 $ pour l'add-on Malware Analysis, selon la page tarifaire officielle de Hex-Rays consultée le 2 novembre 2026. Ces montants sont hors remises de volume et peuvent évoluer.
Les add-ons : Malware Analysis, Private Lumina et Teams
Trois modules optionnels complètent les éditions commerciales. L'add-on Malware Analysis détecte et décompresse les échantillons packés directement dans la base, émule les routines confuses sans machine virtuelle à préparer, projette le résultat d'une exécution en sandbox sur le désassemblage et intègre CyberChef dans l'interface. Il cible précisément le travail quotidien d'un analyste de CERT.
Lumina est un service qui associe des métadonnées (noms, prototypes, commentaires) à des fonctions reconnues. L'add-on Private Lumina permet d'héberger son propre serveur afin que ces informations ne quittent jamais le réseau de l'organisation. L'add-on Teams apporte un versionnement fondé sur Git, le partage en temps réel et une fusion à trois voies adaptée aux bases IDA. L'édition Ultimate inclut ces deux derniers modules.
IDA Free, IDA Home et IDA Classroom : les éditions non commerciales
IDA Free couvre le désassemblage x86 et x64 et propose un décompilateur x86/x64 exécuté dans le cloud. Elle exige un compte My Hex-Rays et une licence active. La FAQ de l'éditeur précise qu'elle est réservée à un usage non commercial et qu'elle ne donne pas accès au kit de développement C++ (SDK) ni à l'API IDAPython, ce qui limite fortement l'automatisation.
IDA Home vise les passionnés : onze décompilateurs dans le cloud, plus de 70 architectures en désassemblage, l'automatisation headless via idalib et les mêmes outils d'intelligence artificielle que la version Pro. Hex-Rays tolère son usage pour des bug bounties pratiqués en loisir, tant qu'ils ne constituent pas la source principale de revenus. IDA Classroom fournit enfin des licences gratuites d'un an aux établissements d'enseignement et aux formateurs.
Le décompilateur Hex-Rays : fonctionnement, cloud ou local
Le décompilateur Hex-Rays ne lit pas directement l'assembleur. Il le traduit d'abord en microcode, une représentation intermédiaire indépendante du processeur, sur laquelle il applique des passes d'optimisation, de propagation de valeurs et de reconstruction des structures de contrôle. Le pseudocode final reste interactif : renommer une variable ou corriger un type met immédiatement à jour l'ensemble de la fonction et des fonctions appelantes.
Ce pseudocode n'est pas le code source d'origine. Les optimisations du compilateur, l'inlining, l'obfuscation volontaire et les conventions d'appel atypiques produisent des résultats parfois trompeurs. Un analyste rigoureux confronte toujours les passages critiques à l'assembleur, notamment les routines de chiffrement, les calculs d'adresses et les conditions qui déclenchent un comportement malveillant.
Décompilation dans le cloud ou en local : un choix de confidentialité
Les éditions Free, Home et Essential utilisent des décompilateurs exécutés sur l'infrastructure de Hex-Rays, tandis que les éditions Expert et Ultimate les exécutent localement, y compris sur un poste déconnecté. La FAQ de l'éditeur indique qu'aucune donnée personnelle autre que l'adresse IP n'est traitée et que rien n'est conservé après la décompilation dans le cloud.
Cet engagement de l'éditeur ne suffit pas toujours. Une analyse liée à un incident chez un opérateur sensible, à un binaire propriétaire couvert par un accord de confidentialité ou à un environnement classifié interdit souvent tout flux sortant. Dans ces contextes, seule une décompilation locale sur un poste isolé est acceptable, ce qui oriente directement vers une édition Expert ou Ultimate.
Choisir ses décompilateurs selon les binaires réellement analysés
Les décompilateurs ne s'achètent pas séparément. Une équipe qui souscrit l'édition Expert 2 et découvre ensuite un besoin pour une troisième architecture doit passer à l'édition Expert 4. La FAQ de Hex-Rays précise que les décompilateurs attribués avant l'activation ne peuvent plus être changés pendant la période d'abonnement : seule une montée vers une édition supérieure permet d'en ajouter.
Conseil d'expert : avant de commander, extrayez de votre plateforme d'analyse ou de votre historique d'incidents la liste des architectures rencontrées sur les douze derniers mois. Pour un SOC (centre opérationnel de sécurité) qui traite surtout des menaces Windows, x86 et x64 suffisent souvent ; un CERT (équipe de réponse aux incidents de sécurité) industriel ou télécom aura besoin d'ARM, de MIPS ou de PowerPC ; une équipe mobile visera ARM64 et Dalvik.
Nouveautés d'IDA 9.3 et 9.5 utiles à l'analyse de malware
IDA 9.3, publiée en février 2026, a introduit un visualiseur de microcode capable d'afficher graphes et chaînes de définitions et d'utilisations. Il permet aussi d'injecter des assertions : l'analyste fournit la valeur d'une constante ou d'un registre déduite du contexte, et le décompilateur simplifie en conséquence. Cette fonction est précieuse face aux prédicats opaques et aux expressions arithmétiques artificiellement complexes des codes obfusqués.
Les notes de version d'IDA 9.5, publiées fin octobre 2026, apportent plusieurs améliorations directement exploitables par les analystes de menaces :
- un décompilateur Dalvik qui produit un pseudocode Java à partir du bytecode DEX, utile pour les applications Android malveillantes ;
- le chargement de binaires Go dont les métadonnées sont corrompues ou obfusquées, y compris ceux traités par l'outil garble ;
- un chargeur UEFI capable de lire des images de firmware complètes, pertinent pour l'étude des menaces persistantes au démarrage ;
- une meilleure prise en charge de l'ABI de Rust, langage déjà employé par certaines familles de rançongiciels, sur ARM, MIPS, PowerPC et RISC-V ;
- de nouveaux add-ons : Malware Analysis, IDA MCP et Assist.
Le format de signatures FLIRT 2.0 mérite une attention particulière. Il enregistre aussi les fonctions appelées par chaque module reconnu, ce qui permet de nommer des fonctions auxiliaires dépourvues de signature propre. Sur un binaire sqlite3 lié statiquement et sans symboles, Hex-Rays rapporte 1 846 fonctions glibc amd64 correctement nommées, contre 1 279 avec IDA 9.4.
Flux d'analyse défensive d'un malware avec IDA Pro
Un outil puissant ne remplace pas une méthode. Le flux suivant, inspiré des pratiques des équipes de réponse à incident, encadre l'usage d'IDA Pro de la réception de l'échantillon jusqu'à la production d'éléments défensifs. Il complète notre guide pratique du reverse engineering et de l'analyse de malware, qui détaille les techniques de chaque étape.
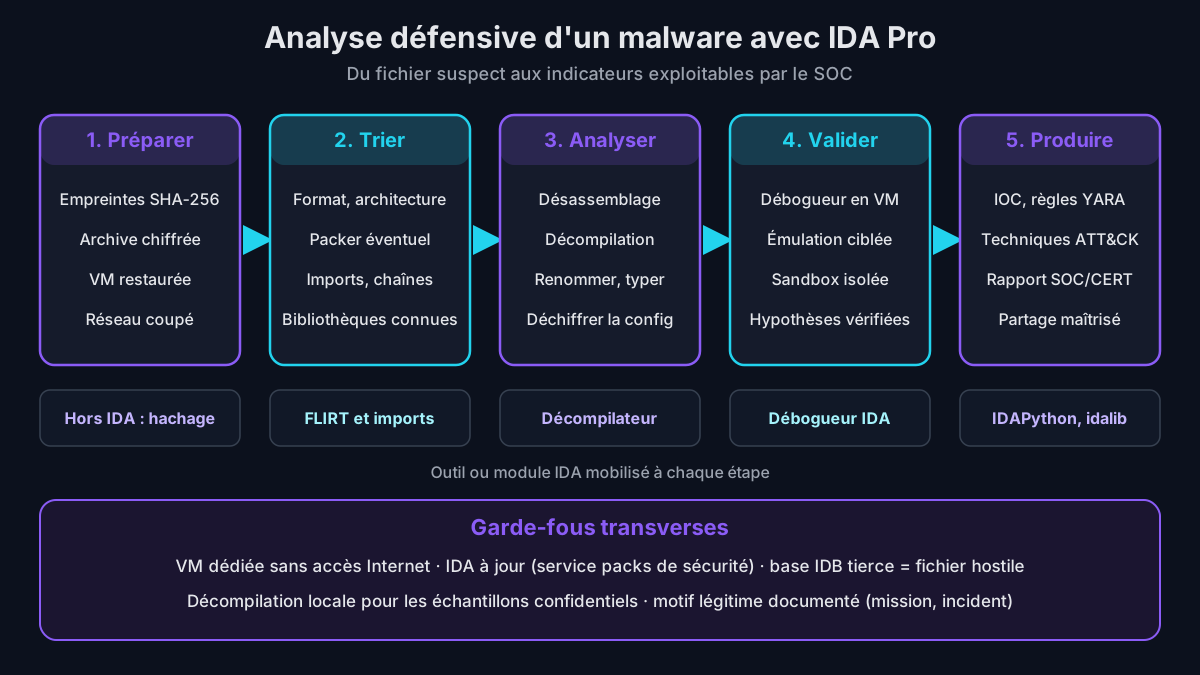
- Préparer et isoler : calculer les empreintes, stocker l'échantillon chiffré, restaurer un instantané propre de la machine virtuelle d'analyse.
- Trier statiquement : format (PE, ELF, Mach-O, DEX), architecture, présence d'un packer, imports, chaînes, ressources et fonctions reconnues par FLIRT.
- Analyser en profondeur : décompiler, renommer, typer les structures de configuration, reconstruire les routines de chiffrement.
- Valider dynamiquement : débogueur ou émulation dans le laboratoire, pour confirmer les hypothèses statiques.
- Produire : indicateurs de compromission, règles YARA, correspondances MITRE ATT&CK et rapport.
Le triage statique est l'étape la plus rentable. Une table d'imports réduite à quelques fonctions de chargement dynamique signale souvent un packer. Des appels à des API d'allocation et d'écriture dans un processus distant orientent vers de l'injection de code. Des chaînes encodées en Base64 ou chiffrées indiquent qu'une routine de déchiffrement doit être localisée et comprise avant d'aller plus loin.
Du pseudocode aux indicateurs de compromission
La valeur défensive d'une analyse de malware se mesure à ce que le SOC, le centre opérationnel de sécurité, peut réutiliser. Les livrables attendus sont des noms de domaine et adresses de serveurs de commande, des mutex, des clés de registre, des chemins de fichiers, la routine de déchiffrement de la configuration et des règles YARA fondées sur du code stable plutôt que sur des chaînes faciles à modifier.
Associer chaque capacité observée à une technique du référentiel MITRE ATT&CK facilite ensuite la priorisation des détections. Une fonction qui énumère les processus puis écrit dans la mémoire de l'un d'eux relève de l'injection de processus ; une boucle qui chiffre des fichiers et supprime les clichés instantanés relève de l'impact. Cette traduction rend l'analyse lisible par les équipes de détection.
Automatiser le triage avec IDAPython, idalib et le mode batch
L'automatisation est indispensable dès que le volume d'échantillons dépasse quelques unités par semaine. IDAPython donne accès à la quasi-totalité de l'API d'IDA en Python. Le SDK C++ sert aux modules les plus exigeants. idalib expose le moteur d'analyse sous forme de bibliothèque, sans interface graphique, et Hex-Rays publie en open source une API de plus haut niveau, ida-domain, installable avec pip.
Le script ci-dessous illustre un triage défensif minimal. Il attend la fin de l'analyse automatique, parcourt la table d'imports, repère quelques API souvent associées à des techniques ATT&CK et liste les fonctions qui les appellent. Il n'exécute jamais l'échantillon : IDA se contente de lire le fichier.
import json
import ida_auto, ida_funcs, ida_nalt, ida_pro, idautils

SUSPECTS = {
    "VirtualAllocEx": "T1055 Process Injection",
    "WriteProcessMemory": "T1055 Process Injection",
    "CreateRemoteThread": "T1055 Process Injection",
    "CryptEncrypt": "T1486 Data Encrypted for Impact",
    "InternetOpenUrlA": "T1071 Application Layer Protocol",
}

ida_auto.auto_wait()
rapport = []

def collecte(ea, nom, ordinal):
    if nom in SUSPECTS:
        appelants = sorted({ida_funcs.get_func_name(x.frm) or hex(x.frm)
                            for x in idautils.XrefsTo(ea)})
        rapport.append({"api": nom, "attck": SUSPECTS[nom], "appelants": appelants})
    return True

for i in range(ida_nalt.get_import_module_qty()):
    ida_nalt.enum_import_names(i, collecte)

with open(ida_nalt.get_root_filename() + ".triage.json", "w") as f:
    json.dump(rapport, f, indent=2, ensure_ascii=False)

ida_pro.qexit(0)

$ idat -A -L"triage.log" -S"triage_imports.py" echantillon.bin
Le fichier JSON produit ne constitue pas un verdict. Un logiciel légitime d'administration appelle aussi ces fonctions. Il sert à hiérarchiser : les échantillons qui combinent injection, chiffrement et communication réseau passent en tête de file pour une analyse humaine. Pour une intégration à grande échelle dans des serveurs ou une chaîne d'intégration continue, Hex-Rays oriente vers l'édition Headless, proposée sur devis.
IDA Pro, Ghidra ou Binary Ninja : quel outil choisir ?
Ghidra est le cadre de rétro-ingénierie développé par la direction de la recherche de la NSA et publié en open source sous licence Apache 2.0. Il inclut un décompilateur pour toutes les architectures prises en charge, un serveur de collaboration, le scripting Java et Python et un débogueur. Le dépôt officiel de Ghidra montre une cadence soutenue : version 12.0 en décembre 2025, version 12.2 en octobre 2026.
Binary Ninja, édité par Vector 35, a conservé la licence perpétuelle avec un an de mises à jour. Selon la page d'achat de Binary Ninja 6.0, l'offre comprend une édition Free réservée à l'évaluation et à l'enseignement, une édition Personal à 199 $ pour l'usage non commercial, une édition Commercial à 1 799 $ avec traitement headless et une édition Ultimate à 3 499 $.
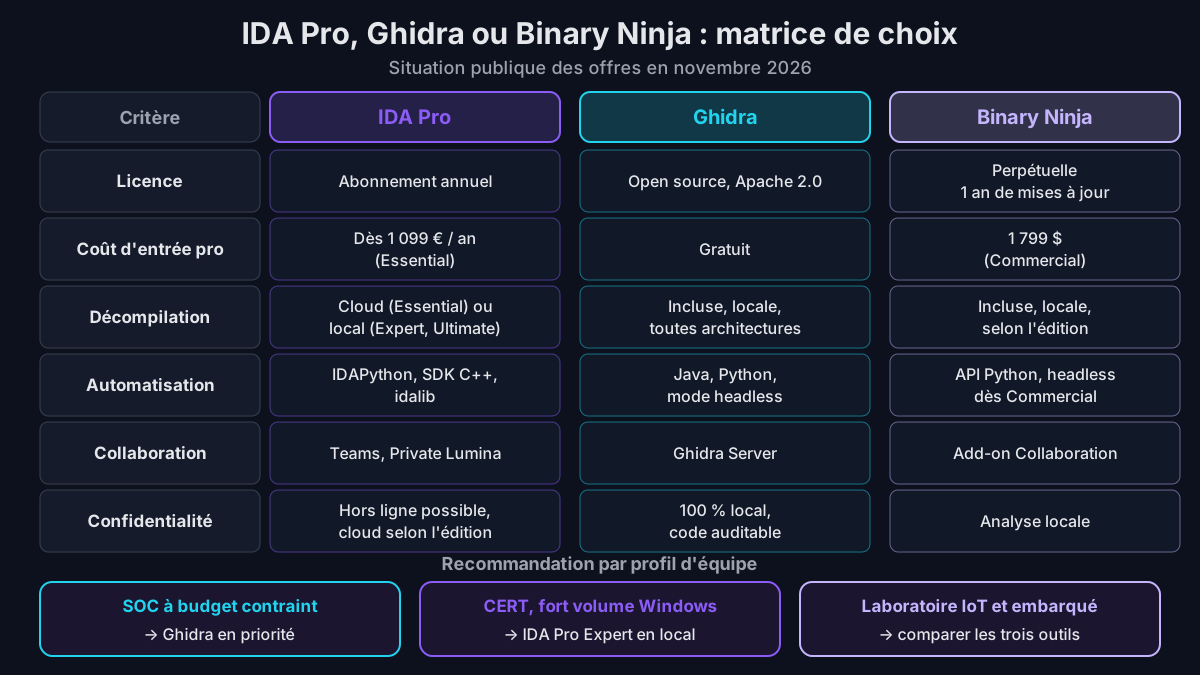
| Critère | IDA Pro | Ghidra | Binary Ninja |
|---|---|---|---|
| Éditeur | Hex-Rays (Belgique) | NSA, communauté open source | Vector 35 |
| Modèle de licence | Abonnement annuel | Apache 2.0, gratuit | Perpétuelle, un an de mises à jour |
| Entrée commerciale | 1 099 € par an (Essential) | 0 € | 1 799 $ (Commercial) |
| Décompilation | Selon l'édition, cloud ou local | Incluse, toutes architectures | Incluse, nombre d'architectures selon l'édition |
| Automatisation | IDAPython, SDK C++, idalib | Java, Python, mode headless | API Python et C++, headless en Commercial |
| Collaboration | Teams, Private Lumina | Ghidra Server | Add-on Collaboration |
| Point fort | Maturité, débogueur, écosystème | Coût nul, auditabilité du code | Représentations intermédiaires, ergonomie |
| Point d'attention | Coût et choix des décompilateurs | Interface plus austère | Fonctions avancées réservées à Ultimate |
Matrice de décision selon le contexte
Aucun outil ne domine sur tous les critères. Le bon choix dépend du volume d'échantillons, des architectures, du budget et des contraintes de confidentialité. Les profils suivants résument les arbitrages les plus fréquents observés dans les équipes de sécurité :
- un SOC (centre opérationnel de sécurité) au budget contraint ou une équipe en montée en compétence démarre efficacement avec Ghidra ;
- un CERT qui traite un fort volume de menaces Windows dans un environnement isolé justifie une édition Expert d'IDA Pro ;
- un laboratoire IoT ou industriel compare Ghidra, IDA Ultimate et Binary Ninja Ultimate sur ses propres firmwares ;
- un consultant facturant ses analyses doit acquérir une licence commerciale, quel que soit l'outil.
Beaucoup d'équipes matures combinent deux outils. Confronter le pseudocode d'IDA et celui de Ghidra sur une fonction ambiguë révèle souvent une erreur de typage ou une convention d'appel mal reconnue. Pour les firmwares, notre article sur le reverse engineering de firmware IoT avec Binwalk et Ghidra montre comment extraire les composants avant de les charger dans le désassembleur.
Sécuriser le poste d'analyse IDA Pro
Un désassembleur lit des fichiers construits par des adversaires : il constitue donc lui-même une surface d'attaque. Le Service Pack 2 d'IDA 9.3 est une version de sécurité qui corrige des vulnérabilités signalées dans les chargeurs, les outils en ligne de commande et l'analyseur de types fondé sur Clang, dont une injection d'arguments pouvant conduire à l'exécution de code à l'ouverture d'une base malveillante.
Hex-Rays indique avoir corrigé dix problèmes supplémentaires découverts lors de l'audit qui a suivi. La conséquence pratique est simple : une base IDB reçue d'un tiers est un fichier potentiellement hostile, au même titre que l'échantillon qu'elle décrit. Elle ne doit être ouverte que dans le laboratoire, avec une version d'IDA à jour.
Environnement de test décrit : poste hôte Linux sans données sensibles exécutant une machine virtuelle Windows 11 dédiée à IDA Pro 9.5 (édition Expert, décompilateurs x86, x64, ARM et ARM64 en local) et une machine virtuelle REMnux pour l'outillage complémentaire ; réseau virtuel interne sans route vers Internet, services simulés par INetSim ; dossiers partagés et presse-papiers désactivés ; instantané propre restauré avant chaque échantillon ; Ghidra 12.2 et Binary Ninja 6.0 installés dans la même machine virtuelle pour les comparaisons de pseudocode. Les échantillons utilisés pour la formation sont des binaires compilés en interne ou des exercices publics de type crackme.
Les mesures d'hygiène suivantes complètent cette architecture et s'appliquent quel que soit l'outil de rétro-ingénierie retenu :
- conserver les échantillons dans des archives chiffrées, avec un registre indiquant l'origine, la date et le motif de chaque détention ;
- désactiver la Lumina publique pour les dossiers sensibles et lui préférer un serveur Private Lumina ;
- ne lancer le débogueur que dans la machine virtuelle, jamais sur l'hôte ;
- appliquer chaque service pack d'IDA dès sa publication ;
- sauvegarder et versionner les bases IDB hors de la machine d'analyse.
Cadre légal : ce que le droit français autorise
Avertissement : cet article décrit l'usage d'IDA Pro à des fins défensives : compréhension de menaces, détection, réponse à incident et audit autorisé. La rétro-ingénierie d'un logiciel tiers, la détention de code malveillant et la diffusion d'informations issues d'une analyse obéissent à des règles précises. Agissez uniquement dans un cadre autorisé, documenté et conforme aux licences, et sollicitez un juriste pour tout cas particulier. Ces informations ne constituent pas un conseil juridique.
L'article L122-6-1 du Code de la propriété intellectuelle autorise la personne ayant le droit d'utiliser un logiciel à en observer, étudier ou tester le fonctionnement ou la sécurité sans l'accord de l'auteur, afin d'en déterminer les idées et principes, lors des opérations qu'elle est en droit d'effectuer. La décompilation reste, elle, encadrée par l'objectif d'interopérabilité et par trois conditions cumulatives.
Ces conditions imposent d'agir en tant qu'utilisateur légitime, que les informations ne soient pas déjà facilement accessibles et que les actes se limitent aux parties nécessaires. Les informations obtenues ne peuvent servir à développer un logiciel substantiellement similaire. Le même article rend nulle toute clause contractuelle contraire à ces exceptions, qui transposent la directive européenne 2009/24/CE.
Pour l'analyse de malware, le risque juridique principal ne relève pas du droit d'auteur. L'article 323-3-1 du Code pénal réprime la détention ou la mise à disposition d'un programme conçu pour commettre des atteintes aux systèmes d'information, sauf motif légitime, notamment de recherche ou de sécurité informatique. Lettre de mission, ticket d'incident et registre des échantillons matérialisent ce motif.
Deux autres points méritent la vigilance. Les licences IDA Free et IDA Home interdisent l'usage commercial : un SOC qui les emploie pour ses clients s'expose à un litige contractuel. Les vidages mémoire et les fichiers exfiltrés analysés contiennent souvent des données personnelles, ce qui impose minimisation, durée de conservation limitée et accès restreint conformément au RGPD.
IA et IDA Pro : MCP, Assist et garde-fous
IDA 9.5 formalise l'intégration de l'intelligence artificielle. L'add-on IDA MCP est un serveur open source fondé sur le Model Context Protocol, qui connecte des agents d'IA à une ou plusieurs bases IDA, entièrement en local. L'add-on Assist fonctionne avec un modèle local ou dans le cloud et combine ce modèle avec les moteurs d'analyse, l'émulation et un solveur SMT d'IDA.
Ces assistants accélèrent le renommage des fonctions et la rédaction de résumés, mais ils n'éliminent pas la vérification humaine. Le choix entre modèle local et modèle hébergé reprend l'arbitrage de confidentialité de la décompilation. Notre dossier sur les LLM appliqués à l'analyse automatique de malware détaille les architectures possibles et leurs limites.
Un risque spécifique apparaît avec ces usages : un auteur de malware peut insérer dans ses chaînes de caractères des instructions destinées à tromper un modèle de langage, sur le principe de l'injection de requête. Toute conclusion produite par un agent doit donc être confrontée au code, et les actions automatiques limitées au renommage et aux commentaires. Notre panorama de l'IA pour le reverse engineering en 2026 recense les outils concernés.
Erreurs fréquentes et retour d'expérience terrain
Les difficultés rencontrées en mission tiennent rarement à l'outil lui-même. Elles proviennent d'une confiance excessive dans le pseudocode, d'un mauvais dimensionnement de la licence ou d'un laboratoire insuffisamment isolé. Les situations suivantes reviennent régulièrement lors des audits de cellules d'analyse et des formations dispensées aux équipes de réponse à incident.
Retour terrain : Cas typique rencontré en mission — en réponse à incident, un chargeur écrit en Go et dépouillé de ses symboles noie d'abord le code utile sous les fonctions du runtime, et ses chaînes non terminées s'affichent mal. Reconstruire les noms à partir des métadonnées propres à Go isole le paquet principal ; rejouer sous débogueur, en laboratoire isolé, le déchiffrement de la configuration livre au SOC domaines de commande, motif d'URL et règle YARA. Enseignement : traiter les spécificités du langage avant la logique malveillante.
Première erreur fréquente : analyser un exécutable .NET dans IDA comme un binaire natif. Le code managé se lit bien mieux avec un décompilateur dédié qui restitue le C#, comme l'explique notre article sur la décompilation et l'analyse des binaires .NET. IDA reprend ses avantages lorsque l'échantillon charge du code natif ou un module chiffré.
Deuxième erreur : choisir les décompilateurs d'une édition Expert sans regarder la nature des incidents réels, puis découvrir un firmware MIPS ou ARM en pleine crise. Pour ces cibles embarquées, notre guide sur l'analyse de firmware IoT en 2026 aide à anticiper les architectures à couvrir et les outils d'extraction nécessaires.
Retour terrain : Cas typique rencontré en mission — un SOC hésite entre une édition complète d'IDA Pro et Ghidra. Le budget n'est pas le critère décisif : la confidentialité tranche, car tout traitement hors du laboratoire, décompilation en ligne ou assistant d'IA hébergé, est exclu dès qu'un échantillon peut contenir des données clientes, et les architectures réellement rencontrées fixent les décompilateurs utiles. Ma combinaison de référence : IDA pour les analystes seniors, Ghidra pour l'équipe et la comparaison du pseudocode, plus un décompilateur .NET dédié.
À lire aussi : l'analyse d'un rançongiciel comme CryptoLocker ; valider la détection issue de l'analyse.
Questions fréquentes
IDA Pro est-il gratuit ?
Non, IDA Pro est un logiciel commercial vendu par abonnement annuel, à partir de 1 099 € par an pour l'édition Essential selon la page tarifaire de Hex-Rays consultée en novembre 2026. Il existe toutefois IDA Free, une édition gratuite limitée au désassemblage x86 et x64 et à un décompilateur x86/x64 exécuté dans le cloud. Elle demande un compte My Hex-Rays et reste strictement réservée à l'usage non commercial, sans accès au SDK ni à IDAPython selon la FAQ de l'éditeur. Les établissements d'enseignement peuvent obtenir gratuitement des licences IDA Classroom d'un an. Pour un usage professionnel sans budget, Ghidra constitue l'alternative gratuite et open source la plus complète.
Quelle est la différence entre IDA Pro et Ghidra ?
IDA Pro est un produit commercial de Hex-Rays, réputé pour la maturité de son désassembleur, de son décompilateur et de son débogueur, et vendu par abonnement. Ghidra est développé par la NSA et publié en open source sous licence Apache 2.0 : il est gratuit, son code est auditable et son décompilateur couvre toutes les architectures prises en charge. Dans la pratique, IDA offre une ergonomie et un écosystème de plugins très riches, tandis que Ghidra séduit par son coût nul et son serveur de collaboration intégré. De nombreuses équipes utilisent les deux outils et comparent leur pseudocode sur les fonctions ambiguës pour fiabiliser leurs conclusions.
Combien coûte une licence IDA Pro en 2026 ?
Selon la page tarifaire de Hex-Rays consultée le 2 novembre 2026, l'édition IDA Pro Essential démarre à 1 099 € par an avec deux décompilateurs dans le cloud, l'édition Expert à 4 999 € par an avec deux, quatre ou six décompilateurs locaux, et l'édition Ultimate à 8 599 € par an avec tous les décompilateurs locaux. L'édition Headless est proposée sur devis. Des add-ons s'ajoutent : Malware Analysis pour 1 999 $, Private Lumina pour 299 $ et Teams pour 999 $. Les paiements sont uniquement annuels, avec des remises pour des engagements de deux ou trois ans. Vérifiez toujours le devis final, car les tarifs évoluent.
Est-il légal de décompiler un logiciel avec IDA Pro ?
Tout dépend de l'objectif et de votre droit d'usage. En France, l'article L122-6-1 du Code de la propriété intellectuelle permet à l'utilisateur légitime d'observer, d'étudier et de tester le fonctionnement ou la sécurité d'un logiciel. La décompilation proprement dite est autorisée pour obtenir les informations nécessaires à l'interopérabilité, sous trois conditions cumulatives. Pour un malware, l'enjeu porte plutôt sur l'article 323-3-1 du Code pénal, qui sanctionne la détention de programmes malveillants sans motif légitime, comme la recherche ou la sécurité informatique. Documentez donc chaque analyse par une lettre de mission ou un ticket d'incident, respectez la licence de l'outil et consultez un juriste en cas de doute.
IDA Pro peut-il fonctionner sans connexion Internet ?
Oui, dans la plupart des cas. Selon la FAQ de Hex-Rays, une connexion n'est nécessaire que pour télécharger IDA 9 : les licences nominatives et les licences liées à un poste fonctionnent ensuite entièrement hors ligne, et les licences flottantes peuvent opérer sur un réseau isolé tant qu'il atteint le serveur de licences. La limite concerne la décompilation : les éditions Essential et Home, comme IDA Free, s'appuient sur des décompilateurs hébergés par l'éditeur qui exigent une connexion, alors que le désassemblage reste disponible hors ligne. Pour un laboratoire d'analyse de malware coupé d'Internet ou pour des échantillons confidentiels, une édition Expert ou Ultimate, dont les décompilateurs s'exécutent localement, s'impose donc.
Conclusion
IDA Pro reste en 2026 l'outil de référence pour comprendre un binaire hostile, mais son adoption demande désormais une réflexion d'achat : abonnement annuel, décompilateurs figés à l'activation, arbitrage entre décompilation dans le cloud et en local. Ghidra et Binary Ninja offrent des alternatives crédibles, souvent complémentaires. Quel que soit le choix, la valeur d'une analyse dépend du laboratoire isolé, de la méthode et des indicateurs transmis au SOC.
Le cadre légal français autorise la rétro-ingénierie défensive lorsqu'elle repose sur un motif légitime documenté et sur des licences respectées. Pour poursuivre, reprenez les fondamentaux avec notre guide Ghidra pour débuter en reverse engineering et confrontez-les à vos propres échantillons d'entraînement.
Structurer votre capacité d'analyse de malware
Ayi NEDJIMI accompagne les SOC et les CERT dans le choix de leurs outils de rétro-ingénierie, la conception d'un laboratoire d'analyse isolé, la formation des analystes et la production d'indicateurs exploitables lors d'une réponse à incident.
Échanger sur votre projetÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
GigaWiper BLUERABBIT : Analyse Technique Complète du Backdoor
GigaWiper BLUERABBIT Iran-nexus : backdoor wiper Go — modules Crucio, FlockWiper, CutBrooch, 20 commandes backdoor, règles YARA et remédiation.
IA pour le Reverse Engineering et l'Analyse Malware 2026
Guide IA pour le reverse engineering et l'analyse malware en 2026 — LLM pour décompilation, embeddings binaires, classification automatique et outils Ghidra+IA.
Analyse Complète de Medusa Ransomware : AES-256-CBC, RSA-2048
Analysez Medusa Ransomware : AES-256-CBC avec IV aléatoire par fichier, RSA-2048 pour la protection de clé, structure de fichier chiffré extractible, blog de fuite actif et règles YARA…
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire