






L'II 901 encadre les SI sensibles et Diffusion Restreinte : périmètre, PSSI, architecture de passerelle, chiffrement par produit agréé et homologation.
L'II 901, ou instruction interministérielle n° 901/SGDSN/ANSSI du 28 janvier 2015, fixe les règles de sécurité des systèmes d'information qui traitent des informations sensibles, en particulier celles marquées Diffusion Restreinte (DR). Elle s'impose aux administrations de l'État, à toute entreprise ou association qui exploite un SI Diffusion Restreinte, et aux établissements soumis à la protection du potentiel scientifique et technique de la Nation (PPST). Elle couvre aussi les informations NATO Restricted et EU Restricted, mais pas le secret de la défense nationale, qui relève de l'IGI 1300. Concrètement, l'II 901 impose une PSSI, une homologation avant mise en service, des produits agréés par l'ANSSI pour chiffrer la DR et des règles d'architecture strictes pour toute connexion à Internet. Ce guide détaille ce que l'instruction exige vraiment, comment la lire avec le guide d'architecture de l'ANSSI et par où commencer quand un contrat vous impose la DR.
Points clés :
- L'II 901 vise les SI « sensibles » au sens large, et impose des règles plus dures aux SI homologués Diffusion Restreinte.
- Une information DR se traite par défaut sur un SI DR : un poste bureautique classique ne suffit pas.
- Toute DR qui transite par Internet doit être chiffrée avec un produit agréé DR par l'ANSSI.
- Un SI DR ne se connecte à Internet qu'au travers d'une passerelle avec filtrage qualifié, coupure de flux et sonde de détection.
- L'homologation n'est pas un tampon final : elle repose sur une analyse de risques et se maintient dans la durée.
Qui est concerné par l'II 901 ?
La question revient dans presque tous les appels d'offres de défense, d'énergie ou de recherche : « suis-je soumis à l'II 901 ? ». La réponse dépend de deux choses, le statut de votre organisation et la nature des informations que vous traitez.
- Les administrations de l'État qui exploitent des SI sensibles, quel que soit le niveau des informations.
- Toute personne morale, publique ou privée, qui exploite un SI Diffusion Restreinte. C'est le cas typique du sous-traitant industriel à qui un marché impose de traiter des documents DR.
- Les établissements PPST, notamment ceux qui abritent des zones à régime restrictif (ZRR), pour leurs SI sensibles.
- Les SI qui traitent du NATO Restricted ou de l'EU Restricted, assimilés à la DR.
Le régime DR n'est pas un choix de l'entreprise : il est imposé par l'État, par un texte réglementaire ou par le contrat d'un donneur d'ordre. En dehors de ces cas, une entreprise peut décider de protéger ses secrets d'affaires « comme de la DR », et le guide de l'ANSSI l'y encourage, mais sans obligation légale.
SI sensible, SI Diffusion Restreinte : ne pas confondre
L'II 901 définit un système d'information sensible comme un SI dont la divulgation, l'altération ou l'indisponibilité des informations peut nuire aux objectifs de l'entité qui l'exploite. C'est une catégorie large.
Diffusion Restreinte : mention de protection apposée sur des informations sensibles qui ne relèvent pas du secret de la défense nationale. Elle impose le besoin d'en connaître, y compris quand l'information est transmise à une autre organisation. Un SI DR est un SI sensible homologué au niveau Diffusion Restreinte.
La différence est loin d'être théorique. Dans le guide d'architecture de l'ANSSI, beaucoup de mesures sont obligatoires pour un SI DR mais seulement « fortement recommandées » pour un SI sensible non DR. Le chiffrement entre sites en est le meilleur exemple : équipements agréés pour la DR, simple visa de sécurité recommandé pour le reste.
Autre point qui surprend souvent : une information sensible non marquée DR ne bénéficie pas, par défaut, d'une protection juridique quand elle est transmise à un tiers. La mention DR, elle, suit le document.
Ce que l'II 901 exige : le socle de sécurité
L'instruction repose sur une approche par les risques, l'homologation et l'amélioration continue. Sur ce socle, elle pose plusieurs exigences fortes :
| Exigence | Ce que cela implique | SI sensible | SI DR |
|---|---|---|---|
| Politique de sécurité (PSSI) | PSSI formalisée, déclinée au SI concerné | Obligatoire | Obligatoire |
| Homologation | Décision formelle avant mise en service, fondée sur une analyse de risques | Obligatoire | Obligatoire, au niveau DR |
| Chiffrement hors du SI | Protéger l'information qui transite par un réseau non maîtrisé | Requis, visa recommandé | Produit agréé DR obligatoire |
| Interconnexion de sites | Tunnels VPN chiffrés et authentifiés | Fortement recommandé | Équipements agréés ANSSI |
| Accès à Internet | Passerelle filtrée et surveillée | Recommandé | Filtrage qualifié et coupure de flux |
| Accès aux applications | Pas d'accès depuis un SI de niveau inférieur | Interdit | Interdit |
L'ANSSI joue un double rôle : elle agrée les produits et services qui protègent ces systèmes, et elle doit être informée des incidents de sécurité qui les touchent, avec possibilité d'assistance. Pour le cadre global des référentiels publics, notre article sur le Référentiel général de sécurité complète utilement la lecture.
Architecture d'un SI DR : Internet, passerelles et chiffrement
L'II 901 fixe les objectifs ; le guide ANSSI « Recommandations pour les architectures des SI sensibles ou Diffusion Restreinte » (PG-075, version 1.2 de septembre 2021), référencé sur la page officielle de l'ANSSI consacrée à l'II 901, dit comment les atteindre. Il classe les SI en trois catégories : la classe 0 pour les réseaux non maîtrisés comme Internet, la classe 1 pour les SI sensibles reliés à Internet via une passerelle, et la classe 2 pour les SI physiquement isolés.
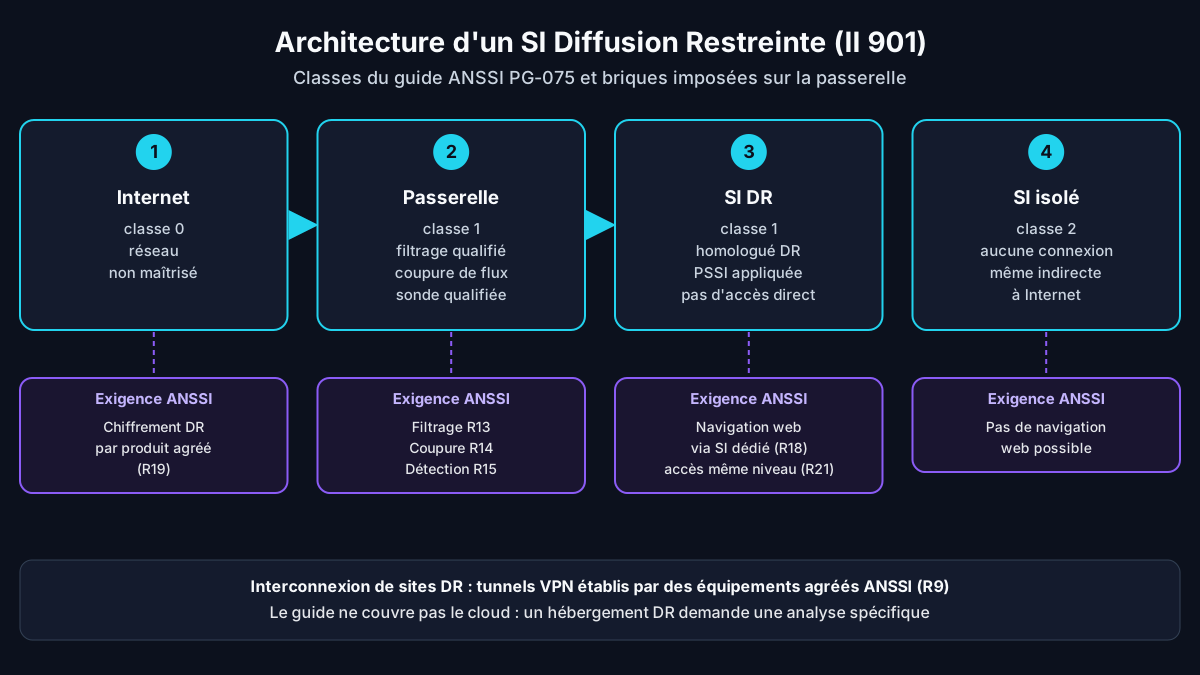
Pour un SI DR relié à Internet, le guide impose plusieurs briques, avec un vocabulaire sans ambiguïté (« doit ») :
- Un filtrage qualifié au niveau standard entre le SI DR et Internet (R13).
- Une ou plusieurs coupures de flux, qualifiées si possible, placées entre deux équipements de filtrage (R14).
- Une sonde de détection qualifiée sur chaque passerelle (R15).
- Le chiffrement par produit agréé DR de toute information DR échangée entre deux SI DR via Internet (R19), et des tunnels VPN établis par des équipements agréés pour relier des sites DR (R9).
La navigation web depuis un SI sensible de classe 1 est déconseillée ; si elle est nécessaire, elle doit passer par un SI dédié (R18). Un SI de classe 2 ne navigue pas du tout. Enfin, la règle R21 ferme une porte souvent oubliée : aucune application sensible ou DR ne doit être accessible depuis un SI qui n'est pas homologué au même niveau.
On peut voir la passerelle de classe 1 comme le sas d'une salle blanche : on ne supprime pas les échanges avec l'extérieur, on les force à passer par un point unique où tout est filtré, cassé et observé.
L'homologation d'un SI Diffusion Restreinte
L'homologation est la décision par laquelle une autorité désignée accepte formellement les risques résiduels d'un système avant sa mise en service. Pour un SI DR, l'instruction lui consacre un article spécifique (article 13), et le traitement des informations DR fait l'objet de l'article 14.
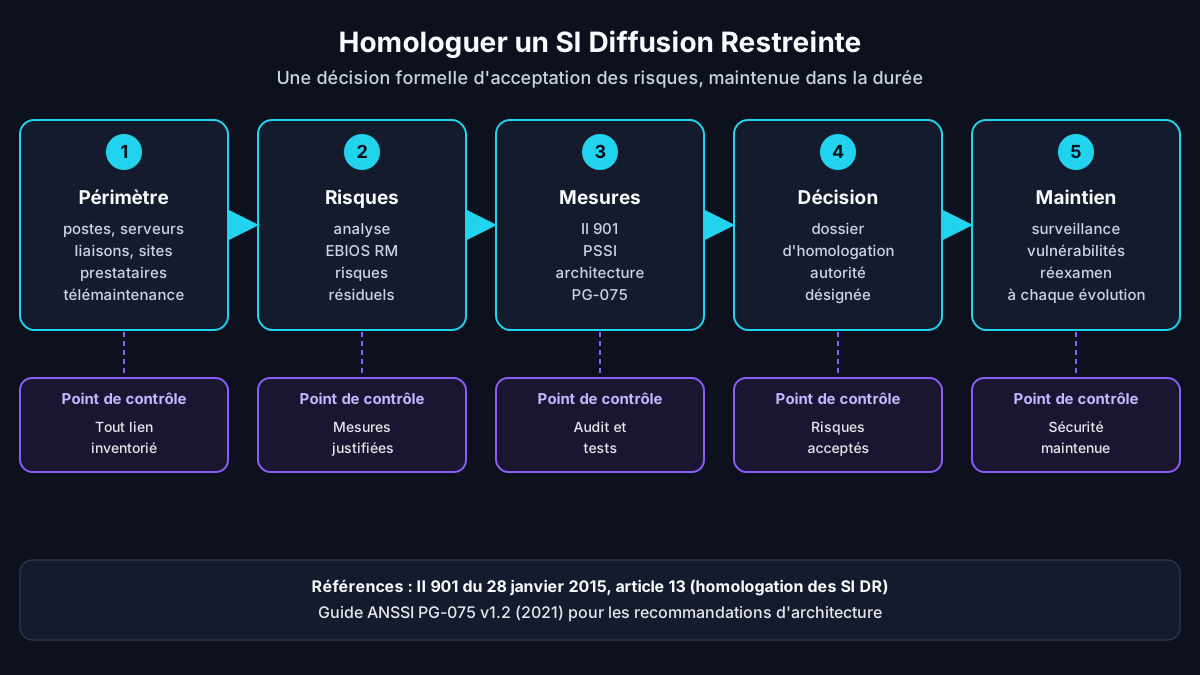
La démarche suit une logique classique, mais chaque étape est exigeante :
- Délimiter le périmètre : postes, serveurs, liaisons, sites, prestataires, liens de télémaintenance. Ce qui n'est pas dans le périmètre n'est pas homologué.
- Analyser les risques, le plus souvent avec la méthode EBIOS Risk Manager, pour justifier les mesures et identifier les risques résiduels.
- Mettre en œuvre les mesures de l'II 901, la PSSI et les recommandations d'architecture, puis les vérifier (audit, tests).
- Constituer le dossier et obtenir la décision de l'autorité d'homologation.
- Maintenir la sécurité : surveillance permanente du SI sensible, gestion des vulnérabilités, réexamen à chaque évolution notable.
Pour le détail de la procédure, des acteurs et du contenu du dossier, voir notre guide de l'homologation de sécurité ANSSI.
Traiter des documents DR au quotidien
L'architecture ne sert à rien si les usages la contournent. Les règles de manipulation diffusées par les services de l'État, comme la fiche de la DRSD sur la gestion des documents DR (février 2025), rappellent quelques interdits très concrets : ne pas scanner un document DR pour l'enregistrer ou l'envoyer sur un SI non homologué DR, sauf chiffrement adapté, et transmettre les documents papier sous double enveloppe.
Dans les faits, le piège le plus fréquent est la messagerie. Un ingénieur reçoit une spécification DR, la transfère à un collègue depuis sa boîte habituelle pour « gagner du temps », et l'information se retrouve sur un SI non homologué, parfois hébergé hors de France. C'est exactement ce que l'II 901 veut empêcher : la DR se traite sur le SI DR, point.
Le nomadisme est possible, mais il doit avoir une justification métier, figurer dans l'analyse de risques et respecter les mesures dédiées : poste sensible maîtrisé, accès par VPN dont l'extrémité est dans la passerelle, pas de poste personnel.
Limites et pièges de la mise en conformité
L'II 901 date de 2015 et certains sujets n'y sont pas traités en détail. Plusieurs points demandent du discernement :
- Le cloud. Le guide d'architecture de l'ANSSI exclut explicitement l'hébergement en cloud de son périmètre. Héberger de la DR dans un cloud demande une analyse spécifique ; une offre qualifiée SecNumCloud est le point de départ réaliste, sans être une homologation en soi.
- « Agréé » n'est pas « qualifié ». Le chiffrement de la DR exige des produits agréés ; un produit simplement qualifié ou certifié ne suffit pas. Vérifiez le catalogue de l'ANSSI avant tout achat.
- Le guide ne suffit pas à lui seul. L'ANSSI précise que suivre ses recommandations d'architecture ne démontre pas à lui seul la conformité à toute l'II 901 : l'homologation reste nécessaire.
- Le périmètre qui grossit. Chaque nouveau lien (supervision externalisée, télémaintenance d'un fournisseur) doit être inventorié et homologué, sinon il crée une brèche dans un système par ailleurs bien conçu.
Mon avis : pour une PME qui découvre la DR via un marché, isoler un petit SI DR dédié, de classe 2 si les usages le permettent, est souvent plus simple et moins coûteux que de faire monter tout le SI de l'entreprise au niveau DR. On restreint la surface plutôt que de durcir l'ensemble.
Questions fréquentes
Qu'est-ce que l'II 901 en résumé ?
L'II 901 est l'instruction interministérielle n° 901/SGDSN/ANSSI du 28 janvier 2015 relative à la protection des systèmes d'information sensibles. Elle fixe des exigences organisationnelles et techniques pour les SI qui traitent des informations sensibles, notamment celles marquées Diffusion Restreinte : PSSI, homologation, chiffrement par produits agréés, règles d'architecture. Elle ne s'applique pas aux informations couvertes par le secret de la défense nationale, régies par l'IGI 1300.
Une entreprise privée doit-elle respecter l'II 901 ?
Oui, dès qu'elle exploite un système d'information Diffusion Restreinte, par exemple parce qu'un contrat avec un ministère ou un industriel de défense lui impose de traiter des documents DR. Les établissements soumis au dispositif PPST y sont également soumis pour leurs SI sensibles. Une entreprise qui ne traite ni DR ni PPST n'est pas obligée de l'appliquer, mais peut s'en inspirer pour protéger ses secrets d'affaires.
Peut-on connecter un SI Diffusion Restreinte à Internet ?
Oui, mais uniquement à travers une passerelle de classe 1 au sens du guide d'architecture de l'ANSSI : filtrage qualifié, coupure de flux entre deux équipements de filtrage et sonde de détection qualifiée. Toute information DR échangée via Internet doit être chiffrée avec un produit agréé DR. Un SI de classe 2, lui, est physiquement isolé et ne se connecte jamais à Internet, même indirectement.
Quelle différence entre l'II 901 et l'IGI 1300 ?
L'IGI 1300 encadre la protection du secret de la défense nationale, c'est-à-dire les informations classifiées. L'II 901 couvre les informations sensibles qui ne sont pas classifiées, dont la Diffusion Restreinte. Les deux textes se complètent : un industriel de défense peut avoir à la fois un SI DR soumis à l'II 901 et des systèmes classifiés soumis à l'IGI 1300, avec des exigences et des homologations distinctes.
Peut-on héberger des données Diffusion Restreinte dans le cloud ?
Ce n'est pas exclu, mais le guide d'architecture de l'ANSSI ne traite pas ce cas et le place explicitement hors de son périmètre. Il faut donc une analyse de risques spécifique, des garanties fortes sur le prestataire et l'accord de l'autorité d'homologation. Une offre qualifiée SecNumCloud est le point de départ le plus solide, mais elle ne remplace ni l'homologation du SI ni le chiffrement par produit agréé.
Conclusion : restreindre le périmètre avant de durcir
L'II 901 n'est pas un texte récent, mais elle reste la référence pour toute organisation qui reçoit de la Diffusion Restreinte. Sa logique est claire : la DR se traite sur un SI dédié et homologué, elle ne sort que chiffrée par un produit agréé, et chaque connexion avec l'extérieur passe par une passerelle filtrée, cassée et surveillée. Le premier chantier n'est pas technique : c'est de savoir précisément quelles informations DR vous recevez, qui doit en connaître, et quel est le plus petit périmètre capable de les traiter. Pour replacer l'II 901 dans le cadre défense plus large, voir notre guide de la sécurité des systèmes d'information défense, et pour l'État, la PSSIE.
Un marché vous impose la Diffusion Restreinte ?
Ayi NEDJIMI Consultants vous aide à cadrer le périmètre DR, mener l'analyse de risques et préparer le dossier d'homologation II 901.
Parler de votre projetÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
Annexe A ISO 27001 Excel : tableau de bord des contrôles
Guide complet pour construire votre tableau Excel Annexe A ISO 27001:2022 — 93 contrôles, colonnes recommandées, lien SOA, formules COUNTIF et ce que les auditeurs vérifieront.
Microsoft 365 et ISO 27001 : mapping des contrôles Annexe A
Comment Microsoft 365 (Entra ID, Purview, Defender, Sentinel) couvre les contrôles de l'Annexe A ISO 27001:2022. Tableau de mapping et ce que M365 ne couvre pas.
Périmètre ISO 27001 : comment définir son scope SMSI
Mise en conformité NIS 2 et ISO 27001
Accompagnement sur mesure pour les PME et ETI soumises à NIS 2 ou engagées dans une démarche ISO 27001. Gap analysis, plan d'action, audit interne.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire