






Comprendre la deep packet inspection en 2026 : moteur d'analyse, inspection TLS face à ECH et QUIC, cas d'usage, limites et obligations CNIL pour une DPI proportionnée.
Le deep packet inspection (DPI), ou inspection approfondie des paquets, désigne l'analyse du contenu applicatif des flux réseau, au-delà des seuls en-têtes IP et TCP qu'examine un pare-feu classique. Concrètement, un moteur DPI réassemble les sessions, reconnaît l'application réellement utilisée, décode ses champs et compare le tout à des signatures, des empreintes ou des politiques. Cette visibilité sert à détecter des logiciels malveillants, à bloquer des exfiltrations ou à contrôler les usages. En 2026, deux réalités compliquent l'exercice : le chiffrement quasi généralisé, avec TLS 1.3, QUIC et désormais Encrypted Client Hello (ECH), et un cadre juridique français exigeant, du Code du travail aux recommandations de la CNIL. Ce guide explique le principe, l'inspection TLS, les cas d'usage, les limites et les obligations à respecter, en s'appuyant notamment sur les moteurs open source intégrés aux pare-feux étudiés dans notre comparatif OPNsense vs pfSense 2026.
Résumé exécutif : La deep packet inspection analyse la charge utile des paquets pour identifier applications, menaces et fuites de données, là où le filtrage classique s'arrête aux adresses et aux ports. Son efficacité recule face au chiffrement : sans déchiffrement, elle ne voit plus que des métadonnées, et l'ECH normalisé en mars 2026 masque jusqu'au nom du site visité. Le déchiffrement reste possible sur un parc maîtrisé, mais il crée un point de concentration de données sensibles et engage la responsabilité de l'employeur. Une DPI utile en 2026 est donc ciblée, documentée, proportionnée et elle-même durcie.
Points clés de cet article :
- Définir la finalité avant l'outil : détection de menaces, prévention des fuites, contrôle applicatif ou qualité de service n'appellent pas le même niveau d'inspection.
- Exploiter d'abord les métadonnées (DNS, SNI, empreintes JA4, volumes) : elles couvrent une grande part des besoins de détection sans rien déchiffrer.
- Réserver le déchiffrement TLS aux postes gérés, avec une liste d'exclusions (santé, banque, messageries personnelles) et une autorité de certification interne protégée.
- En France, informer les salariés, consulter le CSE, documenter une analyse d'impact et limiter la conservation des alertes, conformément aux recommandations de la CNIL.
- Traiter la sonde ou le pare-feu DPI comme un actif critique : correctifs rapides, administration isolée, journaux exportés vers le SOC.
Deep packet inspection : définition et principe de fonctionnement
Un paquet IP se compose d'en-têtes, qui indiquent d'où il vient et où il va, et d'une charge utile, qui transporte les données applicatives : une requête web, un fragment de fichier, une commande SMB ou une réponse DNS. Le filtrage traditionnel ne regarde que les en-têtes. L'inspection approfondie lit aussi la charge utile, après avoir reconstitué la conversation complète entre le client et le serveur.
Deep packet inspection (DPI) : technique d'analyse réseau qui examine la charge utile des paquets, et pas seulement leurs en-têtes, afin d'identifier le protocole et l'application réellement utilisés, d'en extraire des métadonnées et de détecter des contenus ou des comportements contraires à une politique de sécurité.
On parle d'inspection « profonde » par opposition à l'inspection « de surface » (shallow packet inspection), qui s'arrête aux couches 3 et 4 du modèle OSI : adresses, ports, drapeaux TCP. La DPI remonte jusqu'à la couche 7, celle des protocoles applicatifs. Elle peut ainsi distinguer une visioconférence d'un transfert de fichiers alors que les deux utilisent le port 443, ou repérer un tunnel DNS qui exfiltre des données sous l'apparence de simples requêtes de résolution.
Le terme recouvre des réalités très différentes selon qui l'emploie. Dans une entreprise, la DPI est une fonction de sécurité intégrée aux pare-feux, aux systèmes de prévention d'intrusion ou aux sondes de détection. Chez un opérateur télécom, elle sert historiquement à la gestion du trafic. Dans certains États, elle devient un outil de censure ou de surveillance de masse. Cette polysémie explique la méfiance qu'inspire la technologie et les écarts de régime juridique selon le contexte.
Les recherches en ligne mélangent les appellations : « DPI deep packet inspection », « deep packet inspection (DPI) » ou la formulation inversée « deep inspection packet » désignent exactement la même technique. Les éditeurs l'associent souvent à des fonctions plus larges, comme le contrôle applicatif, le filtrage d'URL, l'antivirus de passerelle ou la prévention des fuites de données, ce qui brouille parfois la comparaison entre produits.
Comment fonctionne un moteur DPI : capture et réassemblage
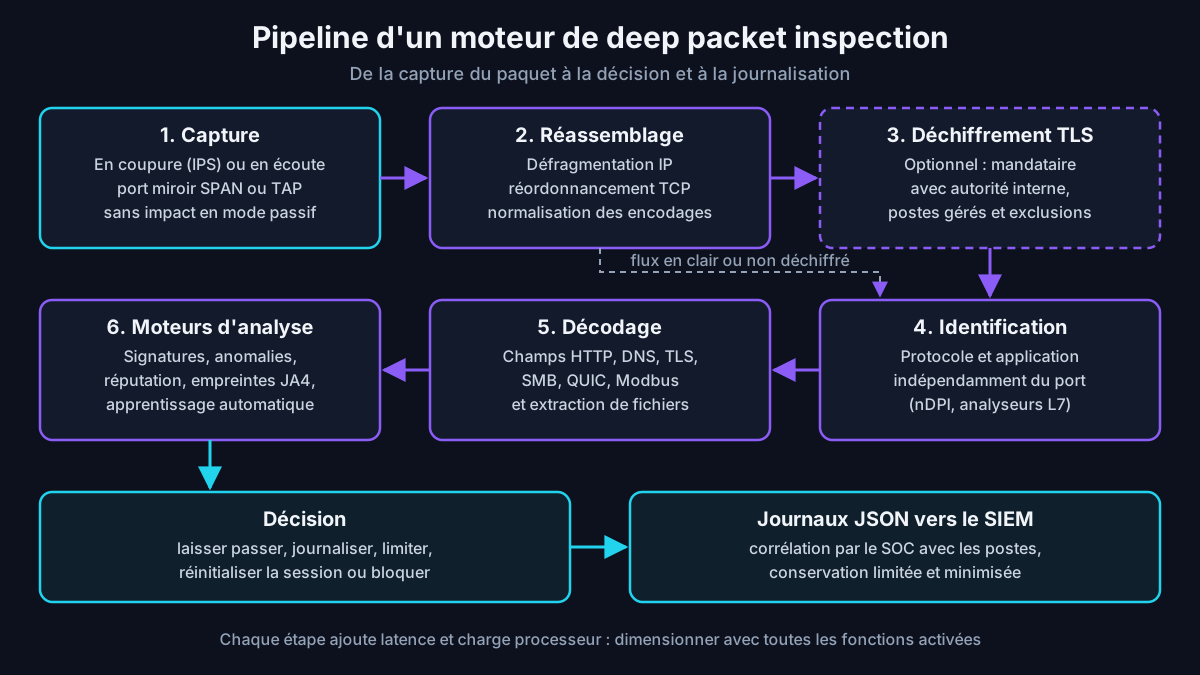
Quel que soit l'éditeur, un moteur d'inspection approfondie des paquets (DPI) suit une chaîne de traitement comparable. Comprendre ces étapes aide à dimensionner l'équipement, à interpréter ses alertes et à anticiper ses angles morts. Le schéma ci-dessous résume ce pipeline, de la capture du trafic jusqu'à la décision et à la journalisation des événements vers le centre opérationnel de sécurité (SOC).
Capture : en coupure ou en écoute
La DPI peut fonctionner en coupure (inline), lorsque l'équipement est placé sur le chemin du trafic et peut bloquer, ou en écoute passive, à partir d'un port miroir (SPAN) ou d'un TAP réseau qui duplique les paquets. Le mode en coupure permet la prévention, au prix d'un risque de latence et d'interruption en cas de panne. Le mode passif ne gêne jamais la production, mais il se limite à la détection et à l'alerte.
Réassemblage des flux et normalisation
Une charge malveillante peut être découpée en de multiples fragments IP ou segments TCP, parfois reçus dans le désordre. Le moteur doit donc défragmenter, réordonner et reconstituer chaque flux avant toute analyse, comme le ferait la machine destinataire. Il normalise aussi les encodages applicatifs, par exemple les URL encodées ou la compression HTTP, afin que les signatures s'appliquent à une représentation canonique du contenu.
Identification applicative, analyse et décision dans la DPI
Une fois les flux capturés et reconstitués, la valeur de l'inspection approfondie des paquets (DPI) se joue dans trois opérations : reconnaître l'application, analyser son contenu et décider. C'est à ce niveau que se distinguent les moteurs, par la richesse de leurs analyseurs de protocoles et par la qualité de leurs règles de détection.
Identification du protocole et de l'application
La première opération consiste à reconnaître le protocole indépendamment du port. Les moteurs combinent motifs caractéristiques, machines à états et heuristiques statistiques. La bibliothèque open source nDPI, maintenue par ntop, ou les analyseurs applicatifs de Suricata et de Zeek identifient ainsi HTTP, TLS, DNS, SMB, SSH, QUIC ou des protocoles industriels comme Modbus. Cette classification alimente ensuite le contrôle applicatif et la détection d'anomalies.
Analyse, décision et journalisation
Une fois le flux décodé, plusieurs moteurs travaillent en parallèle : correspondance de signatures, détection d'anomalies protocolaires, réputation des destinations, extraction et analyse de fichiers. La décision peut consister à laisser passer, journaliser, limiter le débit, réinitialiser la session ou bloquer. Les événements, souvent au format JSON, partent vers un SIEM (Security Information and Event Management) afin que le centre opérationnel de sécurité (SOC) les corrèle avec les journaux des postes et des serveurs.
Firewall deep packet inspection, IDS/IPS, NGFW : bien situer la technologie
La deep packet inspection (DPI) n'est pas un produit mais une capacité, présente à des degrés divers dans plusieurs familles d'équipements. Un « firewall deep packet inspection » désigne en pratique un pare-feu capable d'inspecter la couche applicative, ce que les éditeurs commercialisent sous l'étiquette de pare-feu nouvelle génération (NGFW, Next-Generation Firewall). Les systèmes de détection et de prévention d'intrusion (IDS/IPS) en font leur cœur de métier. Le tableau suivant distingue ces approches.
| Approche | Couches analysées | Ce qu'elle voit | Usage typique |
|---|---|---|---|
| Filtrage de paquets sans état | 3 et 4 | Adresses, ports, protocole | Listes de contrôle d'accès sur routeur |
| Pare-feu à états (stateful) | 3 et 4, état des sessions | Sessions TCP et UDP établies | Politique de flux périmétrique |
| IDS/IPS (Suricata, Snort) | 3 à 7 | Charge utile, signatures, anomalies | Détection et prévention d'intrusion |
| NGFW avec DPI | 3 à 7, plus identité | Applications, utilisateurs, URL, fichiers | Contrôle applicatif et menaces en un point |
| Sonde NSM passive (Zeek) | 3 à 7, sans blocage | Métadonnées détaillées de chaque protocole | Investigation et chasse aux menaces |
| Mandataire web (proxy) | 7 (HTTP, TLS) | URL, contenus, catégories de sites | Filtrage web et déchiffrement TLS |
Ces familles se complètent plus qu'elles ne s'opposent. Une architecture courante associe un pare-feu à états en bordure, un mandataire web qui assure la rupture protocolaire pour la navigation et une sonde passive de surveillance réseau (NSM, Network Security Monitoring) qui alimente le centre opérationnel de sécurité (SOC). Pour approfondir le moteur IDS/IPS open source le plus répandu, consultez notre dossier sur Suricata, IDS/IPS et NSM multithread, qui détaille son architecture et son déploiement.
Le choix entre ces options dépend moins de la technologie que du besoin. Une PME qui cherche surtout à bloquer les catégories de sites à risque se satisfera d'un mandataire ou d'un NGFW d'entrée de gamme. Un opérateur d'importance vitale soumis à des exigences de détection privilégiera des sondes dédiées, disposant d'un visa de sécurité de l'Agence nationale de la sécurité des systèmes d'information (ANSSI), placées en écoute sur les points d'interconnexion sensibles.
Inspection TLS : ce que la DPI voit encore d'un flux chiffré
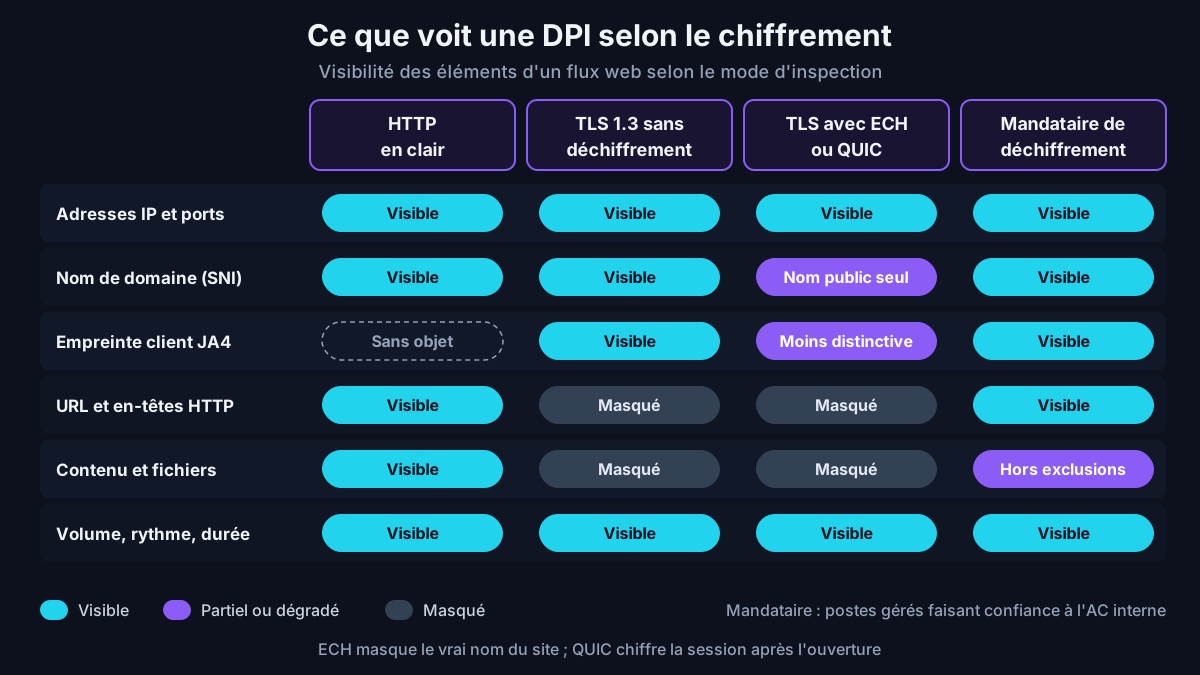
Le chiffrement a profondément changé la donne. Sur une connexion HTTPS, la charge utile est illisible pour tout équipement intermédiaire qui ne possède pas les clés de session. L'inspection approfondie doit alors choisir entre deux stratégies : exploiter ce qui reste visible sans déchiffrer, ou s'interposer pour déchiffrer, au prix de nouveaux risques techniques et juridiques. La tendance de fond ne joue pas en faveur de la visibilité.
52 % : part du trafic web d'origine humaine protégée par un échange de clés post-quantique début décembre 2025 sur le réseau de Cloudflare, contre 29 % en début d'année, selon le Cloudflare Radar 2025 Year in Review (publié le 15 décembre 2025). Le même bilan indique que 21 % des requêtes HTTP observées en 2025 passaient par HTTP/3, donc par QUIC sur UDP.
Sans déchiffrement : métadonnées et empreintes
Même chiffré, un flux TLS (Transport Layer Security) laisse des traces exploitables. L'adresse et le port de destination, le volume échangé, le rythme des paquets et la durée de session restent visibles. Le message d'ouverture du client, le ClientHello, expose en clair la liste des suites cryptographiques, des extensions et, sauf ECH, le nom du serveur demandé via l'extension SNI (Server Name Indication).
Ces éléments permettent de calculer des empreintes de clients. JA3, proposé par Salesforce, puis JA4, conçu par FoxIO pour mieux résister à la permutation aléatoire des extensions adoptée par Chrome en 2023, caractérisent la pile TLS d'un logiciel. Un outil malveillant qui embarque sa propre bibliothèque réseau se distingue souvent d'un navigateur légitime, ce qui permet de détecter certains canaux de commande et de contrôle sans lire une seule donnée.
Avec déchiffrement : le principe du mandataire TLS
Pour lire le contenu, l'équipement se comporte en intermédiaire de confiance. Il termine la session TLS du poste avec un certificat généré à la volée et signé par une autorité de certification interne, que les postes gérés ont appris à reconnaître. Il ouvre en parallèle une seconde session vers le serveur réel, en vérifiant lui-même le certificat de ce dernier. Entre les deux, le trafic circule en clair dans la mémoire de l'équipement, où les moteurs d'analyse l'examinent.
Le référentiel MITRE ATT&CK range cette pratique parmi les mesures d'atténuation sous l'identifiant M1020 « SSL/TLS Inspection », utile contre les canaux de commande chiffrés et le domain fronting. La même fiche conseille de ne pas déchiffrer les sites financiers ou de santé et de surveiller en continu les journaux d'inspection afin d'ajuster les politiques et de réduire les faux positifs.
ECH, QUIC et post-quantique : la visibilité de la DPI recule
Trois évolutions récentes des protocoles web réduisent encore ce qu'une sonde de deep packet inspection peut observer sans déchiffrer. Elles concernent le message d'ouverture de TLS (Transport Layer Security), le transport lui-même et la cryptographie d'échange de clés. Aucune n'a été conçue contre la sécurité des entreprises, mais toutes protègent les utilisateurs contre les observateurs du réseau, quels qu'ils soient.
Encrypted Client Hello masque le nom du site
Publiée en mars 2026, la RFC 9849 normalise Encrypted Client Hello (ECH). Le client chiffre son véritable ClientHello avec une clé publique que le serveur annonce dans le DNS ; l'observateur ne voit plus qu'un nom public générique, souvent celui de l'hébergeur ou du réseau de diffusion de contenu. Un filtrage fondé uniquement sur le SNI (Server Name Indication) devient inopérant pour les sites qui activent ECH, sauf à déchiffrer ou à contrôler le résolveur DNS des postes.
QUIC et l'échange de clés post-quantique
QUIC, le transport d'HTTP/3, déplace le problème sur UDP. Ses paquets d'ouverture sont protégés par des clés que tout observateur peut dériver, ce qui permet encore d'extraire le SNI et une empreinte JA4, mais la suite de la session est chiffrée de bout en bout, y compris une partie des en-têtes de transport. Beaucoup d'organisations bloquent QUIC en sortie pour forcer le repli sur TCP et TLS, mieux maîtrisé par leurs équipements, après avoir vérifié l'absence d'impact sur les applications métier.
Enfin, l'échange de clés hybride post-quantique, pris en charge par les versions récentes des principaux navigateurs, alourdit le ClientHello au point qu'il dépasse souvent un seul paquet. Des équipements intermédiaires qui supposaient le contraire ont dû être corrigés. Pour un mandataire TLS, l'enjeu est double : supporter ces nouveaux algorithmes côté client comme côté serveur, et ne pas dégrader silencieusement la connexion en se repliant sur un échange de clés classique.
Cas d'usage légitimes de la DPI en entreprise
Dans un système d'information d'entreprise, la deep packet inspection (DPI) répond à des besoins de sécurité concrets, à condition de les formaliser. Le guide de l'ANSSI sur l'interconnexion d'un système d'information à Internet (version 3.0, juin 2020) recommande une rupture protocolaire des flux au sein de la passerelle et une analyse de ces flux en fonction de l'analyse de risque, pour prévenir fuites de données et codes malveillants.
- Détection de menaces : signatures d'exploits, téléchargements d'exécutables, communications vers des infrastructures de commande et de contrôle connues, tunnels DNS.
- Prévention des fuites de données (DLP, Data Loss Prevention) : repérage de documents marqués confidentiels, de numéros de carte bancaire ou d'envois massifs vers des services de partage non approuvés.
- Contrôle applicatif : autorisation d'une messagerie d'entreprise mais blocage des transferts de fichiers d'une application grand public, lutte contre le shadow IT.
- Protection des systèmes industriels : vérification que seules des commandes Modbus ou DNP3 de lecture circulent depuis une zone donnée, détection d'écritures inattendues sur un automate.
- Qualité de service : priorisation de la voix sur IP ou de la visioconférence par rapport aux mises à jour logicielles.
- Investigation numérique : conservation de métadonnées applicatives pour reconstituer la chronologie d'un incident.
Le contexte de menace renforce l'intérêt de ces usages. Les intrusions passent de plus en plus par des services exposés et par des chaînes d'approvisionnement logicielles, comme le montre notre analyse de la menace supply chain open source que le pare-feu ne voit pas. Une DPI bien réglée ne remplace pas la sécurité du poste, mais elle observe le réseau, un point de passage que l'attaquant maîtrise mal.
L'apprentissage automatique complète désormais les signatures. Des modèles classent les flux chiffrés à partir de leurs seules caractéristiques statistiques, ou repèrent des séquences de paquets atypiques. Ces approches, proches de celles décrites dans notre panorama des frameworks d'IA pour l'analyse de malwares, réduisent la dépendance au contenu en clair, mais exigent des données d'entraînement représentatives et une surveillance attentive des faux positifs.
Neutralité du net : ce que le droit interdit aux opérateurs
Hors de l'entreprise, l'inspection approfondie soulève des questions de libertés publiques. Un fournisseur d'accès à Internet placé au cœur du réseau pourrait techniquement analyser, prioriser ou bloquer les communications de millions d'abonnés. Le droit européen encadre strictement cette possibilité au nom de la neutralité du net, et le droit français réserve à l'État un régime d'exception très encadré.
Le règlement (UE) 2015/2120 relatif à l'accès à un internet ouvert impose aux fournisseurs d'accès de traiter tout le trafic de façon égale. Son article 3, paragraphe 3, n'admet que des mesures raisonnables de gestion du trafic, transparentes, non discriminatoires et proportionnées, qui ne surveillent pas le contenu spécifique des communications. Les exceptions se limitent au respect de la loi, à la sécurité du réseau et aux congestions. En France, l'Arcep veille à son application.
Renseignement : les algorithmes de l'article L851-3 en France
Les règles de neutralité qui s'imposent aux fournisseurs d'accès ne concernent pas les services de renseignement, qui disposent d'un régime propre. Celui-ci ne relève pas de la deep packet inspection au sens commercial du terme, mais il repose lui aussi sur l'analyse automatisée du trafic transitant chez les opérateurs, ce qui explique qu'il soit souvent cité dans les débats sur la DPI.
L'article L851-3 du code de la sécurité intérieure, dans sa version en vigueur depuis le 19 août 2026 et jusqu'au 1er janvier 2029, autorise des traitements automatisés sur les réseaux des opérateurs. Ils visent à détecter des connexions révélant des ingérences étrangères, des menaces pour la défense nationale, des menaces terroristes ou certaines formes de criminalité organisée. Le débat public les désigne souvent sous le nom d'« algorithmes » ou de « boîtes noires ».
Le texte les entoure de garde-fous : autorisation du Premier ministre après avis de la Commission nationale de contrôle des techniques de renseignement (CNCTR), exécution par un service du Premier ministre, destruction immédiate des données non détectées, identification des personnes seulement après une nouvelle autorisation. Ils portent sur les données de connexion et, si c'est strictement nécessaire, sur les adresses complètes de ressources (URL). En juin 2025, le Conseil constitutionnel avait censuré des mots relatifs à ces adresses (décision n° 2025-885 DC), signe de la sensibilité du sujet.
Deep packet inspection en France : obligations de l'employeur et vie privée
Pour une entreprise, déployer une DPI (deep packet inspection) capable de lire le contenu des communications de ses salariés revient à mettre en œuvre un dispositif de contrôle. Plusieurs corps de règles s'appliquent simultanément : le RGPD et la loi Informatique et Libertés, le Code du travail, le Code pénal et, le cas échéant, le secret professionnel propre à certains métiers. La question de la « deep packet inspection France » revient souvent chez les responsables de la sécurité des systèmes d'information (RSSI) : la pratique n'est pas interdite, mais elle est strictement conditionnée.
Les recommandations de la CNIL sur l'analyse des flux HTTPS
Dans sa publication sur l'analyse de flux HTTPS, la Commission nationale de l'informatique et des libertés (CNIL) admet que l'employeur peut déchiffrer pour assurer la sécurité de son système d'information, sous conditions. Elle recommande une information précise des salariés : catégories de personnes concernées, nature de l'analyse, données conservées, modalités d'investigation, sites placés en liste blanche et moyens d'usage personnel non soumis à l'analyse.
La CNIL demande aussi une gestion stricte des droits d'accès des administrateurs, une minimisation des traces, par exemple le fichier malveillant, la source et la destination plutôt que les identifiants et mots de passe, et la protection des alertes : chiffrement, stockage hors production et conservation de six mois au maximum. Elle relève enfin que l'éventuelle atteinte aux systèmes de traitement automatisé de données, au sens des articles 323-1 et suivants du Code pénal, relève de l'appréciation du juge.
Code du travail : information, CSE et proportionnalité
Trois articles structurent l'analyse. L'article L1121-1 interdit les restrictions aux libertés qui ne seraient ni justifiées par la nature de la tâche ni proportionnées au but recherché. L'article L1222-4 interdit de collecter une information concernant personnellement un salarié par un dispositif dont il n'a pas été préalablement informé. L'article L2312-38 impose d'informer et de consulter le comité social et économique (CSE) avant la mise en œuvre de moyens de contrôle de l'activité des salariés.
En pratique, il faut informer préalablement les salariés et consulter le CSE, puis décrire le dispositif, ses finalités et ses limites dans la charte informatique annexée au règlement intérieur. Le registre des traitements doit le mentionner, et une analyse d'impact relative à la protection des données (AIPD) est généralement attendue, la surveillance constante de l'activité des salariés figurant parmi les traitements que la CNIL y soumet.
Secret des correspondances, preuve et secteurs sensibles
Au-delà des formalités, l'inspection approfondie des paquets (DPI) avec déchiffrement touche à deux sujets que les équipes techniques sous-estiment : la protection pénale des correspondances et la valeur probante des journaux produits. Les organisations soumises à un secret professionnel renforcé y ajoutent des contraintes propres, qui doivent être traduites en règles d'exclusion concrètes.
Secret des correspondances et messages personnels
L'article 226-15 du Code pénal punit d'un an d'emprisonnement et de 45 000 euros d'amende le fait, commis de mauvaise foi, d'intercepter, de détourner, d'utiliser ou de divulguer des correspondances électroniques. Les messages professionnels sont présumés accessibles à l'employeur, mais ceux identifiés comme personnels restent protégés. Une DPI qui déchiffre un webmail personnel touche directement à cette frontière, d'où l'intérêt des exclusions par catégorie.
Les secteurs soumis à un secret renforcé, comme la santé, le droit ou la banque, doivent aller plus loin : exclusion des flux contenant des données de santé ou couvertes par le secret professionnel, cloisonnement des équipes ayant accès aux alertes et traçabilité de chaque consultation. Sur les équipements personnels autorisés (BYOD, Bring Your Own Device), aucune autorité de certification d'entreprise ne devrait être imposée sans cadre contractuel explicite.
Valeur probante des journaux de DPI
Une preuve tirée d'un dispositif dissimulé est en principe déloyale. Depuis un arrêt d'assemblée plénière de décembre 2023, la Cour de cassation admet qu'une telle preuve puisse être retenue si elle est indispensable et proportionnée, mais cette mise en balance reste aléatoire. Un journal de DPI produit dans un contentieux disciplinaire sera d'autant plus solide que le dispositif était connu, documenté et limité à sa finalité de sécurité.
Avertissement : le déchiffrement et l'analyse de communications ne doivent être mis en œuvre que sur des réseaux et des terminaux dont vous avez la responsabilité, dans le cadre juridique décrit ci-dessus et après validation par vos juristes et votre délégué à la protection des données. Cet article décrit des pratiques de protection et de détection ; il ne constitue pas un avis juridique.
Retour terrain : Cas typique rencontré en mission — une ETI active le déchiffrement TLS sur son pare-feu avant d'avoir consulté le CSE. Le projet est gelé le temps d'une consultation tardive, qui impose d'exclure santé, banque et webmails personnels, tandis que le DPO conteste des journaux conservant les URL complètes. Enseignement : figer exclusions, minimisation des journaux et durée de conservation avant la première règle de déchiffrement.
Limites techniques de la deep packet inspection
La DPI (deep packet inspection) n'est pas infaillible. Ses limites tiennent à la performance, à l'évasion et au chiffrement de bout en bout. Les ignorer conduit à une fausse impression de protection, parfois plus dangereuse que l'absence d'outil, car elle détourne l'attention des contrôles réellement efficaces sur les postes et les serveurs.
Performance et faux positifs
Réassembler, décoder et comparer chaque flux à des dizaines de milliers de signatures consomme du processeur et de la mémoire. Le déchiffrement TLS alourdit encore la charge, car l'équipement mène deux négociations par connexion. Les débits annoncés par les fiches techniques correspondent rarement à un profil réel avec toutes les fonctions activées. Côté détection, des règles trop larges produisent des alertes en masse que le SOC finit par ignorer.
Évasion et angles morts
Les moteurs DPI font l'objet de techniques d'évasion bien documentées : divergences de réassemblage entre la sonde et la cible, encodages inhabituels, tunnels dans des protocoles autorisés. Les éditeurs corrigent ces écarts au fil des versions, ce qui impose des mises à jour régulières du moteur, et pas seulement des signatures. Le trafic chiffré de bout en bout, les tunnels VPN et les applications qui épinglent leur certificat restent, par construction, hors de portée du contenu.
Quand l'inspection affaiblit la sécurité : TLS et équipements ciblés
Un dispositif de deep packet inspection n'est pas neutre pour la sécurité du système d'information qu'il protège. Lorsqu'il déchiffre le trafic TLS (Transport Layer Security), il devient un maillon de la chaîne de confiance des utilisateurs ; lorsqu'il est exposé, il devient une cible. Deux risques méritent une attention particulière lors de la conception comme lors des audits.
Un déchiffrement mal configuré affaiblit TLS
En mars 2017, l'alerte TA17-075A de l'US-CERT avertissait que certains produits d'interception HTTPS validaient mal les certificats des serveurs ou acceptaient des protocoles obsolètes, sans que l'utilisateur en soit averti. Un mandataire TLS doit valider la chaîne de certificats du serveur au moins aussi strictement qu'un navigateur, refuser les versions et suites faibles et remonter les erreurs au client. Des sites de test publics comme badssl.com permettent de le vérifier.
L'équipement d'inspection, cible prioritaire
Un pare-feu ou un mandataire qui déchiffre concentre des secrets : la clé privée de l'autorité de certification interne, des flux en clair, parfois des identifiants. Les attaquants l'ont bien compris, comme le détaille notre article sur les équipements réseau devenus la cible n°1 des APT. La compromission d'un tel boîtier peut servir de point d'entrée à un rançongiciel, scénario analysé dans firewall compromis, ransomware déployé.
La protection de l'autorité de certification interne mérite une attention particulière. Sa clé devrait résider dans un module matériel de sécurité (HSM, Hardware Security Module) ou, à défaut, dans le magasin protégé de l'équipement, avec une durée de validité courte et une procédure de révocation testée. Une autorité dédiée à l'inspection, distincte de l'infrastructure à clés publiques (PKI) qui signe les serveurs internes, limite l'impact d'une fuite.
Déployer une DPI proportionnée : méthode en sept étapes
Un projet d'inspection approfondie des paquets (DPI) réussi se construit autour d'une finalité précise et d'un périmètre maîtrisé, pas autour d'une fiche technique. La méthode suivante, applicable aussi bien à une sonde open source qu'à un pare-feu commercial, articule exigences de sécurité, contraintes d'exploitation et obligations juridiques.
- Formaliser les finalités : menaces visées, flux concernés, populations d'utilisateurs, avec une validation conjointe de la direction, du délégué à la protection des données (DPO) et du RSSI.
- Cartographier les points de passage : sorties Internet, liaisons intersites, zones industrielles, accès distants, en choisissant pour chacun le mode en coupure ou en écoute.
- Démarrer par les métadonnées : journaux DNS, SNI, empreintes JA4, volumes et durées, sans déchiffrement, pour établir une ligne de base.
- Définir la politique de déchiffrement : postes gérés uniquement, exclusions par catégorie (santé, banque, administrations, messageries personnelles) et par application à certificat épinglé.
- Accomplir les formalités : analyse d'impact (AIPD), registre des traitements, information des salariés, consultation du comité social et économique (CSE), mise à jour de la charte informatique.
- Déployer progressivement : mode détection sur un groupe pilote, mesure des impacts sur les applications et la latence, puis extension et passage éventuel en blocage.
- Exploiter et réviser : intégration au SIEM, revue trimestrielle des règles et des exclusions, purge des alertes au-delà de la durée retenue.
Conseil d'expert : avant d'acheter une licence de déchiffrement, faites tourner pendant quelques semaines une sonde passive limitée aux métadonnées TLS, DNS et QUIC. Listez les détections obtenues et celles qui exigeraient réellement le contenu en clair. Ce bilan objectif sert à dimensionner le projet, à justifier la proportionnalité auprès du CSE et du DPO, et à éviter un déchiffrement généralisé qui n'apporterait qu'un surcroît de risque.
Sur un socle open source, Suricata calcule les empreintes JA3 et JA4 des clients TLS et QUIC et peut cesser d'inspecter un flux une fois la négociation chiffrée terminée, ce qui économise des ressources tout en conservant les métadonnées utiles. L'extrait suivant illustre ce réglage défensif, à adapter à votre environnement et à votre version de Suricata.
# suricata.yaml (extrait) : métadonnées TLS et QUIC sans déchiffrement
app-layer:
  protocols:
    tls:
      enabled: yes
      detection-ports:
        dp: 443
      ja3-fingerprints: yes
      ja4-fingerprints: yes
      # arrête l'inspection une fois la session chiffrée,
      # les champs de la négociation restent journalisés
      encryption-handling: bypass
    quic:
      enabled: yes
Une fois les empreintes journalisées, une règle locale peut signaler un client TLS inattendu vers un domaine que l'équipe de sécurité surveille. Les valeurs ci-dessous sont des exemples à remplacer par celles issues de votre propre ligne de base.
alert tls $HOME_NET any -> $EXTERNAL_NET any (msg:"LOCAL empreinte JA4 inconnue vers domaine surveille"; tls.sni; content:"exemple-surveille.test"; endswith; ja4.hash; content:"EMPREINTE_A_RENSEIGNER"; sid:9000001; rev:1;)Sur un pare-feu OPNsense, le même moteur s'active depuis le module de détection d'intrusion, d'abord en mode IDS, puis en mode IPS une fois les règles stabilisées. Notre comparatif OPNsense vs pfSense détaille les options d'inspection disponibles sur chacune des deux plateformes et leurs implications pour l'exploitation.
Retour terrain : Cas typique rencontré en mission — dès l'activation du déchiffrement, un client lourd métier cesse de se synchroniser, sans message d'erreur exploitable. Les journaux du mandataire montrent des négociations TLS rompues par le client juste après la présentation du certificat substitué : l'application épingle celui de son éditeur. Nous excluons alors ce seul domaine du déchiffrement, pas toute une catégorie, et l'inscrivons au registre des exclusions revu périodiquement.
Choisir une solution de deep packet inspection : critères de décision
Le marché de la deep packet inspection (DPI) va des moteurs open source aux plateformes commerciales intégrées. Les critères suivants permettent de comparer les offres sur des bases objectives, au-delà des débits affichés en première page des brochures et des démonstrations réalisées sur un trafic idéal.
- Couverture protocolaire : TLS 1.3, QUIC, HTTP/2 et HTTP/3, protocoles industriels si nécessaire, et capacité à gérer Encrypted Client Hello (ECH), au minimum à le détecter.
- Performances mesurées : débit avec déchiffrement et prévention activés, sur un profil de trafic proche du vôtre ; exigez une preuve de concept.
- Qualité du déchiffrement : validation stricte des certificats, prise en charge des échanges post-quantiques hybrides, gestion fine des exclusions.
- Exploitabilité : format des journaux, intégration au SIEM, API, gestion centralisée des politiques.
- Sécurité intrinsèque : historique de vulnérabilités, rapidité des correctifs, durcissement de l'administration, existence d'un visa de sécurité de l'ANSSI.
- Conformité : fonctions de minimisation, pseudonymisation des journaux, durées de conservation paramétrables.
Le critère de sécurité intrinsèque est trop souvent relégué en fin de grille. Or les appliances de bordure accumulent les vulnérabilités critiques exploitées avant correctif, comme le rappelle notre dossier sur les appliances réseau ciblées par des zero-days. Un équipement DPI qui ne peut pas être mis à jour rapidement crée plus de risques qu'il n'en traite.
Côté open source, Suricata assure la détection et la prévention, Zeek produit des journaux de métadonnées très riches pour l'investigation, et nDPI fournit l'identification applicative. Ces briques demandent davantage de compétences d'exploitation qu'une plateforme commerciale, mais elles offrent une transparence complète sur les règles et sur les données collectées, un atout réel pour démontrer la conformité.
Tester une DPI en laboratoire avant la production
Un laboratoire isolé permet de valider la politique d'inspection approfondie des paquets (DPI) sans exposer de données réelles ni perturber les utilisateurs. Il sert aussi à mesurer l'impact du déchiffrement sur les applications métier et à vérifier que le mandataire respecte les bonnes pratiques TLS avant toute mise en production.
Environnement de test : laboratoire isolé, sans donnée de production, composé d'un pare-feu OPNsense (branche 26.x) avec Suricata en mode IDS puis IPS, d'une sonde Debian 13 exécutant Suricata 8.0 et Zeek sur un port miroir, d'un poste Windows 11 géré disposant d'une autorité de certification de test, et d'un serveur web interne en TLS 1.3 et HTTP/3. Les scénarios couvrent la journalisation des métadonnées TLS et QUIC, le déchiffrement avec exclusions et la validation des certificats.
Les scénarios utiles restent simples : vérifier que les exclusions de catégories fonctionnent, que le mandataire refuse un certificat expiré ou auto-signé, que les journaux ne contiennent ni mot de passe ni cookie de session, et que le blocage de QUIC provoque un repli propre vers TLS sur TCP. Chaque test doit produire une trace documentée, réutilisable pour l'analyse d'impact (AIPD) et pour l'audit.
Retour terrain : Cas typique rencontré en mission — lors de la recette en laboratoire, l'équipe réseau constate que la plupart des règles reposent sur le SNI. Dès que navigateur et serveur négocient ECH, seul le nom public du frontal reste visible et ces règles deviennent muettes. Le blocage de QUIC entraîne un repli vers TCP que certains clients non navigateurs gèrent mal. Je recommande de rejouer chaque détection avec ECH actif et de recenser celles qui tiennent sur les seules métadonnées.
À lire aussi : les NGFW qui embarquent le DPI ; les familles de pare-feu.
Questions fréquentes
Qu'est-ce que le deep packet inspection en termes simples ?
Le deep packet inspection consiste à lire le contenu des paquets réseau, et pas seulement leur adresse d'expédition et de destination. Une analogie courante compare le filtrage classique à la lecture de l'enveloppe d'une lettre, et la DPI à l'ouverture de cette lettre pour en examiner le texte. L'équipement reconstitue les échanges entre un poste et un serveur, reconnaît l'application utilisée, puis compare le contenu à des signatures de menaces ou à une politique d'usage. Il peut alors alerter, ralentir ou bloquer. La technique est intégrée aux pare-feux nouvelle génération, aux systèmes de prévention d'intrusion et aux sondes de détection, mais son efficacité dépend fortement du chiffrement du trafic.
La deep packet inspection est-elle légale en France ?
Oui, sous conditions. Une entreprise peut inspecter les flux de son propre réseau pour en assurer la sécurité, mais elle doit respecter le RGPD, informer préalablement les salariés, consulter le CSE et limiter le dispositif à ce qui est proportionné au but recherché, conformément aux articles L1121-1, L1222-4 et L2312-38 du Code du travail. La CNIL recommande notamment une liste de sites exclus, la minimisation des traces et une conservation des alertes de six mois au maximum. Les fournisseurs d'accès, eux, ne peuvent pas surveiller le contenu spécifique des communications au titre de la gestion du trafic. Seuls les services de renseignement disposent d'un régime dérogatoire, encadré par le code de la sécurité intérieure.
Peut-on faire de la DPI sur du trafic HTTPS sans le déchiffrer ?
En partie. Sans déchiffrement, une DPI exploite les métadonnées : adresses, volumes, rythme des paquets, nom de serveur annoncé dans le SNI et empreintes de la négociation TLS comme JA3 ou JA4. Ces signaux suffisent à repérer de nombreux outils malveillants, des connexions vers des domaines suspects ou des usages applicatifs non autorisés. En revanche, l'URL complète, les en-têtes HTTP et les fichiers échangés restent illisibles. L'Encrypted Client Hello, normalisé par la RFC 9849 en mars 2026, masque en outre le véritable nom du site lorsque le serveur l'active. Pour lire le contenu, il faut un déchiffrement par mandataire sur des postes qui font confiance à une autorité de certification interne, avec le cadre juridique correspondant.
Quelle différence entre un pare-feu classique et un firewall deep packet inspection ?
Un pare-feu classique, dit à états, décide à partir des adresses IP, des ports et de l'état des connexions : il sait qu'une session vers le port 443 est établie, sans savoir ce qu'elle transporte. Un firewall deep packet inspection examine en plus la couche applicative. Il distingue une visioconférence d'un service de partage de fichiers utilisant le même port, applique des signatures de prévention d'intrusion, contrôle les fichiers téléchargés et peut associer chaque flux à un utilisateur. Cette finesse a un coût : davantage de ressources processeur, un réglage plus exigeant, une surface d'attaque plus large et, en cas de déchiffrement TLS, des obligations juridiques spécifiques envers les utilisateurs.
Un VPN protège-t-il contre la deep packet inspection ?
Un VPN chiffre le trafic entre l'appareil et le serveur VPN. Un équipement DPI situé entre les deux, chez un fournisseur d'accès ou sur un réseau public, ne voit donc plus le contenu ni les sites visités, mais il voit qu'un tunnel est utilisé, son volume et sa destination. Les protocoles VPN ont des signatures reconnaissables, que certains États exploitent pour les bloquer. En entreprise, la situation s'inverse : un tunnel non autorisé qui contourne la passerelle de sécurité constitue un risque, et la DPI sert justement à le détecter. Le VPN déplace la confiance vers son opérateur, il ne supprime pas l'analyse du trafic à la sortie du tunnel.
Conclusion
La deep packet inspection reste en 2026 l'un des rares moyens d'observer ce qui circule réellement sur un réseau, au-delà des adresses et des ports. Mais l'époque où un boîtier de bordure lisait tout le trafic est révolue : TLS 1.3, QUIC, l'échange de clés post-quantique et ECH réduisent la visibilité, tandis que le droit français encadre étroitement l'accès au contenu des communications.
L'approche gagnante combine des métadonnées exploitées au maximum, un déchiffrement ciblé sur les postes gérés, des exclusions documentées et des équipements d'inspection traités comme des actifs critiques. Cette DPI proportionnée s'inscrit dans une défense en profondeur où la détection sur les terminaux et la segmentation compensent ce que le réseau ne voit plus. Pour choisir la plateforme qui l'hébergera, notre comparatif OPNsense vs pfSense 2026 constitue un bon point de départ.
Faire auditer votre dispositif d'inspection réseau
Ayi NEDJIMI accompagne les RSSI dans la conception, l'audit et le durcissement de leurs dispositifs de deep packet inspection : politique de déchiffrement, exclusions, intégration au SOC, conformité aux recommandations de la CNIL et revue de sécurité des équipements de bordure.
Échanger sur votre projetÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
Cisco ASA en 2026 : fin de vie, CVE exploitées et durcissement
Gamme Cisco ASA, fin de vie des 5500-X, transition vers Firepower Threat Defense, CVE exploitées de 2018 à 2026 et mesures de durcissement concrètes pour vos pare-feu.
DNS spoofing : empoisonnement de cache, détection et DNSSEC
Empoisonnement de cache, usurpation sur le LAN, détection SOC, DNSSEC et durcissement des résolveurs : le guide défensif complet du DNS spoofing en 2026.
NGFW : définition, fonctions et critères de choix en 2026
Qu'est-ce qu'un NGFW, que fait-il vraiment et comment le choisir ? Définition, fonctions, comparatif avec stateful, UTM et WAF, critères de sélection 2026.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire