






Gamme Cisco ASA, fin de vie des 5500-X, transition vers Firepower Threat Defense, CVE exploitées de 2018 à 2026 et mesures de durcissement concrètes pour vos pare-feu.
Le Cisco ASA (Adaptive Security Appliance) est le pare-feu à états et concentrateur VPN historique de Cisco, toujours développé en 2026 sous le nom Cisco Secure Firewall ASA et encore très présent en bordure des réseaux d'entreprise. Son contexte a pourtant profondément changé : tous les boîtiers ASA 5500-X ont dépassé leur date de fin de support, Cisco oriente ses clients vers Firepower Threat Defense (FTD), et le service SSL VPN accumule les vulnérabilités exploitées, de la campagne ArcaneDoor à la directive d'urgence ED 25-03 de la CISA, l'agence américaine de cybersécurité, jusqu'au déni de service CVE-2026-76418 corrigé fin octobre 2026. Ce guide fait le point sur la gamme, les dates de fin de vie, les CVE majeures, la détection d'une compromission et le durcissement à appliquer. Si vous étudiez des alternatives open source pour remplacer un équipement obsolète, consultez aussi notre comparatif OPNsense vs pfSense 2026.
Résumé exécutif : le logiciel ASA reste maintenu sur les plateformes Firepower, Secure Firewall et ASA Virtual, mais les appliances ASA 5500-X ne reçoivent plus aucun correctif. Depuis 2024, un acteur étatique cible spécifiquement les services web VPN de l'ASA et a démontré des capacités de persistance résistant aux redémarrages et aux mises à jour. En 2026, deux nouvelles failles de déni de service du SSL VPN ont été exploitées. La priorité est donc triple : remplacer le matériel en fin de vie, appliquer la version corrigée la plus récente et réduire l'exposition des services VPN et d'administration.
Points clés de cet article :
- Inventoriez chaque pare-feu Cisco (modèle, version ASA ou FTD, services VPN exposés) et retirez d'Internet tout ASA 5500-X encore en production.
- Utilisez le Cisco Software Checker et visez la version « Combined First Fixed » : une version corrigée pour une ancienne CVE peut rester vulnérable à une plus récente.
- Recherchez une compromission avant et après la mise à jour : un correctif ne supprime pas un implant déjà installé.
- Limitez l'administration (SSH, ASDM) à un réseau dédié, imposez l'authentification multifacteur sur le VPN et neutralisez les profils de connexion par défaut inutilisés.
- Centralisez les journaux et surveillez les redémarrages inattendus, les échecs d'authentification massifs et les connexions sortantes émises par le pare-feu lui-même.
Cisco ASA : définition, rôle et architecture
Cisco ASA : famille de pare-feu à inspection d'état de Cisco, à la fois matérielle et logicielle, permettant de filtrer les flux entre zones de sécurité, de traduire les adresses (NAT) et de terminer des tunnels VPN IPsec et SSL ; elle est commercialisée aujourd'hui sous le nom Cisco Secure Firewall ASA.
Un ASA repose sur la notion de niveau de sécurité attribué à chaque interface, de 0 pour Internet à 100 pour le réseau interne. Par défaut, le trafic circule librement d'un niveau élevé vers un niveau plus bas, alors que le sens inverse doit être autorisé par une liste de contrôle d'accès (ACL). Le pare-feu ajoute l'inspection applicative des protocoles, la normalisation TCP et la limitation du nombre de connexions.
Le logiciel ASA propose aussi des fonctions d'entreprise : contextes de sécurité multiples (plusieurs pare-feu virtuels sur un même boîtier), mode transparent de couche 2, basculement actif/passif, mise en grappe (clustering) et accès distant avec le client Cisco Secure Client, anciennement AnyConnect. L'administration se fait en ligne de commande, via l'interface graphique ASDM (Adaptive Security Device Manager) ou depuis la console cloud Security Cloud Control.
Pour un responsable sécurité, l'ASA occupe une position particulière : il est exposé à Internet par construction, il termine la confiance des accès distants et il ne peut pas recevoir d'agent EDR. Cette combinaison explique pourquoi les pare-feu et concentrateurs VPN sont devenus une cible prioritaire, comme le détaille notre analyse sur les VPN, pare-feu et ADC ciblés par les groupes APT.
La gamme Cisco ASA en 2026 : matériel, ASA Virtual et Secure Firewall
En 2026, le logiciel ASA ne tourne plus seulement sur les appliances historiques. Selon le guide de compatibilité de Cisco, la branche 9.24 prend en charge l'ASA Virtual, les Firepower 1000, les Secure Firewall 220, 1200, 3100, 4200 et 6100, les Firepower 4112 à 4145, le châssis Firepower 9300 et l'appliance industrielle ISA 3000. Sur les matériels Firepower et Secure Firewall, l'ASA s'exécute au-dessus du système FXOS (Firepower eXtensible Operating System).
Chaque ancienne plateforme a en revanche reçu une dernière branche logicielle. La 9.12 a été la dernière pour les ASA 5512-X, 5515-X et 5585-X, la 9.14 pour les 5525-X, 5545-X et 5555-X, la 9.16 pour les 5506-X, 5508-X et 5516-X. Côté Firepower, la 9.18 a clos la série 4110 à 4150 et la 9.20 la série 2100. Ce plafond détermine directement les correctifs encore accessibles.
| Plateforme | Dernière branche ASA | Statut en novembre 2026 | Action recommandée |
|---|---|---|---|
| ASA 5512-X, 5515-X, 5585-X | 9.12 | Fin de support (2022 et 2023) | Retrait immédiat d'Internet puis remplacement |
| ASA 5525-X, 5545-X, 5555-X | 9.14 | Fin de support le 30 septembre 2025, sans Secure Boot | Remplacement prioritaire |
| ASA 5506-X, 5508-X, 5516-X | 9.16 | Fin de support le 31 août 2026 | Remplacement planifié à court terme |
| Firepower 4110 à 4150 et Firepower 2100 | 9.18 et 9.20 | Plus de nouvelle branche ASA | Vérifier le bulletin de fin de vie matériel |
| Firepower 1000, Secure Firewall 1200, 3100, 4200, Firepower 9300, ASA Virtual | 9.24 | Supportées | Maintenir la dernière version corrigée |
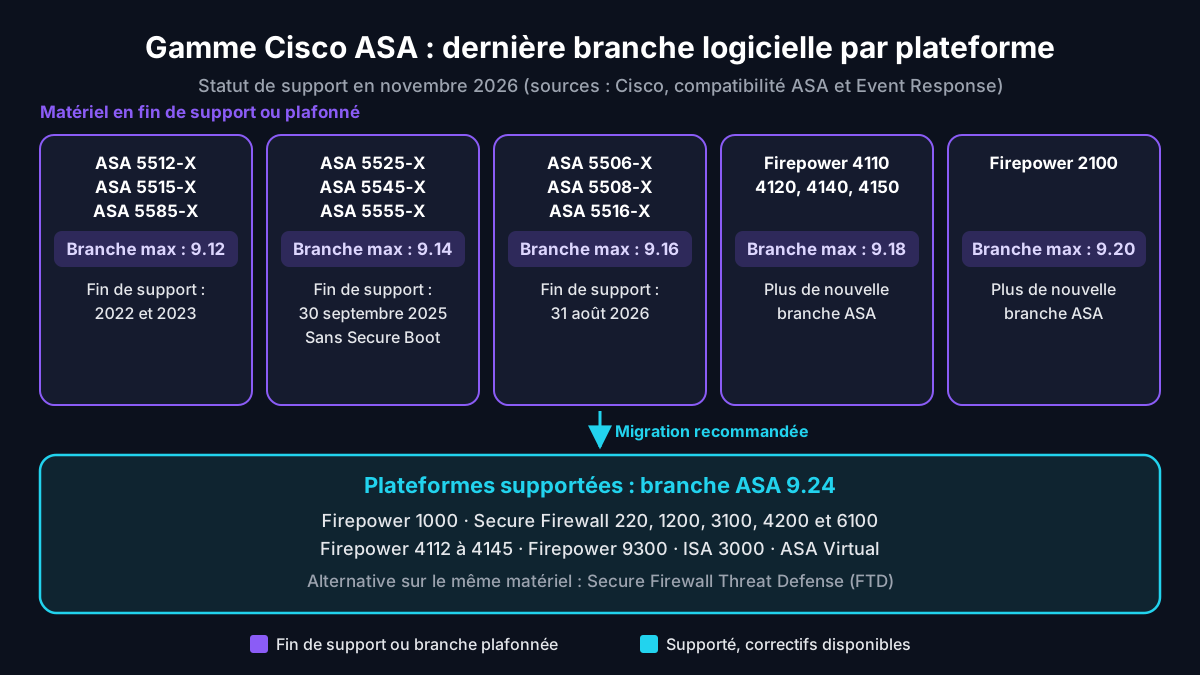
Fin de vie Cisco ASA 5500-X : dates clés et conséquences
D'après la page Cisco Event Response consacrée aux attaques continues contre les pare-feu, la date de fin de support est tombée le 31 août 2022 pour les 5512-X et 5515-X, le 31 mai 2023 pour le 5585-X et le 30 septembre 2025 pour les 5525-X, 5545-X et 5555-X. Les 5506-X, 5506H-X, 5506W-X, 5508-X et 5516-X ont suivi le 31 août 2026.
Une fois la « Last Date of Support » passée, Cisco ne publie plus de correctif ni d'assistance pour le matériel. Le risque n'est pas théorique : les modèles 5500-X antérieurs à Secure Boot et Trust Anchor ne peuvent pas détecter une modification de leur micrologiciel de démarrage ROMMON, ce que l'attaquant d'ArcaneDoor a exploité pour survivre aux redémarrages et aux mises à jour.
La directive d'urgence ED 25-03 imposait aux agences fédérales américaines de déconnecter définitivement, avant le 1er octobre 2025, les ASA dont le support expirait au plus tard le 30 septembre 2025. En février 2026, la directive BOD 26-02 de la CISA a étendu cette logique d'inventaire et de retrait à tous les équipements de bordure en fin de support des agences fédérales ; la CISA, le FBI et le NCSC britannique encouragent toutes les organisations à faire de même.
Pour une entreprise française, la conséquence pratique est simple : un ASA 5500-X exposé à Internet constitue un risque non corrigeable. Le maintenir en service suppose au minimum de le retirer de la bordure, de couper ses services VPN et d'administration côté externe, et de documenter une date de remplacement validée par la direction.
ASA ou Firepower Threat Defense : comprendre la transition
Firepower Threat Defense (FTD), renommé Secure Firewall Threat Defense, est l'image logicielle de pare-feu de nouvelle génération de Cisco. Elle combine le code ASA, qui assure le routage, la NAT et les VPN, et le moteur d'inspection Snort issu de Sourcefire pour la prévention d'intrusion, le contrôle applicatif et le filtrage d'URL. Les deux logiciels partagent donc une partie de leur code, ce qui explique que la plupart des avis de sécurité visent conjointement ASA et FTD.
Le mode d'administration diffère nettement. Un ASA se gère équipement par équipement en ligne de commande ou via ASDM, alors qu'un FTD se pilote par politiques depuis le Secure Firewall Management Center (FMC), sa version cloud ou, pour un boîtier isolé, le Device Manager (FDM) intégré. Ce changement de modèle demande une montée en compétence et une refonte des procédures d'exploitation.
Le choix entre ASA et FTD sur un matériel récent dépend du besoin. L'ASA reste pertinent pour un concentrateur VPN ou un pare-feu à états simple, maîtrisé par une équipe habituée à sa ligne de commande. FTD s'impose lorsqu'on attend des fonctions NGFW (Next-Generation Firewall) : inspection IPS, identité des utilisateurs, visibilité applicative. Cisco fournit une table de correspondance des fonctions et un outil de migration de configuration, le Secure Firewall Migration Tool.
Conseil d'expert : ne migrez pas une configuration ASA vers FTD « à l'identique ». Profitez du projet pour supprimer les règles orphelines, les objets inutilisés et les profils VPN hérités. Une migration est le meilleur moment pour réduire la surface d'attaque, à condition de comparer les flux réellement observés dans les journaux avec la politique de filtrage cible.
Cisco ASA CVE : chronologie des vulnérabilités majeures
Les vulnérabilités les plus graves de l'ASA se concentrent sur un même périmètre : les services web utilisés par le VPN d'accès distant (SSL VPN, client services IKEv2, portail WebVPN) et l'interface d'administration HTTPS. Une CVE (Common Vulnerabilities and Exposures) n'est exploitable que si la fonction concernée est activée, d'où l'importance de vérifier la configuration autant que la version installée.
- CVE-2018-0101 (janvier 2018, CVSS 10.0) : double libération mémoire dans l'analyseur XML, exploitable sans authentification lorsque les services SSL ou le VPN IKEv2 sont actifs ; Cisco a signalé des tentatives d'utilisation malveillante.
- CVE-2020-3452 (juillet 2020, CVSS 7.5) : traversée de répertoires permettant de lire des fichiers du système de fichiers web, avec code d'exploitation public et exploitation active confirmée par Cisco.
- CVE-2023-20269 (septembre 2023) : séparation insuffisante de l'AAA permettant des attaques par force brute via les profils par défaut ; Cisco a relié les tentatives observées aux campagnes du rançongiciel Akira contre des VPN sans MFA.
- CVE-2024-20353 et CVE-2024-20359 (avril 2024) : déni de service des services web et exécution de code persistante, utilisés par la campagne ArcaneDoor.
- CVE-2025-20333, CVE-2025-20362 et CVE-2025-20363 (septembre 2025) : chaîne d'exploitation du serveur web VPN menant à la prise de contrôle complète, à l'origine de la directive ED 25-03.
- CVE-2026-20349 (août 2026) et CVE-2026-76418 (octobre 2026) : deux dénis de service non authentifiés du SSL VPN, exploités dans la nature.
Pour CVE-2026-76418, l'avis Cisco publié le 28 octobre 2026 ne propose aucun contournement complet. La seule atténuation temporaire consiste à retirer l'authentification secondaire des profils concernés, ce qui affaiblit la sécurité du VPN. Les premières versions corrigées s'échelonnent par branche, de 9.16.4.104 à 9.24.1.27 pour l'ASA et de 7.0.11 à 10.1.1 pour FTD.
Matrice des failles critiques et hardening release de septembre 2026
Pour prioriser les correctifs d'un pare-feu Cisco ASA, il faut croiser trois critères : la gravité exprimée par le score CVSS (Common Vulnerability Scoring System), l'exploitation constatée dans la nature et la présence effective de la fonction vulnérable dans la configuration. La matrice suivante retient les failles du logiciel ASA dont l'exploitation a été confirmée par Cisco ou par la CISA, dont le catalogue KEV (Known Exploited Vulnerabilities) fait référence.
| CVE | Composant et condition | Impact (CVSS) | Statut |
|---|---|---|---|
| CVE-2020-3452 | Services web, WebVPN ou AnyConnect activé | Lecture de fichiers web (7.5) | Exploitée, code public |
| CVE-2024-20359 | Personnalisation WebVPN, accès administrateur | Code persistant (6.0) | Exploitée (ArcaneDoor) |
| CVE-2025-20333 | Serveur web VPN | Exécution de code (9.9) | Exploitée, catalogue KEV, ED 25-03 |
| CVE-2025-20362 | Serveur web VPN | Accès non autorisé (6.5) | Exploitée, chaînée avec 20333 |
| CVE-2026-20349 | Remote Access SSL VPN | Redémarrage forcé (8.6) | Exploitée (août 2026) |
| CVE-2026-76418 | SSL VPN avec authentification secondaire | Redémarrage forcé (8.6) | Exploitée, KEV le 29 octobre 2026 |
En septembre 2026, Cisco a ajouté une « hardening release » pour ASA, FTD et FMC regroupant de nombreuses failles découvertes en interne, en partie grâce à des modèles d'IA, sous huit identifiants allant de CVE-2026-20329 à CVE-2026-20336, avec un score maximal de 9.9. Cette accumulation illustre le paradoxe décrit dans notre article quand votre armure devient votre faille.
ArcaneDoor, ED 25-03 et persistance : ce que la campagne a changé
ArcaneDoor désigne la campagne d'espionnage révélée par Cisco Talos en avril 2024 contre des pare-feu ASA de réseaux gouvernementaux. L'acteur, suivi sous le nom UAT4356, y déployait deux implants : Line Dancer, un chargeur de code résidant en mémoire, et Line Runner, une porte dérobée persistante. Il pouvait désactiver la journalisation, capturer du trafic et contourner les contrôles d'authentification.
En septembre 2025, Cisco a attribué au même acteur une nouvelle vague visant des ASA 5500-X en 9.12 et 9.14 avec services web VPN actifs. Selon la directive d'urgence ED 25-03 de la CISA, l'attaquant exploitait des zero-days pour exécuter du code à distance sans authentification et modifiait la mémoire morte pour persister après redémarrage et mise à jour.
9,9 sur 10 : score CVSS de CVE-2025-20333, la faille du serveur web VPN exploitée dans cette campagne, publiée le 25 septembre 2025 (Cisco Event Response). 3 jours : délai laissé aux agences fédérales américaines entre l'ajout de CVE-2026-76418 au catalogue KEV, le 29 octobre 2026, et l'échéance de correction du 1er novembre 2026 (catalogue KEV de la CISA).
Le 23 avril 2026, la CISA a révisé ED 25-03. Son analyse montrait que l'application des correctifs de septembre 2025 ne supprime pas nécessairement un attaquant déjà installé. Cisco a confirmé un mécanisme de persistance logé dans FXOS, concernant cette fois les Firepower 1000, 2100, 4100, 9300 et les Secure Firewall 1200, 3100 et 4200, quel que soit le logiciel ASA ou FTD utilisé. La CISA a publié en parallèle une analyse de la porte dérobée FIRESTARTER.
Cisco recommande la réinstallation complète (reimage) des équipements compromis vers une version corrigée, puis le renouvellement de tous les mots de passe, certificats et clés. Les commandes reload ou reboot n'effacent pas l'implant ; une coupure électrique complète le retire, mais l'éditeur la déconseille hors urgence en raison du risque de corruption du disque. Pour situer cette menace parmi les autres campagnes, voir notre analyse sur les pare-feu, VPN et SD-WAN devenus prioritaires pour les APT.
Cisco ASA 9.8(4)10 : quelles CVE et quelle trajectoire ?
La notation ASA 9.8(4)10 correspond à la version 9.8.4.10 dans les avis de sécurité : branche 9.8, version de maintenance 4, version intérimaire 10. Selon le bulletin de fin de vie Cisco de la branche ASA 9.8, la publication de versions de maintenance a pris fin le 4 février 2023 et la date de fin de support est passée le 28 février 2025. Plus aucun correctif ne sera publié pour cette branche.
La recherche « cve cisco asa 9.8(4)10 » appelle une réponse nuancée. Pour CVE-2020-3452, Cisco indique 9.8.4.20 comme première version corrigée de la branche : une 9.8.4.10 est donc concernée si WebVPN ou AnyConnect est configuré. À l'inverse, CVE-2018-0101 était corrigée dès 9.8.2.20. Dans les avis de 2025 et 2026, la branche n'est plus listée en tant que telle : Cisco regroupe les versions anciennes sous « 9.16 and earlier » et impose une migration, au minimum vers 9.16.4.104 pour CVE-2026-76418.
La trajectoire dépend du matériel. Un ASA 5506-X, 5508-X ou 5516-X peut monter jusqu'à 9.16, mais il est lui-même hors support depuis août 2026. Un 5525-X, 5545-X ou 5555-X plafonne en 9.14 et un 5512-X ou 5515-X en 9.12. Dans tous ces cas, la seule issue durable reste le remplacement matériel, l'éventuelle mise à jour intermédiaire servant uniquement à réduire le risque pendant la transition.
Retour terrain : Cas typique rencontré en mission — lors d'audits d'exposition externe, je découvre régulièrement un ASA de génération précédente, resté sur une branche hors support, qui termine encore le VPN d'accès distant des collaborateurs nomades. Le service web est actif, ASDM répond parfois depuis Internet et les profils de connexion par défaut restent utilisables. Le remplacement demande en général plusieurs mois ; entre-temps, je recommande de restreindre l'administration au réseau dédié, de neutraliser les profils par défaut, d'imposer un second facteur et de centraliser les journaux pour une surveillance renforcée.
SSL VPN Cisco ASA : pourquoi le service web reste la cible n°1
Cette section décrit les conditions d'exposition et les mesures de défense, sans détail d'exploitation. Toute vérification active d'un équipement doit être réalisée sur votre propre infrastructure ou dans le cadre d'un test d'intrusion autorisé par écrit.
Le SSL VPN d'un ASA ouvre une socket TLS sur Internet, généralement sur le port 443, et traite des requêtes HTTP avant toute authentification. Toute erreur dans ce code devient donc accessible à n'importe quel attaquant. Pour CVE-2026-76418, Cisco précise qu'une connexion VPN réussie n'est même pas nécessaire pour atteindre le chemin de code vulnérable, à condition que l'authentification secondaire soit configurée sur un profil de connexion.
Les recherches « cisco asa ssl vpn exploit » visent souvent du code public, que le CERT-FR signalait dès octobre 2025 pour CVE-2025-20333 et CVE-2025-20362. Pour un défenseur, la bonne question est l'exposition : la configuration contient-elle webvpn avec enable sur une interface, ou crypto ikev2 enable avec l'option client-services ? La commande show asp table socket révèle en outre les sockets SSL et DTLS en écoute. Si l'un de ces éléments est présent, l'équipement entre dans le périmètre des avis récents.
Les attaques sur l'authentification complètent le tableau. Avec CVE-2023-20269, des attaquants ont visé les profils par défaut DefaultWEBVPNGroup et DefaultRAGroup pour tester des identifiants en masse. Cisco recommande de pointer ces profils inutilisés vers un serveur AAA (Authentication, Authorization and Accounting) factice, de verrouiller les comptes locaux après plusieurs échecs et d'imposer l'authentification multifacteur, que l'éditeur présente comme un moyen de réduire nettement le risque d'accès non autorisé et de rançongiciel.
Cette dynamique n'est pas propre à Cisco. Les concentrateurs SonicWall, Palo Alto Networks ou Fortinet subissent la même pression, comme le montre notre étude sur les appliances VPN d'entreprise ciblées par les APT. La leçon commune est de traiter le portail VPN comme une application web exposée, avec veille, correctifs rapides et supervision dédiée.
Détecter une compromission sur un pare-feu Cisco ASA
La détection doit précéder la mise à jour, car l'installation d'un correctif peut effacer des traces utiles. L'alerte CERTFR-2025-ALE-013 du CERT-FR recommande de collecter d'abord, sur un système tiers, la sortie de show tech-support detail et plusieurs relevés de show checkheaps espacés d'une minute : si le compteur d'exécutions n'augmente pas, une compromission est possible.
Le CERT-FR conseille aussi de surveiller une baisse anormale de certains messages syslog, notamment 302013, 302014 et 609002, car l'attaquant d'ArcaneDoor savait désactiver une partie de la journalisation. Après mise à jour d'un 5500-X sans Secure Boot, la présence du fichier firmware_update.log sur disk0: signale qu'une modification du ROMMON a été détectée et retirée : il faut alors ouvrir un dossier auprès du support Cisco (TAC).
Depuis avril 2026, Cisco considère comme compromis un équipement Firepower ou Secure Firewall sur lequel show kernel process | include lina_cs renvoie un résultat, après élimination d'un faux positif connu en vérifiant une image ASDM avec la commande verify. Pour la force brute, un volume élevé de messages %ASA-6-113015 (authentification rejetée) depuis une même adresse est un indicateur classique.
- Recherchez des sessions VPN rapprochées dans le temps provenant de zones géographiques éloignées pour un même compte.
- Repérez toute connexion sortante initiée par le pare-feu lui-même, puis vérifiez si d'autres machines ont contacté les mêmes destinations.
- Corrélez les redémarrages inattendus et les fichiers crashinfo avec les fenêtres de publication des avis de déni de service.
- En cas de doute, isolez l'équipement d'Internet sans l'éteindre et signalez l'incident au CERT-FR, qui indique la marche à suivre.
- Dans tous les cas, renouvelez les secrets de l'équipement et ceux qui ont pu transiter par lui : comptes VPN, clés partagées, certificats.
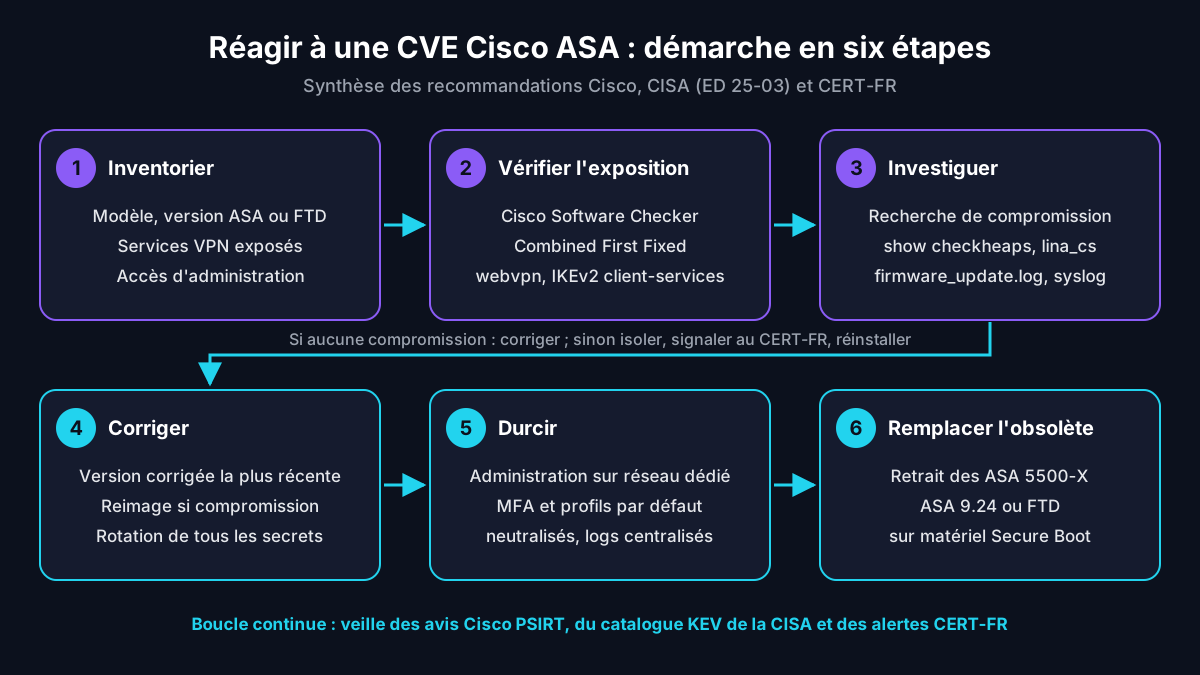
Durcir l'administration d'un Cisco ASA : accès, identités et journaux
Le guide de bonnes pratiques de Cisco structure le durcissement selon trois plans. Le plan de gestion regroupe SSH, ASDM, SNMP et syslog ; le plan de contrôle couvre les protocoles de routage ; le plan de données concerne le trafic qui traverse le pare-feu. La règle cardinale est qu'aucune interface d'administration ne doit être joignable depuis Internet : SSH et ASDM se limitent à une interface ou un sous-réseau d'administration dédié.
Côté identités, Cisco recommande une authentification centralisée TACACS+ avec repli local, l'autorisation et la journalisation des commandes, un verrouillage après plusieurs échecs et des délais d'inactivité courts. Les secrets stockés dans la configuration, comme les clés VPN, RADIUS ou de basculement, peuvent être chiffrés en AES grâce à la phrase de passe maîtresse. SNMP doit passer en version 3 avec authentification et chiffrement.
! Administration restreinte au réseau de gestion (exemple d'adressage)
crypto key generate rsa modulus 2048
ssh version 2
ssh 10.10.50.0 255.255.255.0 management
ssh timeout 10
http server enable
http 10.10.50.0 255.255.255.0 management
aaa authentication ssh console TACACS-ADM LOCAL
aaa authentication http console TACACS-ADM LOCAL
aaa local authentication attempts max-fail 5
! Journalisation centralisée horodatée
logging enable
logging timestamp
logging trap informational
logging host management 10.10.50.20
! Profils VPN par défaut inutilisés vers un serveur AAA factice
aaa-server AAA_Sinkhole protocol ldap
tunnel-group DefaultWEBVPNGroup general-attributes
 authentication-server-group AAA_Sinkhole
tunnel-group DefaultRAGroup general-attributes
 authentication-server-group AAA_Sinkhole
! Contrôles d'exposition
show version
show running-config webvpn
show running-config crypto ikev2
show asp table socket | include SSL|DTLS
Protéger le VPN d'accès distant et le plan de données
La faille CVE-2023-20269 provenait d'une séparation insuffisante entre l'authentification du VPN d'accès distant et celle de l'administration HTTPS. Il est donc prudent d'utiliser des groupes de serveurs AAA distincts pour les administrateurs et pour les utilisateurs VPN, d'attribuer à chaque profil de connexion une politique de groupe dédiée et de réserver les comptes locaux du pare-feu à l'administration de secours, jamais à l'accès distant.
Sur le plan de données, la politique doit rester en refus par défaut, avec des ACL de transit explicites, l'anti-usurpation par uRPF (Unicast Reverse Path Forwarding), la détection de menaces intégrée et des limites de connexions sur les serveurs publiés. Pour le VPN d'accès distant, n'activez que les protocoles utilisés : si seul IPsec IKEv2 est nécessaire, désactiver les client-services réduit fortement l'exposition aux failles du serveur web.
Enfin, préférez le matériel doté de Secure Boot, vérifiez la signature des images avec la commande verify avant toute installation et conservez des sauvegardes de configuration chiffrées hors de l'équipement. Les principes sont proches de ceux appliqués aux routeurs : notre guide de durcissement Cisco IOS et IOS-XE détaille la même logique, d'autant que CVE-2025-20363 touchait aussi IOS, IOS XE et IOS XR.
Gérer le cycle de vie : correctifs, Software Checker et migration
La gestion des correctifs d'un Cisco ASA repose sur le Cisco Software Checker. Cet outil liste, pour une version donnée, tous les avis applicables, la première version corrigée de chacun et la version qui les corrige tous, dite « Combined First Fixed ». C'est cette dernière qu'il faut viser, car les seuils évoluent vite : pour la branche 9.24, CVE-2026-20349 était corrigée en 9.24.1.26, mais CVE-2026-76418 exige 9.24.1.27.
Le piège est réel. En novembre 2025, la CISA a constaté que des agences avaient déclaré leurs équipements « corrigés » après une mise à jour vers une version encore vulnérable. Une bonne pratique consiste à comparer automatiquement la sortie de show version avec les versions minimales publiées, puis à faire valider la correction par un contrôle indépendant. Sur Firepower 4100 et 9300, FXOS doit être mis à jour avant le logiciel ASA.
Le délai de déploiement doit être proportionné à l'exposition. La directive ED 25-03 imposait d'appliquer toute nouvelle mise à jour Cisco sous 48 heures sur les équipements concernés. Pour une organisation privée, un délai de quelques jours pour les failles du VPN exploitées dans la nature est un objectif réaliste, à condition d'avoir préparé une procédure de bascule en haute disponibilité.
Environnement de test décrit : laboratoire isolé composé d'un ASA Virtual en branche 9.24 sur hyperviseur KVM, d'un FTD Virtual géré par un Secure Firewall Management Center virtuel, d'un poste client Cisco Secure Client, d'un serveur TACACS+ et RADIUS avec second facteur, et d'un collecteur syslog centralisé. Cet environnement sert à valider les commandes de durcissement, la procédure de mise à jour et les contrôles d'exposition avant tout déploiement en production. Les versions exactes sont à confirmer lors de la relecture.
Pour remplacer un 5500-X, trois voies existent : un matériel Secure Firewall sous ASA pour conserver les compétences, une migration vers FTD pour gagner les fonctions NGFW, ou une solution tierce. Certaines organisations en profitent aussi pour réduire leur dépendance au VPN périmétrique au profit d'un accès réseau zéro confiance ou d'un VPN maillé WireGuard comme Headscale et Tailscale.
Retour terrain : Cas typique rencontré en mission — une migration d'ASA vers FTD s'étale généralement sur plusieurs mois, dont l'essentiel est consacré au nettoyage de la politique : règles jamais sollicitées, objets dupliqués et accès temporaires devenus permanents disparaissent en nombre. Le VPN d'accès distant concentre les difficultés, car profils de connexion, attributs de groupe et authentification par certificat ne se transposent pas tous automatiquement. Après bascule, je suis les compteurs de règles, les refus inattendus et les tickets utilisateurs pendant quelques semaines avant de décommissionner l'ancien boîtier.
À lire aussi : les familles de pare-feu informatique ; la migration vers un NGFW.
Questions fréquentes
Le Cisco ASA est-il en fin de vie ?
Le logiciel ASA n'est pas en fin de vie : Cisco publie toujours des versions de la branche 9.24, qui fonctionne sur les Firepower 1000, Secure Firewall 1200, 3100 et 4200, le Firepower 9300 et l'ASA Virtual. En revanche, toutes les appliances ASA 5500-X ont dépassé leur date de fin de support, la dernière échéance étant le 31 août 2026 pour les 5506-X, 5508-X et 5516-X. Ces boîtiers ne recevront plus aucun correctif, y compris pour des failles exploitées. Il faut donc distinguer le logiciel, encore maintenu, et le matériel historique, à remplacer au plus vite, en priorité lorsqu'il termine des VPN exposés à Internet.
Quelle différence entre Cisco ASA et Firepower Threat Defense ?
L'ASA est un pare-feu à états et un concentrateur VPN administré équipement par équipement, en ligne de commande ou avec ASDM. Firepower Threat Defense, aujourd'hui appelé Secure Firewall Threat Defense, est une image unifiée qui associe le code ASA au moteur Snort pour fournir des fonctions de pare-feu de nouvelle génération : prévention d'intrusion, contrôle applicatif, filtrage d'URL et identité des utilisateurs. FTD se gère par politiques depuis le Management Center ou le Device Manager. Les deux logiciels partageant une partie de leur code, de nombreuses CVE les concernent simultanément. Le choix dépend du besoin fonctionnel et des compétences disponibles dans l'équipe d'exploitation.
Comment savoir si mon Cisco ASA est vulnérable à une CVE ?
Commencez par relever la version exacte avec la commande show version, puis saisissez-la dans le Cisco Software Checker, qui liste les avis applicables et la version corrigeant l'ensemble des failles. Vérifiez ensuite la configuration : la plupart des CVE critiques ne concernent que les équipements où le SSL VPN, les client-services IKEv2 ou l'administration HTTPS sont activés. La commande show asp table socket permet de repérer les sockets SSL et DTLS en écoute. Consultez enfin le catalogue KEV de la CISA et les alertes du CERT-FR pour savoir si une faille est exploitée, ce qui doit raccourcir fortement votre délai de correction.
Quelles CVE concernent un Cisco ASA en version 9.8(4)10 ?
La version 9.8(4)10, notée 9.8.4.10 dans les avis, appartient à une branche dont le support s'est terminé le 28 février 2025. Elle est antérieure à 9.8.4.20, première version corrigée de la branche pour CVE-2020-3452, faille exploitée de lecture de fichiers web lorsque WebVPN ou AnyConnect est configuré. Elle n'est en revanche pas concernée par CVE-2018-0101, corrigée dès 9.8.2.20. Les avis publiés en 2025 et 2026 ne listent plus cette branche en tant que telle et imposent une migration. Pour obtenir la liste complète, interrogez le Cisco Software Checker, puis planifiez une montée de version ou, plus probablement, un remplacement matériel.
Un redémarrage suffit-il à nettoyer un Cisco ASA compromis ?
Non. Lors de la campagne de 2025, l'attaquant modifiait le ROMMON des ASA 5500-X pour survivre aux redémarrages et aux mises à jour. En avril 2026, Cisco a décrit un implant persistant dans FXOS sur plusieurs plateformes Firepower et Secure Firewall, que les commandes reload ou reboot n'effacent pas. L'éditeur recommande la réinstallation complète de l'équipement vers une version corrigée, puis le renouvellement de tous les mots de passe, certificats et clés. Avant toute action, collectez les éléments de diagnostic sans éteindre l'équipement, isolez-le d'Internet et signalez l'incident au CERT-FR, qui pourra vous accompagner dans la qualification et l'endiguement.
Conclusion
En 2026, le Cisco ASA vit une double transition : le logiciel continue d'évoluer sur du matériel moderne doté de Secure Boot, tandis que les appliances 5500-X sont toutes sorties du support. Dans le même temps, les services web du VPN concentrent des attaques répétées, allant de l'espionnage persistant d'ArcaneDoor aux dénis de service de 2026. Une version corrigée ne protège réellement qu'accompagnée d'une recherche de compromission et d'une réduction de l'exposition.
La feuille de route tient en quelques actions : inventorier, retirer les équipements en fin de vie, appliquer la version « Combined First Fixed », rechercher les indicateurs publiés par Cisco et le CERT-FR, puis durcir l'administration et le VPN. Pour comparer les options de remplacement, y compris open source, reportez-vous à notre comparatif OPNsense vs pfSense et à notre analyse des appliances réseau sous le feu des zero-days.
Faites auditer vos pare-feu Cisco ASA et FTD
Ayi NEDJIMI accompagne les organisations dans l'audit de configuration des pare-feu Cisco, la recherche de compromission des équipements de bordure et la planification de la migration des ASA en fin de vie.
Demander un audit de vos équipements de bordureÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
Deep packet inspection (DPI) : principe, TLS, usages et droit
Comprendre la deep packet inspection en 2026 : moteur d'analyse, inspection TLS face à ECH et QUIC, cas d'usage, limites et obligations CNIL pour une DPI proportionnée.
DNS spoofing : empoisonnement de cache, détection et DNSSEC
Empoisonnement de cache, usurpation sur le LAN, détection SOC, DNSSEC et durcissement des résolveurs : le guide défensif complet du DNS spoofing en 2026.
NGFW : définition, fonctions et critères de choix en 2026
Qu'est-ce qu'un NGFW, que fait-il vraiment et comment le choisir ? Définition, fonctions, comparatif avec stateful, UTM et WAF, critères de sélection 2026.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire