






WPAD, ou découverte automatique de proxy, reste actif par défaut sur Windows. Fonctionnement, risques en Active Directory, détection et désactivation pas à pas.
Le protocole WPAD (Web Proxy Auto-Discovery) permet à un poste Windows de trouver seul le fichier de configuration de proxy de son réseau, sans paramétrage manuel. Dans un domaine Active Directory, cette commodité devient une faiblesse : si aucun serveur légitime ne répond à la recherche du nom « wpad », un poste peut accepter la configuration proposée par une machine hostile, lui confier son trafic web et parfois ses échanges d'authentification NTLM. En 2026, la découverte automatique reste activée par défaut sur Windows, et Microsoft a encore corrigé en juillet 2026 une vulnérabilité d'élévation de privilèges dans son implémentation. Ce guide explique le fonctionnement réel de la découverte (DHCP, DNS, résolutions locales), les risques concrets pour un domaine, les signaux à surveiller et les options de désactivation ou de durcissement compatibles avec la production. Il complète notre dossier de référence sur la sécurité Active Directory.
Résumé exécutif : WPAD est un mécanisme de découverte de proxy activé par défaut sur Windows, qui interroge d'abord DHCP puis DNS pour localiser un fichier wpad.dat. Dans Active Directory, l'absence de réponse légitime laisse la place à l'usurpation du nom, sur le réseau local ou par collision de noms à l'extérieur. Windows Server bloque par défaut ce nom dans sa Global Query Block List, mais cette protection ne couvre ni les résolutions locales ni les postes nomades. La stratégie recommandée consiste à désactiver la découverte là où elle est inutile, à configurer explicitement le proxy ailleurs et à surveiller les réponses anormales.
Points clés de cet article :
- Inventoriez qui utilise réellement la découverte automatique : une URL de proxy explicite poussée par GPO ou Intune la rend inutile sur la plupart des parcs.
- Vérifiez sur chaque contrôleur de domaine que « wpad » figure toujours dans la Global Query Block List et qu'aucun enregistrement non maîtrisé n'existe.
- Désactivez la découverte avec la valeur DisableWpad et l'option « Détecter automatiquement les paramètres », sans désactiver le service WinHttpAutoProxySvc.
- Coupez LLMNR, NBT-NS et mDNS par stratégie de groupe, puis imposez la signature SMB et LDAP contre le relais NTLM.
- Journalisez les téléchargements de wpad.dat et les réponses de résolution locale provenant d'hôtes non référencés.
Avertissement : cet article a une visée strictement défensive. Les mécanismes d'attaque sont décrits au niveau nécessaire pour comprendre le risque, le détecter et s'en protéger, sans mode opératoire. Toute vérification active sur un réseau doit être menée sur un périmètre dont vous êtes responsable ou dans le cadre d'un audit formellement autorisé. En France, l'accès frauduleux à un système de traitement automatisé de données est réprimé par les articles 323-1 et suivants du Code pénal.
Qu'est-ce que WPAD ? Définition et rôle du fichier wpad.dat
Dans un réseau d'entreprise, le trafic web des postes transite souvent par un proxy filtrant. Plutôt que de saisir son adresse sur chaque machine, les administrateurs peuvent publier une seule fois les règles dans un fichier, puis laisser les postes le découvrir. C'est le rôle du protocole de découverte automatique de proxy, conçu à la fin des années 1990 et resté au stade de brouillon, sans jamais devenir une norme de l'IETF.
WPAD (Web Proxy Auto-Discovery) : mécanisme de découverte permettant à un client de localiser, via DHCP ou DNS, l'adresse d'un fichier de configuration automatique de proxy (PAC), afin d'appliquer sans intervention manuelle les mêmes règles de proxy à l'ensemble d'un parc informatique.
Le fichier wpad.dat, un script PAC
Le fichier recherché porte par convention le nom wpad.dat et se trouve à la racine d'un serveur web interne, à une adresse du type http://wpad.example.fr/wpad.dat, d'où le motif « wpad/wpad.dat » que l'on rencontre dans les journaux de proxy. Son contenu suit le format PAC (Proxy Auto-Config) : une fonction JavaScript nommée FindProxyForURL qui renvoie, pour chaque adresse demandée, une connexion directe ou un ou plusieurs proxys.
Ce format est puissant : il distingue les destinations internes et externes, répartit la charge entre plusieurs proxys ou exclut certains domaines. Cette souplesse explique aussi le danger. Celui qui contrôle le script PAC servi à un poste décide par quel intermédiaire transite son trafic web, sans que l'utilisateur voie la moindre fenêtre ni le moindre avertissement de sécurité.
WinHTTP, WinINet et le service WinHttpAutoProxySvc
Sous Windows, deux piles réseau consomment cette configuration. WinINet sert historiquement les navigateurs et les applications interactives, tandis que WinHTTP est utilisé par les services système et de nombreux agents d'entreprise. Le service WinHTTP Web Proxy Auto-Discovery, nommé WinHttpAutoProxySvc, exécute la découverte et l'interprétation du script PAC pour le compte des applications qui le sollicitent.
Selon l'alerte TA16-144A de la CISA, l'usage de WPAD est activé par défaut sur tous les systèmes Windows, alors qu'il est pris en charge sans être actif par défaut sur macOS, Linux, Chrome, Firefox ou Safari. En pratique, Edge et Chrome sous Windows suivent par défaut les paramètres de proxy du système, ce qui les rend dépendants de ce réglage.
Comment fonctionne la découverte WPAD dans Active Directory
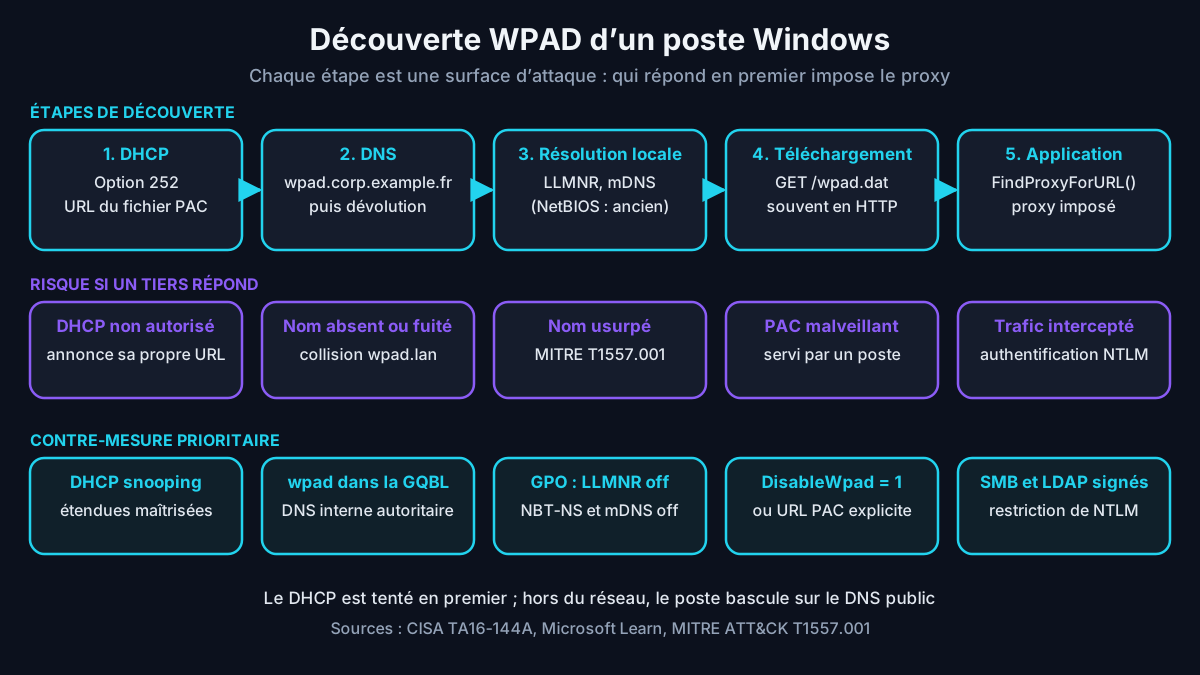
Dans un domaine Active Directory (AD), la découverte automatique de proxy suit un enchaînement précis. Comprendre cet ordre est indispensable, car chaque étape correspond à une surface d'attaque distincte et donc à une contre-mesure spécifique. La séquence ci-dessous résume le parcours d'un poste Windows qui démarre avec l'option « Détecter automatiquement les paramètres » activée.
- Le poste demande au serveur DHCP l'option 252, qui peut contenir l'URL complète du fichier PAC.
- Sans réponse exploitable, il construit un nom à partir de son suffixe DNS principal et interroge le DNS.
- Si le DNS ne fournit aucune adresse, des résolutions locales comme LLMNR ou mDNS peuvent intervenir selon la version et la configuration.
- Le poste télécharge le fichier wpad.dat sur l'hôte trouvé, généralement en HTTP.
- Il exécute la fonction PAC et applique le proxy indiqué à ses requêtes web.
La découverte par DHCP (option 252)
L'option DHCP 252 transporte une chaîne de caractères contenant l'URL du fichier de configuration. Elle est généralement tentée en premier, ce qui en fait la méthode la plus déterministe lorsque l'entreprise maîtrise ses serveurs DHCP. En revanche, un serveur DHCP non autorisé branché sur le même segment peut annoncer sa propre URL, d'où l'intérêt du DHCP snooping sur les commutateurs d'accès.
Le livre blanc de Verisign sur les collisions de noms souligne une limite importante : configurer la découverte uniquement par DHCP ne protège pas un ordinateur portable qui se reconnecte sur un réseau domestique ou public. Le DHCP de la box ou du hotspot ne fournit pas l'option 252, et le poste bascule alors sur la recherche DNS, avec les risques de fuite décrits dans la section suivante.
La recherche wpad dns et la dévolution des suffixes
Pour la méthode wpad dns, le poste préfixe « wpad » à son suffixe DNS principal. Un ordinateur membre de paris.corp.example.fr interroge d'abord wpad.paris.corp.example.fr, puis, par dévolution, wpad.corp.example.fr, en retirant une étiquette à chaque tentative dans la limite du niveau de dévolution configuré. Plusieurs vulnérabilités historiques, comme CVE-2007-5355 ou CVE-2009-0093, ont porté sur la construction ou l'enregistrement de ce nom.
Ce mécanisme fonctionne correctement tant que le DNS interne fait autorité sur le nom construit et y répond de façon maîtrisée. Les problèmes commencent lorsque le nom n'existe pas, lorsqu'il est volontairement bloqué par le serveur DNS sans solution de remplacement, ou lorsque le poste se trouve hors du réseau et pose la question à un résolveur public qui ignore tout de l'entreprise.
wpad.lan, wpad.localdomain : quand les requêtes quittent le réseau
Les requêtes wpad.lan et wpad.localdomain visibles dans les journaux DNS proviennent le plus souvent de postes connectés à des réseaux domestiques ou de configurations par défaut. Des routeurs grand public attribuent un suffixe comme « lan », c'est le cas par défaut d'OpenWrt, et certains systèmes utilisent « localdomain ». Le poste construit alors une requête wpad lan et l'envoie à son résolveur, qui peut la transmettre vers Internet.
Ces suffixes ne sont pas délégués dans la racine du DNS, mais le phénomène illustre un risque plus large : la collision de noms. L'alerte TA16-144A, publiée en mai 2016 par l'agence américaine CISA, décrit comment des requêtes de découverte censées rester internes atteignent des serveurs DNS publics, et comment un tiers qui enregistre le domaine correspondant dans un nouveau gTLD peut publier un proxy malveillant accessible de partout.
Les organisations dont la forêt AD repose sur un suffixe interne non enregistré, comme .corp, .dev ou .network cités par Verisign, sont les plus exposées. Le livre blanc recommande de basculer vers un sous-domaine d'un nom public déjà enregistré, par exemple ad.example.fr, ou à défaut de rendre les DNS internes autoritaires sur ce suffixe. Le 29 juillet 2024, l'ICANN a en outre réservé définitivement le TLD .internal à un usage privé.
Chiffres clés : dans son livre blanc publié en mai 2016, Verisign estimait à environ 20 millions par jour les requêtes WPAD exposées qui fuyaient vers le DNS public. Dix ans plus tard, la base NVD du NIST référence CVE-2026-49800, publiée le 14 juillet 2026 : une élévation de privilèges locale dans l'implémentation Windows du protocole, notée 7,8 (élevée) en CVSS 3.1 par Microsoft.
Pourquoi une wpad attack menace tout le domaine
L'expression anglaise « wpad attack » désigne l'ensemble des scénarios où un acteur malveillant fournit lui-même la réponse à la découverte de proxy. La base MITRE ATT&CK classe la variante la plus courante dans la sous-technique T1557.001, qui couvre l'empoisonnement des résolutions LLMNR, NBT-NS et mDNS et le relais d'authentification. Le risque dépasse donc la navigation : il touche l'identité des utilisateurs du domaine.
- Interception du trafic web : les requêtes HTTP du poste transitent par un proxy choisi par l'attaquant, qui peut les lire ou les modifier.
- Exposition des métadonnées HTTPS : même chiffré, le trafic révèle les domaines visités et peut être bloqué ou redirigé.
- Capture d'authentification : un proxy hostile peut exiger une authentification et recueillir une réponse NTLM exploitable.
- Relais vers d'autres services : cette authentification peut être relayée vers LDAP, SMB ou HTTP si la signature et la protection étendue ne sont pas imposées.
- Discrétion : aucune alerte n'apparaît côté utilisateur, et le comportement ressemble au mieux à un réseau un peu lent.
Du proxy usurpé au vol d'identifiants
Le scénario le plus redouté en audit interne combine usurpation de nom et authentification implicite. Lorsqu'un poste accepte un proxy hostile, celui-ci peut répondre par une demande d'authentification ; selon la configuration, le client fournit alors une réponse NTLM calculée à partir du secret de l'utilisateur. Notre guide consacré à Responder en audit Active Directory montre comment les auditeurs mettent en évidence cette exposition.
Une fois capturée, la réponse peut être cassée hors ligne si le mot de passe est faible, ou relayée immédiatement vers un autre service. Ce second cas est le plus grave, car il ne dépend pas de la robustesse du mot de passe. Les mécanismes et les contre-mesures sont détaillés dans notre article sur le relais NTLM, ses outils et ses contre-mesures.
Vulnérabilités WPAD : de MS16-077 à CVE-2026-49800
Le bulletin Microsoft MS16-077 de juin 2016 a corrigé plusieurs failles de la découverte automatique de proxy (WPAD), dont CVE-2016-3213, liée à un mécanisme de repli vers NetBIOS. Depuis cette mise à jour, la résolution du nom de découverte n'utilise plus NetBIOS par défaut, et le téléchargement du fichier PAC n'envoie plus automatiquement les identifiants du domaine en réponse à un défi NTLM ou Negotiate.
La vulnérabilité CVE-2026-49800, corrigée par les mises à jour de sécurité de juillet 2026, rappelle que ce composant reste une surface d'attaque. Il s'agit d'un dépassement d'entier menant à une élévation de privilèges locale, qui suppose un accès préalable à la machine. Les correctifs couvrent notamment Windows 10, Windows 11 jusqu'à la version 26H1 et Windows Server 2019, 2022 et 2025.
La Global Query Block List, première protection côté DNS
Les serveurs DNS de Windows Server embarquent une protection souvent méconnue : la Global Query Block List (GQBL). Il s'agit d'une liste de noms d'hôtes auxquels le serveur refuse de répondre, quelle que soit la zone. D'après la documentation Microsoft de la cmdlet Set-DnsServerGlobalQueryBlockList, elle contient par défaut les noms wpad et isatap, deux protocoles jugés particulièrement exposés au détournement.
Une subtilité mérite l'attention. La liste est créée au premier démarrage du service DNS, et Microsoft précise que le nom wpad n'y est pas ajouté si un enregistrement de ce nom existe déjà dans une zone hébergée. Un contrôleur de domaine installé dans une forêt ancienne, où un administrateur avait créé un tel enregistrement, peut donc fonctionner sans cette protection depuis des années.
Par ailleurs, la cmdlet de modification remplace la liste entière au lieu d'y ajouter une entrée. Un administrateur qui veut bloquer un nouveau nom et oublie de reprendre les entrées existantes retire involontairement wpad du blocage. Les membres du groupe DnsAdmins peuvent aussi modifier ou désactiver la liste, ce qui justifie de traiter ces changements comme des modifications de sécurité.
Ce que la GQBL ne couvre pas
La GQBL protège uniquement les requêtes qui atteignent un serveur DNS Windows. Elle n'empêche pas un poste de chercher le nom par LLMNR ou mDNS lorsque le DNS ne fournit pas d'adresse, ni un ordinateur portable d'interroger le résolveur d'un hôtel. Elle ne protège pas davantage contre une option DHCP 252 frauduleuse. C'est une couche utile, mais insuffisante si elle reste isolée.
<# Audit en lecture seule : GQBL et enregistrements wpad sur chaque contrôleur de domaine #>
Import-Module ActiveDirectory, DnsServer
foreach ($dc in (Get-ADDomainController -Filter *).HostName) {
    $gqbl = Get-DnsServerGlobalQueryBlockList -ComputerName $dc
    "{0} | GQBL active : {1} | liste : {2}" -f $dc, $gqbl.Enable, ($gqbl.List -join ', ')
    Get-DnsServerZone -ComputerName $dc |
        Where-Object { $_.ZoneType -eq 'Primary' -and -not $_.IsAutoCreated } |
        ForEach-Object {
            $rr = Get-DnsServerResourceRecord -ComputerName $dc -ZoneName $_.ZoneName -Name 'wpad' -ErrorAction SilentlyContinue
            if ($rr) { "  ALERTE : enregistrement wpad dans la zone {0}" -f $_.ZoneName }
        }
}
<# Option DHCP 252 au niveau serveur (répéter avec -ScopeId pour chaque étendue) #>
Get-DhcpServerv4OptionValue -ComputerName 'dhcp01' -All | Where-Object OptionId -eq 252
Auditer l'exposition WPAD de votre parc Active Directory
Avant toute désactivation, un état des lieux évite les mauvaises surprises en production. L'objectif est de savoir si la découverte automatique de proxy est réellement utilisée, par quels postes et via quel canal, puis d'identifier les configurations qui laissent une place à l'usurpation. Cet audit se mène en lecture seule, sur les serveurs DHCP, les serveurs DNS et un échantillon représentatif de postes.
- Serveurs DHCP : présence de l'option 252 au niveau du serveur ou des étendues, et URL annoncée.
- Zones DNS intégrées à AD : existence d'un enregistrement wpad, propriétaire de l'objet et date de création.
- Contrôleurs de domaine : état de la GQBL sur chacun d'eux, car le paramètre est local à chaque serveur DNS.
- Postes de travail : valeur de DisableWpad, état de la détection automatique et proxy WinHTTP configuré.
- Résolution locale : statut de LLMNR, NBT-NS et mDNS dans les stratégies de groupe appliquées.
- Nommage : suffixe DNS de la forêt et risque de collision avec un TLD public.
Sur les zones DNS intégrées à Active Directory, contrôlez aussi les droits de création d'enregistrements. Dans la configuration par défaut, les utilisateurs authentifiés peuvent créer de nouveaux enregistrements dans ces zones, ce qui permet à n'importe quel compte du domaine d'y publier un nom encore libre. Cette possibilité rend d'autant plus importante la présence de wpad dans la liste de blocage de chaque serveur.
Retour terrain : Cas typique rencontré en mission — en audit interne Active Directory, je retrouve régulièrement un enregistrement wpad hérité d'un ancien projet de proxy, pointant vers une adresse IP réattribuée depuis à un poste de travail. Sur certains contrôleurs de domaine, wpad a aussi été retiré de la GQBL, sans documentation. Ce poste peut alors servir un fichier PAC aux machines en détection automatique. La correction prend quelques jours : suppression de l'enregistrement, restauration de la GQBL sur chaque serveur DNS et contrôle récurrent dans le suivi de configuration.
Détecter une attaque WPAD : les signaux réseau
La détection d'un abus de découverte de proxy repose sur un principe simple : dans un réseau sain, seuls quelques serveurs connus devraient répondre aux recherches de ce nom ou servir un fichier PAC. Dès lors, toute réponse provenant d'un poste de travail ou d'une adresse inconnue constitue un signal fort, bien plus fiable que le simple volume de requêtes, qui reste élevé sur tout parc Windows.
Les signaux côté réseau
- Réponses LLMNR (UDP 5355) ou NBT-NS (UDP 137) émises par des hôtes qui ne sont ni des serveurs ni des contrôleurs de domaine.
- Requêtes HTTP vers /wpad.dat adressées à l'adresse IP d'un poste de travail.
- Requêtes DNS wpad.* sortant vers des résolveurs publics, signe d'une fuite de suffixe interne.
- Offres DHCP contenant l'option 252 émises par un serveur non autorisé.
La CISA recommande de configurer pare-feu et proxys pour journaliser et bloquer les requêtes sortantes vers des fichiers wpad.dat. Ces journaux sont précieux : un poste qui tente de télécharger un script PAC sur Internet révèle soit un problème de nommage, soit une tentative de détournement. Dans les deux cas, l'investigation commence par l'identification du poste et du réseau auquel il était connecté.
Journaux Windows : repérer les abus sur les postes et les contrôleurs
Sur les postes Windows, Sysmon journalise les requêtes DNS dans son événement 22, ce qui permet de repérer les recherches du nom utilisé par la découverte automatique de proxy (WPAD) et le processus qui les émet. Sur les contrôleurs de domaine, surveillez les modifications des valeurs de registre EnableGlobalQueryBlockList et GlobalQueryBlockList du service DNS, ainsi que les créations d'objets dans les partitions DNS de l'annuaire, visibles via l'événement 5137 si une SACL d'audit les couvre.
Ces signaux supposent une journalisation correctement dimensionnée sur les contrôleurs de domaine et les serveurs DNS. Notre méthode pour configurer une stratégie d'audit avancée dans Active Directory détaille les sous-catégories à activer et la manière de transmettre ces événements vers un SIEM sans saturer le stockage.
Conseil d'expert : ne déclenchez pas d'alerte sur chaque requête wpad, car un parc Windows en produit en permanence. Construisez plutôt une liste blanche des hôtes autorisés à servir un fichier PAC ou à répondre en LLMNR, puis alertez sur toute réponse venant d'ailleurs. Une machine qui répond soudain à des dizaines de noms différents en quelques minutes mérite une investigation immédiate.
Désactiver WPAD proprement : registre et GPO
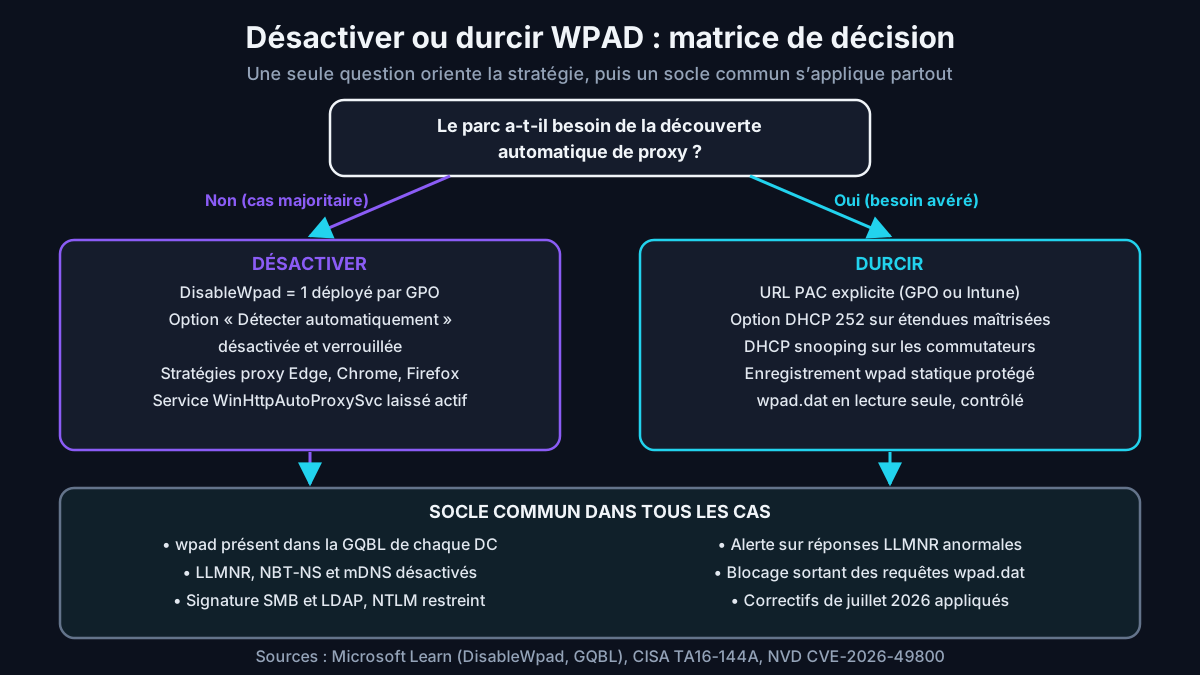
Lorsque l'entreprise n'utilise pas la découverte automatique, la désactivation reste la mesure la plus efficace. Microsoft documente une valeur de registre dédiée, DisableWpad, disponible depuis Windows 10 version 1809 et Windows Server 2019. Fixée à 1, elle arrête la détection pour tous les appels passant par l'API WinHTTP ; les proxys doivent ensuite être configurés explicitement.
La même page précise deux limites. D'abord, une application peut toujours résoudre le nom wpad en interrogeant directement le DNS. Ensuite, la détection automatique doit aussi être désactivée dans les paramètres de Windows, car des applications tierces et des navigateurs s'appuient sur ce réglage pour leur propre découverte de proxy. Les deux actions sont donc complémentaires et doivent être déployées ensemble.
<# Poste client : état actuel de la découverte #>
Get-ItemProperty -Path 'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\WinHttp' -Name DisableWpad -ErrorAction SilentlyContinue
netsh winhttp show proxy

<# Désactivation documentée par Microsoft (Windows 10 1809+ / Server 2019+), à déployer par GPO #>
reg add "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\WinHttp" /v DisableWpad /t REG_DWORD /d 1 /f

<# À éviter : désactiver le service WinHttpAutoProxySvc (incidents signalés sous Windows 11 24H2) #>
Le piège du service WinHttpAutoProxySvc
Désactiver le service WinHttpAutoProxySvc paraît radical et donc séduisant. C'est pourtant une fausse bonne idée : ne désactivez pas ce service par stratégie de groupe. Depuis la mise à niveau vers Windows 11 24H2, de nombreux administrateurs ont signalé sur les forums de Microsoft des pertes de connectivité sur des postes où il était désactivé, le gestionnaire de connexions WcmSvc en dépendant désormais.
| Mesure | Ce qu'elle couvre | Limites | Recommandation |
|---|---|---|---|
| Valeur DisableWpad = 1 | Découverte via l'API WinHTTP (services, agents) | N'empêche pas les résolutions DNS directes ; Windows 10 1809 ou Server 2019 minimum | À déployer par GPO sur tout poste sans proxy automatique |
| Option « Détecter automatiquement les paramètres » désactivée | Navigateurs et applications qui lisent les paramètres système | Réglage par utilisateur, à verrouiller par stratégie | Systématique, en complément de DisableWpad |
| Service WinHttpAutoProxySvc désactivé | Toute découverte WinHTTP | Pertes de connectivité signalées depuis Windows 11 24H2 | À éviter |
| Nom wpad maintenu dans la GQBL | Requêtes adressées aux serveurs DNS Windows | Inopérant hors réseau, sur LLMNR ou par DHCP | À vérifier sur chaque contrôleur de domaine |
| URL PAC explicite par GPO ou Intune | Remplace la découverte par une adresse fixe | Exige un serveur PAC hautement disponible | Solution privilégiée si un proxy est requis |
| LLMNR, NBT-NS et mDNS désactivés | Usurpation par résolution locale | Applications anciennes dépendantes de NetBIOS | À généraliser après inventaire |
Navigateurs et postes gérés : verrouiller la configuration du proxy
Désactiver la découverte automatique de proxy (WPAD) au niveau du système ne suffit pas si un navigateur applique ses propres réglages. Edge et Chrome sous Windows suivent par défaut les paramètres du système, mais disposent de stratégies d'entreprise, comme ProxyMode ou ProxyPacUrl, pour imposer un proxy fixe ou un script PAC explicite. Firefox gère ses paramètres de façon autonome et se pilote aussi par stratégie.
Sur les postes gérés par Intune, le CSP NetworkProxy expose un nœud AutoDetect qui désactive la détection automatique, ainsi qu'un nœud permettant de définir l'URL du script de configuration. Inventoriez enfin les agents logiciels qui embarquent leur propre pile HTTP, comme certains outils de sauvegarde, de supervision ou de mise à jour : ils peuvent conserver un comportement de découverte indépendant des réglages de Windows.
Conserver WPAD sans s'exposer : durcir plutôt que supprimer
Certaines organisations dépendent encore de la découverte automatique, par exemple pour des postes non gérés, des environnements industriels ou des réseaux invités. Dans ce cas, l'objectif n'est plus de supprimer le protocole Web Proxy Auto-Discovery, mais de garantir que la seule réponse possible provient d'un serveur maîtrisé, sur le réseau interne comme à l'extérieur.
- Préférez une URL de configuration explicite poussée par GPO ou Intune, qui supprime toute l'étape de découverte.
- Si la découverte reste nécessaire, annoncez l'URL par l'option DHCP 252 sur des étendues maîtrisées et activez le DHCP snooping.
- Pour la recherche DNS, créez un enregistrement statique, retirez le nom de la GQBL de façon documentée et restreignez les droits sur l'objet.
- Hébergez le script PAC sur un serveur durci, en lecture seule, avec un contrôle d'intégrité du fichier.
- Bloquez et journalisez en sortie les téléchargements de wpad.dat et les requêtes DNS de découverte vers l'extérieur.
Le nommage de la forêt compte autant que la configuration. Si votre domaine AD repose sur un suffixe interne non enregistré, planifiez sa sortie ou, à défaut, rendez vos DNS internes autoritaires sur ce suffixe, comme le recommandent la CISA et Verisign. Les postes nomades doivent en outre disposer d'une configuration de proxy explicite, car la découverte par DHCP disparaît dès qu'ils quittent le réseau.
Réduire la surface autour de WPAD : LLMNR, NBT-NS et NTLM
La découverte automatique de proxy n'est dangereuse que parce qu'un tiers peut répondre à sa place puis récupérer une authentification exploitable. Agir sur ces deux leviers réduit fortement l'impact, même si un poste mal configuré subsiste. MITRE ATT&CK recommande ainsi de désactiver LLMNR, mDNS et NetBIOS par stratégie de groupe lorsqu'ils ne sont pas nécessaires, et de filtrer leur trafic.
- LLMNR : activez le paramètre « Désactiver la résolution de noms multidiffusion » sous Modèles d'administration, Réseau, Client DNS.
- NBT-NS : désactivez NetBIOS sur TCP/IP via l'option fournisseur Microsoft du DHCP ou la configuration des cartes réseau.
- mDNS : désactivez-le lorsque aucun usage métier ne l'exige, après une phase de test.
- SMB : imposez la signature sur les serveurs et les postes de travail.
- LDAP : exigez la signature et la liaison de canal sur les contrôleurs de domaine.
- NTLM : auditez puis restreignez son usage, en privilégiant Kerberos.
Ces paramètres s'intègrent naturellement dans un socle de GPO de durcissement Active Directory, déployé par vagues et mesuré. Restreindre NTLM réduit à la fois le relais d'authentification et d'autres abus du protocole, comme le Pass-the-Hash dans Active Directory, qui exploite directement l'empreinte du mot de passe.
Pour visualiser la chaîne complète entre empoisonnement de nom, proxy usurpé et relais vers un service sensible, consultez notre analyse de l'attaque NTLM Relay, de l'exploitation à la défense. Elle montre pourquoi la signature des protocoles reste la contre-mesure la plus robuste, même lorsque la résolution de noms ne peut pas être totalement verrouillée.
Plan d'action WPAD en cinq étapes pour 2026
Un durcissement réussi de la découverte automatique de proxy suit un ordre précis : mesurer, protéger le DNS, désactiver côté client, couper les résolutions locales, puis surveiller. Cet ordre limite le risque d'incident, car chaque étape s'appuie sur les constats de la précédente et peut être validée sur un groupe pilote avant sa généralisation.
Environnement de test : configurations et contrôles rejoués dans un laboratoire isolé, sans lien avec un réseau de production : forêt Active Directory de test sous Windows Server 2025 (contrôleur de domaine assurant DNS et DHCP), postes Windows 11 25H2 joints au domaine, serveur IIS hébergeant un fichier PAC de démonstration, Sysmon sur les postes et capteur Zeek sur un port miroir. Les scripts d'audit présentés y ont été exécutés en lecture seule.
- Semaine 1, inventaire : exécutez l'audit des contrôleurs de domaine et des serveurs DHCP, puis identifiez les postes qui téléchargent réellement un fichier PAC.
- Semaine 1, DNS : rétablissez wpad dans la GQBL de chaque serveur, sauf usage documenté, et supprimez les enregistrements orphelins.
- Semaines 2 et 3, postes : déployez DisableWpad et verrouillez la détection automatique sur un pilote, puis sur l'ensemble du parc.
- Semaine 3, résolution locale : désactivez LLMNR et NBT-NS, puis imposez la signature SMB et LDAP.
- Semaine 4, surveillance : activez les alertes sur les réponses LLMNR anormales, les modifications de GQBL et les téléchargements de wpad.dat.
Retour terrain : Cas typique rencontré en mission — la désactivation à grande échelle bute rarement sur les navigateurs, mais souvent sur des clients lourds métier, des agents de mise à jour ou des outils de supervision qui s'appuyaient sans le savoir sur le proxy découvert automatiquement. Un pilote de quelques semaines, réunissant des postes de chaque métier et des portables nomades, fait apparaître ces dépendances. Point de vigilance : configurer explicitement le proxy WinHTTP des services système avant la généralisation, et garder prête une stratégie de groupe de retour arrière.
À lire aussi : l'empoisonnement de cache DNS ; la détection Kerberos avec l'event ID 4769.
Questions fréquentes
Qu'est-ce que WPAD et à quoi sert-il ?
WPAD, pour Web Proxy Auto-Discovery, est un mécanisme qui permet à un ordinateur de trouver automatiquement le fichier de configuration de proxy de son réseau. Le poste cherche d'abord une URL dans l'option DHCP 252, puis interroge le DNS avec le nom wpad suivi de son suffixe de domaine. Il télécharge ensuite le fichier wpad.dat, un script PAC qui indique quel proxy utiliser pour chaque destination. L'intérêt est administratif : une seule configuration centrale pour tout un parc, sans intervention sur chaque poste. Le revers est sécuritaire : si un acteur hostile répond à la place du serveur légitime, il peut faire transiter le trafic web des utilisateurs par son propre proxy et tenter de capter des authentifications.
Faut-il désactiver WPAD en entreprise ?
Oui, dans la majorité des cas, dès lors que l'entreprise n'exploite pas la découverte automatique. La CISA recommandait dès 2016 de la désactiver sur les systèmes qui ne s'en servent pas, en particulier les ordinateurs portables utilisés hors du réseau interne. Si un proxy est nécessaire, une URL de configuration explicite poussée par GPO ou Intune rend le même service sans phase de découverte. La désactivation passe par la valeur de registre DisableWpad et par l'option « Détecter automatiquement les paramètres », pas par l'arrêt du service WinHttpAutoProxySvc. Testez d'abord sur un groupe pilote : certaines applications métier ou certains agents de sécurité peuvent dépendre, sans que ce soit documenté, d'un proxy découvert automatiquement.
Comment savoir si WPAD est actif sur un poste Windows ?
Commencez par les paramètres Windows : dans la rubrique Proxy, l'option « Détecter automatiquement les paramètres » indique si la découverte est active pour l'utilisateur. Vérifiez ensuite la valeur DisableWpad sous la clé WinHttp des paramètres Internet de HKLM ; son absence signifie que la détection WinHTTP reste possible. La commande netsh winhttp show proxy affiche le proxy WinHTTP configuré pour les services. Enfin, observez le trafic : une requête DNS vers wpad suivie de votre suffixe de domaine, visible dans l'événement 22 de Sysmon ou dans une capture réseau, confirme qu'une recherche a lieu. Menez ces contrôles sur un échantillon de postes, car les GPO appliquées peuvent différer d'une unité d'organisation à l'autre.
Pourquoi mes postes interrogent-ils wpad.lan ou wpad.localdomain ?
Ces requêtes apparaissent lorsqu'un poste construit le nom de découverte à partir d'un suffixe DNS attribué par un réseau qui n'est pas celui de l'entreprise, ou par une configuration par défaut. Les routeurs domestiques et certains systèmes utilisent couramment des suffixes comme « lan » ou « localdomain ». Une telle requête n'est pas malveillante en soi, mais elle prouve que la découverte automatique est active et que le poste cherche un proxy partout où il se connecte. Si ces requêtes atteignent vos résolveurs internes ou vos journaux de proxy, identifiez les postes concernés et appliquez la désactivation par GPO. Pour vos suffixes internes, privilégiez un sous-domaine d'un nom public enregistré ou le TLD .internal réservé par l'ICANN.
Quelle est la différence entre WPAD et un fichier PAC ?
Le fichier PAC, pour Proxy Auto-Config, est un script JavaScript contenant la fonction FindProxyForURL, qui décide pour chaque adresse s'il faut passer par un proxy ou se connecter directement. WPAD n'est que le moyen de trouver ce fichier automatiquement, par DHCP ou par DNS ; le fichier découvert porte alors par convention le nom wpad.dat. Il est tout à fait possible d'utiliser un script PAC sans découverte, en indiquant son URL explicitement sur les postes par stratégie de groupe ou par MDM. C'est même l'approche recommandée lorsque l'entreprise a besoin de règles de proxy dynamiques : elle conserve la souplesse du script tout en supprimant la phase de découverte, qui concentre l'essentiel des risques d'usurpation.
Conclusion
WPAD illustre un travers récurrent de la sécurité Active Directory : une fonction de confort, activée par défaut, qui fait confiance à la première réponse reçue. Dans la plupart des organisations, la découverte automatique de proxy n'est plus nécessaire et peut être désactivée par GPO, à condition de traiter ensemble WinHTTP, les paramètres utilisateur et les navigateurs. Là où elle reste utile, une URL explicite et un DNS maîtrisé suppriment l'essentiel du risque.
La priorité pour la fin 2026 consiste à vérifier la GQBL sur chaque contrôleur de domaine, à appliquer les correctifs de juillet, à couper LLMNR et NBT-NS, puis à surveiller les réponses anormales. Pour replacer ces mesures dans une feuille de route globale de sécurisation de l'annuaire, appuyez-vous sur notre hub de sécurité Active Directory.
Faire auditer l'exposition WPAD et NTLM de votre domaine
Ayi NEDJIMI, consultant et pentester certifié OSCP et CRTO, évalue votre configuration DHCP, DNS et GPO, mesure l'exposition réelle à l'usurpation de proxy et au relais NTLM, puis vous remet un plan de durcissement priorisé et compatible avec la production.
Demander un audit Active DirectoryÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
Kerberoasting : Guide Complet d'Exploitation, Détection et Défense Active Directory
Guide complet Kerberoasting 2026 : protocole Kerberos, SPN, exploitation avec Impacket et Rubeus, crack Hashcat mode 13100, détection Event ID 4769, honeypot SPN et défenses gMSA pour Active Directory.
Audit Active Directory 2026 : Méthodes, Outils et Checklist Complète
Guide complet pour réaliser un audit Active Directory en 2026 : BloodHound, PingCastle, Purple Knight et checklist de 14 points de contrôle critiques.
Référentiel d'audit Active Directory — Édition 2026
Référentiel d'audit Active Directory 2026 : ESC1–ESC17, Kerberos, délégations, cryptographie, hybridation Entra ID, détection. Checklist 120 contrôles, scripts PowerShell et classeur Excel.
Votre Active Directory est-il vulnérable ?
Nos experts OSCP identifient les chemins d'attaque réels avant les vrais attaquants. Pentest AD, red team, test d'intrusion interne/externe.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire