






VMware Workstation Pro gratuit, fin de la branche 17, versions 25H2 et 26H1, failles VMSA 2025 : le guide pour mettre à jour, isoler et inventorier vos labos.
VMware Workstation est l'hyperviseur de bureau de Broadcom qui permet d'exécuter plusieurs systèmes Windows, Linux ou BSD sur un même poste x86, sans redémarrage. En 2026, trois faits changent la manière de l'aborder : l'édition Workstation Pro est gratuite pour tous les usages depuis novembre 2024, la numérotation est passée des versions 17.x à un calendrier semestriel (25H2, puis 26H1), et plusieurs failles critiques d'évasion de machine virtuelle ont été corrigées en 2025, dont certaines exploitées dans la nature. Pour un consultant, un pentester ou une équipe SOC, l'outil reste le laboratoire de référence, mais il devient aussi un actif à inventorier, à mettre à jour et à durcir. Ce guide rassemble les versions à connaître, les risques réels et les mesures de protection, en complément de notre dossier sur la sécurité de VMware vSphere et ESXi en 2026.
Résumé exécutif : VMware Workstation Pro est gratuit pour les usages commerciaux, éducatifs et personnels depuis le 11 novembre 2024, ce qui multiplie les installations non maîtrisées sur les postes. La branche 17.x s'est arrêtée à 17.6.4, version qui corrige quatre vulnérabilités de juillet 2025, et la branche maintenue suit désormais un rythme semestriel (26H1u1 en septembre 2026). Un hyperviseur de type 2 exposé à une VM compromise peut mener à l'exécution de code sur l'hôte : la mise à jour, l'isolation réseau et l'inventaire sont donc prioritaires.
Points clés de cet article :
- Vérifiez la version installée sur chaque poste : toute version 17.x antérieure à 17.6.4 reste exposée à des failles notées jusqu'à 9,3 en CVSSv3.
- Planifiez la migration vers la branche semestrielle maintenue (26H1 et ses mises à jour) plutôt que de rester sur 17.6.4.
- Isolez les VM de test en mode host-only ou sur un segment dédié, et désactivez copier-coller, glisser-déposer et dossiers partagés pour les VM non fiables.
- Inventoriez Workstation dans le parc : une VM non gérée échappe souvent à l'EDR et au SIEM.
- Téléchargez exclusivement depuis le portail Broadcom et vérifiez l'intégrité des binaires.
Qu'est-ce que VMware Workstation et à quoi sert-il en 2026 ?
VMware Workstation : hyperviseur de type 2 installé sur un système Windows ou Linux existant, permettant de créer, d'exécuter et d'isoler plusieurs machines virtuelles sur un poste de travail, avec snapshots, clones, réseaux virtuels et chiffrement des VM.
Un hyperviseur de type 2 s'appuie sur le système d'exploitation hôte, contrairement à un hyperviseur de type 1 comme ESXi, qui s'exécute directement sur le matériel. Cette différence a une conséquence directe en sécurité : la robustesse d'une machine virtuelle sous Workstation dépend à la fois du moteur de virtualisation, du système hôte, de ses pilotes et des comptes utilisateurs qui lancent les VM.
Les usages professionnels restent stables d'une année à l'autre. Les développeurs y testent des applications sur plusieurs systèmes, les équipes d'infrastructure y préparent des maquettes de migration, les formateurs y montent des travaux pratiques, et les équipes offensives ou défensives y reproduisent des environnements Active Directory, des chaînes d'attaque ou des scénarios de détection sans toucher à la production.
Workstation sait aussi se connecter à des hôtes ESXi ou à vCenter Server pour piloter des VM distantes. Cette passerelle entre poste de travail et datacenter est pratique, mais elle impose de traiter le poste de l'administrateur comme un poste sensible : identifiants mémorisés, sessions ouvertes et accès réseau à l'infrastructure de virtualisation deviennent des cibles.
Les briques à connaître
- VMX : le processus qui exécute chaque machine virtuelle sur l'hôte ; c'est lui que visent les évasions de VM.
- VMware Tools : pilotes et services installés dans l'invité, qui améliorent l'affichage, l'horloge et les échanges avec l'hôte.
- Virtual Network Editor : l'outil de création des réseaux virtuels VMnet (bridged, NAT, host-only).
- vmrun et vmcli : les outils en ligne de commande pour automatiser démarrage, arrêt, snapshots et configuration.
VMware Workstation Pro, Player et numéros de version : s'y retrouver
La gamme a longtemps reposé sur deux éditions. VMware Workstation Pro offrait toutes les fonctions avancées, tandis que VMware Workstation Player était une version allégée, gratuite pour un usage personnel, sans snapshots ni éditeur de réseau virtuel. Depuis que Pro est gratuit, l'intérêt d'un produit distinct a largement disparu, et Broadcom met désormais l'accent sur Workstation Pro.
Côté numérotation, la branche VMware Workstation 17 a couvert la période 2022-2025. La version 17.6 a introduit l'outil en ligne de commande vmcli, puis les mises à jour 17.6.1 à 17.6.4 ont surtout apporté des correctifs. La dernière, VMware Workstation 17.6.4, publiée le 15 juillet 2025, corrige notamment les failles présentées au concours Pwn2Own de Berlin.
Broadcom a ensuite adopté un versionnage calendaire. La version 25H2 a inauguré ce rythme semestriel et l'outil d'automatisation dictTool, puis la version 26H1, publiée en mai 2026, a fait passer l'application Windows en 64 bits, comme l'indique l'annonce officielle de Workstation et Fusion 26H1. La mise à jour 26H1u1 du 3 septembre 2026 est, à la date de rédaction, la plus récente.
Les recherches portant sur « vmware workstation 17.6.5 » sont fréquentes. Les notes de version officielles de la branche 17.0 consultées pour cet article s'arrêtent pourtant à 17.6.4. Un installateur présenté comme une « 17.6.5 » sur un site tiers doit donc être considéré comme suspect : la seule source fiable reste le portail de support Broadcom.
| Version | Date de publication | Point marquant | Recommandation |
|---|---|---|---|
| 17.6 | Septembre 2024 | Arrivée de vmcli, nouveaux OS invités | Mettre à jour |
| 17.6.3 | Mars 2025 | Corrige CVE-2025-22224 et CVE-2025-22226 | Insuffisant, mettre à jour |
| 17.6.4 | Juillet 2025 | Corrige CVE-2025-41236 à CVE-2025-41239 | Minimum absolu pour la branche 17 |
| 25H2 | Octobre 2025 | Versionnage calendaire, dictTool | Transition vers la branche maintenue |
| 26H1 / 26H1u1 | Mai / septembre 2026 | Application Windows 64 bits, correctifs de sécurité | Cible recommandée en 2026 |
Faut-il encore installer Workstation Player ?
Pour un nouveau poste, non. Les VM créées avec Player s'ouvrent dans Workstation Pro, qui ajoute snapshots, clones liés et réseaux isolés, des fonctions utiles pour la sécurité d'un laboratoire. Garder une ancienne installation Player revient souvent à conserver une version figée, donc non corrigée, sur un poste qui exécute pourtant des VM.
Licence gratuite de VMware Workstation Pro : ce qui change pour l'entreprise
Broadcom a annoncé que Workstation et Fusion seraient gratuits pour tous les utilisateurs à partir du 11 novembre 2024, qu'ils soient commerciaux, éducatifs ou personnels. Les éditions payantes ne sont plus vendues et aucune clé de licence n'est exigée. Les contrats commerciaux en cours restent honorés jusqu'à leur terme.
Cette gratuité supprime un frein historique à l'installation. Là où un achat de licence passait par les achats et le service informatique, un collaborateur peut désormais télécharger l'outil après création d'un compte sur le portail Broadcom. Dans les faits, cela favorise le shadow IT : des hyperviseurs apparaissent sur des postes qui n'ont pas été prévus pour cela, sans politique de mise à jour.
Le second effet concerne le support. Sans contrat, l'utilisateur dépend de la documentation et des communautés. Pour une entreprise, cela impose de documenter en interne la procédure d'installation, la version de référence, les paramètres de durcissement et le circuit de mise à jour, plutôt que de compter sur un éditeur pour accompagner chaque poste.
Conseil d'expert : traitez VMware Workstation comme un logiciel à privilèges élevés. Il installe des pilotes noyau et des services réseau sur l'hôte. Autorisez-le par liste blanche applicative sur les seuls postes qui en ont besoin, avec un propriétaire identifié et une version de référence suivie dans votre outil d'inventaire.
Architecture d'un hyperviseur de type 2 et surface d'attaque
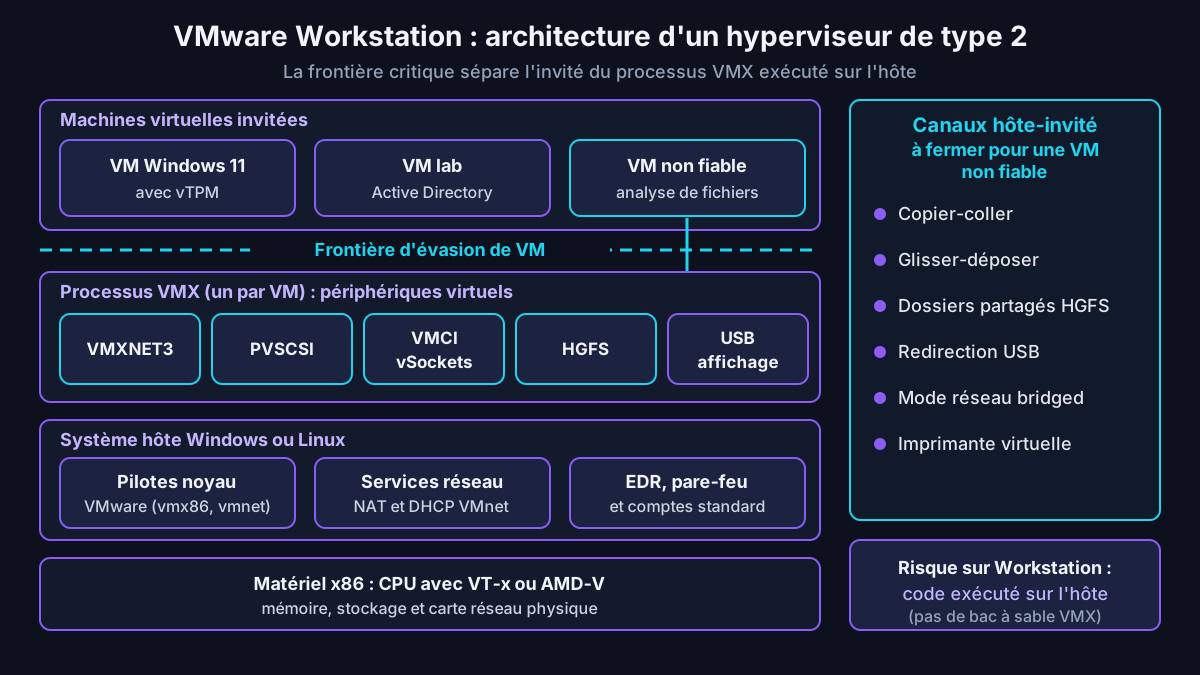
Dans VMware Workstation, chaque machine virtuelle est portée par un processus VMX qui s'exécute sur le système hôte. Ce processus émule ou paravirtualise les périphériques : carte réseau VMXNET3 ou E1000, contrôleur de stockage PVSCSI, interfaces de communication VMCI et vSockets, dossiers partagés HGFS, affichage et USB. Chaque périphérique virtuel est un analyseur de données venant de l'invité, donc une frontière de confiance.
Le scénario redouté est l'évasion de VM : un attaquant qui contrôle déjà le système invité, avec des droits d'administrateur local dans la VM, exploite une faille d'un périphérique virtuel pour exécuter du code dans le processus VMX. Sur ESXi, ce processus est confiné par un bac à sable ; sur Workstation, l'exécution a lieu sur le poste hôte lui-même, ce qui rend la frontière plus fragile.
Les canaux d'échange hôte-invité
Au-delà des périphériques émulés, plusieurs fonctions de confort créent des canaux supplémentaires : copier-coller, glisser-déposer, dossiers partagés, redirection USB, impression virtuelle. Chaque canal ouvert agrandit la surface d'attaque. Dans un laboratoire où l'on analyse des échantillons malveillants ou des outils offensifs, ces canaux doivent être fermés par défaut.
L'hôte, point faible fréquent
La sécurité de l'invité ne compense jamais un hôte mal géré. Un poste hôte sans EDR, avec un compte administrateur utilisé au quotidien et des correctifs en retard, offre un point d'entrée plus simple qu'une évasion de VM. Le durcissement de VMware Workstation commence donc par celui du poste qui l'héberge, de ses comptes et de ses correctifs.
Vulnérabilités récentes de VMware Workstation : ce qu'il faut retenir
Cette section décrit des vulnérabilités publiques à des fins de compréhension, de détection et de correction. Toute recherche ou démonstration d'exploitation doit se dérouler dans un cadre légal, sur des systèmes dont vous êtes propriétaire ou pour lesquels vous disposez d'une autorisation écrite.
En mars 2025, l'avis VMSA-2025-0004 a corrigé dans Workstation une faille de type TOCTOU (Time-of-Check Time-of-Use) dans l'interface VMCI, référencée CVE-2025-22224, ainsi qu'une fuite mémoire dans les dossiers partagés HGFS, référencée CVE-2025-22226. Broadcom indiquait disposer d'informations suggérant une exploitation de ces failles dans la nature. La version corrigée pour la branche 17.x est la 17.6.3.
Le même jour, l'agence américaine CISA a ajouté ces vulnérabilités à son catalogue KEV (Known Exploited Vulnerabilities), qui recense les failles dont l'exploitation active est avérée. Ce signal dépasse le score CVSS : il indique qu'un correctif doit être traité en urgence, y compris sur les postes de travail.
En juillet 2025, l'avis VMSA-2025-0013 a corrigé quatre failles démontrées lors de Pwn2Own Berlin, dont une démonstration réussie sur Workstation. Elles touchent l'adaptateur réseau VMXNET3, l'interface VMCI, le contrôleur PVSCSI et les vSockets. Pour trois d'entre elles, un administrateur local de la VM peut viser l'exécution de code sur la machine où Workstation est installé.
3 failles notées 9,3 sur 10 en CVSSv3 sur les 4 corrigées dans VMware Workstation 17.6.4 : c'est la cotation publiée par Broadcom dans l'avis VMSA-2025-0013 du 15 juillet 2025, qui ne propose aucun contournement : seule la mise à jour corrige.
Pourquoi ces failles concernent aussi les postes de travail
On associe souvent les failles d'hyperviseur aux datacenters et aux campagnes visant ESXi, détaillées dans notre analyse des hyperviseurs VMware ESXi ciblés par les APT. Or un poste de consultant ou d'analyste qui exécute des VM non fiables est un candidat naturel à l'évasion. Le correctif de l'hyperviseur de bureau doit donc suivre les mêmes délais que celui des serveurs.
La suite en 2026
Les notes de version de Workstation Pro 26H1u1 mentionnent la correction de deux nouvelles CVE, référencées dans l'avis VMSA-2026-0007. Le rythme de publication montre qu'un poste resté sur une ancienne branche accumule rapidement de la dette de sécurité, même lorsque l'outil semble fonctionner parfaitement.
Mettre à jour VMware Workstation sans casser le laboratoire
La mise à jour automatique depuis les anciennes versions a souffert de la migration des services VMware vers Broadcom. La méthode fiable consiste à télécharger l'installateur depuis le portail de support Broadcom, après connexion avec un compte, puis à exécuter l'installation en tant qu'administrateur local. Évitez les miroirs et archives non officiels, même lorsqu'ils semblent pratiques.
Avant toute mise à jour, éteignez proprement les VM plutôt que de les suspendre, et sauvegardez les dossiers de machines virtuelles importants. Un snapshot ne remplace pas une sauvegarde : il dépend du disque parent et disparaît avec lui. Après la mise à jour, mettez aussi à jour VMware Tools dans chaque invité, car certaines failles touchent également ce composant.
Sur Windows, la version 26H1 s'installe dans le répertoire standard des applications 64 bits. Broadcom signale un problème connu : lors d'une montée de version vers un nouveau chemin d'installation, des images ISO de l'ancienne installation peuvent rester dans l'ancien dossier. Le nettoyage de ce répertoire évite de laisser des fichiers obsolètes sur le poste.
<# Windows : lister les versions de VMware Workstation installées #>
$cles = 'HKLM:\Software\Microsoft\Windows\CurrentVersion\Uninstall\*',
        'HKLM:\Software\WOW6432Node\Microsoft\Windows\CurrentVersion\Uninstall\*'
Get-ItemProperty $cles -ErrorAction SilentlyContinue |
  Where-Object { $_.DisplayName -like 'VMware Workstation*' } |
  Select-Object DisplayName, DisplayVersion, InstallLocation
vmware --version # Linux : version installée
vmrun list # VM en cours d'exécution, à arrêter avant la mise à jourVérifier l'intégrité de l'installateur
Comparez l'empreinte SHA-256 du fichier téléchargé avec celle affichée sur le portail Broadcom, et contrôlez la signature numérique de l'exécutable sous Windows. Ce réflexe protège contre les installateurs piégés diffusés sur des sites de téléchargement, qui profitent justement de la complexité du portail officiel pour attirer les utilisateurs pressés.
Durcir la configuration des machines virtuelles
Le fichier de configuration .vmx de chaque VM contient des paramètres qui réduisent les échanges entre l'invité et l'hôte. Pour une VM destinée à l'analyse de fichiers suspects ou à des exercices offensifs, la règle est simple : tout canal non indispensable est fermé. Les paramètres ci-dessous, à ajouter dans le fichier .vmx d'une VM éteinte, sont à valider sur votre version avant généralisation.
isolation.tools.copy.disable = "TRUE"
isolation.tools.paste.disable = "TRUE"
isolation.tools.dnd.disable = "TRUE"
isolation.tools.hgfsServerSet.disable = "TRUE"
usb.present = "FALSE"
serial0.present = "FALSE"
floppy0.present = "FALSE"
Dans l'interface, les mêmes objectifs passent par les paramètres de la VM : désactiver les dossiers partagés, retirer le contrôleur USB, la carte son et l'imprimante virtuelle si elles ne servent pas, et supprimer les lecteurs CD montés en permanence. Moins de périphériques virtuels signifie moins de code exposé à l'invité, donc moins d'occasions d'exploiter une faille.
Snapshots et retour à l'état sain
Le snapshot est un allié de sécurité : il permet de revenir à un état propre après chaque test. Prenez un snapshot de référence après installation et mise à jour du système invité, nommez-le clairement et revenez-y systématiquement après une analyse. Supprimez en revanche les snapshots anciens contenant des secrets, car ils conservent l'état mémoire et disque du moment.
Comptes et droits sur l'hôte
Lancez Workstation avec un compte utilisateur standard pour l'usage quotidien, et réservez le compte administrateur à l'installation et aux mises à jour. Les fichiers de VM sensibles doivent être stockés dans un répertoire dont les droits NTFS ou POSIX sont limités à leur propriétaire, idéalement sur un volume chiffré au niveau de l'hôte.
Isoler le réseau du laboratoire VMware Workstation
Le Virtual Network Editor propose trois modes. En mode bridged, la VM apparaît sur le réseau physique avec sa propre adresse. En mode NAT, elle partage l'adresse de l'hôte vers l'extérieur. En mode host-only, elle ne communique qu'avec l'hôte et les autres VM du même réseau virtuel. Le choix du mode est la décision de sécurité la plus structurante d'un laboratoire.
| Mode | Visibilité | Usage adapté | Risque principal |
|---|---|---|---|
| Bridged | Réseau physique complet | Serveur de test devant être joint par d'autres machines | Propagation d'un malware sur le réseau d'entreprise |
| NAT | Sortie vers Internet via l'hôte | Mises à jour de l'invité, navigation de test | Exfiltration ou communication avec un serveur de commande |
| Host-only | Hôte et VM du même VMnet | Lab Active Directory, analyse de malware | Accès aux services exposés par l'hôte |
| VMnet personnalisé sans DHCP | VM du segment uniquement | Scénarios offensifs cloisonnés | Erreur de configuration rattachant la VM au mauvais segment |
Pour un laboratoire d'attaque et de défense, la bonne pratique consiste à créer un VMnet dédié, sans DHCP partagé avec l'hôte, et à n'ouvrir une sortie Internet que de façon temporaire, par une VM pare-feu dédiée qui journalise les flux. Ne placez jamais une VM non fiable en mode bridged sur le réseau bureautique : l'hôte doit lui-même filtrer ses interfaces virtuelles avec son pare-feu local.
Lorsqu'un laboratoire doit grandir, au-delà d'une dizaine de VM ou avec plusieurs utilisateurs, un hyperviseur de type 1 devient plus adapté. Notre comparatif de sécurité entre Proxmox, VMware et Hyper-V aide à choisir la plateforme selon les exigences de cloisonnement, de journalisation et d'administration.
Chiffrement, vTPM et Secure Boot des VM
Workstation Pro permet de chiffrer une machine virtuelle et de lui associer un module TPM virtuel, nécessaire notamment pour installer Windows 11 dans de bonnes conditions. Le chiffrement protège les disques et la configuration de la VM en cas de vol du poste ou de copie du dossier, à condition de ne pas mémoriser le mot de passe sans réflexion.
Depuis 26H1, le format des identifiants enregistrés pour les VM chiffrées et les serveurs distants a été modernisé afin d'être plus facilement identifiable dans le gestionnaire d'identifiants natif de l'hôte. Il reste préférable de ne pas mémoriser ces secrets sur un poste partagé et de privilégier un coffre de mots de passe d'entreprise.
La mise à jour 26H1u1 introduit des mécanismes de correction automatisée de la clé de plateforme Secure Boot des VM, en réponse à l'expiration de certificats Secure Boot de Microsoft. Pour les VM Windows avec vTPM, Broadcom précise que le pilote concerné arrive avec VMware Tools 13.1.5 et nécessite une mise à jour cumulative Windows récente dans l'invité.
Ce que le chiffrement ne fait pas
Le chiffrement de la VM ne protège pas contre une évasion pendant l'exécution, ni contre un hôte compromis qui lit la mémoire du processus VMX. Il répond au risque de perte ou de vol des fichiers, pas au risque d'exploitation d'une faille de l'hyperviseur. Les deux protections sont complémentaires et ne se substituent pas l'une à l'autre.
Coexistence avec Hyper-V, VBS et WSL2 sous Windows
Sur Windows 10 et 11, de nombreuses fonctions de sécurité reposent sur Hyper-V : la sécurité basée sur la virtualisation (VBS), l'intégrité de la mémoire (HVCI), Credential Guard, ainsi que WSL2. Quand ces fonctions sont actives, VMware Workstation s'appuie sur la plateforme d'hyperviseur Windows (Windows Hypervisor Platform) au lieu de son propre moteur.
Ce fonctionnement évite de désactiver les protections de l'hôte pour faire tourner des VM, ce qui est le bon arbitrage en entreprise. La contrepartie se situe surtout au niveau des performances et de certaines fonctions avancées, comme la virtualisation imbriquée, qui peuvent être limitées selon la configuration matérielle et logicielle.
La tentation de désactiver VBS ou Credential Guard pour retrouver des performances est réelle sur les postes de laboratoire. Elle doit être une décision documentée, réservée à des postes dédiés et isolés du réseau bureautique, jamais une manipulation improvisée sur un poste qui accède aussi à la messagerie et aux annuaires de production.
Environnement de test décrit : poste Windows 11 24H2 avec VBS actif et VMware Workstation Pro 26H1u1, poste Ubuntu 24.04 LTS avec la même version, VM invitées Windows Server 2025, Windows 11 avec vTPM et Debian 12, réseau host-only VMnet dédié sans DHCP de l'hôte, VM pare-feu pour la sortie Internet temporaire. Cet environnement sert à valider les paramètres présentés ; adaptez-le à votre contexte avant tout déploiement.
Retour terrain : Cas typique rencontré en mission — en test d'intrusion interne, sur les postes où VBS a été désactivé pour faire tourner un hyperviseur de bureau, Credential Guard disparaît avec lui : après élévation de privilèges, les secrets d'authentification redeviennent extractibles de la mémoire de LSASS, ce qui accélère nettement le mouvement latéral. Pour les labs Active Directory, je privilégie un réseau host-only où le contrôleur de domaine fournit lui-même DNS et DHCP, sans adaptateur ponté, avec un instantané propre restauré avant chaque exercice.
Détecter et inventorier VMware Workstation dans le parc
Une machine virtuelle non gérée est un angle mort. L'EDR installé sur l'hôte voit le processus VMX, mais pas ce qui s'exécute à l'intérieur de l'invité. Le référentiel MITRE ATT&CK décrit d'ailleurs l'exécution d'une instance virtuelle comme une technique de dissimulation (T1564.006), utilisée par certains groupes pour exécuter des charges à l'abri des outils de détection de l'hôte.
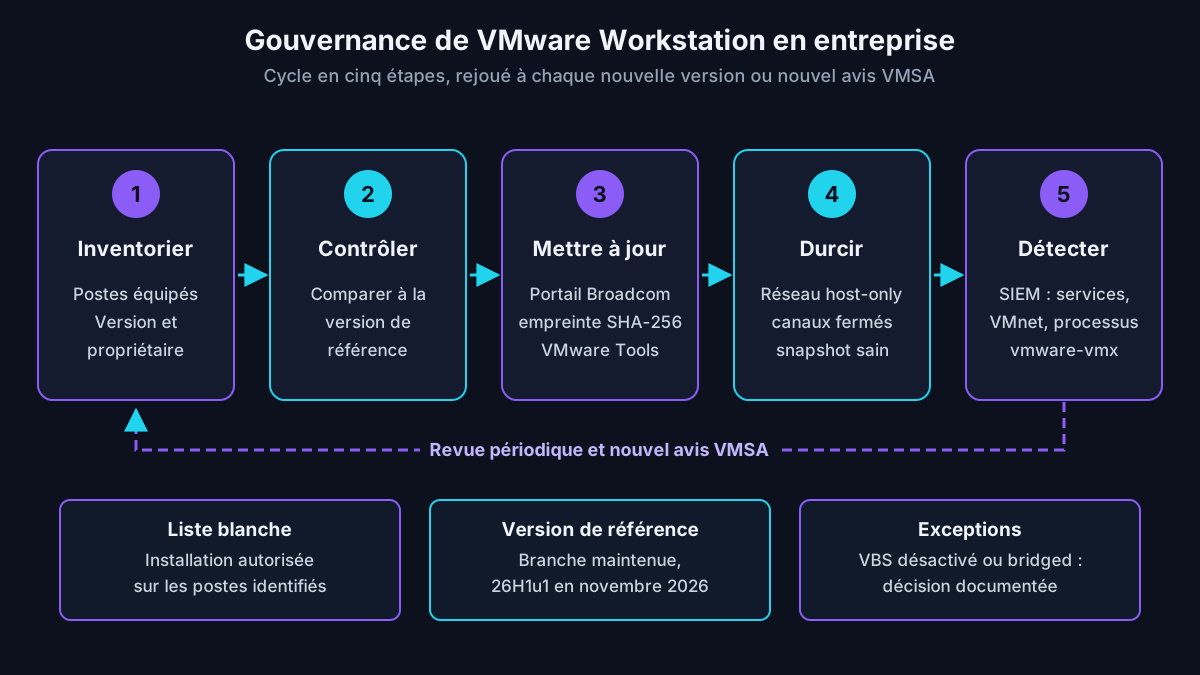
La première mesure est l'inventaire : recenser les postes où Workstation est installé, leur version et leur propriétaire. Les outils de gestion de parc, la remontée des logiciels installés par l'EDR ou une requête sur les clés de désinstallation de Windows suffisent. Toute installation hors liste blanche déclenche une revue par l'équipe sécurité.
La deuxième mesure relève de la détection. Le SOC peut surveiller la création de services et de pilotes VMware sur des postes non autorisés, l'apparition d'interfaces réseau VMnet, ou des processus vmware-vmx lancés depuis des répertoires inhabituels. Ces signaux sont simples à intégrer dans un SIEM et à corréler avec l'inventaire.
Signaux utiles pour le SOC
- Installation de VMware Workstation sur un poste absent de la liste blanche.
- Version installée inférieure à la version de référence de l'entreprise.
- Processus vmware-vmx exécuté depuis un profil utilisateur ou un dossier temporaire.
- Nouvelle interface réseau virtuelle en mode bridged sur un poste bureautique.
- Volumes de trafic inhabituels depuis l'adresse d'une VM en NAT.
Quand préférer une alternative à VMware Workstation ?
Workstation reste un excellent choix pour un poste individuel sous Windows ou Linux. Il n'existe toutefois pas de version pour hôte macOS : les utilisateurs de Mac se tournent vers Fusion, l'équivalent de Broadcom pour cette plateforme. Les équipes qui veulent un outil open source multiplateforme regardent VirtualBox, tandis que Hyper-V est intégré aux éditions professionnelles de Windows.
Le vrai point de bascule est l'usage partagé. Un laboratoire collectif, accessible à distance par plusieurs auditeurs, gagne à être hébergé sur un hyperviseur de type 1, avec contrôle d'accès, journalisation et sauvegardes centralisées. Les organisations qui revoient leur stratégie VMware trouveront des repères dans notre comparatif Proxmox et VMware avec guide de migration.
Pour l'infrastructure de production, la question se pose différemment : il s'agit d'ESXi, de vCenter et de leur durcissement. Les mesures détaillées dans notre guide de durcissement de VMware ESXi complètent celles présentées ici pour le poste de travail, notamment sur la journalisation et la gestion des comptes.
À lire aussi : l'équivalent macOS, VMware Fusion.
Questions fréquentes
VMware Workstation est-il vraiment gratuit pour un usage professionnel ?
Oui. Depuis le 11 novembre 2024, Broadcom distribue VMware Workstation Pro gratuitement pour les usages commerciaux, éducatifs et personnels, sans clé de licence. Les éditions payantes ne sont plus vendues, et les contrats commerciaux déjà signés restent valables jusqu'à leur échéance, avec le support prévu. La gratuité ne supprime pas les obligations internes : l'entreprise doit toujours accepter les conditions d'utilisation de l'éditeur, télécharger l'outil depuis le portail Broadcom avec un compte vérifié et intégrer le logiciel à sa politique de gestion des postes. Sans contrat, il n'y a pas de support éditeur dédié ; la documentation officielle et les communautés deviennent les principales ressources. Prévoyez donc une procédure interne d'installation et de mise à jour.
Quelle différence entre VMware Workstation Pro et VMware Workstation Player ?
Workstation Player était une édition allégée, conçue pour exécuter une machine virtuelle simplement, sans les fonctions avancées. Workstation Pro ajoute les snapshots, les clones complets et liés, l'éditeur de réseaux virtuels, le chiffrement des VM et la connexion à des hôtes ESXi ou vCenter. Depuis que Pro est gratuit pour tous les usages, conserver Player n'a plus guère d'intérêt : les VM créées avec Player s'ouvrent directement dans Pro. Du point de vue de la sécurité, Pro est même préférable, car les snapshots permettent de revenir à un état sain après un test et l'éditeur de réseaux permet d'isoler les VM non fiables sur un segment dédié. Pensez à désinstaller les anciennes versions de Player non mises à jour.
Existe-t-il une version VMware Workstation 17.6.5 ?
Les notes de version officielles de la branche VMware Workstation Pro 17.0 consultées pour cet article s'arrêtent à 17.6.4, publiée le 15 juillet 2025. Cette version corrige les vulnérabilités CVE-2025-41236 à CVE-2025-41239 décrites dans l'avis VMSA-2025-0013. Broadcom est ensuite passé à un versionnage calendaire avec 25H2, puis 26H1 et sa mise à jour 26H1u1. Un fichier présenté comme une version 17.6.5 sur un site tiers doit donc être traité avec méfiance : il peut s'agir d'une confusion de numérotation ou d'un installateur modifié. Vérifiez toujours la version et l'empreinte du fichier sur le portail de support Broadcom avant toute installation, et privilégiez la branche maintenue la plus récente.
VMware Workstation peut-il fonctionner avec Hyper-V activé ?
Oui. Lorsque Hyper-V ou des fonctions qui en dépendent sont actifs sur Windows, comme la sécurité basée sur la virtualisation, Credential Guard ou WSL2, VMware Workstation exécute les machines virtuelles au travers de la plateforme d'hyperviseur Windows. Cette coexistence permet de garder les protections de l'hôte actives, ce qui est l'arbitrage recommandé sur un poste d'entreprise. En contrepartie, les performances et certaines fonctions avancées, notamment la virtualisation imbriquée, peuvent être limitées selon la configuration. Si un usage exige de désactiver ces protections, réservez-le à un poste de laboratoire dédié, isolé du réseau bureautique, et documentez cette exception dans votre politique de sécurité plutôt que de la généraliser.
Une VM sous VMware Workstation protège-t-elle l'hôte contre un malware ?
Elle réduit le risque sans l'annuler. Les vulnérabilités corrigées en 2025, dont certaines exploitées dans la nature selon Broadcom et la CISA, montrent qu'un attaquant administrateur dans l'invité peut viser l'exécution de code sur l'hôte. Pour analyser un fichier suspect, combinez plusieurs protections : version de Workstation à jour, VMware Tools à jour, réseau host-only ou segment isolé, copier-coller, glisser-déposer et dossiers partagés désactivés, snapshot de référence restauré après chaque analyse, et hôte dédié équipé d'un EDR. Les analyses les plus sensibles gagnent à être réalisées sur un poste séparé du réseau d'entreprise. La virtualisation est une couche de défense parmi d'autres, pas une garantie d'étanchéité.
Conclusion
VMware Workstation reste en 2026 l'outil de référence pour monter un laboratoire sur un poste de travail, et sa gratuité l'a rendu encore plus présent dans les entreprises. Cette diffusion impose une discipline : version maintenue de la branche semestrielle, téléchargement depuis le portail Broadcom, VM non fiables isolées et sans canaux d'échange, inventaire et détection côté SOC. Ces mesures complètent celles qui s'appliquent à l'infrastructure, détaillées dans notre dossier sur la sécurité de VMware vSphere et ESXi, et à la réflexion de migration présentée dans le guide de migration d'ESXi 8 vers Proxmox VE 9.
Sécuriser vos environnements de virtualisation
Ayi NEDJIMI accompagne les équipes dans l'audit de leurs hyperviseurs, de l'ESXi de production aux laboratoires sur poste de travail : revue de configuration, cloisonnement réseau et stratégie de mise à jour.
Demander un audit de virtualisationÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
Cloud-init Proxmox : templates, snippets et secrets en 2026
Préparer un template cloud-init sous Proxmox VE 9.2, personnaliser le user-data avec cicustom et éviter les fuites de secrets et de clés SSH : méthode, commandes et contrôles.
vSAN en 2026 : architecture ESA/OSA, licences VCF et sécurité
VMware vSAN expliqué : OSA ou ESA, capacité incluse dans VCF et VVF, chiffrement au repos et en transit, menaces sur ESX et plan d'action avant la fin de vSAN 8.
Script Proxmox : automatiser PVE et maîtriser les risques en 2026
Automatiser Proxmox VE par script : qm, pct, pvesh, API REST et tokens, hookscripts, scripts communautaires, risques du curl | bash et méthode d'audit.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire