






Versions 25H2 à 26H1u1, Apple Silicon, gratuité, failles d'évasion VMXNET3 et HGFS : le guide pour installer, durcir et piloter VMware Fusion sur Mac en 2026.
VMware Fusion est l'hyperviseur de type 2 de Broadcom qui permet d'exécuter Windows, Linux ou d'autres systèmes dans des machines virtuelles sur un Mac, sans redémarrer. En 2026, trois évolutions changent sa place en entreprise : le produit est gratuit pour tous les usages depuis novembre 2024, il suit un versionnage calendaire (25H2, 26H1, 26H1u1) et il fonctionne nativement sur les puces Apple Silicon, mais uniquement avec des systèmes invités ARM. Dans le même temps, plusieurs failles permettant à l'administrateur d'une VM d'exécuter du code sur le Mac hôte ont été corrigées en 2025 et 2026. Ce guide explique comment choisir la bonne version, installer et mettre à jour proprement l'outil, durcir les machines virtuelles et piloter le parc de postes. Il complète notre guide de sécurité VMware vSphere et ESXi 2026, consacré aux hyperviseurs de production en centre de données.
Résumé exécutif : VMware Fusion Pro est désormais gratuit pour un usage commercial, éducatif ou personnel et se télécharge uniquement depuis le portail de support Broadcom. La version de référence à l'automne 2026 est la 26H1u1, publiée le 3 septembre 2026, qui corrige deux vulnérabilités d'évasion de VM (VMXNET3 et HGFS) notées jusqu'à 9,3 en CVSSv3. Sur un Mac Apple Silicon, seuls des invités ARM sont pris en charge, et Microsoft ne cite pas Fusion parmi les solutions autorisées pour Windows 11 Arm. La sécurité repose sur trois piliers : mise à jour rapide, isolation des fonctions d'intégration et inventaire du parc.
Points clés de cet article :
- Installez au minimum Fusion 26H1u1 : les versions 25H2 et 26H1 sont exposées à CVE-2026-59346 et CVE-2026-59347.
- Téléchargez uniquement depuis le portail Broadcom, puis vérifiez l'empreinte SHA-256 et la signature Apple avant tout déploiement.
- Désactivez dossiers partagés, glisser-déposer et copier-coller sur les VM qui manipulent du contenu non fiable.
- Chiffrez les VM sensibles et réservez le vTPM aux invités qui l'exigent, comme Windows 11.
- Inventoriez chaque installation via votre MDM ou osquery : un hyperviseur oublié sur un poste d'administrateur reste une porte d'entrée.
VMware Fusion pour Mac : définition, usages et périmètre
Sur macOS, Fusion occupe la place que Workstation tient sous Windows et Linux. Il s'installe comme une application dans le dossier Applications et partage le processeur, la mémoire et le stockage du Mac avec une ou plusieurs machines virtuelles. Les équipes l'utilisent pour tester des logiciels Windows, monter des laboratoires réseau, analyser des fichiers suspects ou administrer à distance des hôtes vSphere et ESX.
Hyperviseur de type 2 : logiciel de virtualisation qui s'exécute au-dessus d'un système d'exploitation hôte, ici macOS, permettant de créer des machines virtuelles isolées qui partagent les ressources matérielles du poste, à la différence d'un hyperviseur de type 1 comme ESXi, installé directement sur le serveur.
Pour la sécurité, cette position change tout. Un hyperviseur hébergé hérite des faiblesses du poste qui l'accueille : session utilisateur, applications tierces, réseau Wi-Fi, sauvegardes Time Machine. À l'inverse, une machine virtuelle compromise peut chercher à franchir la frontière vers le Mac. Le modèle de menace d'un portable de consultant équipé de Fusion n'a donc rien à voir avec celui d'un cluster ESXi installé en salle serveur.
Fusion se distingue aussi de son cousin Windows par son intégration à macOS. Depuis Fusion 12 et macOS Big Sur, le logiciel n'installe plus d'extensions noyau et s'appuie sur les interfaces de virtualisation fournies par Apple, ce qui réduit la surface exposée côté noyau. Chaque machine virtuelle tourne dans un processus utilisateur dédié, appelé processus VMX, qui émule les périphériques virtuels présentés au système invité.
Versions de VMware Fusion Pro : du 13.x au versionnage calendaire
Jusqu'en 2025, Fusion suivait une numérotation classique : la branche 13 a été la dernière, avec la 13.6.4 publiée le 15 juillet 2025. Broadcom a ensuite adopté un versionnage calendaire : 25H2 désigne la version du second semestre 2025, 26H1 celle du premier semestre 2026, et le suffixe « u1 » une mise à jour corrective. Ce format a un avantage opérationnel : l'âge d'une installation se lit directement dans son nom.
La version 25H2, sortie le 14 octobre 2025, a apporté l'outil en ligne de commande dictTool, le matériel virtuel en version 22, l'USB 3.2 et la prise en charge de macOS 26 Tahoe comme système hôte, sur Intel comme sur Apple Silicon. Elle a aussi retiré l'utilitaire de conteneurs vctl. Unity, le mode d'affichage qui mêlait fenêtres Windows et macOS, avait déjà disparu avec Fusion 13.6, tout comme la fonction Default Applications qui en dépendait.
La 26H1 du 14 mai 2026 ajoute l'horodatage de création et de dernier démarrage des VM, ainsi que la connexion à des hôtes ESX sur architecture ARM. Enfin, la version 26H1u1 du 3 septembre 2026 (build 25689522) introduit la remédiation automatisée de la clé de plateforme Secure Boot et corrige deux failles critiques. Fusion 26H1u1 est la version minimale à viser à l'automne 2026.
| Version | Date | Évolutions notables | Correctifs de sécurité |
|---|---|---|---|
| 13.6.3 | Mars 2025 | Maintenance de la branche 13 | CVE-2025-22226 (HGFS), avis VMSA-2025-0004 |
| 13.6.4 | 15 juillet 2025 | Dernière mise à jour de la branche 13 | CVE-2025-41236 à CVE-2025-41239, avis VMSA-2025-0013 |
| 25H2 | 14 octobre 2025 | Versionnage calendaire, dictTool, matériel virtuel 22, hôte macOS Tahoe, retrait de vctl | — |
| 25H2u1 | 26 février 2026 | Retour de la recherche de mises à jour | CVE-2026-22715 (NAT), avis VMSA-2026-0002 |
| 26H1 | 14 mai 2026 | Horodatage des VM, connexion à ESX ARM | CVE-2026-41702, avis VMSA-2026-0003 |
| 26H1u1 | 3 septembre 2026 | Remédiation de la clé de plateforme Secure Boot | CVE-2026-59346 et CVE-2026-59347, avis VMSA-2026-0007 |
VMware Fusion Mac Intel ou Apple Silicon : ce qui change vraiment
Un même fichier d'installation universel sert aux Mac Intel et aux Mac Apple Silicon, mais il ne lève pas la barrière d'architecture. Broadcom précise qu'un Mac Apple Silicon ne peut pas exécuter de systèmes x86, et inversement. Sur un Mac M1 à M5, Fusion virtualise donc uniquement des systèmes invités ARM : Windows 11 Arm et les distributions Linux publiées pour l'architecture ARM64. Une VM Windows x64 ou Linux x86 existante ne se migre pas : elle doit être reconstruite.
Pour Windows, l'invité Arm exécute la plupart des applications x64 grâce à l'émulation intégrée par Microsoft. Point de vigilance contractuel : la page de support Microsoft sur Windows 11 et les Mac à puce Apple ne cite que Parallels Desktop et Windows 365 comme solutions autorisées, et exige une licence distincte pour chaque instance virtualisée. Une DSI qui standardise sur Fusion doit documenter ce choix.
Les invités macOS ne sont annoncés que sur les Mac Intel dans les notes de version 25H2, et l'import d'un volume Boot Camp n'a de sens que sur ces mêmes machines. Certaines fonctions historiques, comme l'import ou l'export de modèles OVF, reposent sur un outil compilé pour Intel et sont signalées comme limitées sur Apple Silicon par la communauté. Testez donc vos flux de travail avant de migrer un parc vers des Mac récents.
Côté ressources, les exigences système de Fusion Pro 25H2 et suivantes demandent un Mac compatible avec macOS 15 Sequoia ou ultérieur, au moins 8 Go de mémoire, 16 Go recommandés pour plusieurs VM, 1,5 Go d'espace disque pour l'application et au minimum 5 Go par machine virtuelle. Les Mac incapables d'exécuter macOS 15 restent limités à la branche 13.x : pour CVE-2026-22715, l'avis VMSA-2026-0002 ne prévoit d'ailleurs aucun correctif 13.x, seulement la 25H2u1.
Licence gratuite, téléchargement et mises à jour de Fusion Pro
Depuis le 11 novembre 2024, Broadcom distribue VMware Fusion Pro gratuitement pour un usage commercial, éducatif et personnel, sans clé de licence. Il n'existe plus de distinction payante entre Fusion et Fusion Pro : l'édition unique intègre les fonctions autrefois réservées à la version professionnelle, comme les réseaux personnalisés, le chiffrement des VM, les clones ou la connexion à vSphere. En contrepartie, le support par ticket a disparu pour les nouveaux utilisateurs.
Le téléchargement exige un compte sur le portail de support Broadcom. Le canal de mise à jour intégré a connu des interruptions : un article de la base de connaissances Broadcom indique que les mises à jour doivent être téléchargées puis installées manuellement, même si les notifications ont été rétablies. La 25H2u1 a réactivé l'option de recherche de mises à jour, mais ne comptez pas sur l'utilisateur final pour patcher.
Déployer VMware Fusion pour Mac dans une flotte gérée
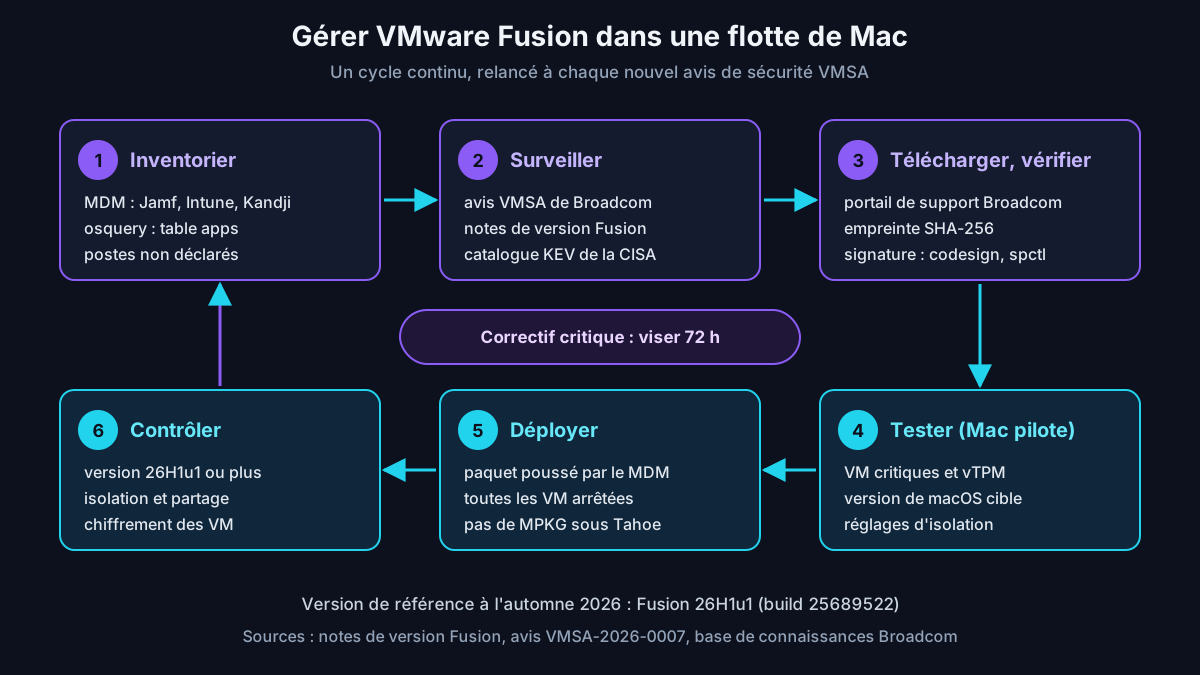
Dans un parc de Mac géré, un point bloquant mérite attention : les notes de version 25H2u1 signalent que le paquet de déploiement de masse (MPKG) est refusé par macOS Tahoe 26 et les versions ultérieures, sans contournement. Les équipes doivent donc packager l'application elle-même dans leur outil de gestion des terminaux (MDM) et pousser les préférences par script ou par profil de configuration. Voici une séquence de mise à jour recommandée :
- Télécharger le fichier DMG depuis le portail Broadcom avec un compte dédié à l'équipe informatique.
- Comparer l'empreinte SHA-256 du fichier avec celle publiée sur le portail.
- Vérifier la signature et la notarisation Apple avec les commandes codesign et spctl.
- Installer d'abord sur un Mac pilote, VM arrêtées, puis valider les invités critiques, en particulier ceux qui utilisent un vTPM.
- Publier le paquet dans le MDM, suivre le taux de conformité et relancer les postes en retard.
L'installateur remplace automatiquement l'ancienne version de Fusion présente dans le dossier Applications et demande le mot de passe d'un administrateur macOS pour la configuration initiale. Cette élévation explique pourquoi l'installation doit rester un acte maîtrisé : sur un parc où les utilisateurs sont administrateurs de leur poste, chacun peut installer une version ancienne récupérée sur un site tiers, sans aucune garantie d'intégrité.
Architecture de VMware Fusion sur macOS et surface d'attaque
Dans Fusion, chaque VM est portée par un processus VMX sur le Mac. Ce processus émule la carte réseau VMXNET3, les contrôleurs de stockage, la carte graphique virtuelle, le canal de communication VMCI et le système de fichiers hôte-invité HGFS, qui sert aux dossiers partagés. Toute donnée que l'invité envoie à ces périphériques est analysée par du code qui tourne sur l'hôte : c'est précisément là que se logent les failles d'évasion.
Broadcom l'explique sans ambiguïté dans l'avis VMSA-2025-0013 : sur ESXi, l'exploitation d'une faille du contrôleur PVSCSI reste confinée au bac à sable du processus VMX, alors que sur Workstation et Fusion elle peut conduire à l'exécution de code sur la machine hôte. Autrement dit, un Mac n'offre pas le même cloisonnement qu'un serveur ESXi durci, et le code de l'attaquant atterrit sur un poste qui contient souvent des accès privilégiés.
Le réseau virtuel constitue une seconde surface. Les services vmnet de Fusion assurent la traduction d'adresses (NAT, réseau vmnet8), le réseau privé hôte (vmnet1) et le pont vers les interfaces physiques. Un service NAT partagé entre plusieurs invités devient un point de contact entre VM. Pour une analyse plus large des techniques d'évasion, consultez notre dossier Hypervisor Escape : techniques d'évasion VMware, KVM et QEMU.
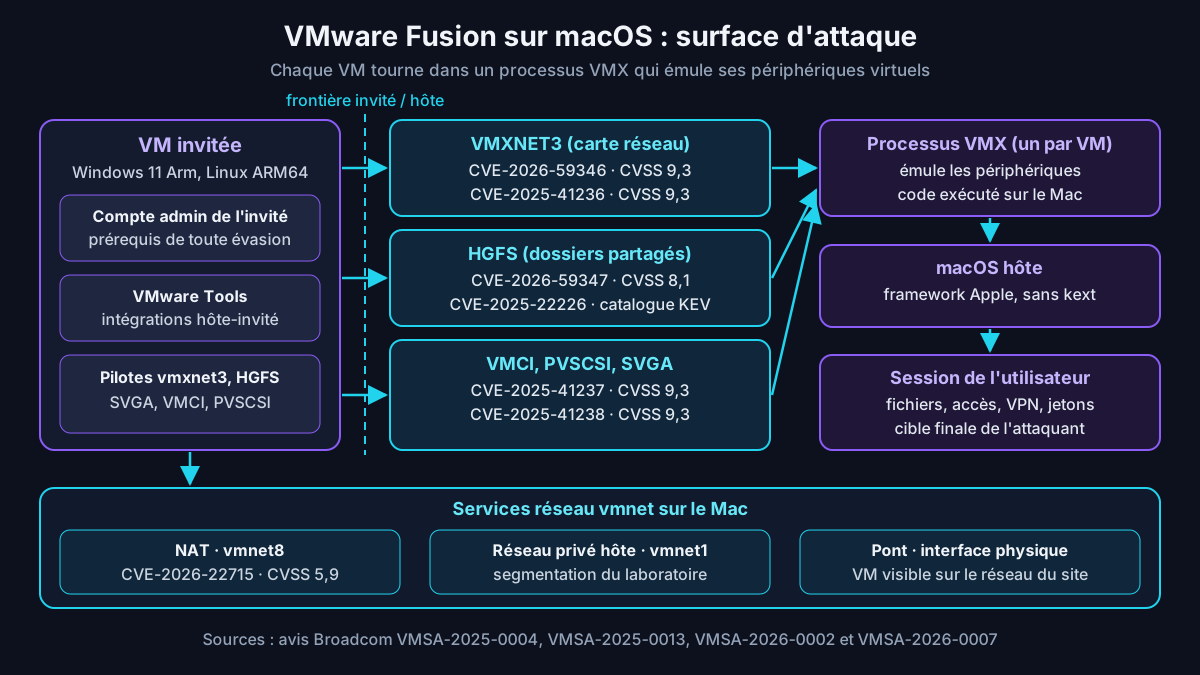
Le prérequis commun à ces attaques est un accès administrateur dans l'invité. Ce prérequis rassure moins qu'il n'y paraît : dans un laboratoire de test d'intrusion, une VM d'analyse de maliciels, une image téléchargée ou une appliance tierce, l'administrateur de l'invité n'est pas forcément une personne de confiance. Le niveau de confiance accordé à chaque VM doit donc guider les réglages d'isolation et la priorité des correctifs.
Vulnérabilités récentes de VMware Fusion : ce que disent les avis 2025-2026
En mars 2025, l'avis de sécurité Broadcom VMSA-2025-0004 a corrigé CVE-2025-22226, une lecture hors limites dans HGFS permettant à un administrateur de VM de faire fuiter la mémoire du processus VMX. La fiche NVD de CVE-2025-22226 indique que la faille figure au catalogue des vulnérabilités activement exploitées de la CISA depuis le 4 mars 2025 ; les versions de Fusion 13.x antérieures à 13.6.3 étaient concernées.
En juillet 2025, l'avis VMSA-2025-0013 a corrigé plusieurs failles démontrées lors du concours Pwn2Own Berlin 2025, dont CVE-2025-41236 dans VMXNET3 et CVE-2025-41238 dans PVSCSI, notées 9,3 en CVSSv3 ; Fusion 13.6.4 les corrige. En février 2026, l'avis VMSA-2026-0002 a traité CVE-2026-22715, une erreur de logique du NAT permettant à un invité d'interrompre ou d'intercepter les connexions d'autres invités, corrigée en 25H2u1.
Le dernier avis en date, VMSA-2026-0007 du 3 septembre 2026, ne concerne que Workstation et Fusion 25H2 et 26H1. CVE-2026-59346, un dépassement d'entier dans VMXNET3, permet à l'administrateur d'une VM équipée de cette carte d'exécuter du code sur l'hôte. CVE-2026-59347, un débordement de pile dans HGFS, permet d'exécuter du code dans le processus VMX. Broadcom ne propose aucun contournement : seule la mise à jour 26H1u1 corrige ces deux failles.
9,3 sur 10 : score CVSSv3 maximal attribué par Broadcom à CVE-2026-59346, faille VMXNET3 de VMware Fusion 25H2 et 26H1 qui permet une exécution de code sur le Mac hôte, corrigée en 26H1u1. Source : Broadcom, avis VMSA-2026-0007, 3 septembre 2026.
L'enchaînement de ces avis dessine un motif clair : HGFS et VMXNET3 reviennent régulièrement, et l'attaquant part toujours d'un compte administrateur dans l'invité. Les équipes de sécurité peuvent en déduire deux priorités : réduire le délai de correction des postes équipés de Fusion et retirer les fonctions d'intégration inutiles, à commencer par les dossiers partagés, qui exposent HGFS.
Conseil d'expert : classez les postes équipés de Fusion selon la confiance accordée aux invités. Un Mac qui exécute des VM d'analyse de maliciels, des images téléchargées ou des appliances tierces doit recevoir les correctifs en priorité, idéalement sous 72 heures après un avis critique, et ne jamais exposer de dossier partagé contenant le répertoire personnel de l'utilisateur.
Avertissement : les vulnérabilités citées sont décrites pour comprendre le risque et prioriser les correctifs. Ne testez des preuves de concept publiques que dans un laboratoire isolé, sur des systèmes dont vous êtes propriétaire ou pour lesquels vous disposez d'une autorisation écrite.
Durcir les machines virtuelles dans VMware Fusion Pro
La documentation de Fusion Pro rappelle que le glisser-déposer et le copier-coller entre l'invité et l'hôte sont activés par défaut. Ces fonctions, fournies par les VMware Tools, se désactivent VM par VM dans le panneau Isolation des réglages, machine éteinte. Les dossiers partagés, qui reposent sur le système de fichiers hôte-invité HGFS, se coupent dans le panneau Partage. Ces trois réglages réduisent à la fois les fuites de données et la surface d'attaque exposée à l'invité.
- Dossiers partagés : désactivés sur toute VM non fiable ; sinon, un dossier dédié en lecture seule, jamais le répertoire personnel.
- Isolation : glisser-déposer et copier-coller coupés sur les VM d'analyse et de test d'intrusion.
- USB : conserver l'action « demander » lors du branchement d'un périphérique plutôt qu'une connexion automatique à la VM.
- Comptes de l'invité : usage quotidien sans droits d'administrateur, élévation ponctuelle et journalisée.
- Instantanés : un état sain de référence, restauré après chaque analyse risquée.
Automatiser le contrôle des VM avec vmrun et dictTool
Pour appliquer les réglages d'isolation à grande échelle, Fusion fournit deux outils en ligne de commande : vmrun, qui pilote et liste les VM, et dictTool, livré depuis la 25H2, qui lit et modifie les fichiers de configuration .vmx. Les clés isolation.tools.* issues des guides de durcissement VMware sont généralement reconnues par Fusion, mais leur effet doit être validé en laboratoire sur votre version avant généralisation. Les VM chiffrées ne laissent pas lire l'intégralité de leur configuration.
Environnement de test : les commandes de cette section ont été préparées pour un laboratoire isolé composé d'un MacBook Pro Apple M3 sous macOS 26 Tahoe, de VMware Fusion Pro 26H1u1, d'une VM Windows 11 Arm avec vTPM et chiffrement partiel, d'une VM Ubuntu 26.04 LTS ARM64 avec open-vm-tools, et d'un réseau privé hôte sans accès Internet. Adaptez les chemins et noms de VM à votre environnement.
APP="/Applications/VMware Fusion.app"
echo "--- Version et build installés ---"
/usr/libexec/PlistBuddy -c "Print :CFBundleShortVersionString" "$APP/Contents/Info.plist"
/usr/libexec/PlistBuddy -c "Print :CFBundleVersion" "$APP/Contents/Info.plist"
echo "--- Intégrité de l'application ---"
codesign --verify --deep --strict "$APP" && echo "Signature valide"
spctl --assess --type execute -vv "$APP"
echo "--- VM en cours d'exécution ---"
"$APP/Contents/Library/vmrun" list
echo "--- Isolation, partage, carte réseau et chiffrement des VM ---"
find "$HOME" -name "*.vmx" -path "*.vmwarevm/*" 2>/dev/null | while read -r vmx; do
  echo "== $vmx"
  grep -E '^(isolation\.tools\.|sharedFolder|ethernet[0-9]+\.virtualDev|encryption\.)' "$vmx"
done
echo "--- Durcissement d'une VM éteinte avec dictTool ---"
DICT=$(find "$APP/Contents" -name dictTool -type f | head -n 1)
VMX="$HOME/Virtual Machines.localized/Analyse.vmwarevm/Analyse.vmx"
"$DICT" set "$VMX" isolation.tools.copy.disable=TRUE
"$DICT" set "$VMX" isolation.tools.paste.disable=TRUE
"$DICT" set "$VMX" isolation.tools.dnd.disable=TRUE
"$DICT" query "$VMX" isolation.tools.dnd.disable
Retour terrain : Cas typique rencontré en mission — sur le Mac d'un administrateur, une VM de test partage l'intégralité du répertoire personnel en lecture et écriture, un partage activé pour transférer un fichier puis oublié. Toute compromission de l'invité ouvre alors l'accès aux clés SSH, aux profils de navigateur et aux documents de l'hôte. Les mesures retenues : suppression du partage, dossier d'échange dédié en lecture seule activé ponctuellement, durcissement des clés d'isolation et contrôle récurrent des fichiers .vmx par le script de conformité.
Ces mesures transposent au poste de travail une logique déjà appliquée aux serveurs : réduire les interfaces entre l'hôte et l'invité, limiter les privilèges et tracer les changements de configuration. Pour la version centre de données de cette démarche, reportez-vous à notre guide complet de durcissement VMware ESXi, qui détaille les paramètres avancés côté serveur.
Chiffrement, vTPM et Secure Boot dans Fusion Pro
Fusion Pro propose deux modes de chiffrement. Le chiffrement rapide protège un ensemble minimal de fichiers : NVRAM, instantanés, mémoire suspendue et une partie du fichier de configuration. Le chiffrement complet couvre en plus les en-têtes et les données des disques virtuels. Dans les deux cas, un mot de passe est requis pour ouvrir la VM ; il peut être conservé dans le trousseau macOS, ce qui est pratique mais lie la protection à la session de l'utilisateur.
Le module de plateforme sécurisée virtuel, ou vTPM, exige une VM chiffrée utilisant le micrologiciel UEFI. C'est la voie recommandée par Broadcom pour satisfaire les exigences TPM 2.0 et Secure Boot de Windows 11, plutôt que le contournement par le registre. Une fois le vTPM ajouté, la VM ne peut plus être déchiffrée sans retirer ce périphérique, ce qui peut imposer la clé de récupération BitLocker si l'invité l'utilise.
Deux pièges de compatibilité sont documentés. Une VM chiffrée avec vTPM en matériel virtuel 22, créée sous 25H2, ne démarre plus si l'on rétrograde sa compatibilité matérielle. Par ailleurs, la remédiation automatique de la clé de plateforme Secure Boot introduite en 26H1u1, liée à l'expiration des certificats Secure Boot de Microsoft, ne fonctionne pas encore sur les VM Windows Arm : une mise à jour manuelle via l'option resetOnce reste nécessaire.
| Profil de VM | Chiffrement Fusion | vTPM | Intégrations avec le Mac |
|---|---|---|---|
| Poste Windows 11 bureautique | Partiel (fichiers du TPM) + BitLocker dans l'invité | Oui | Copier-coller possible, aucun dossier personnel partagé |
| Analyse de maliciels | Complet | Non requis | Tout désactivé, réseau privé sans NAT |
| Laboratoire de test d'intrusion | Complet si données client | Selon l'invité | Dossiers partagés coupés, réseau privé dédié |
| Développement Linux | Rapide ou complet selon les données | Non | Dossier projet dédié, en lecture seule si possible |
Réseau virtuel de VMware Fusion : NAT, pont et réseaux privés
Fusion propose trois modes réseau : la traduction d'adresses (NAT), qui partage la connexion du Mac via le réseau vmnet8, le pont, où la VM apparaît sur le réseau physique avec sa propre adresse, et le réseau privé hôte vmnet1. Les paramètres sont stockés dans le fichier /Library/Preferences/VMware Fusion/networking, modifiable par un administrateur, et l'utilitaire vmnet-cli recharge la configuration sans relancer l'application.
Fusion Pro permet aussi de créer des réseaux privés personnalisés, avec ou sans service DHCP, et de décider si le Mac y est connecté. C'est l'outil idéal pour segmenter un laboratoire : un réseau pour le contrôleur de domaine et les postes de test, un autre pour la VM d'analyse, et aucun accès NAT vers Internet pour les invités non fiables. La segmentation limite les rebonds entre VM de confiance différente.
Le mode pont mérite une attention particulière en entreprise. Une VM pontée obtient une adresse sur le réseau du site, échappe au pare-feu du poste et peut apparaître comme un équipement non inventorié. Sur un réseau protégé par un contrôle d'accès 802.1X, privilégiez le NAT ou les réseaux privés, et réservez le pont aux cas validés par l'équipe réseau, avec une adresse MAC déclarée.
La faille CVE-2026-22715 rappelle que le NAT partagé n'est pas une frontière entre invités : l'administrateur d'une VM pouvait perturber ou intercepter les connexions des autres VM attachées au même réseau NAT. Placer les VM de niveaux de confiance différents sur des réseaux virtuels distincts réduit ce type de risque, même après correction, et facilite la capture de trafic lors d'une investigation.
Inventorier et superviser VMware Fusion dans une flotte macOS
La gratuité de Fusion a un effet de bord : chacun peut l'installer, et les postes d'administrateurs, de développeurs ou de consultants accumulent des hyperviseurs que la DSI ignore. Or une version non corrigée sur un poste qui détient des accès privilégiés constitue une cible de choix. L'inventaire est donc la première mesure de sécurité, avant même le durcissement des VM.
Côté outillage, un outil de gestion des terminaux (MDM) comme Jamf Pro, Intune ou Kandji remonte la liste des applications et leur version. L'agent open source osquery permet une requête simple sur sa table apps : SELECT name, bundle_short_version, bundle_version FROM apps WHERE bundle_identifier = 'com.vmware.fusion';. Comparez ensuite la version et le build relevés avec ceux des notes de version, par exemple le build 25689522 pour la 26H1u1.
Côté détection, quelques signaux méritent une règle dans l'outil de détection des terminaux (EDR) ou le SIEM : apparition de paquets .vmwarevm dans des emplacements inhabituels, lancement de vmrun par un script non signé, modification du fichier networking ou ajout d'un réseau ponté. L'horodatage de création et de dernier démarrage des VM, ajouté en 26H1, aide aussi les analystes à reconstituer une chronologie lors d'une investigation.
Le calendrier des versions de macOS ajoute une contrainte. À l'automne 2026, des utilisateurs du forum communautaire Broadcom signalent des dysfonctionnements de Fusion sur macOS 27, et un modérateur conseille d'attendre une version de Fusion annonçant explicitement sa prise en charge. Bloquez la mise à niveau majeure de macOS par MDM sur les postes concernés jusqu'à validation sur un Mac pilote.
Retour terrain : Cas typique rencontré en mission — un audit de parc macOS met presque toujours au jour des installations de VMware Fusion absentes de l'inventaire, souvent chez des développeurs ou des équipes support qui l'ont installé eux-mêmes depuis qu'il est gratuit. Ces postes sont aussi ceux où un avis VMSA critique reste le plus longtemps sans correctif, faute de propriétaire identifié. Je recommande de rattacher chaque installation détectée à un responsable nommé et d'inscrire un délai maximal de correction dans la politique de mise à jour, suivi par le MDM.
VMware Fusion face aux alternatives sur Mac et aux hyperviseurs serveur
Sur Mac, les principales alternatives sont Parallels Desktop, seule solution tierce citée par Microsoft pour Windows 11 Arm, UTM, fondé sur QEMU, et VirtualBox, dont les versions récentes fonctionnent aussi sur Apple Silicon. Le choix dépend moins des performances que de critères de gouvernance : support éditeur, modèle de licence, administration à distance et compatibilité avec vos outils de déploiement.
Fusion garde des atouts pour les équipes déjà outillées VMware : format de VM commun avec Workstation sur une même architecture, connexion aux hôtes vSphere et ESX, API REST, vmrun et vmcli pour l'automatisation. Si votre réflexion porte plutôt sur l'infrastructure serveur après le rachat par Broadcom, notre comparatif sécurité Proxmox, VMware et Hyper-V et notre comparatif complet Proxmox et VMware avec guide de migration détaillent les options.
Pour un consultant ou un pentester, la question décisive reste l'isolation. Quel que soit l'outil, les fonctions d'intégration hôte-invité, les réseaux pontés et l'absence de mise à jour constituent les vraies sources de risque. Un VMware Fusion Mac correctement durci, inventorié et maintenu à jour reste un choix défendable en 2026, y compris pour des laboratoires de sécurité offensive.
À lire aussi : VMware Workstation sous Windows et Linux.
Questions fréquentes
VMware Fusion est-il vraiment gratuit pour une entreprise ?
Oui. Depuis le 11 novembre 2024, Broadcom distribue VMware Fusion Pro gratuitement pour les usages commerciaux, éducatifs et personnels, et les notes de version 26H1u1 confirment qu'aucune clé de licence n'est plus requise. La gratuité porte sur l'édition complète : réseaux personnalisés, chiffrement des VM, clones et connexion à vSphere sont inclus. En revanche, le support par ticket n'est plus proposé aux nouveaux utilisateurs, qui doivent s'appuyer sur la documentation, la base de connaissances et la communauté Broadcom. Pour une entreprise, la gestion des correctifs, le packaging et le dépannage reposent donc entièrement sur l'équipe interne. Les systèmes invités restent soumis à leurs propres licences, notamment Windows.
VMware Fusion fonctionne-t-il sur un Mac M1, M2, M3 ou M4 ?
Oui, VMware Fusion pour Mac fonctionne nativement sur les puces Apple Silicon, avec le même installateur universel que pour les Mac Intel. La limite tient à l'architecture : un Mac Apple Silicon n'exécute que des systèmes invités ARM, comme Windows 11 Arm ou les distributions Linux ARM64. Il est impossible d'y lancer une VM Windows x64 ou Linux x86 existante, qu'il faudra reconstruire. Côté matériel, Fusion 25H2 et les versions suivantes demandent un Mac compatible avec macOS 15 Sequoia ou ultérieur et au moins 8 Go de mémoire, 16 Go étant recommandés pour plusieurs VM. Avant une mise à niveau majeure de macOS, vérifiez que votre version de Fusion la prend officiellement en charge.
Peut-on installer Windows 11 dans VMware Fusion ?
Oui, à condition de respecter deux exigences de Microsoft : un module TPM 2.0 et le démarrage sécurisé. Dans Fusion, la méthode recommandée par Broadcom consiste à créer une VM UEFI avec Secure Boot, à la chiffrer puis à lui ajouter un vTPM. Sur Apple Silicon, il faut installer Windows 11 Arm, qui exécute la plupart des applications x64 par émulation. Deux points de vigilance s'imposent : Microsoft ne cite que Parallels Desktop et Windows 365 comme solutions autorisées pour Windows 11 Arm sur Mac, et chaque instance virtualisée exige sa propre licence Windows. Pensez aussi à la remédiation de la clé de plateforme Secure Boot proposée depuis Fusion 26H1u1.
Quelle différence entre VMware Fusion et VMware Fusion Pro ?
Historiquement, Fusion, puis Fusion Player gratuit pour un usage personnel, se distinguait de Fusion Pro, payant, qui ajoutait les réseaux virtuels personnalisés, la simulation réseau, les clones, le chiffrement des VM et la connexion à vSphere. Cette distinction a disparu : Broadcom ne vend plus Fusion Pro et distribue gratuitement une édition unique, nommée VMware Fusion Pro dans la documentation, qui inclut toutes ces fonctions. En 2026, chercher « VMware Fusion Pro » revient donc à chercher la version courante du produit. Méfiez-vous des sites qui proposent encore des clés ou des versions « Pro » payantes : le seul canal légitime de téléchargement est le portail de support Broadcom.
Comment mettre à jour VMware Fusion sans risque ?
Commencez par relever la version installée et comparez-la aux avis de sécurité VMSA : à l'automne 2026, la 26H1u1 constitue le minimum, car elle corrige CVE-2026-59346 et CVE-2026-59347. Téléchargez ensuite le fichier depuis le portail Broadcom, vérifiez son empreinte SHA-256 et sa signature Apple, puis éteignez toutes les VM avant d'installer : l'installateur remplace l'ancienne version. Testez d'abord sur un Mac pilote avec vos VM critiques, notamment celles qui utilisent un vTPM, puis déployez via votre MDM. Enfin, évitez de passer à une version majeure de macOS que Fusion ne prend pas encore officiellement en charge, au risque de bloquer vos machines virtuelles.
Conclusion
En 2026, VMware Fusion reste un outil solide pour virtualiser sur Mac, mais sa gratuité et sa facilité d'installation en font aussi un angle mort fréquent des politiques de sécurité. Les avis publiés depuis 2025 montrent que les périphériques virtuels VMXNET3 et HGFS sont les points de passage privilégiés entre une VM compromise et le Mac. La réponse tient en trois gestes : mettre à jour vers 26H1u1 ou ultérieure, couper les intégrations inutiles et inventorier chaque installation.
Ces gestes s'inscrivent dans une stratégie plus large de sécurité de l'écosystème VMware. Côté serveur, appuyez-vous sur notre guide de sécurité VMware vSphere et ESXi 2026 et, si vous envisagez de sortir de l'écosystème Broadcom, sur notre guide de migration de VMware ESXi 8 vers Proxmox VE 9.
Faites auditer vos postes de virtualisation
Ayi NEDJIMI accompagne les équipes informatiques et sécurité dans l'audit des postes d'administration, le durcissement des hyperviseurs et la mise en place d'un processus de correctifs adapté aux environnements macOS et VMware.
Demander un audit de vos environnements virtualisésÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
Cloud-init Proxmox : templates, snippets et secrets en 2026
Préparer un template cloud-init sous Proxmox VE 9.2, personnaliser le user-data avec cicustom et éviter les fuites de secrets et de clés SSH : méthode, commandes et contrôles.
vSAN en 2026 : architecture ESA/OSA, licences VCF et sécurité
VMware vSAN expliqué : OSA ou ESA, capacité incluse dans VCF et VVF, chiffrement au repos et en transit, menaces sur ESX et plan d'action avant la fin de vSAN 8.
Script Proxmox : automatiser PVE et maîtriser les risques en 2026
Automatiser Proxmox VE par script : qm, pct, pvesh, API REST et tokens, hookscripts, scripts communautaires, risques du curl | bash et méthode d'audit.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire