






ML-DSA, ex-Dilithium, remplace RSA et ECDSA pour la signature : niveaux, tailles, calendrier NIST IR 8547, position de l'ANSSI et tests OpenSSL 3.5.
ML-DSA est l'algorithme de signature numérique post-quantique normalisé par le NIST dans la norme FIPS 204, publiée le 13 août 2024 : c'est le remplaçant désigné de RSA et d'ECDSA pour signer des certificats, du code, des micrologiciels ou des documents. Il s'agit de la version standardisée de CRYSTALS-Dilithium, construite sur des problèmes de réseaux euclidiens modulaires qu'aucun algorithme quantique connu ne sait résoudre efficacement. Trois jeux de paramètres existent (ML-DSA-44, ML-DSA-65 et ML-DSA-87), avec un prix à payer très concret : une signature ML-DSA-65 pèse 3 309 octets, contre 64 pour ECDSA P-256. Ce guide explique comment fonctionne ML-DSA, quel niveau choisir, ce que changent la version finale de NIST IR 8547 (octobre 2026) et la position de l'ANSSI sur l'hybridation, puis comment tester l'algorithme avec OpenSSL 3.5 avant de planifier une migration.
Points clés :
- ML-DSA (FIPS 204) remplace RSA et ECDSA pour la signature ; ML-KEM (FIPS 203) s'occupe, lui, de l'échange de clés.
- ML-DSA-65 est le bon choix par défaut ; ML-DSA-87 se justifie pour les racines de confiance et les données à très longue durée de vie.
- Les signatures sont 40 à 70 fois plus lourdes qu'en ECDSA : ce sont les chaînes de certificats et les protocoles contraints qui coûtent cher.
- Le NIST déprécie RSA-2048 et P-256 après 2030 ; l'ANSSI recommande une phase hybride classique + post-quantique.
- OpenSSL 3.5, Java (JDK 24) et Go 1.26 intègrent déjà ML-DSA : on peut tester dès aujourd'hui.
Pourquoi ML-DSA remplace RSA et ECDSA
La sécurité de RSA repose sur la factorisation, celle d'ECDSA et d'Ed25519 sur le logarithme discret. L'algorithme de Shor résout ces deux problèmes en temps polynomial sur un ordinateur quantique suffisamment grand. Le jour où une telle machine existe, un attaquant peut fabriquer de fausses signatures valides : faux certificats, fausses mises à jour logicielles, faux documents signés.
Pour la signature, le risque diffère de celui du chiffrement. Le scénario Harvest Now, Decrypt Later menace dès aujourd'hui la confidentialité des données captées. Une signature, elle, ne peut pas être « récoltée » pour plus tard de la même façon : le danger porte sur les clés qui seront encore en service quand l'ordinateur quantique arrivera. Une autorité racine émise en 2026 pour vingt ans, ou un micrologiciel industriel qui vérifie ses mises à jour pendant quinze ans, sont exactement dans cette zone.
C'est ce qui explique la logique du NIST : ML-KEM d'abord pour les échanges de clés, ML-DSA en parallèle pour tout ce qui signe sur la durée. Si vous cherchez l'équivalent côté chiffrement, notre article sur CRYSTALS-Kyber et ML-KEM détaille FIPS 203.
Comment fonctionne ML-DSA
ML-DSA s'appuie sur deux problèmes de réseaux euclidiens dans des modules : Module-LWE (Learning With Errors), qui protège la clé privée, et Module-SIS (Short Integer Solution), qui empêche la contrefaçon. Les calculs se font sur des polynômes de degré 256 à coefficients modulo q = 8 380 417, ce qui permet d'utiliser une transformée rapide (NTT) et rend l'algorithme très performant.
La signature suit le schéma Fiat-Shamir avec rejets (« with aborts ») : le signataire tire un masque aléatoire, calcule un engagement, en dérive un défi par hachage, puis vérifie que la réponse ne laisse rien fuiter de la clé privée. Si la réponse risque de révéler de l'information, elle est jetée et l'opération recommence. En moyenne, il faut quelques itérations ; c'est invisible pour l'utilisateur, mais important pour les implémenteurs qui doivent rester en temps constant.
Signature « hedged » : mode par défaut de FIPS 204, qui mélange de l'aléa frais à la clé et au message. Il protège contre les attaques par injection de fautes qui visent les signatures purement déterministes, tout en restant sûr si le générateur aléatoire est faible.
FIPS 204 ajoute deux éléments absents de Dilithium tel que soumis au concours : une chaîne de contexte de 255 octets maximum, qui sépare les usages (une clé qui signe des e-mails ne doit pas pouvoir signer du code), et une variante HashML-DSA qui signe l'empreinte d'un message déjà haché. La variante « pure » reste recommandée quand c'est possible.
ML-DSA-44, 65 ou 87 : quel niveau choisir ?
Les trois jeux de paramètres correspondent aux catégories de sécurité 2, 3 et 5 du NIST, soit une robustesse comparable à la recherche de collisions sur SHA-256, puis à une attaque exhaustive sur AES-192 et AES-256. Les tailles ci-dessous viennent du tableau 2 de FIPS 204.
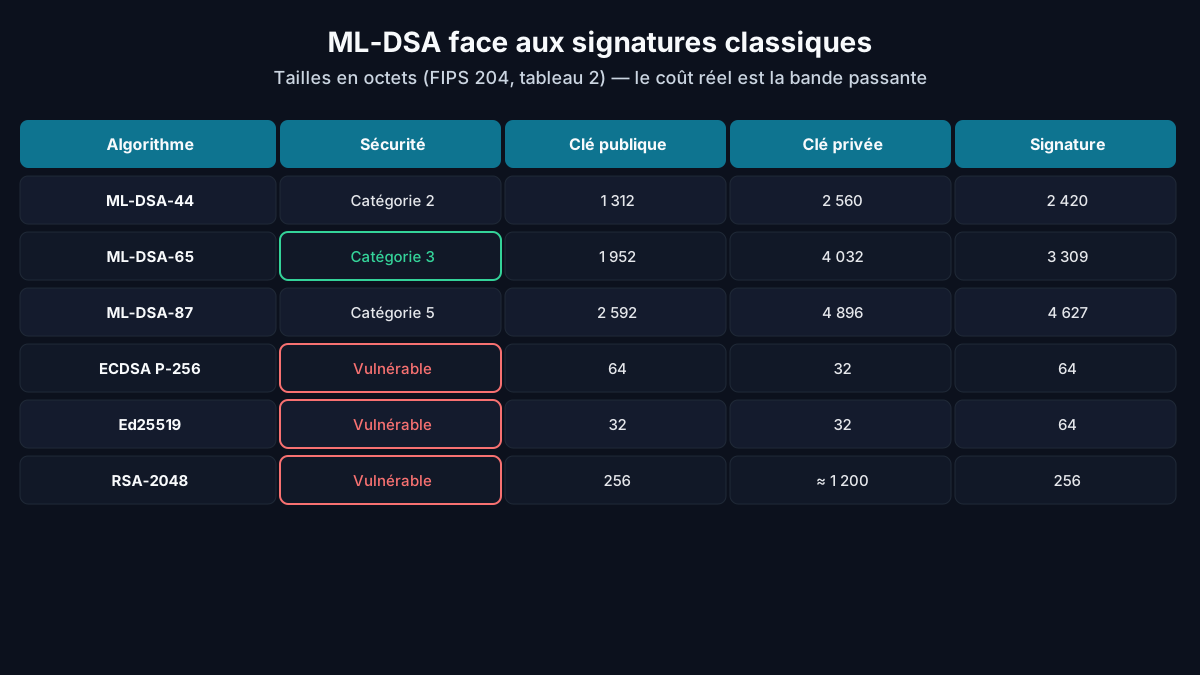
| Algorithme | Catégorie NIST | Clé publique | Clé privée | Signature |
|---|---|---|---|---|
| ML-DSA-44 | 2 | 1 312 | 2 560 | 2 420 |
| ML-DSA-65 | 3 | 1 952 | 4 032 | 3 309 |
| ML-DSA-87 | 5 | 2 592 | 4 896 | 4 627 |
| ECDSA P-256 | vulnérable | 64 | 32 | 64 |
| Ed25519 | vulnérable | 32 | 32 | 64 |
| RSA-2048 | vulnérable | 256 | ≈ 1 200 | 256 |
Mon conseil est simple : partez sur ML-DSA-65 pour les certificats d'entité, la signature de code et les documents. ML-DSA-44 reste défendable pour l'embarqué contraint, mais sa marge est la plus faible. ML-DSA-87 a du sens pour une autorité racine ou une clé de signature de micrologiciel qui doit tenir plus de vingt ans, là où le surcoût de quelques kilo-octets ne pèse rien face au coût d'une révocation.
En temps de calcul, ML-DSA n'est pas le problème : la signature est nettement plus rapide qu'une signature RSA de niveau comparable, et la vérification reste du même ordre que les algorithmes classiques. Le vrai coût est la bande passante.
NIST IR 8547 et ANSSI : le calendrier qui s'impose
Le NIST a publié le 27 octobre 2026 la version finale de NIST IR 8547, son plan de retrait des algorithmes vulnérables. Les signatures à 112 bits de sécurité, comme RSA-2048, sont dépréciées après 2030 et interdites après 2035. Changement notable par rapport au brouillon de 2024 : P-256 est lui aussi déprécié après 2030. Les agences fédérales américaines doivent passer leurs systèmes à fort enjeu aux signatures post-quantiques d'ici fin 2031.
En France, l'ANSSI soutient ML-DSA et SLH-DSA pour la signature et recommande une période d'hybridation : on combine un algorithme classique éprouvé et un algorithme post-quantique, et la signature n'est valide que si les deux le sont. Sa FAQ post-quantique va plus loin sur les achats : il ne sera pas raisonnable d'acheter des produits sans cryptographie post-quantique après 2030.
L'ANSSI conseille aux organisations publiques et privées de démarrer dès à présent un premier travail d'inventaire de leurs usages de la cryptographie.
— ANSSI, FAQ sur la cryptographie post-quantique
L'hybridation ressemble à une double serrure posée le temps de vérifier que la nouvelle tient : si une faille est un jour trouvée dans les réseaux euclidiens, la signature classique protège encore ; si l'ordinateur quantique arrive, c'est ML-DSA qui tient. Pour une PKI, cela se traduit par des certificats composites ou des chaînes doubles, ce qui alourdit encore les échanges.
Tester ML-DSA avec OpenSSL 3.5
Depuis la version 3.5 (avril 2025), OpenSSL intègre nativement ML-DSA, ML-KEM et SLH-DSA, sans module externe. C'est la façon la plus simple de manipuler l'algorithme sur un poste de test. La syntaxe suit la documentation EVP_PKEY-ML-DSA.
# Vérifier la version et la présence de l'algorithme
openssl version
openssl list -signature-algorithms | grep -i ml-dsa

# Générer une paire de clés ML-DSA-65
openssl genpkey -algorithm ML-DSA-65 -out mldsa65.key
openssl pkey -in mldsa65.key -pubout -out mldsa65.pub

# Signer puis vérifier un fichier
openssl pkeyutl -sign -inkey mldsa65.key -rawin -in rapport.pdf -out rapport.sig
openssl pkeyutl -verify -pubin -inkey mldsa65.pub -rawin -in rapport.pdf -sigfile rapport.sig

# Taille de la signature obtenue : 3309 octets
wc -c rapport.sig
Côté développement, plusieurs piles sont prêtes :
- Java : ML-DSA est intégré au JDK depuis la version 24 (JEP 497), via l'API standard
KeyPairGeneratoretSignature. - Go : le paquet
crypto/mldsade la bibliothèque standard, disponible à partir de Go 1.26. - C et prototypage : la bibliothèque liboqs du projet Open Quantum Safe, utile pour comparer ML-DSA à SLH-DSA ou Falcon.
- Bouncy Castle pour les environnements Java plus anciens et .NET.
Pour un tour d'horizon des intégrations ML-KEM et ML-DSA dans des applications existantes, voir notre guide d'implémentation NIST PQC.
Migrer ses signatures : par où commencer ?
La question n'est pas « faut-il migrer ? » mais « quoi en premier ? ». La règle de priorité tient en une phrase : ce qui signe longtemps et ce qui est difficile à mettre à jour passe devant.
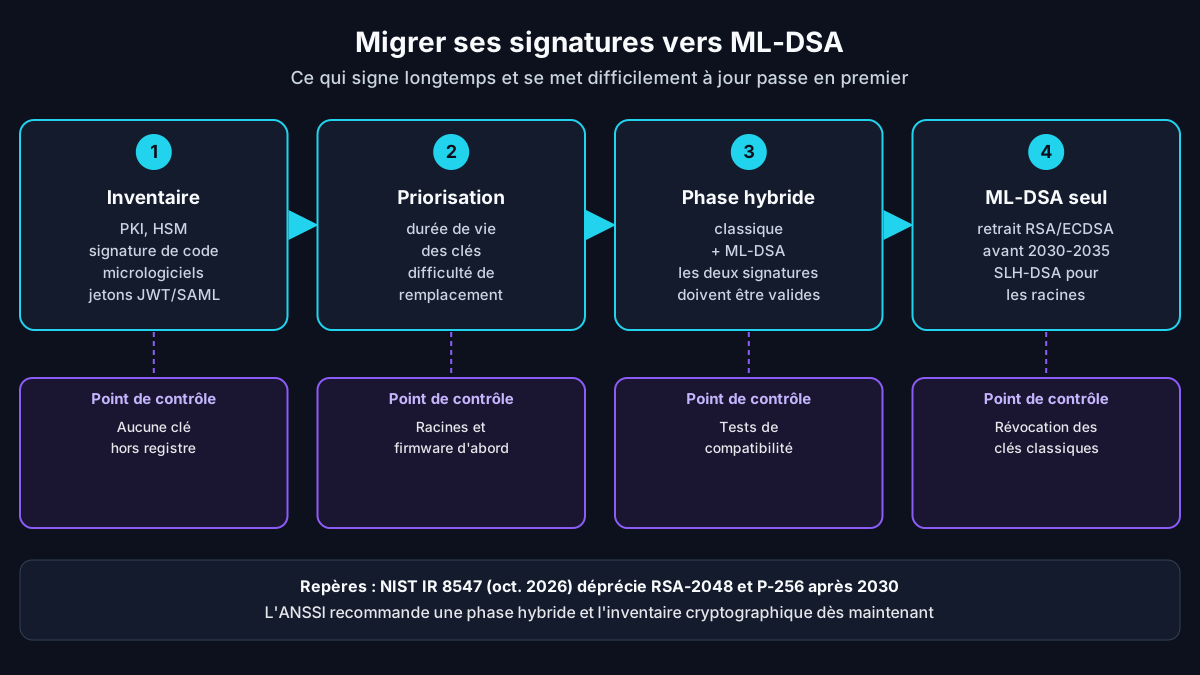
- Inventaire : lister les PKI, les clés de signature de code et de micrologiciel, les jetons (JWT, SAML), les HSM et leurs versions. Sans cet inventaire, aucune priorisation n'est possible.
- Priorisation : classer par durée de vie de la clé et par difficulté de remplacement. Une racine de confiance embarquée dans des équipements terrain vient avant un certificat TLS renouvelé tous les trois mois.
- Phase hybride : déployer des signatures classiques + ML-DSA là où les deux parties le supportent, en commençant par la signature de code et de micrologiciel.
- Bascule : retirer l'algorithme classique une fois l'écosystème prêt, avant l'échéance 2030-2035.
La crypto-agilité conditionne tout le reste : une application qui code en dur « RSA-2048 » devra être modifiée, une application qui lit l'algorithme dans sa configuration pourra basculer. Pour les certificats, notre feuille de route de migration PKI post-quantique détaille les étapes côté autorités de certification.
Limites et pièges de ML-DSA
ML-DSA est solide, mais il ne se déploie pas comme un simple changement de bibliothèque. Plusieurs points méritent une vraie attention :
- Le poids des chaînes de certificats. Un certificat feuille et un certificat intermédiaire en ML-DSA-65, plus la signature de la poignée de main, ajoutent déjà plus de 10 Ko à un échange TLS, avant même les SCT de Certificate Transparency. Sur des liens radio, des cartes à puce ou des protocoles limités en taille de trame, c'est rédhibitoire sans adaptation.
- Les canaux auxiliaires. L'échantillonnage et les rejets doivent être implémentés en temps constant. Une implémentation « maison » est une très mauvaise idée : préférez une bibliothèque validée (programme CMVP du NIST, ou produit qualifié par l'ANSSI).
- Les HSM. Le support ML-DSA progresse vite chez les fabricants, mais les versions de micrologiciel et les certifications FIPS 140-3 associées varient. Vérifiez avant d'acheter.
- La confusion signature / échange de clés. ML-DSA ne chiffre rien. Protéger la confidentialité relève de ML-KEM.
- Une seule famille mathématique. ML-KEM et ML-DSA reposent tous deux sur les réseaux euclidiens. Pour une racine de confiance très sensible, SLH-DSA (FIPS 205), fondé uniquement sur des fonctions de hachage, offre une diversité bienvenue, au prix de signatures de 7 856 octets au minimum.
Faut-il pour autant attendre des algorithmes « plus légers » comme Falcon ? Non. Falcon produit des signatures plus compactes, mais son implémentation sûre est délicate (arithmétique flottante), et sa normalisation arrive plus tard. ML-DSA est l'algorithme de référence aujourd'hui : c'est lui qu'il faut savoir déployer.
Questions fréquentes
Quelle est la différence entre ML-DSA et Dilithium ?
ML-DSA est la version normalisée de CRYSTALS-Dilithium, publiée par le NIST dans FIPS 204 en août 2024. Le cœur mathématique est le même, mais FIPS 204 ajoute une chaîne de contexte, une variante HashML-DSA pour les messages pré-hachés et quelques ajustements de dérivation des clés. Conséquence pratique : une signature Dilithium « round 3 » n'est pas compatible avec ML-DSA. Il faut utiliser des bibliothèques qui implémentent explicitement FIPS 204.
Quel niveau de ML-DSA choisir par défaut ?
ML-DSA-65, de catégorie de sécurité 3 du NIST, est le choix par défaut le plus raisonnable pour les certificats, la signature de code et les documents. ML-DSA-87 se réserve aux autorités racines et aux clés qui doivent rester sûres plus de vingt ans. ML-DSA-44 convient aux environnements très contraints, mais il offre la marge de sécurité la plus faible des trois jeux de paramètres définis par FIPS 204.
ML-DSA est-il déjà utilisable en production ?
Oui pour de nombreux usages internes : OpenSSL 3.5, Java depuis le JDK 24, Go 1.26 et liboqs l'implémentent. La signature de code et de micrologiciel est le terrain le plus mûr, car vous maîtrisez les deux bouts de la chaîne. Pour le web public, l'écosystème des certificats ML-DSA (navigateurs, autorités publiques) n'est pas encore généralisé : il faut alors une approche hybride et des tests de compatibilité.
Quand faut-il avoir migré vers les signatures post-quantiques ?
Selon NIST IR 8547 dans sa version finale d'octobre 2026, RSA-2048 et ECDSA P-256 sont dépréciés après 2030, et les signatures à 112 bits interdites après 2035. L'ANSSI juge déraisonnable d'acheter des produits sans cryptographie post-quantique après 2030. Comme les cycles de renouvellement des PKI et des équipements prennent plusieurs années, l'inventaire et les premiers pilotes doivent démarrer maintenant.
Pourquoi les signatures ML-DSA sont-elles si volumineuses ?
La sécurité de ML-DSA repose sur des vecteurs de polynômes dans des réseaux euclidiens. Pour qu'aucune information sur la clé privée ne fuie, la signature doit contenir une réponse de grande dimension, ce qui donne 2 420 à 4 627 octets selon le niveau. Les courbes elliptiques obtiennent 64 octets grâce à une structure algébrique que l'algorithme de Shor permet justement de casser.
Conclusion : ML-DSA-65 par défaut, l'inventaire tout de suite
ML-DSA n'est plus un sujet de recherche : c'est une norme, avec un calendrier de retrait des algorithmes classiques désormais fixé par le NIST et une position claire de l'ANSSI. Le choix technique est relativement simple, ML-DSA-65 par défaut et SLH-DSA en complément pour les racines les plus sensibles. Le travail difficile est organisationnel : savoir où sont vos clés de signature, combien de temps elles doivent vivre, et quels équipements ne supporteront jamais des signatures de 3 Ko. Commencez par là cette année, avec un pilote sur la signature de code. Pour une vue d'ensemble du sujet, notre guide complet de la cryptographie post-quantique et la checklist quantum readiness vous donnent un point de départ.
Préparer votre migration post-quantique
Ayi NEDJIMI Consultants vous accompagne pour l'inventaire cryptographique, la priorisation des clés de signature et le pilotage d'une phase hybride ML-DSA.
Demander un échangeÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Testez vos connaissances
Mini-quiz de certification lié à cet article — propulsé par CertifExpress
Articles connexes
Zero-day en 2026 : pourquoi votre fenêtre de réaction rétrécit chaque trimestre
En 2026, le délai moyen entre publication d'un patch et exploitation active est descendu sous 5 jours pour les CVE critiques d'infrastructure. Comment adapter votre modèle opérationnel ? Analyse de terrain par Ayi NEDJIMI.
NTLM en 2026 : pourquoi ce protocole de 1993 continue à compromettre vos SI
CVE-2026-124194 d'Outlook en est la preuve : NTLM, protocole de 1993, reste l'une des cibles favorites des attaquants. Analyse complète des mécanismes, des attaques de relais, et de la feuille de route pour en sortir.
Les MSP dans le viseur des hackers : pourquoi vos prestataires IT sont la nouvelle porte d'entrée
En 2026, compromettre un MSP c'est accéder à des dizaines ou des centaines d'entreprises clientes d'un coup. Ayi NEDJIMI analyse cette menace grandissante et ce que vous devez exiger de vos prestataires informatiques.
Un projet cybersécurité ? Parlons-en.
Pentest, conformité NIS 2, ISO 27001, audit IA, RSSI externalisé… nos experts répondent sous 24h pour évaluer votre besoin et vous proposer un accompagnement sur mesure.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire