






Guide expert FotoForensics : principe de l'Error Level Analysis, lecture des résultats, faux positifs, IA générative, confidentialité et méthode forensique reproductible.
Une photo suspecte apparaît dans un incident, une fraude documentaire ou une campagne de désinformation : FotoForensics est souvent le premier outil ouvert pour savoir si elle a été retouchée. Ce service web gratuit, édité par Hacker Factor et conçu par le chercheur Neal Krawetz, applique à l'image plusieurs algorithmes, dont l'Error Level Analysis (ELA), l'extraction des métadonnées et l'estimation de la qualité JPEG. FotoForensics ne rend pourtant aucun verdict : il affiche des données brutes qu'un analyste doit interpréter, recouper et documenter. Bien utilisé, il accélère le tri des images ; mal utilisé, il fabrique de fausses certitudes et peut exposer des données confidentielles, car le site public n'offre aucune confidentialité. Voici comment l'intégrer à une démarche probatoire rigoureuse, en complément de notre guide pilier sur l'acquisition forensique de disque avec Autopsy et FTK.
Résumé exécutif : FotoForensics fonctionne comme un microscope numérique : il révèle des écarts de compression, des métadonnées et des traces logicielles, mais ne prouve jamais seul qu'une image est fausse. L'ELA repère les zones réenregistrées différemment et devient muette sur les images très compressées, redimensionnées ou issues des réseaux sociaux. Le service public conserve les fichiers et les ouvre à des chercheurs : les preuves sensibles relèvent de FotoForensics Lab, d'une instance interne ou d'outils hors ligne. En 2026, toute analyse sérieuse intègre aussi la provenance C2PA et les obligations de transparence de l'AI Act.
Points clés de cet article :
- Analysez toujours la version de meilleure qualité disponible, idéalement l'original, après avoir calculé son empreinte SHA-256.
- Comparez en ELA les bords avec les bords, les textures avec les textures et les surfaces avec les surfaces, jamais une zone isolée.
- N'envoyez sur le site public ni pièce d'identité, ni donnée personnelle, ni élément de dossier confidentiel ou judiciaire.
- Corroborez chaque indice par une seconde méthode indépendante : métadonnées, recherche inversée, C2PA, contexte de diffusion.
- Rédigez des conclusions graduées et reproductibles, en consignant outils, paramètres et limites.
Qu'est-ce que FotoForensics ?
FotoForensics : service web d'analyse d'images numériques permettant de visualiser les artefacts de compression, les métadonnées et les traces laissées par les logiciels, afin d'aider un analyste à évaluer si une photographie a été modifiée et comment.
L'histoire de l'outil commence en août 2007, lorsque Neal Krawetz présente aux Black Hat Briefings une conférence intitulée « A Picture's Worth ». Il y décrit plusieurs algorithmes d'analyse photographique, dont l'Error Level Analysis, puis en présente des variantes lors d'autres conférences jusqu'en 2010. Le code source n'ayant pas été publié, de nombreuses réimplémentations sont apparues, chacune avec ses propres réglages, ce qui explique encore aujourd'hui les écarts de rendu entre outils.
En 2010, Pete Ringwood lance errorlevelanalysis.com, un service gratuit qui rencontre un succès immédiat et fait découvrir la criminalistique photo à des millions d'internautes. Lorsqu'il ferme ce site en 2012, Hacker Factor recrée le service sous le nom fotoforensics.com, en conservant le principe d'une introduction gratuite à l'analyse d'images. Le site s'est depuis enrichi de tutoriels, d'exercices d'entraînement et de nouveaux formats pris en charge.
Trois déclinaisons : public, Lab et Solo
La version publique vise une analyse amateur à faible volume : pas de compte, pas de confidentialité, contenus réutilisables pour la recherche. FotoForensics Lab est le service privé destiné aux usages commerciaux, professionnels ou en volume ; les fichiers n'y servent pas à la recherche et sont supprimés automatiquement après un jour d'inactivité. Enfin, les instances Solo sont des déploiements autonomes installés dans le réseau du client, administrés par sa propre équipe informatique.
Ce que l'outil fait, et ce qu'il ne fait pas
L'éditeur insiste sur un point souvent oublié : le site montre des données mais ne tire aucune conclusion, et il décline toute responsabilité sur les interprétations erronées. FotoForensics ne dit donc jamais « vrai » ou « faux ». Il fournit des représentations techniques que seul un analyste formé peut relier à une hypothèse. C'est précisément ce qui en fait un bon outil pédagogique et un mauvais outil de décision automatique.
Comment fonctionne l'Error Level Analysis (ELA) ?
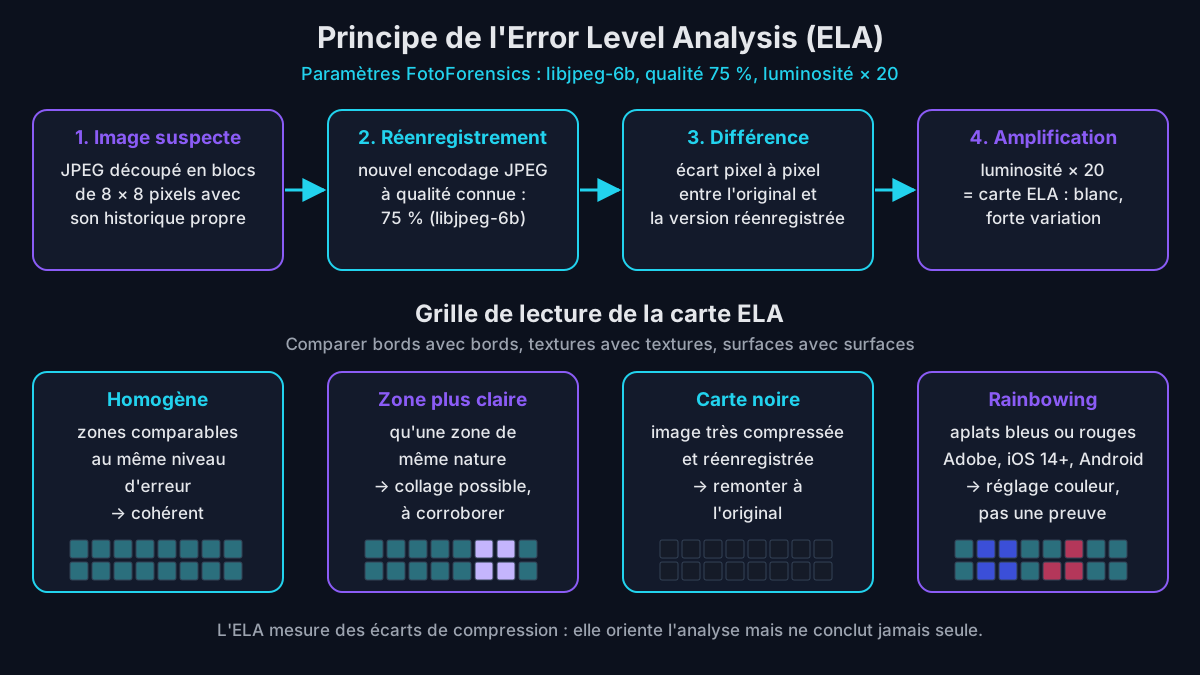
Le format JPEG compresse l'image avec perte en la découpant en blocs de 8 × 8 pixels pour la luminance, la chrominance pouvant être encodée sur des blocs de 8 × 8 à 16 × 16 selon le sous-échantillonnage choisi. Chaque enregistrement retire de l'information : beaucoup la première fois, puis de moins en moins, jusqu'à un plancher. Tous les blocs d'une photo non modifiée devraient donc présenter un potentiel d'erreur comparable.
L'ELA exploite cette propriété. L'outil réenregistre l'image à une qualité connue, calcule la différence avec la version soumise, puis amplifie cette différence pour la rendre visible. Une zone collée, dessinée ou fortement retouchée n'a pas le même historique de compression que le reste : ses blocs changent davantage lors du réenregistrement et ressortent plus lumineux sur la carte. Plus la zone est blanche, plus elle a varié ; une zone noire n'a quasiment pas changé.
Pour garantir des résultats reproductibles, FotoForensics fixe ses paramètres : bibliothèque libjpeg-6b, qualité de réenregistrement de 75 % et facteur de luminosité de 20. Un autre outil, une autre bibliothèque JPEG ou une autre qualité produiront une carte d'aspect différent. Comparer une carte FotoForensics avec celle d'un script maison n'a donc de sens que si les paramètres sont alignés, et le rapport d'analyse doit toujours les mentionner.
Lire une carte ELA : bords, textures et surfaces
Le tutoriel ELA officiel de FotoForensics propose une règle simple : des bords similaires doivent avoir une luminosité similaire, des textures similaires une coloration similaire, et toutes les surfaces planes à peu près la même teinte, quelle que soit leur couleur réelle. Une photo issue directement d'un appareil présente un bruit blanc assez uniforme ; chaque réenregistrement assombrit la carte. L'indice utile est l'anomalie relative, pas la luminosité absolue.
Une carte entièrement noire est elle-même informative : selon la FAQ de l'éditeur, elle indique une image qui n'est pas un original d'appareil photo, de très faible qualité et réenregistrée à de multiples reprises. Dans ce cas, l'ELA ne peut plus distinguer une retouche d'un simple réenregistrement. Il faut alors chercher une meilleure source plutôt que d'interpréter le néant.
Ce que l'ELA ne voit pas
L'Error Level Analysis mesure uniquement des écarts de compression. Une modification d'un seul pixel, un léger ajustement colorimétrique appliqué à toute l'image ou un recadrage passent souvent inaperçus. À l'inverse, un redimensionnement, l'ajout de bruit ou une correction globale modifient tous les blocs et élèvent le niveau d'erreur partout. Un fragment de moindre qualité collé dans une image plus nette peut même apparaître plus sombre que son environnement.
Surtout, il faut distinguer ce qui est « réel » de ce qui est « authentique » : la photo réelle d'un faux document ou d'une scène mise en scène ne présentera aucune anomalie, car l'image elle-même n'a pas été retouchée. L'outil ne juge pas la véracité du sujet photographié. Cette nuance est capitale dans les dossiers de fraude documentaire, où la falsification intervient souvent avant la prise de vue.
Les autres analyses proposées par FotoForensics
Réduire FotoForensics à l'ELA serait une erreur. Le service regroupe une dizaine d'analyseurs complémentaires, chacun documenté par un tutoriel. Leur intérêt réside dans le croisement : un indice ELA prend du poids lorsqu'il concorde avec une incohérence de métadonnées ou de qualité JPEG. Voici les principaux modules disponibles en 2026 sur le site public :
- Digest : empreintes du fichier, utiles pour identifier précisément une version et la retrouver ailleurs.
- ELA : carte des niveaux d'erreur de compression JPEG, pièce maîtresse du service.
- JPEG % : estimation de la dernière qualité d'enregistrement JPEG.
- Metadata : affichage structuré des métadonnées EXIF, XMP, IPTC et ICC.
- Hidden Pixels : pixels non affichés des JPEG non alignés ou des PNG transparents, qui peuvent trahir l'application utilisée.
- ICC+ : simulation du rendu de l'image dans différentes applications selon son profil colorimétrique.
- Strings et Service Info : chaînes de texte brutes et métadonnées ajoutées par un service web.
- Similar Picture Search et Color Adjustment : pistes de recherche de variantes en ligne et réglage de l'espace HSV pour l'observation.
Métadonnées : ce qu'elles révèlent et ce qu'elles taisent
Les métadonnées EXIF (Exchangeable Image File Format) et XMP (Extensible Metadata Platform) peuvent indiquer le modèle d'appareil, le logiciel de dernier enregistrement, les dates de prise de vue et parfois des coordonnées GPS. Elles constituent souvent l'indice le plus rapide : un champ « Software » mentionnant un éditeur d'images contredit immédiatement l'affirmation « photo brute ». Elles restent cependant déclaratives, modifiables avec des outils gratuits et effacées par la plupart des plateformes.
La FAQ de FotoForensics cite l'exemple de Facebook, qui supprime les métadonnées d'origine pour y substituer les siennes et réenregistre l'image en basse qualité. Une analyse d'image téléchargée depuis un réseau social ne révélera donc guère plus que le passage par ce réseau. L'absence de métadonnées n'est pas suspecte en soi ; c'est leur incohérence interne, par exemple entre dates, dimensions et logiciel, qui mérite l'attention.
JPEG %, pixels cachés et empreintes
L'estimation JPEG % renseigne sur la dernière compression appliquée : une qualité atypique pour un appareil donné suggère un passage par un logiciel. Les pixels cachés, présents lorsqu'une image n'est pas alignée sur la grille JPEG ou contient de la transparence, peuvent identifier l'outil d'export. L'empreinte du fichier, enfin, permet de prouver qu'on a bien analysé la même version que celle versée au dossier.
Méthode d'analyse pas à pas avec FotoForensics
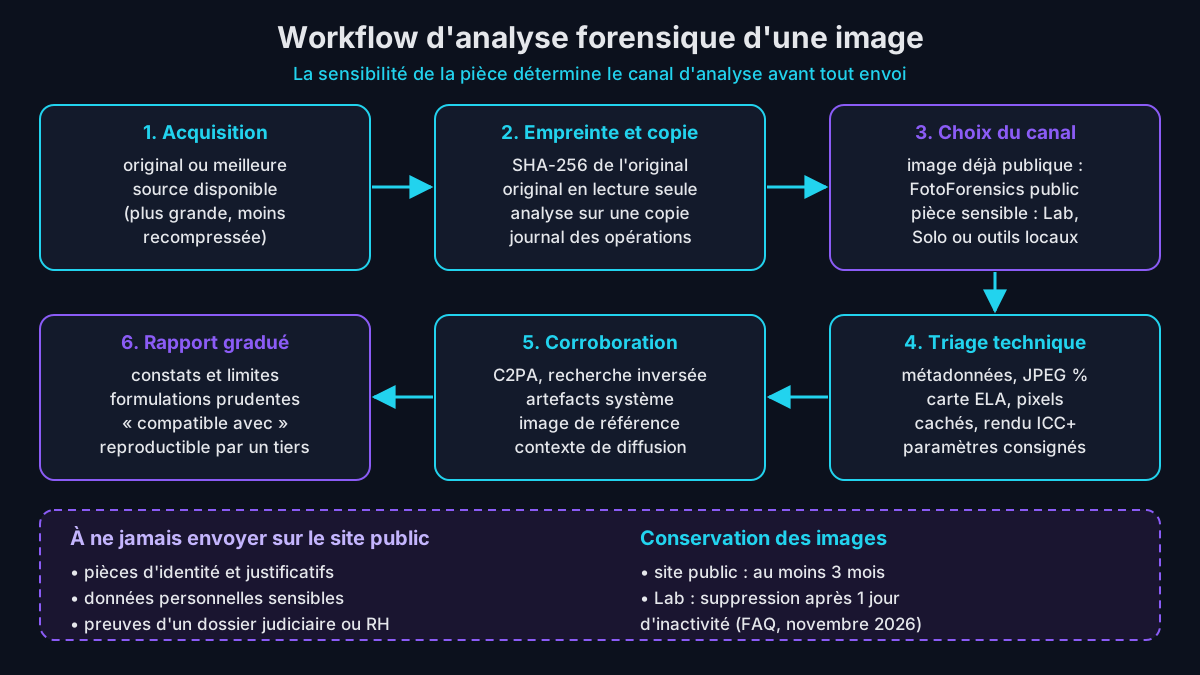
Une analyse défendable suit toujours le même ordre : préserver, identifier, observer, corroborer, rédiger. La méthode ci-dessous s'applique à un triage rapide sur une image non sensible ; pour une pièce probatoire, l'étape d'analyse se fait sur FotoForensics Lab, sur une instance interne ou avec des outils locaux hors ligne.
- Préserver l'original : copier le fichier reçu, calculer son empreinte SHA-256 et le passer en lecture seule.
- Remonter à la meilleure source : chercher la version la plus grande et la moins recompressée, via la source citée ou une recherche inversée.
- Choisir le bon canal : site public pour une image déjà publique, Lab ou outils locaux pour toute donnée sensible.
- Lire les métadonnées et la qualité JPEG avant l'ELA, pour connaître l'historique déclaré de l'image.
- Examiner la carte ELA en comparant des zones de même nature, puis les pixels cachés et le rendu ICC.
- Corroborer avec une méthode indépendante : C2PA, contexte de diffusion, ombres et perspectives, image de référence.
- Documenter et conclure en termes gradués, en citant outils, paramètres, horodatages et limites.
Trouver la meilleure version de l'image
Les résultats dépendent directement de la qualité de l'image soumise. Une copie de copie ne révélera que ses réenregistrements successifs. L'éditeur recommande de remonter à l'original : sur Flickr, la taille « original » plutôt que les dérivés ; pour une photo de presse, l'agence citée en légende ; à défaut, une recherche inversée de type TinEye. En règle générale, l'image la plus grande est la meilleure, avec quelques exceptions pour les sites qui agrandissent artificiellement.
Le terminal d'envoi compte aussi. D'après la FAQ, Safari sur iPhone et iPad supprime les métadonnées et recompresse l'image lors d'un envoi de fichier, ce qui revient à altérer la preuve avant analyse. FotoForensics n'accepte d'ailleurs depuis Mobile Safari que les envois par URL. Sur iOS, Chrome ou Firefox n'ont pas ce comportement ; sur un poste d'analyse, le problème ne se pose pas.
Documenter chaque constat
Chaque analyse doit laisser une trace exploitable par un tiers : empreinte du fichier analysé, URL ou provenance, date et heure de soumission, captures des résultats, paramètres de l'outil et version des bibliothèques locales. Cette discipline transforme une impression visuelle en constat vérifiable, et elle évite de refaire tout le travail lorsqu'un avocat, un auditeur ou un expert contradictoire demande comment la conclusion a été obtenue.
Interpréter les résultats : faux positifs et pièges classiques
La plupart des erreurs d'interprétation viennent d'une lecture isolée de la carte d'Error Level Analysis (ELA). Les zones à fort contraste, comme du texte noir sur fond blanc, ressortent naturellement plus lumineuses ; les couleurs opposées dans l'espace YUV, telles que l'orange et le bleu, aussi. Avant de soupçonner un collage, l'analyste doit vérifier que la zone suspecte se distingue d'autres zones comparables, et non simplement du reste de l'image.
Le rainbowing n'est pas une preuve de retouche
Le rainbowing désigne des aplats bleus, violets ou rouges sur la carte ELA, dus à la séparation entre luminance et chrominance. Avant 2020, il signalait surtout un enregistrement par un produit Adobe. Selon le tutoriel ELA, iOS 14 a introduit en 2020 une correction colorimétrique automatique produisant le même artefact, suivie mi-2020 par certains appareils Android. Le phénomène indique donc un ajustement de couleur, pas une intention de tromper.
Un indice permet de distinguer les origines : sur un appareil photo ancien, le rainbowing suit des contours doux, car il naît avant le premier encodage JPEG ; avec un logiciel de retouche ou un smartphone récent, il reste confiné à la grille de 8 × 8 ou 16 × 16 pixels. De même, un enregistrement sous Photoshop accentue automatiquement les bords et les textures, ce qui éclaire la carte sans qu'aucune retouche volontaire n'ait eu lieu.
Réseaux sociaux, messageries et conversions de format
Les plateformes recadrent, redimensionnent et recompressent les images. La carte ELA devient alors sombre et marquée de grands rectangles colorés, ce qui décrit fidèlement le traitement de la plateforme, sans dire grand-chose de la retouche initiale. Les conversions de format ajoutent un piège : un JPEG converti en PNG conserve ses artefacts, ce qui permet de détecter la conversion, tandis qu'un passage en WebP ou HEIC applique un autre algorithme de compression et brouille l'historique.
Rédiger des conclusions prudentes et défendables
La FAQ de FotoForensics rappelle qu'il existe une différence entre signaler une manipulation et diffamer. Une formulation comme « les tests suivants indiquent que » protège l'analyste et reflète l'incertitude réelle. Un résultat d'Error Level Analysis (ELA) isolé n'est jamais une preuve de falsification : il oriente des vérifications complémentaires. Dans un rapport, chaque affirmation doit renvoyer à au moins deux constats indépendants.
Conseil d'expert : constituez une image de référence. Lorsque l'appareil supposé est connu, prenez une photo avec le même modèle et les mêmes réglages, puis soumettez-la aux mêmes analyses. Comparer la carte ELA, la qualité JPEG et la structure des métadonnées de la pièce à celles de la référence est bien plus parlant que de juger la pièce seule. Conservez ces références, empreintes comprises, dans une bibliothèque interne.
Retour terrain : Cas typique rencontré en mission — une photo transmise par messagerie est présentée comme retouchée, car la carte ELA fait ressortir nettement le visage et le ciel. En réalité, le smartphone applique un traitement local par zones (lissage de la peau, réduction du bruit, accentuation), puis la messagerie recompresse l'image et efface ses métadonnées. La corroboration repose sur une photo de référence prise avec le même modèle et envoyée par le même canal, puis sur la demande du fichier original à l'émetteur. Conclusion retenue : indice non probant.
FotoForensics face aux images générées par IA et aux deepfakes
L'Error Level Analysis (ELA) a été conçue pour révéler des modifications apportées à une photographie, pas pour reconnaître une scène créée d'un bloc par un modèle génératif. Une image synthétique enregistrée une seule fois peut présenter une carte ELA homogène, car elle n'a pas d'historique de compression hétérogène. Les métadonnées, en revanche, peuvent mentionner un outil de génération ou contenir des informations de provenance, tant qu'aucune plateforme ne les a supprimées.
Le NIST (National Institute of Standards and Technology) a publié en novembre 2024 le rapport NIST AI 100-4 sur la réduction des risques liés aux contenus synthétiques. Il passe en revue les approches d'authentification et de traçage de la provenance, le marquage par tatouage numérique, la détection de contenus synthétiques ainsi que les méthodes de test et d'audit de ces techniques. Sa lecture aide à situer FotoForensics : un outil d'observation parmi d'autres, et non une solution de détection généraliste.
Le NIST a également animé l'Open Media Forensics Challenge (OpenMFC), une série d'évaluations ouvertes des algorithmes de détection et de localisation des manipulations d'images et de vidéos, dans le prolongement du programme DARPA MediFor. La page indique ne plus être mise à jour, mais ses travaux rappellent une réalité utile : la détection automatique se mesure sur des jeux de données contrôlés, loin des images recompressées du terrain.
Provenance C2PA et AI Act : de nouveaux indices en 2026
Face aux contenus synthétiques, l'analyse des pixels ne suffit plus : la provenance déclarée du fichier et le marquage imposé par la réglementation européenne fournissent désormais des indices supplémentaires. Ni l'un ni l'autre ne remplace FotoForensics ou une analyse locale ; ils s'ajoutent au faisceau d'éléments que l'analyste doit croiser avant toute conclusion.
Content Credentials : un manifeste signé
La Coalition for Content Provenance and Authenticity (C2PA) publie un standard ouvert, les Content Credentials, qui attache à un fichier un manifeste signé décrivant son origine et ses modifications. Un manifeste valide prouve que ces déclarations n'ont pas été altérées depuis leur signature ; il ne prouve pas que la scène est vraie. Un manifeste absent ne prouve rien non plus, car un simple réenregistrement suffit souvent à le faire disparaître.
AI Act : le marquage des contenus synthétiques en vigueur
Selon la page de la Commission européenne consacrée aux obligations de transparence, l'article 50 du règlement européen sur l'intelligence artificielle (AI Act) s'applique depuis le 2 août 2026. Les fournisseurs doivent ajouter des marques lisibles par machine aux contenus générés ou manipulés, et les déployeurs doivent informer le public exposé à des hypertrucages. Les autorités nationales de surveillance du marché contrôlent ces règles. Pour l'analyste, ces marques deviennent un indice à rechercher, mais l'absence de marquage ne prouve jamais l'authenticité d'une image.
Confidentialité : ce que deviennent les images envoyées
Le site public de FotoForensics affiche une politique sans ambiguïté : service de recherche, sans compte et sans confidentialité. Les images soumises peuvent être consultées par les administrateurs et par des partenaires de recherche, et le lien de résultat se partage librement. L'éditeur précise ne prendre en charge ni le RGPD ni les exigences sectorielles de type HIPAA ou SOX, et ses serveurs sont situés aux États-Unis. Ces conditions excluent de fait toute pièce confidentielle.
Au moins 3 mois : durée minimale de conservation des images sur le site public, potentiellement indéfinie, contre suppression après un jour d'inactivité sur FotoForensics Lab ; envois publics limités à 10 Mo par fichier. Source : FAQ officielle de FotoForensics, consultée le 2 novembre 2026.
Les conditions d'utilisation interdisent aussi l'envoi de documents contenant des données personnelles, comme les permis de conduire, passeports, factures ou tickets de retrait, ainsi que les photos d'identité destinées à des démarches administratives. Le service public n'est pas destiné aux usages commerciaux, professionnels, juridiques ou en volume, y compris pour les associations. Une enquête interne, un litige ou une mission de conseil relèvent donc de FotoForensics Lab, d'une instance Solo ou d'outils locaux.
Même FotoForensics Lab reste un service hébergé hors de l'Union européenne. Avant d'y transmettre une pièce contenant des données personnelles, l'organisation doit valider le transfert avec son délégué à la protection des données (DPO) et documenter la base légale. Pour les dossiers les plus sensibles, une analyse entièrement locale reste la seule option qui ne fait sortir aucune donnée du périmètre maîtrisé.
Préserver la chaîne de preuve d'une image
La chaîne de possession s'applique aux images comme aux disques : empreinte calculée dès réception, original en lecture seule, travail exclusivement sur des copies, journal des opérations. Lorsque l'image provient d'un espace collaboratif, ses événements de dépôt et de partage se retrouvent dans les journaux d'audit, comme l'explique notre guide sur l'analyse du Unified Audit Log de Microsoft 365. Ces traces datent la circulation du fichier indépendamment de ses métadonnées.
Un point est souvent négligé : toute ouverture dans un logiciel de retouche, toute conversion ou tout envoi depuis un smartphone peut réenregistrer l'image et modifier ses métadonnées. La pièce versée au dossier doit donc rester l'original intact, identifié par son empreinte SHA-256, tandis que chaque copie analysée porte une empreinte distincte consignée dans le journal.
FotoForensics et ses alternatives : tableau comparatif
Aucun outil ne couvre seul l'ensemble du besoin. Le choix dépend d'abord de la sensibilité de la pièce, ensuite de la question posée : retouche locale, historique de compression, provenance ou origine de diffusion. Le tableau suivant aide à sélectionner le bon canal pour chaque situation rencontrée en investigation.
| Solution | Traitement des données | Usage recommandé | Limites principales |
|---|---|---|---|
| FotoForensics public | Hébergé aux États-Unis, sans confidentialité, réutilisé pour la recherche | Formation, triage d'images déjà publiques | Interdit aux usages professionnels et juridiques |
| FotoForensics Lab | Service privé, suppression après un jour d'inactivité | Analyses professionnelles et en volume | Transfert hors UE à valider avec le DPO |
| FotoForensics Solo | Instance installée dans le réseau du client | Équipes forensiques avec besoins récurrents | Exploitation et sécurité à la charge du client |
| ExifTool | Local, hors ligne | Extraction exhaustive des métadonnées | Aucune analyse des pixels |
| Script ELA local (Pillow, ImageMagick) | Local, hors ligne | Pièces sensibles, reproductibilité contrôlée | Rendu dépendant de la bibliothèque JPEG |
| Vérificateur C2PA (c2patool) | Local, hors ligne | Lecture et validation des Content Credentials | Inutile si le manifeste a été supprimé |
| Recherche d'image inversée | Image envoyée au moteur de recherche | Retrouver l'original et le contexte de diffusion | Couverture partielle du web, confidentialité faible |
En pratique, une équipe de réponse à incident combine souvent deux niveaux : un poste local pour toute pièce interne, et le site public pour comparer une image déjà virale avec les analyses partagées par la communauté. Le critère décisif n'est pas la puissance de l'outil, mais la maîtrise de l'endroit où l'image est envoyée et de la reproductibilité des résultats.
Monter un lab d'analyse d'images reproductible
Environnement de test : machine virtuelle Debian 12 isolée du réseau pour les pièces sensibles, avec Python 3 et Pillow, ExifTool, ImageMagick 7 et c2patool ; navigateur Firefox ESR sur un second poste pour les comparaisons avec FotoForensics public. Jeu d'essai constitué en interne : photos de mires prises avec un smartphone et un reflex, puis retouchées volontairement dans GIMP (collage, clonage, correction colorimétrique) afin de calibrer la lecture des cartes ELA.
Les commandes suivantes reproduisent localement l'essentiel du triage. Elles n'envoient aucune donnée à l'extérieur et produisent des fichiers de résultats que l'on peut joindre au rapport. Elles supposent un original déjà copié dans un dossier de travail dédié, avec un nommage qui distingue clairement l'original et la copie de travail.
sha256sum preuve_originale.jpg | tee preuve_originale.jpg.sha256
chmod 444 preuve_originale.jpg
cp preuve_originale.jpg copie_travail.jpg
exiftool -a -G1 -s copie_travail.jpg > metadonnees.txt
magick identify -format "%Q " copie_travail.jpg
c2patool copie_travail.jpg
python3 - <<'EOF'
from PIL import Image, ImageChops, ImageEnhance
src = Image.open("copie_travail.jpg").convert("RGB")
src.save("resave_q75.jpg", "JPEG", quality=75)
resave = Image.open("resave_q75.jpg").convert("RGB")
ela = ImageChops.difference(src, resave)
ImageEnhance.Brightness(ela).enhance(20).save("ela_q75.png")
EOF
La première ligne fige l'empreinte de l'original, la deuxième le protège en écriture. ExifTool exporte toutes les métadonnées avec leur groupe d'origine, ImageMagick estime la qualité JPEG et c2patool affiche un éventuel manifeste C2PA. Le script Python reprend le principe de l'Error Level Analysis avec une qualité de 75 % et un facteur 20. Pillow s'appuyant en général sur libjpeg-turbo, la carte différera de celle de FotoForensics : il faut l'étalonner sur le jeu de référence.
Retour terrain : Cas typique rencontré en mission — lors de la relecture d'un rapport d'analyse d'images, la carte ELA locale est jointe sans mention de la bibliothèque ni des paramètres, puis comparée à une capture de FotoForensics. La partie adverse peut alors contester toute la méthode. Je recommande de figer l'environnement dans une image de machine virtuelle versionnée, de consigner l'empreinte de l'original à la réception puis à la clôture, et d'indiquer pour chaque carte l'outil, la qualité et le facteur d'amplification utilisés.
Intégrer l'analyse d'image dans une investigation forensique et OSINT
En renseignement en sources ouvertes (OSINT), la vérification d'une photo commence presque toujours par sa provenance : première apparition, comptes qui l'ont relayée, versions successives. Les méthodes de notre panorama des outils et techniques OSINT en 2026 s'articulent naturellement avec FotoForensics, qui intervient ensuite pour examiner la meilleure version retrouvée. Dans les exercices de sensibilisation, cette démarche aide aussi à repérer les faux profils décrits dans notre article sur l'OSINT et la reconnaissance offensive.
Cadre légal : l'analyse d'images de tiers peut porter sur des données personnelles, notamment des visages, des lieux ou des coordonnées GPS. Elle doit reposer sur une finalité légitime, respecter le RGPD et le droit à l'image, et ne jamais servir à harceler, désanonymiser ou nuire à une personne. Les méthodes décrites ici visent uniquement la vérification, la détection et la protection.
Côté forensique système, une conclusion issue de l'Error Level Analysis gagne beaucoup à être recoupée par des artefacts du poste. Si une retouche est soupçonnée, la présence d'un éditeur d'images exécuté sur la machine concernée se vérifie dans les artefacts d'exécution présentés dans notre guide AmCache et ShimCache. Les dates EXIF, une fois normalisées en UTC, s'intègrent ensuite à la timeline forensique de l'intrusion, à côté des événements système.
Lorsque l'image a transité par un stockage objet, les journaux du fournisseur indiquent qui l'a déposée, remplacée ou téléchargée, et quand. Notre guide sur la forensique cloud avec CloudTrail, Azure et GCP détaille ces sources. Croiser ces traces avec l'empreinte du fichier permet de savoir si la version analysée correspond à celle qui a réellement circulé dans l'organisation.
À lire aussi : les images falsifiées dans les mails frauduleux ; l'extraction forensique mobile.
Questions fréquentes
FotoForensics est-il gratuit et fiable ?
Le service public fotoforensics.com est gratuit, sans publicité et sans compte, mais il est réservé à un usage personnel et ponctuel : ses conditions excluent les usages commerciaux, professionnels, juridiques ou en volume, y compris pour les associations, qui doivent passer par FotoForensics Lab. Sa fiabilité est celle d'un instrument de mesure : les algorithmes sont documentés et paramétrés de façon fixe, l'ELA utilisant par exemple libjpeg-6b avec une qualité de 75 %. En revanche, le site ne tire aucune conclusion et décline toute responsabilité sur les interprétations. Un résultat n'est donc fiable que s'il est lu par un analyste formé, recoupé avec d'autres techniques et documenté pour pouvoir être reproduit.
FotoForensics peut-il prouver qu'une photo est truquée ?
Non, pas à lui seul. L'éditeur compare son service à un microscope : il montre des données mais ne conclut pas. Une zone plus lumineuse en ELA signale un niveau d'erreur différent, qui peut provenir d'un collage, mais aussi d'un redimensionnement, d'une correction automatique de couleur ou d'un enregistrement sous Photoshop. À l'inverse, la photo authentique d'un document falsifié ou d'une scène mise en scène paraîtra parfaitement normale. Pour une conclusion opposable, il faut combiner plusieurs méthodes indépendantes, travailler sur l'original ou la meilleure copie disponible, consigner empreintes et paramètres, puis formuler des conclusions graduées plutôt que des affirmations absolues.
Les images envoyées sur FotoForensics restent-elles privées ?
Sur le site public, non. La politique du service indique qu'il n'y a ni connexion ni confidentialité : les images servent à la recherche, peuvent être consultées par les administrateurs et des partenaires, et restent sur le serveur au moins trois mois, potentiellement indéfiniment. Le lien de résultat peut être partagé par quiconque le détient. L'éditeur précise aussi ne pas prendre en charge les exigences du RGPD et interdit l'envoi de documents d'identité ou de justificatifs personnels. Pour un dossier confidentiel, il faut préférer FotoForensics Lab, qui supprime les fichiers après un jour d'inactivité, une instance Solo hébergée en interne ou des outils entièrement locaux.
FotoForensics détecte-t-il les images générées par IA ?
Pas directement. L'Error Level Analysis compare des niveaux de compression JPEG : elle met en évidence des zones modifiées après coup, pas la nature synthétique d'une scène créée d'un bloc. Une image générée puis enregistrée une seule fois peut donc présenter une carte ELA homogène. Les métadonnées peuvent en revanche trahir un logiciel de génération ou contenir un manifeste C2PA, à condition de ne pas avoir été supprimées. Depuis le 2 août 2026, l'article 50 de l'AI Act impose aux fournisseurs de systèmes génératifs un marquage lisible par machine, ce qui ajoute un indice à rechercher. L'absence de marquage ne démontre toutefois jamais l'authenticité d'une image.
Quelle alternative à FotoForensics utiliser hors ligne ?
Pour les dossiers sensibles, une chaîne d'outils locaux reproduit l'essentiel des analyses sans transmettre l'image à un tiers. ExifTool extrait les métadonnées EXIF, XMP, IPTC et ICC ; ImageMagick estime la qualité JPEG ; quelques lignes de Python avec Pillow suffisent à produire une carte ELA, en gardant à l'esprit que la bibliothèque JPEG utilisée modifie le rendu. Pour la provenance, c2patool lit les manifestes Content Credentials. Ces outils doivent tourner sur un poste d'analyse dédié, isolé du réseau, avec une copie de travail et une empreinte SHA-256 de l'original. Les organisations qui souhaitent l'interface FotoForensics en interne peuvent aussi étudier l'offre Solo de l'éditeur.
Conclusion
FotoForensics reste en 2026 l'un des moyens les plus accessibles pour comprendre l'historique d'une image : ELA, métadonnées, qualité JPEG et pixels cachés offrent en quelques secondes des indices que l'œil ne voit pas. Sa force est aussi sa limite : il observe sans conclure. La valeur d'une analyse vient de la méthode qui l'entoure, à savoir la meilleure source, l'empreinte, la comparaison de zones homogènes, la corroboration indépendante et un rapport gradué.
Deux règles résument l'essentiel. D'abord, ne jamais envoyer une pièce sensible sur le site public : FotoForensics Lab, une instance Solo ou un poste local s'imposent dès que la confidentialité compte. Ensuite, traiter l'image comme n'importe quelle preuve numérique, avec la rigueur décrite dans notre guide sur l'acquisition forensique avec Autopsy et FTK. Avec la montée des contenus synthétiques, cette discipline devient un savoir-faire de base pour les équipes SOC, juridiques et RH.
Une image contestée dans un dossier sensible ?
Ayi NEDJIMI accompagne les équipes de réponse à incident, juridiques et RH dans l'analyse d'images et de preuves numériques : préservation, analyse reproductible hors ligne, corroboration par les artefacts système et rédaction de rapports techniques prudents.
Échanger avec un expert en investigation numériqueÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
Cellebrite UFED : extraction mobile, cadre légal et limites
Guide expert sur Cellebrite UFED et Inseyets : extraction logique, FFS et physique, cadre légal en France, chaîne de custody, validation NIST et limites en 2026.
Chkrootkit et Rkhunter 2026 : Détecter les Rootkits Linux
Guide complet chkrootkit et rkhunter pour la détection de rootkits Linux : installation, scan, interprétation des alertes, gestion des faux positifs, automatisation cron et procédure de réponse à incident.
IA pour le Reverse Engineering et Analyse Malware 2026
En 2026, l'IA transforme radicalement le reverse engineering malware : LLMs, analyse comportementale et automatisation accélèrent la réponse aux incidents pour les équipes SOC et DFIR.
Réponse à incident & investigation numérique
Analyse forensique post-incident, collecte de preuves, rapport d'expertise. Intervention rapide sur site ou à distance pour contenir et comprendre l'attaque.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire