






Guide expert sur Cellebrite UFED et Inseyets : extraction logique, FFS et physique, cadre légal en France, chaîne de custody, validation NIST et limites en 2026.
Saisi lors d'une perquisition, remis par un salarié ou retrouvé sur le lieu d'un incident, un smartphone concentre aujourd'hui l'essentiel des traces d'une vie numérique : messages, localisations, comptes en ligne, photos. Cellebrite UFED (Universal Forensic Extraction Device) est l'outil d'extraction forensique mobile le plus répandu dans les services d'enquête pour copier ces données de manière documentée. Un outil ne fait pourtant pas une preuve : la valeur d'une extraction dépend du type d'acquisition choisi (logique, Full File System, physique), de l'état de l'appareil, du cadre légal qui l'autorise et de la chaîne de custody qui l'entoure. Ce guide défensif explique comment fonctionne l'outil, ce que prévoit le droit français en 2026, comment préserver l'intégrité des données et où se situent ses limites, en complément de notre guide pilier sur l'acquisition forensique de disque avec Autopsy et FTK.
Résumé exécutif : Cellebrite UFED, désormais intégré à la suite Cellebrite Inseyets, acquiert les données d'un mobile selon plusieurs méthodes dont la profondeur et l'intrusivité varient fortement. En France, son usage par les enquêteurs repose sur le code de procédure pénale, sous le contrôle croissant du juge depuis l'arrêt Landeck de la CJUE d'octobre 2024. La recevabilité d'une extraction dépend autant de la chaîne de custody et de la validation de l'outil que de la technique elle-même. Les mécanismes de redémarrage automatique et les correctifs USB déployés depuis 2024 réduisent les possibilités d'accès et protègent aussi contre les usages abusifs.
Points clés de cet article :
- Choisissez la méthode d'extraction en fonction de l'objectif et du cadre juridique, pas seulement de ce que l'outil sait faire.
- Documentez l'état de l'appareil à la saisie (allumé ou éteint, BFU ou AFU) : il conditionne tout ce qui pourra être extrait.
- Calculez et conservez les empreintes SHA-256 de chaque fichier produit, puis travaillez exclusivement sur une copie.
- Validez toute conclusion déterminante par une seconde méthode, en vous appuyant sur les rapports de test du NIST CFTT.
- Côté défense, maintenez les smartphones à jour, protégés par un code robuste et fermés aux connexions USB lorsqu'ils sont verrouillés.
Qu'est-ce que Cellebrite UFED ?
Cellebrite UFED : solution logicielle et matérielle d'extraction forensique mobile permettant d'acquérir, de manière tracée et reproductible, les données de smartphones, tablettes, cartes SIM et sauvegardes, afin de les analyser ensuite dans un outil de décodage comme Physical Analyzer.
Cellebrite est un éditeur israélien coté au Nasdaq sous le symbole CLBT, installé à Petah Tikva et à Tysons Corner, en Virginie. Ses solutions s'adressent aux forces de l'ordre, aux agences gouvernementales et aux entreprises qui conduisent des investigations légalement autorisées, selon la formule de l'éditeur. UFED désigne historiquement la brique d'acquisition : elle se connecte à l'appareil, identifie le modèle et produit une archive ou une image des données exploitables.
De l'UFED Touch à Cellebrite Inseyets
Pendant des années, UFED a existé sous deux formes : un boîtier autonome (UFED Touch, Touch 2 puis Touch 3) et une version logicielle installée sur un poste Windows, UFED 4PC. Les fonctions d'accès avancé, notamment l'accès aux appareils verrouillés, étaient commercialisées séparément sous le nom Premium. Dans sa documentation publiée en 2024, Cellebrite regroupe ces briques dans une suite unique, Cellebrite Inseyets, qui associe Inseyets.UFED pour l'extraction et Inseyets.PA pour l'analyse.
Cette évolution a des conséquences concrètes pour les laboratoires. Selon la FAQ de l'éditeur, Inseyets n'est pas pris en charge sur le Touch 2, exige une clé de licence « Cellebrite Max » et s'appuie sur un adaptateur baptisé Turbo Link, anciennement appelé « Cheetah ». Le module de déverrouillage reste vendu à part. Sur le terrain, beaucoup d'équipes parlent encore d'« UFED » pour désigner l'ensemble de la chaîne d'acquisition, quelle que soit la version installée.
Les composants à connaître
- Inseyets.UFED ou UFED 4PC : acquisition des données depuis le téléphone, la carte SIM ou une sauvegarde existante.
- Physical Analyzer (PA) : décodage des bases SQLite, des artefacts applicatifs et des journaux système, puis production de rapports.
- Cellebrite Reader : visionneuse des rapports au format UFDR, destinée aux enquêteurs, magistrats et avocats.
- Turbo Link : adaptateur matériel reliant l'appareil au poste d'analyse pour les flux d'accès avancés.
- Guardian et Pathfinder : gestion des preuves et analyse transversale de plusieurs sources, proposées en complément de la suite.
Comment fonctionne une extraction avec l'outil UFED ?
Identification de l'appareil et choix du profil
L'examinateur sélectionne d'abord la marque et le modèle, ou laisse l'outil les détecter. UFED propose alors les méthodes compatibles avec le système d'exploitation, le niveau de correctif de sécurité, le processeur et l'état de verrouillage. Chaque méthode correspond à un profil d'extraction distinct, avec ses prérequis : téléphone déverrouillé, sauvegarde autorisée, mode particulier du terminal ou exploitation d'une faiblesse logicielle connue de l'éditeur.
Le résultat est enregistré sous forme de fichiers d'extraction accompagnés d'un journal, puis ouvert dans Physical Analyzer. Ce dernier décode les bases de données des applications, reconstitue conversations, appels, positions et médias, et génère un rapport. Les deux étapes doivent rester distinctes : l'acquisition fige les données, l'analyse les interprète. Chacune doit être documentée séparément, avec ses propres versions logicielles et horodatages.
États BFU et AFU : le facteur décisif
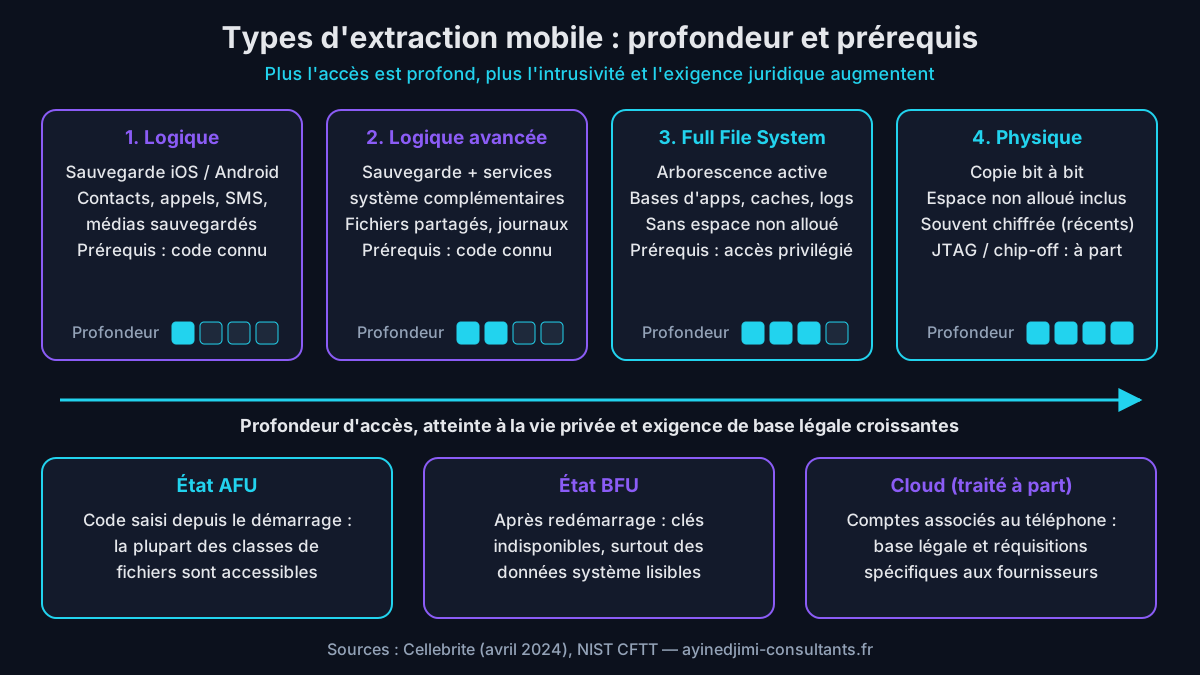
Un smartphone récent chiffre ses données par défaut. Après un redémarrage, tant que le code n'a pas été saisi, il se trouve en état BFU (Before First Unlock) : la plupart des clés de déchiffrement restent indisponibles et seules certaines données système sont lisibles. Une fois le code saisi au moins une fois, l'appareil passe en état AFU (After First Unlock) et de nombreuses classes de fichiers deviennent accessibles au système, même écran verrouillé.
Cette distinction explique une règle de terrain constante : l'état dans lequel le téléphone est saisi conditionne ce qu'il sera possible d'extraire. Un appareil allumé et en AFU offre davantage de possibilités qu'un appareil éteint. C'est aussi pour cette raison qu'Apple puis Google ont introduit, en 2024 et 2025, des redémarrages automatiques qui ramènent en BFU un téléphone resté verrouillé plusieurs jours.
Les types d'extraction Cellebrite UFED : logique, FFS, physique et cloud
Le vocabulaire varie selon les éditeurs, mais quatre familles d'acquisition structurent la pratique. Le programme de test des outils forensiques du NIST (National Institute of Standards and Technology) rappelle dans ses rapports qu'une extraction physique ou de système de fichiers fournit davantage de données qu'une extraction logique. Le choix de la méthode n'est donc pas un détail technique : il détermine le périmètre de la preuve et l'ampleur de l'atteinte à la vie privée.
| Type d'extraction | Données obtenues | Prérequis courants | Intrusivité | Usage typique |
|---|---|---|---|---|
| Logique | Contacts, appels, SMS, médias et données incluses dans la sauvegarde | Appareil déverrouillé ou code connu, appairage accepté | Faible | Triage, victime consentante, enquête interne ciblée |
| Logique avancée | Sauvegarde enrichie de services système complémentaires (fichiers partagés, journaux accessibles) | Code connu, sauvegarde autorisée | Faible à modérée | Examen rapide d'un appareil coopératif |
| Full File System (FFS) | Arborescence active complète : bases d'applications, journaux, caches, métadonnées | Accès privilégié, par mécanisme constructeur ou exploitation d'une faille | Élevée | Enquête pénale, reconstitution d'une chronologie |
| Physique | Copie bit à bit, espace non alloué compris, souvent chiffrée sur appareil récent | Accès bas niveau, appareils anciens ou spécifiques | Élevée | Récupération de données supprimées sur modèles anciens |
| Cloud | Données des comptes en ligne associés au téléphone | Base légale spécifique, identifiants ou jetons d'accès | Variable | Compléter une extraction locale incomplète |
Extraction logique et logique avancée
L'extraction logique interroge le système par ses interfaces officielles : protocole de sauvegarde d'Apple pour iOS, sauvegarde ADB ou agents applicatifs pour Android. Cellebrite rappelle dans sa documentation de 2024 que ce type d'acquisition reste partiel, car les développeurs peuvent exclure les données de leur application des sauvegardes. Certaines messageries chiffrées n'y apparaissent donc qu'à la marge, voire pas du tout.
Sa force est sa faible intrusivité : elle exige en général un appareil déverrouillé ou le code fourni, elle est rapide et n'exploite aucune vulnérabilité. Elle convient au triage, aux victimes qui remettent volontairement leur téléphone et aux enquêtes internes portant sur un périmètre restreint. Sa limite est symétrique : ce que le système ne sauvegarde pas n'est tout simplement pas collecté par cette méthode.
Full File System (FFS)
L'extraction Full File System copie l'arborescence active complète : bases des applications, journaux, caches, fichiers système et métadonnées. Selon la documentation Cellebrite sur les extractions avancées (avril 2024), c'est l'acquisition la plus riche sur les appareils modernes, mais elle ne couvre que les fichiers actifs et exclut l'espace non alloué. Elle suppose un accès privilégié, obtenu par un mécanisme constructeur ou par une faille exploitée.
Pour un analyste, la FFS ouvre l'accès aux bases SQLite des messageries, aux journaux d'usage et aux artefacts de localisation qui permettent de bâtir une chronologie. Son corollaire est juridique : plus l'extraction est profonde, plus l'atteinte à la vie privée est forte. L'exigence de proportionnalité se reporte alors sur l'analyse et le rapport, qui doivent se limiter aux éléments utiles à la manifestation de la vérité.
Extraction physique et données cloud : deux cas à part
Extraction physique, JTAG et chip-off
L'extraction physique vise une copie bit à bit de la mémoire flash, espace non alloué compris. Longtemps précieuse pour récupérer des données supprimées, elle a perdu de son intérêt sur les smartphones récents, dont le chiffrement par fichier rend l'image brute largement illisible sans les clés. Les techniques matérielles comme le JTAG ou le chip-off, que le NIST évalue dans une catégorie distincte, restent réservées aux appareils anciens, endommagés ou embarqués.
Données cloud et sources connexes
Une part croissante des preuves ne réside plus sur le téléphone mais dans les comptes associés : sauvegardes en ligne, messageries synchronisées, historiques de localisation. Leur collecte obéit à des règles propres, comme l'article 57-1 du code de procédure pénale pour les données accessibles depuis un système saisi, ou des réquisitions aux fournisseurs. Les méthodes d'analyse de ces journaux sont détaillées dans notre article sur la forensique cloud avec CloudTrail, Azure et GCP.
Cadre légal en France : qui peut extraire un téléphone ?
En France, l'utilisation de Cellebrite UFED par les enquêteurs s'inscrit dans le code de procédure pénale (CPP). L'outil n'est jamais une base légale en soi : c'est l'acte d'enquête, qu'il s'agisse d'une saisie, d'une réquisition ou d'une expertise, qui autorise l'acquisition. C'est aussi la procédure qui détermine qui peut ouvrir le scellé, dans quel délai et avec quelles garanties pour la personne concernée.
Réquisitions, personnes qualifiées et scellés
En flagrance comme en enquête préliminaire, l'officier de police judiciaire peut requérir une personne qualifiée pour des examens techniques (articles 60 et 77-1 du CPP). Pour les supports placés sous scellés, l'article 60-3 du code de procédure pénale permet de requérir un expert inscrit ou une personne ayant prêté serment pour ouvrir les scellés et réaliser des copies « sans porter atteinte à leur intégrité ».
Le même article impose à la personne requise de décrire ses opérations dans un rapport et autorise les services de police technique et scientifique de la police et de la gendarmerie nationales à les réaliser. Devant le juge d'instruction, l'extraction prend la forme d'une expertise ordonnée sur le fondement des articles 156 et suivants du CPP, avec un expert désigné et une mission écrite qui fixe le périmètre des investigations.
Mise au clair et code de déverrouillage
Lorsque les données sont chiffrées ou protégées par un mécanisme d'authentification, l'article 230-1 du CPP permet de désigner toute personne qualifiée pour obtenir leur version en clair. Si la peine encourue atteint au moins deux ans d'emprisonnement, l'autorité judiciaire peut en outre recourir aux moyens de l'État couverts par le secret de la défense nationale, par l'intermédiaire d'un organisme technique désigné par décret.
La question du refus de communiquer son code a été tranchée par l'assemblée plénière de la Cour de cassation le 7 novembre 2022 (pourvoi n° 21-83.146) : le code de déverrouillage d'un téléphone peut constituer une convention secrète de déchiffrement lorsque l'appareil est équipé d'un moyen de cryptologie. Refuser de le remettre sur réquisition, après information des conséquences, expose à trois ans d'emprisonnement et 270 000 euros d'amende.
Contrôle du juge : l'arrêt Landeck et la jurisprudence récente
Le contrôle européen depuis l'arrêt Landeck
Le 4 octobre 2024, la Cour de justice de l'Union européenne (CJUE) a jugé, dans l'affaire C-548/21, que l'accès policier aux données d'un téléphone peut constituer une ingérence grave, voire particulièrement grave, dans les droits fondamentaux. Selon le communiqué de presse de la CJUE, cet accès n'est pas réservé à la criminalité grave, mais il doit être prévu par la loi, proportionné et soumis à un contrôle préalable d'une juridiction ou d'une autorité indépendante, sauf urgence dûment justifiée.
La réception de cet arrêt en droit français reste en construction. Par un arrêt du 19 mai 2026 (n° 25-87.563), la chambre criminelle a jugé que l'assentiment écrit à la fouille des effets personnels, donné en enquête préliminaire selon l'article 76 du code de procédure pénale (CPP), vaut consentement à l'exploitation des données des téléphones saisis, y compris par une personne qualifiée. La traçabilité du consentement ou de l'autorisation devient ainsi une pièce aussi importante que l'extraction elle-même.
Une recodification du CPP à anticiper
L'ordonnance n° 2025-1091 du 19 novembre 2025 réécrit à droit constant la partie législative du code de procédure pénale. Sur Légifrance, les articles 60-3 et 230-1 apparaissent ainsi comme abrogés à compter du 1er janvier 2029, date prévue d'entrée en vigueur du nouveau code, que le projet de loi de ratification déposé au Sénat en mai 2026 pourrait encore ajuster. Modèles de réquisitions, rapports et procédures internes devront adopter la nouvelle numérotation.
Avertissement : cet article décrit le fonctionnement et l'encadrement des outils d'extraction mobile à des fins de compréhension, de défense et de conformité. Il ne détaille aucune technique de contournement. Accéder aux données d'un téléphone sans base légale, sans consentement valable ou hors d'une mission autorisée peut constituer une infraction, notamment une atteinte à un système de traitement automatisé de données ou au secret des correspondances.
Cellebrite en entreprise : enquête interne, RGPD et preuve civile
Cellebrite commercialise aussi ses solutions auprès d'entreprises, de cabinets d'audit et de prestataires de réponse à incident. Dans ce contexte, il n'existe ni réquisition ni scellé judiciaire : la licéité repose sur la propriété du terminal, le consentement de l'utilisateur, le règlement intérieur, la charte informatique et le règlement général sur la protection des données (RGPD). Une extraction mal fondée peut rendre la preuve irrecevable et engager la responsabilité de l'employeur.
Pour un téléphone fourni par l'employeur, la chambre commerciale de la Cour de cassation a jugé le 10 février 2015 (n° 13-14.779) que les SMS envoyés ou reçus sont présumés professionnels, sauf s'ils sont identifiés comme personnels. Pour un téléphone personnel utilisé en BYOD (Bring Your Own Device), aucune extraction n'est envisageable sans accord explicite, éclairé et limité à un périmètre défini, faute de quoi l'atteinte à la vie privée est caractérisée.
Lorsqu'un litige se prépare, la voie la plus sûre reste souvent l'ordonnance sur requête de l'article 145 du code de procédure civile, qui permet à un commissaire de justice, assisté d'un expert, de collecter des éléments sous le contrôle du juge. Dans tous les cas, le principe de minimisation du RGPD impose de filtrer par période, par application ou par mots-clés plutôt que d'examiner l'intégralité du contenu.
Le téléphone n'est d'ailleurs souvent qu'une pièce parmi d'autres dans une enquête interne. Messagerie, outils collaboratifs et journaux d'administration apportent fréquemment des éléments plus faciles à collecter légalement, comme le montre notre article sur la forensique Microsoft 365 et le Unified Audit Log. Croiser ces sources réduit la nécessité d'une extraction mobile intrusive.
Chaîne de custody d'un smartphone : de la saisie au rapport
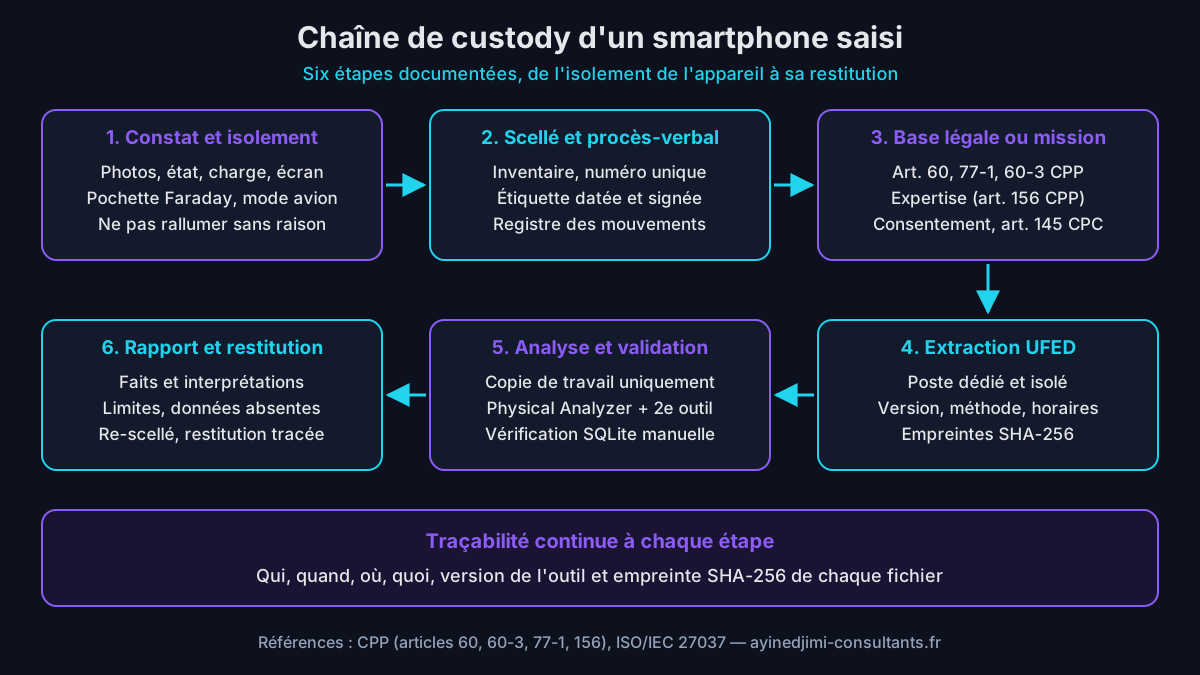
La chaîne de custody, ou chaîne de possession, désigne la documentation continue de chaque manipulation d'une pièce : qui l'a détenue, quand, où, pourquoi et dans quel état. Pour un smartphone, elle commence avant toute extraction, car l'appareil continue de vivre : il reçoit des messages, synchronise des comptes et peut être effacé à distance. La norme ISO/IEC 27037 fournit le cadre international de référence pour ces étapes.
- Constater et photographier l'appareil, son écran, son niveau de charge et ses connexions avant toute manipulation.
- Isoler du réseau (pochette Faraday, mode avion si l'écran est accessible) pour empêcher la synchronisation ou l'effacement à distance.
- Préserver l'état : un téléphone allumé et déjà déverrouillé depuis son démarrage (état AFU) doit rester alimenté et être traité rapidement ; un téléphone éteint ne doit pas être rallumé sans nécessité.
- Placer sous scellé avec inventaire, numéro unique et procès-verbal, ou étiquette de preuve datée et signée en contexte privé.
- Extraire sur un poste dédié, en consignant la version de l'outil, la méthode, les horaires et les empreintes SHA-256 produites.
- Analyser une copie de travail, jamais l'original, et vérifier les empreintes avant et après chaque transfert.
- Rédiger le rapport, refermer le scellé et tracer la restitution ou la conservation de l'appareil.
Documenter l'intégrité des fichiers produits
Les fichiers générés par l'extraction doivent être accompagnés d'un manifeste d'empreintes conservé séparément. L'exemple ci-dessous, exécuté sous PowerShell sur le poste d'analyse, calcule l'empreinte SHA-256 de chaque fichier d'une extraction, puis vérifie plus tard qu'une copie de travail n'a pas été modifiée. Les chemins et numéros de scellé sont fictifs et doivent être adaptés à votre arborescence.
$src = "E:\Scelle_2026-014\Extraction"
Get-ChildItem -Path $src -Recurse -File |
  Get-FileHash -Algorithm SHA256 |
  Select-Object Hash, Path |
  Export-Csv -Path "E:\Scelle_2026-014\manifeste_sha256.csv" -NoTypeInformation -Encoding UTF8

$ref = Import-Csv -Path "E:\Scelle_2026-014\manifeste_sha256.csv"
foreach ($f in $ref) {
  $copie = $f.Path.Replace("E:\", "F:\")
  if ((Get-FileHash -Algorithm SHA256 -Path $copie).Hash -ne $f.Hash) { Write-Output "ECART : $copie" }
}
Conseil d'expert : consignez l'heure affichée par le téléphone et l'heure de référence du poste d'analyse au moment de l'extraction, ainsi que le fuseau horaire configuré. Un décalage non documenté fragilise toute la chronologie, surtout lorsque les événements du téléphone sont croisés avec des journaux réseau dans une timeline forensique d'intrusion. Notez aussi si la mise à l'heure automatique était active.
Valider l'outil et les résultats : NIST CFTT et vérification croisée
Un rapport d'extraction n'est pas une vérité absolue : c'est le produit d'un logiciel qui décode des formats en constante évolution. Le programme Computer Forensics Tool Testing (CFTT) du National Institute of Standards and Technology (NIST) publie des rapports de test des outils mobiles, dont plusieurs versions de Cellebrite. En mai 2025, il a mis en ligne les résultats d'Inseyets.UFED v10.3 associé à Physical Analyzer v10.3, ainsi que ceux d'UFED4PC v7.69.
Ces rapports méritent une lecture attentive. Celui de septembre 2023 sur UFED4PC v7.60 et Physical Analyzer v7.58 conclut que les données prises en charge ont été acquises correctement, à l'exception d'anomalies listées : IMEI non rapporté pour certains modèles, images liées aux contacts absentes, pièces jointes MMS illisibles sur quelques appareils. Ce type de limite doit être connu avant d'affirmer en audience qu'une donnée n'existait pas.
La bonne pratique consiste à vérifier toute conclusion déterminante par une seconde méthode : ouverture manuelle de la base SQLite concernée, comparaison avec un autre outil comme Magnet Axiom, MSAB XRY ou Oxygen Forensic Detective, ou recours aux analyseurs libres ALEAPP et iLEAPP. Le NIST rappelle par ailleurs, dans son guide SP 800-101 Rev. 1 publié en mai 2014, les principes de préservation et d'acquisition propres aux mobiles.
Environnement de test : les pratiques décrites dans cet article s'appliquent à un laboratoire isolé composé d'un poste d'analyse Windows 11 Pro dédié, sans accès Internet hors fenêtres de mise à jour contrôlées, d'une licence Cellebrite Inseyets (UFED et Physical Analyzer) et d'une seconde suite d'analyse pour la vérification croisée. Les essais portent sur des smartphones Android et iOS de test, réinitialisés puis peuplés de données fictives selon le guide NIST SP 800-202, jamais sur des données réelles. Retour terrain : Cas typique rencontré en mission — un laboratoire installe une nouvelle version de l'outil dès sa publication, sans requalification, et constate plus tard qu'un décodeur de messagerie ne restitue plus certaines pièces jointes : les rapports produits entre-temps doivent être revus. La procédure que je recommande consiste à extraire les téléphones de test, peuplés d'un jeu de données de référence, avec l'ancienne puis la nouvelle version, à comparer les résultats, à consigner les écarts et à ne passer en production qu'après validation signée.
Limites techniques de Cellebrite UFED en 2026
La première limite est la compatibilité. Les capacités d'accès évoluent à chaque mise à jour de l'outil comme de chaque système mobile, et aucune solution ne garantit l'extraction de tous les modèles dans toutes les versions. En 2026, un téléphone à jour, chiffré et éteint reste un défi majeur pour tous les éditeurs, et une tentative peut ne produire que quelques informations système.
La deuxième limite est temporelle. Depuis iOS 18, les iPhone redémarrent automatiquement après une période de verrouillage prolongée, ramenée à 72 heures avec iOS 18.1, ce qui les replace en état BFU (Before First Unlock), où la plupart des clés restent indisponibles. Google a déployé un mécanisme comparable en avril 2025, via la version 25.14 des services Google Play, pour les téléphones Android verrouillés depuis trois jours. Le système GrapheneOS propose depuis 2021 un redémarrage automatique paramétrable.
La troisième limite tient au périmètre des données. Les messageries chiffrées de bout en bout, les coffres applicatifs, les contenus éphémères et les données stockées uniquement en ligne échappent souvent à l'extraction locale. L'absence d'un élément dans un rapport ne prouve pas qu'il n'a jamais existé : elle signifie seulement qu'il n'a pas été acquis ou décodé avec la méthode et la version employées.
Sécurité du poste d'analyse : l'outil peut lui-même être visé
Une limite moins connue concerne l'outil lui-même. En avril 2021, Signal a publié une analyse affirmant qu'UFED et Physical Analyzer embarquaient des bibliothèques anciennes et peu de protections contre l'exploitation, au point qu'un fichier piégé sur un téléphone analysé pourrait exécuter du code sur le poste et altérer des rapports. Cellebrite a répondu auditer et mettre à jour régulièrement ses logiciels. Isoler le poste d'analyse relève donc de l'hygiène de base.
Isoler le poste, figer les versions logicielles et vérifier les résultats par une seconde méthode sont des réflexes valables pour toutes les sources volatiles ou complexes à interpréter. Ils sont détaillés dans notre guide de forensique mémoire avec Volatility 3, dont la logique de validation des résultats s'applique directement aux artefacts mobiles décodés par Physical Analyzer.
Dérives : quand l'extraction mobile sort du cadre légal
Un outil conçu pour des enquêtes autorisées peut être détourné. En décembre 2024, Amnesty International a publié le rapport « A Digital Prison », qui documente l'usage de produits Cellebrite par des autorités serbes contre des journalistes et des militants, parfois suivi de l'installation d'un logiciel espion. Le 28 février 2025, son Security Lab a décrit un nouveau cas : le téléphone d'un étudiant, retenu le 25 décembre 2024, déverrouillé hors de toute procédure judiciaire.
L'analyse technique a mis en évidence une chaîne d'exploitation de pilotes USB du noyau Linux, déclenchée par des périphériques USB émulés, que l'organisation attribue à Cellebrite UFED. Google a identifié au moins trois vulnérabilités : CVE-2024-53104 dans le pilote USB Video Class, corrigée par le bulletin de sécurité Android de février 2025, ainsi que CVE-2024-53197 et CVE-2024-50302, corrigées dans le noyau Linux. Cellebrite a annoncé le 25 février 2025 suspendre l'usage de ses produits par les clients serbes concernés.
Plus d'un milliard d'appareils Android pouvaient être exposés à la chaîne d'exploitation USB attribuée à Cellebrite, car elle visait des pilotes génériques du noyau Linux plutôt qu'un modèle précis, selon le Security Lab d'Amnesty International (28 février 2025).
Pour les défenseurs, la leçon dépasse le cas serbe : toute capacité de contournement développée pour un usage légitime constitue aussi un risque si elle tombe entre de mauvaises mains. C'est pourquoi l'application rapide des correctifs de sécurité et la réduction de la surface d'attaque USB des appareils verrouillés sont devenues des priorités, tant pour les constructeurs que pour les organisations dont les collaborateurs sont exposés.
Se protéger d'une extraction illégitime : mesures défensives
Les mesures suivantes ne visent pas à entraver une procédure légale, à laquelle chacun reste tenu de se conformer. Elles réduisent le risque d'accès non autorisé en cas de vol, de perte ou de saisie abusive, en particulier pour les dirigeants, journalistes et profils exposés. Elles complètent les recommandations de notre guide pour sécuriser son smartphone en 15 mesures.
- Appliquer sans délai les mises à jour du système et les correctifs de sécurité mensuels, qui ferment les failles exploitées par les outils d'accès.
- Choisir un code alphanumérique long plutôt qu'un code PIN de quatre ou six chiffres.
- Éteindre le téléphone en cas de perte, de vol ou lors de déplacements sensibles pour le ramener en état BFU, c'est-à-dire avant tout premier déverrouillage.
- Sur Android 16, activer la protection avancée, dont la protection USB bloque les nouvelles connexions de données lorsque l'écran est verrouillé (Pixel 6 et modèles ultérieurs selon Google).
- Sur iPhone, laisser désactivé l'accès des accessoires USB lorsque l'appareil est verrouillé et envisager le mode Isolement pour les profils à haut risque.
- Pour les flottes d'entreprise, imposer ces réglages par la gestion des terminaux mobiles (MDM) et surveiller le niveau de correctif de chaque appareil.
Vérifier a posteriori qu'un appareil a été manipulé exige l'intervention d'un spécialiste : connexions USB inhabituelles, redémarrages et plantages du noyau, comme ceux relevés par Amnesty, se lisent dans des journaux système qu'une analyse méthodique permet seule d'interpréter. Les techniques d'acquisition employées dans ce cadre sont présentées dans notre article sur le mobile forensics et l'extraction iOS/Android.
Intégrer Cellebrite UFED dans un laboratoire : bonnes pratiques
Un laboratoire qui adopte la suite Cellebrite doit traiter l'outil comme un instrument de mesure. Cela suppose une procédure de validation à chaque nouvelle version, un registre des licences et des mises à jour, des postes d'analyse dédiés et durcis, ainsi que des modèles de rapport qui distinguent faits extraits, interprétations et hypothèses. Ce sont aussi les éléments qu'examinera une éventuelle contre-expertise demandée par la défense.
La compétence humaine reste décisive. Les formations de l'éditeur couvrent l'usage des fonctions, mais l'interprétation des artefacts suppose de comprendre le fonctionnement des systèmes et des applications. En 2026, les équipes les plus solides associent un examinateur formé à l'outil, un analyste capable de valider manuellement les bases de données et un référent juridique chargé de sécuriser le cadre de chaque mission.
Retour terrain : Cas typique rencontré en mission — le rapport automatique présente un message comme supprimé par l'utilisateur, conclusion lourde de sens dans une enquête interne. L'ouverture manuelle de la base SQLite, journal WAL compris, montre en réalité un message éphémère arrivé à expiration selon le réglage de la conversation : la conclusion change de nature. Enseignement retenu pour la procédure : toute affirmation déterminante issue d'un rapport doit citer la table, l'enregistrement et la requête de vérification qui l'établissent.
À lire aussi : l'analyse forensique d'images.
Questions fréquentes
Cellebrite UFED peut-il déverrouiller n'importe quel smartphone ?
Non. Les capacités d'accès de Cellebrite dépendent du modèle, du système d'exploitation, du niveau de correctif de sécurité et de l'état de l'appareil au moment de la saisie. Un téléphone allumé et déjà déverrouillé une fois depuis son démarrage (état AFU) offre plus de possibilités qu'un téléphone éteint ou redémarré (état BFU). Les éditeurs de systèmes corrigent régulièrement les failles exploitées, et le redémarrage automatique après 72 heures de verrouillage, introduit par Apple avec iOS 18.1 puis par Google en 2025, réduit encore la fenêtre d'accès. Le module de déverrouillage est en outre vendu séparément de la suite Inseyets. Un rapport sérieux précise toujours la méthode employée et ce qui n'a pas pu être acquis.
Quelle différence entre extraction logique et Full File System ?
L'extraction logique passe par les interfaces prévues par le système, comme les sauvegardes iOS ou Android. Elle est rapide et peu intrusive, mais partielle, car chaque application décide de ce qu'elle inclut dans la sauvegarde. L'extraction Full File System copie l'ensemble des fichiers actifs : bases de données des applications, journaux, caches et fichiers système. Elle est bien plus riche pour reconstituer des conversations ou une chronologie, mais nécessite un accès privilégié et n'inclut pas l'espace non alloué. Le choix dépend de l'objectif, de l'état de l'appareil et du cadre juridique : une enquête interne ciblée peut se contenter d'une extraction logique filtrée, alors qu'une affaire pénale complexe justifiera plus souvent une FFS.
La police peut-elle exploiter mon téléphone sans mon accord en France ?
Oui, dans les conditions fixées par le code de procédure pénale. Les enquêteurs peuvent saisir un téléphone et requérir une personne qualifiée pour en copier les données, notamment sur le fondement des articles 60, 77-1 et 60-3, ou dans le cadre d'une expertise ordonnée par un juge d'instruction. En enquête préliminaire, la perquisition suppose en principe l'assentiment exprès de la personne ou l'autorisation du juge des libertés et de la détention. Depuis l'arrêt C-548/21 de la CJUE du 4 octobre 2024, l'accès doit être proportionné et soumis à un contrôle préalable indépendant, sauf urgence. Enfin, refuser de donner le code d'un téléphone chiffré peut constituer un délit. Un avocat reste le bon interlocuteur.
Une entreprise peut-elle utiliser Cellebrite sur le téléphone d'un salarié ?
Seulement dans un cadre strict. Pour un téléphone professionnel, la Cour de cassation juge depuis 2015 que les SMS sont présumés professionnels, sauf s'ils sont identifiés comme personnels, ce qui n'autorise pas pour autant une copie intégrale et indiscriminée. Pour un téléphone personnel, aucune extraction n'est envisageable sans consentement libre, éclairé et limité. L'entreprise doit en outre respecter le RGPD : finalité définie, minimisation, information des personnes et durée de conservation. Lorsqu'un contentieux se prépare, l'ordonnance sur requête de l'article 145 du code de procédure civile, exécutée par un commissaire de justice assisté d'un expert, offre un cadre plus sûr. Faites valider la démarche par un juriste avant toute manipulation.
Comment savoir si mon téléphone a été extrait à mon insu ?
Aucun indicateur visible ne le garantit. Une extraction peut laisser des traces dans les journaux système : connexions de périphériques USB inhabituels, redémarrages, plantages du noyau ou tentatives d'installation d'applications inconnues. Dans le cas serbe documenté par Amnesty International en février 2025, ce sont précisément ces journaux qui ont permis de reconstituer l'usage de l'outil minute par minute. Leur lecture exige toutefois une analyse forensique méthodique, conduite par un spécialiste sur une copie préservée de l'appareil. Si vous suspectez un accès illégitime, évitez de réinitialiser le téléphone, notez les circonstances (dates, lieux, personnes présentes) et faites appel à un expert ou à une organisation spécialisée dans la sécurité numérique de la société civile.
Conclusion
Cellebrite UFED, désormais intégré à la suite Inseyets, reste en 2026 l'un des instruments les plus utilisés pour l'extraction forensique mobile. Sa puissance oblige : le type d'extraction fixe le périmètre de la preuve, l'état BFU ou AFU détermine ce qui est accessible et le cadre légal conditionne la recevabilité. Un rapport rigoureux expose ces trois paramètres sans ambiguïté, avec les limites connues de la version utilisée.
Pour les organisations, l'enjeu est double. Côté investigation, il faut une chaîne de custody documentée de bout en bout, une validation de l'outil et une analyse proportionnée. Côté défense, il faut des terminaux à jour, protégés par un code robuste et fermés aux connexions USB non sollicitées. Ces principes rejoignent ceux de notre guide pilier sur l'acquisition forensique avec Autopsy et FTK.
Besoin d'une extraction mobile défendable ou d'un audit de vos procédures ?
Ayi NEDJIMI accompagne les directions juridiques, les équipes de réponse à incident et les cabinets d'avocats : cadrage légal d'une collecte mobile, revue de chaîne de custody, contre-analyse de rapports d'extraction et durcissement des flottes de smartphones exposées.
Échanger avec un expert en forensique mobileÀ propos de l'auteur

Ayi NEDJIMI
Auditeur Senior Cybersécurité & Consultant IA
Expert Judiciaire — Cour d'Appel de Paris
Habilitation Confidentiel Défense
ayi@ayinedjimi-consultants.fr
Ayi NEDJIMI est un vétéran de la cybersécurité avec plus de 25 ans d'expérience sur des missions critiques. Ancien développeur Microsoft à Redmond sur le module GINA (Windows NT4) et co-auteur de la version française du guide de sécurité Windows NT4 pour la NSA.
À la tête d'Ayi NEDJIMI Consultants, il réalise des audits Lead Auditor ISO 42001 et ISO 27001, des pentests d'infrastructures critiques, du forensics et des missions de conformité NIS2 / AI Act.
Conférencier international (Europe & US), il a formé plus de 10 000 professionnels.
Domaines d'expertise
Ressources & Outils de l'auteur
Articles connexes
FotoForensics : analyser une photo retouchée avec l'ELA en 2026
Guide expert FotoForensics : principe de l'Error Level Analysis, lecture des résultats, faux positifs, IA générative, confidentialité et méthode forensique reproductible.
Chkrootkit et Rkhunter 2026 : Détecter les Rootkits Linux
Guide complet chkrootkit et rkhunter pour la détection de rootkits Linux : installation, scan, interprétation des alertes, gestion des faux positifs, automatisation cron et procédure de réponse à incident.
IA pour le Reverse Engineering et Analyse Malware 2026
En 2026, l'IA transforme radicalement le reverse engineering malware : LLMs, analyse comportementale et automatisation accélèrent la réponse aux incidents pour les équipes SOC et DFIR.
Réponse à incident & investigation numérique
Analyse forensique post-incident, collecte de preuves, rapport d'expertise. Intervention rapide sur site ou à distance pour contenir et comprendre l'attaque.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !
Laisser un commentaire